
OTセキュリティとは、工場の設備と、それを動かす制御システムをサイバー攻撃から守ることです。中小企業の工場にも要りますが、最初の一歩は製品を買うことではなく、守る設備と外とのつながりを書き出し、止まったときの備えを決めることです。
OTとITの違い、中小の工場にも要る理由、取引先に聞かれたときに確かめる基準、守る設備の決め方、お金をかけずにできる対策、お金をかけるなら機器を入れる前に決めることを、順にまとめます。対策は、主に経済産業省の中小工場向けの解説書にもとづきます。
OTセキュリティとは?ITとの違い
OT(Operational Technology)は、工場などで使う物理的な設備やシステムを最適に動かすための、制御・運用の技術の総称です[4]。OTセキュリティは、この設備とシステムをサイバー攻撃から守ることを指します。
経済産業省の工場向けのガイドラインは、守る対象を「工場システム」と呼び、産業制御システム(ICS/OT)と、それを構成する機器、つながっているシステム・機器をまとめて指します。中小の工場に当てはめると、例えば次のようなものです。
- 設備を動かす制御の機器(PLC)と工作機械
- PLCに生産の指示を送るサーバ(MESサーバ)
- 生産状況を画面に出すシステム(SCADA)
- スイッチ・ルータなどのネットワーク機器
- 生産計画・生産レシピなどのデータ
工場システムは、インターネットにはさらされないことを前提に設計されてきました。ところが、IoT化や自動化が進み、工場のネットワークを外につなぐ必要や機会が増えています。
事務所のパソコンやメールを守るITのセキュリティと比べたときの、工場の主な特徴は次のとおりです[1]。
| 観点 | 工場の設備(OT)の特徴 |
|---|---|
| 守るもの | ITで一般的なデータの保護だけでなく、設備が動き続けることと安全 |
| 大事にする価値 | 安全・事業の継続・品質・納期・コスト |
| 使う期間 | 長い期間(10年以上)使うことが多い |
| 対策の入れ方 | 古い設備があれば段階的に。稼働中は、止める期間(メンテナンス期間など)に入れることを考える |
OTにも基本はITと同じ水準の対策が求められますが、工場ならではの事情で入れにくい対策があり、その分は代わりの策でリスクを下げます[4]。事務所のパソコンやメールの基本の対策は、中小企業の情報セキュリティ対策ガイドラインが土台になります。
中小企業の工場にも要る?
要ります。工場の規模にかかわらず、攻撃を受ける可能性があるためです。 特定の工場が狙われる場合もあれば、攻撃した先がたまたま工場だった場合もあり、「いかなる工場においても、サイバー攻撃を受ける可能性があることを認識する必要」があります[1]。
「うちの工場はネットワークから切り離されているから安全」と考える経営者もいますが、意図せず工場がインターネットなどの外とつながっていて、被害を受けることもあります[2]。2026年1〜6月にランサムウェア(データを暗号化して身代金を求める攻撃)の被害を受けた企業・団体等は、規模別では中小企業が約6割、業種別では製造業が約3割でした[8]。
工場が受ける被害としては、システムや生産の停止、不良品の出荷、機密情報の漏えい、環境汚染などが知られています。発注元とネットワークでつながっている会社が、発注元への攻撃の踏み台にされた事例もあり、発注元にまで被害が出れば、契約を解除される、賠償金を求められる、といった可能性があります。取引先を選ぶときに対策が足りないとみなされ、新しい取引の機会を失う可能性もあります。部品の生産が止まれば、その部品を使う製品の製造や出荷にも響きます[2]。
国の解説書には、社名を伏せた事例が載っています[2]。
- 2022年3月、自動車の内外装部品をつくる会社(従業員約1,500名)で、ランサムウェアによりすべてのサーバが停止。部品の供給の一部が止まり、大手の自動車メーカーの国内14か所の工場で計28の生産ラインが止まり、約1万3,000台の生産に影響した
- 2022年10月、攻撃者が給食センター(従業員約140名)に入り、そこを経由して医療機関にランサムウェアの攻撃をした。医療機関は電子カルテを含むシステムがすべて止まり、復旧に約2か月かかった
2つ目の事例では、ベンダが遠隔保守に使うリモートデスクトップがいつでも使える状態で、すべてのユーザーが管理者の権限でログインでき、ファイアウォールの基本ソフトも更新されていませんでした。一定の対策はしていたのに、期待した効果が十分に出ていなかった事例です[2]。取引先への入口にされた会社に何が起きるかは、サプライチェーン攻撃の「入口にされた会社はどうなる?」にまとめています。
取引先に聞かれたら:どの基準で聞かれている?
まず、取引先がどの基準(チェックシート)で聞いているかを確かめましょう。 SCS評価制度の★3と、業界や国の工場向けのガイドラインでは、見る範囲が違います。
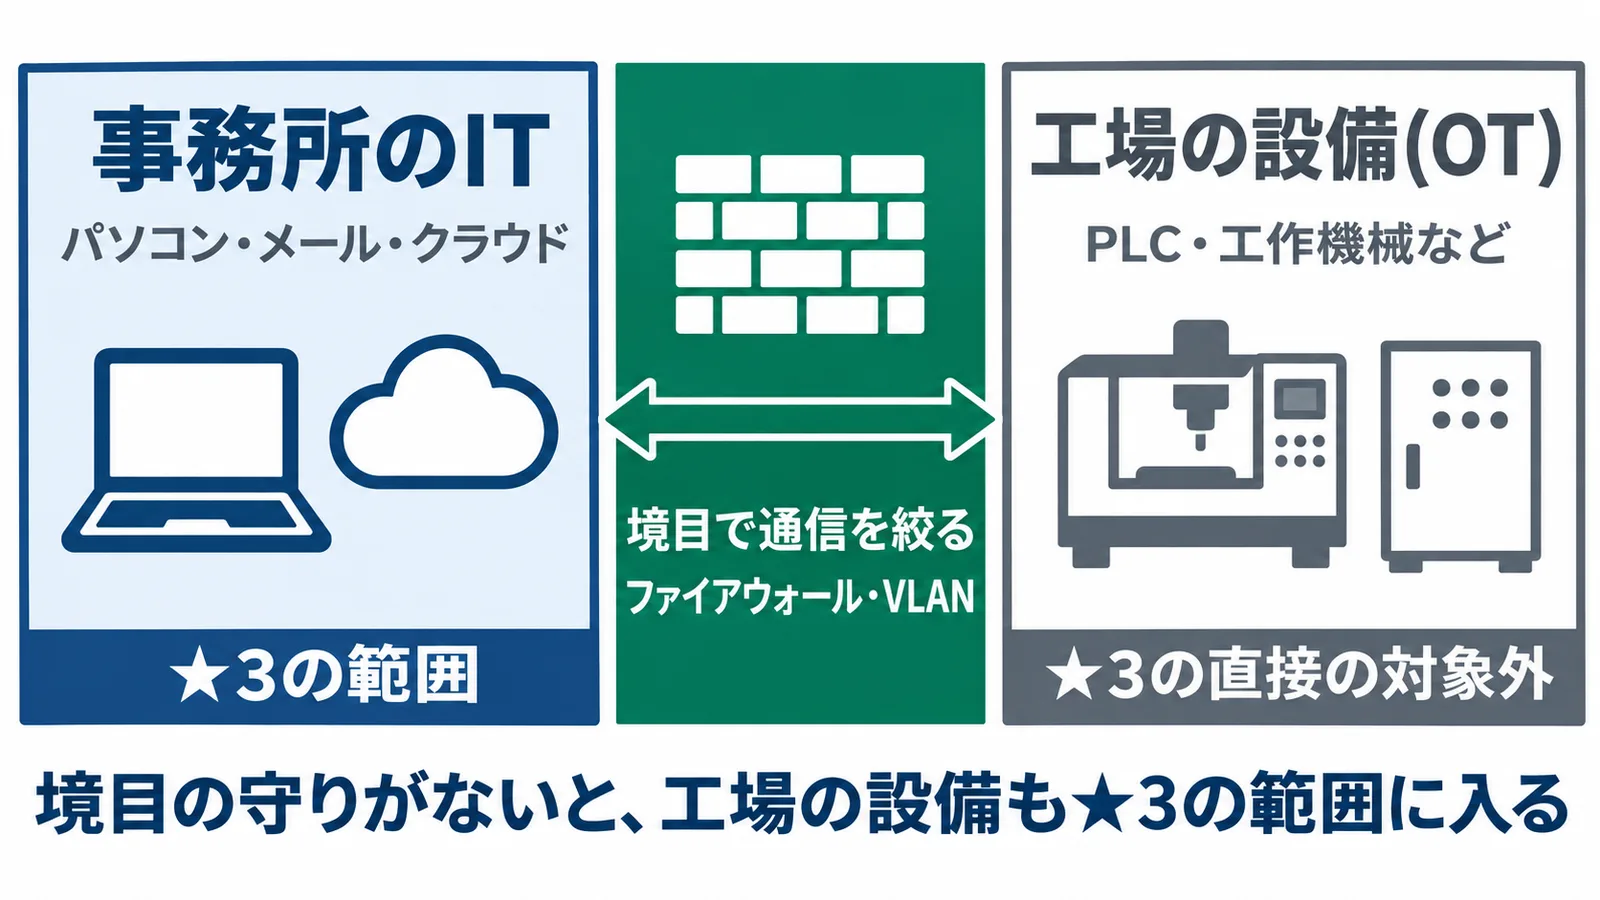
SCS評価制度の対象は企業のIT基盤(クラウドで動かすものも含む)で、製造環境などの制御(OT)システムは直接の対象にしていません。 工場の設備は、経産省の工場向けのガイドラインなど、ほかの制度やガイドラインで対策することを想定しています[7][6]。
ただし、「★3は工場と関係ない」とまでは言えません。工場の設備が範囲の中の事務所のITとネットワークでつながっているときは、その境目に守り(ネットワーク境界防護)を置く必要があり、それがなければ工場の設備も★3の範囲に含めることになります[6]。境目の守りとは、ファイアウォールやVLAN(1つのネットワークを区切る設定)などで両者を分け、工場の側からの通信をインターネットからの通信と同じように扱って、業務に必要な範囲に絞ることです。IDとパスワードでの制限だけでは、この守りに当たりません[6]。製造業の★3の範囲はSCSの対象企業の「製造業でも、評価されるのは社内のIT」で扱っています。境目の守りの項目は、★3の4-5-1 ネットワーク境界防護で読めます。
自動車の業界では、自工会/部工会の「工場領域版」があります。 日本自動車工業会と日本自動車部品工業会が2026年4月に作ったガイドラインとチェックシートで、会社全体の事務所の環境(OA環境)を見るエンタープライズ版でカバーしきれない工場の領域を、自分で評価するためのものです。No.1〜62の達成条件が並び、工場ごとかラインごとに、年1回以上の評価を推奨しています。結果は〇・□・△・×・−で付け、エンタープライズ版で確かめた領域は確かめ直さなくてかまいません[4][5]。チェックシートは自工会の自動車産業サイバーセキュリティガイドラインのページから取れます。エンタープライズ版を含むひな型は、セキュリティチェックシートの公的なテンプレートの一覧にまとめています。
業界を問わず使えるものには、経産省のガイドラインの付録Eのチェックリストがあります。準備・組織的対策・運用的対策・技術的対策・サプライチェーンの管理に分かれ、達成度を1(未実施)〜5で付けます。
取引先から聞かれたら、答える前に次のことを確かめましょう。
- どのチェックシートで聞いているか
- 工場全体か、特定のラインか
- いつまでに答えればよいか
- できていない項目の書き方
届いた直後に見るところは届いたら最初に確かめることにあります。できていない項目の書き方は、「いいえ」の設問はどう書くかを見てください。
まず守る設備を決める:設備と外とのつながりを書き出す
最初にやるのは、工場の仕事と設備を書き出し、止まったら困る設備を決めることです。 製品を入れる前に、ここが土台になります。経産省の中小工場向けの解説書の手順は次の3つです。
- 製造に関わる業務をすべて書き出し、重要度を大・中・小で決める
- 設備・機器・データを書き出し、どの業務に使うかで重要度を決める
- ネットワーク構成図を作り、業務のつながりと重要度で機器をグループ(ゾーン)にまとめる
重要度は、例えば、その業務が止まったときに生産へいつ響くかで分けます。大は「その日のうちに生産に支障」、中は「2〜3日のうちに」、小は「支障をきたす可能性は低い」です。中小規模の加工組立の工場を例にすると、次のようになります[2]。
- PLC・工作機械: 大(止まると代わりの手段がない)
- MESサーバ・SCADA: 中(手作業でも指示や監視がある程度できる)
- 生産計画を入れるパソコン: 小(紙でも生産計画を管理している)
洗い出しは、工場をよく知る社員が、信頼できるセキュリティの専門家(例えば、設備やシステムを任せているベンダ)と一緒に進めるのが望ましいです。書き出すだけでも、止まったときの影響がつかみやすくなり、起きたときにやることもはっきりするので、追加の対策まで進まなくても十分に意味があります[2]。
書き出すときは、設備と外とのつながりも一緒に見ておきましょう。
- インターネットの回線
- ベンダのリモート保守の回線
- USBメモリや保守用パソコンの経路
- 事務所のネットワークとの接点
- 取引先とのつながり
自工会/部工会の工場領域版にも、工場内のネットワーク図を現場ですぐ使える状態にすること(No.32)、リモートメンテナンスを含む外部の情報システムの利用ルール(No.34)と一覧(No.35)、設備のOSやソフトの一覧(No.24)が並んでいます。事務所の台帳と合わせて管理するなら、IT資産管理の「台帳は4つ」の作り方が使えます。
お金をかけずにできる対策
新しい設備や機器を入れずにできる対策から始めましょう。 一度に多くの対策をするより、コストをかけずにできる対策から優先して始めるべきです[2]。攻撃を受けても仕事を続けられるよう、前もって準備しておくことが中心になります。
普段からやっておく対策は、次の3つです。
- 社内の意識を上げる(例: SECURITY ACTION)
- 生産現場の担当者に教育や注意喚起をする
- IT部門と生産の部門の連携の体制をつくる
攻撃を受けたときに備える対策は、次の4つです。
- 被害が出たときの役割分担を決める
- 外部の連携先を確かめる
- 被害の内容ごとの報告先を整理する
- 設備が止まったときの代わりの手順を用意し、訓練する
国の解説書の例では、教材はIPAや警視庁が公開している工場向けのもの、連携先はお助け隊サービスの事業者や設備・システムを任せているベンダ、報告先は警察・個人情報保護委員会・IPA・JPCERT/CCです。代わりの手順の例は、一時的に手作業で回せる体制、予備の設備や機器、危険予知訓練(KYT)にサイバー攻撃を含めることです[2]。例えば、生産指示のサーバが止まったら、PLCに手で指示を入れる手順を決めて、試しておく、という形です。報告先と相談先はインシデント対応の「どこに相談する?」にまとめています。起きたときに誰が何をするかは、「事前に決めておくこと」で決め方を確かめられます。
設備の設定でも、手を付けられることがあります。解説書には、設備が止まったときの影響に応じた対策の例の表があり、「最低限」の欄には、要らないサービスを止める、使わない差し込み口(ポート)に端子キャップをする、要らないユーザーを消してパスワードのルールを決める、要らないプログラムを止めて消し、ユーザーのグループを管理する、処理の負荷に気を付けてシステムのログを取る、が並びます。影響が中の設備には通信先の制限や個人ごとのIDでの認証、大の設備にはファイアウォールや多要素認証などを、上に重ねる例になっています[2]。「最低限」の欄の多くは、新しい機器を入れずに、設定と運用で手を付けられるものです。
無償のチェックリストもあります。JPCERT/CCのJ-CLICSは、制御システムのチェックリストと設問の解説書を無償で配っています。STEP1は制御システムの構築・運用・保守に関わるすべての人向けで、制御室への入退室、USBメモリや保守用パソコンをつなぐ前のウイルスの確認、パスワード、リモート接続のルールなど11の設問に〇か×で答えます。すべてに〇が付いても、対策が万全という意味ではありません[9]。
お金をかけるなら:ネットワークを分ける前に確かめること
お金をかけるなら、止まったら困る設備に絞り、工場のネットワークを分けることから考えましょう。 機器を入れるときは、目的と、設定・保守の分担まで決めてからにします。
多大なコストをかける必要はなく、製品の供給を止めないために欠かせない設備に絞って対策を入れることが大切です。攻撃を受けたときの影響を小さくするには、ゾーンごとにネットワークを分けられるルータが要ります。ルータの種類と効果の違いは、例えば次のとおりです[2]。
| ルータ | どんなものか | セキュリティ上の効果 |
|---|---|---|
| 標準ルータ | 回線の契約で貸し出されるルータや、標準の設定のまま使う市販のルータ | 有害な通信を通してしまう場合があり、効果が限定的 |
| 通信制御機能付きルータ | 通信を制御する設定を適切にしたルータ | 宛先や送信元で通信を制御するため、一定の効果がある |
| 高機能ルータ | ファイアウォールや侵入検知・防御(IPS・IDS)の機能を持つルータ | 通信の中身も確かめて制御するため、大きな効果が見込める |
機器は、入れただけでは期待した効果が出ないことがあります。ファイアウォールを入れたのに、設定や保守の分担があいまいなまま、遮断の設定が初めのまま、リモートデスクトップの通信が許されたまま、機器の更新もされずに入られたケースがあります。ラインの変更で機器を足すときに、作るときにすべての通信を許した設定のまま放っておかれたケースもあります。設備の洗い出しが足りないまま通信を絞ると、今ある機器の通信まで止めて工場が止まる可能性があり、難しいときは段階的に絞るやり方もあります[2]。
外からの保守の入り方では、付録Eのチェックリストの3-6に、認証(2要素認証など)、リモートユーザーごとの接続できる機器の制限、接続できる時間の制限などが並びます。ファイアウォールの通信の許可・遮断の設定を記録し、要らない設定がないか定期的に確かめることは、工場領域版のNo.44にあります。これらをもとに、機器を入れる前に、社内とベンダで次のことを決めておきましょう。
| 決めること | 例 |
|---|---|
| 何を守るための機器か | ラインのPLCと工作機械を、事務所のネットワークから分ける |
| どの通信を許し、どれを止めるか | 生産指示のサーバからPLCへの通信だけ許す |
| 設定の記録と見直しを誰がするか | 設定の一覧をベンダから受け取り、年に1度見直す |
| 機器の更新を誰がいつ当てるか | ベンダか自社か、どのくらいの間隔か |
| リモート保守の入り方 | 2要素認証、つなげる機器と時間の制限 |
| ラインを変えたときに設定を誰が直すか | 機器を足す工事で、設定の変更も一緒に頼む |
費用は工場の規模や設備で大きく変わるため、この記事では相場を載せていません。機器の設定の確かめ方はファイアウォールの設定を確かめる手順にあります。事務所の出入口の機器の考え方は、UTMの「会社の状況で分ける」が参考になります。
中小企業が今日やること
よくある質問
工場がインターネットにつながっていなければ安全?
安全とは言い切れません。 切り離しているつもりでも、意図せず外とつながっていて被害を受けることがあります。USBメモリや保守用パソコンも経路になるため、つなぐ前にウイルスに感染していないことを確かめる手順を決めて守りましょう。外とのつながりは、設備と外とのつながりの書き出しで確かめられます。
古い設備で、パッチ(修正プログラム)を当てられないときは?
稼働中の設備に影響のない対策を先にし、影響がある対策は止める期間に入れることを考えます。 あわせて、物理面の対策や、運用を続ける中での対策(ライフサイクルでの対策)で補うことも考えます[1]。重大な脆弱性には、できる限り速やかにパッチを当てるか、代わりの策をとります。付録Eのチェックリストでは3-2の項目です[3]。サポートが切れた機器は、「サポートが切れた機器・ソフトはどうする?」を見てください。
設備にウイルス対策ソフトを入れられないときは?
入れられない端末には、代わりの策をとります。 入れられる端末にはウイルス対策ソフトか、動かしてよいソフトだけを許す許可リストを入れ、入れられない端末にはUSB型のウイルス対策などの代わりの策をとります。付録Eのチェックリストでは3-1の項目です[3]。インターネットにつながる設備と、そこにつなぐ記憶媒体にはウイルス対策ソフトを入れ、入れられないときは別の方法で対応します。工場領域版ではNo.56の項目です[4]。
自工会の工場領域版のチェックシートは、提出が要る?
工場領域版は、自分で評価するためのものです。 会社全体のOA環境を見るエンタープライズ版と違い、工場領域版は、自工会として評価結果を集める予定は現時点ではありません[5]。取引先から出すよう言われたときは、その取引先に出し方と期限を確かめましょう。
制御(OT)システム
工場や発電所などの設備やインフラの制御に使うシステムです。SCS評価制度では直接の対象とせず、ほかの制度やガイドラインにもとづいて対策する想定です。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
出典
- 工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver1.1(経済産業省) 2026年11月16日確認
- 工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Appendix【工場セキュリティの重要性と始め方】Ver1.0(経済産業省) 2026年11月16日確認
- 工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン 付録E チェックリスト(経済産業省) 2026年11月16日確認
- 自工会/部工会・サイバーセキュリティガイドライン 工場領域版 1.0版(日本自動車工業会・日本自動車部品工業会) 2026年11月16日確認
- 自動車産業サイバーセキュリティガイドライン(日本自動車工業会) 2026年11月16日確認
- SCS-620 ★3・★4 要求事項・評価基準 解説書(IPA) 2026年10月31日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年10月3日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- J-CLICS STEP1/STEP2(ICSセキュリティ自己評価ツール)(JPCERT/CC) 2026年11月16日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。