
SECURITY ACTION(セキュリティアクション)は、中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPA(独立行政法人情報処理推進機構)の制度です。 補助金の申請で宣言が要件だと知ったものの、一つ星と二つ星のどちらにするか、何から手を付けるかで迷っている方もいるでしょう。
星の選び方から申し込みの手順、補助金での扱いまで、今日申し込めるところまで順に説明します。
SECURITY ACTIONとは
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを、外に向けて宣言する制度です。取り組みの段階に応じて「一つ星」と「二つ星」があり、それぞれのロゴマークを無料で使えます[1]。
IPAが認定するものではないため、ホームページなどでの書き方には注意が要ります。IPAは、「一つ星(二つ星)の認定を受けました」「一つ星(二つ星)を取得しました」を不適切な例、「一つ星(二つ星)を宣言しました」を適切な例として挙げ、注意を呼びかけています[1]。
対象は中小企業や個人事業者、同じくらいの規模の団体が中心ですが、規模の制限はありません。宣言は基本的に1法人に1つで、親会社が宣言しても、子会社は宣言したことになりません(介護施設だけは施設ごとに宣言できます)。宣言に有効期限はなく、宣言した後の報告も要りませんが、事業者の名前などはIPAのサイトで公表されます[6]。
一つ星と二つ星の違い
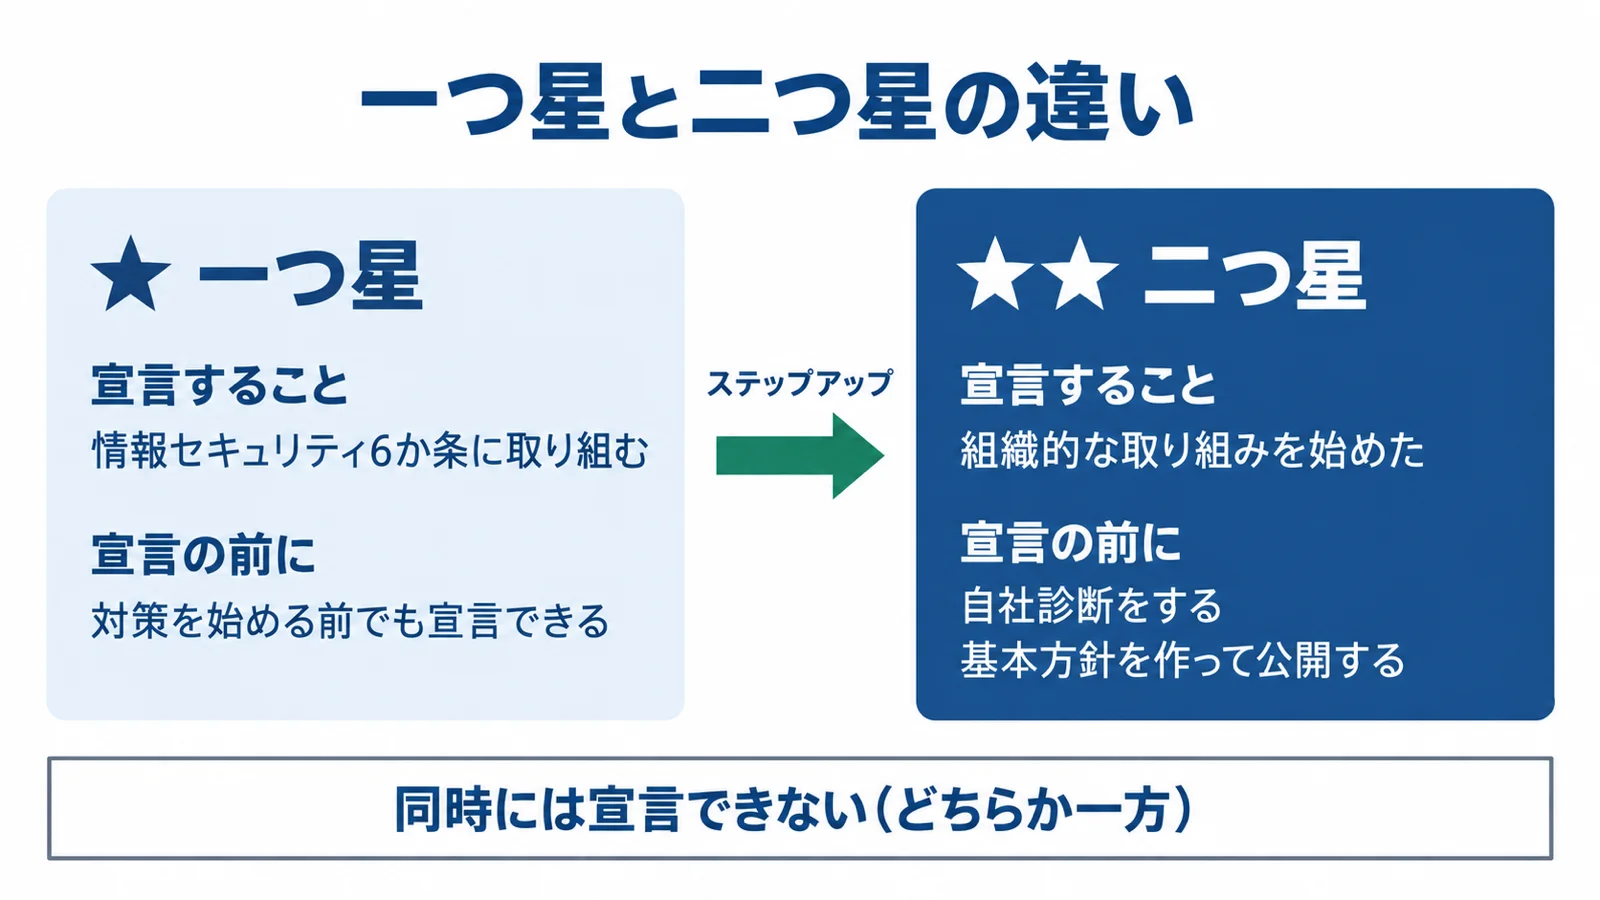
違いは、宣言の前に何を済ませておくかです。一つ星はこれから取り組むことの宣言なので、対策を始める前でも申し込めます。二つ星は、自社診断と基本方針の公開を済ませてから申し込みます[2][3]。
| 一つ星 | 二つ星 | |
|---|---|---|
| 宣言すること | 情報セキュリティ6か条に取り組む | 組織的な取り組みを始めた |
| 宣言の前にやること | 対策の前でも申し込める | 自社診断をする、基本方針を作って外に公開する |
| 使えるロゴマーク | 一つ星のロゴ | 二つ星のロゴ |
一つ星と二つ星は同時には申し込めず、ロゴマークもどちらか一方しか使えません。
どちらにするかの目安は次のとおりです。一つ星が向くのは、
- 補助金の要件が一つ星
- 社内の意識を高めたい
- 取引先との話のきっかけにしたい
といった会社です。二つ星が向くのは、
- 補助金の要件が二つ星
- ISMS認証を持っている(基本方針は作ってある)
- 本格的に取り組み、外にも示したい
といった会社です。すでに6か条と同じくらいの取り組みができている会社は、二つ星から始めます[1]。
迷ったら、まず申請する補助金の要件を確かめましょう。例えば、デジタル化・AI導入補助金なら一つ星と二つ星のどちらでもよく、東京都中小企業振興公社の助成金なら二つ星が要ります[8][9]。特に決まりがなければ、一つ星から始めて、準備ができたら二つ星に上げる進め方もあります。
一つ星: 情報セキュリティ6か条に取り組む
一つ星は、これから「情報セキュリティ6か条」に取り組むことを宣言するもので、対策を始める前でも申し込めます。6か条は、IPAの「中小企業の情報セキュリティ対策ガイドライン」にある、会社の規模にかかわらず実行すべき基本の対策で、それぞれ次のことをします[10]。
| 6か条 | 何をするか | |
|---|---|---|
| 1 | OSやソフトウェアは常に最新の状態にしよう! | 修正プログラムを当てるか、最新版を使う |
| 2 | ウイルス対策ソフトを導入しよう! | 入れたうえで、ウイルス定義ファイル(ウイルスを見つけるためのデータ)を常に最新にする |
| 3 | パスワードを強化しよう! | 「長く」「複雑に」「使い回さない」 |
| 4 | 共有設定を見直そう! | データ保管などのウェブサービスや、ネットワークにつないだ複合機を、関係のない人が使える設定にしない |
| 5 | バックアップを取ろう! | 故障や誤操作、ウイルス感染などでデータが消えたり暗号化されたりしても、事業を続けられるよう、バックアップを取っておく |
| 6 | 脅威や攻撃の手口を知ろう! | 取引先を装ったウイルス付きのメールや、本物に似せた偽サイトなどの手口を知り、対策を取る |
2026年3月のガイドラインの改訂で、それまでの5か条に「バックアップを取ろう!」が加わり、6か条になりました。身代金を要求するウイルス(ランサムウェア)の被害が広がったことをふまえた追加です。
宣言の時点で、6か条がすべてできている必要はありません。宣言したら6か条を1つずつ社内で確かめ、できていないものから手を付けましょう。例えば、パソコンの更新は自動にしてあるが、共有フォルダは誰でも見られるままだった、という会社なら、共有設定の見直しから始めます。それぞれの対策の例は、ガイドラインの解説の「情報セキュリティ6か条」で紹介しています。
二つ星: 自社診断と基本方針の公開
二つ星は、「5分でできる!情報セキュリティ自社診断」を実施し、「情報セキュリティ基本方針」を作って外に公開したうえで、対策に取り組むことを宣言するものです。ガイドラインの「組織的な取り組みを開始する」を実施したことの宣言にあたります。準備は、自社診断と基本方針の2つです。
自社診断をする
自社診断は、25項目の問いに答えて、自社の対策の状況をつかむための道具です。経営者か、実施の状況がわかる担当者が記入します。「実施している」4点、「一部実施している」2点、「実施していない」0点、「わからない」マイナス1点で採点し、合計点で全体の状況をつかみます[3][10]。
申し込みに必要な点数はなく、何点でもかまいません。申し込んだ後は、年に1回など定期的に診断し、対策を上げていくことが期待されています[6]。例えば、初めての診断が40点でも二つ星は宣言できます。点数の低い項目や「わからない」と答えた項目が、次に手を付けるところです。25項目の中身と進め方は、ガイドラインの解説の「5分でできる!情報セキュリティ自社診断」で紹介しています。
基本方針を作って公開する
基本方針は、経営者が決めた情報セキュリティの考え方を、従業員や顧客などに伝えるための短い文書です。決まった書き方はなく、ガイドラインの付録2のサンプルを自社に合わせて書き換えれば作れます。サンプルの項目は次の5つで、会社名や役職名などを書き換え、自社に合う言い回しを選びます。
- 経営者の責任
- 社内体制の整備
- 従業員の取組み
- 法令及び契約上の要求事項の遵守
- 違反及び事故への対応
ひな型の使い方は、ガイドラインの解説の「付録のサンプル・ひな型」で紹介しています。なお、ISMS(情報セキュリティの国際規格にもとづく仕組み)の基本方針を公開していれば、二つ星の基本方針の公開にあたりますが、個人情報保護方針の公開だけでは、あたりません[6]。
公開のしかたは、申し込みのときに「自社ウェブサイトへの掲載」「会社案内やパンフレットへの掲載」「その他の方法」から選びます。自社のサイトに載せる例が多いものの、印刷して社内に掲示する、問い合わせがあればメールで渡せるようにしておく、といった例もあります。
宣言のやり方
2026年4月1日から、宣言はIPAの「SECURITY ACTION管理システム」にGビズIDでログインして申し込む形に変わりました。GビズIDは、1つのアカウントで複数の行政サービスを使える、デジタル庁の仕組みです。プライム・メンバー・エントリーの3種類のうち、宣言に使えるのはプライムかメンバーで、エントリーは使えません[5][13]。
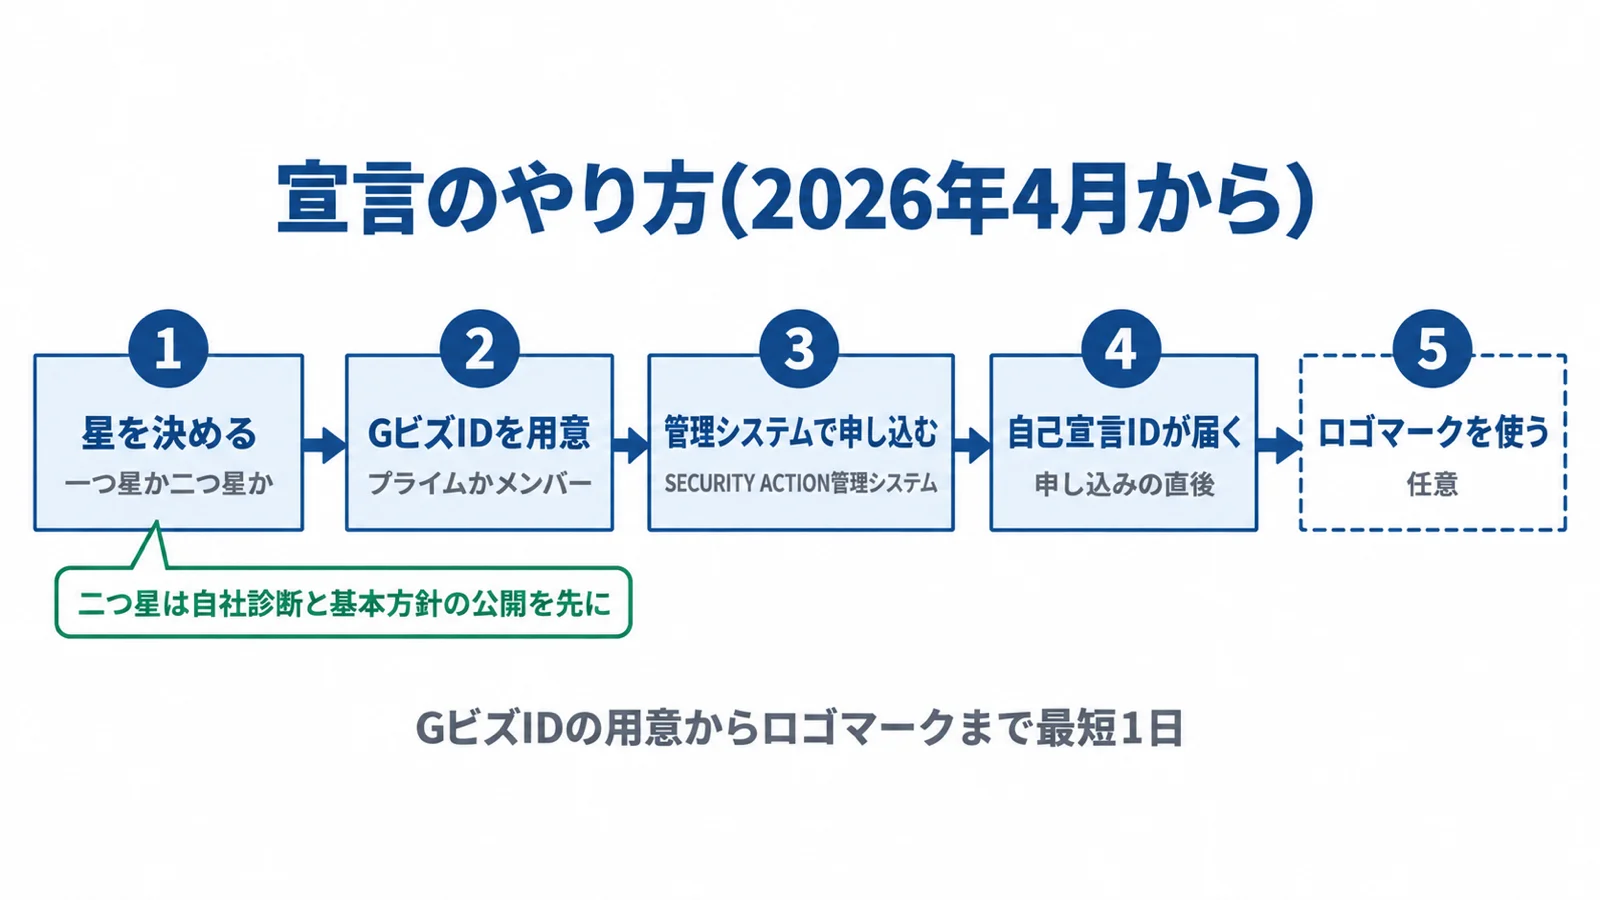
手順は次の5つです。
- 一つ星か二つ星かを決める(二つ星なら、自社診断と基本方針の公開を先に済ませる)
- GビズIDを用意する(法人も個人事業主もプライムを用意する)
- 管理システムで申し込む(個人情報の取り扱いとロゴマーク使用規約に同意し、事業者の情報と取り組みの内容を入力する)
- 完了のメールを受け取る(申し込みの直後に、自己宣言IDとロゴマークの使い方が届く)
- ロゴマークを使う(任意)(マイページからダウンロードし、一緒にダウンロードされる使用ガイドラインに従う)
申し込みの流れは、IPAの申込方法のページで確かめられます。完了のメールが届かなくても、管理システムのマイページに自己宣言IDが出ていれば、手続きは終わっています。
GビズIDの用意からロゴマークを使うまで、最短1日でできます。ただし、システムのメンテナンスなどで使えない期間もあるため、余裕をもって進めましょう[4]。GビズIDプライムは審査を経て作られ、法人の代表者がオンラインで申請すれば24時間365日、速やかに審査されますが、書類で申請すると審査に最大1か月かかります[13]。
宣言すると、法人は事業者名・都道府県・市区町村・業種・一つ星か二つ星かが、IPAのサイトで公開されます。個人事業主は、代表者名と屋号も公開されます。介護施設で宣言するときは、施設ごとにGビズIDメンバーを作ります。
デジタル化・AI導入補助金に申請するなら、補助金の申請に使うのと同じGビズIDで宣言してください[8]。ほかの行政サービスでGビズIDプライムを持っている会社は、新しく作らずにそれを使えます。
2026年3月以前に宣言した会社は
以前の自己宣言IDとロゴマークはそのまま使え、手続きも要りません。SECURITY ACTIONを要件とする補助金・助成金の申請も、続けてできます。
ただし、デジタル化・AI導入補助金は扱いが違います。2026年5月12日17時からの第2次公募以降は、「4」から始まる11桁の以前のIDでは申請できません。補助金で使うGビズIDで、管理システムから申し込み直します(新しいIDは「5」から始まる11桁です)[5][8]。
以前のIDは問い合わせても教えてもらえないため、忘れたら管理システムで申し込み直します。次のときも、管理システムで新しく申し込みます。
- 一つ星から二つ星に上げたい
- 事業者名や所在地、担当者を変えたい
- IDやロゴのパスワードを忘れた
- 申し込み時の通知を再送してほしい
新しく申し込んだら新しいIDを使い、以前のIDは事務局が自動で中止にする予定です。2026年3月のガイドラインの改訂を理由に、宣言し直す必要はありません。ほかの補助金は以前のIDで申請できますが、今後変わる可能性もあります[5][6]。申請の前に、募集要領を確かめましょう。
補助金・助成金での扱い
SECURITY ACTIONは、補助金・助成金などで、申請の要件や、採択の審査での加点になっています。下の表は、IPAの補助金・助成金などの一覧のうち、いま対象になっているものです。一覧はIPAが確かめた範囲のもので、載っていないものもあり、リアルタイムの更新でもありません[7]。補足の欄の「—」は、一覧から要件か加点かが読み取れないものです。
| 補助金・助成金など | 求められる星 | 補足 |
|---|---|---|
| 全国 デジタル化・AI導入補助金(旧IT導入補助金) | 一つ星か二つ星 | 申請の要件 |
| 全国 介護テクノロジー定着支援事業・導入支援事業 | 一つ星か二つ星 | 施設(事業所)ごとの宣言が要る |
| 全国 DX認定制度 | 二つ星 | 中小企業・個人事業主は、セキュリティ監査の実施概要の代わりに二つ星でよい |
| 東京都中小企業振興公社 サイバーセキュリティ対策促進助成金 | 二つ星 | 申請の要件 |
| 堺市 中小企業デジタル化促進補助金 | 一つ星 | — |
| 宮崎県 産業DX推進事業費補助金 | 二つ星 | — |
| 鹿児島県 かごしま中小企業DX推進事業費補助金 | 一つ星 | 採択の審査での加点 |
| 横須賀商工会議所 セキュリティ支援補助金 | 二つ星 | — |
| 横須賀商工会議所 ICT補助金「はじめの一歩」 | 一つ星 | — |
| 埼玉県 中小企業DX導入支援補助金 | 一つ星か二つ星 | 採択の審査での加点 |
| 埼玉県 中小企業省力化支援事業補助金 | 一つ星か二つ星 | 採択の審査での加点 |
要件か加点か、どちらの星が要るかは補助金ごとに違い、募集の状況も変わります。申請の前に、必ずそれぞれの募集要領を確かめてください。
東京都中小企業振興公社の「サイバーセキュリティ対策促進助成金」は、二つ星を宣言している都内の中小企業などが対象です。UTMやファイアウォール、ウイルス対策、EDRなどの機器・製品の導入や、クラウドの利用にかかる経費の2分の1以内、上限500万円(申請の下限は10万円。標的型メール訓練は別に定めあり)を助成します。第2回(2026年9月)の受付は終わっていて、第3回は2027年1月8日〜15日に受付の予定です。申請には国の電子申請システム「Jグランツ」を使うため、GビズIDプライムも要ります[9]。
SCS評価制度の★1・★2との関係
SCS評価制度の★1・★2は、SECURITY ACTIONの一つ星・二つ星を参照します。SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、サプライチェーン全体で行うべき対策の基準を示し、対策の状況を見えるようにする制度で、新しく評価を受けるのは★3と★4です(★5は検討中)[11][12]。
★の段階の全体は、SCS総合解説の「★の段階と、どれを目指すか」で説明しています。SECURITY ACTIONの段階は一つ星と二つ星の2つで、その次の段階にあたる★3は、SCS評価制度の段階です。
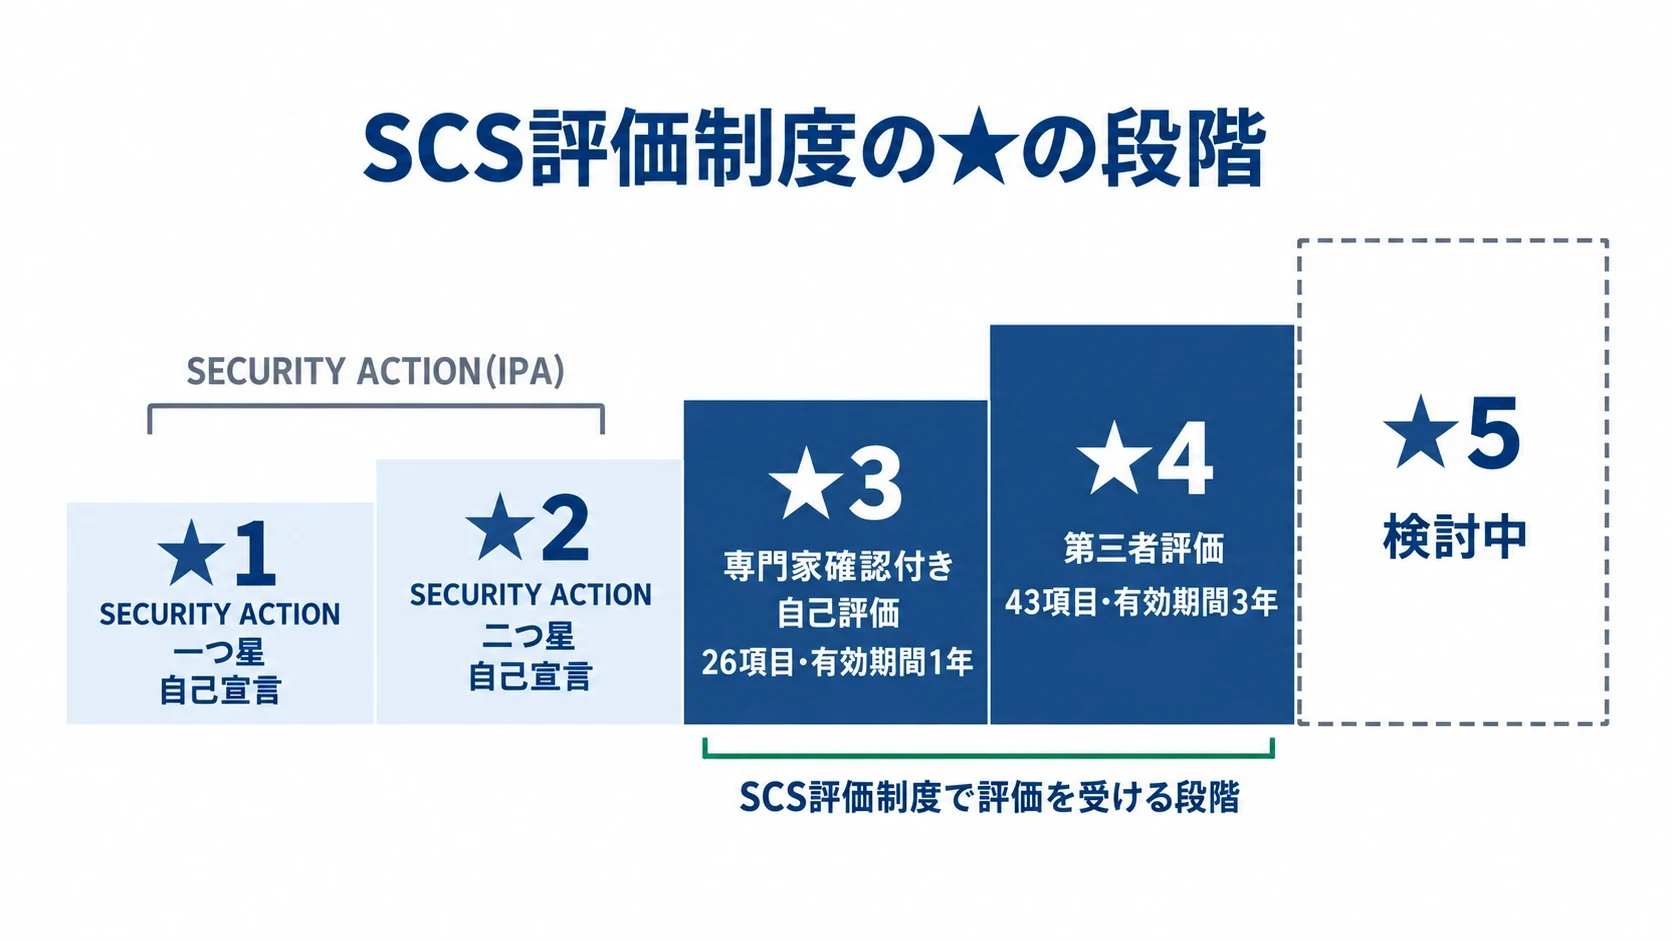
SCS評価制度は、SECURITY ACTIONの宣言の上位の基準に位置付けられています。そのため、2026年3月のガイドライン第4.0版は、宣言の取り組みにとどまらず、SCS評価制度にもつながる内容に見直されました[11]。
経済産業省と公正取引委員会の文書では、民間の取引でも、宣言の有無を取引や入札の条件の一つに含めるといった取組が期待されています[14]。取引先からSCS評価制度の★を求められている会社は、まずSECURITY ACTIONを宣言しておきましょう。進め方は、取引先から★を求められたときに社内で最初にやることにまとめています。
宣言した後にやること
宣言した後に、IPAへ実施の報告をする必要はありません。宣言は「取り組むこと」を外に示すものなので、社内で中身を進めていくことが大切です。ホームページや名刺などで伝えるときは、「一つ星(二つ星)を宣言しました」と書きましょう。
宣言した会社は、以前に宣言した会社も含めて、改訂版のガイドラインの内容をふまえて取り組むことを宣言したものとして扱われます。一つ星・二つ星のどちらも、対策の実施計画に入れて取り組みましょう。
一つ星の会社は、6か条ができてきたら二つ星に上げることを考えましょう。二つ星の会社は、年に1回など定期的に自社診断を行い、点数の低い項目から対策を進めます。登録した情報は、管理システムのマイページで変えられ、すぐに反映されます。
GビズIDの有効期間は、発行日から2年3か月です。使い続けるには期限までに更新が要り、切れると行政サービスへのログインなど一部の機能が使えなくなります。[13]また、GビズIDのメールアドレスを変えたときは、前のGビズIDで宣言を削除し、新しいGビズIDで申し込み直します。[6]
中小企業が今日やること
よくある質問
費用はかかりますか?
ロゴマークは無料で使えます。二つ星の準備に使う基本方針のサンプル(Word)は、IPAのサイトからダウンロードできます。
ホームページなどには、どう書けばよいですか?
「一つ星(二つ星)を宣言しました」と書きます。IPAが認定するものではないためです。
有効期限はありますか?
宣言に有効期限はありません。ただし、申し込みに使うGビズIDには2年3か月の有効期間があり、使い続けるには更新が要ります。[6][13]
グループ会社をまとめて宣言できますか?
できません。宣言は法人ごとのため、親会社がまとめて対策を管理していても、子会社は子会社ごとに宣言します。
自社診断で何点必要ですか?
何点でもかまいません。申し込んだ後に、年に1回など定期的に診断して、対策を上げていきましょう。
セキュリティアクションの3つ星はありますか?
SECURITY ACTIONの段階は、一つ星と二つ星の2つです。その上の★3は、SCS評価制度の段階です。
宣言した会社を調べるには?
管理システムの「宣言事業者検索」で、事業者名や都道府県などから探せます。ログインは要りません。2026年3月以前に宣言した会社は検索に出ないため、IPAの宣言事業者一覧(PDF)で確かめます。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
付録2 情報セキュリティ基本方針(サンプル)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、組織としての情報セキュリティの基本方針書のサンプル(Word、1ページ)です。必要な項目を選んで編集すると、自社の基本方針を作れます。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
出典
- SECURITY ACTIONとは(IPA) 2026年9月25日確認
- 「一つ星」を宣言する(IPA) 2026年9月25日確認
- 「二つ星」を宣言する(IPA) 2026年9月25日確認
- SECURITY ACTION 自己宣言の申込方法(IPA) 2026年9月25日確認
- SECURITY ACTION管理システムリリースのご案内(IPA) 2026年9月25日確認
- SECURITY ACTION よくある質問(IPA) 2026年9月25日確認
- SECURITY ACTIONを申請・加点要件としている補助金・助成金等の一覧(IPA) 2026年9月25日確認
- デジタル化・AI導入補助金(旧:IT導入補助金)(IPA) 2026年9月25日確認
- サイバーセキュリティ対策促進助成金(東京都中小企業振興公社) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版の公表(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- GビズID(デジタル庁) 2026年9月25日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。