
取引先から「セキュリティ対策評価制度(SCS評価制度)の★3を取る予定はありますか」と聞かれても、今の時点で★を持っている会社はまだなく、すぐに取ることもできません。まず求められている★と時期を確かめ、自社の予定を答えましょう。
案内やアンケートが届いて、うちもやるべきか、取引先にどう返事をすればいいか、何から始めればいいかと迷っていませんか。
取引先に確かめること、返事の例、費用の話し合い方、社内で最初にやることを、経済産業省(経産省)・公正取引委員会(公取委)・IPA(独立行政法人情報処理推進機構)の資料をもとに順に説明します。
今、★を持っている会社はまだない
SCS評価制度の★を持っている会社は、まだありません。「制度の開始」とは★の登録の受付が始まることで、★を持つ会社が出てくるのはその後です。[1]
★の登録の受付は、2027年3月以降に始まる予定です。[7][12]
このため、取引先に今答えられるのは、★を取る予定と時期、そして今の対策の状況です。
この制度は法律の義務ではなく、任意の制度です。★を取るかどうかは取引先との契約で決められるもので、制度として何かの規制をかけるものではありません。[1]会社どうしの対策の水準を競わせる、格付けの制度でもありません。[5]取らないとどうなるかは、総合解説の「義務?取らないとどうなる?」で詳しく説明しています。
★3は専門家の確認を経た自己評価、★4は第三者評価で、★3の要求事項は26件です。★の段階や費用など制度の全体は、SCS評価制度の総合解説で説明しています。
取引先に確かめること
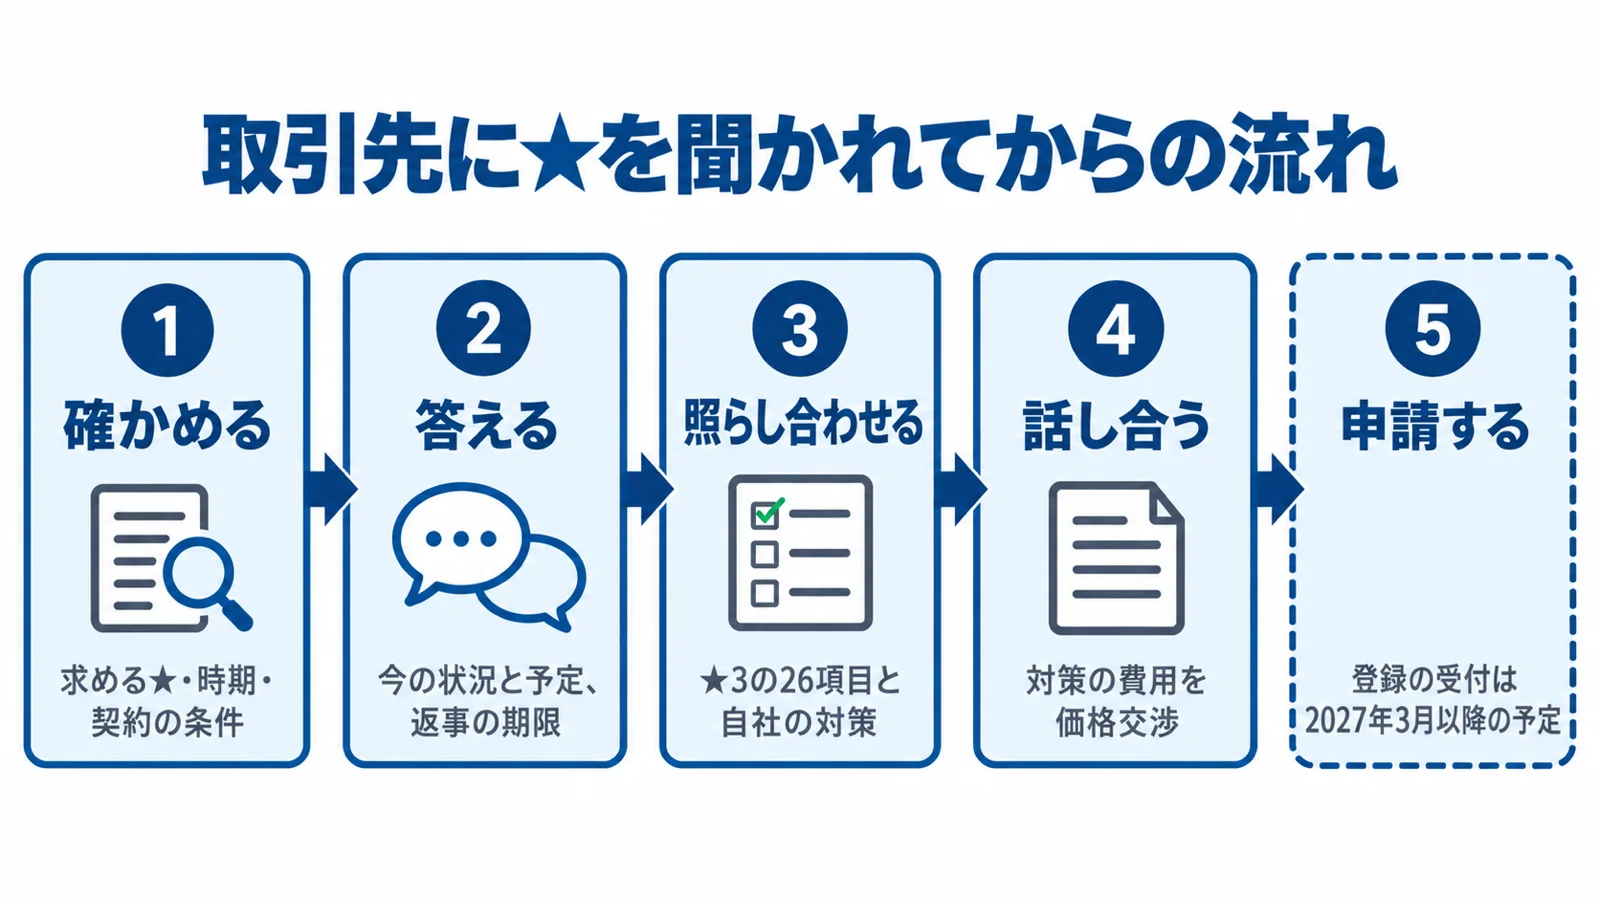
取引先に確かめたいのは、どの★を、いつまでに、どんな形で求めているかです。
想定されている使い方は、2社の取引契約などの中で、発注する側が受注する側に適切な★を示し、対策を促して、できているかを確かめるものです。★をどう扱うかは契約の当事者どうしで合意して決めます。例えば、契約が終わるまで必要な★を保ち続けるよう求める運用も考えられます。
聞き返すときは、次の5つを確かめましょう。
- 求める★(★3か★4か)
- いつまでに必要か
- 契約の条件にするのか
- ★を取るのか、確認表として使うのか
- 費用や支援の説明はあるか
4つ目を聞くのは、★を取っているかのほかに、要求事項・評価基準を共通のチェックリストとして使い、必要な基準を満たしているかを確かめる使い方も想定されているためです。
5つ目は、価格交渉につながります。国の想定事例では、発注側が対策を求めるときに、費用負担の考え方や、対策の費用も価格交渉の対象になることを取引先に説明します。
取引先は何を見て★3か★4かを決めるのか
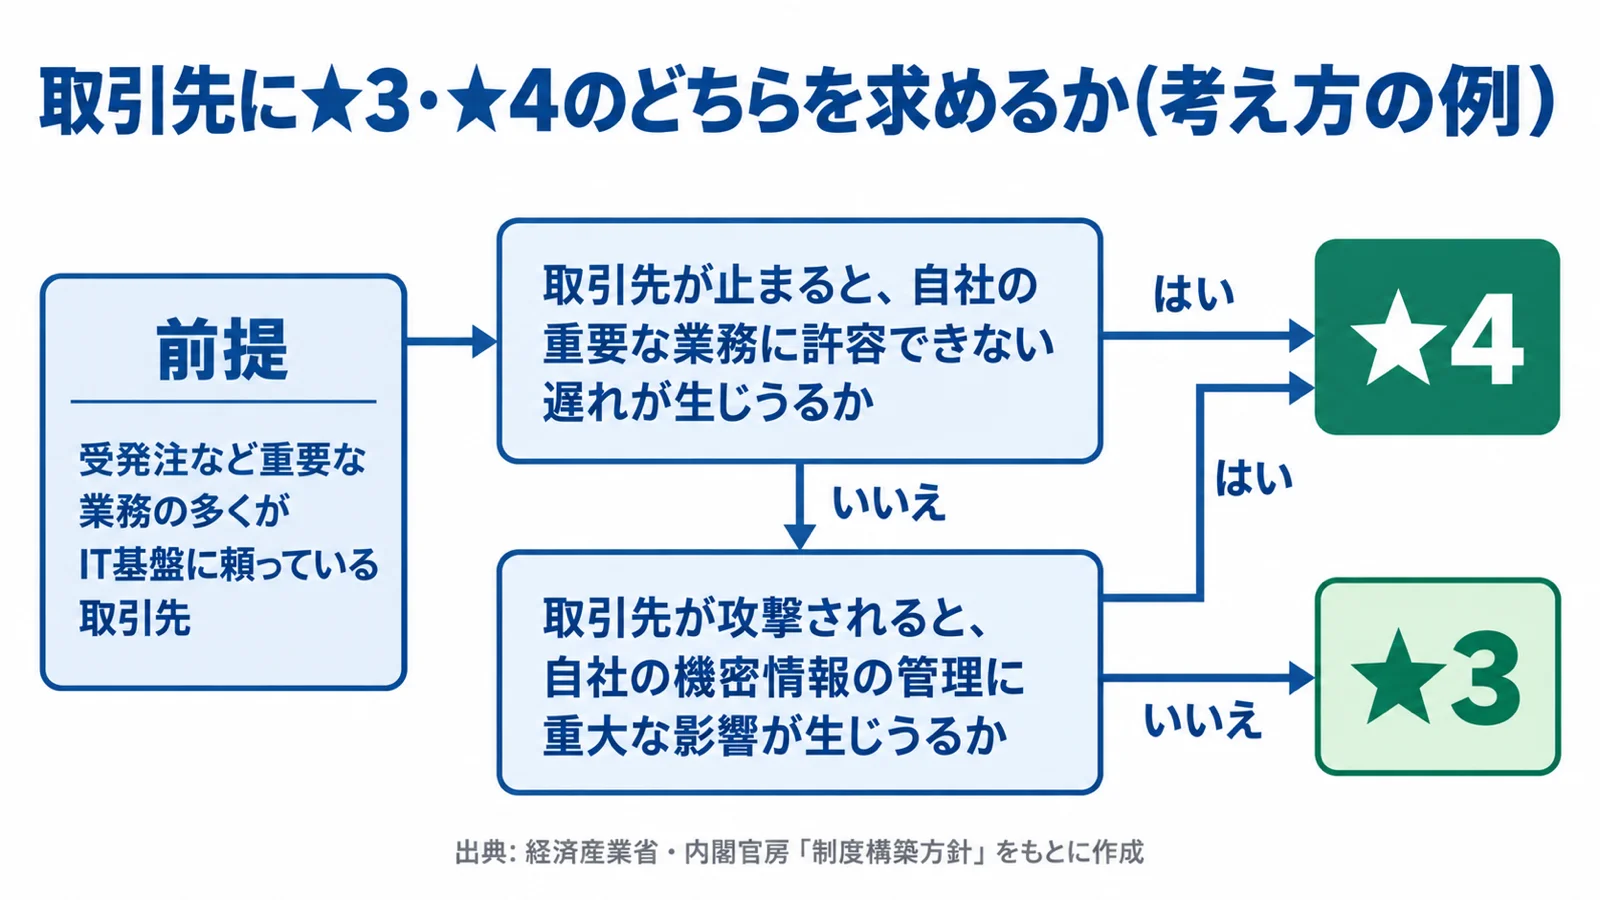
制度構築方針の例では、受発注など事業上重要な業務の多くがIT基盤に頼っている取引先について、★3と★4のどちらを求めるかを次の2つの問いで決めます。
- 取引先が止まると、自社の重要な業務に許容できない遅れなどが生じうるか
- 取引先が攻撃されると、自社の機密情報の管理に重大な影響が生じうるか
どちらかに当てはまれば★4、どちらにも当てはまらなければ★3を求める、という例です。[5]判断の観点には、取引先が自社の重要な機密情報や、自社のシステムにアクセスできるかなどがあります。自社がどちらに当たりそうかを考えておくと、取引先の説明を聞くときの手がかりになります。
取引先の取引先として聞かれることもある
★4を取る会社は、重要な機密情報を渡している、事業の継続に重要、などの条件に当たる取引先の対策の状況を、年1回以上つかむことが求められます。つかみ方の例には、★の取得状況の回答を受け取る、訪問して点検する、チェックシートの回答を受け取る、があります。
再委託先に制度を当てはめるかどうかは、元の発注者ではなく直接の取引先が判断します。直接の取引先が★4の対象の場合は、重要な機密情報を受け取っている再委託先などにも、一定の適用が期待されています。
取引先への答え方(返事の例)
返事では、今の状況と予定を、そのまま伝えるのが基本です。例えば、次のように答えられます。いずれもこのサイトが作った例なので、自社の状況に合わせて書き換えてください。
取る方向で準備を始める場合
ご案内ありがとうございます。当社は★3の取得に向けて準備を始め、★3の要求事項26項目と当社の対策の照らし合わせを進めています。★の登録の受付が始まる2027年3月以降に、申請する予定です。照らし合わせの結果は、〇月末までにお知らせします。
まだ決められない場合
ご案内ありがとうございます。対応を考えるにあたり、次の3点を教えていただけますでしょうか。1. 求める★の段階(★3か★4か) 2. いつまでに必要か 3. 取引契約の条件とするご予定か。いただいた内容をもとに社内で話し合い、〇月〇日までに方針をお伝えします。
費用や範囲について相談したい場合
★3の取得に向けた対策を進める方向で考えています。対策には新たな費用がかかる見込みのため、費用負担の考え方について、一度お打ち合わせの機会をいただけますでしょうか。あわせて、★をお求めになる範囲(全社か、特定の事業部か)も教えてください。
★の申請は、原則として法人か個人事業主の単位です。ただし法人は、自社で決めた★の対象範囲が妥当かを、★3なら専門家に、★4なら評価機関に確認してもらえば、事業部やグループの単位で申請することもできます。[5]
返事で気をつけること
返事を書くときは、次の3つに気をつけましょう。
- できていないことを書かない
- 返事の期限を自分から示す
- SECURITY ACTIONの宣言を伝える
★3は自己評価ですが、申請した自己評価の結果に虚偽その他の不正が発覚した場合は、取得した★の取消し等の措置を受ける場合があります。[5]申請の前の取引先への返事でも、できていないことはできていないと伝え、いつまでに何をするかを添えましょう。すぐに決められないときも、いつまでに方針を伝えるかを書き添えます。
★1・★2は、IPAのSECURITY ACTIONを参照する形になっています。SECURITY ACTIONは、中小企業が自ら対策に取り組むことを宣言する制度で、一つ星と二つ星があります。IPAの認定ではないため、「取得しました」ではなく「宣言しました」と書きます。宣言していれば返事にも書き添えましょう。一つ星と二つ星の違いはSECURITY ACTIONの記事で説明しています。
アンケートやチェックシートで聞かれた場合も、考え方は同じです。できている項目とできていない項目を分けて答え、できていない項目にはいつまでに対応するかを書きましょう。
費用は取引先と話し合える(価格交渉)
対策にかかった費用は、自社だけで抱えずに取引先と価格交渉することができます。
経産省と公取委は2025年12月26日、SCS評価制度にもとづく対策を取引先に求める場面を想定し、発注側と受注側が価格交渉をして円満に合意するまでの想定事例と、その解説を公表しました。
独占禁止法や取適法(旧下請法)のうえで「問題とならない」ケースを想定して作られたものです。なお、この事例は★4相当の対策を求める場面を想定しています。[2][3]
想定事例の流れ
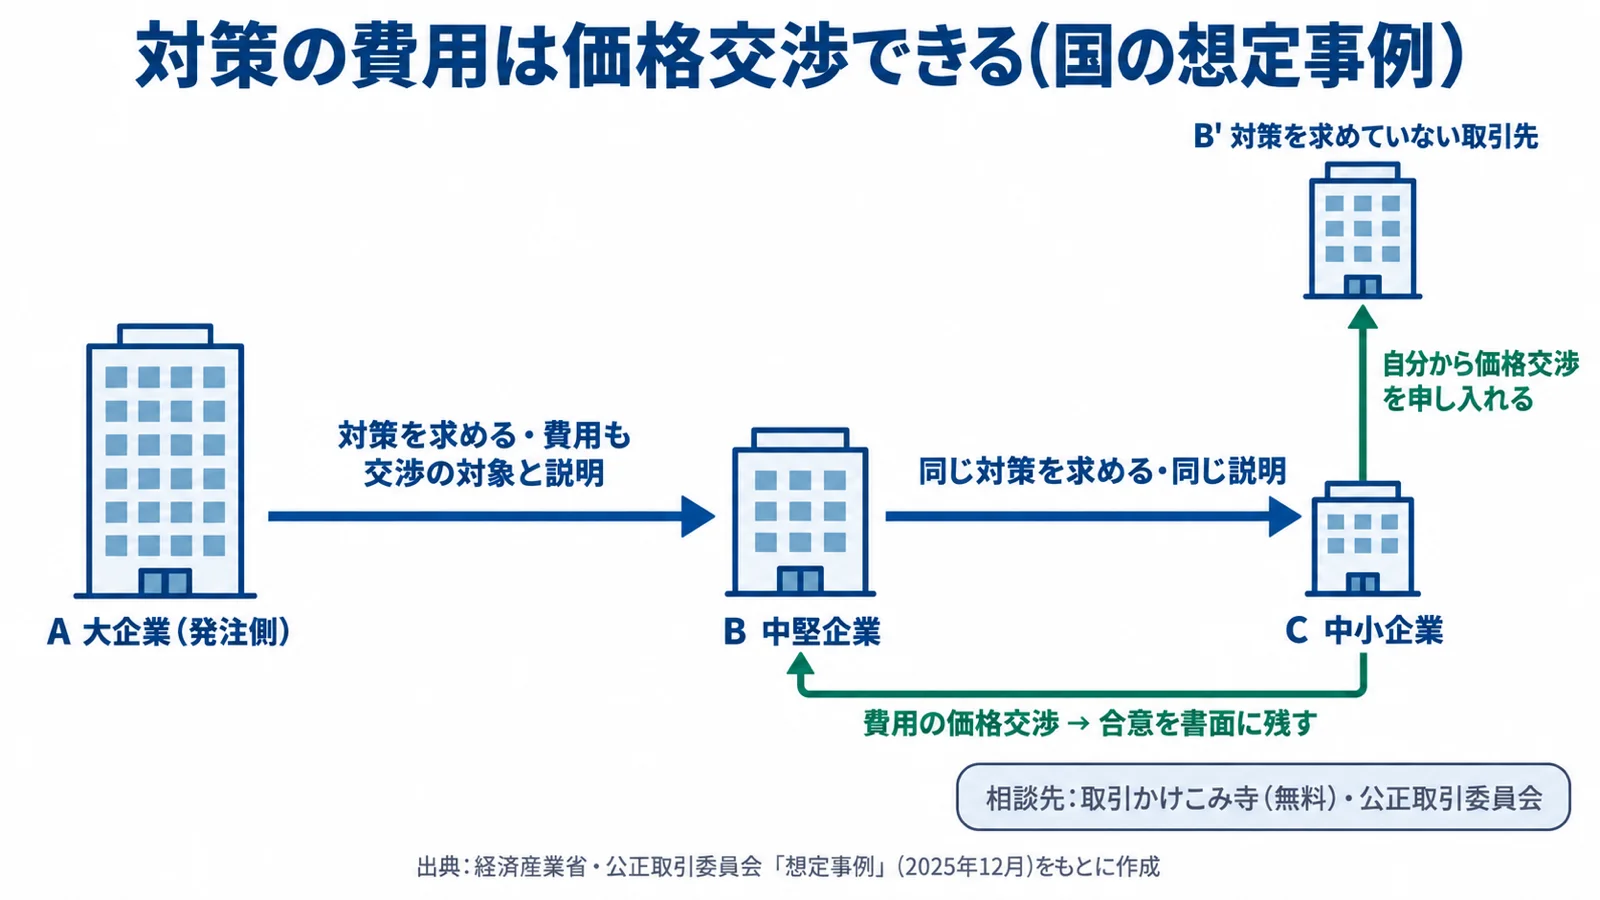
事例には、大企業A、その取引先の中堅企業B、Bの取引先の中小企業Cが出てきます。
Aは、B・Cを含む取引先向けに説明会を開きました。従業員教育やポリシー作りにはIPAのコンテンツやひな形を示し、システムの防御はサイバーセキュリティお助け隊サービスを入れれば最小限の費用でできることなどを伝えています。
そのうえでAはBに対策を求め、Cにも同じ対策を求めるよう要請しました。その際、費用負担の考え方や、対策にかかった費用も価格交渉の対象になることを説明しました。BもCに同じ説明をしたうえで、対策を求めました。
Cは、IPAのコンテンツとひな形で教育とポリシー作りを行い、ここでは費用がかかりませんでした。システムの防御にはお助け隊サービスを入れ、IT導入補助金も使って最初の2年間分の費用を半額にしています。B・Cはそれぞれ、かかった費用について価格交渉を申し入れ、円満に合意した結果を双方が書面に残しました。
費用は間接経費として交渉する
対策をしても必ず追加の費用がかかるわけではありませんが、機器やサービスを入れて監視を続ける場合や、専門の人を雇う場合などは費用が出ることがあります。こうした費用は、製品やサービスの直接の費用ではなく、労務費や一般管理費といった間接経費として計上されることが想定されています。
受注側は、対策が自社の利益にもつながりうることや取引の割合などを考えて、価格交渉をすることが考えられます。解説は、発注側はその申出があれば応じる必要があるとしています。[4]
対策を求めていない取引先とも交渉できる
事例のCは、Bのほかに、対策を求めてこない取引先B’とも価格交渉をしたいと考え、公取委の相談窓口と取引かけこみ寺に相談しました。取引かけこみ寺は、公益財団法人全国中小企業振興機関協会が中小企業庁の委託事業として行う、無料の相談窓口です。
Cは、交渉に応じてもらえないときは、交渉しない理由を書面や電子メールで答えるよう求めることなどの助言を受けました。そのうえで費用の根拠となる資料を集め、B’に交渉を申し入れて円満に合意しています。解説は、発注側は対策を直接求めていなくても、申入れがあれば積極的に交渉に応じる必要があるとしています。
問題となるおそれがある求め方
経産省と公取委は、発注側が対策を求めること自体はただちに独占禁止法上の問題にはならないものの、方法や内容によっては優越的地位の濫用として問題となることがあると整理しています。発注側の取引上の地位が優越していることなどが前提で、例えば次のような行為が挙げられています。
- 認証の取得などを求めたのに、費用の反映を明示的に協議せず価格を据え置く
- 対策を求めた結果の値上げを求められても、応じない理由を書面などで答えずに据え置く
- 同等以上の対策があるのに、指定の高いサービスを使わせる
前の2つは問題となるおそれがある例、3つ目は問題となる例として示されています。[2]取引先の求め方に疑問があるときは、公取委の相談窓口や取引かけこみ寺に相談できます。
社内で最初にやること
社内では、担当者を決め、★3の26項目と自社の状況を照らし合わせるところから始めましょう。
1. 担当者を決める
★3の要求事項は、最初の分類が「ガバナンスの整備」で、その中に自社のセキュリティ担当をはっきりさせることが含まれています。まず、制度の情報を追い、照らし合わせを進める担当者を決めましょう。
2. ★3の26項目と照らし合わせる
26項目ごとに、できているか、できていないかを分けていきます。項目の一覧と確かめ方は★3のチェックリストにまとめています。要求事項・評価基準の解説書は2026年10月ごろ、自己評価などに使う評価用ガイド類は2026年10月下旬に公開される予定です。
3. SECURITY ACTIONを宣言する
SECURITY ACTIONの一つ星は「情報セキュリティ6か条」に取り組むことを宣言するもので、対策を始める前でも申し込めます。二つ星は、「5分でできる!情報セキュリティ自社診断」で状況をつかみ、情報セキュリティ基本方針を定めて外に公開したうえで宣言します。SCS評価制度は、SECURITY ACTIONの上位の基準と位置付けられています。GビズIDを使った申し込みの手順は、SECURITY ACTIONの宣言のやり方にまとめています。
4. 規程はIPAのひな形を使う
2026年3月27日に公表された「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、付録の規程類のサンプルやひな型を、SCS評価制度に対応する形で広げました。想定事例でも、中小企業CはIPAのひな形をもとに情報セキュリティポリシーを作っています。付録の種類と使い方は、ガイドラインの解説の「付録のサンプル・ひな型」にまとめています。
5. お助け隊サービス(新類型)の実証を調べる
サイバーセキュリティお助け隊サービス(新類型)の実証事業に、中小企業が参加できます。実施するのはIPAで、★3・★4の取得に向けた支援をサービス提供事業者から受けられます。対象はサプライチェーンを構成する中小企業です。
支援が無料になるのは、SCS評価制度の対策の範囲で、実証期間中(最大で1年程度)に限られます。実証期間は2026年10月から2027年9月までの1年間の予定で、サービスの内容や期間は事業者ごとに違います。[13]
参加する会社は、IPAが公表したサービス提供事業者の中から選び、制度づくりへの意見の提出などに協力する予定です。詳しくは経産省のお助け隊サービス(新類型)のページで確かめてください。
6. ★3の専門家の確認を見込んでおく
★3を取るには、制度が定める「セキュリティ専門家」の確認が必要です。単に社内の情報システム担当者であればよい、というものではありません。[1]専門家の登録の受付は、2027年1月以降に始まる予定です。[7]専門家になれる資格や、社内に専門家がいないときの考え方は、総合解説の「誰に頼む?専門家と評価機関」で説明しています。
これから出る資料
これから公表・開始されるものは次のとおりです。いずれも予定です。[6][7][12]
| 時期 | 内容 |
|---|---|
| 2026年10月ごろ | ★3・★4の申請方法、要求事項・評価基準の解説書 |
| 2026年10月下旬 | 自己評価などに使う評価用ガイド類 |
| 2026年12月下旬 | ★4の評価を行う評価機関、専門家に研修を行う研修事業者 |
| 2027年1月以降 | 専門家の研修と、専門家の登録の受付 |
| 2027年3月以降 | ★3・★4の登録の受付(制度の開始) |
公表されたものはSCS評価制度の公表物のまとめで追っています。
急がせる営業に注意
中小企業が今日やること
取引先から★について聞かれたら、今日は次の3つから始めましょう。
よくある質問
★を取らないと、取引を切られますか?
★をどう扱うかは、取引先との契約で決まります。その決め方について経産省は、当事者どうしで円満に合意すべきもので、独占禁止法や取適法に沿って適切に制度を使うことが求められる、としています。[1]取引への影響は、取引先に直接確かめましょう。
★4を求められました。先に★3を取る必要はありますか?
ありません。上の段階は下の段階で求められる事項を含むため、★3を先に取っていなければ★4を取れない、という関係にはなりません。
複数の取引先から、違う形式で聞かれています
受注側が複数の取引先からさまざまな対策を求められ、負担になっていることは、この制度が作られた背景の1つです。制度は、共通の基準で対策の状況を見える化し、双方の負担を軽くすることを目指しています。
取引先に聞かれていなくても、★は取れますか?
取引先から求められていなくても、自社の対策の状況を見える化するために、自分から★を取ることも考えられます。
取引先から、指定の製品を買うよう言われました
この制度は、評価基準を満たすために特定のセキュリティ対策製品を入れることを求めていません。また、同等以上の対策をしていて必要がないのに、指定する事業者の高いサービスを使わせることは、取引上の地位が優越している場合などに、独占禁止法上問題となると整理されています。[1][2]
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年9月25日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年9月25日確認
- 【想定事例】発注側企業からの「サプライチェーン強化に向けたセキュリティ対策評価制度」4つ星相当の対策の実施要請を踏まえ、発注側企業と取引の相手方とが円満に価格交渉を行うためのプラクティス(経済産業省・公正取引委員会) 2026年9月25日確認
- 想定事例について(解説)(経済産業省・公正取引委員会) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- SCS評価制度 よくある質問(IPA) 2026年9月25日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年9月25日確認
- SCS評価制度に係る不適切な勧誘にご注意ください(経済産業省) 2026年9月25日確認
- SECURITY ACTIONとは(IPA) 2026年9月25日確認
- サイバーセキュリティお助け隊サービス(新類型)(経済産業省) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版の公表(経済産業省) 2026年9月25日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年9月25日確認
- サイバーセキュリティお助け隊サービス(新類型)実証事業(IPA) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。