
SCS評価制度(セキュリティ対策評価制度)とは、企業のセキュリティ対策を★の段階で評価し、取引先に見えるようにする制度です。正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」で、★3・★4の登録の受付は2027年3月に始まる予定です。
2026年11月18日に確かめた時点で、IPAの最新の公表は10月28日の評価用ガイドと解説書の公開で、申請方法を示す「登録申請の手引」は11月末ごろに出る予定です。[17][11]
いつから始まるか、対象企業、義務か、★の段階と26の項目、費用、IT担当の進め方、誰に頼むかまで、経済産業省とIPAの資料をもとに説明します。
SCS評価制度はいつから?2027年3月に受付開始の予定
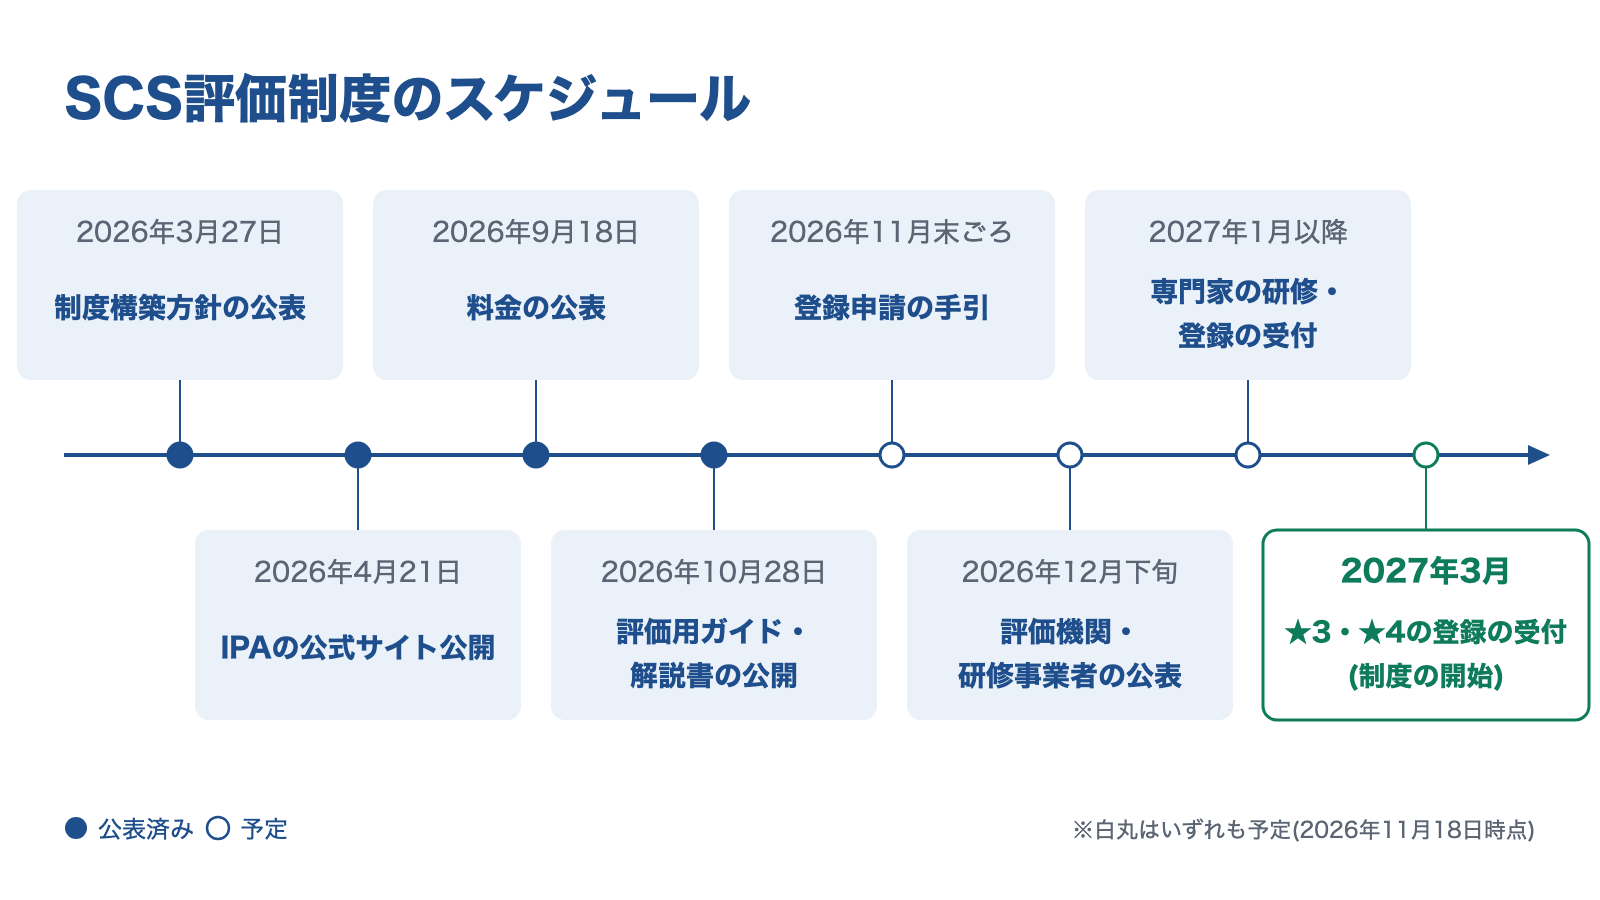
★3・★4の登録の受付は、2027年3月に始まる予定です。[11]「制度の開始」は★の登録の受付が始まることを指すため、今、★を持っている会社はまだありません。[1]取引先から聞かれても、今すぐ★を見せられる会社はないので、落ち着いて時期と求められる★を確かめましょう。
これまでに公表されたものは、2026年3月27日の制度の方針(制度構築方針)、4月21日のIPAの公式サイトの公開、9月18日の料金、10月28日の評価用ガイドと解説書です。[3][17]10月28日には、自己評価のやり方を示す「★3・★4 自己評価等ガイド」と、要求事項・評価基準ごとの考え方や留意点を示す「★3・★4 要求事項・評価基準 解説書」が公開され、要求事項・評価基準もVer.1.1に更新されました。翌29日に一部の資料へ軽微な修正が入りましたが、版は変わっていません。[6]
これから公表・開始されるものは、次の表のとおりです。[11][20][10]
| 時期 | 公表・開始されるもの |
|---|---|
| 2026年11月末ごろ | ★3・★4の申請方法を示す「登録申請の手引」 |
| 2026年12月下旬 | 評価機関・技術検証事業者・研修事業者の公表、専門家の登録手続きの公表 |
| 2027年1月以降 | 専門家の研修と、専門家の登録の受付 |
| 2027年3月 | ★3・★4の登録の受付(制度の開始) |
いずれも予定です。制度を動かすための準備が遅れたときは、受付を始める時期が見直されることがあります。[10]公表があったら、この記事も日付を入れて直し、改訂履歴に残します。システムの稼働や★4の第三者評価の始まりなど、細かい予定と公表物の一覧は「SCS評価制度の最新情報とスケジュール」にまとめています。
受付が始まるまでに、自社の対策を★3の26項目と照らし合わせておきましょう。照らし合わせには「SCS評価制度★3のチェックリスト」が使えます。登録料と、専門家への支払いなど準備にかかる費用の見積もり方は、「SCS評価制度の費用はいくら?」にまとめています。
★5は、中身をこれから具体的に検討する段階です。受付が始まるまでに会社が進めておくことは、下のIT担当の進め方で説明します。
SCS評価制度とは
SCS評価制度とは、取引先どうしで求めるセキュリティ対策の水準を、★という共通の基準で示すための制度です。SCSは「Supply Chain Security(サプライチェーン・セキュリティ)」の略です。サプライチェーンとは、部品の調達や業務の委託でつながった取引先の連なりのことです。
経済産業省と内閣官房 国家サイバー統括室が、2026年3月27日に制度構築方針を公表しました。運営するのはIPA(独立行政法人情報処理推進機構)で、★の登録や、★を取った会社の一覧の公開もIPAが担います。
なぜこの制度ができたのか
取引先へのサイバー攻撃が、発注した側の事業にまで影響する事件が続いているためです。IPAの調査では、サイバー攻撃の被害を受けた中小企業の約7割が、取引先にも影響が及んだと答えています。[8]
一方で、発注する側と受注する側には、それぞれ次のような悩みがありました。
- 発注側: 取引先の対策が外から見えにくい
- 受注側: 取引先ごとに違う対策を求められる
例えば、3社に部品を納めている会社が、3社から形式の違うアンケートやチェックリストを受け取るような状況です。共通の基準で対策を評価し見えるようにすることで、双方の負担を減らし、サプライチェーン全体の水準を底上げするのがこの制度のねらいです。
取引の中でどう使われるのか
想定されている使い方は、2社間の取引契約の中で、発注側が受注側に「この取引には★3」のように段階を示すものです。発注側は示した対策を促し、実施の状況を確かめます。
なお、この制度は「格付け制度」と紹介されることもありますが、発注のときなどに対策の状況を見えるようにするためのもので、いわゆる「格付け」制度ではありません。★は取得・更新の時点で水準を満たしていることを示すもので、完全な安全を保証するものでもありません。[2]
対象企業は?うちに関係あるか
業種や規模を問わず、幅広い会社が対象になりえます。中小企業だけでなく大企業も対象で、対策を行う主体として想定されているのは、取引の中で「受注する側」の会社です。[1]申請は原則として法人か個人事業主の単位で行います。法人の場合は、専門家(★3)や評価機関(★4)の確認を経て、事業部やグループの単位にもできます。
取引のつながりが強く複雑な、次のような業種では、優先してこの制度の利用が進められます。[2]
- 主要製造業(自動車・半導体など)
- 流通
- 金融業
評価の対象は「IT基盤」
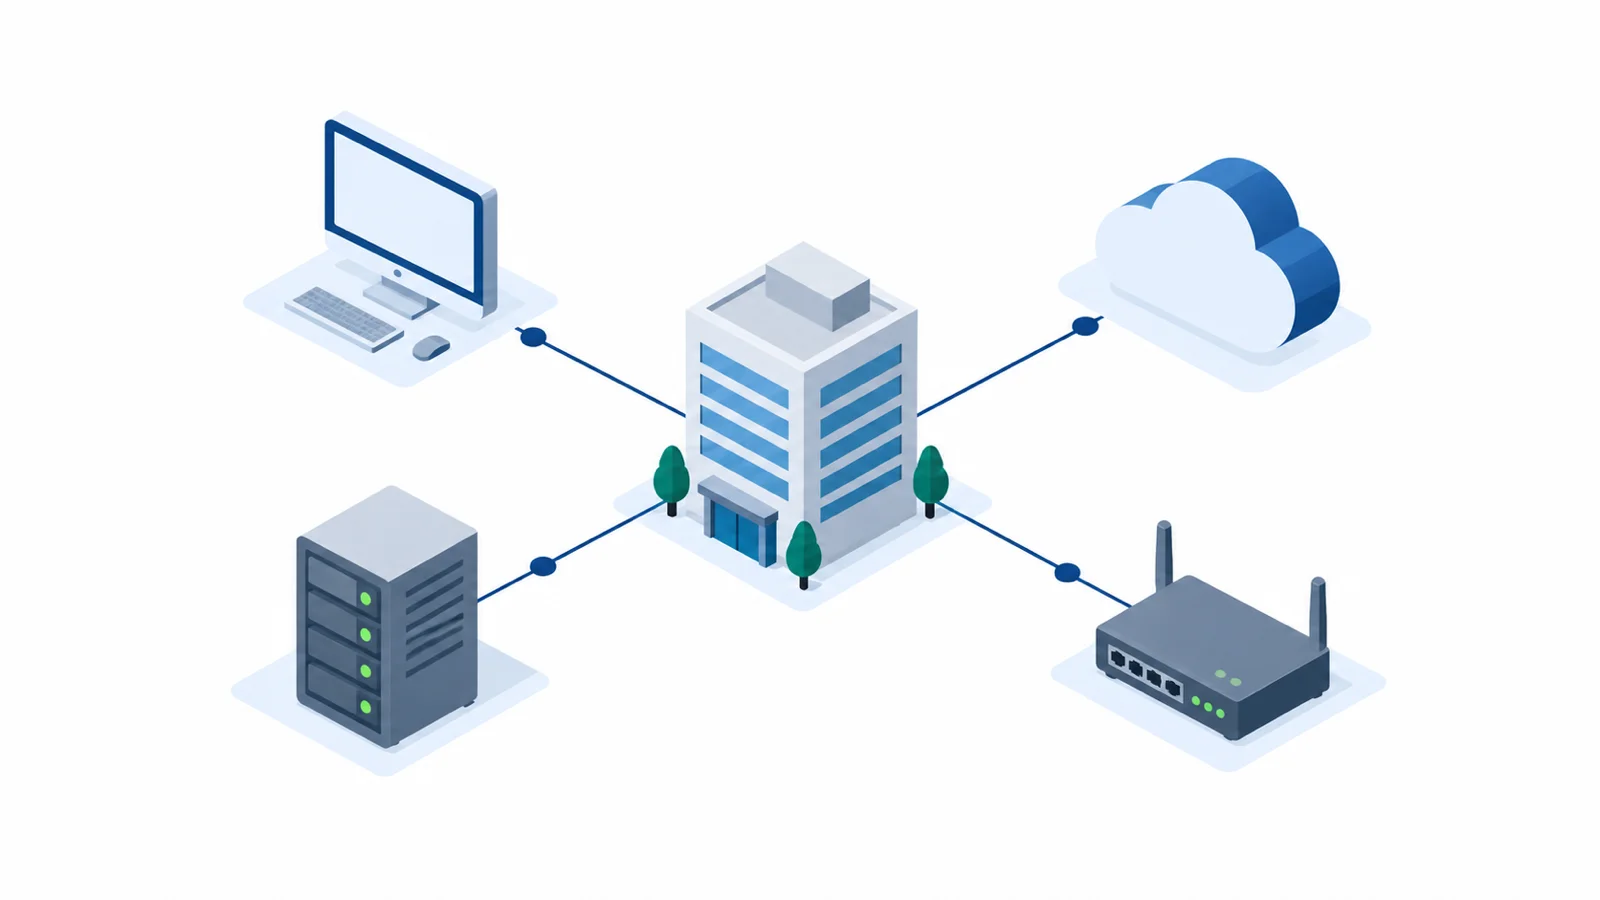
評価の対象は、会社の業務を支える「IT基盤」です。IT基盤とは、社内のサーバやパソコン、ネットワークなど、業務全体で共通して使うITの仕組みのことで、クラウドサービスも含みます。
| 対象になるもの | 直接の対象にならないもの |
|---|---|
| 社内のサーバ、認証の仕組み | 工場などの制御システム(OT) |
| メール・Webなどの公開サーバ(必ず含める) | 取引先に納める製品など、自社で管理・運用していない機器 |
| パソコン・スマートフォンなどの端末 | |
| クラウドサービス | |
| ファイアウォール・ルータ・VPN装置 |
工場の制御システムや納める製品は、ほかの制度やガイドラインで対策を行う想定です。そのため、製造業の会社でも、評価の対象になるのは社内のパソコンやメール、クラウドなどのIT基盤です。
取引先はどんな会社に★を求めるのか
制度構築方針では、発注側が取引先ごとに★3か★4かを判断する考え方の例が示されています。判断の軸は、次の2つです。
- 取引先が止まると自社の重要な業務が滞るか
- 取引先への攻撃で自社の機密情報に大きな影響が出るか
2つ目の軸では、取引先が自社の重要な機密情報や社内のシステムにアクセスできるかが、判断の観点として挙げられています。例えば、発注元の機密情報を扱っていたり、発注元のシステムに接続して仕事をしていたりする会社が、この観点に当てはまる例です。反対に、単発の調達や、市販品のように代わりが見つかりやすいものの調達で、重要度が高いとは言えないものは、この判断の流れから外すことも考えられます。
取引の内容から自社が当てはまるかを見分ける目安は、「SCS評価制度の対象企業は?」にまとめています。
取引先から求められていなくても、自社の対策を見えるようにするために、自分から★を取ることもできます。取引先から実際に求められたときの考え方は、「取引先からSCS評価制度の★を求められたら」で詳しく説明します。
SCS評価制度は義務?取らないとどうなる?
SCS評価制度は法律の義務ではなく、任意の制度です。★を取るかどうか、取引の条件としてどう扱うかは、取引先との契約で決まるもので、制度として何かの規制をかけるものではありません。[1]
一方で、取引先から★を求められ、契約の条件になることはありえます。例えば、契約が終わるまで★を保ち続けるよう求める運用も考えられます。★の取得そのものではなく、要求事項をチェックリストとして使い、対策を満たしているかを確かめる使い方も想定されています。
取引先からの求めには、ルールがある
発注側が★を求めるときは、独占禁止法と取適法(旧下請法)に沿って行うことが求められています。★の扱いは、当事者どうしが円満に合意して決めるべきもの、というのが経済産業省の考え方です。[1]
経済産業省と公正取引委員会は、こうした要請で問題とならない例をまとめています。[13]その例では、発注側が対策の内容や国の支援策を説明し、受注側が対策にかかった費用について価格交渉を行い、合意する流れが示されています。[14]発注側は価格交渉に積極的に応じる必要がある、とも整理されています。[15]
取引や入札への影響、取引先が★を求めるときのルール、営業の話の確かめ方は、SCS評価制度は義務?取らないとどうなるかで詳しく説明しています。
★の段階と、どれを目指すか
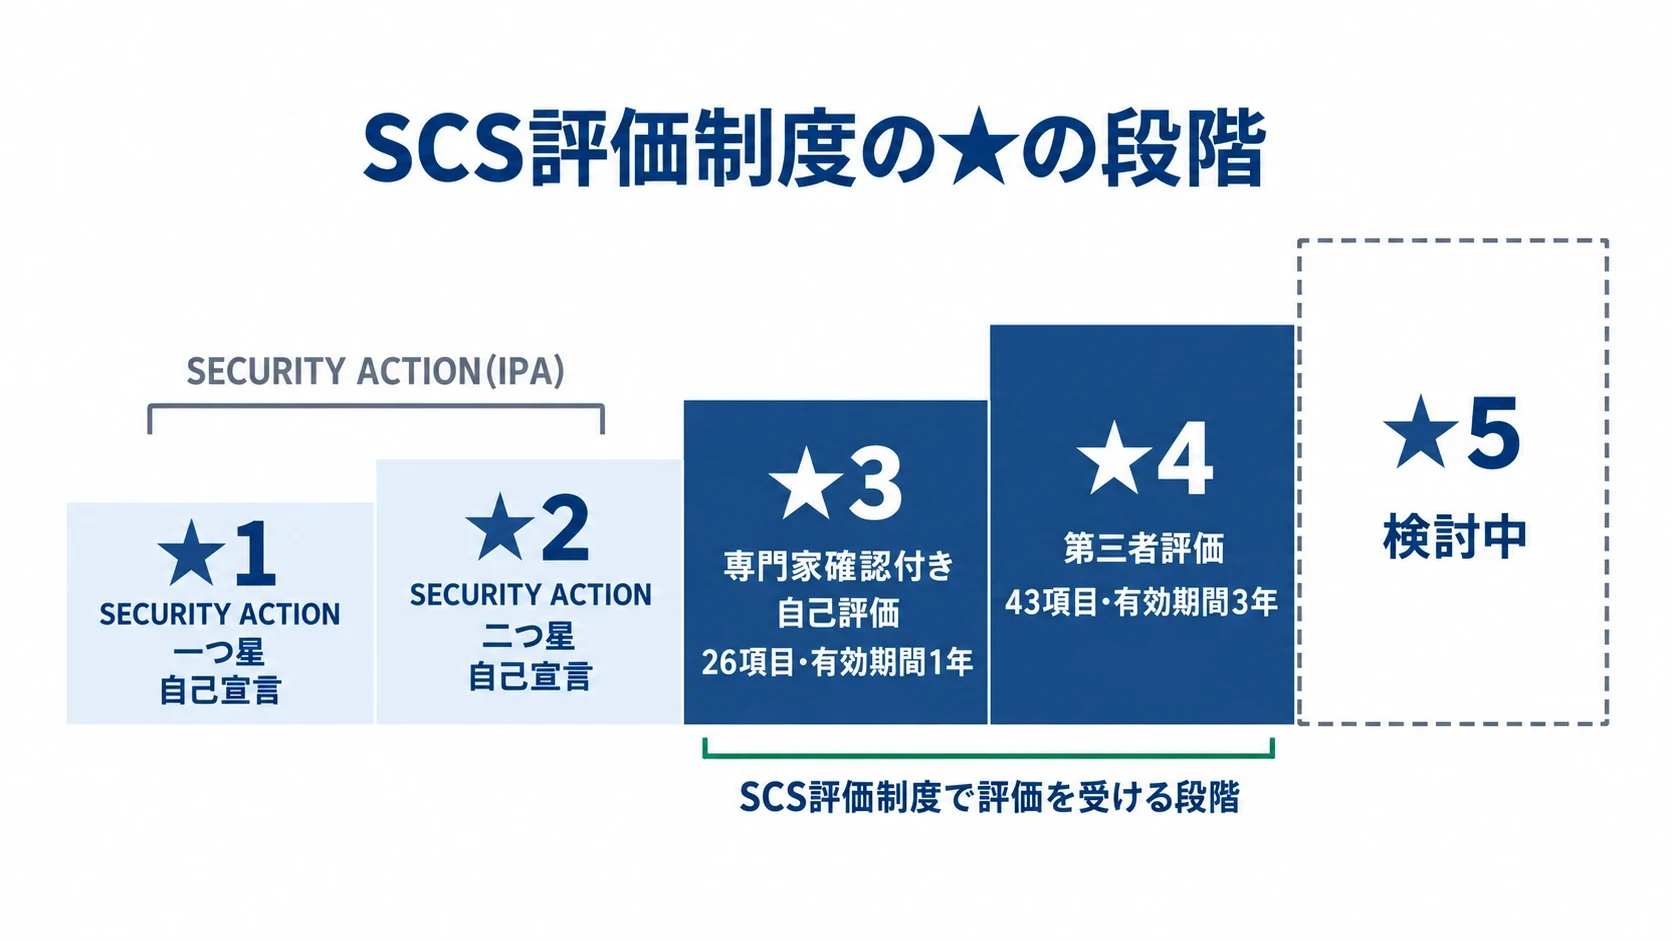
SCS評価制度で新しく評価を受けるのは★3と★4で、★5は検討中です。★1・★2は、IPAがすでに運営している「SECURITY ACTION」(一つ星・二つ星)を参照します。[9]
| 段階 | 水準 | 評価のしかた | 項目数 | 有効期間 |
|---|---|---|---|---|
| ★1・★2 | SECURITY ACTIONの一つ星・二つ星 | 自分で宣言する | — | — |
| ★3 | 一般的なサイバー攻撃に備える、最低限の対策 | 専門家確認付き自己評価 | 26件 | 1年 |
| ★4 | 標準的に目指すべき、包括的な対策 | 第三者評価 | 43件 | 3年 |
| ★5 | 未知の攻撃も含む高度な攻撃への対策 | 第三者評価(検討中) | 今後検討 | 今後検討 |
★1・★2(SECURITY ACTION)
SECURITY ACTIONは、中小企業が情報セキュリティ対策に取り組むことを自分で宣言する制度です。一つ星は「情報セキュリティ6か条」に取り組むことを宣言するもので、対策を始める前でも申し込めます。
二つ星は、「5分でできる!情報セキュリティ自社診断」で自社の状況をつかみ、情報セキュリティ基本方針を定めて外部に公開したうえで宣言します。IPAの認定ではないため、IPAは「取得しました」ではなく「宣言しました」と書くよう求めています。一つ星と二つ星の違いや宣言のやり方は、「セキュリティアクションとは」にまとめています。
★3: 専門家確認付き自己評価
★3は、広く知られた弱点を突く一般的なサイバー攻撃に備えるための、すべての取引先が最低限行うべき対策です。評価は「専門家確認付き自己評価」で、自社で要求事項への対応を点検し、その結果を社内外のセキュリティ専門家に確認してもらう方式です。
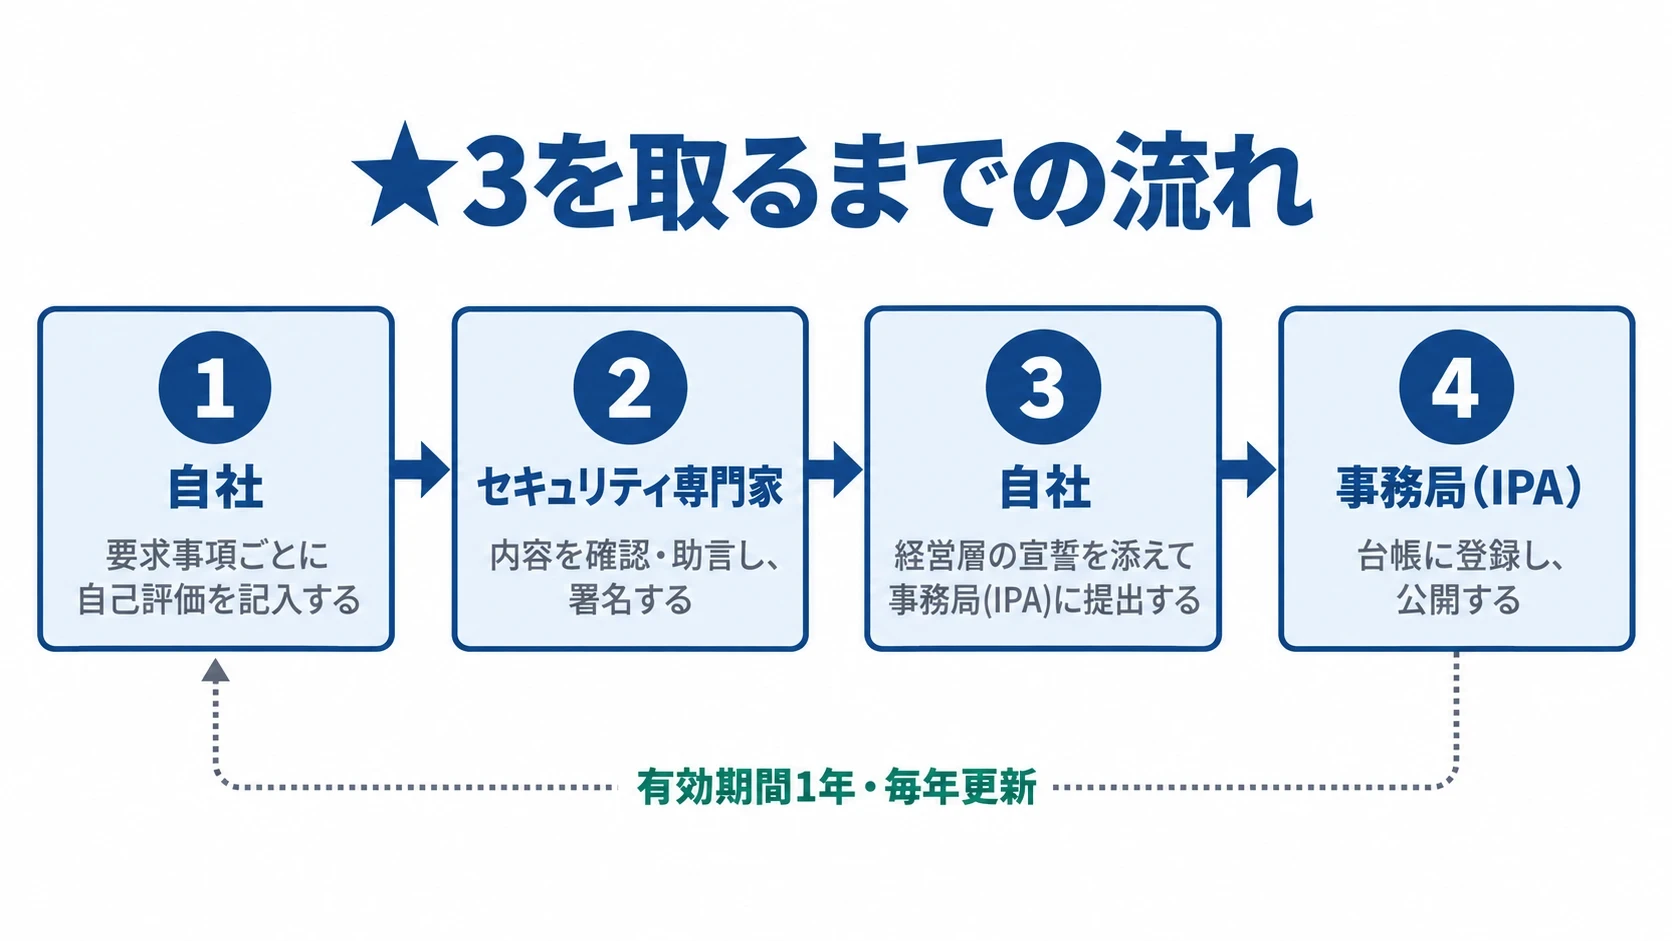
★3の流れは次のとおりです。
- 自社で要求事項ごとに自己評価を記入する
- セキュリティ専門家が確認・助言し、署名する
- 経営層の宣誓を添えて事務局に提出する
- 事務局が台帳に登録し、公開する
自己評価に偽りなどがあった場合は、★が取り消されることがあります。
★4: 第三者評価
★4は、侵入を防ぐだけでなく、被害の広がりを抑えて取引先のデータやシステムを守ることまで求める、標準的に目指すべき対策です。評価は「第三者評価」で、自社以外の評価機関が、書類の確認に加えて実地の審査と技術的な検証を行います。技術的な検証は、評価機関から頼まれた別の事業者が行うこともあります。
評価機関から評価報告書を受け取ったあと、事務局に登録を申請する流れです。
どれを目指すか
目指す★は、取引先から示された段階が基本です。上の段階は下の段階の内容を含むため、★3を先に取っていなくても★4を取れます。取引先が、★3の項目に足りないものがあると判断して、★4を求めたり対策を上乗せしたりすることもありえます。
何をやる?★3の要求事項
★3で求められる対策は26項目、★4は43項目です。[6]★3の26項目は、次の7つの分類に分かれています。
| 分類 | 項目数 | 主な中身 |
|---|---|---|
| ガバナンスの整備 | 3 | 担当部署と責任者、守秘義務のルール、対応方針 |
| 取引先管理 | 3 | 取引先との関係の把握、機密情報の扱い、事故時の役割 |
| リスクの特定 | 4 | 機器・ソフト・ネットワークの把握、外部の情報サービス(クラウドなど)の管理、情報の区分 |
| 攻撃等の防御 | 13 | ID・パスワード・アクセス権、パッチ、ウイルス対策、バックアップなど |
| 攻撃等の検知 | 1 | ネットワークの接続とデータの監視 |
| インシデントへの対応 | 1 | 事故が起きたときの手順と体制 |
| インシデントからの復旧 | 1 | 重要なシステムを復旧する準備 |
最も多い「攻撃等の防御」には、ユーザIDと管理者IDの手続、パソコンやスマートフォンのロック、パスワードの設定と管理のルールなどが入っています。★4では、社内ルールの策定、経営層への定期的な報告、取引先の対策状況の把握、ログの取得などが加わります。
要求事項には、「ルールを定め、周知すること」「手続を定めること」という書き方のものが多くあります(★3の26項目のうち10項目ほど)。例えば「パスワード管理ルール」は、パスワードの管理についてルールを定め、社内に伝えることを求めています。機器やソフトを入れるだけでなく、社内の決まりを作って伝えることも求められます。
IPAの調査では、OSの更新やウイルス対策ソフトの導入は進んでいる一方で、ルール化などの組織的な対策は十分に進んでいないことがわかっています。[8]自社でも、ルールや手続が文書になっているかを確かめておきましょう。
準備に使える公的な資料
2026年3月に改訂された「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、SCS評価制度の検討などを踏まえて見直され、対策の進め方を説明する部分は、この制度の要求事項をもとに整理されています。付録の規程のサンプルやひな型も、この制度に対応する形で増えました。
要求事項・評価基準の一覧は、IPAの要求事項・評価基準のページでExcelファイルとして公開されています。同じページで、取得単位や適用範囲の決め方と、要求事項・評価基準ごとの考え方や留意点を解説した解説書も、2026年10月28日に公開されました。[6][19]26項目を自社の状況と照らし合わせるには、「SCS評価制度★3のチェックリスト」を使ってください。
なお、この制度は特定のセキュリティ製品を入れることを求めていません。会社の規模やシステムの構成によって、必要な対応が同じではないためです。
IT担当の進め方(★3)
★3を取るには、26件の要求事項と、★3の評価基準81件をすべて満たす必要があります。[11][6]評価基準とは、要求事項を満たしているかを確かめるための具体的な条件のことです。
IPAの委員会資料の想定では、★3を取りたい会社は次の順に進めます。[10]
- 自己評価等ガイドを見て、★3の要求事項・評価基準に合っているかを自社で確かめる(自己評価)
- 資格を持つ社内の人に確認してもらうなら2027年1月以降に研修を受け、試験に合格して登録し、社外の専門家に頼むなら契約する
- 専門家に自己評価の結果を確認してもらう
- 2027年3月に受付が始まったら、IPAに登録を申請する
アセスメントシートは、自己評価の結果を書き込むExcelの様式で、自己評価等ガイドの別紙としてIPAのページに載っています。使うかどうかは任意ですが、使うことが勧められています。[18][6]自己評価等ガイドはもう開けるので、IT担当は次の3つから始めましょう。
- 取引先に求められる★と時期を聞く
- アセスメントシートで足りない所に印を付ける
- 足りないルールと手続を書き出す
81件の評価基準をExcelでどう読むか、手を付ける順番はどうするかは、「SCS評価制度の要求事項・評価基準の読み方」で整理しています。
いくらかかる?費用
公式の登録料は、2028年3月までの申請なら、★3が1年分で1万円、★4が3年分で6万円です。金額は消費税込みで、どちらの料金になるかは申請した日で決まります。[4]
| 段階 | 2028年3月31日までの申請 | 2028年4月1日以降の申請 |
|---|---|---|
| ★3 | 10,000円(1年分) | 20,000円(1年分) |
| ★4 | 60,000円(3年分) | 60,000円(3年分) |
2028年4月以降は、★3の登録料が2万円に上がります。料金の詳しい内容は、IPAの料金設定のお知らせで確かめられます。
登録料のほかにかかりうるもの
登録料は、★を登録するための費用です。★を取るまでには、ほかに次のような費用がかかることがあります。
- 足りない対策を整える費用
- 社外の専門家に確認を頼む費用
- 支援会社に準備を頼む費用
これらの金額は、会社の状況や頼む相手によって変わるため、この記事では目安を載せていません。★4の場合は、評価機関による審査と技術的な検証も必要です。何で金額が変わるかと、社長に出す予算案の作り方は、「SCS評価制度の費用はいくら?」で説明しています。
国の支援と、取引先との価格交渉
中小企業が★3・★4を取るための国の支援として、「サイバーセキュリティお助け隊サービス」の新しい類型(新類型)があります。その実証事業は、2026年9月15日に開始が発表されました。実施するのはIPAで、IPAが公募で採択した15の事業者が、★3・★4を取るためのサービスを試しに提供します。[16]参加した中小企業は、実証期間中(最大で1年程度)、SCS評価制度の対策の範囲で、組織的な対策も含めて無料で支援を受けられます。[12]実証期間は2026年10月〜2027年9月の予定です。[16]
今のお助け隊サービスを入れていても、ポリシーづくりなどの組織的な対策を多く含む★3の要求事項は、一部しか満たせません。[16]新類型は、制度にする前の実証の段階です。事業者によっては募集を締め切っており、追加の募集がある事業者もあるので、申し込む前にIPAのお助け隊(新類型)実証事業の紹介ページで募集の状況を確かめましょう。参加のしかたは「お助け隊(新類型)の実証を調べる」で説明しています。
また、先に紹介したとおり、取引先から★を求められて対策にお金がかかった場合は、その費用について価格交渉をする流れが国の例として示されています。費用を自社だけで抱え込む前提にせず、取引先と話し合う材料にしましょう。
誰に頼む?専門家と評価機関
★3には、制度が定める「セキュリティ専門家」による確認と署名が必要です。単に社内の情報システム担当者であればよい、というものではありません。[1]
セキュリティ専門家になるには、次のいずれかの資格を持ち、制度が定める研修を受けたうえで、事務局に登録する必要があります。
- 情報処理安全確保支援士
- 公認情報セキュリティ監査人
- CISSP
- CISM
- CISA
- ISO27001主任審査員
条件を満たす人が社内にいれば、社内の専門家に確認してもらうこともできます。社内にいない場合は、社外の専門家に確認と助言を頼むことになります。自己評価等ガイドでは、★3の自己評価を確認する人を「★3確認責任者」と呼びます。[18]社内の人と社外の専門家のどちらに頼むか、どう探すかは、「SCS評価制度の★3確認責任者とは?」で整理しています。
専門家に研修を行う研修事業者と、専門家の登録手続きは2026年12月下旬に公表され、専門家の研修と登録の受付は2027年1月以降に始まる予定です。[11][10]
なお、中小企業と専門家をつなぐための「中小企業向けサイバーセキュリティ専門家リスト」も、2025年7月から試行公開されています。[9]これは情報処理安全確保支援士のうち中小企業の支援ができる人のリストで、載っている人がそのまま、この制度のセキュリティ専門家になるわけではありません。
★4の審査を行う評価機関は、制度の指定委員会の審査を受けて指定されます。評価機関は2026年12月下旬に公表される予定です。[10]支援会社やコンサルに頼むときの比べ方と、見積りで確かめることは、「SCS評価制度の支援・コンサルの選び方」にまとめています。
中小企業が今日やること
★の登録の受付が始まるのは2027年3月の予定で、特定の製品を入れることも必須ではありません。慌てずに、今日できる次の3つから始めましょう。
取引先から案内やアンケートが届いていたら、まずどの★を、いつまでに求められているのかを確かめてください。SECURITY ACTIONは★1・★2の参照先で、一つ星は対策を始める前でも宣言できます。申し込みの手順は宣言のやり方を見てください。26項目の照らし合わせには、先に紹介したチェックリストが使えます。
よくある質問
中小企業も対象ですか?
対象になります。業種や規模を問わず、幅広い会社が対象になりえます。取引先から求められていなくても、自社の対策を見えるようにするために、自分から★を取ることもできます。
ISMSの認証を持っていれば、★は要りませんか?
ISMS(情報セキュリティマネジメントシステム)の認証制度とSCS評価制度は、互いに補い合う制度です。ISMSは会社がリスクを分析して自ら対策を決める仕組みで、★3・★4は代表的な脅威をもとに決めた具体的な対策を確かめるものです。★の扱いは取引先との契約で決まるため、ISMSで足りるかは取引先に確かめましょう。ISMSやPマークの文書で使える所と、★3で足す所は、「SCS評価制度とISMSの違い」で比べています。
★3を取らずに、いきなり★4を取れますか?
取れます。上の段階は下の段階の内容を含むため、★3を先に取っていなければ★4を取れない、という関係にはなっていません。
★を取った会社は公開されますか?
★3や★4を取った会社は、IPAのWebサイトで公開されます。[11]取った★を会社の案内などでどう示せるかは、これから公表されます。
特定のセキュリティ製品を入れる必要はありますか?
ありません。この制度は、特定のセキュリティ製品を入れることを求めていません。「この製品がないと★が取れない」という勧誘を受けたら、IPAや経済産業省の資料で確かめましょう。
★は一度取れば、ずっと有効ですか?
有効期間があり、★3は1年、★4は3年です。★3は毎年、専門家の確認を経た自己評価を出し直して更新します。★4も、3年の間は毎年自己評価を行い、結果を評価機関に出します。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
制御(OT)システム
工場や発電所などの設備やインフラの制御に使うシステムです。SCS評価制度では直接の対象とせず、ほかの制度やガイドラインにもとづいて対策する想定です。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(概要)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- SCS評価制度の詳細情報(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度 料金設定のお知らせ(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に係る不適切な勧誘に御注意ください(経済産業省) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年11月18日確認
- SECURITY ACTIONとは(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版の公表(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室(IPA掲載)) 2026年9月25日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月25日確認
- SCS評価制度 よくある質問(IPA) 2026年11月18日確認
- 中小企業向け「サイバーセキュリティお助け隊サービス(新類型)」実証事業を開始します(経済産業省) 2026年9月25日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年9月28日確認
- 【想定事例】発注側企業からの「サプライチェーン強化に向けたセキュリティ対策評価制度」4つ星相当の対策の実施要請を踏まえ、発注側企業と取引の相手方とが円満に価格交渉を行うためのプラクティス(経済産業省・公正取引委員会) 2026年9月28日確認
- 想定事例について(解説)(経済産業省・公正取引委員会) 2026年9月28日確認
- サイバーセキュリティお助け隊サービス(新類型)実証事業(IPA) 2026年10月26日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)公式サイト(お知らせ)(IPA) 2026年11月18日確認
- ★3・★4 自己評価等ガイド(SCS-410)(IPA) 2026年11月18日確認
- ★3・★4 要求事項・評価基準 解説書(SCS-620)(IPA) 2026年11月18日確認
- 評価機関・技術検証事業者・研修事業者・SCSセキュリティ専門家(IPA) 2026年11月18日確認
改訂履歴
- 2026年10月28日に評価用ガイドと解説書が公開され、登録の受付が「2027年3月」の予定になったので、いつからの節・予定の表・図・要点を直し、確認日を冒頭に入れた。11月末ごろの登録申請の手引と12月下旬の専門家の登録手続きの公表を予定に足し、IT担当の進め方・確認責任者の呼び名・解説書の説明を公開済みの資料の言い方にした。いつからの節からチェックリストと費用の記事へのリンクを足した
- 「いつから」の節を最初に移し、題と見出しに「対象企業」「義務」を入れた。IT担当の進め方(★3)を足し、お助け隊(新類型)を「採択した15の事業者」に直して実証期間を足した。「★3確認責任者」の呼び名とお助け隊の募集の状況を足し、対象企業・費用・要求事項・確認責任者・支援の選び方・ISMSとの違い・最新のスケジュールの記事へのリンクを足した
- 義務か・勧誘への注意の記事へのリンクを足した
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。