
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)★3のチェックリストは、IPAが公開している要求事項26件・評価基準81件で、自社の対策を1つずつ確かめるためのものです。
社長から「★3に向けて、うちがどこまでできているか確かめて」と頼まれたときや、取引先からチェックシートが届いたときに、そのまま手元で使える形にまとめました。
81件は、2026年10月28日に更新された要求事項・評価基準(Ver.1.1)の内容で、登録やダウンロードなしで、このページですべて確かめられます。印刷やコピーもできます。IPAの番号の順に載せ、要求事項ごとに、そろえるものと使えるIPAの資料を付けたうえで、どこから手を付けるかと、★4で増える項目もまとめています。
★3のチェックリストとは
公式のチェックリストにあたるのは、IPAが公開している「★3・★4 要求事項・評価基準」のExcelです。 IPAの要求事項・評価基準のページから開けます(ファイルの場所はチェックリストはダウンロードできる?)。1枚のシートに★3と★4がまとめて載っていて、★3の分は要求事項26件、評価基準81件です。[1]
分類ごとの数は次のとおりです。[1]
| 分類 | 要求事項 | 評価基準 |
|---|---|---|
| ガバナンスの整備 | 3 | 8 |
| 取引先管理 | 3 | 4 |
| リスクの特定 | 4 | 11 |
| 攻撃等の防御 | 13 | 48 |
| 攻撃等の検知 | 1 | 3 |
| インシデントへの対応 | 1 | 6 |
| インシデントからの復旧 | 1 | 1 |
| 合計 | 26 | 81 |
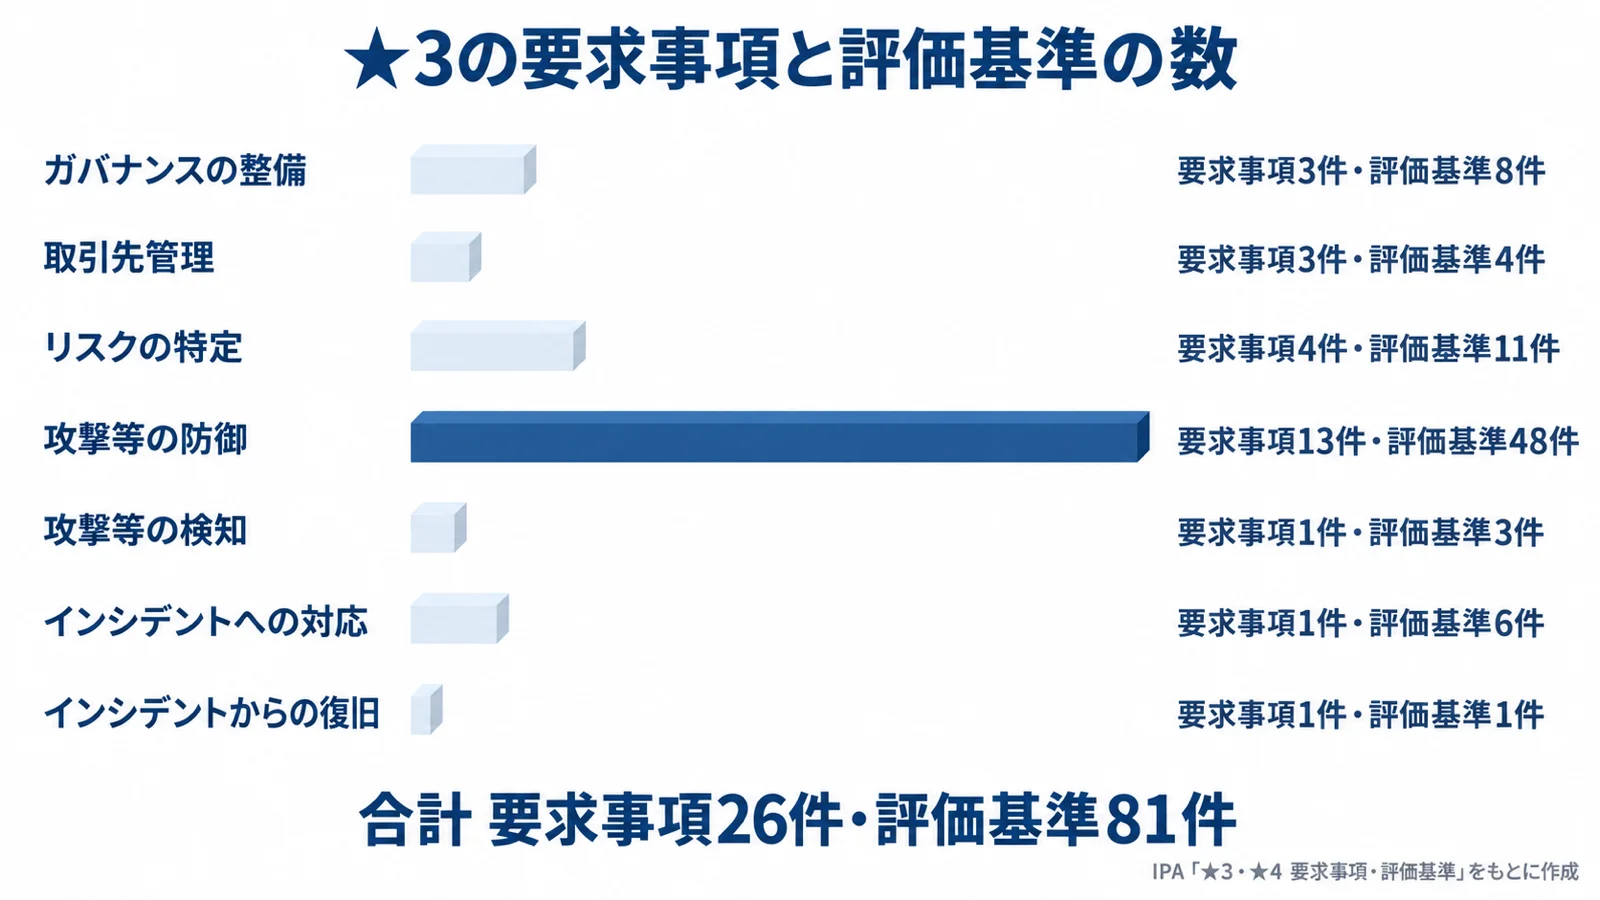
要求事項は「〜すること」という大きな目標で、評価基準はそれを満たすために具体的にやることです。例えば、要求事項1-2-1「セキュリティ推進活動部門」の下にある★3の評価基準は、1-2-1-1〜1-2-1-3の3件です。この記事では、見出しに要求事項の番号(1-2-1)を書き、チェック項目には続きの番号(1〜3)だけを付けています。Excelの列の見方や、評価基準の「定める」「仕組みを整備する」の違いは、要求事項・評価基準の読み方で説明しています。
★3を取るには、原則として、全ての評価基準への適合が求められます。評価で不適合が見つかっても、きちんと是正し、セキュリティ専門家から是正について了承を得られれば★3を取得できます。[2]
この制度では、★の有無のほかに、「要求事項・評価基準を共通のチェックリストとして」使う方法も想定されています。[4]取引先から届くチェックシートがこの制度の要求事項・評価基準をもとにしたものなら、この記事と見比べながら答えられます。取引先から求められたときの動き方は、SCS評価制度を取引先に求められたらで説明しています。
2026年10月28日に、要求事項・評価基準がVer.1.1に更新され、自己評価に使う「★3・★4 自己評価等ガイド」と、その別紙のアセスメントシート(自己評価を書き込むExcelの様式)、「★3・★4 要求事項・評価基準 解説書」が公開されました。[1]Ver.1.1で★3の評価基準の文が変わったのは、4-4-4の2件です。件数は変わらず、★3は要求事項26件・評価基準81件のままです。[1][12]この記事のチェック項目は、Ver.1.1と照らして直しています。公表されたものはSCS評価制度の公表物のまとめで追っています。
★3・★4の登録の受付は、2027年3月以降に始まる予定です。[7][8]★3の登録料は、2028年3月31日までの申請なら1年分で1万円(消費税込み)です。[8]専門家の確認など、登録料のほかにかかるものはSCS評価制度の費用にまとめています。
チェックリストはダウンロードできる?
このページの81件は、登録なしでそのまま使えます。IPAの公式の資料も、登録なしでダウンロードできます。
このページのチェック項目は、ブラウザの印刷で紙やPDFにでき、選んでコピーすればExcelや社内の文書に貼れます。社内で配るときや、取引先からのチェックシートと見比べるときは、印刷したものに○△×を書き込んで使えます。
公式の資料は、IPAの要求事項・評価基準のページにまとめて置かれています。[1]このうち、★3のチェックで使うのは次の4つです。
| 資料 | 形式 | 何に使うか |
|---|---|---|
| ★3・★4 要求事項・評価基準(Ver.1.1) | Excel | 公式の一覧。★3と★4が1枚のシートに載っている |
| ★3・★4 自己評価等ガイド 別紙 アセスメントシート | Excel | 自己評価の結果を書き込む様式 |
| ★3・★4 自己評価等ガイド | 範囲の決め方、アセスメントシートの使い方、評価基準ごとの適合基準と自己評価方法 | |
| ★3・★4 要求事項・評価基準 解説書 | 範囲の考え方と設定事例、評価基準ごとの考え方 |
アセスメントシートには、「適用範囲に関する質問事項」「★3用アセスメントシート」「★4用アセスメントシート」の3つのシートがあります。★3用のシートの頭には、登録組織の情報(名称・住所・取得単位・適用範囲)、★3確認責任者による確認、自己適合宣言の欄があり、その下に評価基準ごとに、対象外とするかとその理由、適合基準、自己評価方法、自己評価結果(適合/不適合)、質問事項、回答欄が並びます。[10]
アセスメントシートを使うかは任意ですが、自己評価で準備すべき証跡などを前もってもれなく把握するために、使うことが推奨されています。独自の様式を使う場合も、要求事項・評価基準、対象外とするかとその理由の欄、自己評価結果(適合/不適合)の欄、アセスメントシートと同じ質問事項(適用範囲の質問事項を含む)と回答欄を含める必要があります。[9]
このページで81件に印を付けて足りないものを洗い出したら、アセスメントシートの適合基準と質問事項で何を証跡として用意するかを確かめながら、埋めていきましょう。Excelの列の見方は、IPAのExcelの読み方で説明しています。
チェックの進め方
チェックは、範囲を決める → 印を付ける → 足りないものを一覧にする → 専門家に確認してもらう、の順で進めます。
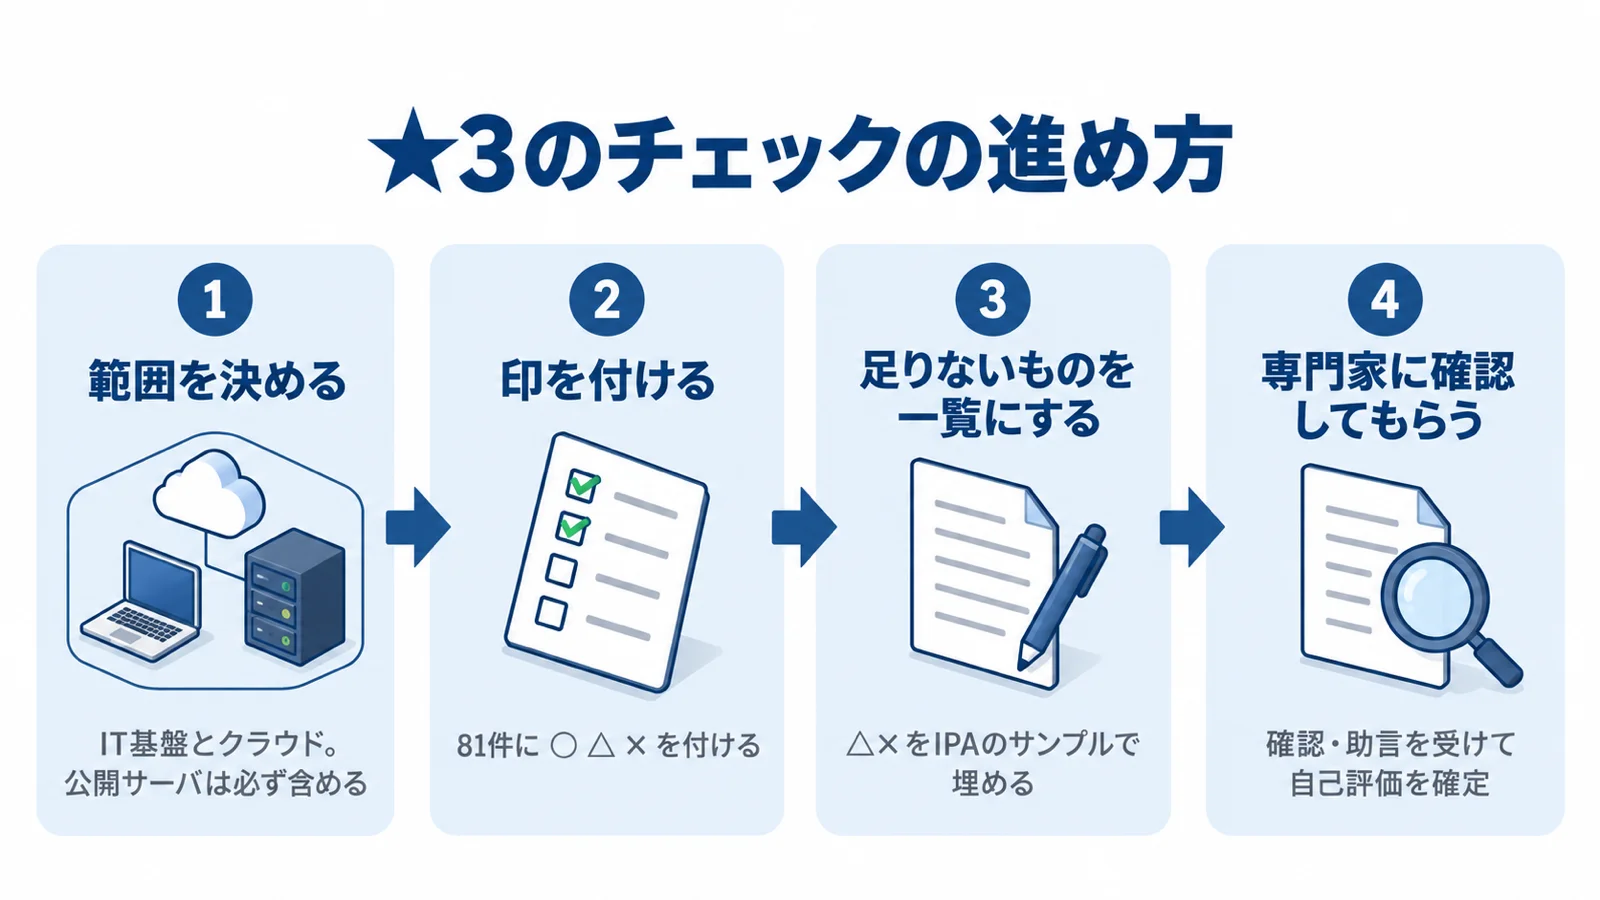
1. 範囲を決める
対象になるのは、会社のIT基盤(クラウドで動かしているものを含む)です。範囲に含めるものは、次の4つです。[2]
| 含めるもの | 例 |
|---|---|
| サーバ | 業務に共通するサーバ。インターネットに公開しているサーバ(Web・メールなど)は必ず含める |
| 端末 | パソコン、スマートデバイスなど |
| 他社と対策の責任を分け合うもの | クラウドサービス、親会社が提供するグループ共通のネットワークなど |
| 境界のネットワーク機器 | ファイアウォール、ルータ、VPN装置など |
クラウドサービスなどは、自社で対策をするか、提供事業者の対策の状況を確かめる必要があります。一方、工場などの制御(OT)システムや、発注元などに販売する製品など自社の管理・運用下にない機器は、範囲に含めません。[2]
申請の単位は原則として法人(個人事業主は個人事業主単位)です。事業部単位などにする場合は、決めた範囲についてセキュリティ専門家の妥当性の確認を経ます。[2]取得単位と範囲は、自己評価の前に自社で決め、★3では★3確認責任者による妥当性の確認を受けます。[9]範囲の考え方と設定の事例は解説書の第3章に、確認される事項は自己評価等ガイドの第2章にあります。[9][11]アセスメントシートの「適用範囲に関する質問事項」では、範囲の説明、範囲に含まれるインターネット公開サーバの一覧、範囲から外したものと境界での保護、範囲内の機密情報の一覧などを答えます。[10]
2. 評価基準ごとに印を付ける
81件に1件ずつ印を付けます。アセスメントシートに書き込む自己評価結果は「適合」か「不適合」の2つです。[10]その前の洗い出しでは、次の3つで印を付けておくと、次の手順で足りないものを拾いやすくなります。
- ○ できていて、文書・記録がある
- △ やっているが、文書・記録がない
- × やっていない
チェック項目の「全員」は、評価基準の「役員、従業員、派遣社員及び受入出向者」のことです。
3. 足りないものを一覧にする
△と×の項目を1つの表にまとめ、何を作ればよいかを書き出します。評価基準には「定める」「仕組みを整備する」が多く、「年1回以上」と頻度を決めているものも8件あります。[1]機器の設定だけでなく、ルールを決め、一覧(台帳など)で把握する仕組みを作り、決まった時期に見直すことが求められているわけです。
評価基準ごとに何を満たせば適合か(適合基準)と、何を見て確かめるか(自己評価方法)は、自己評価等ガイドの別紙にあり、アセスメントシートにも同じ文が載っています。[9][10]この記事では、要求事項ごとに、評価基準が定める・整備する・記録するとしているものをそろえるものとして並べました。そろえたら、アセスメントシートの適合基準と照らし合わせてください。
そろえるものは、紙の文書でなくてもかまいません。自己評価等ガイドでは、「文書」「記録」「台帳」「一覧」「申請・承認」に、情報システム上の設定、登録情報、ワークフローの記録、ログ、管理ツールと、それらの画面表示や出力(スクリーンショット、CSVなど)を含めています。[9]
作るときは、IPAの中小企業の情報セキュリティ対策ガイドラインのページからダウンロードできる、次の2つの付録が使えます。この記事では、それぞれ「規程サンプル」「台帳サンプル」と呼びます。
- 規程サンプル: 付録5「情報セキュリティ関連規程(サンプル)」(Word)
- 台帳サンプル: 付録6「資産管理台帳(サンプル)」(Excel)
規程サンプルには、規程の章と★3・★4の要求事項との対応表が付いています。必要な対策を選んで、自社に合わせて書き換えて使うものです。[5][6]各項目の「使えるIPAの資料」にある「1-1」などの番号は、規程サンプルの章の番号です。ほかの付録とガイドラインの進め方は、ガイドラインの解説にまとめています。
4. 専門家に確認してもらう
★3は、会社が自分で評価を書き込み、セキュリティ専門家が確認・助言したうえで、経営層による自己適合宣誓を含めて事務局に出す仕組みです。担当者や部門が独自に行う評価は、この自己評価に含まれません。[2]★3で自己評価の結果を確認する人は「★3確認責任者」と呼ばれ、SCSセキュリティ専門家が務めます。[7][9]★3確認責任者は、適用されるすべての★3の評価基準を満たしていると判断したら、アセスメントシートに署名か記名をします。★3確認責任者の確認と自己適合宣言の署名・記名がそろったアセスメントシートは、全体をPDFにしてハッシュ値(SHA-256)を出し、PDFとハッシュ値を自社で保管し、ハッシュ値は制度運営機関に出します。[9]確認責任者の要件と、社内で立てるか社外に頼むかは、★3確認責任者とはで説明しています。
どこから手を付けるか
最初に機器やサービスの一覧を作り、次に設定、ルールの文書、仕組みや契約が要るもの、年1回以上の点検の順に進めます。
一覧がないと決められない評価基準の例は、4-1-2の1「すべてのサーバ及びネットワーク機器について、システム管理者及び責任者を定めること」と、会社支給のパソコンのOS・ブラウザ・Officeソフトや、サーバのOS・ミドルウェアなどを対象にした4-4-4の2です。[1]そのため、一覧から始めます。一覧を先に作っておけば、対象の機器を決めてから設定やルールに進めます。
順番の目安は次のとおりです。
| 順 | やること | 主な要求事項 |
|---|---|---|
| 1 | 機器・ネットワーク・取引先のシステム・使っているクラウド・重要な機密情報の一覧を作る | 3-1-1、3-1-2、2-1-1、3-1-3、3-1-4 |
| 2 | 設定で直せるものを直す(ログオンに失敗したときのアカウントロック、自動実行の無効化、ルータの初期パスワード、重要な機密情報を扱うクラウドの多要素認証) | 4-1-4、4-4-1、4-5-1、4-1-3 |
| 3 | ルールを文書にする(方針、パスワード、インシデント対応手順、取引先との取り決め) | 1-3-1、4-1-5、4-1-6、6-1-1、2-1-2 |
| 4 | 仕組みや契約が要るものを決める(マルウェア対策、通信の検知・遮断、遠隔地のバックアップ、14日以内のアップデート) | 4-4-5、5-1-1、4-3-4、4-4-4 |
| 5 | 年1回以上の点検・教育・共有を予定に入れる | 1-2-1、2-1-1、3-1-1、3-1-4、4-2-2、6-1-1 |
4は新しいソフトやサービスの契約が要ることがあるので、今あるもので足りるかを保守会社に確かめ、足りないものは一覧と一緒に早めに社長に見せましょう。総務・IT担当・保守会社のだれが受け持つかの目安は、作るものの種類で分けるにまとめています。
ガバナンスの整備(3項目)
セキュリティを進める担当・秘密を守るルール・会社の方針を決める分類です。 評価基準は8件です。
1-2-1 セキュリティ推進活動部門
セキュリティを進める担当の部署・役員・従業員を決め、責任と権限を割り当てます。例えば、社長をセキュリティの統括役員にし、総務部を担当部署にするような形です。
- 1. セキュリティを統括する役員(CISOを置く会社はCISO)と担当部署の役割・責任を定めている
- 2. 平時の推進活動に必要な役員と担当部署の連絡先リストを定めている
- 3. 1・2で定めた平時の体制を、年1回以上点検している
そろえるもの: 役割・責任を書いた文書、連絡先リスト、年1回以上の点検
使えるIPAの資料: 規程サンプル(付録5)の「1-1 情報セキュリティのための組織」
1-2-3 守秘義務のルール
秘密を守るルールを決め、守らせる項目です。派遣社員や受入出向者も対象に入ります。
- 1. 全員を対象に、自社の守秘義務のルールを定めている
- 2. 入社時や社外要員の受入れ時に、守秘義務のルールを説明している
そろえるもの: 守秘義務のルール、入社時・受入れ時の説明
使えるIPAの資料: 規程サンプル(付録5)の「2-1 雇用条件」「2-2 従業員の責務」「2-3 雇用の終了」
1-3-1 セキュリティ対応方針の策定
会社のセキュリティの方針を決め、全員に知らせます。例えば、社内の共有フォルダに最新版を置き、改正したら全員に知らせるような形です。
- 1. 自社のセキュリティ対応方針を定めている
- 2. 全員が、いつでも最新の方針を見られるようにしている
- 3. 方針を改正したとき、改正内容を全員に知らせている
そろえるもの: セキュリティ対応方針、見られる置き場所、改正時の周知
使えるIPAの資料: 規程サンプル(付録5)の「1-4 情報セキュリティ基本方針の策定・管理」
取引先管理(3項目)
取引先とのつながりと、機密情報の扱い・事故のときの役割を決めておく分類です。 評価基準は4件です。
2-1-1 取引先とのビジネス又はシステム上の関係
取引先が管理・提供しているシステムのうち、自社がつながっているものを把握します。取引先には、顧客・子会社・関係会社のほか、クラウドサービスの提供者も含みます。例えば、取引先の受発注システムや、使っているクラウドの業務サービスを一覧にする形です。
- 1. 取引先(顧客・子会社・関係会社・クラウドサービス提供者を含む)が管理・提供し、自社の資産がつながっているシステムを把握する仕組みを整えている
- 2. 1で把握した内容を、年1回以上点検している
そろえるもの: つながっているシステムの一覧、年1回以上の点検
使えるIPAの資料: 規程サンプル(付録5)の「1-5 情報資産・IT資産の管理」「1-8 委託管理」
2-1-2 機密情報の取扱い
自社の機密情報を共有する相手と、扱い方を仕事が始まる前に取り決めます。例えば、秘密保持契約に次の事項が入っているかを確かめる形です。
- 1. 自社の機密情報を共有する子会社・取引先と、業務開始前に次の事項を取り決めている
- 機密情報の定義
- 利用制限・保管方法・複製の可否・第三者への提供の可否
- 返還又は廃棄
そろえるもの: 取り決めた文書
使えるIPAの資料: 規程サンプル(付録5)の「1-8 委託管理」
2-1-4 セキュリティインシデント発生時の役割・責任
セキュリティインシデント(情報漏えいやウイルス感染などのセキュリティ上の事故)が起きたとき、自社と相手がそれぞれ何をするかを決めておきます。
- 1. 自社の機密情報を共有する子会社・取引先との間で、インシデント発生時の双方の役割・責任を定めている
そろえるもの: 役割・責任を定めた文書
使えるIPAの資料: 規程サンプル(付録5)の「1-8 委託管理」
リスクの特定(4項目)
会社の機器・ネットワーク・使っているサービス・情報を把握する分類です。 評価基準は11件で、機器や情報を把握する仕組みを作る項目が中心です。
3-1-1 情報機器、OS及びソフトウェアに関する情報の把握
パソコンやサーバが何台あり、どのメーカー・OSかを把握し、導入やパッチ適用のルールを決めます。
- 1. パソコンとシンクライアントの製造元・OS・台数を把握する仕組みを整えている
- 2. サーバ・仮想サーバ・ハイパーバイザ(仮想サーバを動かす基盤)の製造元・OS・台数を把握する仕組みを整えている
- 3. 情報機器・OS・ソフトウェアの管理ルール(導入・設置・ネットワーク接続・パッチ適用を含む)を定めている
- 4. 3のルールが守られているかを、年1回以上点検している
そろえるもの: 機器の台帳、管理ルール、年1回以上の点検
使えるIPAの資料: 規程サンプル(付録5)の「1-5 情報資産・IT資産の管理」「4-3 IT基盤運用管理」、台帳サンプル(付録6)の「ハードウェア台帳」「ソフトウェア台帳」
ハードウェア台帳には製造元・型番などの列がありますが、OSの列はありません。[5]OSの列を足して使いましょう。
3-1-2 ネットワークに関する情報の把握
社内のネットワークと、ルータなどのネットワーク機器を把握します。
- 1. ネットワークを把握する仕組みを整え、各ネットワークの所在地と用途を含めている
- 2. ネットワーク機器を把握する仕組みを整え、各機器の製造元・モデル・保守事業者を含めている
そろえるもの: ネットワークの一覧、ネットワーク機器の一覧
使えるIPAの資料: 規程サンプル(付録5)の「4-3 IT基盤運用管理」、台帳サンプル(付録6)の「ネットワーク機器台帳」
ネットワーク機器台帳には、所在地・ネットワークの利用目的・製造元・製造モデル・保守事業者名の列があり、この2件の基準で把握する情報を書き込めます。[5]
3-1-3 外部情報サービスの管理
自社の機密情報を扱う外部のサービスを、要件を決めてから使います。例えば、クラウドのファイル共有を使い始める前に、自社の要件を満たすかを確かめるような形です。
- 1. 外部情報サービスのセキュリティ要件を定め、利用時にサービス内容が要件を満たすか確かめている
- 2. 提供事業者と、機密情報の取扱いについて合意を取り交わしている
そろえるもの: セキュリティ要件、サービスごとの確認結果、提供事業者との合意
使えるIPAの資料: 規程サンプル(付録5)の「4-3 IT基盤運用管理」
3-1-4 機密区分に応じた情報の管理
社内の情報を機密の度合いで分け、分け方に応じた扱い方を決めます。例えば、「社外秘」「関係者限り」のように区分を決め、書類やファイルに表示するような形です。
- 1. 自社の情報を対象に、次の内容を含む管理ルールを定めている
- 機密の特定
- 機密区分のレベル判定と表示
- 区分に応じた取扱方法
- 取扱エリアの区分と制限
- 2. 1のルールの内容を、年1回以上点検している
- 3. 重要な機密情報と、その管理者名・部署名・保管場所・保管期限・開示先・管理者の連絡先を把握する仕組みを整えている
そろえるもの: 管理ルール、重要な機密情報の一覧、年1回以上の点検
使えるIPAの資料: 規程サンプル(付録5)の「1-5 情報資産・IT資産の管理」、台帳サンプル(付録6)の「情報資産管理台帳」
情報資産管理台帳には、管理部署、管理者名、管理者連絡先、媒体・保存先、保存期限の列があり、開示先の列はありません。[5]開示先の列を足して使いましょう。
攻撃等の防御(13項目)
IDとパスワード、教育、バックアップ、アップデート、ファイアウォールなど、日々の守りを決める分類です。 評価基準は48件で、81件の半分以上を占めます。
| 要求事項 | 評価基準 |
|---|---|
| 4-1-1 ユーザIDの管理手続 | 4 |
| 4-1-2 管理者IDの管理手続 | 8 |
| 4-1-3 認証の強度・実装方法の決定 | 4 |
| 4-1-4 アカウントロック制御 | 2 |
| 4-1-5 パスワード設定ルール | 5 |
| 4-1-6 パスワード管理ルール | 3 |
| 4-1-7 アクセス権の管理ルール | 1 |
| 4-2-2 セキュリティインシデント発生時の教育・訓練 | 3 |
| 4-3-4 適切なバックアップ | 3 |
| 4-4-1 情報機器、OS及びソフトウェアの安全な構成 | 3 |
| 4-4-4 セキュリティパッチ・アップデートの手続 | 2 |
| 4-4-5 マルウェア感染からの保護 | 3 |
| 4-5-1 ネットワーク境界防護 | 7 |
4-1-1 ユーザIDの管理手続
社員が使うID(ログインに使うアカウント)を、申請と承認で出し入れします。
- 1. 全員のユーザIDの付与・変更・削除を申請・承認制にしている
- 2. ユーザIDの共有について、次のいずれかにしている
- 共有しない
- やむを得ず共有IDが必要な場合(システムの仕様で人数分のIDを出せないなど)は、使った人を特定できるようにする
- 3. 不要になったユーザID(退職、一定期間使われていないなど)を速やかに削除か無効化している
- 4. 不要になったアクセス権(役割が変わったなど)を速やかに削除か無効化している
そろえるもの: 申請・承認の手続、共有IDの利用者を特定する方法
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-2 管理者IDの管理手続
サーバやネットワーク機器の設定を変えられる管理者IDを、持つ人と権限を絞って管理します。
- 1. すべてのサーバとネットワーク機器について、システム管理者と責任者を定めている
- 2. 管理者権限を渡す人を限定したうえで、管理者IDを次のいずれかにしている
- 共有しない
- やむを得ず共有が必要な場合(システムの仕様で人数分のIDを出せないなど)は、使った人を特定できるようにする
- 3. 管理者IDごとに、用途に応じた必要最低限の権限だけを付けている
- 4. 開発環境を使う人が、本番環境で開発環境の管理者権限で操作できないようにしている
- 5. 誰が管理者IDを持っているかを把握する仕組みを整えている
- 6. 不要になった管理者ID(退職、一定期間使われていないなど)を速やかに削除か無効化している
- 7. 管理者IDの付与・変更・削除を申請・承認制にしている
- 8. 管理者IDの付与・変更・削除と、サーバ・ネットワーク機器の設定変更の権限を、業務上必要な人に限定している
そろえるもの: 機器ごとの管理者・責任者の一覧、管理者IDを持つ人の一覧、申請・承認の手続
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-3 認証の強度・実装方法の決定
IDごとのパスワードなどで本人を確かめ、重要な機密情報を扱うクラウドサービスでは多要素認証(2種類以上の要素で本人を確かめる方法)を使います。
- 1. すべてのユーザIDと管理者IDについて、システム・情報機器へのアクセスを許す前に、IDごとの認証情報(パスワード等)で認証している
- 2. 重要な機密情報を扱うクラウドサービスでは、ユーザも管理者も常に多要素認証(3の要素)でアクセスしている
- 3. 多要素認証では、次の要素から2種類以上を選んで使っている
- 知識情報(例: ID・パスワード)
- 所有情報(例: ワンタイムパスワード、証明書)
- 生体情報(例: 指紋・顔・虹彩・静脈)
- その他の情報(例: IPアドレス)
- 4. 多要素認証の知識情報に使うパスワードを8文字以上にしている
ワンタイムパスワードには、メールアドレスや電話番号に送って入力させる方法と、スマートフォンへの認証要求を使う方式も含みます。
そろえるもの: 重要な機密情報を扱うクラウドサービスの洗い出し、多要素認証の設定
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-4 アカウントロック制御
パソコンやスマートデバイスで、何度も間違えたら止まるようにします。
- 1. パソコンのログオンとスマートデバイスのロック解除で、次のいずれかにしている
- 失敗するたびに試行の間隔が長くなるようにする
- 少なくとも10回以上失敗したら端末をロックする
- どちらも設定できない場合は、4-1-5より強いパスワードを使うなどの代替策をとる
- 2. パソコンのログオンとスマートデバイスのロック解除に、6文字以上のパスワードかPINを使っている
そろえるもの: 端末ごとのロックの設定
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-5 パスワード設定ルール
パスワードの決め方を社内ルールにし、全員に知らせます。
- 1. パソコン・サーバ・スマートデバイス・クラウドサービスの初期パスワードを、利用者か管理者が変える社内ルールを定めている
- 2. パスワードで認証する場合、推測されやすい単語を禁止する社内ルールを定めている
- 3. パスワードで認証する場合、次のいずれかをとる社内ルールを定めている
- 多要素認証(4-1-3で示した要素)を使うか、少なくとも10回失敗したらアカウントをロックしたうえで、パスワードを8文字以上にする
- 多要素認証も試行回数の制限もできない場合は、英大文字・小文字・数字を含めて10文字以上にする
- 4. パスワードで認証する場合、機器やサービスの間で使い回さない社内ルールを定めている
- 5. 1〜4のルールを全員に知らせている
そろえるもの: パスワード設定のルール、全員への周知
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-6 パスワード管理ルール
パスワードのしまい方と、漏れたときの変え方を決めます。
- 1. パスワードを安全に保管する社内ルール(紙に書いて施錠保管、パスワード管理アプリの利用など)を定めている
- 2. パスワードが漏れた、または漏れた疑いがあるときに、速やかに変える手順を定めている
- 3. 1・2のルールを全員に知らせている
そろえるもの: 保管のルール、漏えい時の変更手順、全員への周知
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-1-7 アクセス権の管理ルール
システムへのアクセス権と、機密上の配慮が必要な部屋への入室許可について、それぞれ管理ルールを定めます。
- 1. 業務で使うシステム・パソコンへのログオン時のアクセス権と、機密上の配慮が必要な場所・部屋への入室について、次を含む管理ルールを定めている
- アクセス権の発行・変更・削除は申請・承認制
- 範囲は必要な範囲に限定
- 入室権限とアクセス権の棚卸し
- 申請書か台帳の管理
そろえるもの: 管理ルール、申請書か台帳
使えるIPAの資料: 規程サンプル(付録5)の「1-6 アクセス制御及び認証」
4-2-2 セキュリティインシデント発生時の教育・訓練
インシデントが起きたときの動き方を全員に教えます。資料の配布・掲示だけでは足りない点に注意してください。
- 1. 全員を対象に、新規受入れ時と年1回以上、インシデント発生時の対応について、教育資料の配布・掲示に加えてeラーニングか集合教育で教育・訓練をしている
- 2. 1の内容・方法・時期・受講状況を記録し、保管している
- 3. 教育・訓練の内容を、年1回以上点検している
そろえるもの: 教育資料、実施と受講の記録、年1回以上の点検
使えるIPAの資料: 規程サンプル(付録5)の「2-4 情報セキュリティ教育」
4-3-4 適切なバックアップ
何を・どのくらいの頻度で・いつまで残すかを決めて、バックアップをとります。例えば、社内の機器に加えて、重要な機密情報だけ離れた場所のクラウドにもコピーするような形です。
- 1. 取得対象・取得頻度・保管期間を定めて、自社のデータのバックアップをとっている
- 2. 重要な機密情報は、1に加えて遠隔地にもバックアップしている
- 3. バックアップの対象ごとに、リストア(復元)の手順書を整えている
そろえるもの: 取得対象・頻度・保管期間を決めたもの、対象ごとのリストア手順書
使えるIPAの資料: 規程サンプル(付録5)の「4-4 バックアップ」
4-4-1 情報機器、OS及びソフトウェアの安全な構成
許可していないソフトウェアを使えないようにし、設定の変更を承認制にします。
- 1. パソコン・サーバ・スマートデバイスで、許可していないソフトウェアをすべて削除か無効化するか、許可したもの以外を自由にインストールできないようにしている
- 2. 外部記録媒体を使う端末で、自動実行(auto-run)か自動再生(auto-play)を無効にしている
- 3. サーバとネットワーク機器の設定変更を申請・承認制にしている
そろえるもの: 利用を許可するソフトウェアの決まり、設定変更の申請・承認の手続
使えるIPAの資料: 規程サンプル(付録5)の「4-3 IT基盤運用管理」
4-4-4 セキュリティパッチ・アップデートの手続
サポートのある状態で使い、危険度の高い脆弱性(セキュリティ上の弱点)を直すアップデートは期限内に当てます。要求事項は、この適用の手続を定めることです。
- 1. 情報機器・OS・ソフトウェアを、次の状態にしている
- ライセンスがあり、サポートされている
- サポートが終わったら削除するか、インターネットとの通信をすべて遮断して範囲から外す
- やむを得ずサポートが終わったものを使う場合は、脆弱性を悪用されるリスクを下げる対策をしている
- 可能であれば、自動アップデートを有効にしている
- 2. 使っている機能・設定について、次のいずれかにあたるアップデートを、リリースから14日以内に当てている
- ベンダーが「重大」(Critical)か「高リスク」(High Risk)とする脆弱性の修正
- CVSS(脆弱性の深刻度を表す値)の基本値が7.0以上の脆弱性の修正
- 直す脆弱性のレベルの詳細がベンダーから示されていない
チェック項目2の対象は、会社支給のパソコンのOS・ブラウザ・Officeソフト、サーバのOS・ミドルウェア、会社支給のスマートデバイスのOS・アプリ、インターネットとの境界にあるネットワーク機器のOS・ファームウェアです。動作の検証に時間がかかるなど、やむを得ず14日以内に当てられない場合は、当てるまでの間、脆弱性を悪用されるリスクを下げる対策をします。[1]
2026年10月28日のVer.1.1で、この「リスクを下げる対策」の中身は評価基準の文から外れ、自己評価等ガイドと解説書で説明する形になりました。[12]自己評価等ガイドの適合基準では、14日以内に当てられないときは、アップデートを当てる対応計画を作り、当てるまでの間、脆弱性の種類に応じて次の対策をします。[9]
- すでに攻撃が観測されている脆弱性: 次のいずれか
- 対象の機能を無効にする
- ベンダーが勧める回避策をとる
- 対象機器を範囲内のネットワークから分離する
- 通信を監視し、脆弱性を悪用する不正な通信を遮断する機器かソフトウェアを入れている場合は、監視や設定を一時的に強める
- 攻撃が観測されていない脆弱性: 対応計画を、当て終わるまで管理し、記録する
そろえるもの: パッチ・アップデートを当てる手続、期限内に当てられないときの対応計画と対策の記録、サポートが終わったものを使うときの対策
使えるIPAの資料: 規程サンプル(付録5)の「4-2 IT機器利用」「4-3 IT基盤運用管理」
4-4-5 マルウェア感染からの保護
パソコンとサーバをマルウェア(悪意のあるソフトウェア)から守ります。
- 1. ネットワークにつながるすべてのパソコンとサーバに、マルウェア対策ソフトを入れている
- 2. パソコン・サーバごとにスキャンの範囲と頻度を定め、スキャンしている
- 3. パターンファイルを、ベンダーの推奨どおりに更新している
そろえるもの: 端末ごとのスキャンの範囲と頻度
使えるIPAの資料: 規程サンプル(付録5)の「4-2 IT機器利用」
4-5-1 ネットワーク境界防護
インターネットと社内の境目にあるファイアウォールやルータを守ります。ファイアウォールには、その機能を持つネットワーク機器も含みます。
- 1. すべてのファイアウォールとルータで、初期の管理パスワードを強固で一意のものに変えるか、リモートアクセスを完全に無効にしている
- 2. ファイアウォールとルータのパスワードを変える手順を定めている
- 3. ファイアウォールとルータの認証が、4-1-5のパスワード設定等の評価基準を満たしている
- 4. すべてのファイアウォールで、認証されていないインバウンド通信(外から中への通信)を遮断している
- 5. すべてのファイアウォールで、インバウンド通信のルールを定めている
- 6. すべてのファイアウォールで、不要になったルールを速やかに削除か無効化している
- 7. ルールをインターネット経由で変えるときは、多要素認証(4-1-3で示した要素)を使うか、信頼できるIPアドレスに限定している
そろえるもの: パスワード変更の手順、インバウンド通信のルール
使えるIPAの資料: 規程サンプル(付録5)の「4-3 IT基盤運用管理」
攻撃等の検知(1項目)
通信を見張り、不正なアクセスに気づいて止める分類です。 評価基準は3件です。
5-1-1 ネットワーク接続・データの監視
外から中への通信と、中から不正なサーバへの通信の両方を見張ります。この制度は特定の製品を入れることを求めていないため、今使っている機器やサービスにこの機能があるかを、まず確かめましょう。
- 1. ネットワークの境界か端末で、次の両方の通信について、不正アクセスをリアルタイムで検知・遮断する仕組みを入れている
- インターネットから社内への通信
- 社内から不正なサーバへの通信
- 2. ネットワーク機器のログとアラートを分析し、担当部署の担当者か管理者が不審な事象を見つけたら、インシデントに当たるかを判断している
- 3. 1の機器・サービスに、異常時に次のように知らせる仕組みを入れている
- アラートが速やかに出る
- インシデントの速報レポートが作られ、通知される
そろえるもの: インシデントに当たるかを判断する担当者と流れ
使えるIPAの資料: 規程サンプル(付録5)の「4-3 IT基盤運用管理」
インシデントへの対応(1項目)
事故が起きたときの手順・連絡先・役割を決めておく分類です。 評価基準は6件です。
6-1-1 インシデント対応手順
インシデントが起きたときに、誰が・どの順で・どこに知らせるかを決めます。1-2-1が平時の体制なのに対し、こちらは事故のときの体制です。
- 1. 次の手順を含むインシデント対応手順を定めている
- ①発見報告 ②初動 ③調査・対応 ④復旧 ⑤最終報告
- 2. 社内外の連絡先(関係当局・所管省庁を含む)と、報告・情報共有のルートを定めている
- 3. インシデント発生時の、統括役員(CISOを置く会社はCISO)と担当部署の役割・責任を定めている
- 4. 2・3で定めた体制を、年1回以上点検している
- 5. インシデントの報告フォーマットを整えている
- 6. 年1回以上と、社内外で重大なインシデントが起きたときに、事例と対応策を社内の部署に共有している
そろえるもの: 対応手順、連絡先と報告ルート、役割・責任、報告フォーマット、年1回以上の点検と共有
使えるIPAの資料: 規程サンプル(付録5)の「1-9 情報セキュリティインシデント対応及び事業継続管理」
インシデントからの復旧(1項目)
事業継続上重要なシステムが止まったとき、どこまで戻すかと、その準備を決める分類です。 評価基準は1件です。
7-1-1 事業継続要件に沿った復旧準備
事業継続上重要なシステム(止まってよい時間が短いシステムとして自社で定めたもの)について、サイバー攻撃を受けたときに業務をどこまで戻すか(目標復旧レベル)を決め、その準備をします。[10]規程サンプル(付録5)の対応表では、リストア手順の章がこの要求事項に対応づけられています。
- 1. 事業継続上重要なシステムについて、サイバー攻撃を念頭に業務の目標復旧レベルを定め、そこまで回復するための対策を次の例を参考に整えている
- システムで続ける(予備機やクラウド環境などで待機系を整える)
- 人手で続ける(電話・FAXなどに備え、影響のある取引先の連絡先と複数の連絡手段を整える)
そろえるもの: 事業継続上重要なシステムの一覧と目標復旧レベル、回復のための対策
使えるIPAの資料: 規程サンプル(付録5)の「4-5 リストア手順」
★4で増える項目
★4では、要求事項が17件増えて43件になり、評価基準は★3の81件に72件が加わって153件になります。 72件のうち30件は★3の要求事項に加わるもので、例えば1-2-1では、★3の3件のチェック項目の後に★4の評価基準が続きます。[1]上の段階は下の段階で求められる事項を含むため、★3を先に取っていなくても★4は取れます。[3]
★3のチェックで取り違えやすいのは、次のような★4の評価基準です。[1]
- ログの取得と6か月の保管(4-4-3)
- 全員への意識向上の教育(4-2-1。メールやWeb閲覧によるマルウェア感染の予防など)
- 目標復旧時間内にバックアップを戻せるかの確認(7-1-1の2)
- 重要な機密情報を扱うシステムで、社内環境にインターネット経由で接続するときなどの多要素認証(4-1-3の5)
- ネットワーク図の作成(3-1-2の3)
- 年1回以上のアクセス権の棚卸の実施(4-1-7の2)
★3で求められるのは、この記事の81件です。取引先から届いたチェックシートに上のような項目が入っていたら、★3の範囲かどうかではなく、取引先の求めとして確かめましょう。★4だけの要求事項17件の一覧は、★4で増える17件と72件にあります。
中小企業が今日やること
まずは81件に印を付け、足りないものを見えるようにしましょう。
よくある質問
経済産業省やIPAの公式のチェックシートはありますか?
IPAの「★3・★4 要求事項・評価基準」のExcelが、公式の一覧です。自己評価を書き込む様式は「★3・★4 自己評価等ガイド 別紙 アセスメントシート」(Excel)で、2026年10月28日に公開されました。どちらもIPAの要求事項・評価基準のページから登録なしでダウンロードできます。ファイルの一覧はチェックリストはダウンロードできる?にあります。
このチェックリストを使うのに登録は要りますか?
要りません。★3の81件は、このページですべて見られ、印刷やコピーもできます。元になっているIPAのExcelとアセスメントシートも、IPAの要求事項・評価基準のページから登録なしでダウンロードできます。
すべての評価基準を満たさないと取れませんか?
原則として、全ての評価基準への適合が求められます。不適合が見つかっても、是正してセキュリティ専門家の了承を得られれば★3を取得できます。
社内のIT担当者が確かめれば足りますか?
社内のIT担当者というだけでは足りません。★3にはセキュリティ専門家による確認が必要で、単に社内の情報システム担当者であればよい、というものではありません。要件を満たす専門家なら社内の人でもよく、社内にいなければ社外の専門家に確認を頼みます。確認する人(★3確認責任者)の資格と研修の要件は、誰がなれる?資格・研修・登録にまとめています。
特定の製品を入れる必要はありますか?
この制度は、評価基準を満たすために特定のセキュリティ対策製品を入れることを求めていません。
一度確かめれば終わりですか?
終わりではありません。★3の有効期間は1年で、年次で対策状況を点検し、セキュリティ専門家の確認・助言を経た自己評価の更新版を事務局に出して更新します。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
台帳サンプル(IPAのガイドライン 付録6)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録6の、資産管理台帳のひな型(Excel)です。情報資産管理台帳のほか、ハードウェア・ソフトウェア・ネットワーク機器の台帳と記入例のシートがあります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
制御(OT)システム
工場や発電所などの設備やインフラの制御に使うシステムです。SCS評価制度では直接の対象とせず、ほかの制度やガイドラインにもとづいて対策する想定です。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
CISO
Chief Information Security Officer(最高情報セキュリティ責任者)の略です。経営陣の一員か、経営トップから任命された、セキュリティ対策を実施するうえでの責任者を指します。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を、ベンダーに依存しない共通の方法で評価する仕組みです。深刻度は0〜10.0の数値で表し、9.0以上は「緊急」です。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年11月16日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- SCS評価制度の詳細情報(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(経済産業省) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年9月25日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月26日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年10月26日確認
- ★3・★4 自己評価等ガイド(SCS-410)(IPA) 2026年11月16日確認
- ★3・★4 自己評価等ガイド 別紙 アセスメントシート(IPA) 2026年11月16日確認
- ★3・★4 要求事項・評価基準 解説書(SCS-620)(IPA) 2026年11月16日確認
- 要求事項・評価基準の変更箇所(2026年10月28日公開版と2026年3月27日公開版の差異)(IPA) 2026年11月16日確認
改訂履歴
- 10月28日の要求事項・評価基準Ver.1.1に合わせて4-4-4の2件を直し、公開された自己評価等ガイド・アセスメントシート・解説書の中身で「予定」の文を直した。ダウンロードできるかとIPAの公式の資料の場所の節を足し、題と説明文を合わせた
- 題と説明文を検索の言葉に合わせ、「どこから手を付けるか」「★4で増える項目」を足した。アセスメントシート・★3確認責任者の呼び名、受付の時期と★3の登録料を入れ、要求事項・費用・確認責任者の記事へ本文からリンクした
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。