
中小企業の情報セキュリティ対策ガイドラインは、IPA(独立行政法人情報処理推進機構)が公開している、中小企業が情報セキュリティ対策を段階的に進めるための手引きです。 最新版は第4.0版です。
取引先から対策の状況を聞かれた、社長から、うちのセキュリティ対策は何から始めればいいか調べるよう言われた。そんなときに、まず開きたい公的な手本がこのガイドラインです。
どのSTEPから始めるか、STEPごとにどの付録を使うか、経営者がやること、第3.1版から変わった点を、中小企業の目線で見ていきます。
中小企業の情報セキュリティ対策ガイドラインとは
このガイドラインは、情報セキュリティ対策に取り組むときの、経営者が認識して実施すべき指針と、社内で対策を実践するときの手順や手法をまとめた文書です。
対象は、業種を問わず中小企業と小規模事業者で、法人のほか、個人事業主や各種団体も含みます。扱うのは、業務でのITの活用と情報資産(営業秘密や顧客・従業員の個人情報など、管理の責任を伴う情報)の管理で、工場設備や制御システムなどは対象外です。想定している読者は、経営者と、情報管理を統括する人です。
本編は2部に分かれた全70ページで、ほかに、対策に使える文書のサンプルなどを入れた8つの付録があります。
| 部分 | 中身 | 主に読む人 |
|---|---|---|
| 第1部 経営者編 | 経営者が知っておくべきこと。「3原則」と「重要7項目の取組」 | 経営者 |
| 第2部 実践編 | 対策の進め方を、4つのSTEPで説明 | 責任者・担当者 |
| 付録1〜8 | 基本方針・規程のサンプル、自社診断、台帳、手引きなど | 責任者・担当者 |
本編と付録は、IPAの中小企業の情報セキュリティ対策ガイドラインのページからダウンロードできます。第4.0版は2026年3月27日に公表され、2023年4月の第3.1版から約3年ぶりの改訂です[2][5]。
改訂の背景の一つが、国のSCS評価制度です。SCS評価制度は、サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、対策の状況を見えるようにする制度です。制度が始まると、取引先からセキュリティ対策の実施を求められる機会が増えると見込まれています。IPAの中小企業の実態調査では、サイバー攻撃の被害を受けた中小企業の約7割が、取引先にも影響が及んだと回答しました[5]。
何から始める?4つのSTEP
どこから始めるかは、ガイドラインの4つのSTEPから自社で選びます。STEPは目指すレベルに合わせて分けてあり、下の表の「取組の目安」と「想定している企業の例」を見て、今の立ち位置と目指す姿を決めてから選びます[2]。
| STEP | 取組の目安 | 想定している企業の例 |
|---|---|---|
| STEP1 必要最低限の対策 | 「情報セキュリティ6か条」を活用し、自社の業務・情報・従業員・取引先を守る必要最低限の対策から始める | アナログ中心だったが、近年業務にITを取り入れ始めた/周囲の取引先でセキュリティ被害が起き、脅威を身近に感じた |
| STEP2 自社の弱み把握と基本的対策 | 「5分でできる!情報セキュリティ自社診断」で自社の弱みをつかんで基本的な対策を決め、組織としての情報セキュリティ基本方針を作る | 業務の効率化や情報共有のために、ITシステムの本格導入を進めている/対策が標準化されず、従業員の属人的な対応になっていた |
| STEP3 組織的な取組強化と防御対策 | 必要に応じて外部の専門家を交え、体制を整えて、基本的な組織的対策や技術的な防御対策を実施する | 取引先からの要請を受けて、高度な対策が必要になった/日常的に受発注をしているなど、取引先が欠かせない存在になっている |
| STEP4 高度で広範囲な技術的・包括的取組 | 必要に応じて外部の専門家を交えてリスク分析を行い、技術的な対策を強めて包括的な対策を実施する | 外部監査への対応や基準の達成のため、これまで以上に厳格な対策が必要になった/ITやデジタル技術が欠かせず、DXを積極的に進めている |
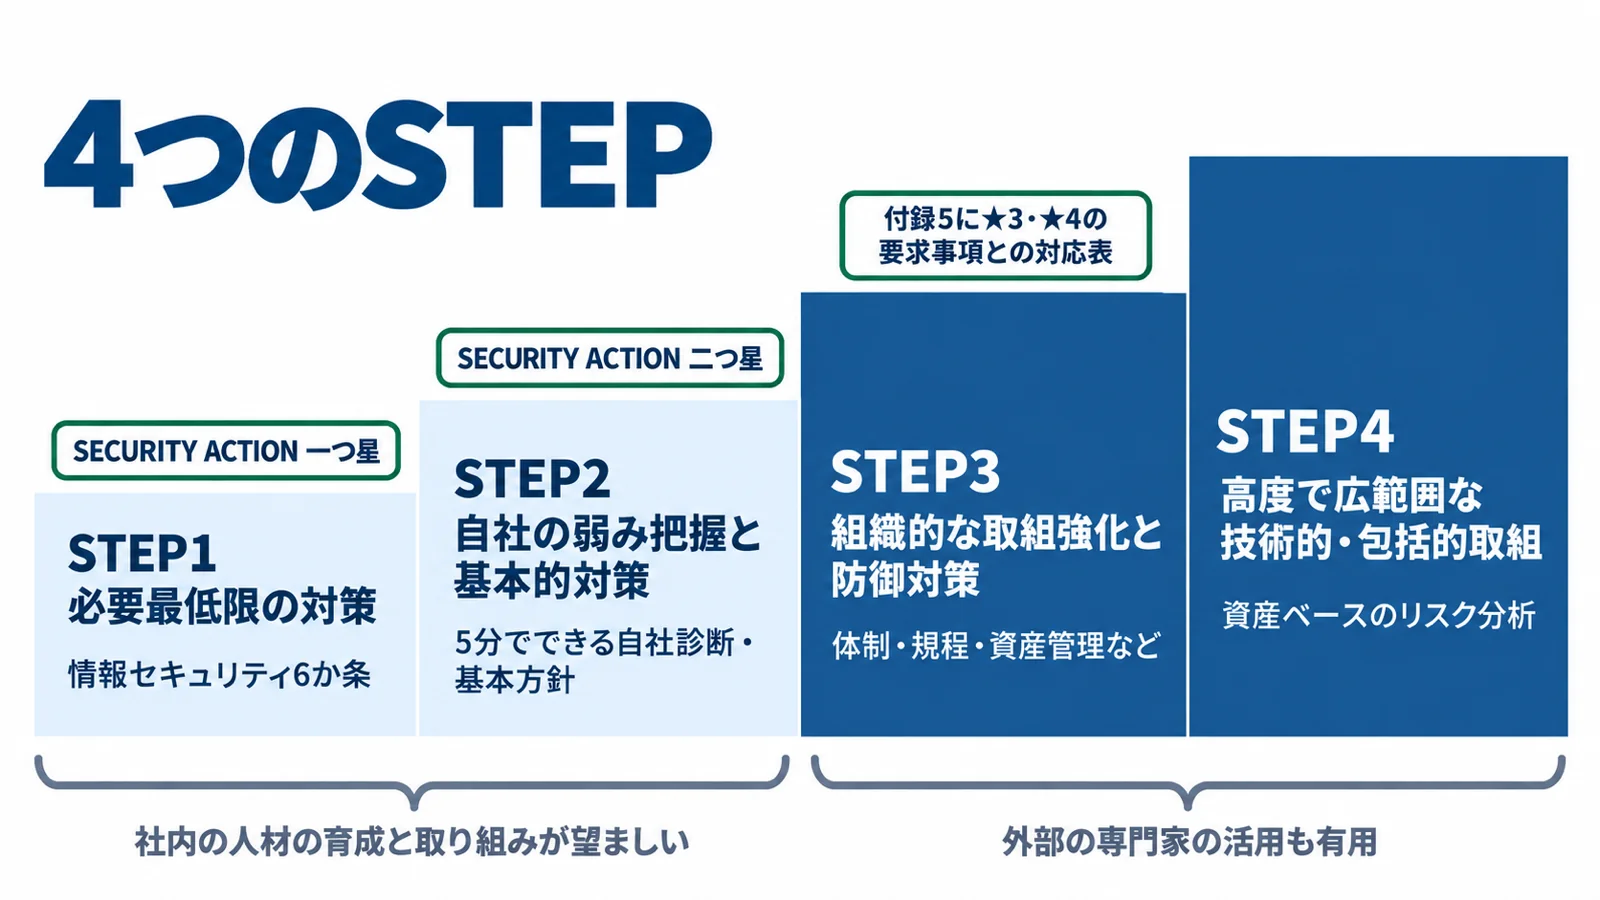
STEP1・2は社内の人材を育てながら取り組むのが望ましく、STEP3・4は社内の人材だけでは難しい場合に、外部の専門家を活用することも有用です。人材の確保と育成は、どのSTEPでも付録1のガイドブックを参考にします。
想定している企業の例をもとに、「こんな状況なら、このSTEPから」をこのサイトで整理すると、次のとおりです。ガイドラインの判定表ではないので、目安として使ってください。
| 今の状況(例) | 始めるSTEP |
|---|---|
| まだ対策らしいことをしていない。ITは使い始めたばかり | STEP1 |
| パソコンやクラウドを業務で本格的に使っているが、対策は人によってばらばら | STEP2 |
| 取引先から、チェックシートなどで高度な対策を求められた | STEP3 |
| 外部監査や基準の達成が必要。ITが事業の中心にある | STEP4 |
迷ったら、まずSTEP1の6か条ができているかを確かめましょう。
STEP1 情報セキュリティ6か条
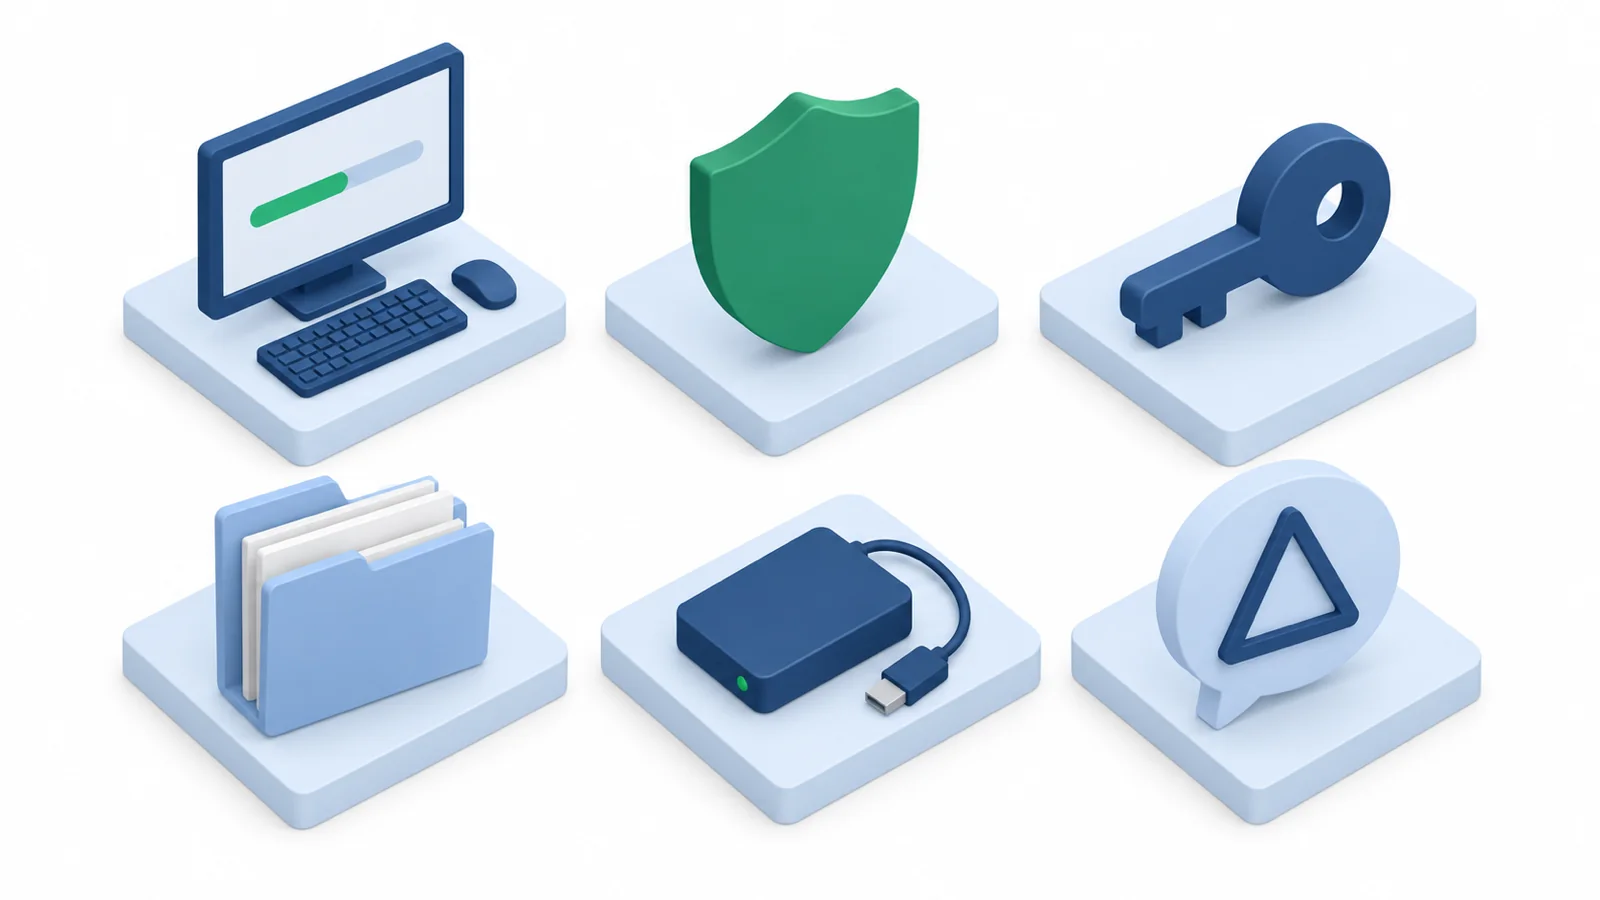
最初にやるのは、「情報セキュリティ6か条」の実行です。6か条は、企業の規模に関わらず必ず実行すべき重要な対策をまとめたもので、次の6つです[2]。
- OSやソフトウェアは常に最新の状態にしよう!
- ウイルス対策ソフトを導入しよう!
- パスワードを強化しよう!
- 共有設定を見直そう!
- バックアップを取ろう!
- 脅威や攻撃の手口を知ろう!
具体的に何をするかは、付録3の自社診断の「解説編」にある対策例が手がかりになります。主なものを挙げると、次のとおりです[3]。
| 6か条 | 具体的な対策の例 |
|---|---|
| 1. 最新の状態に | 修正プログラムを当てる。サポートのあるOS・ソフトウェア・ネットワーク機器を使う |
| 2. ウイルス対策ソフト | パソコンなどに導入し、ウイルス定義ファイル(ウイルスを見つけるためのデータ)が自動で更新されるようにする |
| 3. パスワード | 10文字以上で長く複雑にし、使い回さない。VPNや重要なシステムでは、可能なら多要素認証などを使う |
| 4. 共有設定 | ウェブサービスや、ネットワークにつないだ複合機・NASなどの共有範囲を限る。異動や退職のときは、すぐに設定を変える |
| 5. バックアップ | 重要な情報を定期的にバックアップする。使う装置・媒体はバックアップのときだけつなぎ、戻せるかを定期的に確かめる |
| 6. 脅威や手口 | 専門機関のサイトやメールマガジンで最新の手口を知る。気になったことは従業員からすぐ報告する |
例えば、辞めた人のアカウントがクラウドの共有フォルダに残っていないかを確かめるのも、4つ目の「共有設定を見直そう!」に当たります。自社診断の対策例は、あまり費用をかけずに効果があると考えられるものです。
第4.0版で「バックアップを取ろう!」が加わり、それまでの「情報セキュリティ5か条」が6か条になりました。6か条の実行は、経営者のトップダウンで始めます。
6か条に取り組むことを外に示す方法が、SECURITY ACTION(中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度)の一つ星です。一つ星は「情報セキュリティ6か条」に取り組むことを宣言するもので、対策を始める前でも申し込めます[2][6]。宣言の条件はSECURITY ACTIONの一つ星で確かめてください。
STEP2 5分でできる自社診断と基本方針
6か条の次は、自社診断で弱みをつかみ、基本方針を作るSTEP2です。STEP2は、基本的な対策を組織として進める段階で、次の3つの手順で進めます。
1. 基本方針を作って周知する
情報セキュリティ基本方針は、経営者が定めた情報セキュリティの方針を、従業員や関係者に伝えるための短い文書です。決まった書き方はないので、付録2のサンプルをもとに、事業の特徴や顧客の期待などを考え、経営者と連携して自社に合うものにします。
記載項目の例は、管理体制の整備、法令・ガイドライン等の順守、セキュリティ対策の実施、継続的改善などです。付録2のサンプルは、必要な項目を選び、赤字の役職名などを書き換え、青字の文言を自社に合わせて選べば、自社の基本方針になります[2][4]。作ったら、従業員や顧客などの関係者に知らせましょう。
2. 自社診断で実施状況をつかむ
「5分でできる!情報セキュリティ自社診断」(付録3)は、25項目の質問に答えるだけで、対策がどれくらいできているかがわかる道具です。25項目は、次の3つに分かれています。
| パート | 項目 | 主な内容 |
|---|---|---|
| Part1 基本的対策 | No.1〜6(6項目) | 6か条に対応する6つ |
| Part2 従業員としての対策 | No.7〜17(11項目) | メール、無線LAN、書類の持ち出しと廃棄、離席時の画面ロックなど |
| Part3 組織としての対策 | No.18〜25(8項目) | 不正アクセス対策、ウェブサイト、教育、私物の機器、取引先、外部サービス、事故への備え、ルールづくり |
答えは「実施している」4点、「一部実施している」2点、「実施していない」0点、「わからない」−1点で採点し、合計点と、「わからない」になった項目を見ます[2][3]。満点は100点です。
記入するのは、経営者か、情報セキュリティの担当や部門長など、状況がわかる人です。事業所や部署が多いときは、それぞれで記入して責任者・担当者が集計します。わからないところは、従業員に聞いてから記入します。自社診断にはExcel版もあります。
例えば、社長が記入して「わからない」が5つ付いたら、その5項目を担当者に確かめてもらうところから始めます。
3. 対策を決めて周知する
診断の結果をもとに、解説編の対策例を参考にして、やるべき対策を決めます。決めるのは責任者・担当者と経営者で、従業員の意見も聞いて職場に合うものにします。
決めた対策は、付録4の「情報セキュリティハンドブック(ひな形)」の例文を書き換えて社内のルールにし、全従業員に配ります。
このSTEP2をやったことを宣言するのが、SECURITY ACTIONの二つ星です。二つ星は「5分でできる!情報セキュリティ自社診断」で状況をつかみ、情報セキュリティ基本方針を定めて外部に公開したうえで宣言します[2][6]。公開の方法や申し込みはSECURITY ACTIONの二つ星を見てください。
STEP3・4 本格的に取り組む
STEP3は、自社にどんなリスクがあるかを考え、事業に大きな損害を与える事故を防ぐ対策を決めて、文書(規程)にする段階です。取り組む項目は、次の10個です。
- 情報セキュリティ基本方針の作成
- 体制の整備
- 情報セキュリティ規程の作成
- 資産管理
- 攻撃等の防御
- 攻撃等の検知
- 点検と改善
- インシデント対応体制等の整備
- 取引先/外部情報サービスの管理
- 情報収集と共有
規程は、リスクを洗い出し、対策を決め、文書にする順で作ります。すべてのリスクに対応しようとすると、費用が多額になったり、仕事が非効率になったりすることがあるため、いつ起きてもおかしくないものや、起きると被害が大きいものから優先します。文書は一から書かず、規程サンプル(付録5)を自社向けに直して作ります。
第4.0版では、STEP3の対策の考え方が、SCS評価制度で求められる要求事項(セキュリティポリシーの策定、アクセス制御やログ管理など)をもとに整理されました[5]。付録5の規程のサンプルの巻末には、規程の目次と、SCS評価制度の★3・★4の要求事項を対応させた表があります[2][7]。
例えば、規程のサンプルの「バックアップ」の項目は、要求事項の「適切なバックアップ」に対応しています。★3の要求事項を一覧で確かめるならSCS評価制度★3のチェックリストを使ってください。要求事項の全体像は、総合解説の何をやる?★3の要求事項にまとめています。
STEP1〜3の汎用的な対策だけでは、必要な対策が足りない恐れがあります。そこでSTEP4では、情報資産ごとに「資産価値」「脅威」「脆弱性」を見る資産ベースのリスク分析で、その会社に固有のリスクをつかみ、技術的な対策を強めます。分析には、台帳サンプル(付録6)にある「リスク値算定」シートを使います。
STEP3・4は、必要に応じて外部の専門家を交えて進めます。
経営者がやること(3原則と重要7項目)
経営者は、「3原則」を認識したうえで、「重要7項目の取組」の実施を責任者・担当者に指示します。3原則は、次の3つです。
2つ目の原則があるのは、委託先に渡した情報が漏れると、原因が委託先の不備でも、委託元として管理責任を問われるからです。
重要7項目は、経営者が責任者・担当者に指示することで、短くまとめると次の7つです。場合によっては、経営者が自ら実行することも必要になると考えられます。
大事なのは、担当者に任せきりにしないことです。経営者が方針を示し、担当者を任命して指示します。例えば、総務の人を担当に任命し、月に一度、6か条や自社診断の対策がどこまで進んだかを報告してもらう、といった形です。
法的な責任について、ガイドラインでは、取締役がセキュリティ対策でベストを尽くさなかった結果、企業や第三者に損害が出た場合、善管注意義務違反や任務懈怠(けたい)にもとづく損害賠償責任を問われると整理しています。個人情報保護法やマイナンバー法の違反では、行為者だけでなく事業者にも罰則が科せられるケースがあるとしています[2]。
取引先から対策を求められたときは、日頃から費用負担の考え方を含めて話し合い、価格交渉には積極的に対応し、サイバーセキュリティお助け隊サービスなどの国の支援策の活用も検討します。必要に応じて、公正取引委員会の相談窓口などの支援機関に相談します。詳しくは費用は取引先と話し合える(価格交渉)を見てください。
付録のサンプル・ひな型
付録は8つあり、すべてIPAのページからダウンロードできます。本編の説明をもとに、何に使うかと、どこで使うかを並べると次のとおりです。
| 付録 | 何か | 使うところ |
|---|---|---|
| 付録1 中小企業のためのセキュリティ人材の確保・育成の実践ガイドブック | 対策に必要な人材を確保・育成する方策と取組事例 | どのSTEPでも(人材) |
| 付録2 情報セキュリティ基本方針(サンプル) | 基本方針のサンプル | STEP2、二つ星 |
| 付録3 5分でできる!情報セキュリティ自社診断 | 25項目のチェックシートと、項目ごとの対策例 | STEP2、二つ星 |
| 付録4 情報セキュリティハンドブック(ひな形) | 決めた対策を従業員に知らせるためのハンドブックのひな形 | STEP2 |
| 付録5 情報セキュリティ関連規程(サンプル) | 社内ルールを文書にした規程のサンプル。SCS評価制度の要求事項との対応表つき | STEP3 |
| 付録6 資産管理台帳(サンプル) | 情報資産と、関連する機器・ソフトウェアの一覧。「リスク値算定」シートを含む | STEP3の資産管理、STEP4のリスク分析 |
| 付録7 中小企業のためのクラウドサービス安全利用の手引き | クラウドサービスを安全に使うための手引き。15項目のチェックシートつき | クラウドなど外部サービスを選ぶとき |
| 付録8 中小企業のためのセキュリティインシデント対応の手引き | 情報漏えいやシステム停止などへの対応の手引き | 事故に備えて、誰がいつ何をするかを決めるとき |
「情報セキュリティポリシーのサンプルがほしい」というときは、方針の宣言なら付録2、社内のルール(規程)なら付録5を使います。
付録5は、必要な対策を選んで編集し、自社の規程にするサンプルです。赤字は役職名などを書き換え、青字は自社に合う文言を選びます。黄色の蛍光の箇所は、第3.1版から内容が変わったところです(構成の変更は除く)[7]。サンプルにない対策も、必要なら書き足します。取引先からSCS評価制度を求められたときは、規程はIPAのひな形を使うも参考にしてください。
第4.0版で変わったこと
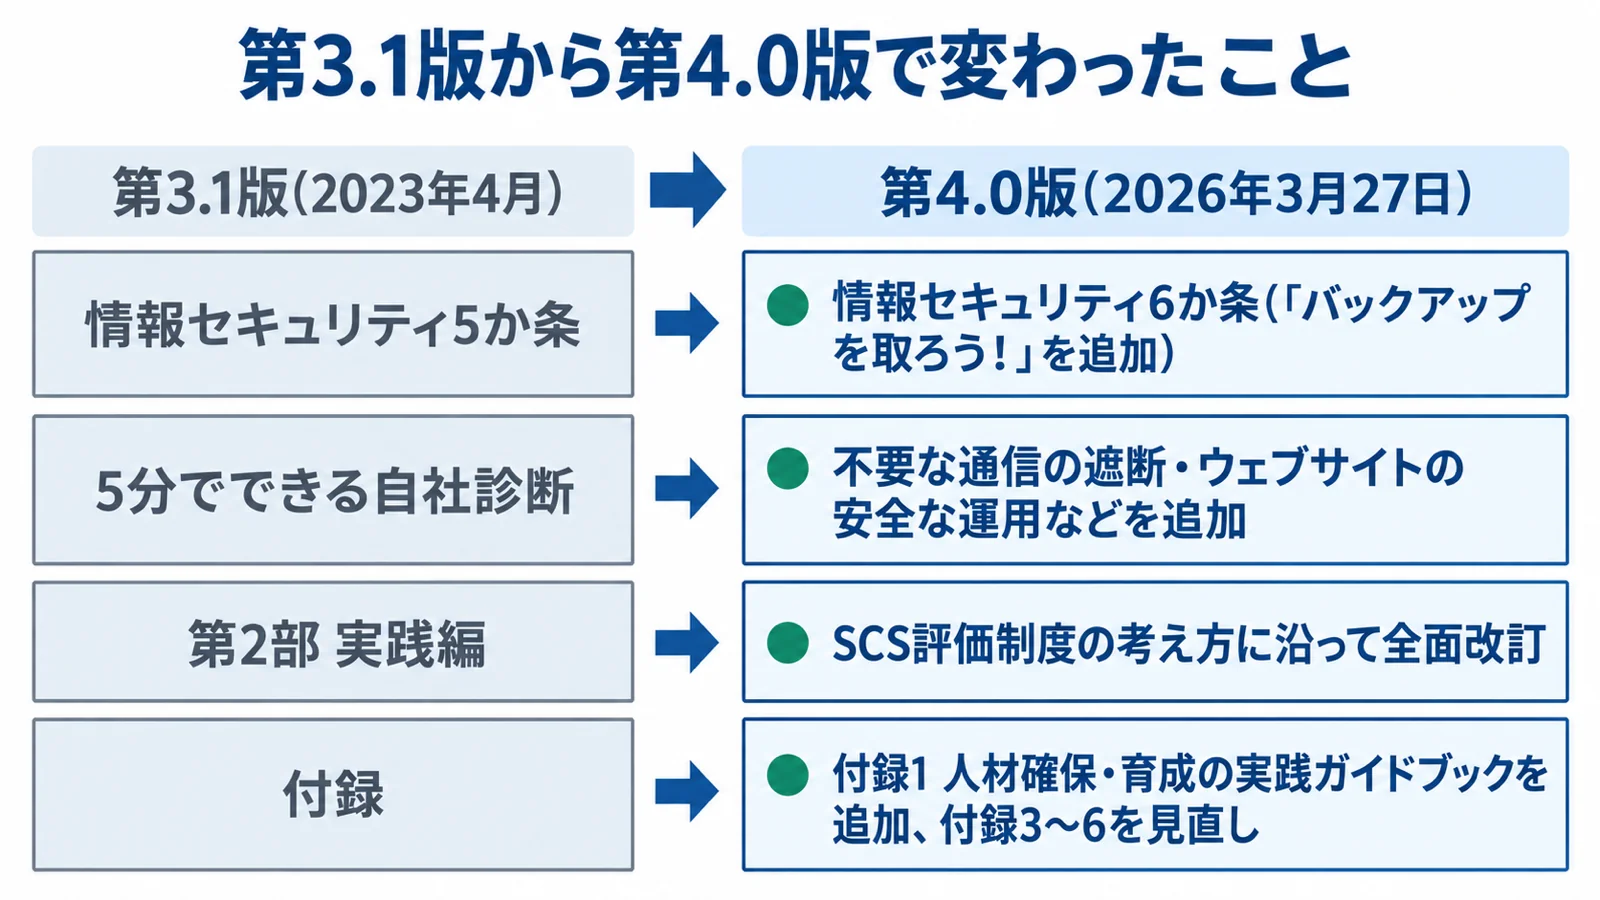
第4.0版は、第1部 経営者編と第2部 実践編という基本の構成を保ったまま、内容を見直した版です。主な変更は、次の4つです[1][2][5]。
| 変わったところ | 内容 |
|---|---|
| 6か条 | 「情報セキュリティ5か条」に「バックアップを取ろう!」を加え、6か条にした |
| 自社診断とSECURITY ACTION | 「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」を診断項目に新たに加えるなどした。SECURITY ACTIONの基準の見直しも反映した |
| 第2部 実践編 | 中小企業の実態調査の結果とSCS評価制度を受けて、全面的に改訂した。付録の規程類のサンプルやひな型も、SCS評価制度に対応する形で広げた |
| 付録 | 付録1(人材確保・育成の実践ガイドブック)を追加した。付録3・4をSTEP2に、付録5を実践編に合わせて見直し、付録6も見直した |
SECURITY ACTIONの基準の見直しの主な点は、次の5つです[5]。
- 一つ星の取組を5項目から6項目に
- ファイアウォールの項目を追加
- ウェブサイトの管理の対策を追加
- 物理的対策・教育などの似た項目を統合
- 実施率が低い項目の対策例に参照先を追加
SCS評価制度は、SECURITY ACTIONの上位の基準と位置付けられていて、★1・★2はSECURITY ACTIONを参照します[5][8]。そのため第4.0版は、SECURITY ACTIONの取組に限らず、SCS評価制度にもつながる内容に見直されました。★の段階の全体は、★の段階と、どれを目指すかで確かめてください。
5か条の資料や以前に印刷した自社診断など、第3.1版の資料が社内に残っているなら、第4.0版に取り直しましょう。
中小企業が今日やること
よくある質問
個人事業主も使えますか?
使えます。対象は業種を問わず中小企業と小規模事業者で、法人のほか、個人事業主や各種団体も含みます。
工場の設備も対象ですか?
対象外です。扱うのは業務でのITの活用と情報資産の管理で、工場設備や制御システムなどは含みません。
情報セキュリティポリシーのサンプルはありますか?
あります。方針の宣言にあたる基本方針は付録2、社内のルールにあたる規程は付録5のサンプルを使えます。どちらも、赤字や青字の箇所を自社に合わせて直して使います。
サイバーセキュリティ経営ガイドラインとの違いは?
対象が違います。経営ガイドラインは、ITのシステムやサービスを供給する企業や、ITの利活用が経営戦略上欠かせない企業の経営者向けで、小規模事業者は対象から除かれています。こちらは、小規模事業者や個人事業主も含む中小企業向けです。
費用はどれくらいかかりますか?
自社診断の25項目の対策例は、あまり費用をかけずに効果があると考えられるものです。それ以外の対策の費用は会社の状況で変わるため、この記事では目安を載せていません。国の支援策には、サイバーセキュリティお助け隊サービスや、デジタル化・AI導入補助金などがあります。
SCS評価制度の★3の準備に使えますか?
手がかりになります。STEP3の対策の考え方はSCS評価制度の要求事項をもとに整理されていて、付録5には要求事項との対応表があります。ただし★3は、自社で行った評価を、セキュリティ専門家の確認と助言を経て、自社の評価結果として確定させる「専門家確認付き自己評価」です。確認をだれに頼むかは、誰に頼む?専門家と評価機関を見てください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
制御(OT)システム
工場や発電所などの設備やインフラの制御に使うシステムです。SCS評価制度では直接の対象とせず、ほかの制度やガイドラインにもとづいて対策する想定です。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
付録1 中小企業のためのセキュリティ人材確保・育成の実践ガイドブック
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録です。セキュリティ対策に必要な人材を確保・育成するための方策と、中小企業の取組事例をまとめています。第4.0版で加わりました。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
付録2 情報セキュリティ基本方針(サンプル)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、組織としての情報セキュリティの基本方針書のサンプル(Word、1ページ)です。必要な項目を選んで編集すると、自社の基本方針を作れます。
付録4 情報セキュリティハンドブック(ひな形)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、決めた対策を従業員に知らせるためのハンドブックのひな形です。自社診断の対策例と連動していて、例文を書き換えて社内のルールにします。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
台帳サンプル(IPAのガイドライン 付録6)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録6の、資産管理台帳のひな型(Excel)です。情報資産管理台帳のほか、ハードウェア・ソフトウェア・ネットワーク機器の台帳と記入例のシートがあります。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
付録7 中小企業のためのクラウドサービス安全利用の手引き
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、クラウドサービスを安全に利用するための手引きです。15項目のチェックシートが付いています。
付録8 中小企業のためのセキュリティインシデント対応の手引き
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、情報漏えいやシステム停止などのインシデントに対応するための手引きです。
出典
- 中小企業の情報セキュリティ対策ガイドライン(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 付録3 5分でできる!情報セキュリティ自社診断(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 付録2 情報セキュリティ基本方針(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」と「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公表しました(経済産業省) 2026年9月25日確認
- SECURITY ACTION(一つ星・二つ星)(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 付録5 情報セキュリティ関連規程(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。