
情報漏洩が起きたら、まず被害が広がるのを止めて責任者に報告し、何の情報が何人分漏れたかを確かめます。不正アクセスによるものや1,000人を超えるものなど4つの場合は、個人情報保護委員会への報告と本人への通知が法律で義務づけられています。
原因ごとの最初の動き、報告が要る4つの場合と期限の数え方、お客様への知らせ方、報告しなかったときの流れ、損害賠償の考え方と金額の例、次に起きないための備えを、上から順に読める形でまとめます。
情報漏洩とは(漏えい・滅失・毀損)
情報漏洩とは、情報が外に流れ出ることです。個人情報保護法では、個人データの「漏えい」(外への流出)・「滅失」(内容がなくなる)・「毀損」(意図せず書き換わる・使えなくなる)をまとめて「漏えい等」と呼びます[2]。法令では「漏えい」と書くため、この記事でも法律の話では「漏えい」と書きます。
漏えいに当たる例は、次のようなものです[2]。
- 書類を第三者に誤送付した
- メールを第三者に誤送信した
- 設定ミスでネット上で見られる状態だった
- 書類・USBメモリーなどが盗まれた
- 不正アクセスで情報を盗まれた
- 申込みの入力ページを改ざんされた
第三者に見られる前に全部を回収できた場合は、漏えいに当たりません。書類や媒体を社内でなくした場合は「滅失」で、社外に流出した場合は「漏えい」です。
報告などの義務を負う「個人情報取扱事業者」は、顧客名簿のような個人情報のデータベースを事業に使っている者で、除かれるのは国の機関・地方公共団体・独立行政法人等・地方独立行政法人だけです。扱う個人の数が少なくても当たり、営利か非営利かも問いません[2]。小さな会社でも、顧客の一覧を持っていれば対象になりえます。
漏えいの報告は珍しいことではありません。2025年4月〜2026年3月に委員会が処理した民間の事業者などからの報告は17,139件で、1件あたり1,000人以下の事案が93.6%、紙の書類だけが漏れたものが76.9%でした[11]。原因は病院や薬局での書類の誤交付、クレジットカードなどの誤送付のほか、不正アクセスなどが多くなっています。
今すぐやること(原因ごと)
止める → 責任者に報告 → 何が何人分かを確かめる → 原因を調べる、の順です。ガイドラインは、漏えい等やそのおそれに気づいたときに講じる措置として、次の5つを挙げています[2]。
- 責任ある立場の者に直ちに報告し、被害が広がらないようにする
- 事実関係を調べ、原因を突き止める
- 影響の範囲を特定する
- 再発防止策を考えて実施する
- 委員会への報告と本人への通知
どの原因でも、まず漏れた情報の種類と件数、暗号化やアクセス制限がされていたかを確かめます。そのうえで、原因ごとに最初にやることは次の表のとおりです[7]。
| 原因 | 最初にやること |
|---|---|
| 不正アクセス | 直ちにネットワークから切り離し、サービスを止めるなどの処置をとる。カード情報・アカウント情報が漏れたなら、カード会社への連絡やアカウントの停止 |
| 内部犯行(社員の持ち出しなど) | 社内システムへのアクセスを制限し、使っていたパソコンなどを確保する(証跡の保存) |
| メールの誤送信 | 送信先がわかっていれば、受け取った人に情報の削除を頼む |
| Webでの誤公開 | 直ちに情報を消すか、アクセスを制限して外から見えないようにする |
このとき、機器の電源を切るなど、不用意な操作でシステムに残された記録を消さないようにします。不正アクセスでは、どのように侵入されたか、どの情報にアクセスされたかを、機器に残された記録から調べるためです[7]。ランサムウェアの画面が出ている場合は、ランサムウェアに感染したら、最初の1時間にやることを先に読んでください。
届け出先も確かめておきましょう。不正アクセスや内部犯行は犯罪性があるため、警察への届け出も必要になります。原因がウイルス感染や不正アクセスなら、IPAの届出窓口にも届け出ます[7]。警察には、最寄りの警察署、都道府県警察のサイバー犯罪相談窓口、警察庁のサイバー事案に関する相談窓口にあるオンライン受付から連絡できます[12]。IPAの届出はコンピュータウイルス・不正アクセスの届出のページから様式を入手し、メールで送ります。
あわせて、問い合わせを受ける人を1人に決め、いつ・誰が・何をしたかを時刻つきでメモに残しておきましょう。委員会への報告の「概要」の材料になります。
報告が義務になる4つの場合
次の4つのどれかに当たるとき(「おそれ」を含む)は、個人情報保護委員会への報告が法律で義務づけられています[1][3]。法律は、個人の権利利益を害するおそれが大きい事態を委員会の規則で定め、そのときは委員会に報告しなければならないとしています。4つの場合と、委員会とガイドラインが挙げる例は次のとおりです。
| 報告が義務になる場合 | 例 |
|---|---|
| ① 要配慮個人情報(病歴・健康診断の結果など)が含まれる | 従業員の健康診断の結果が漏れた / 患者の診療情報を入れたUSBメモリーをなくした |
| ② 不正に使われると財産的被害が出るおそれがある | ECサイトからクレジットカード番号が漏れた / 送金・決済ができるサービスのIDとパスワードの組み合わせが漏れた |
| ③ 不正の目的で行われたおそれがある | 不正アクセス / ランサムウェアで暗号化され復元できない / 書類・媒体の盗難 / 従業者が顧客の情報を持ち出して第三者に渡した / 入力ページの改ざん |
| ④ 本人の数が1,000人を超える | 設定ミスで1,000人を超える人の情報が見られる状態だった / 1,000人超の会員へのメールマガジンで、BCCに入れるべきアドレスをCCに入れて送った |
表の②では、クレジットカード番号の下4桁と有効期限の組み合わせだけが漏れた場合は、直ちには報告の対象に当たりません[1]。
③の「不正の目的」で行う者には、外の第三者だけでなく自社の従業者も含まれます。業務を任せている委託先や、使っているサービスの事業者が攻撃された場合も含まれます。④は、最初に1,000人以下に見えても、後で1,000人を超えた時点で当たります。人数が確定できないときは、最大で1,000人を超えるかどうかで判断します。
「おそれ」とは、その時点でわかっている事実から漏えいが疑われるものの、確証がない場合を指します。ガイドラインは、サイバー攻撃で「おそれ」に当たりうる例として、データを盗まれた痕跡が見つかった場合や、専門家などの第三者から一定の根拠をもとに漏えいのおそれを知らされた場合を挙げています。
一方で、漏れたデータに「高度な暗号化その他の個人の権利利益を保護するために必要な措置」がされていた場合は、報告は要りません[2]。4つのどれにも当たらない漏えいでも、委員会に任意で報告することはできます。
報告先は原則として個人情報保護委員会です。業種によっては、報告を受ける権限が事業を所管する省庁に委任されていて、その場合は委任先の省庁に報告します。ただし、漏れたのが自社の従業員の情報(雇用管理情報)や株主の情報なら、委員会に報告します[1]。
個人データの取扱いを外に任せている場合は、原則として委託元と委託先の双方に報告の義務があり、連名で報告することもできます。委託先が委託元に事態を知らせたときは、委託先の報告の義務はなくなります[2]。
報告の期限と書くこと(速報・確報)
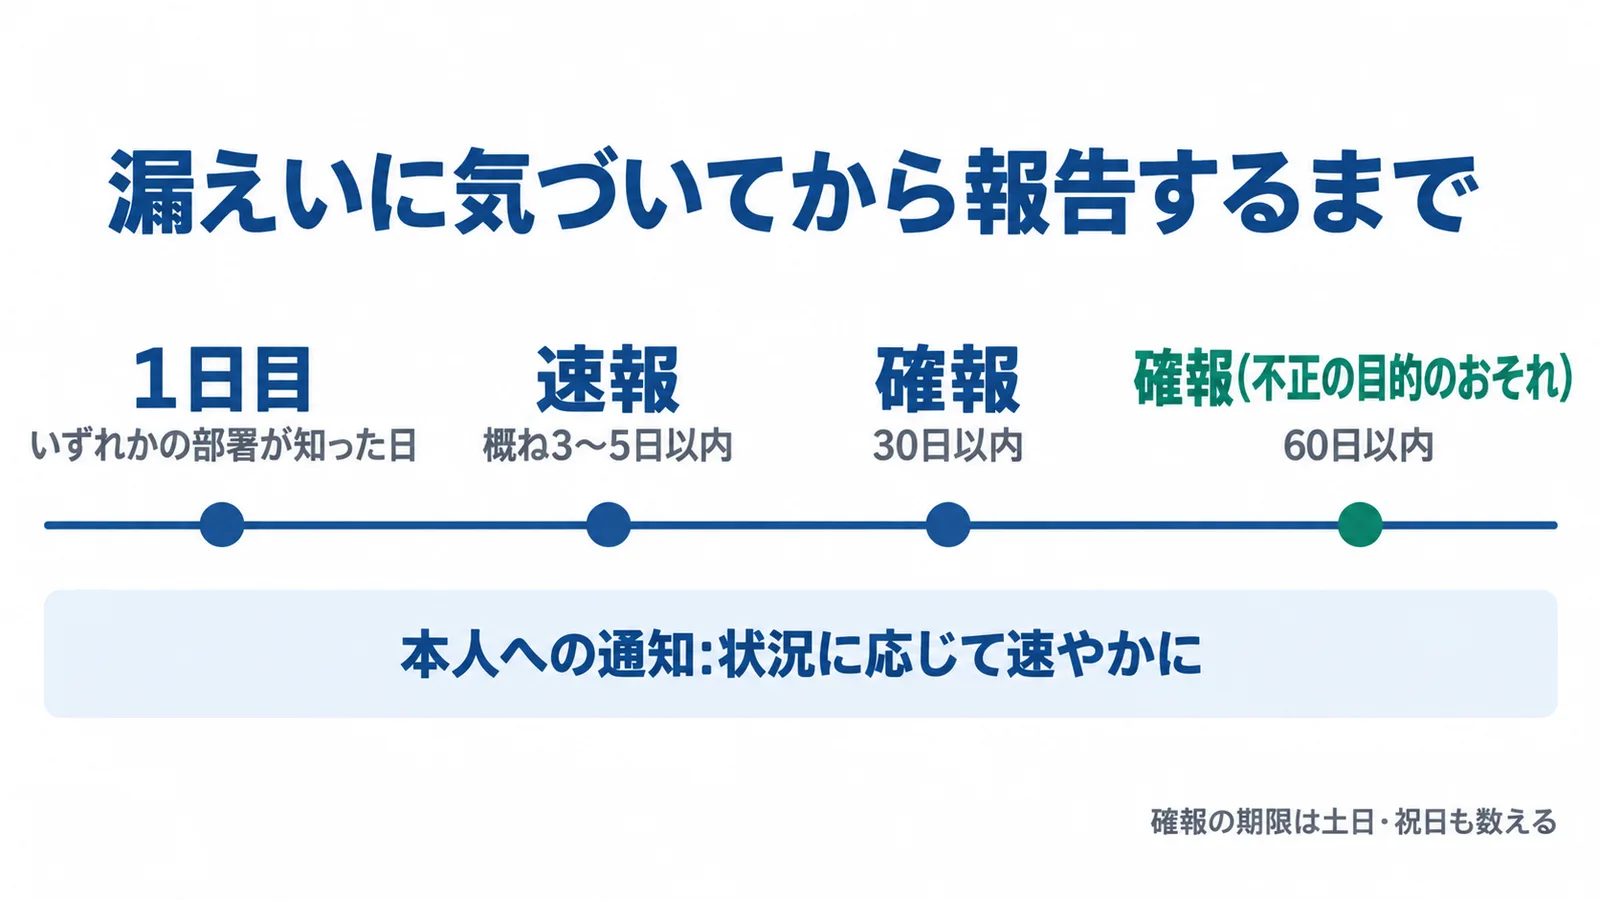
知ってから速やかに「速報」(目安は概ね3〜5日以内)、30日以内に「確報」です。不正の目的で行われたおそれがあるとき(表の③)は、確報は60日以内です[2]。
期限を数えはじめる「知った」時点は事案ごとに判断されますが、会社の場合はいずれかの部署が知った時点が基準です[2]。例えば、営業部で見つかった誤送信が4つの場合に当たるなら、経営者に話が届いた日まで待たず、営業部が知った時点を基準に数えることになりえます。確報の期限はその日を1日目とし、土日・祝日も数えます。30日目・60日目が土日・祝日・年末年始(12月29日〜1月3日)なら、その翌日が期限です。③に加えて①②④にも当たる場合も、確報は60日以内です。
| 何を | いつまでに | 書く内容 |
|---|---|---|
| 速報 | 知ってから速やかに(概ね3〜5日以内) | 報告しようとする時点でわかっていることだけでよい |
| 確報 | 30日以内(③は60日以内) | 9つの項目すべて。わからない項目は、合理的な努力を尽くしたうえで、わかり次第追加で報告 |
報告する項目は次の9つです[2]。
- 概要(発生日・発覚日・経過など)
- 漏れた個人データの項目
- 本人の数
- 原因
- 二次被害やそのおそれ
- 本人への対応の状況
- 公表の状況
- 再発防止のための措置
- その他参考となる事項
速報の時点で全部を報告できるなら、1回の報告で速報と確報を兼ねることもできます。報告は、原則として委員会のホームページの報告フォームに入力して行います[2]。報告フォームの入口と記入例は、委員会の漏えい等の対応のページにあります。Wordの報告様式もありますが、これは社内での報告などに使う参考の資料で、報告そのものはフォームから行います。ランサムウェアなどのサイバー攻撃による漏えいは、国の共通の様式で報告することもできます。
本人への通知と公表
報告が義務になる場合は、本人への通知も義務です。時期は「当該事態の状況に応じて速やかに」で、手紙やメールなどで本人に直接知らせます[2][3]。通知する事項は、報告の9項目のうち次の5つです。
- 概要
- 漏れた個人データの項目
- 原因
- 二次被害やそのおそれ
- その他参考となる事項
「その他参考となる事項」には、例えば本人が自分を守るために取れる手段が入ります。これらが全部わかるまで通知を待つ必要はありません。項目が人ごとに違うなら、その人に関係する内容だけを知らせればよく、原因も委員会に報告した詳しい内容ではなく、必要なものを選んで伝えれば足ります。
ただし、その時点では通知する必要があるとはいえないと考えられる場合もあります。ガイドラインは、ネットの掲示板に載った情報の削除を頼むなどの初期対応が済んでおらず、知らせることでかえって被害が広がるおそれがある場合や、ほとんど何もわかっておらず、知らせても本人が身を守る手段を取れる見込みがなく、かえって混乱が生じるおそれがある場合を例に挙げています。この場合も、状況に応じて速やかに知らせることに変わりはありません。
連絡先を持っていない、連絡先が古いなどで本人に知らせるのが難しいときは、代わりの措置として、事案を公表するか、問い合わせ窓口を設けてその連絡先を公表し、本人が自分の情報が対象かを確かめられるようにします。ガイドラインは、代わりの措置として公表しない場合でも、事態の内容などに応じて、二次被害や似た事案を防ぐ観点から公表することを望ましいとしています[2]。代わりの措置としてでなければ、公表はガイドラインが「望ましい」とするものです。
全員に知らせるのが難しい場合や、影響が広く及ぶ場合は、ウェブサイトなどで公表します。公表で被害を広げないよう、時期・内容・対象を考えます。顧客に関係する場合は受付専用の問い合わせ窓口を開き、IDやパスワードが悪用されるおそれがあるなら、同じものを使っているほかのサービスの登録情報を変えるよう呼びかけるなどします。被害者への損害の補償なども、必要に応じて行います[7]。
お詫びの文面は、漏れた情報や原因で書くことが変わるため、この記事では例を載せていません。
報告しないとどうなる?
報告や通知の義務に違反すると、個人情報保護委員会から勧告や命令を受けることがあり、その命令に違反すると罰則があります。法律の流れは次の4段階で、罰則がかかるのは委員会の命令に違反した場合です[3]。
- 違反があり、委員会が必要と認めると、是正の勧告ができる
- 正当な理由なく勧告に従わず、重大な権利利益の侵害が切迫していると認めると、命令ができる(緊急のときは勧告なしに命令することもできる)
- 命令に違反すると、委員会はその旨を公表できる
- 命令に違反した者は、1年以下の拘禁刑または100万円以下の罰金。会社には1億円以下の罰金
4つめの罰則は第178条で、会社への罰金は第184条で定められています。
損害賠償はいくら?考え方と金額の例
賠償の額は事案ごとに違うため、この記事では1人あたりの目安を載せていません。会社が負担するお金の想定の例では、1万名分の会員情報が漏えいした場合の損害賠償・訴訟費用が3,600万円です[8]。
賠償のもとになる条文は、民法の次の4つです[5]。
- 709条: 故意または過失で他人の権利や法律上保護される利益を侵害した者は、生じた損害を賠償する責任を負う
- 710条: 財産以外の損害(精神的な苦痛など)も賠償の対象になる
- 715条: 従業員が事業の中で第三者に与えた損害は、使用者も賠償の責任を負う。ただし、選任や監督に相当の注意をしたときなどは除く
- 415条: 契約の相手方(業務を任せてくれている取引先など)には、債務の本旨に従った履行をしなかったとき、債務不履行として賠償の責任を負うことがある
迷惑行為や財産的な損害など、不快感や不安を超える損害の主張・立証がないことだけを理由に、賠償の請求を退けるのは誤りだとした判決があります。2017年10月23日の最高裁判所の判決です。通信教育などの会社が管理していた子どもと保護者の氏名・住所・電話番号などが、システムの開発・運用を行っていた会社の業務委託先の従業員だった者に持ち出され、名簿業者に売られた事案でした。
高等裁判所は、迷惑行為を受けた、財産的な損害を受けたなど「不快感や不安を超える損害」の主張・立証がないとして、請求を退けていました。最高裁は、これらの情報はプライバシーに係る情報として法的保護の対象で、漏えいによってプライバシーが侵害されたといえるとし、精神的損害の有無や程度を十分に審理しなかった高裁の判断を誤りとしました。そのうえで、会社の過失の有無と精神的損害の有無・程度をさらに審理させるため、高裁に差し戻しました[6]。この判決は賠償の金額を決めたものではありません。
会社が負担するお金の例としては、日本損害保険協会が載せている想定損害額があります。
例1: 製造業A社(従業員50名・年間売上10億円)。業務委託先がランサムウェア攻撃を受け、A社の顧客情報約1万件が流出した想定で、想定損害額は1,050万円です。
- メディア対応等の相談費用: 150万円
- お客様対応費用(詫び状・コールセンター): 800万円
- 訴訟費用: 100万円
例2: 小売業B社(従業員10名・年間売上3億円)。ショッピングサイトへの不正アクセスで1万名分の会員情報が漏えいし、サイトを6か月閉鎖した想定で、想定損害額は9,450万円です。
- 損害賠償・訴訟費用: 3,600万円
- 逸失利益: 3,000万円
- お客様対応費用(詫び状・コールセンター): 1,700万円
- ECサイトの再構築費用: 800万円
- 事故原因の調査費用: 300万円
- 法律相談: 50万円
どちらも想定の金額で、「想定被害金額は、実際の被害額を保証するものではなく、ここで算出した項目以外にも被害が発生する可能性があります。」と注記されています[8]。
実際の被害の調査もあります。ウェブサイトから情報が漏えいした組織の被害額の平均は、個人情報だけが漏えいした場合で2,955万円、クレジットカード情報も漏えいした場合で3,843万円です[9]。この数字には大企業や団体も含まれ、社内の従業員が対応にかけた手間は計上されていないケースが多数です。中小企業を対象にした調査では、取引先に影響があったと答えた会社のうち32.4%が「個人顧客への賠償や法人取引先への補償負担の影響が出た」と答えています[10]。
保険で何がどこまで補償されるかは、サイバー保険で補償される3つの費用で整理しています。
次に起きないために(★3 6-1-1)
原因を塞ぐこと(更新・パスワード・設定)と、起きたときの手順と連絡先を決めておくことの2つです。委員会が不正アクセスによる漏えいの事業者を指導する中で多く見た原因には、次のようなものがありました[11]。
- VPN機器やECサイトのアプリケーションの脆弱性が公開され、対応方法も出ていたのに放置していた
- IDやパスワードが推測されやすいものだった
- 設定ミスで、データベースへのアクセス制御が不適切な状態だった
1つめの更新の回し方はセキュリティパッチとは?会社の更新の回し方、2つめのパスワードだけに頼らない守り方は多要素認証(MFA)とは?で書いています。原因ごとの再発防止は、不正アクセスなら脆弱性への対処・設定の見直し・アカウントとアクセス権限の見直し、内部犯行なら認証・アクセス制御・ログの取得などの強化、誤送信や誤公開なら作業手順にチェックの仕組みを足すことです[7]。
起きたときの備えは、SCS評価制度の★3の要求事項「6-1-1 インシデント対応手順」が手本になります。★3の評価基準には、次のものが含まれます[13]。
- 6-1-1-1: 発見報告・初動・調査と対応・復旧・最終報告を含む手順
- 6-1-1-2: 社内外(関係当局・所管省庁を含む)の連絡先と報告のルート
- 6-1-1-3: セキュリティを統括する役員と担当部署の役割・責任
- 6-1-1-4: 年1回以上の体制の点検
- 6-1-1-5: インシデントの報告フォーマット
- 2-1-4-1: 機密情報を共有する取引先との役割・責任
6-1-1-2の「関係当局」の連絡先には、個人情報保護委員会の報告フォームと、自社の業種が権限委任の対象かどうかを書き入れておきましょう。6-1-1-5の報告フォーマットに委員会への報告の9項目を入れておけば、そのまま速報の下書きになります。委託先とは、2-1-4-1にならい、漏えいが起きたらどちらが委員会や本人に連絡するかを決めておくと、期限に間に合わせやすくなります。各項目の詳しい読み方は★3チェックリストの6-1-1で、経営者が平時に決めておくことは経営者がやること(3原則と重要7項目)で説明しています。
中小企業が今日やること
よくある質問
メールの誤送信が1件でも報告は要る?
4つの場合のどれにも当たらなければ、報告の義務はありません。ただし、誤送信したメールに健康診断の結果などの要配慮個人情報が入っていれば①に当たり、宛先をCCに入れて1,000人を超える人に送っていれば④に当たります。義務がない場合も、任意で報告することはできます。
漏れたか確証がない段階でも報告する?
4つの場合は、漏えいが「発生したおそれ」がある段階も対象です。その時点でわかっている事実から判断し、速報はわかっている範囲の内容でかまいません。後で報告の対象に当たらないとわかった場合は、本人への通知は要りません。
委託先が漏らしたら、報告は誰がする?
原則として委託元と委託先の双方に報告の義務があり、連名で報告することもできます。委託先が委託元に事態を知らせれば、委託先の報告と本人への通知の義務はなくなり、委託元が報告します。委託元は、通常、遅くとも委託先から知らされた時点で「知った」ことになります。
従業員の情報が漏れた場合も対象?
4つの場合に当たれば、顧客の情報と同じく対象です。従業員の健康診断の結果の漏えいは、委員会が①の例に挙げています。報告の権限が所管の省庁に委任されている業種でも、自社の従業員の情報(雇用管理情報)が含まれるときは、個人情報保護委員会に報告します。
警察やIPAにも届ける?
不正アクセスや内部犯行など犯罪性がある場合は警察に、ウイルス感染や不正アクセスが原因の場合はIPAの届出窓口に届け出ます[7]。委員会への報告とは別の窓口なので、それぞれに連絡します。ランサムウェアの場合の報告と通知は、個人情報が含まれていたらでも説明しています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月24日確認
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会) 2026年10月24日確認
- 個人情報の保護に関する法律(e-Gov法令検索) 2026年10月24日確認
- 令和8年 改正個人情報保護法について(個人情報保護委員会) 2026年10月24日確認
- 民法(e-Gov法令検索) 2026年10月24日確認
- 最高裁判所第二小法廷 平成29年10月23日判決(平成28年(受)第1892号)(裁判所) 2026年10月24日確認
- 中小企業のためのセキュリティインシデント対応の手引き(IPA) 2026年10月24日確認
- サイバー保険(企業のための保険ナビ)(日本損害保険協会) 2026年10月24日確認
- 2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(IPA) 2026年10月1日確認
- 「2024年度中小企業等実態調査結果」速報版(IPA) 2026年10月1日確認
- 令和7年度 年次報告(個人情報保護委員会) 2026年9月28日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月20日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。