
サイバー保険は、サイバー攻撃や情報漏えいなどで会社に生じた損害(相手への賠償、事故対応の費用、止まった間の利益など)を補償する損害保険です。
同業や取引先のランサムウェア被害を報道で見たり、代理店や商工会議所から案内が届いたりして、「うちも入るべきか」「保険料はいくらか」と迷っていませんか。
補償の中身と出ないもの、被害にあったときの金額、保険料の決まり方、自社に要るかの判断のしかた、見積りで比べる項目を順にまとめます。保険会社や商品の名前は出さず、公的機関と業界団体などの資料をもとに書いています。
サイバー保険とは
サイバー保険とは、サイバー攻撃や情報漏えいなど、サイバーのリスクから生じるさまざまな損害に備えるための保険です。一般に、次の3つの事故で生じた損害を補償します[2]。
- 情報の漏えい、またはそのおそれ
- ネットワークの所有・使用・管理が原因で、他人の業務を妨げてしまうこと
- サイバー攻撃が原因で、他人にけがをさせたり物を壊したりすること
ただし、補償の中身は保険会社やプランによって違います[2]。この記事で書くのは「一般的な」中身なので、実際の範囲は見積りや契約の書面で確かめてください。
呼び名もいくつかあります。個人情報が漏えいしたときの賠償などに備える「個人情報取扱事業者保険」、サイバー攻撃の被害を受けた会社が事業を続けられるように備える「サイバー保険」「サイバーリスク保険」などです。「サイバーセキュリティ対策保険」と呼ばれることもあります。もとは、個人情報保護法の施行のあと、個人情報を漏えいした会社の賠償金や、法律相談・事故対応・見舞金などの費用を払う保険として登場しました。今は、不正アクセスなどで取引先の重要な情報が漏えいした事故にも対応するものが、損害保険各社から出ています[1]。
中小企業が入りやすい形として、商工会議所・商工会・業界団体などが会員向けに用意している団体型の保険(制度)もあります[1]。また、IPAが基準を定め、事業者が提供する「サイバーセキュリティお助け隊サービス」には、監視や駆け付けとあわせて「簡易サイバー保険」が付いています[9]。違いは保険料の見出しで説明します。
何が補償される?3つの費用
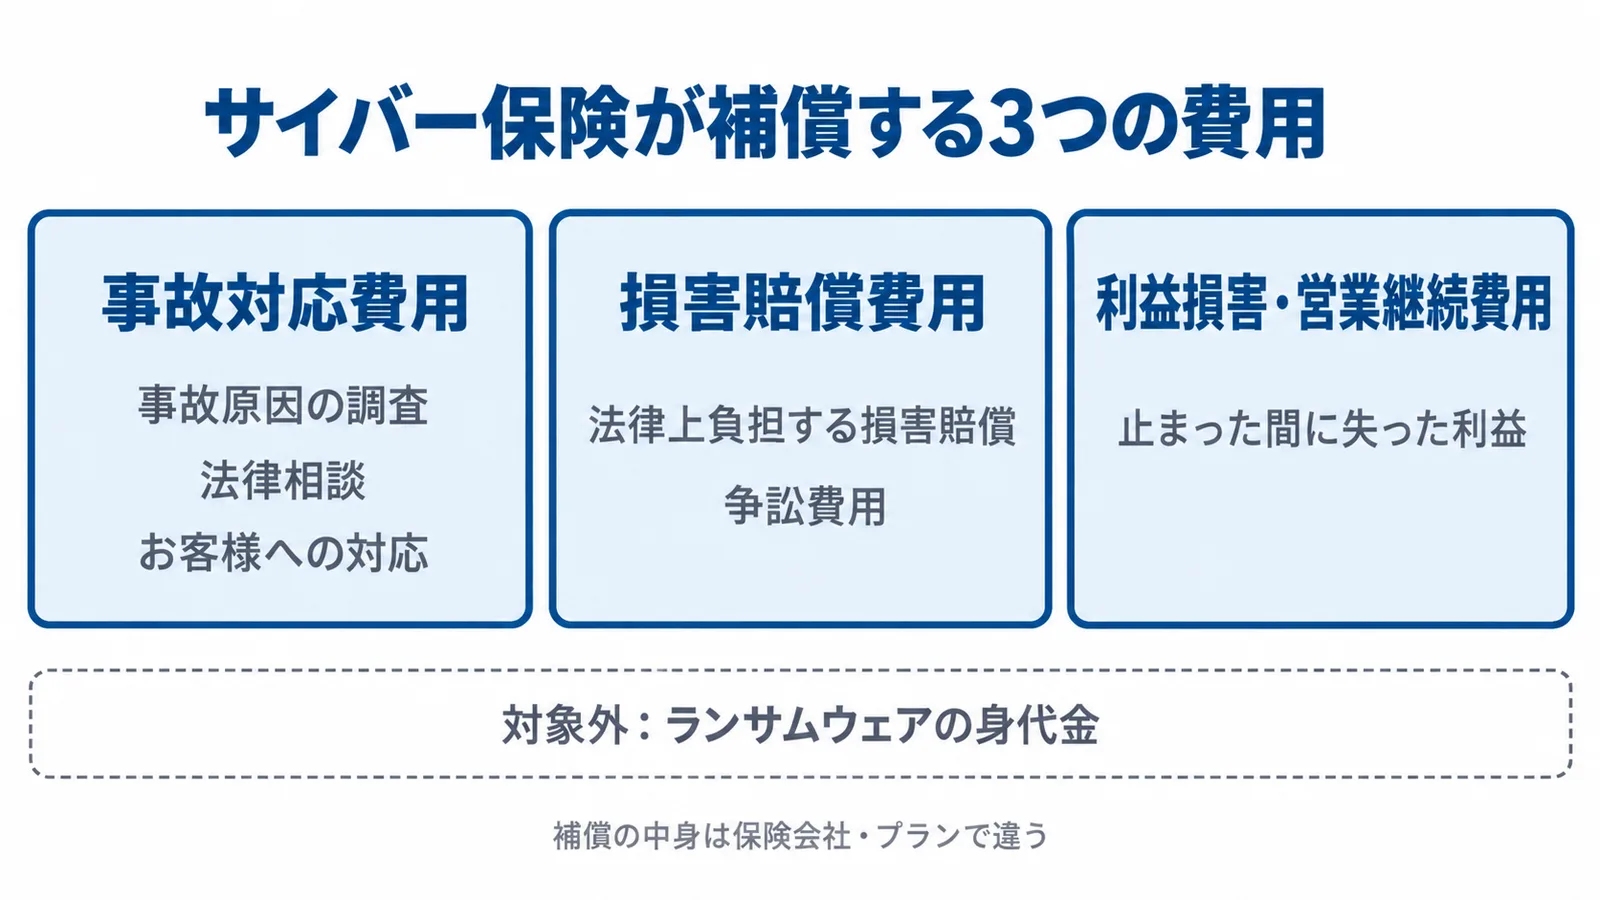
サイバーの事故が起きると、大きく①事故対応費用、②損害賠償費用、③利益損害・営業継続費用の3つの費用が出る可能性があり、サイバー保険はこれらに備えます[2]。一般的な補償内容の例は、次のとおりです[2][3]。
| 費用 | 中身の例 |
|---|---|
| 事故対応費用 | 事故原因の調査、法律相談、お客様への対応(詫び状・コールセンターの設置)、見舞金、記者会見、再発防止策をつくる費用など |
| 損害賠償費用 | 法律上負担する損害賠償の費用、訴訟などにかかる費用(争訟費用) |
| 利益損害・営業継続費用 | システムが止まった間に失った利益、事業を続けるためにかかった費用 |
例えば、通販サイトに不正アクセスされて会員情報が漏れたとします。原因の調査やお客様への詫び状は①、会員からの賠償の請求は②、サイトを閉じている間に失った売上は③に当たります。どの費用が、どこまで補償されるかは商品ごとに違います。
保険そのものとは別に、付帯サービスが付く商品もあります。事前の対策としての「情報セキュリティ診断サービス」や、事故のあとに専門の会社を紹介する「専門事業者紹介サービス」などで、中身は保険会社によって違います[2]。
補償されないもの・気をつけること
特に気をつけたいのは身代金です。ランサムウェアの被害で支払った身代金は、サイバー保険の対象になりません[2]。
警察は、身代金を払うことについて「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」と被害者に説明しています[7]。払っても元に戻るとは限らず、保険でも出ないお金だと覚えておきましょう。
補償の範囲、支払限度額(保険金の上限)、免責金額(自己負担の額)は商品ごとに違うため、契約の前に書面で確かめてください。
被害にあうと、いくらかかる?
被害の種類ごとの被害額の平均は、どれも1,000万円を超えます(大企業・団体も含む)。ランサムウェアでは、止まった間の売上の損失がこの金額に入っていないケースも多くあります。公的な調査の数字と、損保協会が載せている想定例を分けて見てみます。
IPAの報告書は、被害にあった組織への調査(大企業・団体も含む)をもとに、被害の種類ごとの被害額の平均をまとめています[11]。
| 被害の種類 | 被害額の平均 |
|---|---|
| ランサムウェア | 2,386万円 |
| エモテット | 1,030万円 |
| ウェブサイトからの情報漏えい(個人情報のみ) | 2,955万円 |
| ウェブサイトからの情報漏えい(クレジットカード情報も) | 3,843万円 |
ランサムウェアでは、システムの停止やデータの消失による利益の喪失・機会損失の損害額と、従業員が対応したコストが、被害金額に入っていないケースが多数あります。ほかの種類でも、従業員が対応したコストが入っていないケースが多数です。中小企業だけに聞いた調査でも、過去3期の被害額が1,000万円を超えた会社が、インシデントがあったと答えた975社のうち14社ありました[11]。保険の「利益損害・営業継続費用」は、止まった間に失った利益に備えるもので、こうした表に出にくい部分に当たります。
ランサムウェアについては、警察庁の数字もあります。2026年1〜6月のランサムウェアの被害報告は123件で、そのうち中小企業が79件と約6割です。被害にあった企業・団体へのアンケートでは、復旧に総額1,000万円以上かかった組織が全体の6割でした(費用を答えた35件のうち21件。1億円以上も4件)[6]。
被害は自社の中だけでは終わりません。IPAが2024年10〜11月に中小企業4,191社に行った調査では、インシデントの被害を受けた会社のうち、「特に無し」と答えた約3割を除く約7割が、取引先にも影響があったと答えています。影響があった会社では、「個人顧客への賠償や法人取引先への補償負担の影響が出た」が32.4%でした[5]。
損保協会のページには、想定の例も載っています。従業員10名・年間売上3億円の小売業で、通販サイトへの不正アクセスにより1万名分の会員情報が漏えいし、サイトを6か月閉じた場合、想定の損害額は9,450万円です[2]。内訳は次のとおりです。
- 損害賠償・訴訟費用 3,600万円
- 逸失利益 3,000万円
- お客様対応費用 1,700万円
- ECサイトの再構築 800万円
- 事故原因の調査 300万円
- 法律相談 50万円
これは想定の金額で、実際の被害額を保証するものではなく、ここにない項目の被害が出る可能性もあります。
お金のほかに、手間もかかります。個人データの漏えい(おそれを含む)のうち、不正アクセスなど不正の目的で行われたおそれがあるもの、1,000人を超えるもの、要配慮個人情報を含むもの、財産的被害のおそれがあるものは、個人情報保護委員会への報告が義務です[8]。こうした漏えいが起きると、報告の準備も事故のあとにやることに加わります。
保険料はいくら?
保険料は、年間売上高・業種・セキュリティの状況で決まります。あわせて、保険金の支払限度額を決め、免責金額(自己負担の額)を決めることもできます[2]。会社ごとに条件が違うため、この記事では商品ごとの保険料の表は載せていません。
対策の状況で保険料が割引になる保険もあります。例えば、商工会議所・商工会などの団体型の保険では、SECURITY ACTIONの宣言や、プライバシーマーク・ISMSなどの認証、適切な情報管理の体制で保険料が割引になります[1]。宣言のしかたはSECURITY ACTIONの宣言のやり方にまとめています。
対策の状況は、加入の手続きで申告します。例えば、ある団体型の保険では、業種や売上高とあわせて「セキュリティ対策確認シート」を出し、その提出によって割引が付きます[12]。この保険では、申込書や付属の書類に書いた内容が告知事項です。そのうち危険に関する重要な事項について、故意または重大な過失で事実を告げなかったり、事実と違うことを告げたりすると、保険金が支払われないことや、契約が解除されることがあります[12]。対策の状況は、実際にやっていることを正確に書きましょう。
もう1つの選択肢が、お助け隊の簡易サイバー保険です。お助け隊サービスは、相談窓口・異常の監視・事故のときの駆け付けと、簡易サイバー保険を1つにまとめたサービスで、基本の形(1類)の月額の上限は、ネットワーク監視なら月1万円(税抜)、端末監視なら1台あたり月2,000円(税抜)と決まっています[9]。
ただし、簡易サイバー保険は、事故の対応で急に出る費用(初動対応・駆け付けの費用)を補償するもので、自己負担が出る場合もあります[9][10]。お助け隊の基準が求めているのは初動対応の費用の補償までなので、賠償や失った利益まで出るかは、サービスの契約の書面で確かめましょう。お助け隊の費用の上限はお助け隊の費用にまとめています。
中小企業に要る?判断のしかた
要るかどうかは、被害にあったときの費用を自社で払えるかで決まります。入れとも、いらないとも一律には言えません。
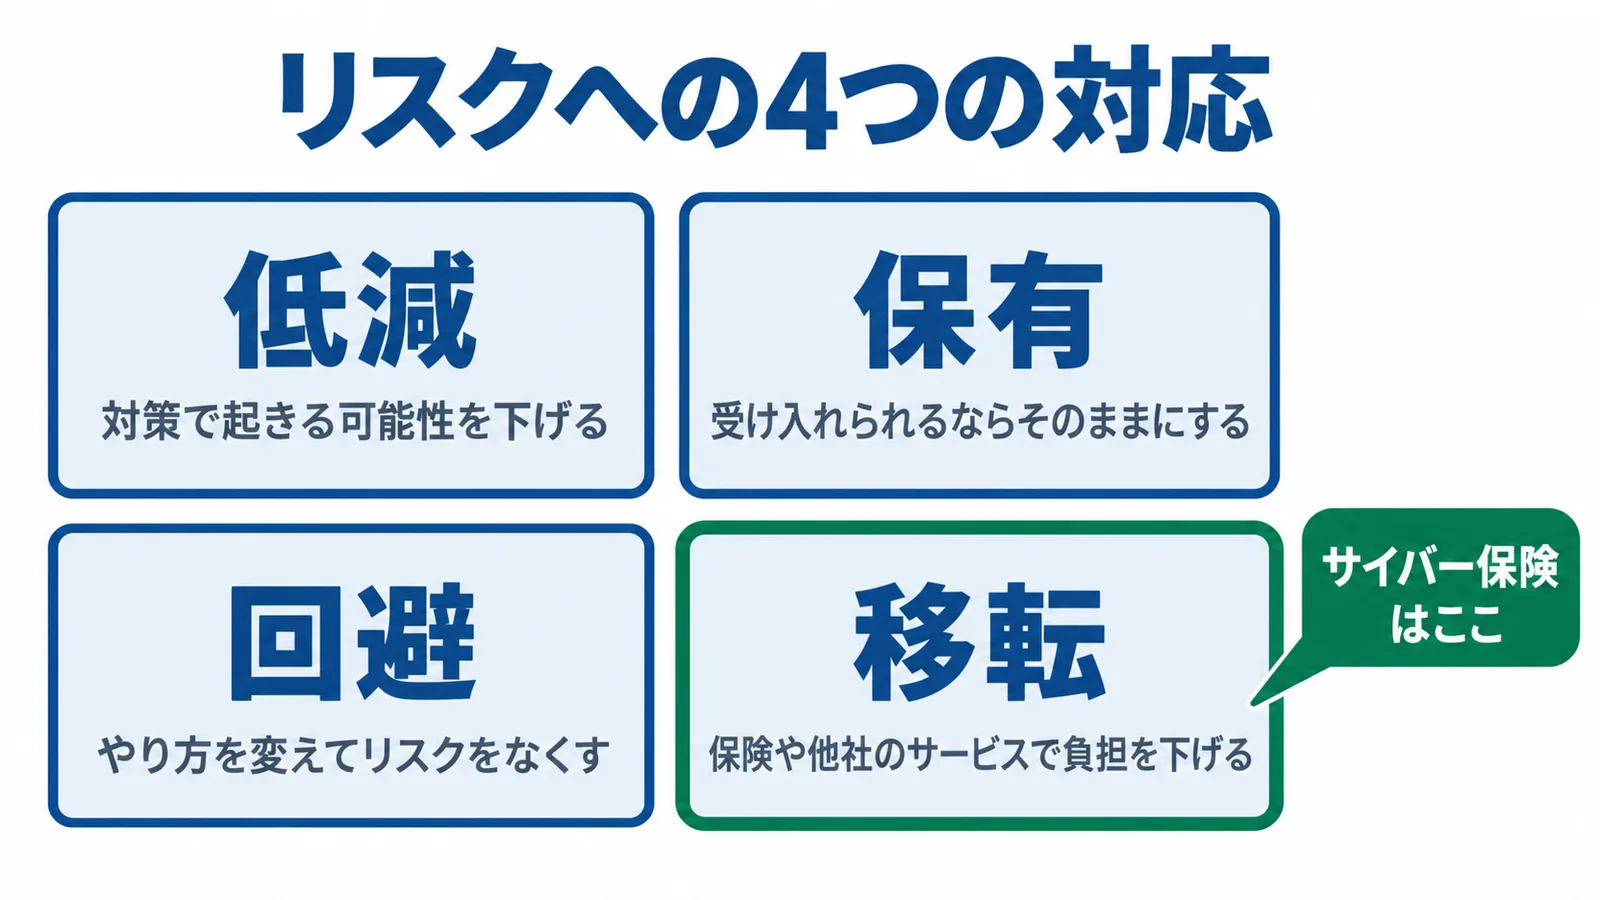
IPAのガイドラインは、リスクへの対応を次の4つに分けています[1]。
- 低減: 対策を入れて、事故が起きる可能性を下げる
- 保有: 事故が起きても受け入れられる、または対策の費用が損害額を上回る場合などは、対策をせずそのままにする
- 回避: 仕事のやり方を変えて、リスクそのものをなくす
- 移転: 補償する力のある他社のサービスや保険を使って、自社の負担を下げる
サイバー保険は4つ目の「移転」の1つです。事故が起きる可能性を下げるのは「低減」の対策なので、保険に入っても対策をしなくてよいことにはなりません。逆に、被害が出ても手元の資金で受け止められるなら、「保有」も選べます。
実際に入っている会社は多くありません。損保協会が2025年8〜9月に中小企業の経営者・従業員1,050人に行った調査では、勤め先がサイバー保険に入っていると答えたのは8.8%でした。行っているサイバー対策として「サイバー保険の加入」を選んだ人は10.4%です。同じ調査で、勤め先がサイバーの被害を受けたと答えた44人が挙げた不利益は、「原因・影響調査や関係者対応等にかかる事故対応費用」が56.8%で最も多くなっています[3]。
自社に要るかは、次の3つの問いで考えてみてください。
- 数百万〜数千万円の費用が出たとき、手元の資金で払えるか
- お客様の個人情報や取引先の重要な情報を預かっているか、ネット販売をしているか
- システムやメールが止まると、売上も止まるか
1つ目に「払える」と答えられるなら、保険に入らず「保有」する選び方もあります。2つ目・3つ目に当てはまるなら、見積りを取って比べる価値があります。例えば、会員情報を持つ通販サイトを運営する会社と、顧客の情報をほとんど持たない会社とでは、同じ保険でも必要な度合いが違います。
何を比べる?見積りで確かめる項目
比べるのは会社名ではなく、補償の中身です。損保協会のページと、IPAのお助け隊サービス基準が簡易サイバー保険で契約に書くよう求めている項目(補償の対象、補償回数、補償限度額、免責金額、自己負担が出る場合)をもとに、見積りで確かめる項目を表にしました[1][2][3][9][12]。
| 項目 | 確かめること |
|---|---|
| 対象の事故 | 情報の漏えい、他人の業務を妨げる事故、他人のけが・物の損壊のどれが入るか |
| 補償される費用 | 事故対応費用・損害賠償費用・利益損害/営業継続費用のどれが入るか |
| 支払限度額 | 1回の事故・保険期間の中で、いくらまで出るか |
| 免責金額 | 自己負担はいくらか |
| 補償回数 | 期間中に何回まで補償されるか |
| 自己負担が出る場合 | どんなときに、どの範囲で自己負担になるか |
| 付帯サービス | 事前の診断、事故のあとの専門の会社の紹介、相談窓口があるか |
| 割引の条件 | SECURITY ACTIONの宣言や認証、セキュリティ対策の確認シートで割引になるか |
| 加入時に申告すること | 対策の状況など何を申告するか、申告が事実と違うとどうなるか |
| 今の保険との重なり | 情報漏えい賠償責任保険など、すでに入っている保険と重ならないか |
最後の項目は見落としやすいところです。損保協会の調査では、サイバー保険とは別に「情報漏えい賠償責任保険」に入っている勤め先も7.9%ありました[3]。今の保険証券を手元に置いて比べましょう。
表は点数や順位を付けるためのものではありません。同じ項目で複数の見積りを並べ、自社のリスク(前の見出しの3つの問い)に合うかで選んでください。
保険の詳しい中身は、保険会社・代理店に聞くと確かめられます。サイバー保険を取り扱う損害保険会社は、損保協会の取扱い保険会社の一覧で探せます[4]。商工会議所・商工会や業界団体の会員なら、会員向けの団体型の保険(制度)も比べる候補になります。
中小企業が今日やること
保険を決める前に、まず今の状況をつかみましょう。
保険は「移転」で、事故を減らすのは「低減」の対策です。何から対策を始めるかは、中小企業の情報セキュリティ対策ガイドラインの4つのSTEPが手がかりになります。
よくある質問
ランサムウェアの身代金は補償されますか?
されません。ランサムウェアの被害で支払った身代金は、サイバー保険の対象外です。
お助け隊の簡易サイバー保険だけで足りますか?
お助け隊の基準が補償の対象に必ず含めるよう求めているのは、事故の対応で急に出る初動対応(駆け付けなど)の費用で、自己負担が出る場合もあります。賠償や失った利益まで備えたいなら、補償の中身を単独のサイバー保険と並べて比べてください。
サイバー保険の加入率はどのくらいですか?
損保協会の2025年の調査では、勤め先がサイバー保険に入っていると答えた中小企業の経営者・従業員は8.8%でした。火災保険(58.6%)などに比べると、まだ少数です。
保険に入っていれば、対策はしなくてよいですか?
よくありません。保険はリスクを「移転」する手段で、事故が起きる可能性を下げる「低減」の代わりにはなりません。また、保険料はセキュリティの状況でも決まるため、対策は保険料にも関わります。
被害にあったら、まずどこに連絡しますか?
ランサムウェアなどの被害は、最寄りの警察署かサイバー犯罪相談窓口に通報・相談してください。保険に入っていれば、保険会社や代理店にも連絡しましょう。個人データが漏えいした(おそれを含む)場合は、内容によって個人情報保護委員会への報告が必要です。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
出典
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年10月1日確認
- サイバー保険(企業のための保険ナビ)(日本損害保険協会) 2026年10月1日確認
- 中小企業におけるリスク意識・対策実態調査 2025(日本損害保険協会) 2026年10月1日確認
- サイバー保険 取扱い保険会社(日本損害保険協会) 2026年10月1日確認
- 「2024年度中小企業等実態調査結果」速報版を公開(2025年2月14日)(IPA) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- 漏えい等報告について(個人情報保護委員会) 2026年10月1日確認
- サイバーセキュリティお助け隊サービス基準(2.1版)(IPA) 2026年10月1日確認
- 「サイバーセキュリティお助け隊サービス」制度に関するFAQ(IPA) 2026年10月1日確認
- 2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(IPA) 2026年10月1日確認
- 商工会の情報セキュリティサポート保険 パンフレット(2026年3月1日以降始期)(全国商工会連合会) 2026年10月1日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。