
ISMSの認証は情報全般を守る仕組みを、Pマーク(プライバシーマーク)は個人情報を守る仕組みを、それぞれ第三者が審査して認める制度です。どちらが要るかは、取引先が求めている認証の名前と、預かる情報の種類で決まります。
2つの違いを表で比べたうえで、どちらが要るかを決める3つの問い、両方を取る場合、取るまでの流れ・期間・費用、すぐには取れないときの取引先への答え方を順に説明します。
ISMSとPマークの違い
いちばんの違いは、守る対象です。 ISMS(情報セキュリティマネジメントシステム)は、個別の技術対策に加えて、組織のマネジメントとして「自らのリスクアセスメントにより必要なセキュリティレベルを決め」、情報の機密性・完全性・可用性をバランスよく維持・改善する仕組みです[1]。リスクアセスメントは、守る情報の価値や脅威・弱点などのリスクの源を明らかにして、リスクの大小を見分ける作業です。
Pマークは、JIS Q 15001に準拠した「プライバシーマークにおける個人情報保護マネジメントシステム構築・運用指針」にもとづいて、個人情報を適切に守る体制を整えている事業者を評価し、マークを付ける制度です[5]。つまり、ISMSは会社が扱う情報全般、Pマークは個人情報に絞った仕組みです。
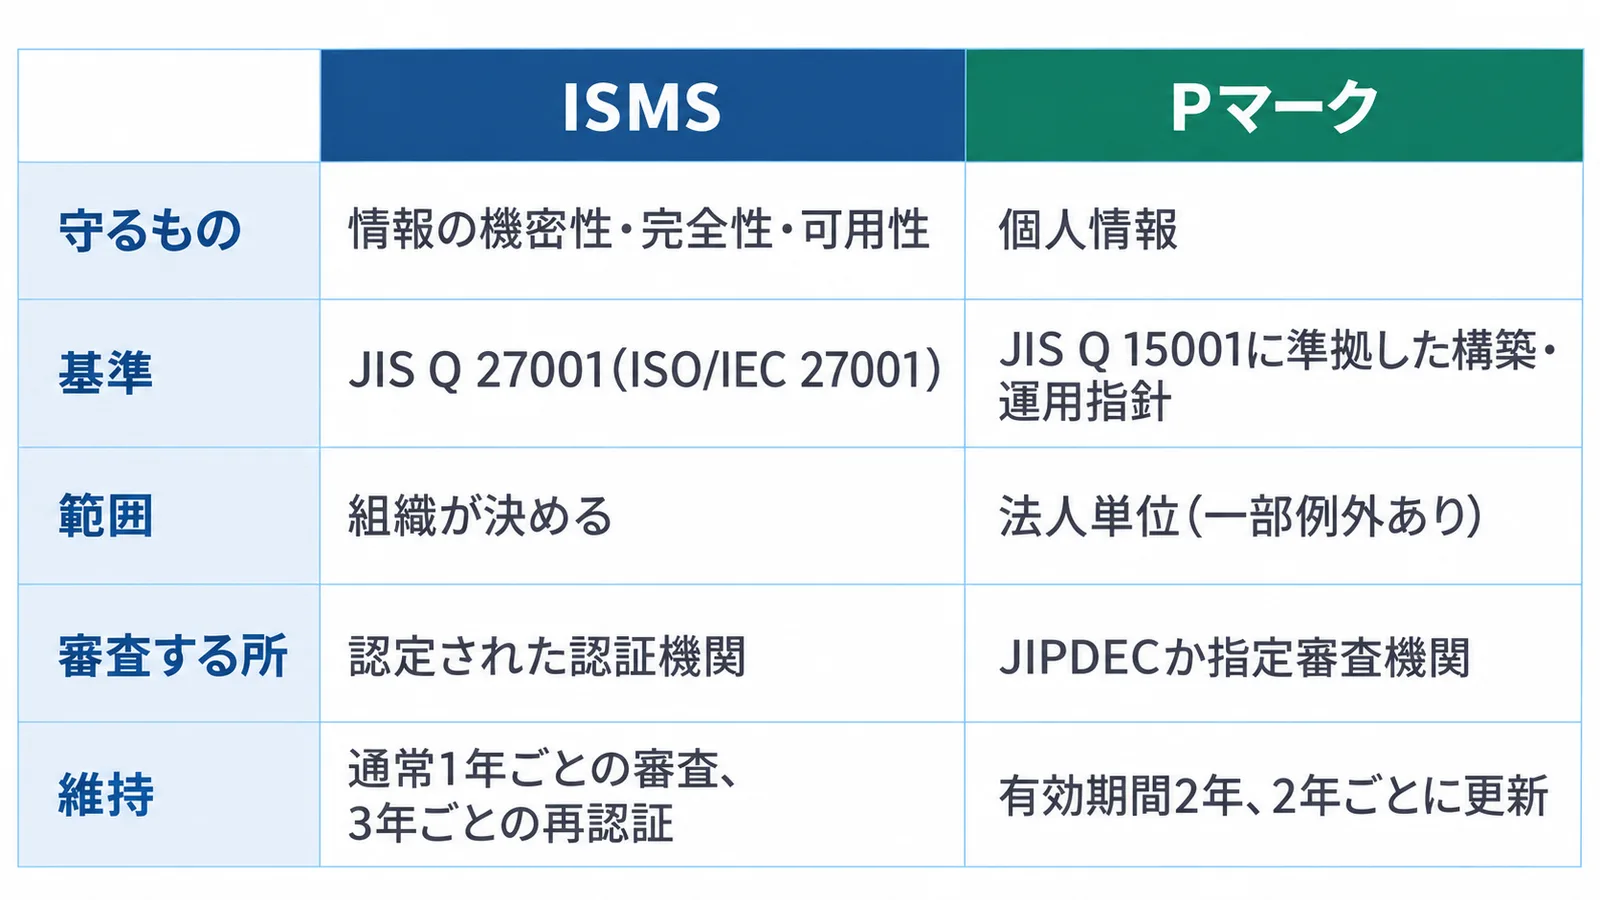
主な違いを表にまとめると、次のとおりです[1][2][3][4][5][9][10]。
| ISMS | Pマーク | |
|---|---|---|
| 守るもの | 情報の機密性・完全性・可用性 | 個人情報 |
| 基準 | JIS Q 27001(ISO/IEC 27001) | JIS Q 15001に準拠した構築・運用指針 |
| 範囲 | 組織が決める(特定の部門〜グループ全体) | 法人単位(グループ会社も1社ずつ。医療法人・学校法人などに一部例外) |
| 対象 | 範囲を決めた組織 | 国内に活動拠点を持つ事業者 |
| 審査する所 | ISMS-ACが認定した認証機関から選ぶ | JIPDECか19の指定審査機関(業種・本社の所在地で決まる) |
| 維持 | 通常1年ごとの審査、3年ごとの再認証審査 | 有効期間2年、2年ごとに更新 |
| 中心になる機関 | ISMS-AC(認証機関を認定) | JIPDEC(マークを付与) |
| 費用 | 範囲・規模・認証機関で違う | 事業者の規模別の料金表 |
もとにする規格と対象も違います。ISMSの基準のJIS Q 27001は、国際規格のISO/IEC 27001と内容の整合性が厳密に保たれた日本の規格で、ISMS適合性評価制度は国際的に整合性のとれた第三者適合性評価制度です[2]。Pマークは1998年4月に運用が始まった制度で、付与の対象は国内に活動拠点を持つ事業者です。審査の基準は、日本産業規格のJIS Q 15001:2023に準拠した構築・運用指針です[5][12]。
細かな違いとして、ISMSの規格の附属書Aにある管理策(具体的な対策の項目)は、事業の特性によって適用を除外できます。ただし、定めた「除外の原則」の条件がすべて満たされる場合にだけ除外するなど適切な判断が求められ、適用する・しない理由は「適用宣言書」という文書に書きます[1]。
どちらが要る?決め方の3つの問い
どちらが要るかは、取引先が求めている認証の名前と、預かる情報の種類で決まります。 個人情報保護法の第25条は、個人データの扱いを委託する個人情報取扱事業者に、委託先への「必要かつ適切な監督」を求めています[14]。
IPAの規程サンプルの例では、委託先の評価基準として、ISMSの認証、Pマーク、SECURITY ACTIONの一つ星・二つ星、SCS評価制度の★3・★4、定期的な情報セキュリティ監査、方針の公開、確認リストの対策の実施が並んでいます[15]。また、Pマークの取得は、官公庁などの入札の参加条件になっていることもあります[13]。
どちらを取るかは、次の3つを順に確かめると決めやすくなります。
- 取引先・入札が認証の名前を指定しているか
- 預かるのは個人情報か、それ以外の情報もか
- 海外の取引先やグループ会社に示すか
1つ目がいちばん大事です。条件が「ISMSまたはPマーク」なのか「Pマーク」だけなのかで、取る候補が変わります。入札の公告や取引先の文面だけでわからないときは、担当者に聞いて確かめてください。
2つ目は、守る対象の違いから考えます。例えば、通販会社から顧客データの入力を請け負う会社なら、預かるのは主に個人情報です。一方、メーカーから図面を預かって部品を設計する会社なら、守る対象は個人情報以外の情報が中心になります。Pマークは個人情報を、ISMSは情報全般を守る仕組みなので、前者は守る対象がPマークと、後者はISMSと重なります。
3つ目は、ISMS適合性評価制度が、諸外国からも信頼を得られる情報セキュリティのレベルを目指す制度であることにかかわります[2]。Pマークの付与の対象は、国内に活動拠点を持つ事業者です[5]。海外の相手に示すときも、相手がどの認証を求めているかを先に聞いておきましょう。
3つの問いを表にすると、次のようになります。上の行ほど優先します。
| 状況 | 検討する認証 |
|---|---|
| 取引先・入札が認証の名前を指定している | 指定された認証 |
| 「ISMSまたはPマーク」と書かれている | 預かる情報の種類で選ぶ |
| 主に個人情報を預かる | Pマークが候補(守る対象が重なる) |
| 図面・システムなど個人情報以外も預かる | ISMSが候補(守る対象が重なる) |
| 海外の取引先・グループ会社に示す | 相手が求める認証 |
| 名前の指定がない・すぐには取れない | すぐには取れないときの答え方 |
両方取るとどうなる?
両方を取ることもできますが、審査する所も、審査や更新の間隔も違います。 ISMSは認証機関の審査を受け、登録の後は通常1年ごとにサーベイランス審査(維持の審査)、3年ごとに再認証審査があります[3]。Pマークは有効期間が2年で[5]、更新の申請は有効期間満了の8か月前の日から4か月前の日までに行います[11]。範囲の決め方も、ISMSは会社が決め、Pマークは原則として法人単位と違います。
一方で、どちらもマネジメントシステム、つまり方針を決めて運用し、点検して見直すことを繰り返す仕組みです。ISMSの規格は、組織がISMSを「確立し、実施し、維持し、継続的に改善する」ための要求事項を定めています[1]。PマークのPMS(個人情報保護マネジメントシステム)も、「方針、体制、計画、実施、点検および見直し」を含むマネジメントシステムです[5]。
すでに片方を持っている会社がもう片方を考えるときは、規程・教育・内部監査の進め方をどこまで使えるかと、2つの審査の時期をどう並べるかを先に確かめておくと、準備の段取りを立てやすくなります。取引先の求めが片方で足りるなら、両方を取る必要があるかも、あわせて考えましょう。
認証の有無は、保険料にかかわることもあります。団体型のサイバー保険などには、SECURITY ACTIONの宣言や、Pマーク・ISMSなどの認証を取得していると保険料が割引になるものがあります[16]。保険料については保険料はいくら?を見てください。
取るまでの流れ・期間・費用
Pマークは新規の費用が料金表で決まっており、ISMSは範囲・規模・認証機関で料金が違います。 どちらも、取得を手伝うコンサルタントや支援会社の費用は会社の状況で変わるため、この記事では目安を載せていません。
Pマークの流れ・期間・費用
申請できるのは国内に活動拠点を持つ事業者で、付与は法人単位です(医療法人・学校法人などに一部例外があります)。さらに、社会保険・労働保険に加入した正社員か、登記上の役員(監査役を除く)が2名以上いる必要があります。個人情報保護管理者と個人情報保護監査責任者を、1名ずつ置くためです[7]。
申請のときには、PMSを運用した記録と規程類を出します。そのため、計画・実施・点検・改善のサイクル(PDCA)を少なくとも1回以上回しておく必要があり、体制や規程を作っただけでは申請できません[8]。取得までの流れは次のとおりで、5〜7はJIPDECに申請する場合の流れです[6][9]。
- 方針の決定〜規程の作成
- 運用
- 教育・内部監査の実施
- 申請
- 形式審査〜文書審査
- 現地審査
- 審査結果の連絡・付与契約
準備から取得までは、おおむね6か月〜1年です[6]。申請の後の各段階にかかる期間は、申請の時期や審査機関によって違います。申請先はJIPDECか19の指定審査機関で、どちらになるかは業種や本社の所在地で決まります[8][9]。現地審査は、審査チーム(原則2名)が個人情報を扱う現場で運用の状況を確かめるもので、標準の時間の目安は5〜8時間です[10]。
費用は、申請料・審査料・付与登録料に分かれています。2026年10月1日からの料金の合計は、消費税10%込みで次のとおりです。現地審査の交通費・宿泊費などは、別に請求されます[10]。
| 事業者の規模 | 新規 | 更新 |
|---|---|---|
| 小規模 | 336,600円 | 244,200円 |
| 中規模 | 690,800円 | 518,100円 |
| 大規模 | 1,382,700円 | 1,037,300円 |
申請料と審査料は、審査の結果にかかわらず必要です。付与登録料は、有効期間2年分を一括で納めます。支払いの時期は、申請料が申請書類の受付後、審査料が現地審査の終了後、付与登録料が付与の適格決定の通知の後で、申請料と審査料の時期は審査機関によって違う場合があります。規模は、資本金の額または出資の総額・従業者数・業種で決まります[10]。
自社がどの規模に入るかは、JIPDECの料金表のページから確かめてください。社長に説明するときは、合計だけでなく、いつ・いくら出ていくかもあわせて伝えると予算を立てやすくなります。
一部の自治体には、中小企業を対象に、Pマークの取得にかかる費用を補助・助成する制度があります[8]。地域の制度は、自分の地域の制度を探すの手順で探せます。
ISMSの流れ・期間・費用
ISMSの申請先は、ISMS-ACが認定した認証機関の中から自社で選びます。ISMS-ACは認証機関を認定する機関で、会社の認証の登録は行いません[3]。認証機関を選んだら、審査・登録の条件を事前に確かめ、合意してから申請します。認証機関に業種の制限はありませんが、業種に特有の専門知識が要る場合などに審査を受け付けないことがあるので、事前に確かめておきましょう。
審査は原則として、第一段階と第二段階の2段階で行われます。登録の後は、通常1年ごとのサーベイランス審査と3年ごとの再認証審査を受けて、認証を保ちます。登録された会社の情報はISMS-ACのWebサイトで公開され(報告の時期により1か月ほどずれる場合があります)、取得の後は、取引先もそこで登録を確かめられます。料金は、適用範囲や会社の規模などのほか、認証機関によっても違い、見積りを取ることもできます。審査の日数は、適用範囲や会社の規模などで変わります。申請から登録までの期間は、規模や範囲のほか、不適合(基準に合っていない点)の状況でも変わります[3]。
そのため、Pマークの6か月〜1年ほどと、月数を並べて比べることはできません。見積りを頼むときは、どの部門・拠点を範囲にするかを先に決めておくと、認証機関ごとの条件を比べやすくなります。
すぐには取れないときの答え方
取れていないことを隠さず、今ある対策と予定を伝えて、ほかの形で足りるかを取引先に確かめましょう。 Pマークは準備から取得までおおむね6か月〜1年かかり、申請の前にPDCAを1回以上回しておく必要があります。取引先が求める期限がそれより早いときは、取得の前に、別の形で答えることになります。
先に見たIPAの規程サンプルの評価基準にも、認証のほかに、SECURITY ACTIONへの取り組み、方針の公開、確認リストの対策の実施などが並んでいます。取引先には、次のことを聞いてみましょう。
- 認証は必須か
- いつまでに必要か
- 取得の予定を伝えれば足りるか
- チェックシートの回答で代えられるか
- SECURITY ACTIONで代えられるか
聞くときは、今ある対策と予定を一緒に伝えると、取引先も判断しやすくなります。例えば、「現在、ISMSとPマークはどちらも取得していません。社内で個人情報の扱いのルールを決め、パソコンの更新とバックアップを行っています。取得するかどうかは、ご要望をうかがったうえで決めます。ほかの形で足りる場合は、お知らせください」のように、実際に行っている対策に置き換えて伝える方法があります。
チェックシートで答えることになったら、回答の作り方の6つの手順に沿って進めましょう。まだできていない対策は、「いいえ」の設問はどう書くかを参考に、予定とあわせて書きます。SECURITY ACTIONは、宣言のやり方の手順で自社で宣言できます。方針の公開を求められたときは、基本方針を作って社長の承認を取るまでを見てください。
あわせて、法律の義務と認証は分けて考えます。個人情報保護法の第23条は、「個人情報取扱事業者は、その取り扱う個人データの漏えい、滅失又は毀損の防止その他の個人データの安全管理のために必要かつ適切な措置を講じなければならない。」と定めています[14]。認証を取るまでの間も、今ある対策を整理して示せるようにしておくことが、取引先への答えの土台になります。
SCS評価制度との関係
取引先から「SCS評価制度の★」を聞かれた場合は、ISMSやPマークとは別の制度として考えます。 3つの制度の違いは、SCS評価制度とISMS・Pマークの違いで比べています。ISMSやPマークを持っていても★が要るかどうかは、ISMSやPマークがあれば★は要らない?で説明しています。
中小企業が今日やること
よくある質問
ISMSとPマーク、どちらが難しい?
難しさは、預かる情報・範囲・人数など会社の状況で変わるため、この記事では比べていません。基準・範囲・審査の違いは、ISMSとPマークの違いの表を見てください。
Pマークは法律で義務づけられている?
Pマークは、条件を満たす事業者が申請し、審査を受けて付与される制度です。一方、個人情報保護法の第23条は、個人情報取扱事業者に、個人データの安全管理のために「必要かつ適切な措置」を講じるよう定めています[14]。
1人の会社でもPマークは取れる?
社会保険・労働保険に加入した正社員か、登記上の役員(監査役を除く)が2名以上いることが、申請の条件です。個人情報保護管理者と個人情報保護監査責任者を1名ずつ置く必要があるため、1人だけの会社はこの条件を満たしません[7]。
グループ会社でまとめて取れる?
Pマークは、グループ企業であっても1社ずつの申請です。ISMSは認証の範囲を組織が決めるので、グループ企業全体を範囲にすることもあります。
ISMSとISO27001は違うもの?
ISMSは情報セキュリティを管理する仕組みのことで、その要求事項を定めた規格がJIS Q 27001(ISO/IEC 27001)です。ISMSの認証は、この規格を基準に、ISMS-ACが認定した認証機関の審査を受けて取得します。JIS Q 27001は、ISO/IEC 27001の発行にあわせて作られた日本の規格で、内容は国際規格と厳密にそろえられています。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- ISMS(情報セキュリティマネジメントシステム)とは(ISMS-AC) 2026年10月17日確認
- 情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要(ISMS-AC) 2026年10月17日確認
- ISMS/ITSMS/BCMS/AIMS認証を取得するには(JIPDEC) 2026年10月17日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)p.28「ISMS適合性評価制度と本制度の比較」(経済産業省・内閣官房 国家サイバー統括室(IPA掲載)) 2026年9月25日確認
- プライバシーマーク制度 制度の概要(JIPDEC) 2026年10月17日確認
- プライバシーマークとは(JIPDEC) 2026年10月17日確認
- 申請資格(JIPDEC) 2026年10月17日確認
- 新規申請をお考えの方へのご案内(JIPDEC) 2026年10月17日確認
- 新規申請方法(JIPDEC) 2026年10月17日確認
- 費用(料金表 2026年10月1日適用)(JIPDEC) 2026年10月17日確認
- 更新申請方法(JIPDEC) 2026年10月17日確認
- 審査基準と構築・運用指針(JIPDEC) 2026年10月17日確認
- プライバシーマーク取得のメリット(JIPDEC) 2026年10月17日確認
- 個人情報の保護に関する法律 第23条・第25条(e-Gov法令検索(デジタル庁)) 2026年10月17日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録5「情報セキュリティ関連規程(サンプル)」8. 委託管理(IPA) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版(コラム「情報セキュリティに関連した保険商品」とは)(IPA) 2026年10月1日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。