
セキュリティチェックシートとは、取引先が、仕事を任せる会社のセキュリティ対策の状況を確かめるために送る質問の一覧のことです。 ExcelやWordの表で届き、設問ごとに「はい・いいえ」や説明を書いて返すのがふつうの形です。
IPAの確認リストの7つの区分、届いてから返すまでの6つの手順、「いいえ」の書き方の例、IPAなどが出しているテンプレート(ひな型)の比べ方、SCS評価制度との関係まで、手を動かす順に説明します。
セキュリティチェックシートとは
セキュリティチェックシートは、仕事を任せる側(委託元)が、任せる先(委託先)の対策を確かめる方法の1つです。IPAの規程のサンプルでは、委託先を評価する方法として、事業所を訪ねて現場を見る、管理責任者に話を聞く、確認リストを送って答えてもらう、の3つを挙げています。そのうえで、委託を始めた後も年1回以上、確認リストで対策の状況を評価する形になっています[1]。
SCS評価制度の制度構築方針にも、同じ考え方があります。★4の要求事項の例(2-1-3)には、重要な取引先の対策の状況を年1回以上つかむことがあり、そのやり方の例に「セキュリティ対策チェックシートを作成して回答を受領する」が挙がっています[6]。★4はまだ申請が始まっていない段階の基準の例ですが、取引先の対策を毎年確かめる流れは、規程のサンプルとも共通しています。
そのため、一度答えた取引先から、次の年にまた届くことがあります。形式も取引先ごとに違います。委託先が「複雑なサプライチェーン下で様々な委託元から様々な要求事項を求められ、過度な負担につながっている」ことは、特に中小企業を中心とした課題になっています[6]。
何を聞かれる?確認リストの7つの区分
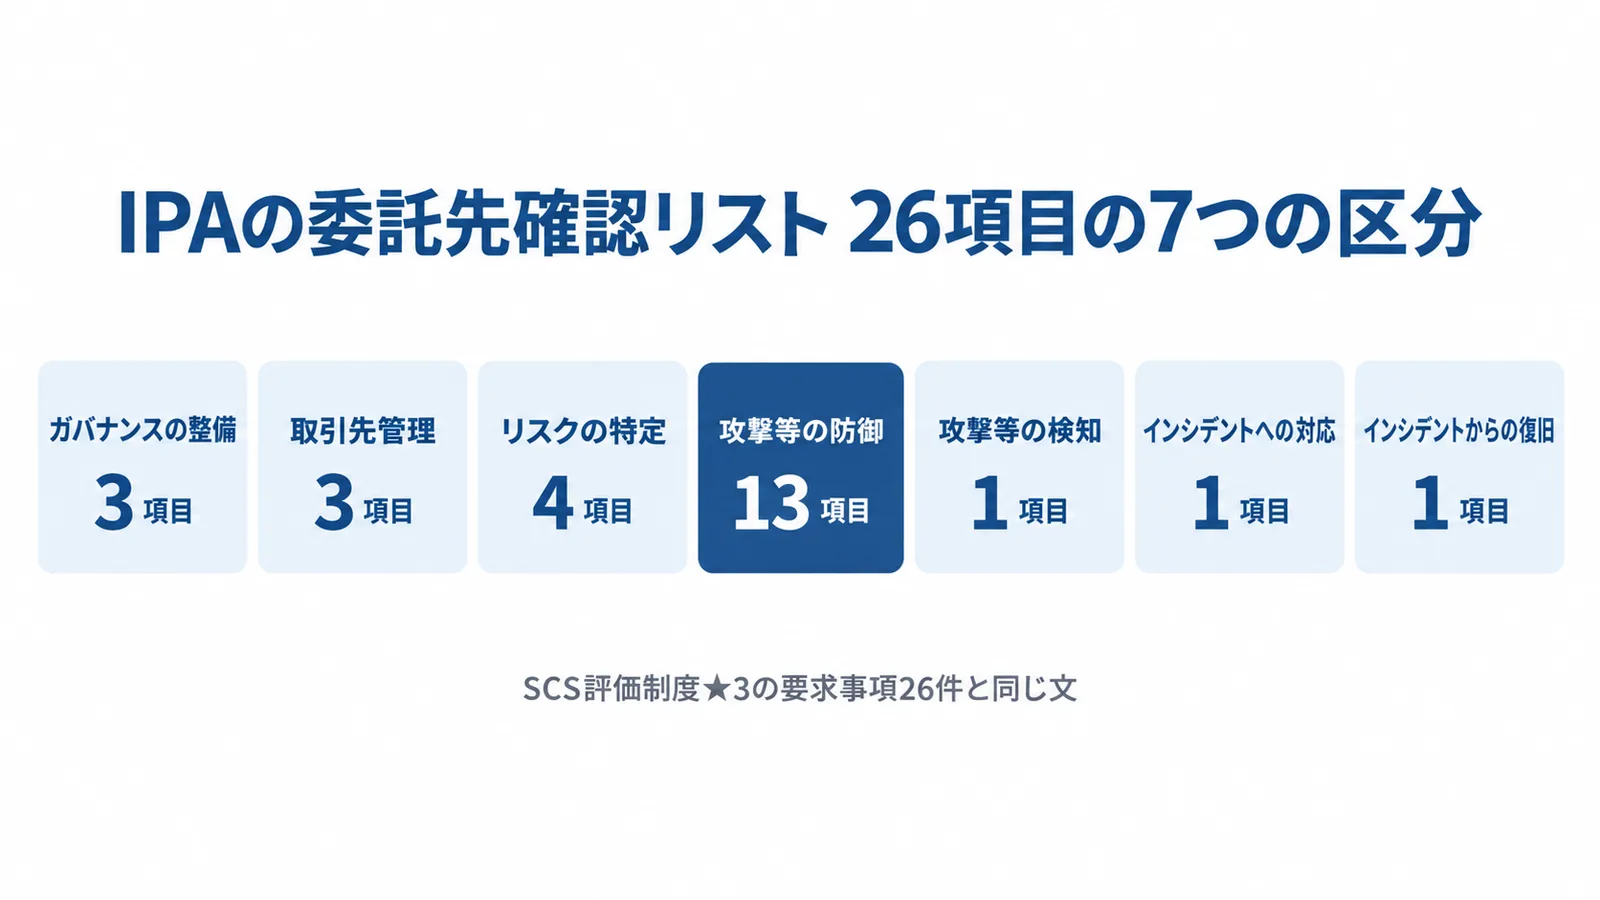
聞かれることは取引先ごとに違いますが、土台になる公的なサンプルがあります。IPAの「中小企業の情報セキュリティ対策ガイドライン」の付録5には「委託先情報セキュリティ対策状況確認リスト」があり、委託先に答えてもらう26項目を7つの区分に分けています。実施状況は「○、×」で答える形です[1]。
| 区分 | 項目数 | 聞かれることの例 |
|---|---|---|
| ガバナンスの整備 | 3 | 担当の部署・役員の決定、守秘義務のルール、セキュリティ対応方針 |
| 取引先管理 | 3 | 取引先との関係の把握、機密情報の扱い方、事故のときの役割と責任 |
| リスクの特定 | 4 | 機器・OS・ソフトの把握、ネットワークの把握、外部の情報サービスの管理、機密区分ごとのルール |
| 攻撃等の防御 | 13 | IDの発行・変更・削除の手続、認証、画面のロック、パスワード、アクセス権、事故対応の教育・訓練、バックアップ、安全な設定、更新プログラム、マルウェア対策、ネットワークの分離 |
| 攻撃等の検知 | 1 | ネットワークの監視 |
| インシデントへの対応 | 1 | 事故のときの対応手順・体制 |
| インシデントからの復旧 | 1 | 重要なシステムを復旧する準備 |
いちばん多いのは「攻撃等の防御」の13項目で、26項目の半分を占めます。パソコンやネットワークの設定にかかわる設問が多く、機器を見ている人や保守会社に確かめることになりがちです。一方で「ガバナンスの整備」や「取引先管理」は、総務や経営者に確かめることが多い設問です。
この26項目の文は、SCS評価制度★3の要求事項26件と同じ並び・同じ言葉で、文末を「〜ていますか?」という質問にした形です[1][7]。IPAのリストで答えを用意しておけば、SCS★3の要求事項にもとづくシートが届いたときも、その答えをもとに書けます。ただし★3には、要求事項ごとに評価基準(★3は81件)があり、○×より細かく聞かれることがあります。
認証や宣言の有無を聞かれることもある
設問とは別に、認証や宣言を持っているかを聞かれることもあります。IPAのサンプルの委託先の評価基準には、次のものが並んでいます[1]。
- ISMSの認証
- プライバシーマーク
- SECURITY ACTIONの一つ星・二つ星
- SCS評価制度の★3・★4の登録
- 定期的な情報セキュリティ監査
- セキュリティの方針の公開
- 確認リストの実施状況
SECURITY ACTIONは、中小企業が自ら対策に取り組むことを宣言する制度です。くわしくはSECURITY ACTIONの記事で説明しています。
クラウドサービスを提供している会社は
自社でクラウドサービスを提供している会社は、使う側の目線の確認項目を聞かれることもあります。IPAの「クラウドサービス安全利用チェックシート」には、付帯するセキュリティ対策が具体的に公開されているか、稼働率や障害時の回復目標時間などのサービス品質保証が示されているか、利用終了時のデータの扱い、データを保存するサーバーの国や地域などが並んでいます[4]。使う側が確かめる項目なので、提供する側が聞かれそうなことの参考になります。
届いたら最初に確かめること
設問に答え始める前に、確かめておくことが5つあります。ここがあいまいなまま進めると、答える範囲を広く取りすぎたり、形式が合わずに出し直したりしがちです。
- 回答の期限と提出先
- 答える範囲(会社全体か、その取引に関わる部署・拠点だけか)
- 答え方の形式(○×だけか、説明を書く欄があるか、規程などの写しを付けるか)
- 回答の扱い(誰が見るか、秘密として扱われるか)
- わからない設問を問い合わせる先
SCS評価制度では、各企業が自社の評価結果などを、秘密保持契約の締結などの一定の情報保護措置をとったうえで、取引先に任意で開示し、リスクコミュニケーションの道具として使うことも考えられます[6]。
チェックシートの回答も、社内のネットワークの構成や規程の中身など、外に出すと困る情報を含むことがあります。どこまで書くか・何を添付するかは、回答の扱いを確かめてから決めましょう。
範囲や扱いがシートに書かれていないときは、取引先の担当者に聞くのが近道です。例えば、本社と工場がある会社なら、「本社の事務部門だけでよいか、工場も含むか」で、答えが大きく変わることがあります。
回答の作り方の6つの手順
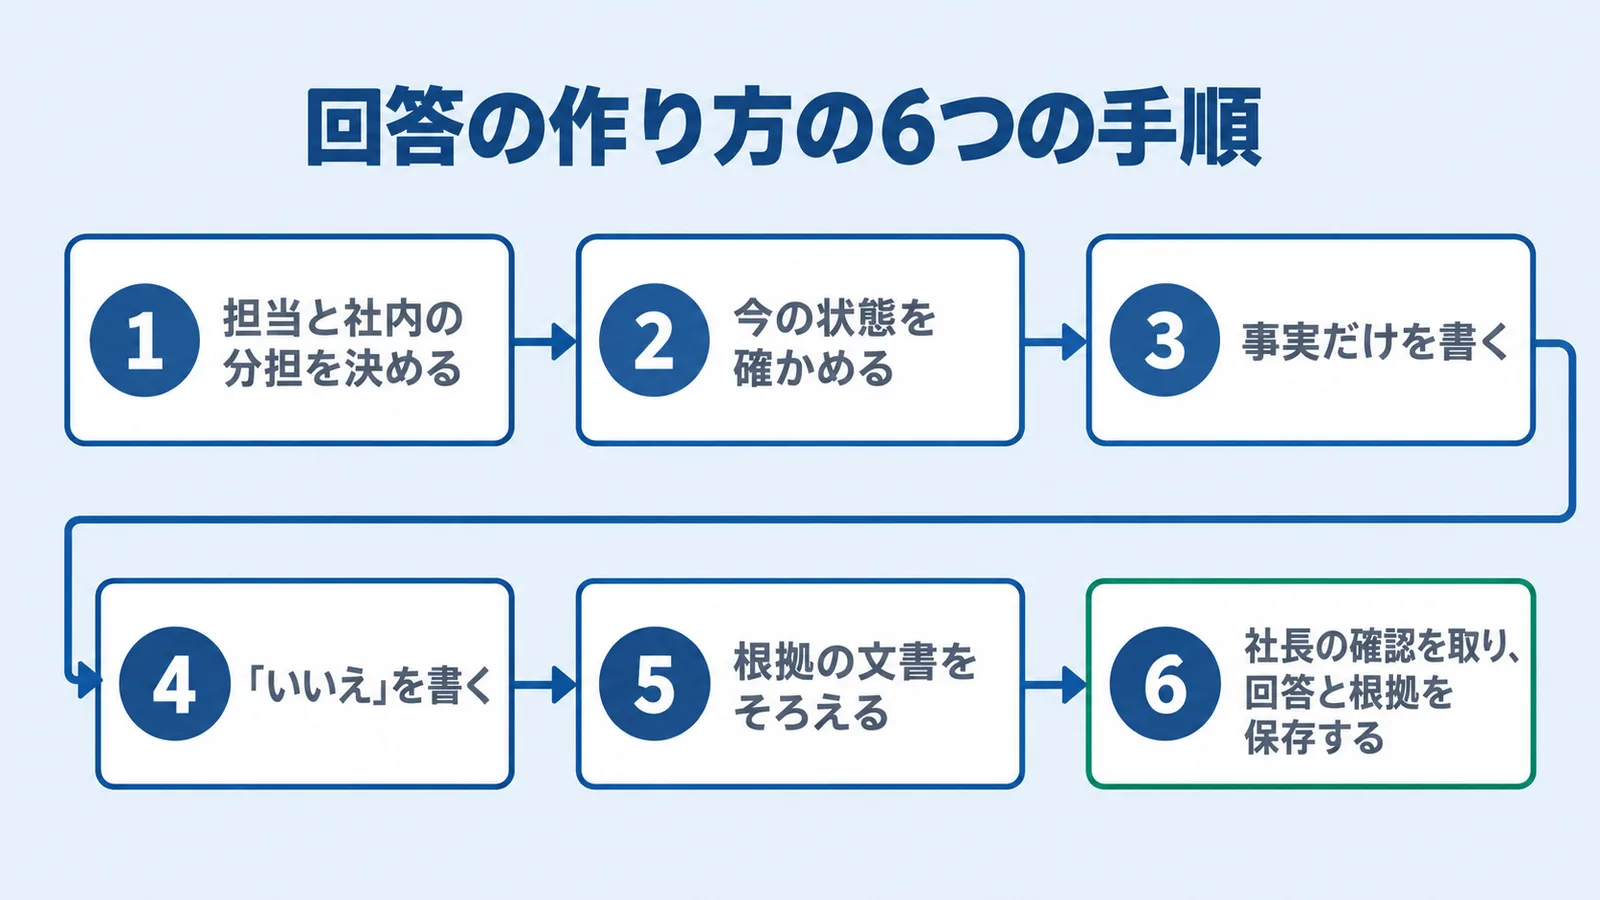
回答は、次の6つの手順で作ると、抜けや食い違いが出にくくなります。
- 担当と社内の分担を決める
- 今の状態を確かめる
- 事実だけを書く
- 「いいえ」を書く
- 根拠の文書をそろえる
- 社長の確認を取り、回答と根拠を保存する
1. 担当と社内の分担を決める
まず、取りまとめる担当を1人決め、設問を上の7つの区分に振り分けます。入社・退職の手続や守秘義務は総務、パソコン・ネットワーク・更新・バックアップは機器を見ている人や保守会社、方針や体制は経営者、という分け方が目安です。1人で全部を推測で埋めず、それぞれに確かめてから書きましょう。
2. 今の状態を確かめる
自社の状態がつかめていないときは、IPAの「5分でできる!情報セキュリティ自社診断」が使えます。25項目を、基本的対策・従業員としての対策・組織としての対策の3つのPartに分け、各項目を「実施している / 一部実施している / 実施していない / わからない」で答える形です[3]。25項目の全文と使い方は、5分でできる情報セキュリティ自社診断の使い方で説明しています。
IPAのガイドラインの付録には、「資産管理台帳(サンプル)」(付録6)もあります[2]。パソコンやソフトの一覧を聞かれたときは、この台帳に書き出しておくと、ほかの設問にも使えます。
3. 事実だけを書く
「はい」と書くのは、ルールが決まっていて、実際にそのとおり行っているときにしましょう。決めてはいるが文書になっていない、一部の部署だけで行っている、という場合は、「一部」を選べる欄や説明の欄に、その状態をそのまま書きます。○×しか選べない形式なら、どちらにするかを取引先に聞くか、備考の欄に実際の状態を書き添えましょう。
4. 「いいえ」を書く
対策をしていない設問は、「はい」にせず、予定と今やっていることを添えて書きます。書き方は次の見出しで例を挙げます。
5. 根拠の文書をそろえる
「はい」と答えた設問は、取引先に写しを求められたときに出せる文書をそろえておきます。セキュリティの方針、規程、資産の台帳、教育や点検の記録などです。方針がまだない会社は、情報セキュリティポリシーの記事の、取引先に聞かれたときの答え方が参考になります。規程は、IPAの付録5のサンプルをもとに作れます。
6. 社長の確認を取り、回答と根拠を保存する
チェックシートの回答は、会社としての答えです。出す前に経営者に見せ、特に「いいえ」の設問と、その予定を確認してもらいましょう。出した回答は、根拠の文書と一緒に保存しておきます。
IPAのサンプルでは、委託先の評価は年1回以上の形になっています。次の年に同じ取引先から届いたときや、別の取引先から似た設問が届いたときに、去年の答えと根拠から始められます。
「いいえ」の設問はどう書くか
「いいえ」は隠さず、予定を添えて正直に書きましょう。
IPAのサンプルの委託先の評価基準には、確認リストで「全ての対策を実施している」だけでなく、「○個以上の対策を実施している」「○個以上の対策を実施する予定を確認している」「取り扱う情報資産に必要な対策を実施している」という書き方が並んでいます。また、委託先の対策に不備が見つかったときは、双方で協議して対処を検討し、書面で合意する形になっています[1]。どの基準を使うかは取引先ごとに違いますが、予定や扱う情報に応じた見方もあるということです。
「いいえ」を「はい」にすると、写しを求められたときや事故が起きたときに説明がつかなくなります。「いいえ」の設問には、いつまでに何をするか(予定)と、今やっている代わりの対策を添えましょう。例えば、次のような書き方です。
ネットワークの監視は行っていません。2027年3月までに、保守会社と方法を検討する予定です。
パスワードのルールは口頭で伝えていますが、文書にはしていません。11月中に規程にまとめ、全員に周知します。
この設問の対象となるシステムは使っていません(該当なし)。
予定を書くときは、社長の了解を取ったうえで、実際にできる時期を書きます。費用がかかる対策を求められて予定が立てにくいときは、取引先と話し合うことができます。
公的なテンプレート(ひな型)の一覧
チェックシートの土台に使える公的なひな型は、IPAが出しているものが中心です。IPAの付録はいずれも中小企業の情報セキュリティ対策ガイドラインのページからダウンロードできます。下の表は、IPAの資料と、自動車業界の団体のひな型を並べたものです[1][2][3][4][7][8]。
| 名前 | 出しているところ | 項目数 | 形式 | どんなときに使うか |
|---|---|---|---|---|
| 委託先情報セキュリティ対策状況確認リスト(付録5の中) | IPA | 26項目(○×) | Word | 聞かれることの手本として、自社を一度埋めておく |
| 5分でできる!情報セキュリティ自社診断(付録3) | IPA | 25項目 | PDF・Excel | 自社の今の状態をつかむ |
| クラウドサービス安全利用チェックシート(付録7の中) | IPA | 15項目 | クラウドサービスを使うときの確認(提供する会社は、聞かれそうなことの参考に) | |
| ★3・★4 要求事項・評価基準 | IPA(SCS評価制度) | ★3は要求事項26件・評価基準81件 | Excel | SCS★3にもとづくシートへの備え |
| 自工会/部工会・サイバーセキュリティガイドラインのチェックシート | 日本自動車工業会・日本自動車部品工業会 | ガイドラインは要求事項37項目・達成条件153項目 | Excel | 業界共通の自己評価のひな型 |
5つ目は業界団体のひな型で、公的機関の資料ではありません。会社全体のベースとなるOA環境を対象にしたもので、最新版はV2.3(2025年9月1日公開)です。工場の設備などを対象にした工場領域版v1.0も、2026年4月16日に公開されています[8]。SCS評価制度の★3・★4は、このガイドラインのレベル1・レベル2に対応しています。★3はレベル1の項目をもとにしていて、一部の技術的な対策は★3のほうが細かい管理を求めます[6]。
なお、冒頭の注意で触れた経済産業省の「セキュリティチェックシート解説」(2008年)は、システムを発注するときの要件を決める資料のため、取引先への回答の土台には向きません。
ひな型の使い方
取引先のシートが届く前に、委託先確認リストか★3の要求事項で、自社の状態を一度埋めておくと、どの形式のシートが届いても答えを写しやすくなります。この2つは要求事項の文が同じ26項目なので、まずはどちらか1つで十分です。設問の意味がわかりにくいときや、細かく聞かれたときは、★3の要求事項の評価基準を見ると、何ができていればよいかが具体的にわかります。付録のひな型の全体はガイドラインの解説の付録の説明にまとめています。
SCS評価制度との関係
SCS評価制度は、取引先の対策の状況を共通の基準で評価し、見えるようにする制度です。制度ができた背景には、委託元からは委託先の対策が見えにくく、委託先は様々な委託元から様々な求めを受けて負担が大きい、という課題があります[6]。
チェックシートとの関係では、★を持っているかを確かめるほかに、制度の要求事項・評価基準を共通のチェックリストとして使い、必要な基準を満たしているかを確かめる使い方も想定されています。取引先がすぐに★を取るのが難しい場合などには、発注者が配るチェックリストとして要求事項・評価基準を使うことも考えられます[5][6]。
また、制度が始まる時点で★を持っている会社はありません。制度の開始は、申請の受付が始まることを指すためです[5]。そのため、★の代わりに、SCSの要求事項にもとづくシートが届くこともありえます。その26項目はIPAの確認リストと同じなので、項目ごとの説明は★3のチェックリストの記事が使えます。
取引先から★を取る予定そのものを聞かれたときの返し方は、SCS評価制度を求められたときの答え方で例を挙げています。制度の全体はSCS評価制度の総合解説をご覧ください。
求められた対策に費用がかかるとき
チェックシートの設問から、有償のサービスや認証の取得を求められることもあります。経済産業省と公正取引委員会は、発注側が取引先にサイバーセキュリティ対策の実施を求めること自体は、直ちに独占禁止法上問題となるものではないが、求め方や内容によっては優越的地位の濫用として問題となることもある、と整理しています[9]。
例えば、取引上の地位が相手方に優越している事業者が、有償のセキュリティサービスの利用やセキュリティの認証の取得を求めたのに、コストの上昇分を取引価格に反映する必要性について、価格の交渉の場で明示的に協議しないまま、従来どおりに価格を据え置くことは、独占禁止法上問題となるおそれがあるとしています[9]。費用の話の進め方は、費用は取引先と話し合えるで説明しています。
中小企業が今日やること
よくある質問
全部「はい」でないと取引できませんか?
どこまで求めるかは、取引先ごとに決めることです。IPAのサンプルの委託先の評価基準にも、全部の対策を実施しているかだけでなく、実施する予定を確かめる書き方や、扱う情報に必要な対策を見る書き方があります。「いいえ」の設問には、予定と今やっている対策を添えましょう。
ISMSやSECURITY ACTIONがあれば、チェックシートに答えなくてよいですか?
答えなくてよいかどうかは、取引先が決めることです。IPAのサンプルの委託先の評価基準には、ISMSの認証やSECURITY ACTIONの宣言が並んでいるので、シートに書く欄があれば必ず書きましょう。そのうえで、設問にも答えるのが基本です。
別の取引先への回答を使い回してよいですか?
そのまま出すのはやめましょう。設問の言葉や答える範囲が取引先ごとに違うためです。保存しておいた答えと根拠の文書から写し、設問の文と範囲に合わせて整えてから出します。
わからない設問はどうしますか?
推測で「はい」にせず、取引先に設問の意味を聞きましょう。社内の誰に聞けばよいかわからないときは、7つの区分のどれに当たるかを見ると、総務・機器を見ている人・経営者のどこに聞けばよいかの見当がつきます。
規程の写しを求められました。出さないといけませんか?
出すかどうか、どこまで出すかは、取引先と相談して決めましょう。出す場合は、秘密保持の取り決めや、見る人・使い道を先に確かめておくと安心です。規程の扱いは規程も取引先に渡す必要があるかでも説明しています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
台帳サンプル(IPAのガイドライン 付録6)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録6の、資産管理台帳のひな型(Excel)です。情報資産管理台帳のほか、ハードウェア・ソフトウェア・ネットワーク機器の台帳と記入例のシートがあります。
付録7 中小企業のためのクラウドサービス安全利用の手引き
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、クラウドサービスを安全に利用するための手引きです。15項目のチェックシートが付いています。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
出典
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録3 5分でできる!情報セキュリティ自社診断(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録7 中小企業のためのクラウドサービス安全利用の手引き(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 自動車産業サイバーセキュリティガイドライン(一般社団法人日本自動車工業会) 2026年10月7日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年9月25日確認
- 参考資料 セキュリティチェックシート解説<報告書>(経済産業省) 2026年10月7日確認
改訂履歴
- 5分でできる情報セキュリティ自社診断の記事へのリンクを足した
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。