
「5分でできる!情報セキュリティ自社診断」は、25項目の設問に答えるだけで、自社の情報セキュリティ対策がどれくらいできているかをつかめる、IPAのチェックシートです。 「中小企業の情報セキュリティ対策ガイドライン」第4.0版の付録3で、SECURITY ACTIONの二つ星を宣言するときにも使います。
25項目の全文、第4.0版で増えた項目、記入と採点のしかた、Excel版の点数の目安と診断の後にやること、二つ星とのつながりを、診断を進める順にまとめます。
5分でできる情報セキュリティ自社診断とは
自社診断は、ガイドライン第4.0版の付録3にある25項目のチェックシートです。あまり費用をかけずに実行することで効果がある対策を集めたもので、ガイドラインのSTEP2「組織的な取り組みを開始する」で、自社の対策の実施状況をつかむために使います[5]。何から始めるかの全体の流れは、ガイドラインの4つのSTEPで確かめられます。
25項目は3つのPartに分かれ、Part1「基本的対策」が6項目、Part2「従業員としての対策」が11項目、Part3「組織としての対策」が8項目です。付録3は、設問と採点欄の「診断編」と、項目ごとの説明と対策例をのせた「解説編」からなり、全8ページにまとまっています。
診断は、ただの確認作業ではありません。今の対策の状況を客観的に見える形にし、「今すぐ改善すべき点」や「優先順位の高い対策」を導くためのものです。定期的に使えば、常に最新の状態を保ち、変化するリスクに対応できます[5]。
自社診断には、付録3のほかに関連する資料が2つあり、どれもIPAの中小企業の情報セキュリティ対策ガイドラインのページから取れます。Excel版は2026年4月21日、解説編は2026年9月30日に公開されました[1]。
| 資料 | 形 | 使いどころ |
|---|---|---|
| 付録3 5分でできる!情報セキュリティ自社診断 | PDF・全8ページ | 印刷して記入する。診断編と短い解説編がある |
| 5分でできる!情報セキュリティ自社診断 Excel版 | Excel | プルダウンで答えると、点数とレーダーチャートが出る |
| 5分でできる!情報セキュリティ自社診断(解説編) | PDF・全110ページ | 項目ごとに、対策が必要な理由と具体的な対策を読む |
25の診断項目の一覧
「対策」の列は付録3の解説編の見出しで、項目ごとの対策例はこの見出しの下に並んでいます。25項目は次のとおりです。
Part1 基本的対策(6項目)
| No | 対策 | 診断内容 |
|---|---|---|
| 1 | OSやソフトウェアは常に最新の状態にする | パソコンやスマートフォンなど情報機器のOSやソフトウェアは常に最新の状態にしていますか? |
| 2 | ウイルス対策ソフトを導入し適切に利用する | パソコンやスマートフォンなどにはウイルス対策ソフトを導入し、ウイルス定義ファイルは最新の状態にしていますか? |
| 3 | 強固なパスワードを使用する | パスワードは破られにくい「長く」「複雑な」パスワードを設定していますか? |
| 4 | 共有設定を見直す | データの共有設定を必要な人に限定していますか? |
| 5 | 定期的にバックアップを取る | 故障や誤操作、ウイルス感染などによる重要情報の消失に備えて定期的にバックアップを取得していますか? |
| 6 | 脅威や攻撃の手口を知り、対策に活かす | 新たな脅威や攻撃の手口を知り対策を社内共有する仕組みはできていますか? |
Part2 従業員としての対策(11項目)
| No | 対策 | 診断内容 |
|---|---|---|
| 7 | 身に覚えのない電子メールは疑ってみる | 電子メールの添付ファイルや本文中のURLリンクを介したウイルス感染に気をつけていますか? |
| 8 | 宛先の送信ミスを防ぐ | 電子メールやFAXの宛先の送信ミスを防ぐ取り組みを実施していますか? |
| 9 | 重要情報を送信する時は保護する | 重要情報の受け渡しは、暗号化など安全な手段で行っていますか? |
| 10 | 無線LANの盗聴や無断使用を防ぐ | 無線LANを安全に使うために適切な暗号化方式を設定するなどの対策をしていますか? |
| 11 | インターネットを介したトラブルを防ぐ | インターネットを介したウイルス感染やSNSへの書き込みなどのトラブルへの対策をしていますか? |
| 12 | 重要情報の放置を禁止する | 紛失や盗難を防止するため、重要情報が記載された書類や電子媒体は机上に放置せず、書庫などに安全に保管していますか? |
| 13 | 重要情報は安全な方法で持ち出す | 重要情報が記載された書類や電子媒体を持ち出す時は、盗難や紛失の対策をしていますか? |
| 14 | 重要情報は復元できないように消去する | 重要情報が記載された書類や重要なデータが保存された媒体を破棄する時は、復元できないようにしていますか? |
| 15 | 機器を勝手に操作させない | 離席時にパソコン画面の覗き見や勝手な操作ができないようにしていますか? |
| 16 | 見知らぬ人には声をかける | 関係者以外の事務所への立ち入りを制限していますか? |
| 17 | 機器・備品の盗難防止対策を行う | 退社時にノートパソコンや備品を施錠保管するなど盗難防止対策をしていますか? |
Part3 組織としての対策(8項目)
| No | 対策 | 診断内容 |
|---|---|---|
| 18 | 外部から内部ネットワークへの不要な通信を遮断する | 内部ネットワークを守るため、不正アクセス対策機能を設定していますか? |
| 19 | ウェブサイトを安全に運用する | ウェブサイトで公開すべきでない情報を公開していませんか? |
| 20 | 従業員に情報セキュリティ教育を行う | 従業員に情報セキュリティに関する教育や注意喚起を行っていますか? |
| 21 | 個人所有端末の業務での利用可否を決める | 個人所有の情報機器を業務で利用する場合のセキュリティ対策を明確にしていますか? |
| 22 | 取引先に秘密保持を要請する | 重要情報の授受を伴う取引先との契約書には、秘密保持条項を規定していますか? |
| 23 | 信頼できる外部サービスを使う | クラウドサービスやウェブサイトの運用などで利用する外部サービスは、安全・信頼性を把握して選定していますか? |
| 24 | 事故発生に備えて事前に準備する | セキュリティ事故が発生した場合に備え、緊急時の体制整備や対応手順を作成するなど準備をしていますか? |
| 25 | 情報セキュリティ対策をルール化する | 情報セキュリティ対策(上記1~24など)をルール化し、従業員に明示していますか? |
3つの表の「対策」と「診断内容」は、IPA「中小企業の情報セキュリティ対策ガイドライン」付録3「5分でできる!情報セキュリティ自社診断」の解説編と診断編から引用しました[2]。No.2の「ウイルス定義ファイル」は、コンピュータウイルスを検出するためのデータベースファイルで、「パターンファイル」とも呼ばれます。「重要情報」は、営業秘密など事業に必要で組織にとって価値のある情報や、顧客や従業員の個人情報など、流出すると組織のイメージダウンや損害賠償責任を問われるなどの管理責任を伴う情報です。
ガイドラインがはじめに取り組んでほしい対策としてまとめたものには、情報セキュリティ6か条もあります。Part1とあわせて確かめておきましょう。
第4.0版で増えた診断項目
2026年3月27日に公開された第4.0版で、診断項目に「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」が新たに加わるなどしました[1]。付録3では、No.18(ネットワーク管理)とNo.19(ウェブサイト管理)にあたります。
2つを足したのは、実態調査でウェブサイトとファイアウォールの導入率が比較的高いことが確かめられたため、その定着を図る観点からです。あわせて「物理的なアクセス管理」と「従業員の情報セキュリティ意識」は、関連がある項目を、内容の趣旨を維持したまま整理しました[9]。
No.18の対策例を、付録3と解説編から抜き出すと次のとおりです[2][3]。
- 使っていない遠隔接続を止める
- 機器のファイアウォール機能を確かめる
- 機器のファームウェアを最新にする
- 出荷時のパスワードを変える
No.19の対策例は次のとおりです[2]。CMSは、入力フォームでページの作成や更新ができるようにするシステムのことです。
- CMSなどの脆弱性を管理する
- HTTPS通信への対応を確かめる
- テストで使ったアカウントを消す
- 公開ファイルの中身を確かめる
- 不要なページやサイトを閉じる
例えば、ウェブサイトの更新を制作会社に任せている会社では、No.19は社内だけで答えられず、「わからない」になりやすい項目です。ネットワーク機器の設定を保守会社に任せている会社のNo.18も同じで、どちらも委託先に聞いてから記入しましょう。
Excel版は、2026年4月17日付の版(r003)で、診断項目が第4.0版のものに更新されました[4]。前に印刷した付録3や、それより古いExcel版が手元に残っていたら、IPAのページから取り直してから診断しましょう。
記入と採点のしかた
記入するのは、経営者か、情報セキュリティの担当や部門長など、実施状況がわかる人です。事業所が複数ある、部署が多いなど1人で書くのが難しいときは、事業所や部署ごとに記入し、責任者・担当者が集計します。実施状況がわからないときは、各従業員に質問し、答えをまとめて記入します[5]。
採点は、各項目で当てはまるもの1つに○を付け、次の点数で数えます。
- 実施している 4点
- 一部実施している 2点
- 実施していない 0点
- わからない マイナス1点
付録3の集計欄では、「実施している」の合計点をA、「一部実施している」の合計点をB、「わからない」の合計点(マイナス)をCとし、A+B+Cが合計点です[2]。満点は100点です[4]。
例えば、「実施している」が15項目、「一部実施している」が6項目、「実施していない」が2項目、「わからない」が2項目なら、Aは60点、Bは12点、Cはマイナス2点で、合計は70点になります。
Excel版では、「診断入力」シートで25問それぞれをプルダウンから選ぶと、「診断結果」シートに項目ごとのスコアと合計、レーダーチャートが表示されます。比較スコアの列に過去の診断結果を手で入れれば、前回との比較もできます。なお、業種の平均と比べる機能は、オンライン版の公開停止(2024年7月4日)に伴って提供が終わりました[4]。
迷いやすいのは「一部実施している」と「実施していない」の境目です。付録3の解説編の対策例のうち、いくつできているかで決めると、記入する人が変わっても答えがぶれにくくなります。「わからない」と答えた項目は、誰に聞けばわかるかを横にメモしておきましょう。
点数の見方と、診断の後にやること
合計点より先に、「わからない」と点の低い項目を見ましょう。全項目の合計点でつかむのは、組織全体の対策の実施状況と、回答が「わからない」になっている項目です[5]。スコアが低かった項目は、解説編を参考に対策を改善・強化します[4]。
そのうえで合計点を読むときは、Excel版の「診断結果」シートに出る4段階の目安が参考になります[4]。この目安は、Excel版で回答したときに画面に出る表示です。付録3のPDFで記入したときも、合計点をこの表と見比べてみましょう。
| 点数 | 状態 | 次の一歩 |
|---|---|---|
| 100点 | 「入門レベルのセキュリティ対策は達成です」 | ガイドラインを参照して、対策の強化に取り組む |
| 70〜99点 | 「ほぼ、出来ていますが、部分的に対策が不十分な点があるようです」 | 100点を目指しつつ、ガイドラインを参照して対策を強化する |
| 50〜69点 | 「対策が行き届いていないところが目立ちます」 | 点の低い項目を解説編で確かめて対策を考え、ハンドブックでルールを周知する |
| 49点以下 | 「いつ情報流出などの事故が起きても不思議ではありません」 | 解説編やIPAの映像教材で、わからなかった項目と点の低い項目を確かめ、対策する |
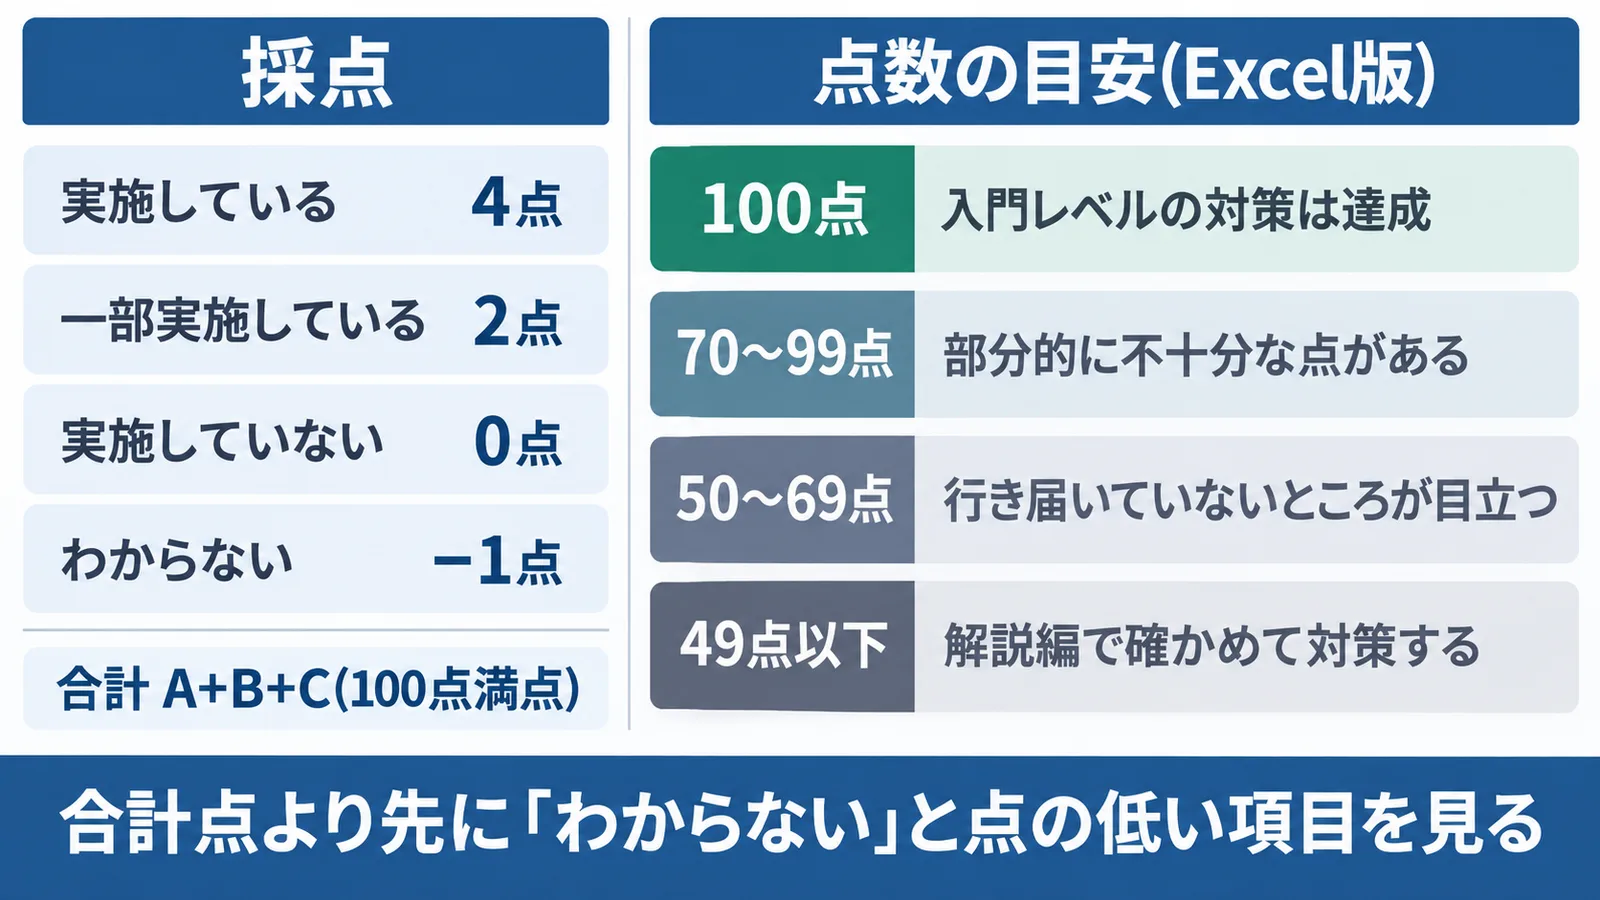
先の計算の例の70点なら、2段目にあたります。診断の後の進め方は、次の3つです。
1. 対策を決める
診断結果をもとに、解説編を参考にして実施すべき対策を考えます。対策を決めるのは責任者・担当者と経営者です。項目ごとに、対策をしないときに考えられる被害・事故と、防ぐための対策例が示されているので、それを参考にします。検討するときは従業員の意見を聞き、職場の環境や業務に合った対策にしましょう[5]。
全110ページの解説編は、項目ごとに「対策が必要な理由」「対策をしないと何が起きるか」「具体的な対策」を並べています[3]。経営者に「なぜこの対策が要るのか」を説明するときや、社内研修の資料にも使えます。
2. ルールにして周知する
No.25の対策例のとおり、No.1〜24をルールにして社内で共有します。ルールの文書化には付録4「情報セキュリティハンドブック(ひな形)」が使え、自社のルールに合わせて編集し、全従業員に配るなどして周知します[2]。ほかのひな形は、ガイドラインの付録のサンプル・ひな型にまとめています。
3. 定期的にやり直す
自社診断は、定期的に使うことで常に最新の状態を保ち、変化するリスクに対応できます。例えば、決算の後など毎年同じ時期に、前回と同じ人が記入し、Excel版の比較スコアに前年の点数を入れておくと、何が良くなったかが見えます。
合計が100点になったら、ガイドラインを参考に、対策をさらに強化します[4]。次の段階の進め方は、ガイドラインのSTEP3・4で確かめましょう。点の低い項目を社内だけで対策するのが難しいときの選択肢の1つに、サイバーセキュリティお助け隊サービスがあります。
SECURITY ACTIONの二つ星とのつながり
二つ星を宣言するのに、決まった点数は要りません。 申し込み時の自社診断の点数は、何点でもかまいません[7]。
二つ星は、自社診断を実施したうえで情報セキュリティ基本方針を作って外部に公開し、対策に取り組むことを宣言するものです[6]。自社診断の実施と基本方針の外部公開を、申し込みより前に済ませておくことが条件です。SECURITY ACTIONはIPAが認定するものではなく、自己宣言の制度なので、ウェブサイトなどには「二つ星を宣言しました」と書きます[8]。二つ星の全体は、二つ星: 自社診断と基本方針の公開で確かめられます。
基本方針は、付録2のサンプルを参考に作るか、独自に作ります。公開の方法は、申し込み時に「自社ウェブサイトへの掲載」「会社案内やパンフレットへの掲載」「その他の方法」から選びます[6]。サンプルの全文と書き方は情報セキュリティ基本方針のサンプルに、申し込みの手順は宣言のやり方にまとめています。
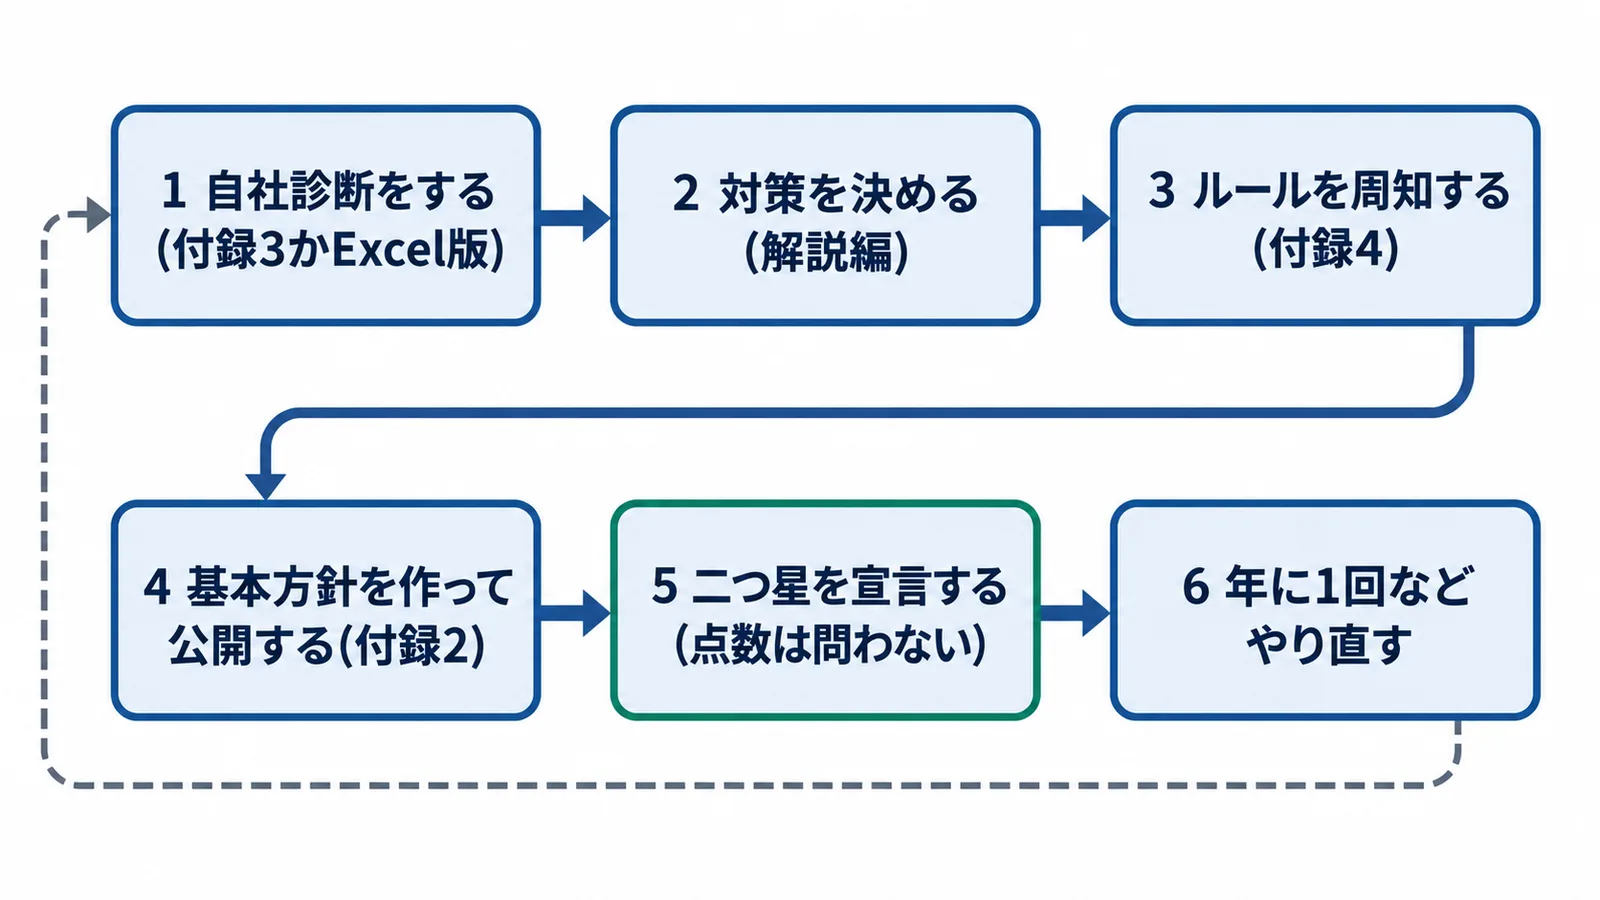
申し込んだ後は、年に1回など定期的に自社診断をして状況をつかみ、向上する計画を立てて実施するサイクルを回すことが期待されています[7]。診断から二つ星までの流れを並べると、次のようになります。
- 自社診断をする(付録3かExcel版)
- 対策を決める(解説編)
- ルールを周知する(付録4)
- 基本方針を作って公開する(付録2)
- 二つ星を宣言する(点数は問わない)
- 年に1回などやり直す
2026年3月以前に宣言した会社も、改訂版の内容を踏まえて取り組むことを宣言しているものとして扱われ、宣言のやり直しは要りません。ただし、一つ星から二つ星に上げたいときは、新規の申し込みが必要です[9]。手続きは2026年3月以前に宣言した会社はで確かめましょう。
中小企業が今日やること
よくある質問
本当に5分で終わりますか?
自社診断は、25項目の設問に答えるだけで対策の実施状況がつかめるツールです。ただし、わからない項目を従業員や委託先に聞くときは、その時間が別にかかります。1回目は、聞き取りの時間も見込んでおきましょう。
二つ星に必要な点数は?
何点でもかまいません。条件は、自社診断の実施と基本方針の外部公開を、申し込みより前に済ませておくことです。
業種の平均と比べられますか?
Excel版の業種平均との比較機能は、オンライン版の公開停止に伴って提供が終わりました。比べられるのは、比較スコアの列に手で入れた過去の診断結果などです。
取引先から届いたチェックシートの代わりになりますか?
自社診断は、自社の対策の実施状況をつかむためのツールです。取引先から届いたチェックシートには、そのシートの設問に沿って答えましょう。まず自社診断で自社の状態をつかみ、答え方は届いたら最初に確かめることを参考にしてください。
グループ会社など、自社以外の診断にも使えますか?
基本的には使えます。診断項目や診断結果の使い方は問われず、申請も要りませんが、IPAの「5分でできる情報セキュリティ自社診断」を利用したことを明示します。独自に設問を足すときは、足した部分がわかるように書いておきましょう[4]。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
付録4 情報セキュリティハンドブック(ひな形)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、決めた対策を従業員に知らせるためのハンドブックのひな形です。自社診断の対策例と連動していて、例文を書き換えて社内のルールにします。
付録2 情報セキュリティ基本方針(サンプル)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、組織としての情報セキュリティの基本方針書のサンプル(Word、1ページ)です。必要な項目を選んで編集すると、自社の基本方針を作れます。
出典
- 中小企業の情報セキュリティ対策ガイドライン(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- 付録3 5分でできる!情報セキュリティ自社診断(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- 5分でできる!情報セキュリティ自社診断 Excel版(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA(独立行政法人情報処理推進機構)) 2026年9月25日確認
- 「二つ星」を宣言する(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- SECURITY ACTION よくある質問(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- SECURITY ACTION 自己宣言の申込方法(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
- SECURITY ACTION管理システムリリースのご案内(IPA(独立行政法人情報処理推進機構)) 2026年10月17日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。