
情報セキュリティ基本方針とは、経営者が定めた情報セキュリティの方針を、従業員や顧客などの関係者に伝えるための簡潔な文書です。 中小企業向けには、IPAのガイドラインにWordのサンプル(ひな型)があり、書き換えて自社の方針にできます。
サンプルの全文と5つの項目が約束していること、架空の中小企業で書き換えた例、承認から公開・改訂までの手順を、手を動かす順に並べました。
情報セキュリティ基本方針とは
情報セキュリティ基本方針は、経営者が決めた情報セキュリティの考え方を、社内外に伝えるための短い文書です。従業員にとっての指針であり、関係者に対して取り組みを表明するためのものなので、作ったら従業員や顧客などの関係者に知らせます[2]。SECURITY ACTIONの二つ星の案内では、理念・指針・原則・目標などを表した「方針書」「宣言書」などを指します。
基本方針には、決まった書き方はありません。記載項目の例は、次の4つ「など」です[2]。
- 管理体制の整備
- 法令・ガイドライン等の順守
- セキュリティ対策の実施
- 継続的改善
SECURITY ACTIONの二つ星は、「5分でできる!情報セキュリティ自社診断」を実施したうえで、基本方針を作って外部に公開し、対策に取り組むことを宣言するものです[5]。このとき、個人情報保護方針(プライバシーポリシー)の公開は、基本方針の公開とはみなされません。基本方針は個人情報の保護に限らず、情報セキュリティに関する理念や方針などを示すものだからです。一方、ISMSの情報セキュリティ方針の公開は、二つ星の取り組みにあたります[7]。
なお、情報セキュリティポリシーには、基本方針のほか、社内規定や対策基準なども書くのが一般的です[8]。IPAのガイドラインでは、基本方針と、従業員に配るハンドブック(付録4)をSTEP2で作り、社内のルールを文書にした規程(付録5)はSTEP3で作ります[2]。この3つの違いはポリシーに何を書くかで整理しています。
IPAのサンプル(付録2)の全文
例文を探しているなら、まずIPAのサンプルを使いましょう。IPAの「中小企業の情報セキュリティ対策ガイドライン」の付録2「情報セキュリティ基本方針(サンプル)」で、全1ページのWordファイルです[1]。IPAの中小企業の情報セキュリティ対策ガイドラインのページからダウンロードできます。
次の引用は、IPA「中小企業の情報セキュリティ対策ガイドライン」付録2の本文(題の後の前文から代表者名まで)です。
株式会社○○○○(以下、当社)は、お客様からお預かりした/当社の情報資産を事故・災害・犯罪などの脅威から守り、お客様ならびに社会の信頼に応えるべく、以下の方針に基づき全社で情報セキュリティに取り組みます。
1.経営者の責任
当社は、経営者主導で組織的かつ継続的に情報セキュリティの改善・向上に努めます。
2.社内体制の整備
当社は、情報セキュリティの維持及び改善のために組織を設置し、情報セキュリティ対策を社内の正式な規則として定めます。
3.従業員の取組み
当社の従業員は、情報セキュリティのために必要とされる知識、技術を習得し、情報セキュリティへの取り組みを確かなものにします。
4.法令及び契約上の要求事項の遵守
当社は、情報セキュリティに関わる法令、規制、規範、契約上の義務を遵守するとともに、お客様の期待に応えます。
5.違反及び事故への対応
当社は、情報セキュリティに関わる法令違反、契約違反及び事故が発生した場合には適切に対処し、再発防止に努めます。
制定日:20〇○年○月○日
株式会社○○○○
代表取締役社長 ○○○○
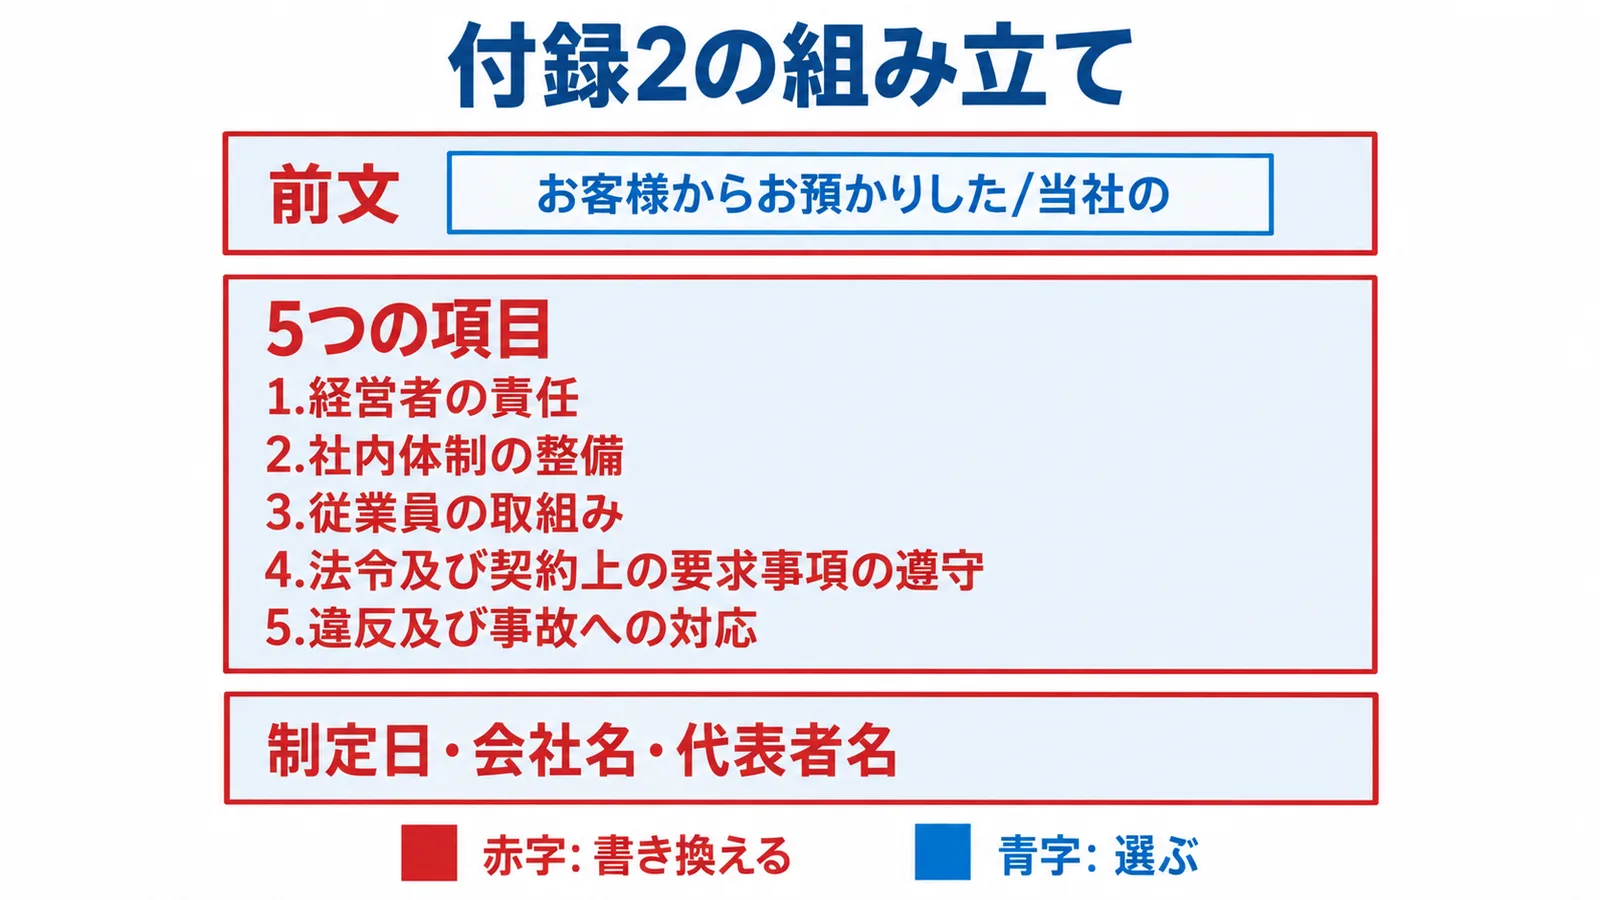
引用はここまでで、IPAのサンプルの原文です。組み立ては、前文 → 5つの項目 → 制定日・会社名・代表者名の3つに分かれています。
Wordのファイルでは、文字の色で使い方を示しています。赤字は自社の事情に応じた内容(役職名、担当者名など)に書き換える箇所、青字は自社の事情に応じた文言を選ぶ箇所です。サンプル自体も、必要な項目を選び、編集することで自社の方針を作れる作りになっています。
実際にWordで色を見ると、題と冒頭の注記を除き、前文・5つの項目・制定日・会社名・代表者名はほぼすべてが赤字です。本文の青字は、前文の「お客様からお預かりした/当社の」の選択肢だけです[3]。会社名だけを差し替えて出すというより、一文ずつ自社の事情に照らして見直す前提のサンプルだと読めます。
5つの項目は何を約束しているか
サンプルの5つの項目は、どれも「当社は〜します」という約束の文です。項目ごとに、約束していることと、書き換えるときに確かめることを表にまとめました。
| 項目 | サンプルの文が約束していること | 書き換えるときに確かめること |
|---|---|---|
| 1 経営者の責任 | 経営者が先頭に立ち、組織として続けて改善する | 社長の名前で出せるか。社長が「改善を続ける」と言えるか |
| 2 社内体制の整備 | 担当の組織を置き、対策を社内の正式な規則にする | 「組織を設置」を実態に合わせる(例: 責任者を1人決める)。「正式な規則として定めます」は規程を作る約束なので、規程を作る予定とあわせて決める |
| 3 従業員の取組み | 従業員が必要な知識・技術を身につける | 教育の機会をどう作るか(朝礼・研修・資料の配布など) |
| 4 法令及び契約上の要求事項の遵守 | 法令や契約上の義務を守り、お客様の期待に応える | 取引先との秘密保持などの契約があるか。個人情報を扱うか |
| 5 違反及び事故への対応 | 違反や事故が起きたら対処し、再発を防ぐ | 事故が起きたとき、誰が対処するか |
基本方針は社外に公開する約束なので、書いたことは実際にやる前提で書きましょう。例えば、規程を作る予定がまだない会社なら、2の「社内の正式な規則として定めます」をどう扱うかを先に決めます。規程まで作るかどうかは、会社の段階で選べます(どこまで作る?会社の段階で選ぶ)。
項目を減らしたり足したりすることもできます。基本方針には決まった書き方がなく、サンプルも必要な項目を選んで編集する作りだからです。足すときは、本編の記載項目の例にある「セキュリティ対策の実施」を、独立した項目として立てる形が考えやすいでしょう。
書き換えた例(架空の会社)
例えば、従業員20人ほどで、取引先から図面を預かって部品を作る会社を考えます(架空の会社です)。取引先の図面を預かっているので、前文の青字は「お客様からお預かりした」を選びます。2の「組織を設置」は、社長が指名する情報セキュリティ責任者を置く形にしました。
次の文は、IPAの付録2を基に作成した例です。原文から変えたのは、会社名、青字の選択と、表の「確かめること」に合わせて言葉を置き換えたり足したりしたところで、サンプルの文意は変えていません。
株式会社○○製作所(以下、当社)は、お客様からお預かりした情報資産を事故・災害・犯罪などの脅威から守り、お客様ならびに社会の信頼に応えるべく、以下の方針に基づき全社で情報セキュリティに取り組みます。
1.経営者の責任
当社は、代表取締役社長が主導し、組織的かつ継続的に情報セキュリティの改善・向上に努めます。
2.社内体制の整備
当社は、情報セキュリティの維持及び改善のために情報セキュリティ責任者を置き、情報セキュリティ対策を社内の正式な規則として定めます。
3.従業員の取組み
当社の従業員は、社内の教育を通じて情報セキュリティのために必要とされる知識、技術を習得し、情報セキュリティへの取り組みを確かなものにします。
4.法令及び契約上の要求事項の遵守
当社は、情報セキュリティに関わる法令、規制、規範、お客様との秘密保持契約などの契約上の義務を遵守するとともに、お客様の期待に応えます。
5.違反及び事故への対応
当社は、情報セキュリティに関わる法令違反、契約違反及び事故が発生した場合には、情報セキュリティ責任者を中心に適切に対処し、再発防止に努めます。
制定日:20○○年○月○日
株式会社○○製作所
代表取締役社長 ○○○○
この例では、2の「社内の正式な規則として定めます」を残しています。規程をまだ作っていない会社なら、規程を作る時期を社内で決めてから残すか、言い回しを実態に合わせるかを選びましょう。
もう1つの選び方として、顧客から預かる情報が少ない会社(例えば、店頭で商品を売る小売の会社)は、青字で「当社の」を選ぶ形が合います。
作って社長の承認を取るまで
例えば、担当者が案を作り、社長と話しながら仕上げて承認を取る流れなら、手順は次の5つです。
- IPAのページから付録2をダウンロードする
- 青字を選び、赤字を書き換える
- 事業の特徴や顧客の期待などを考え、社長と話して自社に合う内容にする
- 社長に読んでもらい、制定日と代表者名を入れて承認を取る
- 公開し、社内に知らせる
付録2は、IPAのガイドラインのページで配られています。手順3は本編のとおりで、事業の特徴や顧客の期待などを考えたうえで、経営者と連携しながら自社に合う基本方針を作ります[2]。ポリシーは会社の代表者が施行するものなので、可能な限り代表者や幹部が作る作業そのものにも関わる体制が大切です[9]。
サンプルの末尾は、制定日・会社名・代表取締役社長の名前の形になっています。社長に案を見せるときは、5つの項目を1つずつ読み上げ、「これは今できている」「これはこれからやる」と確かめながら進めると、承認の場で約束の中身をそろえられます。
外部のコンサルタントに作るのをすべて任せるのは好ましくありません。社内の人が作らないと、自社に合った内容にするのが難しいためで、協力を頼むならアドバイザなどの形にしましょう[9]。
他社が公開している完成した方針を写したくなるかもしれません。ただ、情報セキュリティ対策は画一的なものではなく、ポリシーは業務の形やネットワーク・システムの構成、持っている情報資産などをふまえて作るものです[8]。検索で見つかる大企業の方針は、言い回しの参考にとどめ、中身は自社の事情から書きましょう。
公開のしかたと二つ星
SECURITY ACTIONの二つ星を宣言するには、自社診断の実施と、基本方針の外部公開を、申し込みより前に済ませておくことが条件です。申し込みのときには、外部公開の方法として「自社ウェブサイトへの掲載」「会社案内やパンフレットへの掲載」「その他の方法」のいずれかを選びます[5][6]。
外部公開は自社サイトに載せる例が多いものの、ウェブサイトに限りません。印刷して社内に掲示する、会社案内やパンフレットなどに載せる、問い合わせがあったときにメールに添付して渡せる状態にしておく、といった例もあります。自社診断の点数は、何点でもかまいません[7]。25項目の全文と診断のしかたは、5分でできる情報セキュリティ自社診断の使い方で説明しています。
自社サイトに載せるなら、次の形にしておくと、取引先や従業員が見つけやすくなります。
- ページ名は「情報セキュリティ基本方針」
- フッターなどから1クリックで開ける
- 制定日を残しておく
- 個人情報保護方針とは別のページにする
宣言した後にサイトなどで触れるときは「宣言しました」と書き、「認定を受けました」「取得しました」とは書きません。第三者の誤解を生むおそれがあるためです。SECURITY ACTIONは、IPAが対策の状況などを認定するものではありません[6]。宣言の申し込みの流れは宣言のやり方にまとめています。
公開した後にやること
基本方針は、出して終わりではありません。従業員がいつでも最新の版を見られるようにし、改訂したときに知らせ、定期的に見直します。
IPAの付録5の規程のサンプルでは、情報セキュリティ責任者が基本方針を定めて管理し、社内イントラネットへの掲載、社内メールによる全従業員への一斉送信、文書管理システムへの格納といった方法で、いつでも最新の基本方針を見られるようにしています。改訂したときは、改訂内容を全従業員に知らせます[4]。本編のSTEP3でも、基本方針は文書にして、役職員や社外の要員に知らせるものです[2]。
SCS評価制度の★3では、「1-3-1 セキュリティ対応方針の策定」の評価基準が次の3つです[11]。
- 自社の方針を定める
- 役員、従業員、派遣社員及び受入出向者が、定常的に最新の方針を見られる
- 改正したときに、改正内容を同じ範囲の人に知らせる
付録5の巻末の対応表でも、規程のサンプルの「情報セキュリティ基本方針の策定・管理」が、この1-3-1に対応づけられています[4]。ただし、付録2で基本方針を作っただけで、★3のこの項目を満たせるとは限りません。何を確かめられるかは1-3-1 セキュリティ対応方針の策定で項目ごとに見てください。
見直しも欠かせません。ポリシーは運用を始めた後も、社員の要望や社会状況の変化、新たな脅威などに応じて定期的に見直し、必要に応じて改訂します[10]。改訂したときは、次の3つをそろえて行いましょう。
- 制定日の下に改訂日を足す
- 公開しているページも差し替える
- 全従業員に改訂を知らせる
中小企業が今日やること
よくある質問
個人情報保護方針(プライバシーポリシー)があれば足りますか?
二つ星の申し込みでは足りません。個人情報保護方針の公開は、基本方針の公開とはみなされません。基本方針は個人情報の保護に限らず、情報セキュリティに関する理念や方針などを示すものだからです。
ISMSの情報セキュリティ方針があります。別に作りますか?
二つ星の申し込みでは、ISMSの基本方針を公開していれば、基本方針の公開にあたります。二つ星のために別の文書を作る必要はありません。
大企業が公開している方針を写してもいいですか?
おすすめしません。業務の形やシステムの構成、持っている情報は会社ごとに違うので、自社に合う内容にする必要があります。言い回しの参考にとどめ、付録2をもとに自社の事情から書きましょう。
自社診断の点数が低くても、公開して二つ星を宣言できますか?
できます。二つ星の申し込みでは、自社診断は何点でもかまいません。申し込んだ後は、年に1回など定期的に自社診断を行い、状況を把握して改善する計画を立て、実施していきましょう。
規程も作らないといけませんか?
二つ星の条件は、自社診断の実施と基本方針の外部公開までです。規程まで作るかは、会社の段階で決められます。選び方はどこまで作る?会社の段階で選ぶを見てください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
付録2 情報セキュリティ基本方針(サンプル)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、組織としての情報セキュリティの基本方針書のサンプル(Word、1ページ)です。必要な項目を選んで編集すると、自社の基本方針を作れます。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
付録4 情報セキュリティハンドブック(ひな形)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、決めた対策を従業員に知らせるためのハンドブックのひな形です。自社診断の対策例と連動していて、例文を書き換えて社内のルールにします。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- 中小企業の情報セキュリティ対策ガイドライン(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録2 情報セキュリティ基本方針(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 「二つ星」を宣言する(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- SECURITY ACTION 自己宣言の申込方法(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- SECURITY ACTION よくある質問(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの順守」(総務省) 2026年10月7日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの策定」(総務省) 2026年10月7日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの見直し」(総務省) 2026年10月7日確認
- ★3・★4 要求事項・評価基準(IPA(独立行政法人情報処理推進機構)) 2026年10月7日確認
改訂履歴
- 5分でできる情報セキュリティ自社診断の記事へのリンクを足した
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。