
情報セキュリティポリシーとは、会社が実施する情報セキュリティ対策の方針や行動指針のことです。 取引先から「情報セキュリティポリシーはありますか」と聞かれた、取引先のチェックシートに「ポリシーを定めているか」という設問があった、社長に「作っておいて」と頼まれた。そんなきっかけで、何を用意すればいいのかを調べている担当の方も多いはずです。
取引先への答え方から、書く中身、どこまで作るか、作り方の手順、IPAのひな型の使い方、SCS評価制度★3との関係までを順にまとめます。
情報セキュリティポリシーとは
情報セキュリティポリシーとは、企業や組織が実施する情報セキュリティ対策の方針や行動指針です。中身には幅があり、社内規定のような組織全体のルールから、どの情報資産をどんな脅威からどう守るかという基本的な考え方、そのための体制、運用の規定、基本方針、対策基準などを具体的に書くのが一般的です。
情報セキュリティ対策は画一的なものではなく、持っている情報や会社の規模・体制によって大きく変わります。そのため、業務のやり方、ネットワークやシステムの構成、持っている情報資産などをもとに、自社に見合ったポリシーを作る必要があります。例えば、ほかの会社が公開しているポリシーを写しただけでは、自社の業務やシステムに合わないところが出てきます。
作る目的は、会社の情報資産を脅威から守ることです。あわせて、導入や運用を通じて社員の意識が上がることや、取引先や顧客からの信頼が高まることも得られます。また、ポリシーは担当者だけが守ればよいものではありません。情報資産を共有するすべての社員が適切な意識を持たなければ、ウイルスや情報漏えいから会社を守るのは難しいためです[5]。
ポリシーは指す範囲が広い言葉なので、この記事では、IPAの「中小企業の情報セキュリティ対策ガイドライン」に合わせて、次の2つに分けて説明します。
- 基本方針: 経営者の方針を伝える簡潔な文書
- 規程: 決めた対策を具体的に書いた文書
取引先に「ありますか」と聞かれたら
基本方針は従業員の指針であると同時に、関係者に対して取り組みを表明するためのものなので、作った文書は従業員だけでなく顧客などにも周知します[2]。そのため、取引先に聞かれたときにまず見せるのは基本方針です。
SECURITY ACTIONの二つ星で基本方針を外部に公開する方法は、自社サイトへの掲載に限りません。自社サイトに載せる会社が多い一方で、印刷して社内に掲示する、会社案内やパンフレットに載せる、問い合わせがあったときにメールに添付して渡せるようにしておく、といった例があります[9]。二つ星の宣言と基本方針の公開は、SECURITY ACTIONの解説にまとめています。
返事をする前に、取引先が聞いているのが「方針」なのか「社内のルール」なのかを確かめましょう。チェックシートなら、設問が「方針を定めているか」なのか、「ルールを定めて従業員に示しているか」なのかで、見せるものが変わります。そのうえで、自社の状況に合わせて次のように答えるのがおすすめです。
- 基本方針がある: 文書を渡すか、掲載先を伝える
- 規程もある: あることと、目次の範囲を伝える
- まだない: 作る予定と時期を伝える
規程は社内の文書なので、中身まで求められたときは、どこまで見せるかを取引先と相談して決めるとよいでしょう。
取引先がSCS評価制度の★3を求めている場合は、方針を定めて周知することが評価基準に入っています[10]。SCSを求められたときの返事の仕方は、取引先からSCS評価制度を求められたらにまとめています。
ポリシーに何を書くか
基本方針には会社の姿勢を、規程には具体的なルールを書きます。IPAのガイドラインでは、これに加えて、従業員に配るハンドブックも作ります。この記事では、この3つの文書を並べて説明します。基本方針は外部に公開でき(二つ星では公開します)、規程とハンドブックは社内に周知する文書です[1][2][8]。
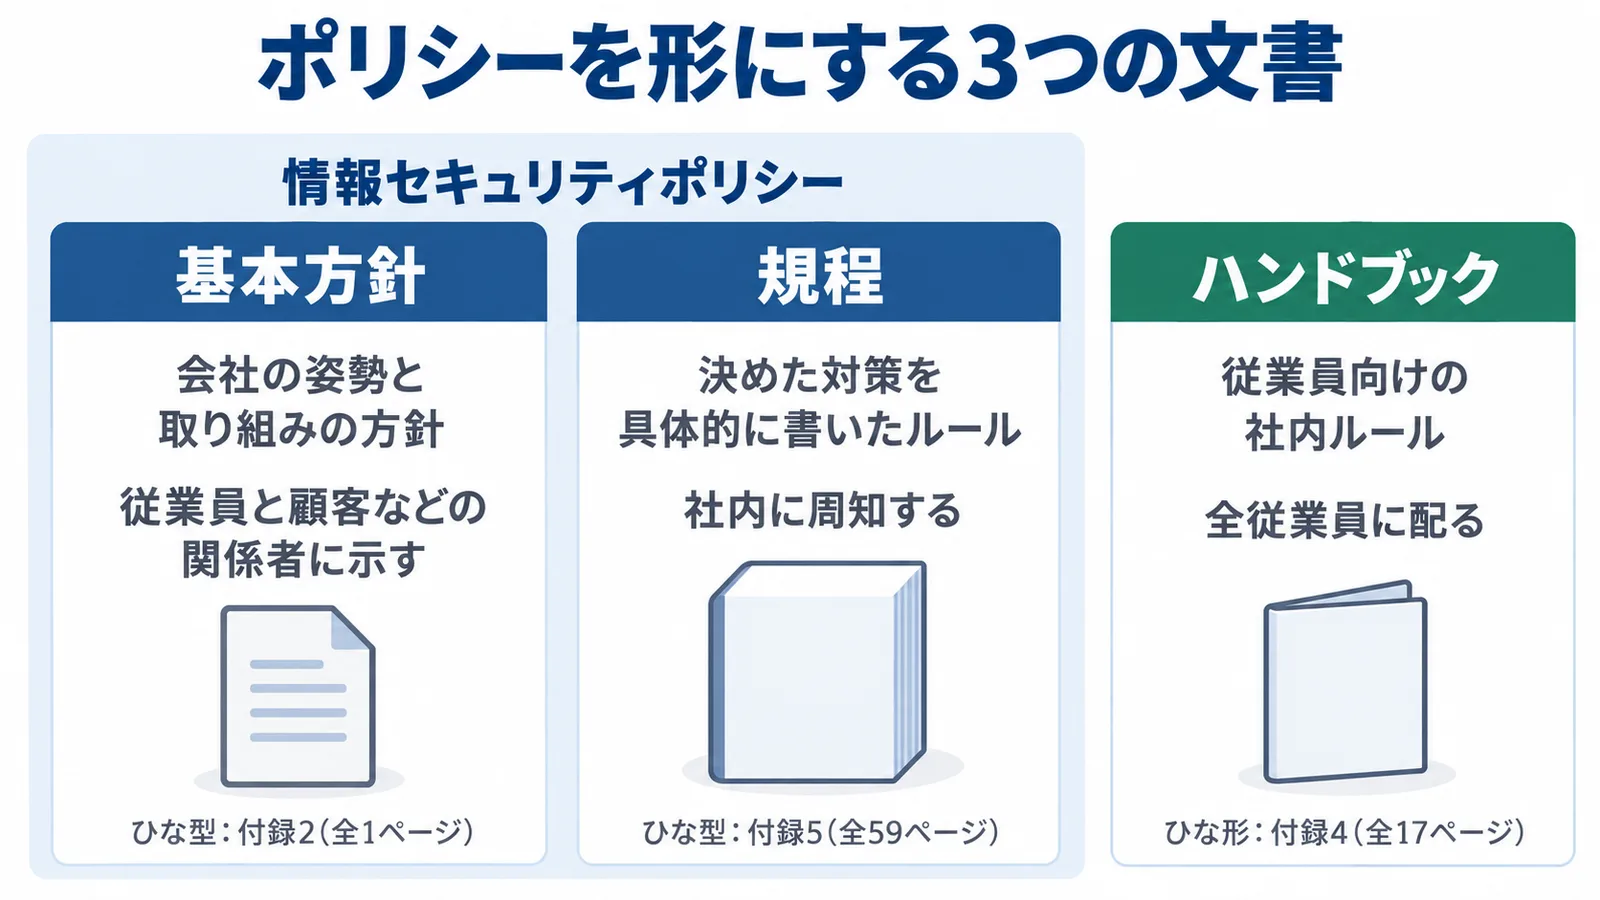
| 基本方針 | 規程 | ハンドブック | |
|---|---|---|---|
| 誰に向けて | 従業員と顧客などの関係者 | 全従業員(社内) | 全従業員(社内) |
| 中身 | 会社の姿勢と取り組みの方針 | 決めた対策を具体的に書いたルール | 決めた対策を従業員向けに書いた社内ルール |
| 公開するか | 外部に公開できる | 社内に周知する | 全従業員に配る |
| IPAのひな型 | 付録2(全1ページ) | 付録5(全59ページ) | 付録4(全17ページ) |
基本方針には、決まった書き方はありません。記載項目の例は、管理体制の整備、法令・ガイドライン等の順守、セキュリティ対策の実施、継続的改善などです。付録2のサンプルは、前文のあとに次の5つの項目を並べ、最後に制定日と会社名・代表者名を入れる形です[2][3]。
- 経営者の責任
- 社内体制の整備
- 従業員の取組み
- 法令及び契約上の要求事項の遵守
- 違反及び事故への対応
各項目は1文と短く、例えば「経営者の責任」は「当社は、経営者主導で組織的かつ継続的に情報セキュリティの改善・向上に努めます。」の1文です。
規程は、付録5のサンプルでは4つの分類に分かれています。中身と目次の項目の数は次のとおりです。
| 分類 | 主な中身 | 目次の項目 |
|---|---|---|
| 組織的対策 | 管理体制の構築と点検・情報共有、情報資産の管理、アクセス制御と認証、業務委託、事故対応と事業継続 | 9 |
| 人的対策 | 取締役と従業員の責務、教育、人材育成、テレワーク | 6 |
| 物理的対策 | オフィスや部屋などの領域の設定と、領域内での注意事項 | 6 |
| 技術的対策 | IT機器やソフトウェアの利用、サーバーやネットワーク、バックアップとリストア、自社で開発するシステム | 6 |
組織的対策と人的対策の章の頭には、改訂日と適用範囲(例「全社・全従業員(取締役、社員、派遣社員、パート・アルバイトを含む)」)を書く形です。人的対策の「従業員の責務」では、従業員は基本方針と関連規程を守り、違反したときの懲戒は就業規則に準じる、という書き方です。懲戒について定めるときは、厚生労働省の「労働契約法のあらまし」などを参考にするよう、編集時の注意書きが付いています[4]。
ハンドブックは、決めた対策を社内ルールとして書き、全従業員に配る文書です。責任者・担当者が、付録4のひな形の例文を編集して作ります。ハンドブックのひな形は、自社診断の対策例と連動した作りです。
どこまで作る?会社の段階で選ぶ
IPAのガイドラインでは、基本方針はSTEP2、規程はSTEP3で作ります[2]。ガイドラインの4つのSTEPは、自社の今の位置と目指す姿から選ぶ作りです。
STEP2(組織的な取り組みを開始する)では、基本方針を作って周知し、「5分でできる!情報セキュリティ自社診断」で対策の実施状況をつかみ、対策を決めてハンドブックで周知します。STEP3(本格的に取り組む)では、自社にどんなリスクがあるかを考え、事業へ大きな損害を与える事故を防ぐ対策を決めて、規程として書きます。STEP3を目指すきっかけの例は、取引先からの要請を受けて、高度なセキュリティ対策が必要になった場合などです。4つのSTEPの全体は、ガイドラインの解説にまとめています。
このガイドラインのSTEPをもとに、どこまで作るかをこのサイトで整理すると、次のようになります。ガイドラインにある判定表ではなく、目安として使ってください。
| 今の状況 | まず作るもの | 目安 |
|---|---|---|
| 取引先に「ポリシーはありますか」と聞かれた / まず形を作りたい | 基本方針、自社診断、ハンドブック(基本方針を外部に公開すれば二つ星も宣言できる) | STEP2 |
| 取引先から、具体的なルールや対策の中身を聞かれる | 上に加えて規程 | STEP3 |
| 取引先からSCS評価制度の★3を求められた | 上に加えて規程。★3の要求事項と照らし合わせる | STEP3 |
例えば、取引先のチェックシートに「方針を定めているか」の1問しかない会社なら、まずSTEP2の3つで答えられます。アクセス権の管理やバックアップのルールまで細かく聞かれるなら、規程まで作っておくと答えやすくなります。
作り方の7つの手順
体制を決め、今の状況をつかんでから、基本方針 → 対策 → 規程の順に作り、周知と見直しを続けます。ガイドラインと総務省の資料をもとに、このサイトで7つの手順に並べました。
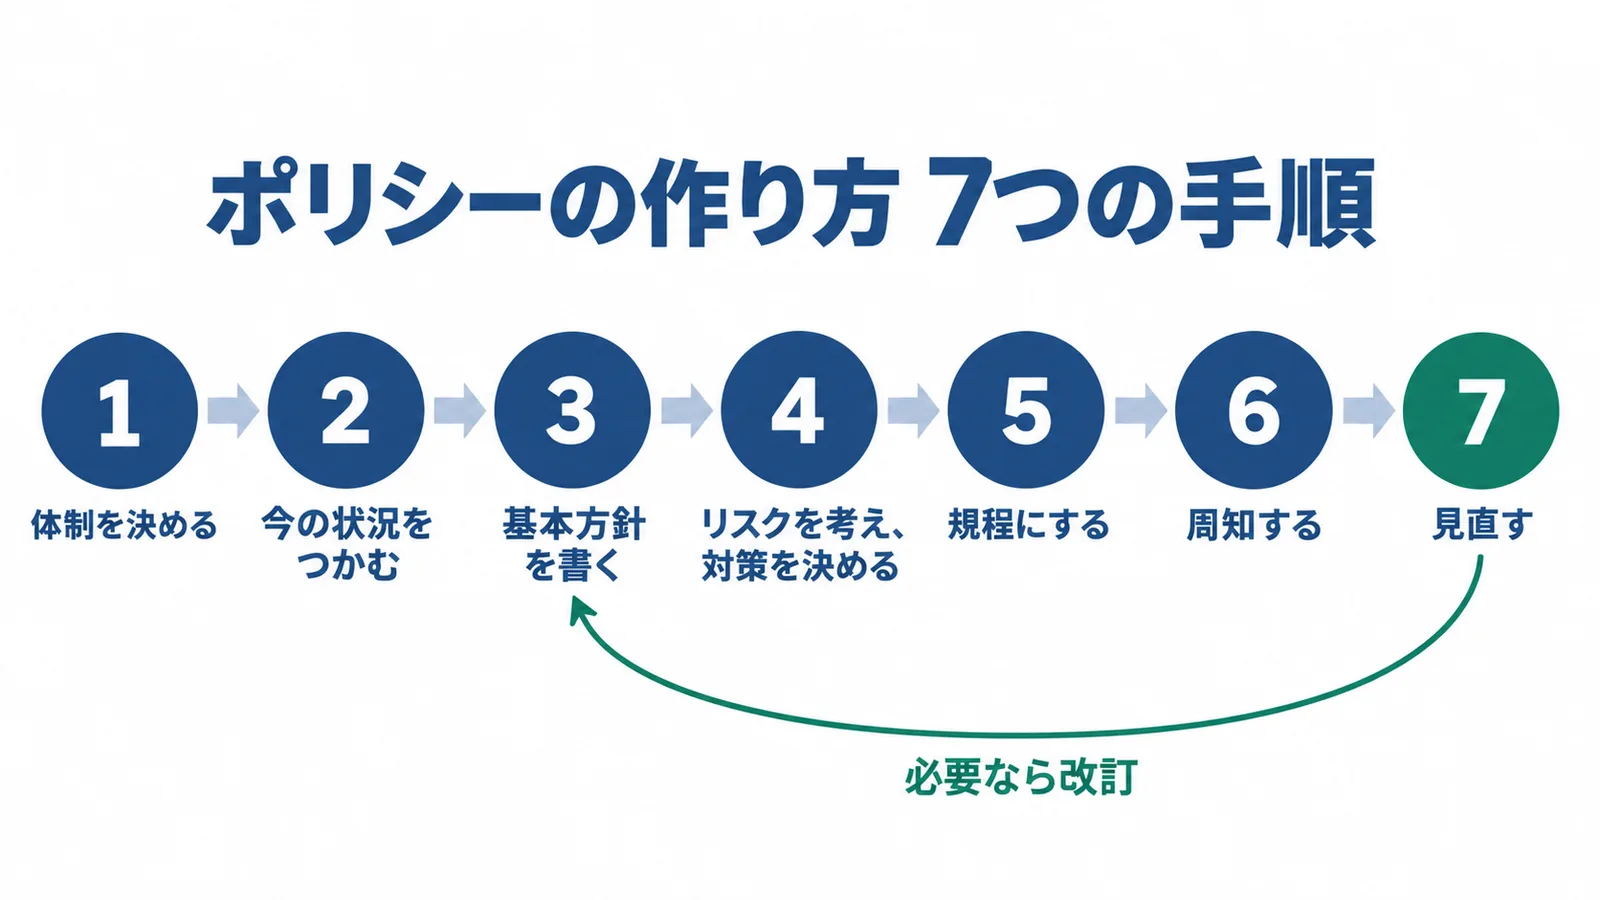
1. 体制を決める。 責任者を明確にし、ポリシーの策定に関わる人を決めます。ポリシーは会社の代表者が施行するものなので、できる限り代表者や幹部が策定の作業にも関わる体制にすることが大切です。品質を高めるために外部のコンサルタントや法律の専門家に参加を頼むことも検討するとよいでしょう。ただし、外部のコンサルタントにすべてを任せるのは好ましくありません。社内の人が作らないと自社に合った内容にするのが難しいため、アドバイザーなどの形で協力してもらいましょう[6]。
2. 今の状況をつかむ。 付録3の「5分でできる!情報セキュリティ自社診断」で、対策がどれくらいできているかをつかみます。25項目の全文と自社診断の進め方は、5分でできる情報セキュリティ自社診断の使い方にまとめています。
3. 基本方針を書く。 付録2を参考に、事業の特徴や顧客の期待などを考えたうえで、経営者と連携して自社に合った基本方針を作ります。社長の名前で出す文書なので、案ができたら社長に読んでもらい、承認を取りましょう。
4. リスクを考え、対策を決める。 経営者が心配する重大な事故を念頭に、何が起こらないようにするべきかを考えます。このとき、法律や規制、事故の傾向、取引先からのセキュリティに関する要求事項などの外の状況と、経営方針、管理体制、システムの使い方などの内の状況もあわせて考えます。すべてのリスクに対応しようとすると、費用がかさんだり仕事が非効率になったりすることがあります。リスクの大きいものを優先し、小さいものは今のままにするなど、合理的に対応しましょう[2]。
5. 規程にする。 決めた対策を一から文章にするのは経験がないと難しいので、付録5のサンプルをもとに、赤字・青字のところを自社向けに書き換えます。サンプルに書かれていなくても、必要な対策や有効な対策があれば書き足します。
6. 周知する。 基本方針は従業員や顧客などの関係者に周知し、ハンドブックは全従業員に配って、必要に応じて説明の機会を設けます。付録5のサンプルは、最新の基本方針を社内イントラネットや文書管理システムなどでいつでも見られるようにし、改訂したら全従業員に知らせる形です。
7. 見直す。 ポリシーは運用を始めた後も、社員の要求や社会の状況の変化、新たな脅威などに応じて定期的に見直し、必要なら改訂します。計画、導入・運用、点検・評価、見直し・改善のサイクルを続けることで、実態に合った内容に保てます[7]。付録5のサンプルでは、点検する月を決めて実施状況を点検し、ルールが対策として不十分なときや、関連する法令・取引先の要求を満たしていないときは、必要に応じて規程を改訂します[4]。
IPAのひな型の使い方
基本方針・ハンドブック・規程のひな型は、IPAの「中小企業の情報セキュリティ対策ガイドライン」の付録として用意されています。IPAのガイドラインのページから、本編と一緒にダウンロードできます[1]。
| 付録 | 名前 | 分量 | 使うとき |
|---|---|---|---|
| 付録2 | 情報セキュリティ基本方針(サンプル) | 全1ページ(Word) | STEP2で基本方針を作る |
| 付録4 | 情報セキュリティハンドブック(ひな形) | 全17ページ | STEP2で決めた対策を従業員に配る |
| 付録5 | 情報セキュリティ関連規程(サンプル) | 全59ページ(Word) | STEP3で規程を作る |
使い方は、付録2と付録5で共通です。赤字のところは役職名や担当者名など自社の事情に応じた内容に書き換え、青字のところは自社に合う文言を選びます[3][4]。付録2は必要な項目を、付録5は必要な対策を選んで編集する作りです。付録2の全文と書き換えた例は、情報セキュリティ基本方針のサンプルと書き方にまとめています。付録5の黄色の蛍光で塗られたところは、前の第3.1版から内容が変わった箇所です(構成の変更は除きます)。
付録5の目次は、自社に必要な規程を選ぶときのチェックリストとしても使えます。次の表は目次の名前を一部短くしています。27項目に、自社に関係するもの・取引先から聞かれそうなものの印を付けていくと、どこから書くかが決まります。
| 分類 | 目次の項目 |
|---|---|
| 組織的対策 | 組織 / 監査・点検 / 情報共有 / 基本方針の制定・管理 / 情報資産・IT資産の管理 / アクセス制御及び認証 / インターネットの利用 / 委託管理 / インシデント対応及び事業継続管理 |
| 人的対策 | 雇用条件 / 従業員の責務 / 雇用の終了 / 情報セキュリティ教育 / 人材育成 / テレワークにおける対策 |
| 物理的対策 | 入室権限およびセキュリティ領域 / 関連設備の管理 / セキュリティ領域内注意事項 / 搬入物の受け渡し / クリアデスク・クリアスクリーン / 廃棄・返却・譲渡 |
| 技術的対策 | アクセス制御及び認証に関する標準設定等 / IT機器利用 / IT基盤運用管理 / バックアップ / リストア手順 / システム開発及び保守 |
例えば、自社でシステムを開発していない会社なら「システム開発及び保守」は後回しにでき、テレワークをしている会社なら「テレワークにおける対策」を早めに書く、といった選び方です。ガイドラインのほかの付録も含めた全体は、ガイドラインの解説の付録のまとめで紹介しています。
SCS評価制度★3との関係
SCS評価制度の★3には、ポリシーにあたる要求事項「1-3-1 セキュリティ対応方針の策定」があります。求められるのは、自社のセキュリティ対応方針を策定し、周知することです。評価基準は次の3つです。
- 自社の方針を定める
- 最新の方針をいつでも参照できる
- 改正時に改正内容を周知する
2つ目と3つ目の対象は、役員、従業員、派遣社員及び受入出向者です[10]。★3の項目の中身は、★3のチェックリストの「1-3-1 セキュリティ対応方針の策定」で確かめられます。
付録5の巻末には、規程の目次とSCS評価制度の要求事項の対応表があり、例えば目次の「情報セキュリティ基本方針の制定・管理」は1-3-1に、人的対策の「雇用条件」「従業員の責務」「雇用の終了」は「1-2-3 守秘義務のルール」に対応しています[4]。守秘義務の項目は、★3のチェックリストの「1-2-3 守秘義務のルール」にまとめています。
ガイドラインの第4.0版では、STEP3の対策の考え方が、SCS評価制度で求められる要求事項(セキュリティポリシーの策定、アクセス制御やログ管理など)をもとに整理されました。付録の規程類のサンプルやひな型も、SCS評価制度に対応する形で拡充されています[11]。
ただし、付録5を使えば★3が取れる、というわけではありません。★3には26項目の要求事項があり、方針はその1つです[10]。★3で何をやるかの全体は、SCS評価制度の総合解説で確かめてください。
中小企業が今日やること
自社診断をして、基本方針を作って外部に公開すれば、SECURITY ACTIONの二つ星も宣言できます[8]。宣言の手順はSECURITY ACTIONの宣言のやり方を見てください。
よくある質問
プライバシーポリシー(個人情報保護方針)があれば足りますか?
足りません。二つ星でも、個人情報保護方針の公開は基本方針の公開とみなされません。基本方針は情報セキュリティ全体の方針なので、別に作りましょう。
ISMSの方針を持っています。別に作る必要はありますか?
二つ星の申し込みでは、ISMSの基本方針を公開していれば、情報セキュリティ基本方針の公開にあたります。取引先に聞かれたときも、その方針を示して答えられます。
外部のコンサルタントに作ってもらえますか?
参加を頼むことは検討するとよいですが、すべてを任せるのは好ましくありません。社内の人が作らないと自社に合った内容にしにくいため、アドバイザーなどの形で協力してもらいましょう。
ひな型をそのまま使ってもいいですか?
ひな型は、赤字・青字のところを自社向けに書き換え、必要な対策を選んで使う前提で作られています。サンプルに書かれていない対策でも、自社に必要なら書き足しましょう。
どのくらいの頻度で見直しますか?
定期的に見直します。付録5のサンプルは点検する月を決めておく形なので、自社でも点検の月を決めておくと続けやすくなります。
規程も取引先に渡す必要がありますか?
まずは基本方針を渡し、規程はあることと目次の範囲を伝えます。中身まで求められたら、見せる範囲を取引先と相談しましょう。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
付録2 情報セキュリティ基本方針(サンプル)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、組織としての情報セキュリティの基本方針書のサンプル(Word、1ページ)です。必要な項目を選んで編集すると、自社の基本方針を作れます。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
付録4 情報セキュリティハンドブック(ひな形)
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、決めた対策を従業員に知らせるためのハンドブックのひな形です。自社診断の対策例と連動していて、例文を書き換えて社内のルールにします。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
出典
- 中小企業の情報セキュリティ対策ガイドライン(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- 付録2 情報セキュリティ基本方針(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- 付録5 情報セキュリティ関連規程(サンプル)(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの順守」(総務省) 2026年9月30日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの策定」(総務省) 2026年9月30日確認
- 国民のためのサイバーセキュリティサイト「情報セキュリティポリシーの見直し」(総務省) 2026年9月30日確認
- 「二つ星」を宣言する(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- SECURITY ACTION よくある質問(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- ★3・★4 要求事項・評価基準(IPA(独立行政法人情報処理推進機構)) 2026年9月30日確認
- 「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」と「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公表しました(経済産業省) 2026年9月30日確認
改訂履歴
- 5分でできる情報セキュリティ自社診断の記事へのリンクを足した
- 情報セキュリティ基本方針のサンプルの記事へのリンクを足した
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。