
SCS評価制度とISMSは、互いに補い合う別の制度です。ISMSの認証を持っていても、★3は★3の基準で取ります。ただ、ISMSで作った規程や記録は、★3の準備にそのまま使える部分があります。
Pマークを含めた3つの制度の違いを表で比べたうえで、ISMSやPマークを持つ会社が★3に向けて何を使い、何を足し、どの順で進めれば二重の手間にならないかを、6つの手順にまとめました。
SCS評価制度とISMS・Pマークの違い
いちばんの違いは、対策を誰が決めるかです。ISMSは、組織が自らリスクアセスメント(情報や資産のリスクを洗い出し、大きさを見積もること)を行い、必要な対策とセキュリティの水準を決める仕組みです[7][2]。一方、★3・★4は、代表的な脅威を参考に効果の高い対策を制度の側で選んだ「ベースラインアプローチ」をとり、決められた対策が実装されているかを見ます[1][2]。
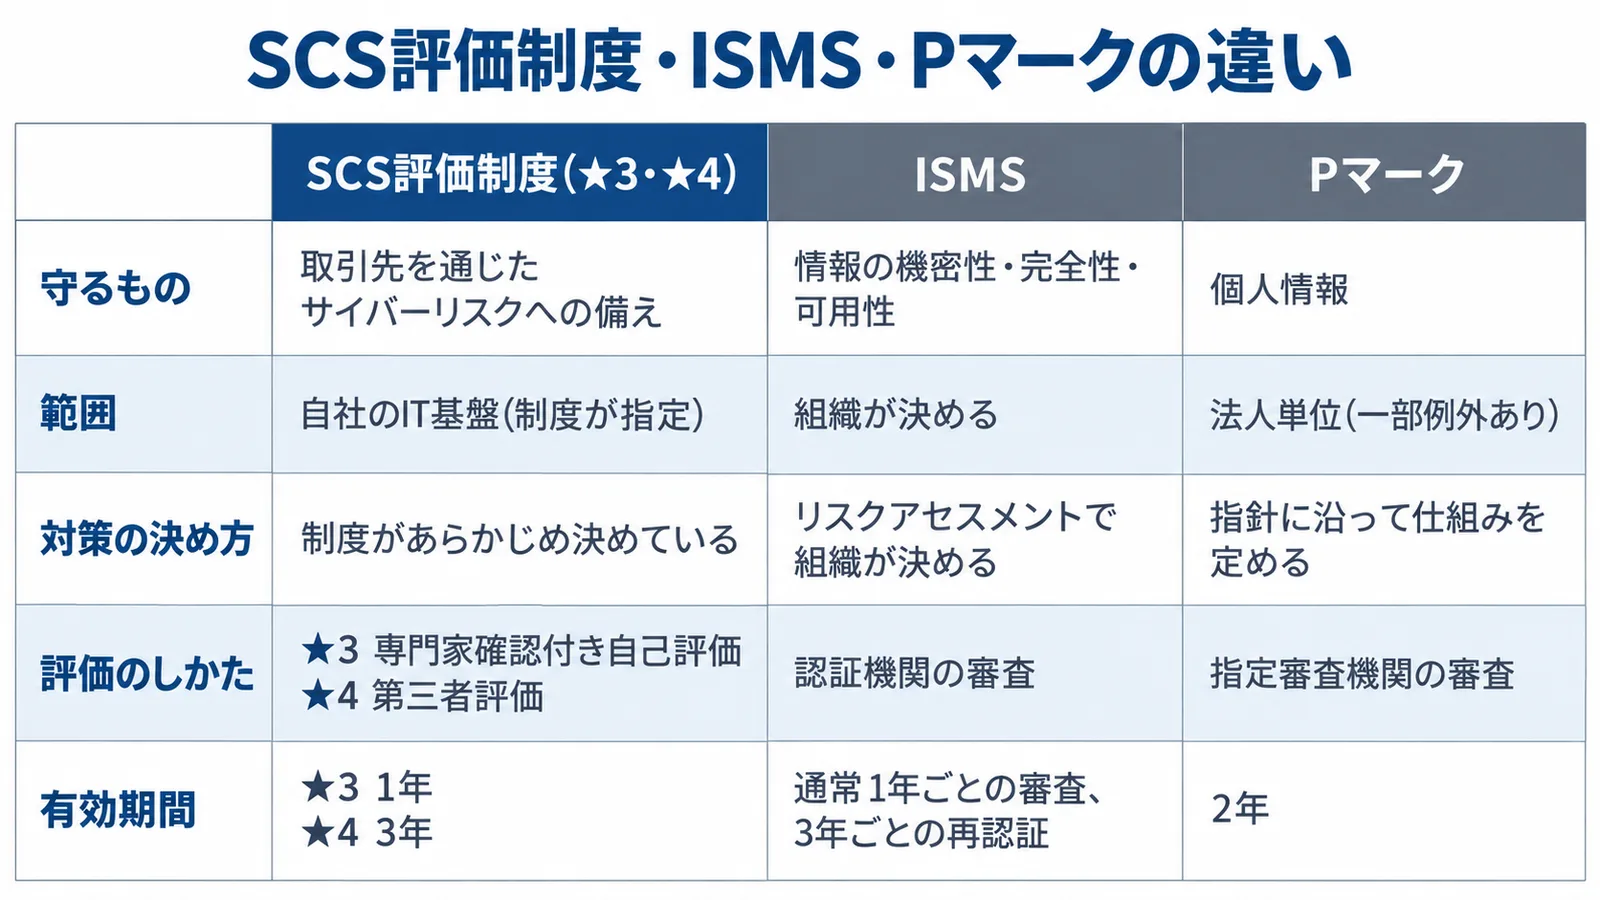
3つの制度を、目的・範囲・評価のしかたなどで比べると次のとおりです[2][7][8][9][10]。
| SCS評価制度(★3・★4) | ISMS | Pマーク | |
|---|---|---|---|
| 守るもの | 取引先を通じたサイバーリスクへの備え | 情報の機密性・完全性・可用性 | 個人情報 |
| 基準 | ★3・★4の要求事項・評価基準 | JIS Q 27001(ISO/IEC 27001) | JIS Q 15001に準拠した指針 |
| 範囲 | インターネットにつながる自社のIT基盤(制度が指定) | 組織が決める(一部門〜グループ全体) | 法人単位(医療法人・学校法人などに一部例外) |
| 対策の決め方 | 制度があらかじめ決めている | リスクアセスメントで組織が決める | 指針に沿って仕組みを定める |
| 評価のしかた | ★3は専門家確認付き自己評価、★4は第三者評価 | 認定された認証機関の審査 | 指定審査機関の審査 |
| 有効期間・更新 | ★3は1年、★4は3年 | 通常1年ごとのサーベイランス審査、3年ごとの再認証 | 2年、2年ごとに更新 |
| 運営 | IPA | ISMS-AC(認証機関を認定) | JIPDEC(マークを付与) |
★3は「取引上の要請に応えるために最低限必要な対策」、★4は「侵害の早期発見・拡大防止等に必要な対策」です。どちらも、代表的な脅威やリスクを前提に具体的な対策と範囲が決まっているため、「何をするか迷うことが少ない」のが特徴です[2]。★の段階の違いは、★の段階と、どれを目指すかにまとめています。
審査で見るものも違い、ISMSは対策を維持・向上させる仕組みが作られ運用されているかを、★3・★4は求める具体的な対策が実装されているかを見ます。例えば、ISMSを本社の管理部門だけで取っている会社でも、★3では原則としてほかの拠点のパソコンや公開しているWebサーバまで対象に入ります。
ISMSやPマークがあれば★は要らない?
ISMSやPマークを持っていても、★3を取るには、★3で定められたすべての要求事項・評価基準を満たす必要があります[4]。★3を取ると決めたら、ISMSやPマークがあっても、81件の評価基準に1つずつ答えていくことになります。
そのうえで、2つの制度は対立するものではありません。SCS評価制度とISMSは相互補完的な制度で、「両輪で発展」させることを目指しています[1][2]。★を取ってからISMSを取る順も、ISMSを取ってから★を取る順もあります。
もう1つ大事なのは、★が求められるかどうかは、取引先との契約で決まることです。この制度は任意の制度で、★の取得は委託元(または委託先)との取引契約において決められます。取引先からの要請がなくても、自社の対策の状況を見せるために自主的に★を取ることも考えられています[1]。★の取得のほかに、要求事項・評価基準を共通のチェックリストとして使い、必要な水準を満たしているかを確かめる使い方も想定されています。
そのため、まずは取引先に「求めているのは★3か、ISMSの認証で足りるか、いつまでか」を確かめましょう。聞き方は取引先に確かめることにまとめています。なお、★5は今後、ISMS適合性評価制度との整合に配慮しつつ検討される予定です[2]。
ISMS・Pマークで使える所
★3の評価基準には、方針・ルール・体制・一覧を「定める」ものが多く、ISMSで作っている規程や台帳を当てられるものがあります。81件の中には、点検・教育・訓練・事例の共有を「年1回以上」行うよう求めるものが8件あります[3]。
ISMSでは、適用する管理策と、適用した理由・しない理由を「適用宣言書」に書きます。この適用宣言書と規程の一覧を出発点にして、★3の評価基準ごとに、同じ目的の文書がないかを探すのが近道です。★3の評価基準のうち、規程や台帳を当てやすい主なものは次のとおりです[3]。
- 1-2-1 セキュリティの体制と連絡先
- 1-2-3 守秘義務のルール
- 1-3-1 セキュリティ対応方針
- 3-1-1 機器・OS・ソフトの管理ルール
- 3-1-4 機密区分に応じた管理ルール
- 4-1-1・4-1-2 ID管理の手続
- 4-2-2 インシデント時の教育・訓練
- 6-1-1 インシデント対応手順
例えば、ISMSのアクセス管理の規程に、IDの付与・変更・削除を申請と承認で行う手順が書いてあれば、4-1-1の1つ目の評価基準(4-1-1-1)に当てられます。文書の名前は会社ごとに違うので、名前ではなく中身で照らし合わせましょう。
Pマークの仕組み(PMS)は、個人情報を守るための方針・体制・計画・実施・点検・見直しを含むマネジメントシステムです。守秘義務のルールや、取引先との機密情報の取り決め(2-1-2)など、個人情報の扱いのために作ったルールが★3の評価基準に当てはまるかを確かめましょう。
ほかの制度との関係では、SECURITY ACTIONの二つ星で、ISO27001(ISMS)の認証を取っていれば「情報セキュリティ基本方針」を作ってある扱いになります[11]。宣言の流れは二つ星: 自社診断と基本方針の公開で説明しています。
規程が足りないときは、IPAの規程サンプル(中小企業の情報セキュリティ対策ガイドラインの付録5)に、サンプルの目次とSCS評価制度の要求事項の対応表が付いています[12]。この表には★4だけの要求事項も混ざっているため、★3の範囲かどうかを確かめながら使いましょう。足りないものの洗い出し方は足りないものを一覧にするにあります。
★3で足す必要がある所
ISMSと★3の仕組みの違いから、確かめておきたいのは範囲・全部の基準・数字の決まり・確認する人の4つです。会社によって、足りる所と足りない所は変わります。
範囲: ISMSの外にあるIT基盤
ISMSの範囲は認証を受ける組織が決め、一企業内の特定部門だけのこともあります。★3は、クラウドで動かすものも含めた自社のIT基盤が対象で、インターネットに公開しているWebサーバやメールサーバは必ず範囲に入れます。申請は原則として法人単位で、事業部単位などにするには、セキュリティ専門家による範囲の妥当性の確認を経る必要があります[2]。
ISMSの範囲の外にある別の拠点や部門のパソコン、公開サーバ、クラウドサービスを書き出しておきましょう。範囲の決め方は範囲を決めるで詳しく説明しています。
全部の基準: 適用除外が使えない
ISMSでは、附属書Aの管理策を、事業の特性によって適用除外できます。ただし、除外の理由を適用宣言書に書き、定めた「除外の原則」の条件をすべて満たす場合に限るなど、適切な判断が求められます[7]。★3は、原則としてすべての評価基準への適合が求められます[2][4]。
適用宣言書で除外した管理策や、リスクを受け入れて対策をしないと決めたことが、★3の評価基準に当たらないかを確かめましょう。ISMSでは筋の通った判断でも、★3では満たしていない扱いになりえます。
数字の決まり: 自社のルールと見比べる
★3の評価基準には、具体的な数字が入っているものがあります[3]。例えば次のようなものです。
- 多要素認証で使うパスワードは8文字以上
- パソコンのログオンは6文字以上のパスワードかPIN
- ログオンの失敗が10回以上で端末をロック(選択肢の1つ)
- CVSS 7.0以上などのアップデートは公開から14日以内
ロックは、失敗のたびに間隔を長くする方法などと並ぶ選択肢の1つです。14日以内も、すべての更新ではなく、利用している機能や設定に関わるもので、ベンダーが「重大」「高リスク」とするもの、CVSSの基本値が7.0以上のもの、レベルの詳細が示されていないものが対象です。対象のソフトは、会社支給のパソコンのOS・ブラウザ・Officeソフト、サーバのOSとミドルウェア、会社支給のスマートデバイスのOSとアプリ、インターネットとの境界のネットワーク機器のOSとファームウェアで、間に合わないときの代わりの対策も決められています。ISMSのルールで決めた数字や条件が、これらを満たしているかを1つずつ見比べましょう。
確認する人: 認証機関の審査とは別
★3は、自社が行った自己評価をSCSセキュリティ専門家が確認・助言し、署名したものを、経営層の自己適合宣誓とあわせて事務局に出す仕組みです。担当者や部門が独自に行う評価は、ここでいう自己評価に含まれません[2]。ISMSの認証機関による審査とは別の手続きです。
専門家の資格の1つにISO27001主任審査員があり、ほかの資格と同じく制度の研修を受けることが要件です[2]。研修の後の試験に合格した人が登録を申請する流れで、登録は2027年1月以降に始まる予定です[5]。専門家の要件と頼み方は誰に頼む?専門家と評価機関にまとめています。
Pマークだけを持つ会社
Pマークは個人情報を守る仕組みを評価する制度で[10]、★3はパソコン・サーバ・ネットワーク機器・クラウドといったIT基盤の対策を見ます。★3の要求事項26件のうち13件が「攻撃等の防御」で、IDやパスワード、アップデート、ファイアウォールなどの技術的な対策が多く入っています[3]。
Pマークだけの会社は、使えるルールを探すより先に、81件を最初から確かめるほうが早いでしょう。進め方は★3のチェックリストで説明しています。
二重にしない進め方(IT担当が次にやること)
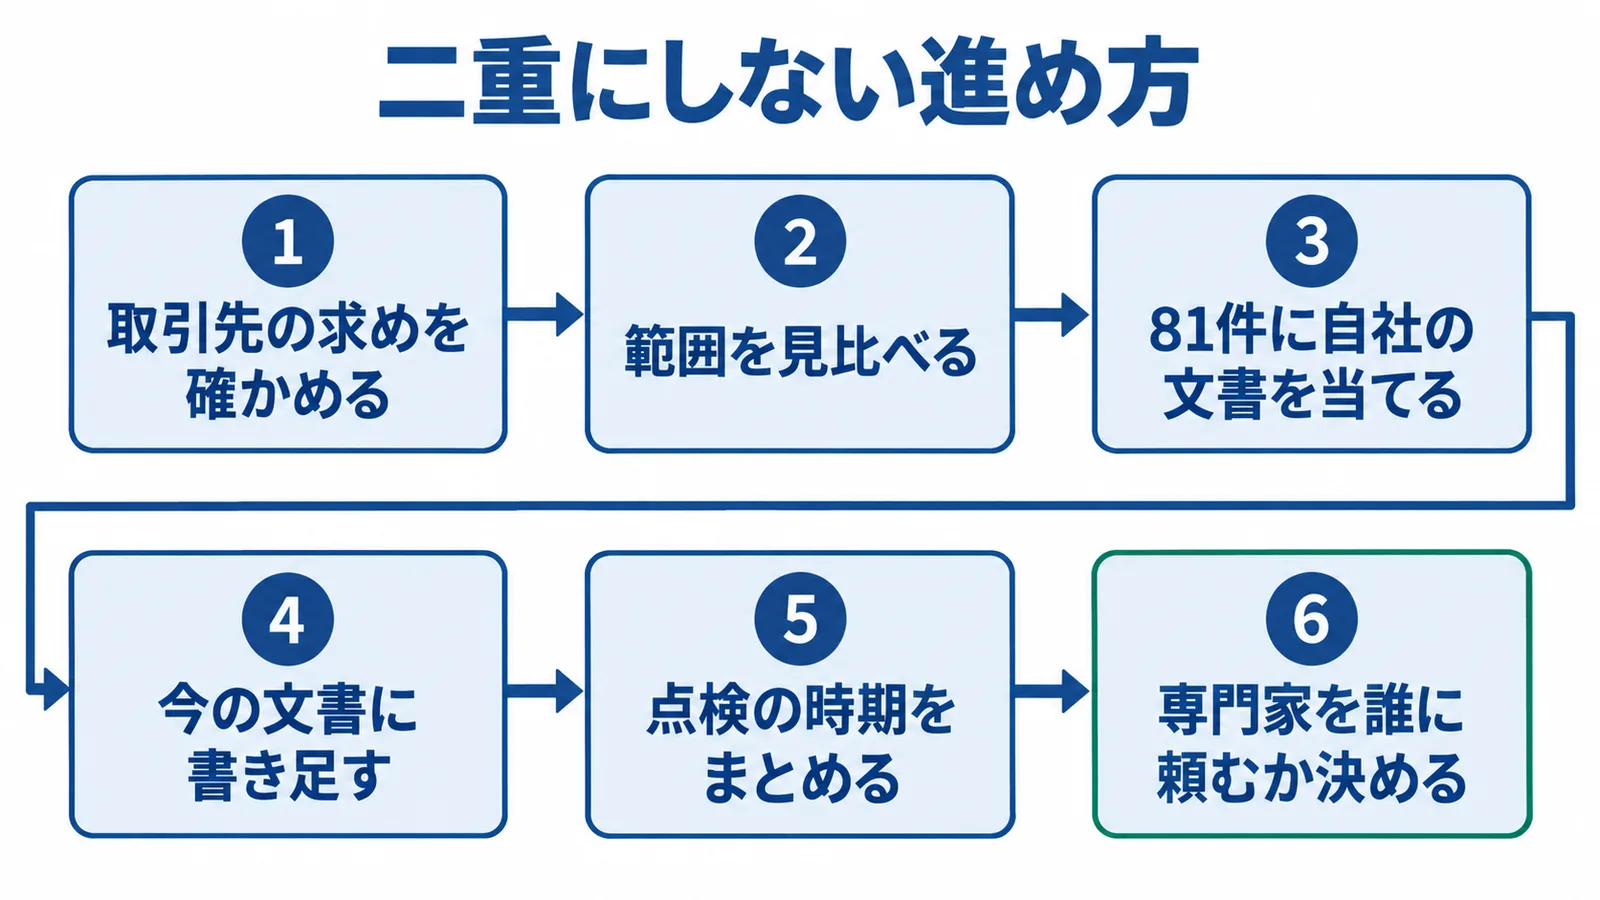
★3の準備は、ISMSの仕組みの中に組み込み、別の文書や点検を増やさないように進めます。次の6つの手順で進めましょう。
- 取引先の求めを確かめる: 取引先が求めているのが★3か、ISMSで足りるか、いつまでかを聞き、答えをメモに残します。聞き方は取引先に確かめることが参考になります
- 範囲を見比べる: ISMSの範囲と、★3の範囲(クラウドを含む自社のIT基盤)を並べ、ISMSの外にある機器やサービスを一覧にします。公開サーバは★3では必ず範囲に入ります
- 81件に自社の文書を当てる: IPAの要求事項・評価基準のExcel(★3と★4が1枚にまとまっている)の★3の81件に列を1つ足し、対応するISMSの規程・台帳・記録の名前を書き込んで、○△×を付けます。付け方は評価基準ごとに印を付けるのとおりです
- 今の文書に書き足す: △と×は、新しい規程を作るのではなく、ISMSの規程や台帳に★3の基準を書き足して埋めます。どの規程に足したかを、3のExcelに書いておきます
- 点検の時期をまとめる: ★3は有効期間が1年で、毎年の点検と専門家の確認を経て更新します[2]。ISMSも通常1年ごとにサーベイランス審査があるので[9]、★3で「年1回以上」と決まっている点検・教育・訓練などを、ISMSで毎年行っている点検と同じ時期に組み込みます
- 専門家を誰に頼むか決める: 社内に資格を持つ人がいれば制度の研修を受けてもらい、いなければ社外の専門家と契約します。社内の資格者に頼むなら、研修の時期を年間の予定に入れます
これから先の主な予定は次のとおりです[5][6]。いずれも予定です。
| 時期 | 出来事 |
|---|---|
| 2026年10月下旬 | 評価用のガイド類が公表される |
| 2027年1月以降 | 専門家の研修(時期は研修事業者ごとに違う)と登録が始まる。登録料は無料の案 |
| 2027年3月以降 | ★3・★4の申請の受付が始まる |
| 2028年3月まで | ★3の登録料は1万円(1年分) |
評価用のガイド類が出たら、手順3の当て込みを見直しましょう。新しい公表はこれからの予定で追っています。
中小企業が今日やること
★3・★4の要求事項・評価基準のExcelは、IPAの要求事項・評価基準のページから取得できます。
よくある質問
ISMSの審査員に★3の確認を頼めますか?
ISO27001主任審査員は、セキュリティ専門家の資格の1つです。ただし、制度の研修を受けて試験に合格し、専門家として登録された人に限られます[2][4][5]。ISMSの審査でお世話になっている人がこの条件を満たすかは、本人に確かめましょう。
ISMSをやめて★3に切り替えたほうがいいですか?
2つの制度は相互補完的な制度で、目的も範囲も違います。★が要るかは取引先との契約で決まるため、続けるかやめるかは、取引先の求めと、自社がISMSで何を得ているかで決めましょう。この記事では、どちらかを勧めることはしていません。
★を先に取って、あとでISMSを取ってもいいですか?
かまいません。★を取ってからISMSを取る順も、ISMSを取ってから★を取る順もあります。どちらの順でも、★3の評価基準と範囲はこの記事で見てきたとおりです。
ISMSの範囲が一部の部門だけのときは?
★3は原則として法人単位で申請します。事業部単位などにするには、専門家による範囲の妥当性の確認を経る必要があります。まずは、ISMSの範囲の外にあるIT基盤を書き出しましょう。
費用は二重にかかりますか?
★3の登録料は、2028年3月31日までは1万円(1年分)、4月1日以降は2万円(1年分)です[6]。ISMSの審査の料金は、範囲や規模、認証機関によって違います[9]。準備や専門家の確認にかかる費用は会社の状況で変わるため、この記事では目安を載せていません。制度にかかる費用はいくらかかる?費用にまとめています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を、ベンダーに依存しない共通の方法で評価する仕組みです。深刻度は0〜10.0の数値で表し、9.0以上は「緊急」です。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年10月4日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年9月25日確認
- SCS評価制度 よくある質問(IPA) 2026年10月4日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年9月25日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年9月25日確認
- ISMS(情報セキュリティマネジメントシステム)とは(ISMS-AC) 2026年10月4日確認
- 情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要(ISMS-AC) 2026年10月4日確認
- ISMS/ITSMS/BCMS/AIMS認証を取得するには(JIPDEC) 2026年10月4日確認
- プライバシーマーク制度 制度の概要(JIPDEC) 2026年10月4日確認
- SECURITY ACTIONとは(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録5「情報セキュリティ関連規程(サンプル)」(IPA) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。