
SCS評価制度の★3確認責任者とは、★3を取りたい会社の自己評価を確認して署名する人で、研修を受けてIPAに登録した「SCSセキュリティ専門家」が務めます。★3は、この確認と署名がなければ申請できません。
確認責任者の役割と、会社との分担、なるための要件、社内で立てるか社外に頼むかの比べ方、探し方、★4の評価機関との違いを順に整理します。最後に、IT担当が2027年3月の受付までに何をするかを、時期ごとの表にまとめました。
★3確認責任者とは
★3確認責任者とは、★3の要求事項・評価基準に合っているかの確認を行う責任者です。★3は「専門家確認付き自己評価」という仕組みで、会社が自分で評価を行い、★3確認責任者の確認を経てから登録を申請します。[3]
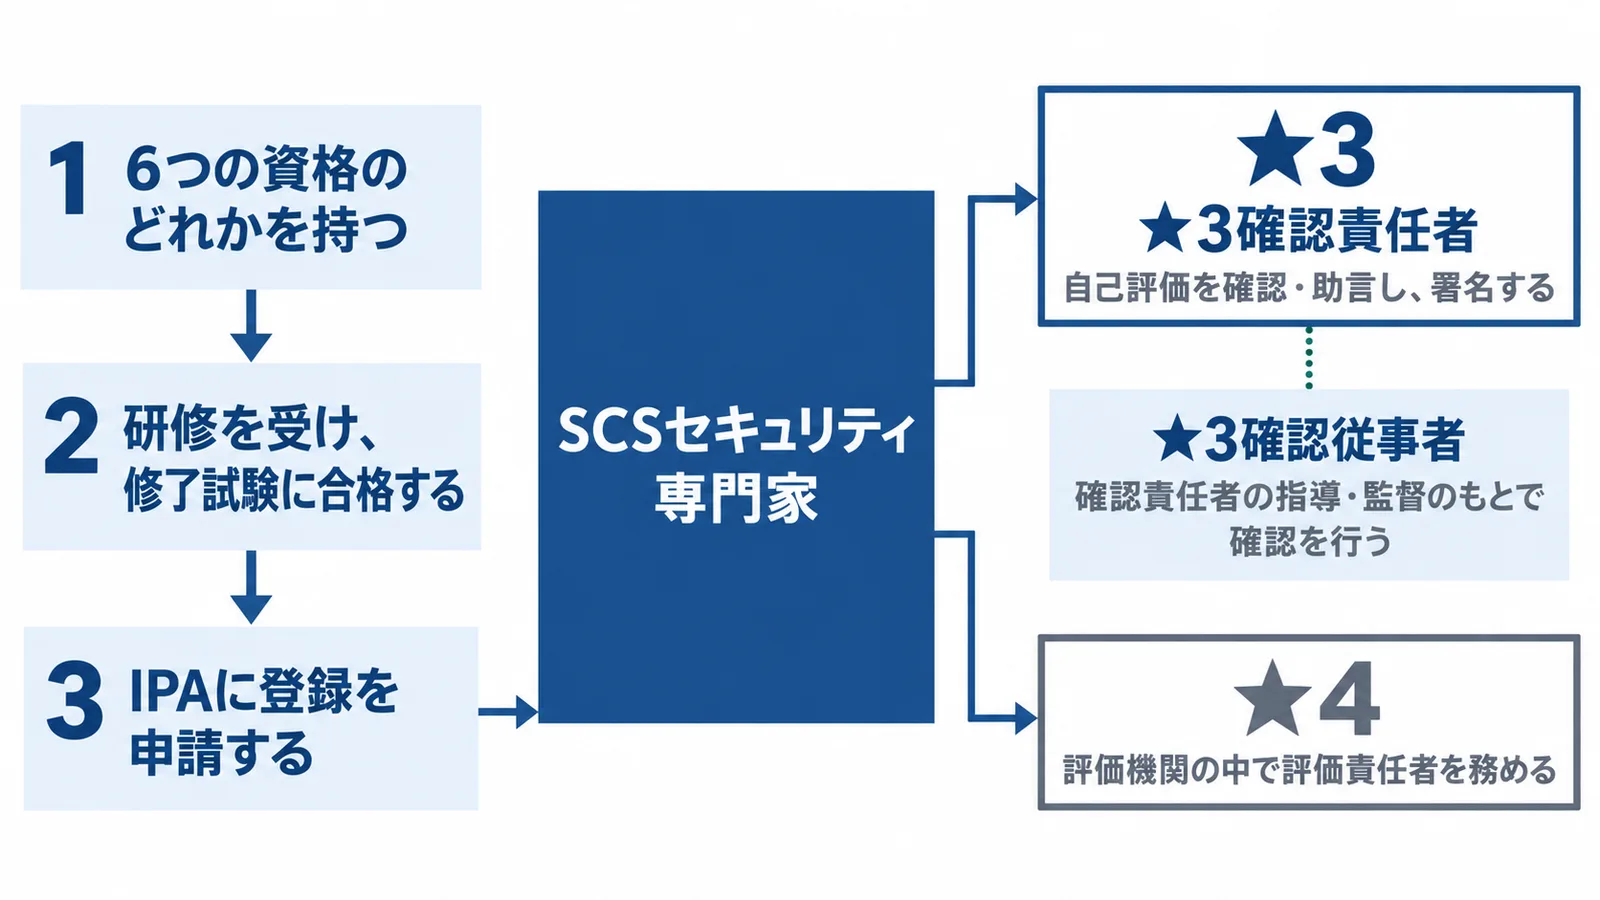
★3確認責任者として確認するのは、SCSセキュリティ専門家です。SCSセキュリティ専門家とは、セキュリティの力量を一定以上持ち、それを保ち続けていると認められる資格を持つ人で、研修事業者の研修を受け、IPAに登録している人を指します。SCSセキュリティ専門家は、★3では確認責任者として自己評価の妥当性を確認し、必要に応じて評価結果の修正を含む助言をして、確認と助言をした旨を署名で示します。★4では、評価機関の中で評価責任者を務めます。[3][1]
確認責任者の指導と監督のもとで確認を行う人を、「★3確認従事者」と呼びます。確認責任者と確認従事者の要件は、別に定めることになっています。[3]
呼び名は資料によって違います。2026年3月の制度構築方針や経済産業省のFAQでいう「セキュリティ専門家」は、今のSCSセキュリティ専門家と同じものです。方針の「作業従事者」は、★3確認従事者に当たります。この記事では、IPAの基本規程の呼び名にそろえます。総合解説の誰に頼む?専門家と評価機関で触れた専門家を、役割と要件まで詳しくしたのがこの記事です。
確認責任者は何をする?
確認責任者は、会社が書いた自己評価の中身を確かめて、署名をする人です。会社と確認責任者の分担を、会社の側から順に見ていきます。まず、会社がやることは次の4つです。
- 適用範囲を決める
- 自己評価をシートに書く
- 確認責任者に確認を頼む
- 自己適合宣言をして申請する
適用範囲とは、★3の評価の対象にする範囲のことです。会社は範囲を決めて自己評価を行い、その結果をアセスメントシート(自己評価の様式)に書き込みます。確認が済んだら、経営層の合意にもとづいて自己適合宣言をしてシートに署名し、IPAに登録を申請します。範囲の決め方は、チェックリストの記事の範囲を決めるで手順を説明しています。
確認責任者は、シートを確かめて、必要に応じて助言します。確認の対象は、主に「設定された適用範囲が妥当であること」と「必要事項の記載漏れが無いこと」で、★3の要求事項をすべて満たしていることを確かめてから、シートに署名します。[4]この分担は登録申請の手引の案にある図にもとづくもので、関係者がやることの主なものを示したものです。
国の方針では、★3の確認は会社が作った書類の確認で、記載内容に矛盾がないか、評価基準から見て十分なことが書かれているかを主に見る想定です。所要期間は1〜2日程度を想定しています。確認で不適合が見つかっても、適切に直して専門家の了承を得られれば、★3を取ることができます。[2]
確認は1回で終わりではありません。★3の有効期間は1年で、更新するときは、登録内容が変わったかどうかにかかわらず、確認責任者の確認と助言を受けたうえで自己評価の更新版を出します。[3]また国の方針では、端末やサーバーの大規模な入れ替えやクラウドへの大規模な移行のように、範囲や対策の状況に影響する変更があったときも、もう一度確認を受けることになっています。[2]
確認責任者には、すべての要求事項・評価基準を満たしていることを確かめ、確認結果に虚偽などが含まれないよう最大限の注意を払う責務があります。[3]アセスメントシートの書き方や、確認責任者が確認するときの留意点は、2026年10月下旬に公表予定の「★3・★4自己評価等ガイド」に入る予定です。[4]
誰がなれる?資格・研修・登録
確認責任者になれるのは、SCSセキュリティ専門家として登録した人です。社内の人でもなれますが、次の3つの段階を踏む必要があります。
- 6つの資格のどれかを持つ
- 研修を受け、修了試験に合格する
- IPAに登録を申請する
資格は、情報処理安全確保支援士・公認情報セキュリティ監査人(公認情報セキュリティ主任監査人を含む)・CISSP・CISM・CISA・ISO27001主任審査員の6つです。どの資格も、取ったあとに講習やポイントの取得などで力量を保つことが前提になっています。[2][9]
研修は、IPAが指定した研修事業者が行います。制度の目的、関係者の役割と責任、適用範囲、要求事項・評価基準の解釈、証跡(対策をしている証拠)の確認、自己評価の妥当性の判断、助言、申請の手続などを学びます。修了試験は正答率70%以上で合格です。[6]試験の問題は、制度が始まってから当面は、専門家・確認従事者などの役割ごとに差を設けない予定です。[12]
合格すると受講証明書が出て、その有効期間は合格した日から3年です。満了する半年前から満了日までにフォローアップ研修を受けるほか、要求事項・評価基準が見直されたときにも受けます。[6]研修の細かな決まりは、IPAの研修実施基準で確かめられます。
試験に合格したら、IPAに登録を申請します。SCSセキュリティ専門家の登録料は、無料の予定です。[5]
確認従事者については、国の方針では資格は求めず、制度が定める研修の受講を求めています。今の規程では、要件は別に定めることになっています。
社内の人か、社外の専門家か
確認責任者は、社内の人でも社外の人でもかまいません。[3]社内に6つの資格のどれかを持つ人がいれば、2027年1月以降にその人が研修を受けます。社外の専門家に確認を頼むなら、その人と契約します。社外の確認責任者に払う費用は、その人との契約で決まります。[3]
どちらにするかを比べると、次のようになります。
| 社内の人を立てる | 社外の専門家に頼む | |
|---|---|---|
| 誰が | 6つの資格のどれかを持つ社員 | 研修を受けて登録した社外の専門家 |
| 何が要る | 研修の受講・修了試験の合格・IPAへの登録 | 確認を頼む契約 |
| 費用 | 研修の受講料は研修事業者による。登録料は無料の予定 | 契約で決まる |
| 決める時期 | 12月下旬ごろ(研修の申込み先がわかるころ) | 12月下旬ごろ(候補と話し、2027年1月以降に契約) |
| 向いている会社 | 資格を持つ社員がいて、毎年の確認も社内で回したい会社 | 資格を持つ社員がいない会社 |
自己評価を進める段階で、社内外の確認責任者から支援を受けることもできる仕組みです。[3]例えば、シートの書き方に迷ったときに、確認責任者に相談しながら進めるような使い方です。一方で★4には、過去3年以内にその会社に構築支援などをしていた人は評価できない決まりがあります(★4の評価機関との違いで説明します)。
毎年の更新のたびに確認を受けるため、社外に頼む場合は、1回きりの依頼ではなく続けて頼める相手かも考えておきましょう。
どう探す?今はまだ名簿がない
SCSセキュリティ専門家は、IPAのSCSセキュリティ専門家・評価機関のページで、2027年1月ごろから公表される予定です。[8]
今の時点で、IPAに登録されたSCSセキュリティ専門家はまだいません。登録には研修の受講が要り、その研修が2027年1月以降に始まるためです。研修の開始時期は、研修事業者によって違います。[4][12]研修事業者は、2026年12月下旬に指定・公表される予定です。[7]研修が始まった当初は、SCSセキュリティ専門家になりうる資格保有者が優先して受けられるよう、配慮される予定です。[12]
名簿がない今の時期にできることは、次の3つです。
- 社内の資格保有者を確かめる
- 社外の候補に登録の予定を聞く
- 公表後に名簿で登録を確かめる
社外の候補には、今の保守会社や、★3の準備を手伝ってもらう支援会社などが考えられます。国が中小企業の★3・★4の取得に向けて用意を進めている支援策は、SCS評価制度の★3・★4を支援する新類型とはで説明しています。候補と話すときは、次のことを確かめておきましょう。
- SCSセキュリティ専門家として登録する予定か
- 適用範囲の妥当性の確認まで含むか
- 毎年の更新の確認も頼めるか
- 支援も頼むか、確認だけか
- 費用をどう決めるか
「すでに登録済み」と言われたときは、登録が始まるのは2027年1月以降の予定だという事実と照らし合わせてください。「確認できる」と言われたときは、いつ研修を受けて登録する予定かを聞いておきましょう。公表が始まったら、名簿に名前があるかを自分で確かめるのが確実です。
★4の評価機関との違い
★3確認責任者は個人で、会社が作った書類を確認して署名します。★4の評価機関は指定を受けた法人で、書類の確認に加えて実地審査と技術検証を行います。★4では、評価する人の公平性について細かな決まりがあります。主な違いは次のとおりです。
| ★3確認責任者 | ★4評価機関 | |
|---|---|---|
| 誰が | SCSセキュリティ専門家(個人) | 指定委員会が指定した評価機関(法人)。評価責任者はSCSセキュリティ専門家 |
| 何をする | 自己評価の書類を確認し、助言・署名 | 文書確認・実地審査・技術検証 |
| 社内の人でよいか | 社内外どちらでもよい | 評価する人が会社の従業員なら評価できない |
| 支援との関係 | 自己評価の段階で、確認責任者から支援を受けることもできる | 過去3年以内にその会社に構築支援などをした人は評価できない |
| 公表の時期(予定) | 2027年1月ごろから | 2026年12月下旬 |
| 有効期間と更新 | 1年。毎年確認を受けて更新 | 3年。毎年の自己評価を評価機関に出し、3年ごとに第三者評価を受ける |
★4の評価機関は、評価責任者や評価に携わる人が、受任日から数えて過去3年以内に、その会社に構築支援・運用支援・セキュリティ対策の実装その他の利害関係が生じうる業務を提供していたり、その会社に雇われていたりした場合は、その会社を評価できません。[11]評価機関は2026年12月下旬に公表される予定で[7]、★4の有効期間は3年です。[3]
★3を取っていなくても、★4を取ることはできます。[1]★3と★4のどちらを目指すかは、総合解説の★の段階と、どれを目指すかで整理しています。
IT担当がこれからやること(2027年3月までの段取り)
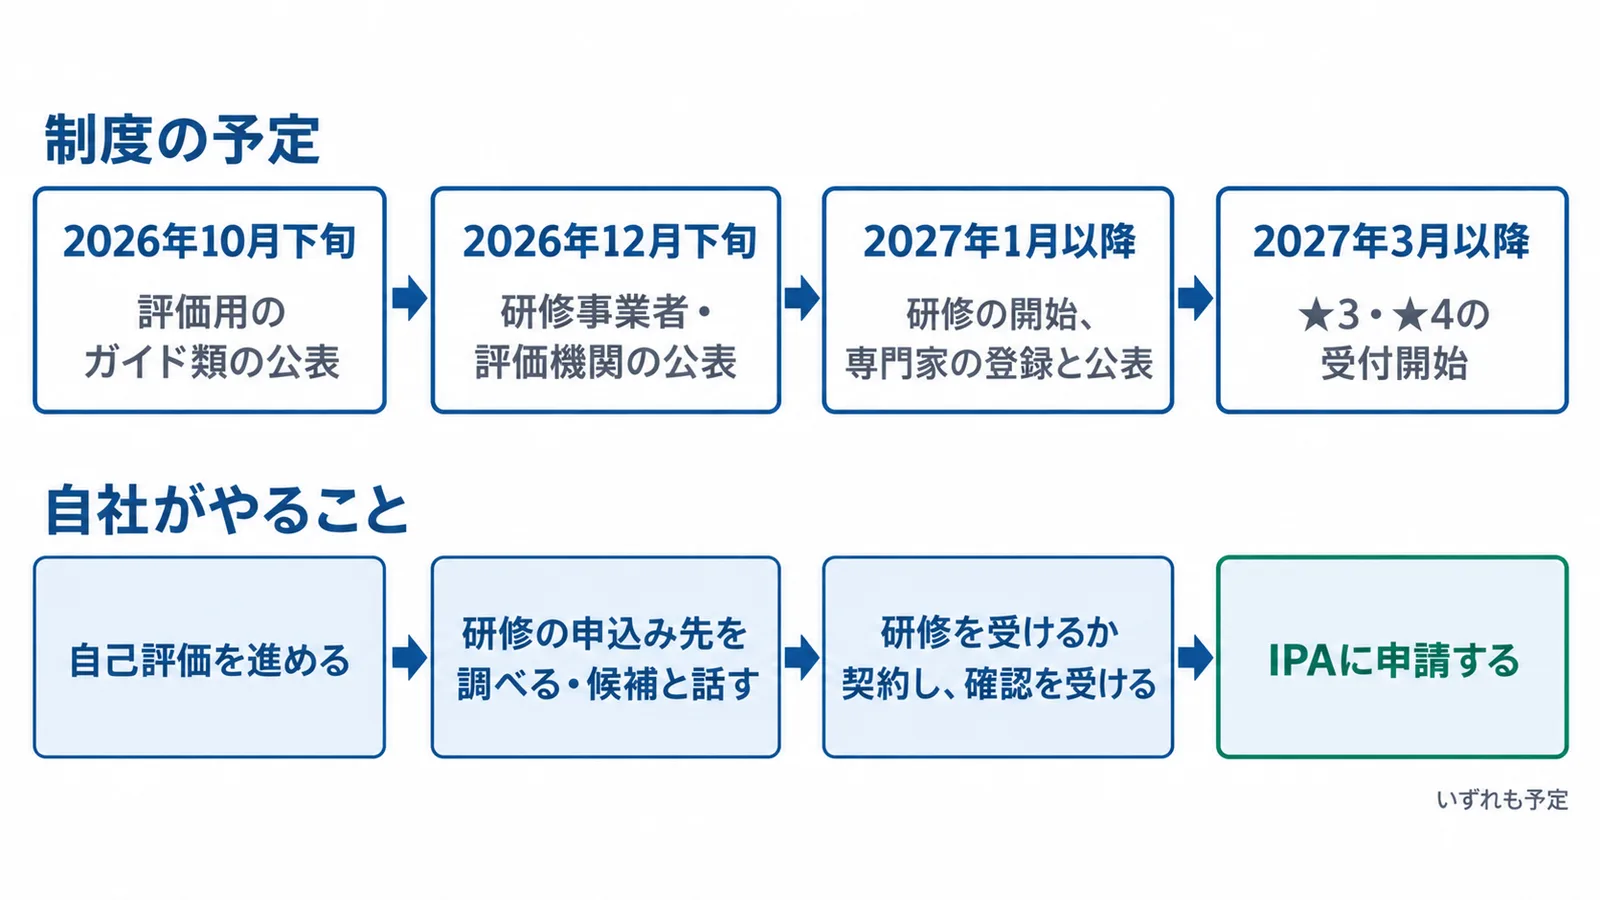
★3の申請の受付は2027年3月に始まる予定で、それまでに制度の準備が順に進みます。IPAが想定する★3を取りたい会社の流れは、評価用のガイド類を見て自己評価を行い、社内の人に確認を頼むなら2027年1月以降に研修を受け、社外の専門家に頼むなら契約し、専門家が決まりしだい確認を受けて、受付が始まったら申請する、というものです。[4]公表物のまとめの★3を取りたい会社の想定の流れでも、同じ流れを整理しています。
これに、今からできる準備を足すと、次の段取りになります。制度の時期は、いずれも予定です。[4][7]
| 時期 | 制度の予定 | 自社がやること |
|---|---|---|
| 今〜10月 | — | 社内の資格保有者を確かめる。チェックリストで自己点検を始める |
| 2026年10月下旬 | 評価用のガイド類の公表 | ガイドを見て自己評価を進める |
| 2026年12月下旬 | 研修事業者・評価機関の公表 | 社内で立てるなら研修の申込み先を調べる。社外なら候補と話す |
| 2027年1月以降 | 研修の開始、専門家の登録と公表 | 社内の人が研修を受ける、または社外の専門家と契約する。確認を受ける |
| 2027年3月以降 | ★3・★4の受付開始 | IPAに申請する |
自己点検の進め方はSCS評価制度のチェックリストで、専門家に確認してもらう段階は同じ記事の専門家に確認してもらうで説明しています。予定が変わったときは、公表物のまとめのこれからの予定に反映します。
社長に説明するときは、「社内で立てるか社外に頼むかを12月下旬ごろに決め、1月以降に確認を受け、3月以降に申請する」の3点を伝えると、判断に必要なことがそろいます。費用の考え方は、総合解説のいくらかかる?費用も合わせて見てください。取引先から★3を求められて準備を始めたばかりなら、社内で最初にやることから進めましょう。
中小企業が今日やること
よくある質問
資格を持っている社員がいれば、すぐに確認できますか?
できません。6つの資格のどれかに加えて、研修の受講と修了試験の合格、IPAへの登録が要ります。研修は2027年1月以降に始まる予定です。
確認責任者に、自己評価の支援も頼めますか?
★3では、自己評価の段階で社内外の確認責任者から支援を受けることができる仕組みです。なお★4には、過去3年以内にその会社に構築支援などをしていた人は評価できない決まりがあります。
確認責任者への費用はいくらですか?
社外の確認責任者に払う費用は、その人との契約で決まります。頼む範囲や会社の状況で変わるため、この記事では目安を載せていません。なお、IPAに払う★3の登録料は、2028年3月31日までの申請なら1年分で1万円です。[5]
IPAの支援者リストの専門家に頼めますか?
「中小企業向けサイバーセキュリティ対策支援者リスト」の専門家は、SCSセキュリティ専門家とは要件が違います。★3の確認を頼むなら、その人がSCSセキュリティ専門家として登録しているかを確かめてください。
確認責任者がいないと、★3は取れませんか?
取れません。★3は確認責任者の確認と署名を経た自己評価で申請する仕組みです。
毎年頼む必要がありますか?
あります。★3の有効期間は1年で、更新のたびに確認責任者の確認と助言を受けて、自己評価の更新版を出します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
出典
- SCS評価制度の詳細情報(IPA) 2026年9月25日確認
- 制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- SCS評価制度 基本規程(SCS-100)(IPA) 2026年10月9日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月9日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年9月25日確認
- SCS評価制度 研修実施基準(SCS-330B)(IPA) 2026年10月9日確認
- 指定申請について(評価機関・技術検証事業者・研修事業者向け)(IPA) 2026年10月9日確認
- SCSセキュリティ専門家・評価機関(IPA) 2026年10月9日確認
- SCS評価制度 よくある質問(IPA) 2026年10月9日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年9月25日確認
- SCS評価制度 評価機関指定基準(SCS-310)(IPA) 2026年10月9日確認
- 評価機関、技術検証事業者、研修事業者の指定申請に関するよくあるご質問(10月7日版)(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。