
サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)は、法律の義務ではなく、任意の制度です。★を取るかどうか、取引でどう扱うかは、取引先との契約で決まります。
取らないと取引や入札はどうなるのか、取引先が★を求めるときのルール、営業で聞いた話の確かめ方、IT担当が次にやることまでを、経産省・IPAなどの公式資料をもとにまとめます。
SCS評価制度は義務?任意の制度です
SCS評価制度は義務ではなく、任意の制度です。委託元が委託先に求めるセキュリティの水準をわかりやすく示し、サプライチェーン全体の水準を高めることを目的としています。★の取得は委託元(または委託先)との取引契約で決められるもので、この制度として何らかの規制を課すものではありません[1][2]。
制度の使い方として想定されているのは、2社間の取引契約などで、発注側が受注側に適切な段階(★)を示し、対策の実施を促したうえで、両者で実施状況を確かめる形です[2]。例えば、部品を納めている会社が、納め先から「次の契約では★3の対策を」と示され、対策を進めて、その状況を両社で確かめ合うような場面です。
業種や規模を問わず、幅広い会社が対象となり得ます。取引先から求められていなくても、自社の対策の状況を見える化するために、自分から★を取ることも考えられます。
なお、今の時点で★を持っている会社はありません。「制度の開始」は申請の受付が始まることを指し、制度が始まる時点で★を取得している企業は存在しないためです。★3・★4の登録の受付は、2027年3月以降に始まる予定です[1][6][7]。
★3は専門家の確認を受けた自己評価、★4は評価機関による第三者評価です。段階ごとの違いと、どれを目指すかは、総合解説の★の段階と、どれを目指すかで説明しています。
取らないとどうなる?取引と入札への影響
★を取らないとどうなるかは、制度ではなく、取引先との契約で決まります。国や重要インフラの会社の調達などでどう使うかは、これから検討される段階です。
取引への影響
★の取得をどのような要件として契約で扱うかは、契約の当事者どうしで円満に合意して決めるものです。経産省は、そのうえで独占禁止法と取適法(旧下請法)に沿って適切に制度を使うことが求められる、としています[1]。
契約での扱い方には、いくつかの形が考えられます。例えば、契約が終わるまで必要な★の評価を保ち続けるよう求める運用や、★の有無のほかに、制度の要求事項・評価基準を共通のチェックリストとして使い、必要な基準を満たしているかを確かめる使い方です。
制度が始まったら、すぐ取引が止まる?
経産省のFAQには、「全ての要求事項・評価基準を満たさないと、制度開始後直ちに取引停止等になるのでしょうか?」という問いがあります。その答えは、任意の制度であること、★の扱いは契約の当事者どうしで合意して決めるものであること、チェックリストとして基準を満たしているかを確かめる使い方も想定されること、そして制度が始まる時点で★を持っている会社はないこと、です[1]。
入札への影響
★を政府機関等や重要インフラ事業者等の調達などでどう使うかは、今後検討される段階です[1]。入札の話を営業で聞いたときは、どの発注者の、どの資料にもとづく話なのかを確かめましょう。
自社の取引への影響は、営業の話ではなく、取引先に直接確かめるのが確実です。何をどう聞くかは、「取引先から求められたら」の取引先に確かめることにまとめています。
取引先が★を求めるときのルール
経産省と公正取引委員会は、取引先が対策を求めること自体はただちに独占禁止法上の問題になるものではなく、求め方によっては問題となることがある、と整理しています。ここでいう問題とは、要請の方法や内容によって、優越的地位の濫用として問題となることがある、という意味です[3]。
この整理では、問題となりうる求め方として、次の3つの型が挙がっています。いずれも、発注側の取引上の地位が相手方に優越していて、相手方が今後の取引への影響などを懸念して、要請を受け入れざるを得ないことが前提です。型や例によって、「問題となる」場合と「問題となるおそれがある」場合があります[3]。
| 型 | 問題となりうる求め方の例 |
|---|---|
| 対価の一方的な決定 | 対策で生じるコストの上昇分を考えずに、一方的に著しく低い対価を決める。有償のサービスの利用や認証の取得を求めたのに、価格への反映を協議せず、これまでどおりに価格を据え置く |
| 対策費の負担の要請 | セキュリティ対策費などの名目で、負担額や算出の根拠がはっきりしないまま金銭の負担を求める |
| 購入・利用の強制 | 合理的な必要性がないのに、指定する商品の購入やサービスの利用を強いる。同じかそれ以上の対策をしている相手に、指定する会社のより高価なサービスを使わせる |
対策をしても、必ず追加の費用がかかるわけではありません。ただ、システムの監視を続ける場合や専門の人材を雇う場合などは、費用が出ることがあり、こうした費用は労務費や一般管理費といった間接経費として計上されることが想定されます。経産省と公正取引委員会の解説では、発注側は、製品・サービスの価格への間接経費の転嫁について価格交渉の申出があった場合には、その申出に応じる必要があるとしています[4]。
独占禁止法や取適法との関係で疑問があるときは、公正取引委員会に相談できます。価格交渉の申入れのように取引の相手方の側で迷うときは、公益財団法人全国中小企業振興機関協会が中小企業庁の委託で行う「取引かけこみ寺」も、無料で相談に応じています[4]。整理の全文は、経産省と公正取引委員会の取引先とのパートナーシップのページで読めます。
価格交渉をどう進めるかは、「取引先から求められたら」の費用は取引先と話し合えるで、国の想定事例をもとに説明しています。
経産省の注意喚起:不適切な勧誘とは
不適切な勧誘とは、SCS評価制度を引き合いに、制度の趣旨と違う話で製品やサービスを勧める営業のことです。
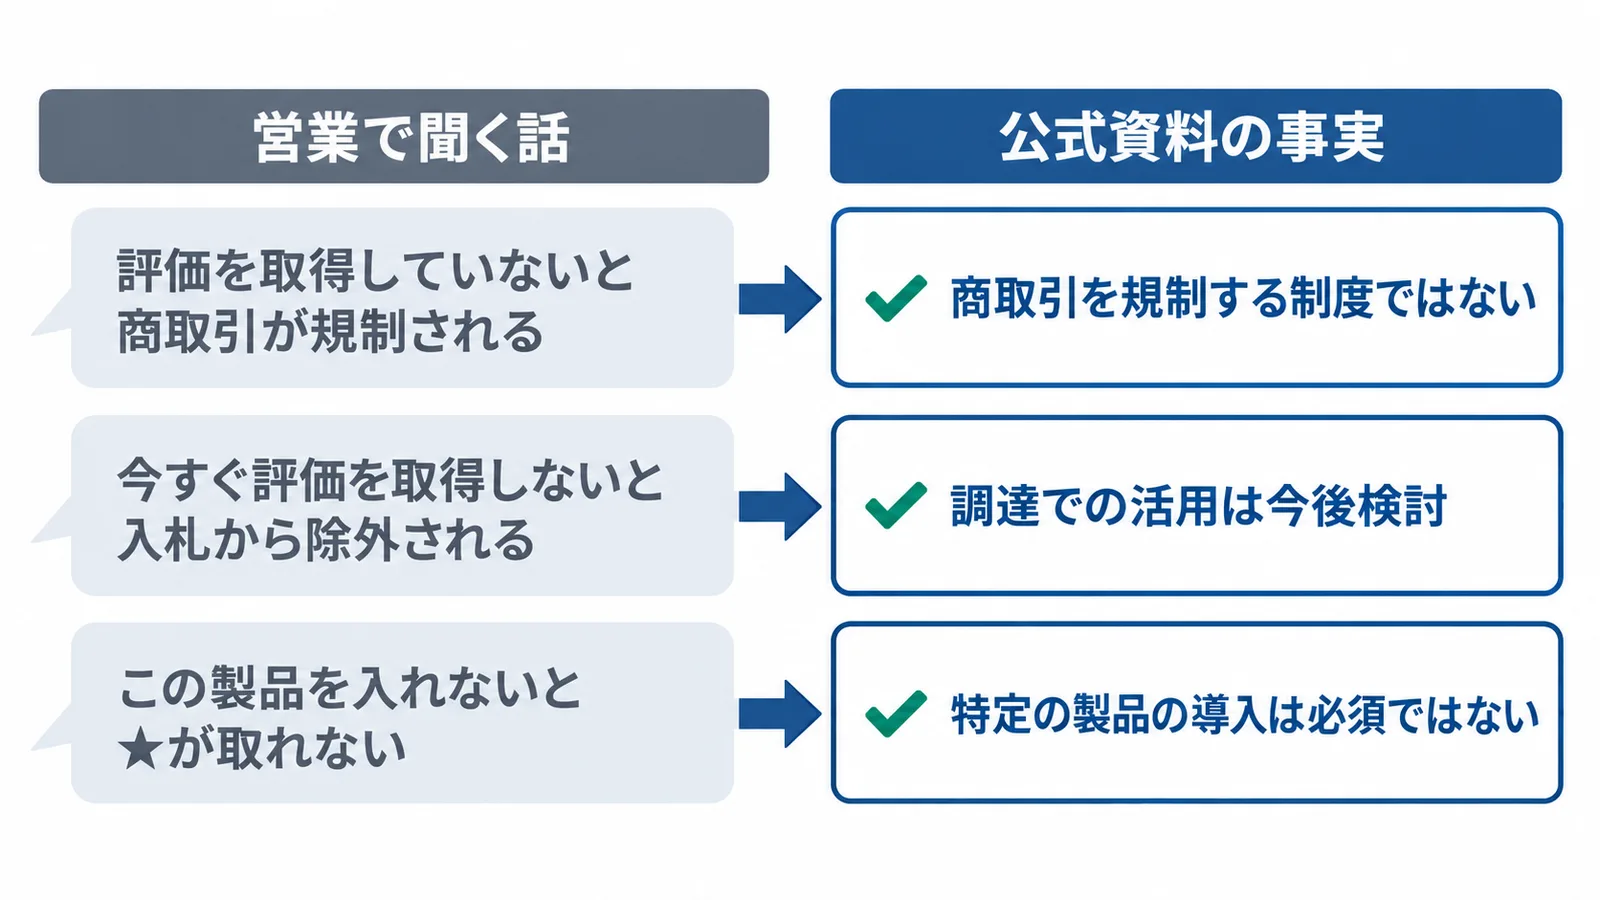
経済産業省と内閣官房 国家サイバー統括室は、2026年4月27日に注意喚起を出しました。そこでは、「評価を取得していないと商取引が規制される」「今すぐ評価を取得しないと入札から除外される」といった営業活動による、製品・サービスの勧誘が報告されているとして、注意を呼びかけています。
こうした営業活動は、制度の趣旨・目的とは異なるものです。この制度は、個社間の商取引に規制措置を講じるものではありません。また、評価基準を満たすために、特定のセキュリティ対策製品の導入が必須とされているものではありません[2]。
経産省のFAQにも、EDRや資産管理システムなど、特定の製品を入れなければならないのかという問いがあります。★を取りたい会社の規模やシステム構成によって求められる対応が必ずしも同じではないため、特定のセキュリティ対策製品の導入を求めるものではない、という答えです[1]。対策そのものが要らないわけではないので、製品を入れるかどうかは、自社の対策の状況を見て決めましょう。
経産省と内閣官房 国家サイバー統括室は、制度の運営を担うIPAから正しい情報を得るよう呼びかけています。
営業の話の確かめ方
営業で聞いた話は、経産省とIPAの公式資料で確かめられます。よく聞く言い方と、資料で確かめられる事実を表にまとめました。表の内容は、経産省の制度ページとFAQ、注意喚起、IPAのよくある質問、料金設定のお知らせ、運営審議委員会の資料にもとづきます[1][2][5][6][7]。
| 営業で聞いた話 | 公式資料で確かめられること | 確かめる資料 |
|---|---|---|
| 取らないと取引できなくなる、取引が規制される | 任意の制度で、★の扱いは取引先との契約で決まる。制度は個社間の商取引を規制するものではない | 経産省のFAQ、注意喚起 |
| 今すぐ取らないと入札から外れる | 政府機関等や重要インフラ事業者等の調達などでの活用は、今後検討される段階 | 経産省のFAQ |
| この製品を入れないと★が取れない | 特定のセキュリティ対策製品の導入は求めていない | 経産省のFAQ、注意喚起 |
| 今すぐ★3が取れる、★3を取った会社がある | 登録の受付は2027年3月以降の予定で、今★を持つ会社はない。★3・★4は、定められたすべての要求事項・評価基準を満たす必要がある | 経産省のFAQ、IPAのよくある質問・料金設定のお知らせ |
| 当社はSCSの評価機関・登録された専門家だ | 評価機関などの指定・公表は2026年12月下旬、SCSセキュリティ専門家の登録・公表は2027年1月以降の予定。公表後は、IPAの「セキュリティ専門家・評価機関」のページで確かめられる。「中小企業向けサイバーセキュリティ対策支援者リスト」の専門家とは別の要件 | IPAのよくある質問、運営審議委員会の資料 |
| ★の登録に高い費用がかかる | IPAに払う登録料は、★3が1年分1万円(2028年4月以降は2万円)、★4が3年分6万円。消費税込み | IPAの料金設定のお知らせ |
登録料のほかに、対策や支援にかかる費用は会社の状況で変わります。費用の考え方は、総合解説のいくらかかる?費用で説明しています。
IPAへの問い合わせはメールで受け付けていて、電話では受けていません。問い合わせの内容は、経産省と内閣官房 国家サイバー統括室に共有される場合があります[5]。営業の話を確かめるときは、次の順に進めると整理しやすくなります。
- 話の中身と、誰がいつ言ったかを書き留める
- 上の表の資料で確かめる
- 取引先の話なら、取引先に直接聞く
- わからなければIPAにメールで聞く
また、★4の第三者評価と、★の取得に向けたコンサルティングや製品・サービスの提供などを同じ法人などが行うことは、必ずしも否定されるものではないと考えられています。その際の中立性や公平性の要件は、今後詳しく決まる予定です[5]。支援を受けるかどうかは、話の中身が資料と合っているかを確かめてから決めましょう。
IT担当が次にやること
確かめた結果を社長に報告し、取引先への確認と、★3の自己点検の段取りを進めましょう。
社長に報告すること
社長への報告は、次の4点を短くまとめると、判断に使いやすくなります。
- 法律の義務ではないこと
- 取引先から求められているか
- 求められていれば、★と時期
- 営業の話で資料と違った点
取引先に確かめる
取引先から★の話が出ているときは、求める★の段階、いつまでか、契約の条件になるのかを確かめましょう。聞き方と返事の例は、「取引先から求められたら」の取引先に確かめることにあります。
★3の自己点検を始める
求められていなくても、★3の要求事項・評価基準と自社の対策を照らし合わせておくと、取引先にも営業にも、自分の言葉で答えられます。進め方は、チェックリストのチェックの進め方で説明しています。
これからの予定
制度の準備は、次の予定で進みます。いずれも予定です。
| 時期 | 予定 |
|---|---|
| 2026年10月下旬 | 評価用ガイド類の公表 |
| 2026年12月下旬 | 評価機関・技術検証事業者・研修事業者の指定・公表 |
| 2027年1月以降 | 制度の研修の提供(研修事業者により時期は異なる)、SCSセキュリティ専門家の登録・公表 |
| 2027年3月以降 | ★3・★4の登録申請の受付開始 |
★3を目指す会社には、次の流れが想定されています。まず、公表された評価用ガイド類を見て、自社の対策が★3の要求事項・評価基準に合っているかを確かめ、自己評価をします。2027年1月以降、社内のSCSセキュリティ専門家に確認を求めるならその人が研修を受けて登録し、社外の専門家に求めるなら契約を結びます。専門家が決まり次第、自己評価の結果を確かめてもらい、2027年3月以降、制度の運用が始まったらIPAに登録を申請します[7]。
予定が変わったときや新しい資料が出たときは、公表物のまとめのこれからの予定で更新しています。
中小企業が今日やること
よくある質問
★を取らないと、取引を切られますか?
★の扱いは、取引先との契約で決まります。契約でどう扱うかは当事者どうしで円満に合意して決めるもので、経産省は、独占禁止法・取適法に沿って適切に制度を使うことが求められる、としています。自社の取引への影響は、取引先に直接確かめましょう。
★を取るのに、特定の製品は要りますか?
特定のセキュリティ対策製品の導入は求められていません。会社の規模やシステム構成によって、求められる対応が必ずしも同じではないためです。
社内のIT担当者の確認だけで、★3は取れますか?
社内のIT担当者というだけでは足りません。★3の取得には「セキュリティ専門家」による確認が必要で、単に社内の情報システム担当者であれば良いというものではありません[1]。社内の人が、決められた資格を持ち、研修を受けて試験に合格し、SCSセキュリティ専門家として登録されれば、その人が確認する流れも想定されています[5][7]。専門家の資格の要件は、総合解説の誰に頼む?専門家と評価機関で説明しています。
不適切な勧誘を受けたら、どこに相談できますか?
制度についての正しい情報は、IPAにメールで問い合わせられます[8]。独占禁止法や取適法との関係で疑問があるときは公正取引委員会に、価格交渉で迷うときは無料の取引かけこみ寺に相談できます[4]。経産省の注意喚起のページにも、経産省 サイバーセキュリティ課の問い合わせ先が載っています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年10月3日確認
- SCS評価制度に係る不適切な勧誘に御注意ください(経済産業省・内閣官房 国家サイバー統括室) 2026年10月3日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年10月3日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(令和4年10月28日 経済産業省・公正取引委員会)を踏まえた想定事例について(解説)(経済産業省・公正取引委員会) 2026年9月25日確認
- SCS評価制度 よくある質問(IPA) 2026年10月3日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年10月3日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月3日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)公式サイト(IPA) 2026年10月3日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。