
ランサムウェアに感染したら、まず感染したパソコンをネットワークから切り離し、電源は切らずに、警察に通報・相談します。身代金は払わず、攻撃者にも連絡しません。
最初の1時間の手順とやってはいけないこと、窓口ごとに頼めることに加えて、個人情報の報告の期限、取引先への知らせ方、復旧と再発防止の進め方がわかります。
今すぐやること(最初の1時間)
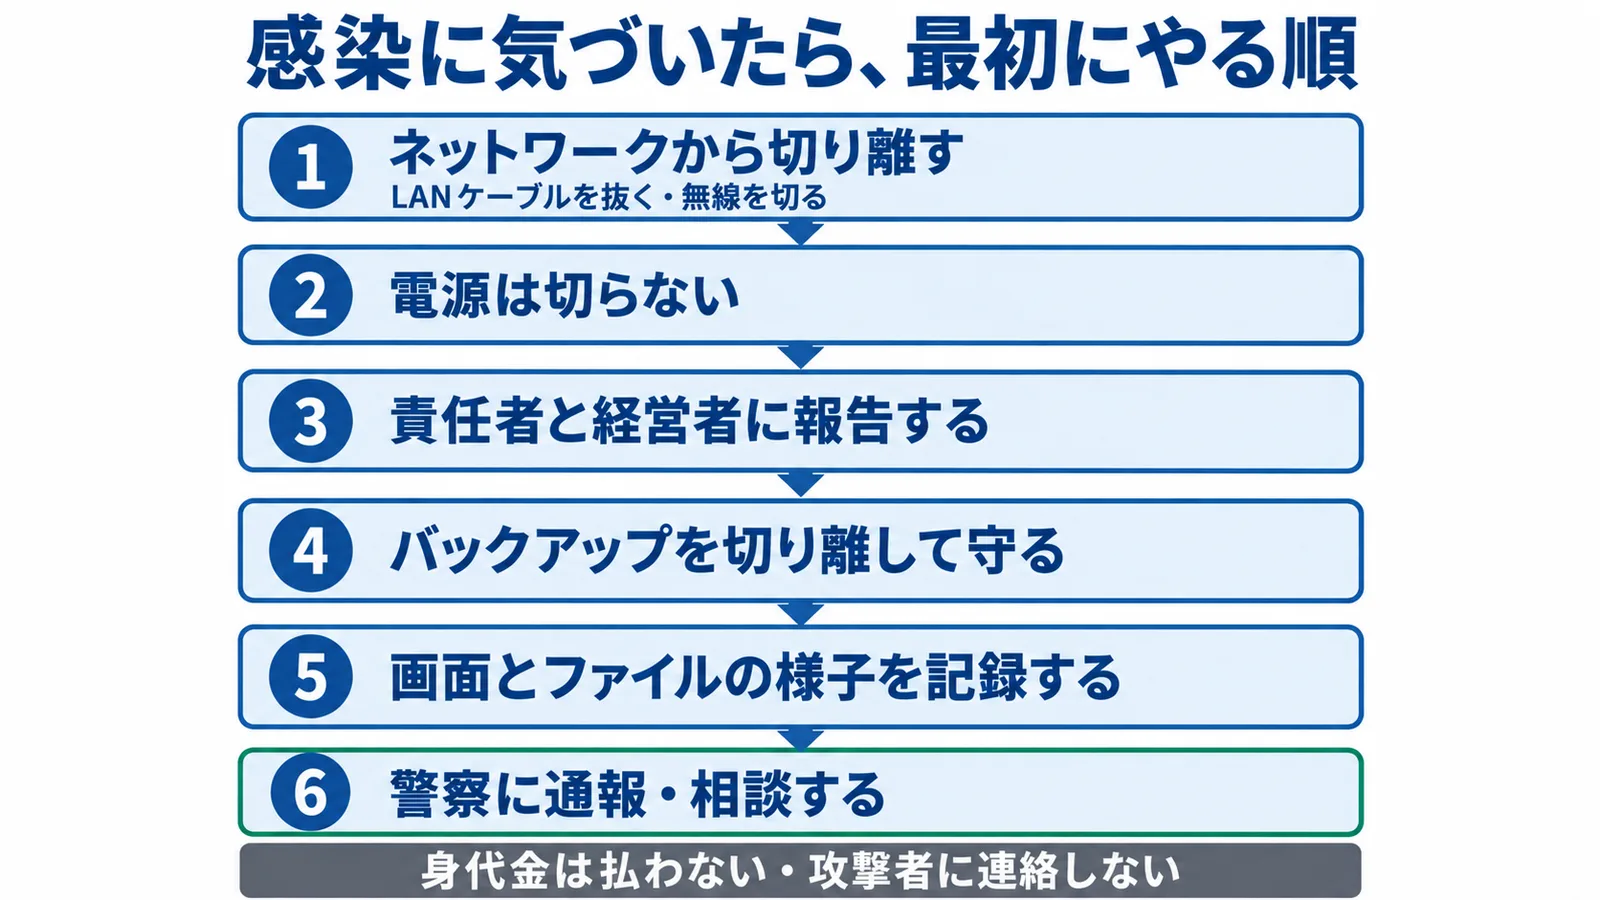
切り離す → 電源はそのまま → 責任者に報告 → バックアップを守る → 記録する → 警察へ、の順です。
被害を広げないため、感染したパソコンなどはLANケーブルを抜く・無線をオフにするなどして、ネットワークから隔離します。感染の原因を調べるのに必要なログなどが消える場合もあるので、パソコンやネットワーク機器の電源は落としません[1]。
兆候を見つけた人は情報セキュリティの責任者に報告し、責任者は対応すべきインシデントだと判断したら、速やかに経営者に報告します。経営者は対応の体制を立ち上げ、責任者と担当者を決めて役割を分けます。社内で状況を共有する連絡の体制と、外からの問い合わせを受ける窓口を1つにまとめることも、あわせて考えます。
バックアップのサーバーやファイルがまだ被害を受けていなければ、安全が確かめられるまで切り離したり、退避したりすることを検討します。自動でバックアップする仕組みでは、作り方や状況によって、無事だったバックアップが上書きされて消えるおそれがあります。
これを、上から順にやる表にすると次のとおりです。
| 順 | やること | なぜ |
|---|---|---|
| 1 | ネットワークから切り離す(LANケーブルを抜く・無線を切る) | ほかのパソコンやサーバーに広げないため |
| 2 | 電源は切らない | 原因を調べるためのログが消える場合があるため |
| 3 | 責任者と経営者に報告する | 誰が決め、誰が動くかを早く決めるため |
| 4 | バックアップを切り離して守る | 無事なバックアップまで暗号化・上書きされないため |
| 5 | 画面とファイルの様子を記録する | 種類の特定と、警察・相談先への説明に使うため |
| 6 | 警察に通報・相談する | 初動の支援や復号ツールの案内を受けられる場合があるため |
記録では、暗号化されたファイルの拡張子、パソコンに残された脅迫メッセージのファイル、デスクトップの壁紙が、ランサムウェアの種類を調べる手がかりになります。警察は通報を受けたとき、例えばランサムノート(身代金を求める文書)、通信ログ、システム構成図などの提供を頼んでいます。脅迫文の画面はスマホで撮り、いつ・誰が・何を見たかをメモに残しておきましょう。
被害は1台から数台の感染から、業務が止まる大きな被害までさまざまです。1台だけでも、警察への連絡は早めに行いましょう。窓口はどこに連絡する?にまとめました。
やってはいけないこと
特に、電源を切る、身代金を払う・攻撃者に連絡する、原因を塞がずに元に戻す、の3つは避けます。慌てたときにやりがちなことを、理由とあわせて並べます。
- 電源を切る: 原因を調べるためのログなどが消える場合があります
- 身代金を払う: ファイルが戻る保証はなく、被害の原因やほかの被害も残ったままで、払った後に別の攻撃や支払いの要求を受けるおそれがあります[2]
- 攻撃者に連絡・交渉する: 脅迫や提案が届いても、反応しないだけでなく、交渉も考えないのが基本です。状況によっては、交渉のやり取りを攻撃者が第三者に公開する可能性もあります
- 原因を塞がずにつなぎ直す: 入られた経路を塞がないと、復旧した後に別の攻撃グループの被害を受ける可能性があります
- バックアップの媒体をつないだままにする: パソコンに常時つないでいると、バックアップも暗号化されている場合があります
- ファイルを外部の検査サービスに気軽に上げる: 中身によっては、まだ公表していない被害が外から推測されたケースがあります
- 相談せずにリークサイトを見に行く: 攻撃者が用意したサイトで、安全という保証はありません。確かめるなら、専門機関などに相談してからにします
身代金について、警察は「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」と被害者に説明しています[1]。
パソコンの初期化やOSの入れ直しは、警察や相談先に話してからにしましょう。警察に渡す材料や原因を調べる手がかりが、パソコンの中に残っていることがあるためです。
どこに連絡する?相談窓口
まず警察に通報・相談し、初動の進め方はIPAかJPCERT/CCに相談します。警察・IPA・JPCERT/CCは、どれもIPAの手引きが相談窓口・報告先として挙げている窓口です。
ランサムウェアの被害にあったら、最寄りの警察署か、都道府県警察のサイバー犯罪相談窓口に通報・相談します。被害を広げないための初動の支援や、復号ツールの案内ができる場合があります[1]。全国共通のオンラインの受付窓口からも、通報・相談ができます。IPAの企業組織向けの窓口は初動の相談に助言をしますが、事案の調査や解析はしません[4]。JPCERT/CCは、インシデントの対応依頼をWebフォームやメールで受け付けています。
| 窓口 | 何をしてくれるか | 連絡のしかた |
|---|---|---|
| 警察(警察署・サイバー犯罪相談窓口) | 通報・相談の受付。初動の支援や復号ツールの案内ができる場合がある | 最寄りの警察署・都道府県警察の窓口、全国共通のオンライン受付窓口 |
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 初動の相談、被害の可能性と応急処置の助言、対応する専門業者の一覧や、ほかの相談先の紹介。調査や解析はしない | メール |
| IPA ウイルス・不正アクセスの届出 | ランサムウェアの感染を確かめたときの届出の受付 | 届出のページで様式を入手し、メールで |
| JPCERT/CC インシデント対応依頼 | インシデントの初動対応の相談 | Webフォームかメール |
| 個人情報保護委員会 | 個人データの漏えい等の報告の受付 | Webの報告フォーム(個人情報が含まれていたら) |
連絡先は、警察庁のサイバー事案に関する相談窓口、IPAの企業組織向けサイバーセキュリティ相談窓口、JPCERT/CCのインシデント対応依頼で確かめられます。IPAには個人向けの「情報セキュリティ安心相談窓口」もありますが、会社や組織は企業組織向けの窓口を使います。
警察に届けても、警察から公表を求めることはなく、被害の情報は外に出さないよう徹底されます。捜査は会社の復旧作業や業務の継続に最大限配慮して進め、例えば発生の直後はログの保存などだけを頼み、詳しい話は後から聞くといった形をとっています[1]。
自社で対応が難しいときは、IT製品のメーカーや保守会社などの外部の専門組織、公的機関の相談窓口に支援や助言を頼みます。緊急で被害の調査や切り分け、復旧などを有償で請け負う会社については、JNSA(日本ネットワークセキュリティ協会)が所属企業の一覧をまとめています[3]。
公的な窓口とは別に、自社の連絡先として、パソコンやネットワークの保守会社、影響が出そうな取引先、サイバー保険に入っていれば保険会社の窓口も、同じ時間帯に連絡できるようにしておきましょう。
個人情報が含まれていたら(報告と本人への通知)
顧客や従業員の個人データが暗号化されたり、盗まれたりしたおそれがあれば、個人情報保護委員会への報告と本人への通知が要る場合があります。
個人情報保護委員会は、報告が必要な場合の例に「ランサムウェア等により個人データが暗号化され、復元できなくなった場合」を挙げています。これは、不正の目的で行われたおそれがある行為による漏えい等の例です。報告が必要な場合には、ほかに、要配慮個人情報(病歴や健康診断の結果など)が含まれるとき、不正に使われるとお金の被害が出るおそれがあるとき、本人の数が1,000人を超えるときがあります。どれも、漏えい等が起きた場合だけでなく、起きたおそれがある場合も対象に含まれます[6]。
ガイドラインでは、暗号化されて復元できない状態は個人データの「毀損」の例にあたりますが、「その内容と同じデータが他に保管されている場合は毀損に該当しない」と整理されています。同時に個人データが盗まれた場合は、漏えいにもあたります[7]。
報告の期限は、ガイドラインで次のように整理されています[7]。
| 何を | いつまでに |
|---|---|
| 速報(委員会への報告) | 知った後、速やかに。目安は、個別の事案によるものの、知った時点から概ね3~5日以内 |
| 確報(委員会への報告) | 知った日から30日以内。不正の目的で行われたおそれがある場合は60日以内 |
| 本人への通知 | 事態の状況に応じて速やかに |
ガイドラインは、期限を数え始める「知った」時点を個別の事案ごとに判断するとしたうえで、会社(法人)ではいずれかの部署が事態を知った時点を基準にすると整理しています[7]。報告先は原則として個人情報保護委員会で、権限が事業を所管する大臣に委任されている業種では、その委任先の省庁に報告します。業法などで求められる場合は、所管の省庁への報告も要ります。
攻撃者が「情報を盗んだ」と言っていても実際には盗んでいないケースや、暗号化だけのケースもあります。実際に漏れたかどうかは、ログの調査などをしながら判断します。報告の対象には「おそれ」の段階も入るため、判断に迷うときは、調べている途中でも、委員会の漏えい等の対応のページで報告のしかたを確かめておきましょう。
取引先・顧客にどう知らせる?
影響が及ぶ取引先や顧客には、わかったことから順に知らせます。
すべての関係者に知らせるのが難しいときや、影響が広く一般に及ぶときは、ウェブサイトやメディアで公表します。公表で被害を広げないよう、時期・内容・対象を考えます。顧客や消費者に関係する場合は、受付専用の問い合わせ窓口を開きます。2回目以降の報告では、被害者や影響を及ぼした取引先・顧客に、対応の状況や再発防止策を伝えます。
リークサイト(攻撃者が盗んだデータを載せるサイト)に会社の名前が載ると、その情報が広がり、事実確認の問い合わせが増えるおそれがあります。取引先などからの問い合わせに早く応えられるよう、早い段階で外向けの対応の体制をつくることが大切です。
例えば、最初の連絡では「何が起きたか・今わかっていること・次にいつ知らせるか」の3つだけを伝え、問い合わせ先を1つに絞る、という形にすると、調べている最中でも知らせやすくなります。なお、警察に届けたことで公表を求められることはありません。
復旧はどう進める?
侵入された経路を塞いでから、バックアップから戻すのが基本です。JPCERT/CCは、初動の相談に対して次の3つの方針を伝えています[2]。
- (A)攻撃の被害範囲を把握し、被害の最小化を図る
- (B)攻撃の原因を解消するため、考えられる侵入経路を塞ぐ
- (C)攻撃者の要求には応じず、バックアップから復旧する
復旧の前には、侵入の経路として考えられる原因をすべて対処します。代表的な侵入の手口は、リモートアクセスの出入口、外から接続できるシステムの脆弱性、運用保守サービスの回線、メールなどで感染した端末を経由したものです。入口の塞ぎ方は入口を塞ぐ(VPN機器・リモートデスクトップ)で説明しています。
あわせて、感染が確認されていないパソコンやサーバーも含めて痕跡がないかを調べ、攻撃者がアクセスした可能性のある機器のパスワードを速やかに変え、未適用の更新を速やかに当てます。切り離したシステムをネットワークに戻す前には、攻撃者が残したマルウェアやバックドア、不正な設定が除かれていることを確かめます。
暗号化されたファイルは、通常、復号が難しく、バックアップが残っていればそこから戻します[2]。一部のランサムウェアには「No More Ransom」のサイトで復号ツールが公開されていますが、対応するのは一部の種類だけで、版の違いで使えないことがあり、すべてのファイルを戻せるとは限りません。警察庁が開発した、LockBitとPhobos/8baseで暗号化されたファイルの復号ツールもあり、2024年2月と2025年7月に広報されています。LockBitのツールを使いたいときは最寄りの警察署に連絡し、Phobos/8baseのツールは、警察に届出をしていない人も使えます[1]。将来、復号ツールが出る可能性を考え、暗号化されたファイルを保管しておくという選択肢もあります[2]。
復号ツールでもバックアップでも戻せなければ、機器やデータの復旧をあきらめて作り直します。復旧に時間がかかるときは、代わりの手段で一時的に業務を続けることを考えます。事業継続計画(BCP)があっても、すべて計画どおりに復旧できるわけではありません。何日止まり、いくらかかったかの実態は何日止まり、いくらかかるかにまとめています。
次に起きないために(★3 6-1-1・7-1-1)
落ち着いたら、入口を減らす・認証を強くする・更新を急ぐの3つと、起きたときの手順を整えます。
原因がはっきりしなくても、再発を防ぐために、次の3つの対策を徹底することを考えます。
- 外から接続できる機器を洗い出し、不要なものを止める
- 不要なアカウントを消し、多要素認証にする
- 深刻な脆弱性の更新を急いで当てる
adminのように最初から作られているアカウントも、無効にすることを検討します。お金をかけずに進める順番は対策は何から?、バックアップの取り方はバックアップを切り離して取るで扱っています。
被害にあった組織への聞き取りでは、ほとんどすべての組織で、経営層が「身代金は払わない」と早いうちに決めていました。また、事案がわかってから短い期間で信頼できるセキュリティの会社を見つけるのは簡単ではないため、平時から候補の会社と関係をつくっておくことが望まれます[8]。
SCS評価制度の★3では、起きたときの手順と復旧の準備を次のように求めています[9]。
| 項目 | 中身 |
|---|---|
| 6-1-1-1 | 発見報告・初動・調査と対応・復旧・最終報告を含む手順を定める |
| 6-1-1-2 | 社内外(関係当局・所管省庁を含む)の連絡先と報告の道筋を定める |
| 6-1-1-3 | セキュリティを統括する役員と担当部署の役割・責任を定める |
| 6-1-1-4 | 年1回以上、その体制を点検する |
| 6-1-1-5 | インシデントの報告の書式を整える |
| 6-1-1-6 | 年1回以上と、社内外で重大なインシデントが起きたときに、事例と対応策を社内の部署へ共有する |
| 7-1-1-1 | 事業を続けるうえで重要なシステムの目標の復旧レベルを決め、そこまで戻すための対策を整える(例: 予備機やクラウドの待機系、電話・FAXでの業務に備えた取引先の連絡先と複数の連絡手段) |
項目ごとの確かめ方は6-1-1 インシデント対応手順と7-1-1 事業継続要件に沿った復旧準備、バックアップは4-3-4 適切なバックアップで説明しています。平時の決め事の作り方は起きたときの決め事を作るにあります。
相談先を平時から持つ方法の1つに、サイバーセキュリティお助け隊サービスがあります。費用の備えとしての保険はサイバー保険とは?で扱っています。
中小企業が今日やること
よくある質問
1台だけの感染でも、警察に届けるべき?
届けましょう。警察は、軽い事案でも犯人につながる手がかりがあるかもしれないとして、情報の提供を呼びかけています[1]。
警察に届けたら、公表しなければならない?
警察から公表を求めることはありません。ただし、個人データが関わる場合の個人情報保護委員会への報告は別の話です。個人情報が含まれていたらを確かめてください。
届けたら、パソコンやサーバーを持って行かれて復旧が遅れない?
警察は、会社の復旧作業や業務の継続に最大限配慮しながら捜査を進めます。発生の直後はログの保存などだけを頼み、詳しいことは後から聞くこともあります。要望があれば伝えてかまいません。
身代金を払えば早く戻る?
戻る保証はありません。払っても、暗号化されたファイルが元に戻る保証はなく、被害の原因も残ったままです。被害の件数や費用の実態はランサムウェア被害の記事にまとめています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- ランサムウェア被害防止対策(警察庁) 2026年10月20日確認
- 侵入型ランサムウェア攻撃を受けたら読むFAQ(JPCERT/CC) 2026年10月20日確認
- 中小企業のためのセキュリティインシデント対応の手引き(IPA) 2026年10月20日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月20日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月20日確認
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月20日確認
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会) 2026年10月20日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月19日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。