
ランサムウェア対策は、入口になる機器の更新とパスワード、切り離したバックアップ、起きたときの決め事から始めます。どれも新しい製品を買う前に、今ある機器と社内の決め事で手を付けられます。
ランサムウェアの仕組みと入口から、お金をかけずにやる5つの対策の順番と中身、お金をかけるなら何からか、SCS評価制度の★3の要求事項との重なりまでを順に説明します。
ランサムウェアとは?中小企業も狙われる?
ランサムウェアとは、パソコンなどに保存されたデータを暗号化して使えなくし、元に戻す代わりに金銭や暗号資産を要求する不正なプログラムです。いまは暗号化に加えてデータを盗み、「対価を支払わなければ当該データを公開する」などと脅す二重恐喝が被害の多くを占めます。暗号化せずにデータを盗むだけで対価を求める「ノーウェアランサム」の被害も確認されています[1]。
攻撃に必要な道具や環境を実行者に提供し、見返りに身代金の一部を受け取る仕組み(RaaS)も多数確認されています。分業によって、高度な専門知識がない者でも攻撃できるようになるなど、攻撃者の裾野が広がっています[1]。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」で、11年連続11回目の選出です[3]。
中小企業も被害にあっています。2026年1〜6月に警察に報告された被害は123件で、そのうち79件が中小企業でした。業種は製造業が約3割で、ほかにも様々な業種で被害が出ています[2]。件数や費用、復旧にかかった期間などの実態は、ランサムウェア被害の記事にまとめています。
入り方も変わっています。以前は不特定多数にメールを送る手口が一般的でしたが、現在は、VPN機器(社外から社内のネットワークにつなぐための機器)などインターネットに出ているところから、未修正のぜい弱性、漏えいした認証情報や簡易なパスワード、設定の不備などを悪用して入る手口が多くを占めます[1]。被害にあった組織へのアンケートでは、入口を答えた36件のうちVPN機器が18件、リモートデスクトップが9件でした[2]。くわしくはどこから入られるかで扱っています。
IPAが被害にあった組織から聞き取った教訓集では、どの組織も一般的な対策はしていて、運用の体制も整えていました。それでも、更新の適用が少し遅れた、一時的に変えた設定をそのままにしていた、といったわずかな隙から入られています[4]。特別な製品を探すより先に、ふだんの更新と設定に隙を作らないことが出発点です。
対策は何から?お金をかけずにやる順
入口を塞ぐ → IDと権限を絞る → 更新とウイルス対策 → バックアップ → 起きたときの決め事、の順です。 入口の約5割はVPN機器で[2]、「特に、主要な侵入経路であるVPN機器は速やかな対応が必要です」[1]。また、ランサムウェアの被害の多くは、基本的な対策ができていないことに起因します[4]。そこで、入られにくくする対策を先に、入られたときの被害を小さくする対策を後に並べました。
| 順 | やること | 主に誰が | 新しく買うもの | ★3の項目 |
|---|---|---|---|---|
| 1 | 入口を塞ぐ(VPN機器・リモートデスクトップ) | IT担当・保守会社 | 原則なし(機器の更新と設定) | 4-4-4・4-5-1 |
| 2 | IDと管理者の権限を絞る | IT担当 | なし | 4-1-2・4-1-3 |
| 3 | 更新とウイルス対策を止めない | IT担当 | 原則なし | 4-4-4・4-4-5 |
| 4 | バックアップを切り離して取る | IT担当 | 外付けの媒体やクラウドが要ることも | 4-3-4 |
| 5 | 起きたときの決め事を作る | 経営者 | なし | 6-1-1・7-1-1 |
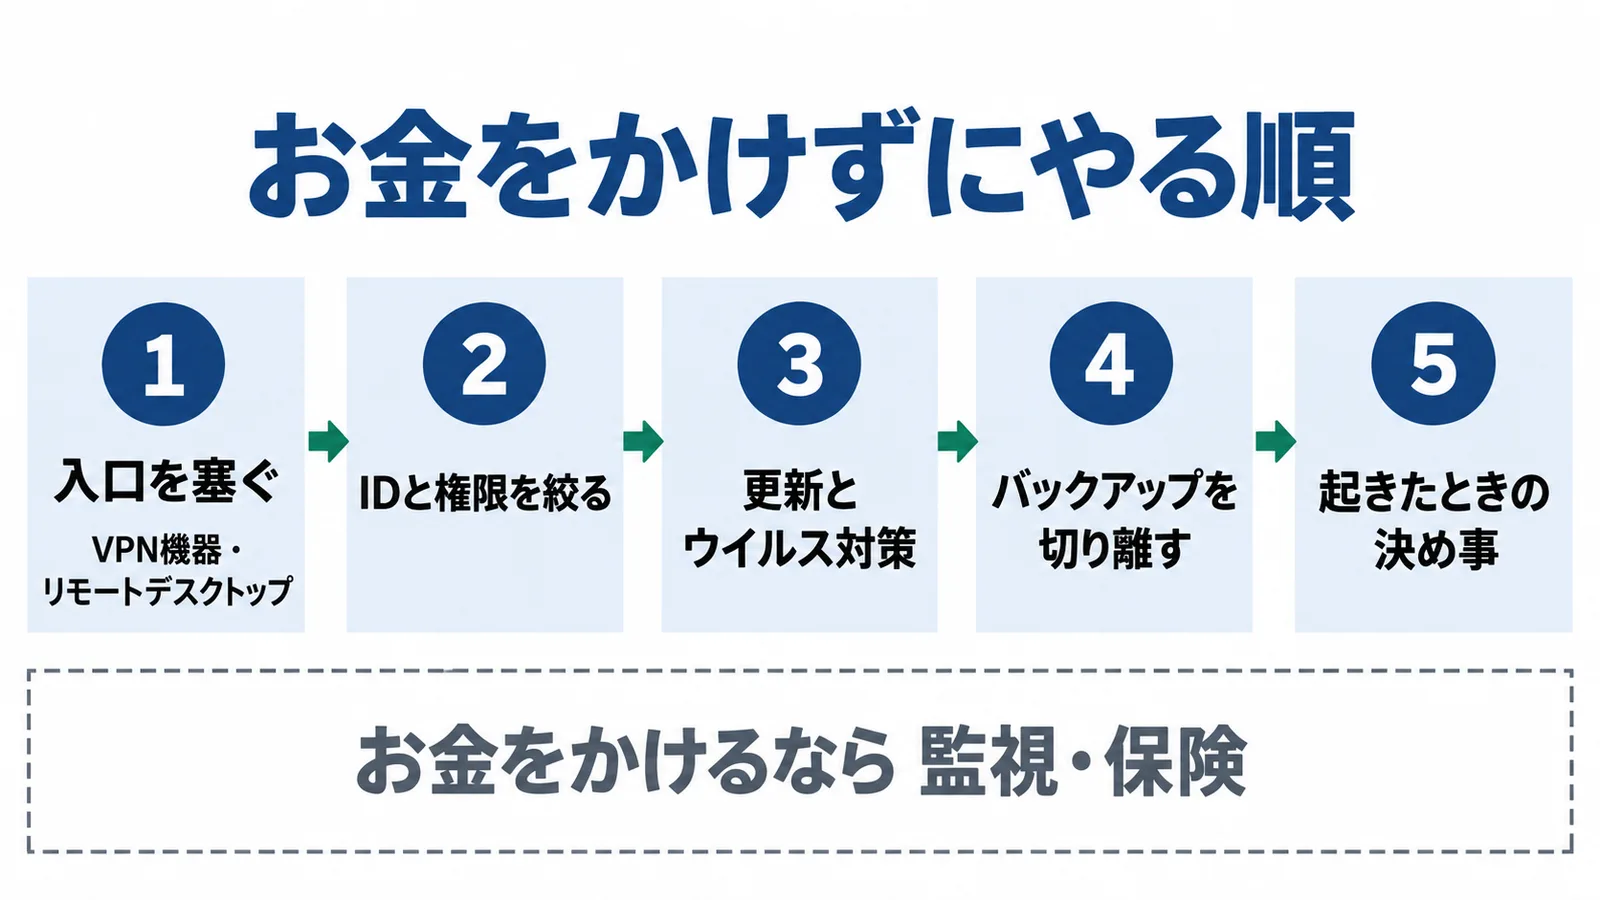
1〜5は、今ある機器の更新や設定の見直しと、社内の決め事が中心です。新しい製品を買わなくても始められますが、保守会社への作業の依頼や、バックアップの置き場所には費用がかかることがあります。費用は会社と機器で変わるため、ここでは相場を載せていません。監視の仕組みや保険のように、お金をかけて足す対策は、5つの後のお金をかけるならで扱います。
1. 入口を塞ぐ(VPN機器・リモートデスクトップ)
まず、社外からつなぐための機器を洗い出し、更新とパスワードを確かめます。 VPN機器やOSの更新ファイル・セキュリティパッチが公開されたら、速やかに当ててぜい弱性を残さないようにします。パスワードは、初期のままのものや「password」「qwerty」「12345678」のような簡単な文字列を避け、長く推測されにくく、ほかで使っていないものにします。そのうえで、多要素認証(パスワードに加えて、スマートフォンなど別の手段でも本人を確かめる仕組み)や、IPアドレスによるアクセスの制限と組み合わせます[1]。不要なポートは閉じ、必要なサービスだけに絞ることも対策の1つです。
次の4つから始めましょう。
- 外から入れる入口の一覧を作る
- 保守会社に更新の状況を聞く
- 初期パスワードの機器をなくす
- 使っていない入口を止める
一覧に載せるのは、VPN機器、ルーター、ファイアウォール、リモートデスクトップのように、インターネットから社内に入れるものです。例えば、テレワークのために置いたVPN機器や、外部の保守のために一時的に開けたリモートデスクトップの口も載せます。教訓集の聞き取りでは、一時的な運用のために変えた設定をそのままにしていたところから入られた例がありました。一覧は一度作って終わりにせず、年に何度か見直しましょう。
★3では、すべてのファイアウォールとルーターについて、初期の管理パスワードを強固で一意のものに変えるか、リモートアクセスを完全に無効にします(4-5-1-1)。インターネットとの境界にあるネットワーク機器のOSとファームウェアも更新の対象で、「重大」「高リスク」などの脆弱性を直す更新は、リリースから14日以内に当てます(4-4-4-2)[6]。項目ごとの確かめ方は4-5-1 ネットワーク境界防護にあります。
2. IDと管理者の権限を絞る
入られても広がらないよう、管理者の権限を持つ人とアカウントを減らします。 攻撃者はネットワークに入ると内部を探り、より多くのサーバや端末を乗っ取ろうとします。アカウントの権限と使える範囲を必要最小限にしておくと、乗っ取られたときに被害が広がるのを防ぐことにつながります。特に管理者権限は、渡す相手を絞って厳しく管理する必要があります。
教訓集の聞き取りでは、入られた後に被害が広がった主な原因は「安易なパスワード」「アップデートしていない NAS」「管理者アカウントでの運用管理」などでした[4]。NASは、ファイルを共有する保存用の機器です。管理者のアカウントやパスワードが、テキストファイルや表計算のファイルのままファイルサーバなどに置かれ、その保護が十分に意識されていない場合もあります。パスワードを「長く」「複雑に」「使い回さない」ことは、IPAのガイドラインの情報セキュリティ6か条の3番目です[5]。
やることは次の3つです。
- 退職者や使わないアカウントを消す
- ふだんの作業を管理者で行わない
- パスワードの一覧を共有の場所に置かない
外部の会社に管理者のアカウントを渡しているなら、そのアカウントも見直しの対象に入れましょう。委託先に渡した管理者アカウントの話は、アスクルの被害の記事で扱っています。
★3では、管理者IDごとに、用途に応じた必要最低限の権限だけを与えます(4-1-2-3)。また、重要な機密情報を扱うクラウドサービスには常に多要素認証を使い、多要素認証で使うパスワードは8文字以上にします(4-1-3-2・4-1-3-4)[6]。多要素認証の項目の対象は「重要な機密情報を取り扱うクラウドサービス」で、社内のすべてのシステムではありません。管理者IDの項目は4-1-2 管理者IDの管理手続で確かめられます。認証の項目は4-1-3 認証の強度・実装方法の決定にあります。
3. 更新とウイルス対策を止めない
OSやソフトの更新とウイルス対策ソフトは、6か条の1番目と2番目に当たる基本の対策です。 6か条は、企業の規模に関わらず必ず実行すべき重要な対策です。
ただし、ソフトを入れていれば防げるわけではありません。2026年1〜6月の被害で、ウイルス対策ソフトの導入状況を答えた47件のうち、40件は導入していました[2]。従来型のウイルス対策ソフトだけでは、攻撃者の活動を十分に見つけられない場合があります。更新とウイルス対策は土台として続け、入口の対策やバックアップと組み合わせましょう。Windowsの標準の機能で足りるか、別にソフトを買うかの判断は、セキュリティソフトはいらない?でまとめています。
★3では、ネットワークにつながるすべてのパソコンとサーバにマルウェア対策ソフトを入れ、パターンファイル(ウイルスを見分けるためのデータ)をベンダーの推奨に従って更新します(4-4-5)。更新は、できれば自動アップデートにし、「重大」「高リスク」などの脆弱性を直すものはリリースから14日以内に当てます(4-4-4)[6]。対象の範囲は4-4-4 セキュリティパッチ・アップデートの手続で確かめられます。
4. バックアップを切り離して取る
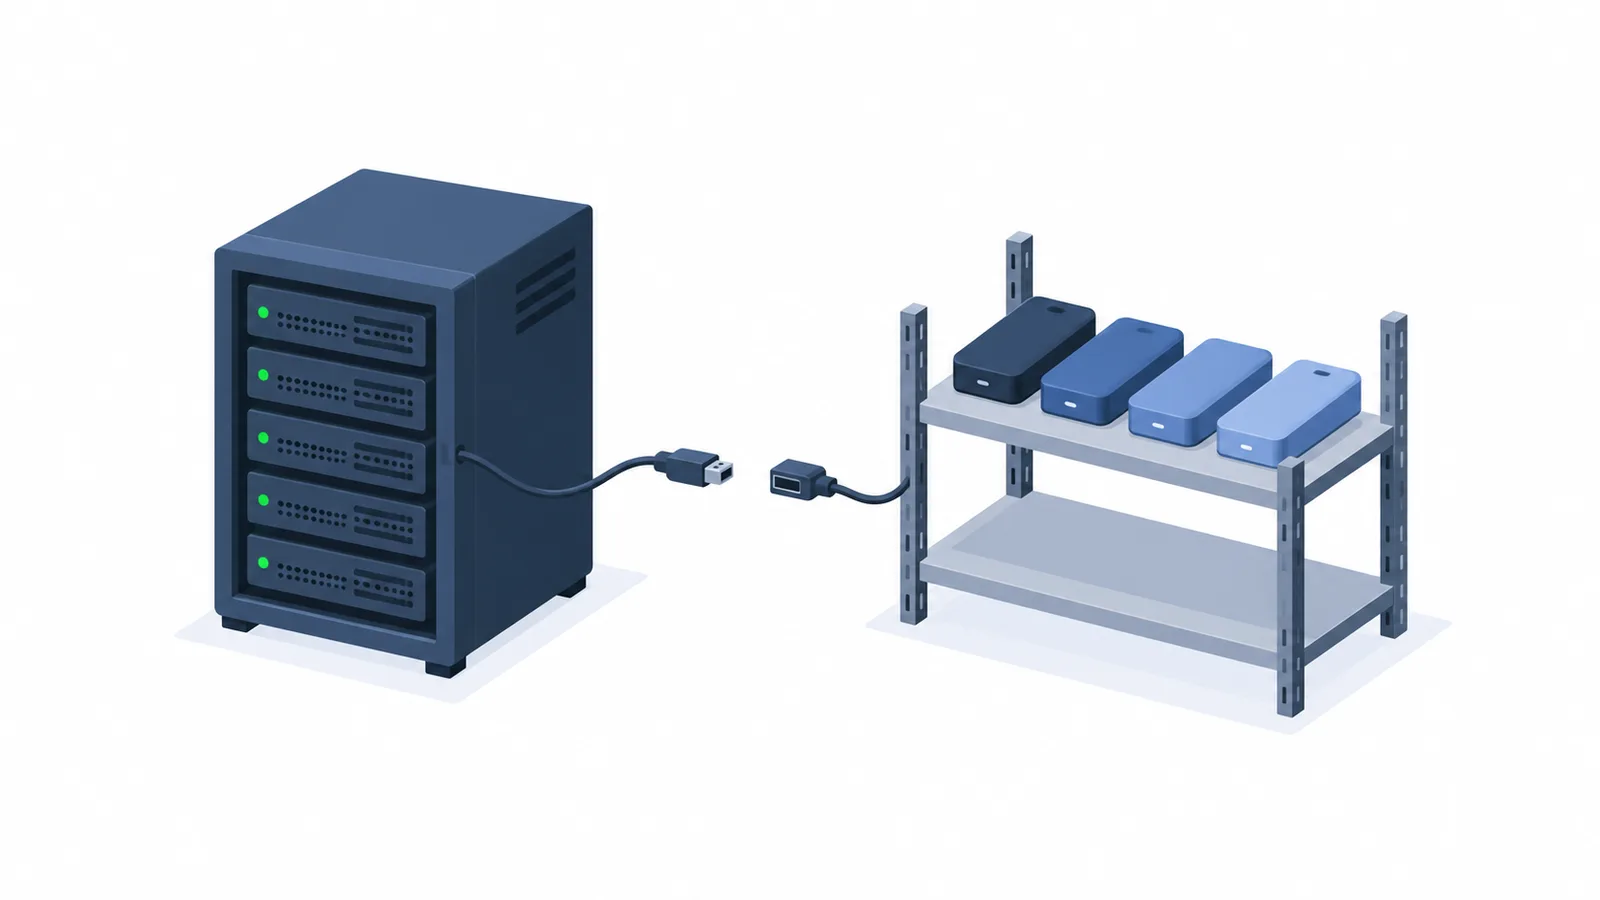
バックアップは、ふだんのネットワークから切り離した置き場所にも取り、戻せるかを確かめます。 ランサムウェアによって、バックアップのデータまで暗号化される事例が多数確認されています。バックアップはなるべくこまめに取り、ネットワークから切り離してオフラインで保存するなど、データの重要さに応じて暗号化されないように備えます[1]。
2026年1〜6月の被害で、バックアップから戻そうとした結果を答えた40件のうち、戻せたのは11件でした。戻せなかった29件のうち14件は、バックアップも暗号化・消去されていたことが理由です[2]。くわしくはバックアップがあっても戻せない理由で扱っています。
6か条の5番目は「バックアップを取ろう!」です。取るときは対象を選び、取得の方法と間隔を決めます。保管では世代管理(いくつかの時点のバックアップを残すこと)と保管期間を決め、復旧の計画を立てて、正しく復旧できることを確かめます。置き方の例には、元のシステムから物理的に分けた場所に保存する「物理的隔離」があります[5]。
汚染された可能性があるバックアップは、復旧に使えません。少なくとも侵入が始まる前のバックアップは安全なので、いつ入られたかを調べられるよう、必要なログを残しておきます[4]。ログは、ネットワーク機器や端末のものを日頃から取っておきましょう。
やることは次の3つです。
- 対象・頻度・何世代残すかを決める
- 1つはふだんつながない場所に置く
- 年に1回は実際に戻してみる
★3では、取得の対象・頻度・保管期間を決めてバックアップを取り、重要な機密情報は遠隔地にもバックアップし、対象ごとにリストア手順書(戻す手順を書いたもの)を整えます(4-3-4-1〜3)[6]。★3の言葉は「遠隔地バックアップ」で、上で書いた「ネットワークから切り離してオフラインで保存」とは別の言葉です。両方を満たすかは4-3-4 適切なバックアップで確かめましょう。
5. 起きたときの決め事を作る
起きた後の判断に時間がかからないよう、経営者が先に決めておきます。 経営者が事前にしておくことは、判断基準と意思決定のプロセスを整えること、全社で役割分担をはっきりさせること、サイバー攻撃に対応したBCP(事業を続けるための計画)をつくるよう指示すること、個人情報を含むデータの台帳を整えるよう指示することです[4]。
BCPで対処の流れや警察などの連絡先を整理しておくと、被害にあったときの助けになります。被害を想定した訓練で、関係者との連絡、警察への通報・相談、広報の対応、バックアップからの復旧の手順などを確かめておくと、計画の実効性が高まります。
身代金は、払ってもデータが戻る保証も、流出が止まる保証もありません。払って復旧すると「金銭の支払いに応じた企業」として攻撃者の間で共有され、別の攻撃者から再び狙われるおそれもあります[3]。払ったお金が、犯罪グループなどの活動資金になることも懸念されます[1]。教訓集の聞き取りでは、ほとんどすべての組織で、経営層が「身代金は払わない」と早いうちに決めていました[4]。
決めておくことは、次の4つです。
- 止める・公表するかを決める人
- 警察・保守会社・取引先の連絡先
- 身代金は払わないこと
- 個人情報を置いている場所
起きたときの最初の動き(ネットワークから切り離す、電源は落とさない、警察に通報する)は、被害にあったらにまとめています。相談先は、最寄りの警察署か、都道府県警察のサイバー犯罪相談窓口です[9]。経営者の役割の全体は、ガイドラインの経営者がやることを見てください。
お金をかけるなら何から?(監視・EDR・保険)
5つの後にお金をかけるなら、異常に気づいて止める仕組み(監視)と、起きたときの費用の備え(保険)です。 侵入やその前兆を見つけて対処するには、ウイルス対策ソフトやEDR(パソコンやサーバの動きを見て、不審な動作を見つけて止める仕組み)、ネットワークを監視する製品などが有効です。どれも入れるだけでなく、最新の状態に保ち、適切に運用することが大事です[1]。
EDRは、ウイルス対策ソフトを補う対策として検討すべきものです。ただし入れるだけでは十分でなく、アラートにすぐ対応できる体制が要ります。教訓集の聞き取りでは、暗号化を検知して管理者にアラートのメールが出ていたのに、週末の深夜だったため、すぐに受け取れなかった例がありました[4]。
社内に見る人がいないときの選択肢の1つが、IPAの基準を満たした「サイバーセキュリティお助け隊サービス」です。端末監視(EDRなどで端末を24時間見守り、攻撃を検知・通知する仕組み)の場合、価格は端末1台あたり月額2,000円(税抜き)、初期費用などは端末数によらず50万円(税抜き)を超えないことが基準です[8]。これは上限で、実際の価格ではありませんが、監視まで頼む場合の目安になります。中身はお助け隊の4つのサービスで、費用の決まりはお助け隊の費用の上限で扱っています。利用料と補助金の関係は、デジタル化・AI導入補助金のセキュリティ対策推進枠を見てください。
サイバー保険の補償の中身は、保険会社やプランによって違います。また、日本では、ランサムウェアの被害で払った身代金はサイバー保険の対象になりません[3]。入るかどうかの考え方はサイバー保険とは?にあります。気をつけることは補償されないもので確かめましょう。
SCS★3の要求事項との関係
5つの対策は、★3の要求事項のうち、境界の防護・管理者ID・認証・更新・マルウェア対策・バックアップ・インシデント対応・復旧の項目と重なります。 SCS評価制度は、特定のセキュリティ対策製品の導入を求めるものではありません[7]。5つの対策と、★3の要求事項・評価基準の主な中身の対応は次のとおりです[6]。
| 対策 | ★3の要求事項 | 評価基準の主な中身 |
|---|---|---|
| 1 入口を塞ぐ | 4-5-1 ネットワーク境界防護 | 初期の管理パスワードを変えるか、リモートアクセスを無効に。ルールのインターネット経由の変更は多要素認証か信頼できるIPアドレスに限る |
| 1 入口を塞ぐ / 3 更新 | 4-4-4 セキュリティパッチ・アップデートの手続 | 「重大」「高リスク」などの更新は、リリースから14日以内。境界のネットワーク機器も対象 |
| 2 IDと権限 | 4-1-2 管理者IDの管理手続 | 用途に応じた必要最低限の権限。不要になった管理者IDは速やかに削除か無効化 |
| 2 IDと権限 | 4-1-3 認証の強度・実装方法の決定 | 重要な機密情報を扱うクラウドサービスでは常に多要素認証。多要素認証で使うパスワードは8文字以上 |
| 3 ウイルス対策 | 4-4-5 マルウェア感染からの保護 | ネットワークにつながるすべてのパソコンとサーバにマルウェア対策ソフト。スキャンの範囲と頻度を決める |
| 4 バックアップ | 4-3-4 適切なバックアップ | 対象・頻度・保管期間を決める。重要な機密情報は遠隔地にも。対象ごとにリストア手順書 |
| 5 決め事 | 6-1-1 インシデント対応手順 | 発見報告から最終報告までの手順、連絡先、役割と責任。体制は年1回以上点検 |
| 5 決め事 | 7-1-1 事業継続要件に沿った復旧準備 | 重要なシステムについて業務の目標復旧レベルを決め、戻すための対策を整える |
決め事に当たる手順と連絡先は6-1-1 インシデント対応手順で、復旧の準備は7-1-1 事業継続要件に沿った復旧準備で確かめられます。ほかの項目はSCS評価制度★3チェックリストにまとめています。
中小企業が今日やること
よくある質問
身代金を払えばデータは戻りますか?
戻る保証はありません。払っても、データが戻る保証も流出が止まる保証もなく、別の攻撃者から再び狙われるおそれもあります。払ったお金が、犯罪グループなどの活動資金になることも懸念されています。
不審なメールに気をつければ防げますか?
メールへの注意だけでは足りません。添付ファイルやリンクから感染させる手口は今も確認されていますが、今の入口はVPN機器などインターネットに出ているところが多くを占め、添付ファイルからの感染は少なくなっています。メールへの注意と合わせて、入口を塞ぐ対策から進めましょう。
小さな会社でも狙われますか?
中小企業も被害にあっています。2026年1〜6月に警察に報告された被害123件のうち、79件が中小企業でした。
感染したら、まず何をすればいいですか?
感染したパソコンなどのLANケーブルを抜く・無線を切るなどしてネットワークから離し、電源は落とさずに、最寄りの警察署かサイバー犯罪相談窓口に通報・相談します。電源を落とすと、原因を調べるためのログなどが消えることがあるためです。その後の流れは被害にあったらにまとめています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- ランサムウェア被害防止対策(警察庁) 2026年10月19日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月19日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月19日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月19日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- サイバーセキュリティお助け隊サービス基準(2.1版)(IPA) 2026年10月1日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月19日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。