
アスクルは2025年10月19日、ランサムウェアによるシステム障害で、「ASKUL」「ソロエルアリーナ」「LOHACO」の受注と出荷を止めたと公表しました。事業所向けのWeb注文は、ソロエルアリーナが11月12日、ASKULが12月3日に再開し、2026年2月13日には、主要なECサービスが障害前の水準まで戻りました[8][12][18]。
12月12日の第13報で、入口は業務委託先に渡していた管理者アカウントだったと公表されています。そして2026年7月30日の第19報で、漏えいのおそれがある個人情報約60万件が追加で特定され、本人通知が始まりました[13][19]。備品を注文していた会社では、担当者や社員に通知が届いているかもしれない、と読めます。
第1〜19報の経緯と原因を順に追い、警察庁の統計、直前に起きたアサヒグループの件、SCS評価制度の★3の項目と並べて読みます。最後に、注文していた会社と、保守を外部に任せている会社のそれぞれが確かめることをまとめます。
何が起きたか
2025年10月19日(日)の午前、アスクルは外部からの不正アクセスによる異常を検知し、感染の疑いのあるシステムの切り離しとネットワークの遮断をしました。同じ日の16時半に、3つのサービスの受注を止めています[2]。
主な経緯は次のとおりです[1][3][4][5][8][9][12][13][18][19]。報の番号はアスクルの公表の順番で、日付は公表日です。外部クラウドサービスへの不正アクセスの日付は、第13報の時系列によります。
| 日付 | 報 | できごと |
|---|---|---|
| 2025年10月19日 | 第1報 | ランサムウェア感染によるシステム障害を公表。受注・出荷を停止し、受けていた注文はキャンセル |
| 10月22日 | 第2報 | 障害は主に物流システム(WMS)。同じ日に外部クラウドサービスへの不正アクセスも発生 |
| 10月29日 | 第3報 | FAX注文で37アイテムの出荷トライアルを開始 |
| 10月31日 | 第4報・第5報 | 犯行声明の報道について、声明を把握し確認中と公表。同じ日に情報の外部流出を確認 |
| 11月12日 | 第8報 | ソロエルアリーナのWeb注文を再開 |
| 11月14日 | 第9報 | グループ会社が物流を請け負っている取引先の、出荷・配送データが流出した可能性 |
| 12月3日 | 第12報 | ASKULのWeb注文を再開 |
| 12月12日 | 第13報 | 調査結果と原因、再発防止策を公表 |
| 2026年2月13日 | 第18報 | 全物流センターで出荷を再開し、主要なECサービスが障害前の水準に。定期報告はこれで終了 |
| 7月30日 | 第19報 | 漏えいのおそれがある個人情報約60万件を追加で特定し、本人通知 |
第4報は、ハッカー集団が犯行声明を出したという報道を受けたもので、アスクルは声明を把握して事実関係を確かめていると公表しました。第1〜19報のすべては、記事の最後の一覧から開けます。
事業所向けサービスはどう止まり、戻ったか
ASKUL・ソロエルアリーナのWeb注文は10月19日から止まり、ソロエルアリーナは11月12日、ASKULは12月3日に再開しました。その後も物流センターを順に戻し、主要なECサービスが障害前の水準に戻ったのは2026年2月13日です。
出荷が全面的に止まったのは、物流の仕組みによります。アスクルの物流センターは、自動倉庫やピッキングの設備を物流システムが動かしていて、そのシステムが止まると出荷も全面的に止まる作りでした。さらに、複数の物流システムが暗号化され、同じデータセンターの中にあったバックアップファイルも暗号化されたため、復旧に時間がかかりました[13]。
戻っていった順番は、次のとおりです[3][8][12][14][17][18]。
- 10月29日: 物流システムを使わない手作業の出荷を始めました。医療機関や介護施設を含む一部の客から、コピー用紙やトイレットペーパーなど37アイテムを、FAXで箱単位で受けました
- 11月10日: 対象を約230アイテム・7拠点に広げました。出荷できる量は、従来の1〜2割程度です
- 11月12日: ソロエルアリーナのWeb注文を、ソロエルアリーナのすべての客を対象に再開しました。ただし、物流センターから出荷する商品は、箱単位の約230アイテムと単品のメディカル品477アイテムに限られていました(ほかにサプライヤーからの直送品が約200万アイテム)
- 12月3日: ASKULのWeb注文を再開しました
- 12月17日: 東京と関東の物流センターで、物流システムを使った出荷を再開しました
- 2026年1月21日: 停止前に扱っていたすべての商品を買えるようになりました
- 2月13日: 2月4日までに全物流センターで出荷を再開し、13日には一般品から順に当日配送も再開しました
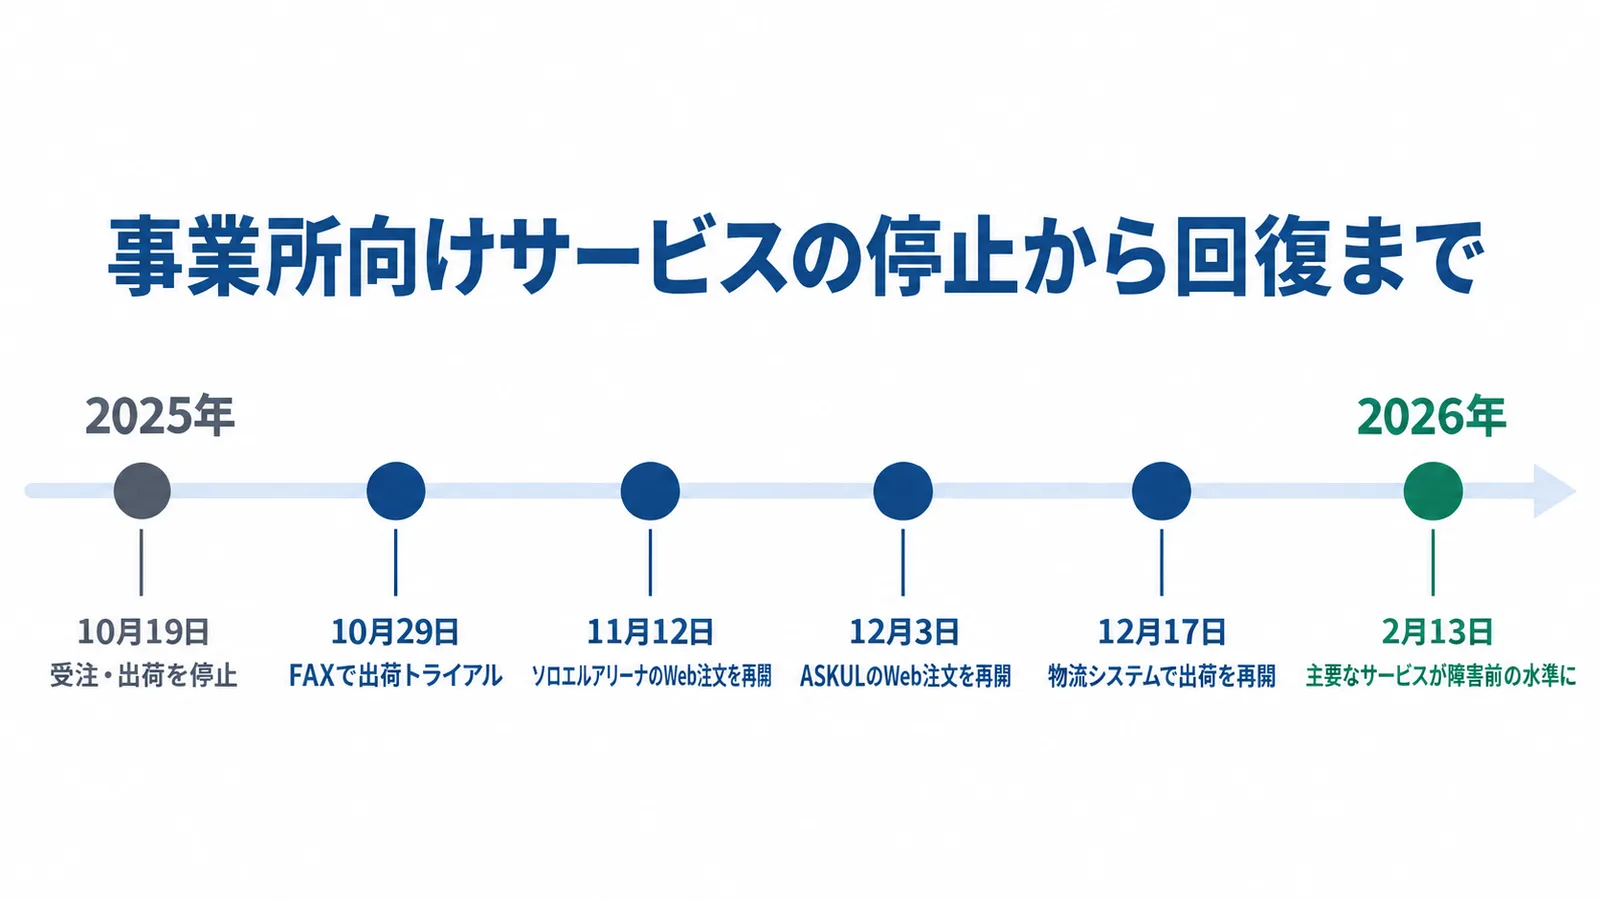
第18報は、これで「商品の品ぞろえを含む主要なECサービス機能については、システム障害発生前の水準まで復旧」したとしています。ただし、通常時と違う機能・サービスも残っていて、別のページで案内されています[18]。個人向けのLOHACOは、1月20〜21日に全面的に復旧しました[17]。
漏れた情報と、7月からの本人通知
第13報の時点で流出が確認された情報は、事業所向けサービスのお客様情報の一部 約59万件など、次の4つの区分です[13]。
- 事業所向けサービスのお客様情報の一部 約59万件
- 個人向けサービスのお客様情報の一部 約13万2,000件
- 取引先(業務委託先・エージェント・商品仕入先など)の情報の一部 約1万5,000件
- 役員・社員など(グループ会社を含む)の情報の一部 約2,700件
どの項目が含まれるかの詳しいところは、二次被害を防ぐため公表されていません。最初に流出が確認された10月31日の時点では、ASKUL・ソロエルアリーナへの問い合わせの情報(会社名・担当者名・メールアドレス・電話番号・問い合わせ内容など)が含まれていました[5]。
流出は、攻撃者が公開した情報を調べて確認したものです。10月30日夜・11月10日夜・12月2日夜に公開された情報を、アスクルが順に確認しています。ただし、一部の通信ログとアクセスログが失われていたため、攻撃者が見た可能性のある情報の範囲を完全に特定するのは難しいと判断されています[13]。LOHACOの決済ではクレジットカード情報を受け取らない仕組みで、個人の客のカード情報はアスクルにありません。
このほか、第9報で、アスクルのグループ会社が物流を請け負っている取引先の、出荷・配送データの一部(配送先の住所・氏名・電話番号・注文商品)が流出した「可能性」があると公表されています[9]。
第19報で追加された約60万件
アスクルは2026年7月30日の第19報で、外部への漏えいのおそれを否定できない個人情報約60万件を追加で特定したと公表しました。対象は、2025年7月15日〜10月19日にアスクルから発送された注文の、氏名・住所・電話番号・メールアドレスです。
- 事業所向けサービスのお客様情報の一部 約55万件
- 個人向けサービスのお客様情報の一部 約5万件
対象の期間のすべての注文が当たるわけではありません。また、注文した人のほか、お届け先の情報も含まれます。クレジットカード情報は含まれません。
この約60万件は、第13報の件数が増えたものではなく、別に追加で特定したものです。外部への漏えいや不正利用の事実は確認されておらず、第13報の後に新しい漏えいやシステムへの侵入が起きたのでもありません。通知の対象の範囲は、個人情報保護委員会とも協議を重ねて確かめたもので、7月31日から約1か月をかけて順次、個別に通知するとしています[19]。
同じ第19報で、アスクルは、個人情報と特定個人情報の安全管理措置について、2026年7月16日に個人情報保護委員会から行政指導を受けたと公表しています[19]。
原因は委託先に渡した管理者アカウント
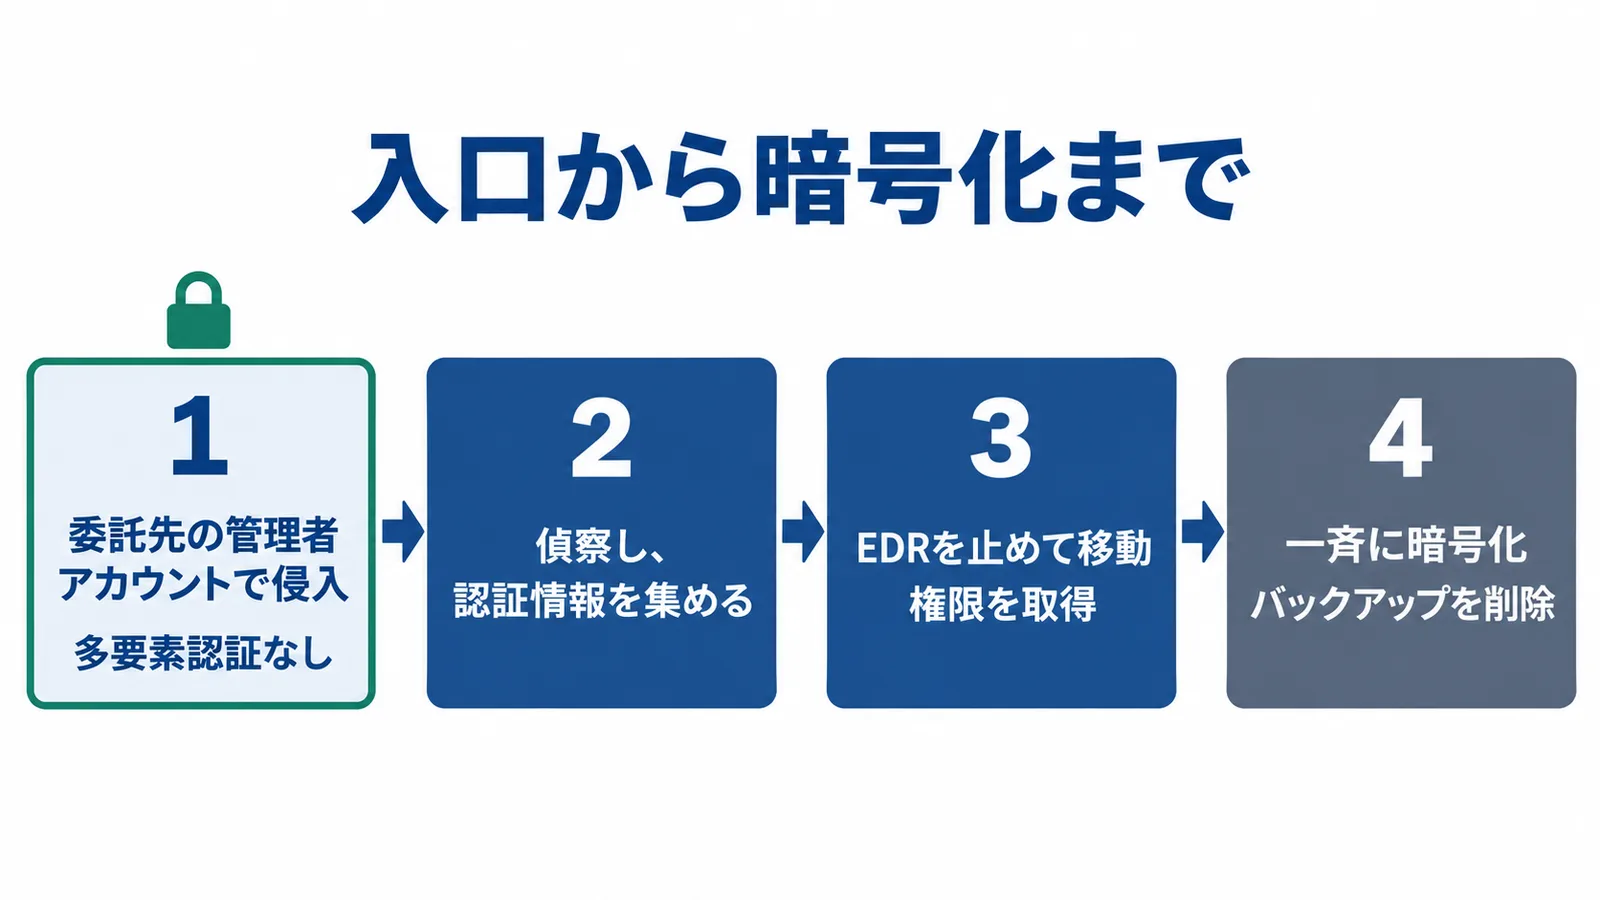
入口は、業務委託先に渡していた管理者アカウントでした。このアカウントには例外的に多要素認証を付けておらず、IDとパスワードが何らかの方法で漏れて、不正に使われました。
多要素認証とは、IDとパスワードに加えて、スマートフォンなどの持ち物や指紋・顔などを組み合わせて本人を確かめる方法です。アスクルは第13報で、原因を3つに分けて公表しています[13]。
①不正アクセス: 当時のログが削除されていて、原因を完全に突き止めるのは難しい状況です。委託先が管理するノートPCでは、OSの更新の途中で侵入した時点のログが消えていて、確かめられませんでした。VPN機器のベンダーが2025年9月末ごろに脆弱性を公表していましたが、それを悪用した侵入の痕跡は確認されていません。アスクルの社員のPCにも、侵入や情報を盗まれた痕跡は確認されていません。
②検知の遅れ: 侵入が起きたデータセンターでは、サーバーにEDR(侵入の痕跡を見つけて対応する仕組み)が入っておらず、24時間の監視もしていませんでした。そのため、不正アクセスをすぐに見つけられませんでした。
③復旧の長期化: 侵害されたサーバーでは、オンラインのバックアップは取っていましたが、ランサムウェアの攻撃を想定したバックアップの環境ではなかったため、一部のバックアップも暗号化されました。対策を当てるPCやサーバーが多く、一部のOSの更新にも時間がかかりました。
入ってからの動きは、次のとおりです。1の入り方は、第13報も「推定」としています[13]。
- 盗んだ認証情報で入る
- ネットワークを偵察し、複数のサーバーに入るための認証情報を集める
- EDRなどの対策ソフトを止め、サーバーの間を移動して必要な権限を取る
- 複数のサーバーでランサムウェアを一斉に動かし、同時にバックアップファイルを消す
使われたランサムウェアは複数の種類で、当時のEDRのシグネチャ(検知のための定義)では見つけにくいものも含まれていました。アスクルは攻撃者と接触しておらず、身代金の支払いも、どんな交渉もしていません[13]。
再発防止策として、アスクルと業務委託先では、すべてのリモートアクセスへの多要素認証の徹底、管理者権限の厳格な運用、作業する人の再教育に取り組みます。あわせて、24時間365日の監視と対応、EDRを含む何重もの検知、ランサムウェアを想定したバックアップの環境を整えるとしています[13]。
わかっていることと、公表されていないことを分けると次のとおりです[13]。
| わかっていること | 公表されていないこと |
|---|---|
| 委託先に渡した管理者アカウントで入られた | IDとパスワードがどう漏れたか(ログが消えていて究明は困難) |
| そのアカウントは例外的に多要素認証を付けていなかった | どの委託先か |
| VPN機器の脆弱性を悪用した痕跡は確認されていない | いつ入られたか |
最近の状況の中でどう読むか
2026年1〜6月に警察に報告されたランサムウェアの被害は123件と、半期で統計を取り始めてから最も多くなりました。そのうち79件が中小企業です。
同じ報告書から、アスクルの件と重なる数字を拾うと、次のとおりです[21]。
- 侵入経路は、回答36件のうちVPN機器が18件、リモートデスクトップが9件
- 調査・復旧に1,000万円以上かかったのは、回答35件のうち21件
- バックアップを取っていたのは、回答50件のうち44件
- バックアップから復元できたのは、回答40件のうち11件
- 復元できなかった理由でいちばん多いのは、バックアップの暗号化・消去(29件のうち14件)
攻撃者は「未修正のぜい弱性や漏えいした認証情報等を悪用して組織のネットワークへ侵入する」のが代表的な流れで、入った後は管理者権限の奪取やセキュリティの無効化を試みながら、重要なデータやバックアップを探します[21]。IPAの「情報セキュリティ10大脅威 2026」でも、組織の1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」でした[23]。
この数字とアスクルの件を重ねると、気づくことが3つあります。
①入口は機器の穴だけではない: 警察庁の統計では入口の約半分がVPN機器ですが、アスクルの件では、VPN機器の脆弱性を悪用した痕跡は確認されず、正規の管理者アカウントのIDとパスワードが使われました[13][21]。機器を更新していても、IDとパスワードだけで入れるアカウントが1つあれば入口になりうる、と読めます。警察庁も、認証情報を適切に管理し、多要素認証などの強い認証を取り入れるよう呼びかけています[22]。
②「例外」と「自社の外の端末」: 多要素認証を付けていなかったのは例外のアカウントで、侵入した時点のログは委託先が管理するPCにあり、OSの更新で消えていました。自社の決まりの外にあるアカウントや端末には、守りも、あとからの調べも届きにくい、と読めます。
③バックアップが同じ場所にあった: 同じデータセンターの中のバックアップも暗号化され、攻撃者はバックアップファイルを消していました。統計でも、復元できなかった理由でいちばん多いのは暗号化・消去です。警察庁は、バックアップをネットワークから切り離し、オフラインで保存することなどを勧めています[21][22]。
アサヒの件と並べると
アスクルの約3週間前、2025年9月29日に起きたアサヒグループのサイバー攻撃では、ランサムウェアが一斉に実行され、受注と出荷のシステムが止まりました(手作業で対応)[25]。流れはアスクルの件とよく似ている、と読めます。
主な点を並べると次のとおりです。アスクルの列は第1〜19報、アサヒの列は2026年2月18日と7月17日の公表によります[12][13][18][19][25][26]。
| アスクル | アサヒグループ | |
|---|---|---|
| 発生 | 2025年10月19日 | 2025年9月29日 |
| 入口 | 業務委託先に渡した管理者アカウント(多要素認証なし) | グループ内の拠点にあるネットワーク機器を経由(障害の約10日前) |
| 入った後 | EDRなどを止めて移動し、権限を取得 | パスワードの脆弱性をついて管理者権限を奪取したとみられる |
| 止まった業務 | 受注・出荷 | 受注・出荷(手作業で対応) |
| 注文の再開 | ASKULのWeb注文 2025年12月3日 | EOS(電子受発注)2025年12月2〜3日 |
| 通常に戻った時期 | 2026年2月13日(主要なECサービス) | 2026年2月までに物流業務全体が正常化 |
| 漏えいのおそれの範囲の見直し | 2026年7月30日、約60万件を追加(個人情報保護委員会とも協議) | 2026年7月17日、取引先の役員・従業員など37.8万件を追加(委員会との協議も踏まえ) |
アサヒは7月17日の見直しで、「漏えいのおそれを完全には否定できないものについても漏えいのおそれがある範囲として取り扱う」としました。データセンターのサーバーにあった個人情報について、外部に流出した事実は確認されていません[26]。
並べてわかることは、次のとおりです。どちらも最後はランサムウェアが一斉に実行されて暗号化が広がり、注文の再開までに1か月半〜2か月あまり、主な業務が元の水準に戻るまで(アスクルは主要なECサービス、アサヒは物流業務全体)に約4〜5か月かかりました。そして事件から9か月あまりたってから、個人情報保護委員会との協議を踏まえて、漏えいのおそれの範囲を広げ直しています[19][26]。本人への通知は、事件から時間がたってから届くことがある、と読めます。
SCS評価制度と重ねると
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、委託先などの取引先へのサイバー攻撃がもとで、自社の事業やサービスが止まったり、機密情報が漏れたりするリスクに備える対策を促す制度です。サプライチェーンを通じたセキュリティインシデントが頻発していることが、制度を検討した背景にあります[27]。★3・★4の登録の受付は、2027年3月以降に始まる予定です[30]。
アスクルの件でも、止まったのはアスクルの受注と出荷だけではありませんでした。グループ会社が他社から受託している物流業務(3PL)も止まり、その取引先の出荷・配送データの一部が流出した可能性も公表されています[2][9]。IPAの調査では、サイバー攻撃の被害を受けた中小企業の約7割が、取引先企業にも影響が及んだと答えています[29]。取引先に影響が広がるのは、大きな会社が攻撃されたときに限りません。
第13報の原因と★3の要求事項
第13報で公表された原因と業務の止まり方に、話題の近い★3の要求事項を並べると次のとおりです[13][28]。
| 第13報で公表されたこと | 近い★3の要求事項 | ★3の評価基準の主な中身 |
|---|---|---|
| 委託先に渡した管理者アカウントで入られた | 4-1-2 管理者IDの管理手続 | 管理者権限を渡す役員・従業員などを限定し、組織の中で誰が管理者IDを持っているかを把握する。不要になった管理者IDは速やかに削除か無効化 |
| そのアカウントには例外的に多要素認証がなかった | 4-1-3 認証の強度・実装方法の決定 | 重要な機密情報を扱うクラウドサービスでは、ユーザも管理者も常に多要素認証を使う |
| 侵害が起きたデータセンターのサーバーにEDRがなく、24時間の監視もなかった | 5-1-1 ネットワーク接続・データの監視 | 境界か端末で不正アクセスをリアルタイムで検知・遮断し、ネットワーク機器のログとアラートを分析する |
| 同じデータセンターの中のバックアップも暗号化された | 4-3-4 適切なバックアップ | 重要な機密情報は遠隔地にもバックアップし、対象ごとに復元の手順書を整える |
| 物流システムが止まり、出荷が全面的に止まった | 7-1-1 事業継続要件に沿った復旧準備 | サイバー攻撃を念頭に業務の目標復旧レベルを決め、回復に必要な対策を整える(例: 予備の機器やクラウドなどの待機系、電話・FAXなど人手での業務継続) |
★3の水準は、一般的なサイバー脅威に対処できることです。★は、取得・更新の時点で水準を満たしていることを示すもので、インシデントに対して完全な安全を保証するものではありません[27]。第13報で原因の究明を難しくしたログについては、ログの取得(4-4-3)が★4で加わる要求事項です[13][28]。
多要素認証では、範囲の違いに気をつけましょう。★3が常に多要素認証を使うよう求めているのは、重要な機密情報を扱うクラウドサービスです[28]。アスクルが再発防止策に挙げたのは、すべてのリモートアクセスへの多要素認証の徹底でした[13]。★3の項目を満たしているかとは別に、委託先が使うVPNやリモート接続に多要素認証が付いているかを確かめましょう。
取引先に★を求められうる会社にとって
制度構築方針の例では、受発注など重要な業務の多くがIT基盤に頼っている取引先に★3と★4のどちらを求めるかを、取引先が止まると自社の重要な業務に許容できない遅れなどが生じうるか、取引先が攻撃されると自社の機密情報の管理に重大な影響が生じうるか、で考えます。後者の判断の観点の例には、取引先から自社のシステムやネットワークにアクセスできるか、どの範囲までアクセスできるかが入っています[27]。
アスクルの件の入口も、業務委託先に渡していた管理者アカウントでした[13]。取引先のシステムの保守を請け負い、管理者アカウントを渡されている会社は、そのアカウントを誰が使い、多要素認証が付いているかを、取引先に聞かれたら答えられるようにしておきましょう。★3・★4のどちらを求められうるかの考え方は、取引先は何を見て★3か★4かを決めるのかで説明しています。
自社に置き換えると
読む人の立場で、2つに分けます。
ASKUL・ソロエルアリーナで注文していた会社
第19報の本人通知の対象は、2025年7月15日〜10月19日にアスクルから発送された注文の、注文した人とお届け先です(期間内のすべての注文が当たるわけではありません)[19]。会社の注文なら、注文した担当者や前任者、お届け先に名前がある社員に、通知が届いている可能性がある、と読めます。
アスクルは、アスクルや公的機関を装った「なりすまし」や「フィッシング」のメールなどに注意し、不審なメールのリンクや添付ファイルを開かないよう呼びかけています。問い合わせは、アスクルの個人情報専用お問い合わせ窓口(0120-023-219、平日9〜17時)で受け付けています[19]。
社内では、次の2つを進めておきましょう。
- 総務・購買の担当者に、通知が届いたかを聞き、アスクルを名乗る請求・支払先の変更・パスワードの確認の連絡に気をつけるよう伝える
- 備品の注文先が1つだけなら、止まったときにどこから買うかを決めておく。今回、ASKULのWeb注文は10月19日から12月3日まで、約1か月半止まりました
保守・運用を外部の会社に任せている会社
まず、外部の会社に渡しているアカウントを書き出し、多要素認証が付いているかを確かめましょう。
業務の一部を外部に委託する場合は、委託先でも少なくとも自社と同等の対策が行われるようにしなければなりません。そのためには「契約書に情報セキュリティに関する委託先の責任や実施すべき対策を明記し、合意する必要があります」[24]。VPNや重要なシステムを使うときは、強いパスワードを設定し、可能な場合は多要素認証などの認証を強める機能を使います。これはIPAのガイドラインの情報セキュリティ6か条のうち、パスワードの項目の対策例です[24]。また、管理者権限は、付与する対象を絞って管理を厳格に行う必要があります[22]。
これをもとに、次の点を確かめましょう。
- 委託先に渡したアカウントの一覧(管理者権限・VPN・リモート接続・クラウドの管理画面)
- それぞれの多要素認証の有無
- 「例外」で外しているアカウントと、その理由・期限
- 使っていないアカウントの停止
- 委託先の端末から入るときのログを誰が持つか
- バックアップがネットワークから切り離されているか
管理者のアカウントの扱いとSCS評価制度の★3の項目との対応は、SCS評価制度と重ねるとにまとめました。経営者は、委託の契約にセキュリティの責任を書くところまでを、ガイドラインの経営者がやることで確かめておきましょう。
第1〜19報の一覧
アスクルの公表は次の19件です。PDFは報の番号から開けます。
| 公表日 | 報 | 内容 |
|---|---|---|
| 2025年10月19日 | 第1報 | ランサムウェア感染によるシステム障害の発生(受注・出荷を停止) |
| 10月22日 | 第2報 | システム障害の状況(主に物流システムの障害) |
| 10月29日 | 第3報 | 一部商品の出荷トライアルの開始 |
| 10月31日 | 第4報 | 一部報道について(犯行声明の報道) |
| 10月31日 | 第5報 | 情報流出に関するお詫びとお知らせ |
| 11月6日 | 第6報 | サービスの復旧状況(復旧の計画) |
| 11月11日 | 第7報 | 情報流出に関するお知らせ(流出件数の拡大) |
| 11月12日 | 第8報 | サービスの復旧状況(ソロエルアリーナのWeb注文を再開) |
| 11月14日 | 第9報 | 3PL事業に関する情報流出の可能性 |
| 11月19日 | 第10報 | サービスの復旧状況 |
| 11月28日 | 第11報 | サービスの復旧状況 |
| 12月3日 | 第12報 | サービスの復旧状況(ASKULのWeb注文を再開) |
| 12月12日 | 第13報 | 影響調査結果と安全性強化の取り組み(原因と再発防止策) |
| 12月16日 | 第14報 | サービスの復旧状況(物流システムでの出荷を再開) |
| 12月25日 | 第15報 | サービスの復旧状況 |
| 2026年1月15日 | 第16報 | サービスの復旧状況 |
| 1月21日 | 第17報 | サービスの復旧状況(すべての商品を購入可能に、LOHACOの全面復旧) |
| 2月13日 | 第18報 | サービスの復旧状況(主要なECサービスが障害前の水準に。定期報告の終了) |
| 7月30日 | 第19報 | 情報漏えいのおそれに関する本人通知の追加 |
続報
アスクルは第18報で復旧の定期報告を終え、今後、新たに知らせるべき重要な事実が確認された場合には、速やかに公表するとしています[18]。続報が出たら、この記事に日付をつけて追記します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
出典
- ランサムウェア感染によるシステム障害発生のお知らせとお詫び(第1報)(アスクル) 2026年10月1日確認
- ランサムウェア感染によるシステム障害について(第2報)(アスクル) 2026年10月1日確認
- 一部商品の出荷トライアル運用の開始について(第3報)(アスクル) 2026年10月1日確認
- 一部報道について(第4報)(アスクル) 2026年10月1日確認
- ランサムウェア攻撃による情報流出に関するお詫びとお知らせ(第5報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第6報)(アスクル) 2026年10月1日確認
- 情報流出に関するお知らせとお詫び(第7報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第8報)(アスクル) 2026年10月1日確認
- 3PL事業に関する情報流出の可能性について(第9報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第10報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第11報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第12報)(アスクル) 2026年10月1日確認
- ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第14報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第15報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第16報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第17報)(アスクル) 2026年10月1日確認
- サービスの復旧状況について(第18報)(アスクル) 2026年10月1日確認
- ランサムウェア攻撃に伴う情報漏えいのおそれに関する本人通知の追加実施について(第19報)(アスクル) 2026年10月1日確認
- アスクルのサイバーセキュリティ(アスクル) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- 情報セキュリティ10大脅威 2026(IPA) 2026年10月1日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(IPA) 2026年9月25日確認
- サイバー攻撃被害の再発防止策とガバナンス体制の強化について(アサヒグループホールディングス) 2026年10月1日確認
- サイバー攻撃に係る漏えいのおそれがある個人情報について(アサヒグループホールディングス) 2026年10月1日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版の公表(経済産業省) 2026年9月25日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年9月25日確認
改訂履歴
- 公開(2026年7月30日の第19報までの内容)
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。