
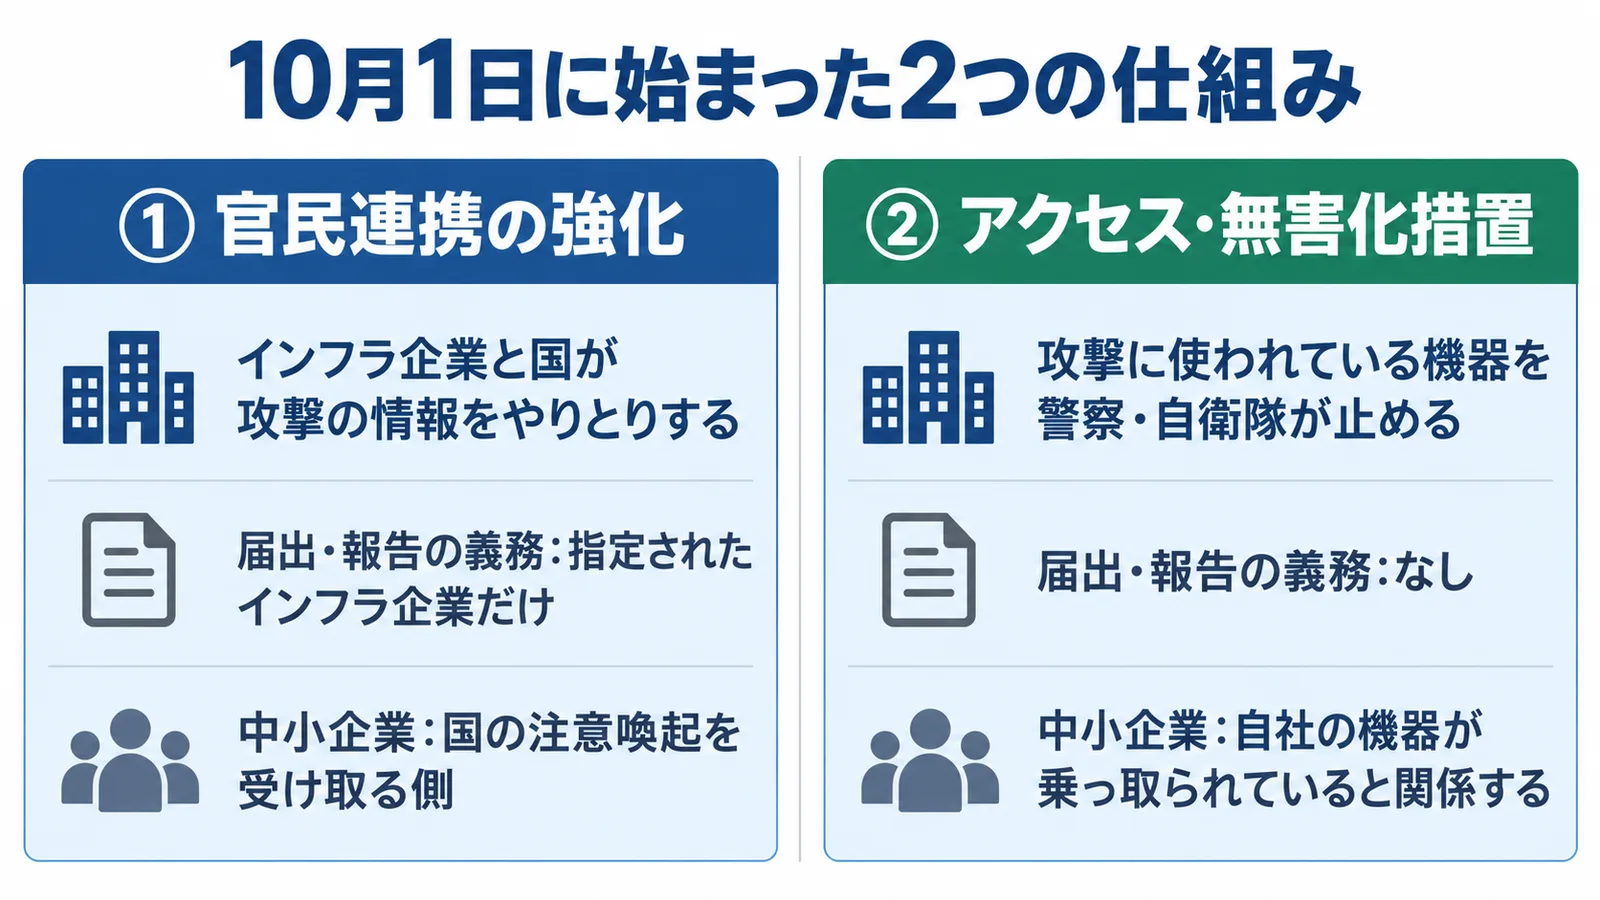
サイバー対処能力強化法は、国や電力・通信などの基幹インフラへのサイバー攻撃を防ぐための法律で、2026年10月1日に施行されました。 「能動的サイバー防御」の土台になる法律で、同時にできた整備法とあわせて、10月1日から「① 官民連携の強化」と「② アクセス・無害化措置」という別々の仕組みが始まりました。
報道で施行を知り、「うちのような中小企業にも、何か届け出る義務ができたのか」と気になった方も多いのではないでしょうか。
①と②がそれぞれどんな仕組みで、誰に関係するのか、中小企業が今日確かめることまでを順に説明します。
サイバー対処能力強化法とは
サイバー対処能力強化法は、国や基幹インフラなどの重要なコンピュータ(法律の言葉では「重要電子計算機」)を、サイバー攻撃の被害から守るための法律の通称です。正式名称は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号。以下「強化法」)で、2025年5月16日に成立し、5月23日に公布されました[3]。
同時に、強化法の施行にあわせて関係する法律を改める法律(令和7年法律第43号。以下「整備法」)もでき、警察官職務執行法や自衛隊法などが改正されました。この2つの法律で、国家安全保障戦略が掲げる「能動的サイバー防御」を実施する体制を整えます。
能動的サイバー防御とは、国や重要インフラなどに対して、安全保障上の懸念を生じさせる重大なサイバー攻撃のおそれがあるときに、それを未然に取り除き、攻撃が起きたときには被害の広がりを防ぐための取り組みです[3]。例えば、攻撃が始まる前に、攻撃に使われているサーバを見つけて止めておく、といった動きがこれにあたります。
法律の柱と、10月1日の時点で始まったかどうかは次のとおりです[1][2][5]。
| 柱 | 中身 | 根拠 | 10月1日の時点 |
|---|---|---|---|
| ① 官民連携の強化 | インフラ企業と国が、攻撃の情報をやりとりする | 強化法 | 始まった |
| ② アクセス・無害化措置 | 攻撃に使われている機器を、警察・自衛隊が止める | 整備法 | 始まった |
| ③ 通信情報の利用 | 国が通信の情報を使い、攻撃の実態をつかむ | 強化法 | まだ(公布から2年6か月以内に開始) |
このうち①と②は、誰に何が求められるかがまったく違う仕組みです。
なぜこの法律ができたのか
サイバー攻撃に関係する通信は、年々増えています。情報通信研究機構(NICT)が観測した攻撃関連の通信は2024年に6,862億パケットで、1つのIPアドレスあたり約13秒に1回の攻撃の試みにあたります。警察庁が2024年に観測した攻撃関連の通信のうち、99.4%は海外のIPアドレスから送られていました[3]。
社会全体のデジタル化やサプライチェーンの複雑化で、1つの組織への攻撃の影響が社会全体に広がるおそれもあります。巧妙な攻撃では、攻撃者は、一般の利用者の通信機器を乗っ取った「ボット」や、それに指令を出すサーバを何段も組み合わせて、攻撃元を隠します[4]。欧米の主要国は、重要インフラ事業者による報告の義務化などを2010年代後半から制度にしており、米国やカナダでは無害化措置も行われています[3]。
① 官民連携の強化
① 官民連携の強化は、国が指定したインフラ企業と国が、サイバー攻撃の情報をやりとりする仕組みです。 強化法で定められ、10月1日に始まりました。
①で始まったのは、次の3つです。国から企業などへ注意喚起を出す動きもあります。
- 資産届出: 対象のシステムを国に届け出る
- インシデント報告: 被害を知ったら国に報告する
- 協議会: 国と企業が情報を共有する場
資産届出: 使っているシステムを国に届け出る
資産届出は、義務がかかる会社(後の見出しで説明する特別社会基盤事業者)が「特定重要電子計算機」を導入したときに、製品名や製造者名などを、その事業を所管する大臣に届け出るものです。特定重要電子計算機とは、攻撃を受けると、電気や通信などのサービスに欠かせない重要な設備が止まったり働きが落ちたりするおそれのある、国が定めたコンピュータです。施行の時点ですでに使っているものは、施行の日から6か月以内に届け出ます[1]。
インシデント報告: 被害を知ったら国に報告する
インシデント報告は、特定重要電子計算機が不正アクセスなどの被害を受けたとき、またはその原因になりうる、国が定めた事象を知ったときに、所管の大臣と内閣総理大臣の両方に報告するものです。
資産届出とインシデント報告のどちらも、していない会社には、所管の大臣が期限を決めて届出・報告を命じることができ、この命令に違反すると200万円以下の罰金です。大臣に求められた報告や資料を出さない、うその報告をした、という場合は30万円以下の罰金です[1]。
協議会: 国と企業が情報を共有する場
協議会は、内閣総理大臣と関係する省庁の長でつくる会議です。国が必要と認めた、重要なコンピュータを使う会社や、機器・ソフトの供給者などを、本人の同意を得て構成員に加えることができます[1]。構成員には守秘義務がかかり、被害を防ぐための情報が国から共有されます。
国からの注意喚起と脆弱性の情報
①には、国から企業などに向けた動きもあります。国は集めた情報を分析し、攻撃を防ぐための注意喚起として広く知らせることができます。重要なコンピュータに使われる機器やソフトに脆弱性(セキュリティ上の弱点)が見つかったときは、必要に応じて供給者に情報を伝え、インフラ企業が使う機器に関わるものであれば、必要な対応をとるよう要請することもできます[1]。
義務がかかる会社: 特別社会基盤事業者
①の届出と報告の義務がかかるのは、「特別社会基盤事業者」だけです。 特別社会基盤事業者とは、経済安全保障推進法で国が名指しで指定した基幹インフラの会社(特定社会基盤事業者)のうち、特定重要電子計算機を使っている会社のことです[1]。
特定社会基盤事業者は、国民の生活や経済活動の土台になるサービスを営む会社のうち、止まると国や国民の安全を損なうおそれが大きいものとして、規模などの基準で指定されます[3][7]。内閣府の指定の一覧(2026年7月1日時点)から、分野ごとに例を挙げます[6]。
| 分野 | 指定されている会社の例 | 指定の基準の例 |
|---|---|---|
| 電気 | 東京電力パワーグリッド、関西電力 | 一般送配電事業者はすべて、発電は設備ごとの出力50万kW以上 |
| ガス | 東京ガス、大阪ガス | ガスの製造は、生産能力20万㎥/h以上の製造所 |
| 水道 | 東京都、横浜市 | 給水人口100万人超 |
| 鉄道 | 東日本旅客鉄道 | 旅客営業キロ1,000km以上 |
| 貨物自動車運送 | ヤマト運輸 | 車両数5,000台以上で、全国各地へ運べること |
| 航空 | 日本航空 | 国際線・国内線の運航便数のシェア25%以上 |
| 電気通信 | NTT東日本、KDDI | 5Gの基地局を開設する者など |
| 郵便 | 日本郵便 | 郵便事業者はすべて |
| 金融 | 三菱UFJ銀行、ゆうちょ銀行 | 銀行は預金残高10兆円以上、口座数1,000万以上、ATM1万台以上のいずれか |
| クレジットカード | ジェーシービー、三井住友カード | 会員契約数1,000万以上で、年間取扱高4兆円以上 |
一覧には、ほかに石油・外航海運・港湾運送・空港・放送の分野があり、全部で15分野が載っています[6]。自社が対象かどうかは、内閣府の特定社会基盤事業者として指定した者の一覧に載っているかで確かめられます。一覧に載っている会社のうち、特定重要電子計算機を使っている会社が、①の義務を負います。
なお、サイバーセキュリティ基本法の「重要インフラ」は、この一覧の基幹インフラ事業者とは別の考え方で決められています[3]。
中小企業との関係: 一覧になければ義務はなく、注意喚起を受け取る側
一覧に載っていない会社に、①の届出・報告の義務はかかりません。 例えば、指定された電力会社から電気を買っている、指定された運送会社に荷物を運んでもらっている、指定された銀行に口座がある、という会社でも同じです。義務を負うのは、インフラ企業の側です。
①で多くの中小企業が関係するのは、国からの注意喚起を受け取る側としてです。国は、重要なコンピュータを使う者だけでなく、攻撃に使われるおそれのある機器を使う者や、重要なコンピュータの維持管理を任されている者などにも、公表などの方法で注意喚起を知らせます。この注意喚起の事務は、IPAとJPCERT/CCに委託することが想定されています。国は、中小企業も含めて、この法律の周知・広報を行います[4]。
協議会に構成員として加わるのは、国が必要と認め、本人が同意した者です。
これから起こりうること: 取引先に求める水準が上がる可能性
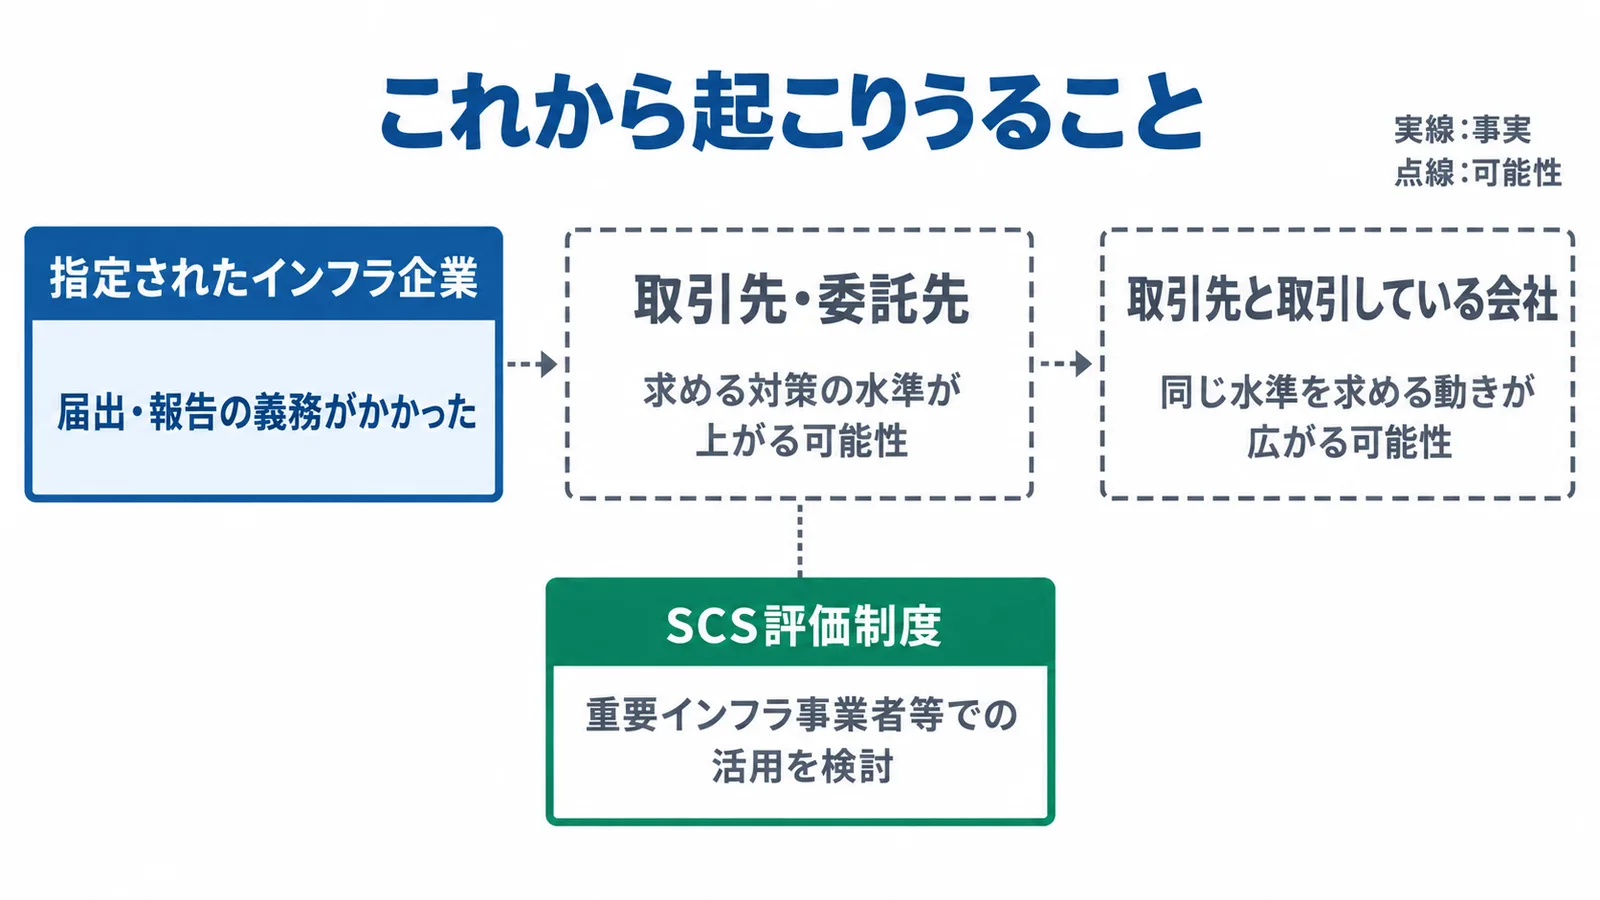
指定されたインフラ企業のうち、特定重要電子計算機を使う会社には、10月1日から、届出・報告の義務と、命令に従わない場合の罰則がかかるようになりました。一方で、そのインフラ企業から電気や輸送などのサービスを受けている会社に、届出・報告の義務はかかりません[1]。
別の制度の話として、SCS評価制度(取引先のセキュリティ対策を★の段階で示す、経済産業省などの制度)の制度構築方針には、施策の1つとして「政府調達での参照や重要インフラ事業者等での活用推奨等について検討」が挙がっています[10]。FAQの答えも「政府機関等や重要インフラ事業者等における調達等での活用は、今後検討してまいります」です[9]。ここでの「重要インフラ事業者等」は、①の指定の一覧と同じ範囲とは限りません。
報告の義務を負うようになったインフラ企業は、セキュリティをこれまで以上に重い経営の課題として扱い、取引先や委託先に求める対策の水準も上げていく可能性があります。その取引先と取引している会社にも、同じ水準を求める動きが少しずつ広がっていくかもしれません。SCS評価制度を広げようとする国の動きにも、こうした流れが影響しているのかもしれません。
求められたときに慌てないよう、取引先に対策を聞かれたときの答え方は、SCS評価制度を取引先に求められたらで先に確かめておきましょう。★の段階や受付の時期など、制度の全体はSCS評価制度とはで説明しています。
② アクセス・無害化措置
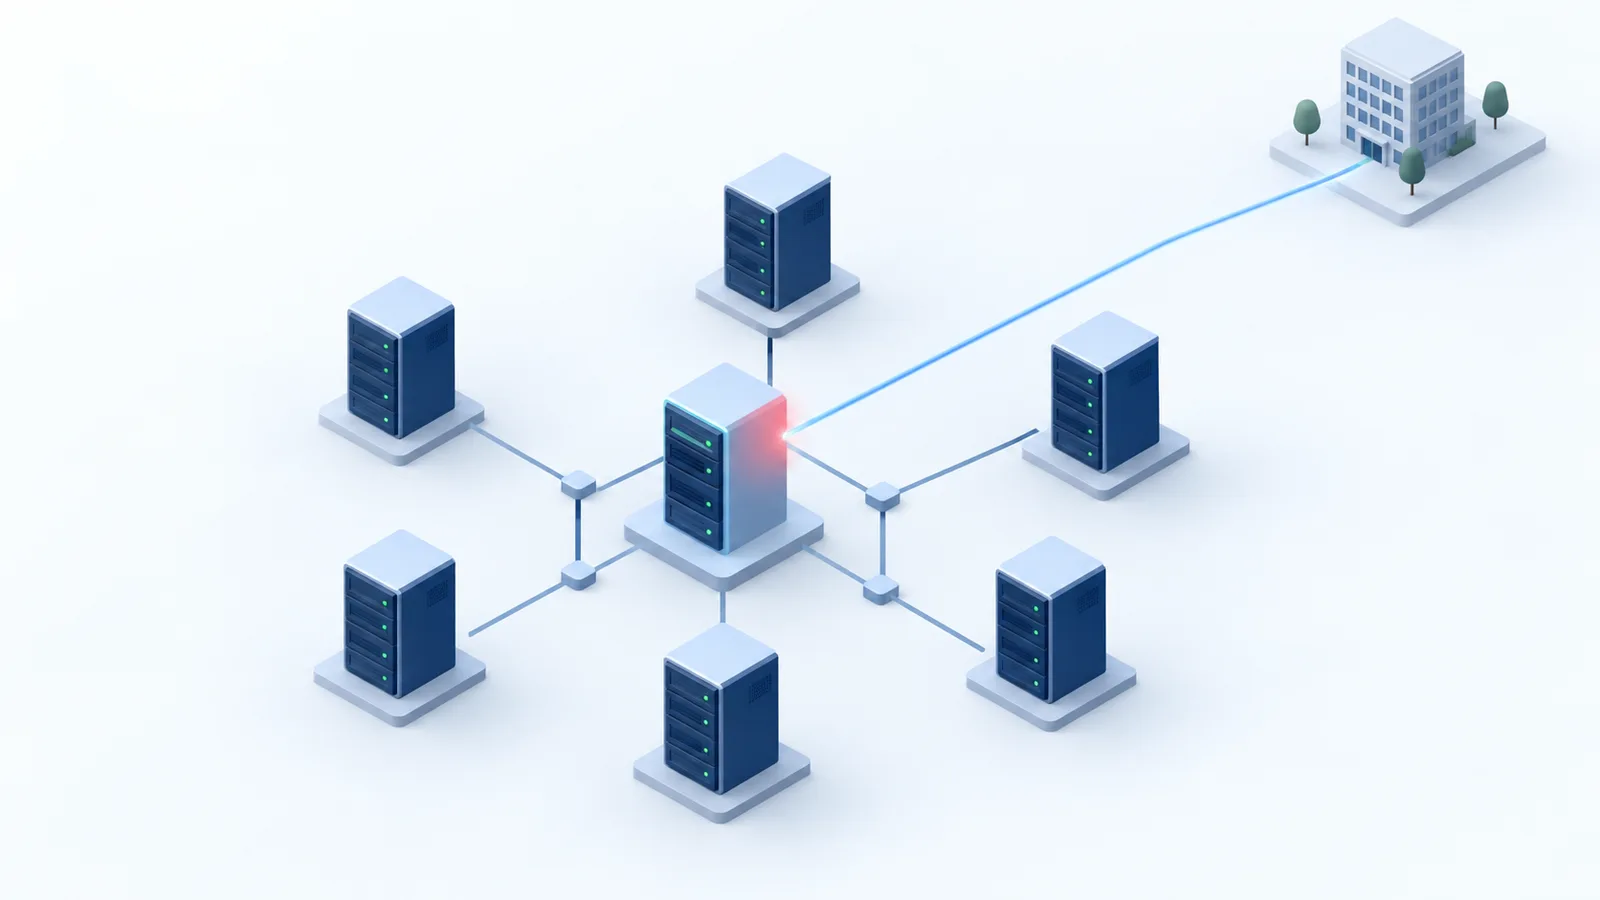
② アクセス・無害化措置は、攻撃に使われているサーバや機器に、警察や自衛隊がネット越しに入り、攻撃のプログラムを止めたり消したりする仕組みです。 整備法による警察官職務執行法と自衛隊法の改正で設けられ、強化法と同じ10月1日に始まりました。①とは別の仕組みで、②には、企業が国に届け出たり報告したりする義務はありません。
誰が、どんなときに、何をするのか
警察で措置をとるのは、警察庁長官が指名した警察官(サイバー危害防止措置執行官)です。攻撃やその疑いがある通信などを見つけ、「そのまま放置すれば人の生命、身体又は財産に対する重大な危害が発生するおそれがあるため緊急の必要があるとき」に動きます[5]。
このとき、②でできることは次の2つです。
- 機器の管理者などに措置を命じる
- 警察官が自ら措置をとる
措置の中身は、機器に記録された攻撃用のデータの消去など、ネット越しに機器を操作して危害を防ぐものです。国の説明資料のイメージでは、攻撃に使われているサーバなどに弱点を使うなどして遠隔からログインし、入っている攻撃用のプログラムを確かめ、プログラムの停止・削除や、攻撃者が入れないようにする設定の変更などで無害化します[3]。
機器が国内にあると認める相当な理由がないときは、措置をとれるのは警察庁の警察官だけで、事前に外務大臣と協議します。
自衛隊は、内閣総理大臣の命令による「通信防護措置」として動きます。国の機関や地方公共団体、基幹インフラ、一定の防衛産業の重要なコンピュータへの攻撃で、外国政府を背景とする主体による高度な攻撃と認められ、自衛隊が対処する特別の必要があるときです。このときも警察と共同で対処します[3]。
歯止めの手続き
②の措置をとるには、原則として、事前に独立した機関「サイバー通信情報監理委員会」の承認が必要です[5]。
例外は、重要なコンピュータに重大な障害を起こす、または起こすおそれのある通信が今まさに送られている場合など、承認を得るいとまがない特段の事由があるときです。この場合は、措置の後すぐに委員会へ通知し、委員会は措置が適切だったかを確かめて、必要があれば警察庁長官などに勧告します。自衛隊の措置にも、同じように委員会の承認の手続きがあります。
措置をとる警察官は、警察庁長官や都道府県警察の本部長などの指揮を受け、関係者の正当な業務をみだりに妨げてはならないと定められています[5]。委員会は、承認を求められた件数や承認した件数などを国会に報告し、その概要を公表します[1]。
中小企業との関係: 自社の機器が攻撃に使われていたら
自社のルーターやVPN機器、サーバが乗っ取られて攻撃の中継に使われていると、②の措置の対象になりえます。 攻撃者は、一般の利用者の通信機器を乗っ取ったボットを、攻撃のための仕組みの一部として使うためです。
例えば、テレワーク用に置いたVPN機器や、入れ替えずに使い続けている古いルーターが乗っ取られ、知らないうちに攻撃の中継に使われていた、という場合です。そのまま放置すると人の生命・身体・財産に重大な危害が出るおそれがあり、緊急の必要があるときは、会社は機器の管理者として警察から措置を命じられたり、警察が自ら措置をとったりすることがあります。警察が自ら措置をとったときは、原則として遅滞なく管理者に通知されますが、危害の防止に支障がある場合と、管理者の所在がわからない場合は除かれます[5]。
米国では2024年に、乗っ取られたルーターの集まり(ボットネットワーク)に対して無害化措置が行われました[3]。日本でも、家庭用ルーターが外から操作されてサイバー攻撃に悪用されていたことが捜査でわかり、警察庁が2023年3月に注意喚起を出しています[8]。
②で中小企業にとって大切なのは、そもそも自社の機器を乗っ取られないようにすることです。確かめ方は、この後の「中小企業が今日やること」にまとめます。
まだ始まっていない: 通信情報の利用
3つ目の柱の「通信情報の利用」は、10月1日にはまだ始まっていません。 国が、サイバー攻撃の実態をつかむために通信の情報を使う仕組みで、公布の日(2025年5月23日)から数えて2年6か月を超えない範囲で、政令で定める日に始まります[1]。
この仕組みでは、本人の同意によらずに情報を取るのは、国外が関係する通信(日本を経由する国外から国外への通信、国外から国内、国内から国外)です。取った情報は、人が見ない自動の方法で、IPアドレスや指令の情報など「機械的情報」のうち、攻撃に関係すると認められるものだけを、承認のときに決めた基準で選び、それ以外はすぐに消します[3]。
同意によらずに取るときは独立機関(サイバー通信情報監理委員会)の承認が必要で、取った後の扱いも委員会が続けて検査します。基幹インフラ事業者などと国が結ぶ協定(同意)にもとづいて情報を受け取る方法もあり、協定はあくまで任意です。法律には、通信の秘密などの国民の権利と自由を不当に制限してはならないという規定も置かれています。
中小企業が今日やること
ここまでの①と②をもとに、中小企業がやることをまとめます。
ルーターやVPN機器は、警察庁がルーターについて勧めている対策が参考になります。初期設定の単純なIDやパスワードの変更、最新のファームウェアの使用、サポートが終わった機器の買い替えの検討に加え、見覚えのないVPN機能の設定や外から管理画面に入れる設定、VPNアカウントがないかを、管理画面で定期的に確かめることです[8]。
見覚えのない設定が見つかったときの直し方は、警察庁の家庭用ルーターの不正利用に関する注意喚起で確かめられます。インフラ企業から対策を聞かれそうなら、答え方と準備はSCS評価制度を取引先に求められたらを読んでください。基本の対策から始めるなら、情報セキュリティ6か条が出発点になります。
よくある誤解
すべての会社に報告の義務ができた?
いいえ。①の届出と報告の義務がかかるのは、経済安全保障推進法で指定されたインフラ企業のうち、特定重要電子計算機を使っている会社(特別社会基盤事業者)だけです。指定の一覧に載っていない会社に、この義務はかかりません[1]。
国が会社のメールや通信を見るようになる?
通信情報の利用は、まだ始まっていません。始まった後も、本人の同意によらずに取るのは国外が関係する通信で、人が見ない自動の方法で、IPアドレスなどの機械的情報のうち攻撃に関係すると認められるものだけを選び、残りはすぐに消します。メールの本文や件名は、通信の本質的な内容にあたり、機械的情報には含まれません。取得には独立機関の承認が要り、その後も検査を受けます[3]。
警察が勝手に社内のパソコンに入ってくる?
②の措置の対象は、攻撃の通信の送信元など、攻撃に関わっている機器です。人の生命・身体・財産に重大な危害が出るおそれがあって緊急の必要があるときに限られ、原則として独立機関の事前の承認が要ります[5]。自社の機器を攻撃に使われないようにすることが、いちばんの備えです。確かめ方は、この記事の「中小企業が今日やること」を見てください。
協議会に入らないといけない?
①の協議会に構成員として加わるのは、国が必要と認め、本人が同意した者です。加わるかどうかは本人の同意によるため、入る義務があるわけではありません。加わった後は、協議会から資料の提出などを求められたら、正当な理由がない限り応じることになります[1]。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
出典
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)(e-Gov法令検索) 2026年10月1日確認
- 重要電子計算機に対する不正な行為による被害の防止に関する法律の施行期日を定める政令(内閣府) 2026年10月1日確認
- サイバー対処能力強化法及び同整備法について(2025年9月)(内閣官房国家サイバー統括室) 2026年10月1日確認
- 重要電子計算機に対する特定不正行為による被害の防止のための基本的な方針(2025年12月23日閣議決定)(内閣府) 2026年10月1日確認
- 重要電子計算機に対する不正な行為による被害の防止に関する法律の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号)(内閣府) 2026年10月1日確認
- 特定社会基盤事業者として指定した者(2026年7月1日時点)(内閣府) 2026年10月1日確認
- 基幹インフラ役務の安定的な提供の確保に関する制度(内閣府) 2026年10月1日確認
- 家庭用ルーターの不正利用に関する注意喚起について(2023年3月28日)(警察庁) 2026年10月1日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房国家サイバー統括室) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。