
さくらインターネットは9月10日の第三報で、契約情報を管理する販売管理システムに2023年4月から2026年3月までの間に不正アクセスがあり、会員約136万アカウント(1,360,563アカウント)の情報が閲覧または取得された可能性があると公表しました。 きっかけは、8月9日に「さくらのレンタルサーバ」で検知した不正アクセスで、こちらの対象は951アカウントです。データが外部へ持ち出されたことを裏付ける明確な事実は確認されていません。
2つの不正アクセスの中身、対象になる人と見られた可能性のある情報、レンタルサーバ・VPS・会員メニューごとに利用者がやること、似た事案と、会社として確かめておきたいことを順に整理します。
何が起きたか
レンタルサーバへの不正アクセスを調べる中で、会員情報を持つ別のシステムへの不正アクセスが見つかった事件です。 さくらインターネットは8月17日の第一報でレンタルサーバの不正アクセスを、8月19日の第二報で販売管理システムへの不正アクセスの可能性を公表し、9月10日の第三報で調査の完了を報告しました。主な経緯は次のとおりです[1][2][3][5][6]。
| 日付 | できごと |
|---|---|
| 2026年8月9日 | 「さくらのレンタルサーバ」のメンテナンス用サーバーで異常を検知し、調査を開始 |
| 8月9日〜19日 | 認証情報の無効化、不審な通信の遮断、対象環境の隔離、マルウェアの除去などの封じ込め |
| 8月17日 | 第一報。レンタルサーバの583アカウントへの不正ログインと、マルウェアの設置を公表 |
| 8月19日 | 第二報。販売管理システムへの不正アクセスの可能性と、1,360,563アカウントへの影響の可能性を公表 |
| 8月26日 | 本件専用の電話窓口を設置。VPSの管理者パスワード変更のお願いを掲載 |
| 8月31日 | さくらインターネットが、レンタルサーバの一部のサーバーパスワードを変更したと案内 |
| 9月10日 | 第三報。調査の完了、最終的な影響範囲、原因と再発防止策を公表 |
第一報の時点で、さくらインターネットは、第三者が同社の管理環境を経由してレンタルサーバの一部の利用者の環境に不正アクセスし、「攻撃者がお客さま情報および通信の秘密に該当する情報へアクセス可能な状態であった」ことを確認したと公表していました[3]。
2つの不正アクセス
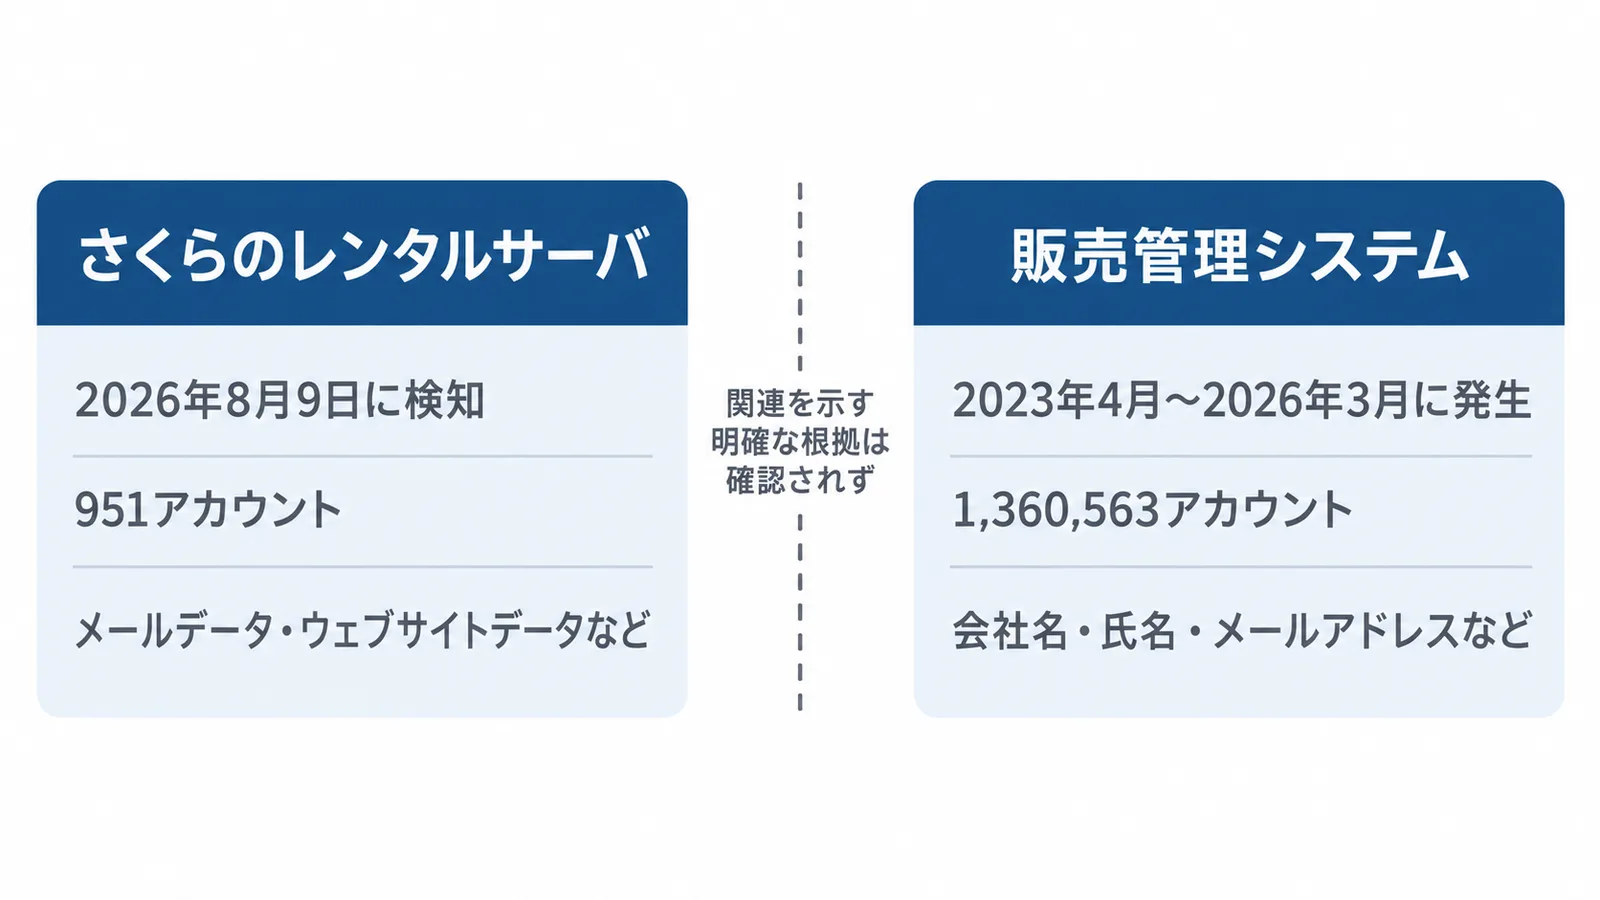
この事件には、場所も時期も違う2つの不正アクセスがあります。 1つ目は「さくらのレンタルサーバ」の一部のサーバーへの不正アクセスとマルウェアの設置です。第一報で583アカウントとしていた対象に、追加の調査で368アカウントを足し、計951アカウントになりました。368アカウントは、583アカウントへの不正アクセスと関連することを示す明確な根拠は確認されていませんが、影響の可能性を完全に否定できないため対象に加えています。
調査の過程では、レンタルサーバの環境に2025年7月以降のものと考えられる不審な活動の痕跡も見つかりました。この痕跡は継続的な侵害を示すものではなく、情報の不正利用などの二次被害もないことが確認されています。一方で、記録の制約などから、本件と同じものかや侵入経路は客観的に確認できず、影響範囲と件数には、その可能性を否定できないものも含めています[1]。
2つ目は販売管理システムへの不正アクセスです。さくらの各サービスの契約情報などを管理するシステムで、サービスを実際に提供する環境とは別のシステムです。不正アクセスは2023年4月以降、2026年3月までの間に発生していて、8月9日の検知より前の出来事です[1][2]。2つの不正アクセスの関連を示す明確な根拠は確認されていません。なお、951アカウントは1,360,563アカウントに含まれます。
原因と、わかっていないこと
侵入経路と技術的な詳細は、セキュリティ保護と模倣攻撃の防止のため公表されていません[1]。調査は、自社の専門部門と外部のサイバーセキュリティ専門機関で行い、第三報の時点で完了しています。
わかっていることは、データが外部へ持ち出されたことを裏付ける明確な事実が確認されていないことです。あわせて、次のことも確認されていません[1]。
- ネットやダークウェブでの公開
- アカウントの不正利用
- 金銭的な被害
- 情報を使ったフィッシングやなりすまし
- 封じ込め後の新たな不正アクセス
ただし、どの利用者のどの情報が実際に閲覧・取得されたかは特定できません[4]。レンタルサーバ以外のサービスの提供環境には、不正アクセスを示す兆候は確認されていません[1]。
再発防止策として、管理者権限とアクセス権限の総点検と厳格化、重要システムへの接続経路の見直し、認証方式と認証情報の管理方法の見直し、EDRの導入範囲の拡大、管理用サーバーの設定強化を実施済みです。今後は、レンタルサーバの全サーバーの再構築、ログの取得範囲と保管期間の見直し、定期的な外部監査などを進めます。
対象になる人と、見られた可能性のある情報
対象は、さくらインターネットに会員登録している人のうち1,360,563アカウントで、レンタルサーバの利用者に限りません[1][4]。対象の人には、メールなどで個別に案内が届いています。登録情報の不備などで案内が届かない人には、第三報の公表で知らせに代えています[1]。
解約しても、退会していなければ対象になりうる
サービスの解約と、会員の退会は別の手続きです。解約はサービスの契約を終える手続き、退会は会員情報の削除を申請して会員登録を終える手続きです。レンタルサーバやクラウドを解約しても、退会しない限り会員情報は残るため、今はサービスを使っていない人にも案内が届いています。本人は退会したつもりでも、退会の手続きが終わっていない場合もあります[4]。
例えば、数年前にレンタルサーバを解約してほかのサーバーに移ったものの、会員の退会はしていない会社です。こうした会社にも、対象であれば登録のメールアドレスあてに案内が届きます。「解約したのにメールが来た」という場合は、まず会員の退会まで済んでいたかを確かめましょう。
閲覧または取得された可能性のある情報
第三報で示された、閲覧または取得された可能性のある情報は次のとおりです[1]。
| 対象 | アカウント数 | 情報 |
|---|---|---|
| レンタルサーバの一部の利用者 | 951 | 利用者識別子、メールデータ、ウェブサイトデータ、ログ情報、その他の利用領域のファイルなど |
| 会員登録している一部の利用者 | 1,360,563 | 会員ID、会社名、部署名、住所、氏名、電話番号、メールアドレス、生年月日、性別、FAX番号、契約サービス、契約期間、請求金額など |
| 上のうち | 30 | ハッシュ化された会員IDのパスワード情報 |
この表は情報の項目を示すもので、すべての人のすべての情報が実際に閲覧・取得されたことを示すものではありません。1,360,563アカウントは、対象となる可能性のある会員情報の総数です。クレジットカード情報は保持しておらず、入力画面の改ざんなども確認されていないため、カード番号が漏れるおそれはありません[1][4]。
951アカウントでは、WordPressのデータや問い合わせフォームの内容を含むウェブサイトデータ、受信メールなども対象になりえますが、どのデータが実際に見られたかは個別に特定できません。ドメインやDNSの設定が不正に変更された事実は確認されていません[4]。
保存されていた初期パスワード
販売管理システムには、レンタルサーバの一部の初期サーバーパスワードと、VPSの一部の管理者初期パスワードも保存されていました。これらは、30アカウントの会員IDのパスワードとは違い、ハッシュ化されていないものです[1]。
さくらインターネットは、利用者が初期パスワードから変えた後のパスワードは販売管理システムに保存しておらず、すでに変えている場合は本件による不正ログインのリスクはないと公表しています[1]。ただしレンタルサーバでは、8月17日までに会員メニューから再発行したサーバーパスワードも保存されていた対象で、変更の対象になっています[5]。VPSでは、過去の提供方式で開通時に初期パスワードを発行して通知していました。2022年9月1日以降の新規契約は利用者が自分で設定する方式に移っていますが、その後の契約でも一部が対象になる場合があります[6]。
利用者に求められていること
サービスごとに、変えるパスワードと対象の条件が違います。 案内のメールが届いている場合は、その内容に沿って対応しましょう。
さくらのレンタルサーバ
対象は、2026年8月17日までに申込時に発行された初期サーバーパスワード、または会員メニューから再発行したサーバーパスワードを使っている契約です。8月18日以降の発行・再発行、サーバーコントロールパネルで変更したもの、ビジネスプラン以上の追加ユーザーのパスワードは対象外です。対象サービスは、レンタルサーバ、マネージドサーバ、メールボックス、ビジネスメールの4つです[5]。
対象の契約は、さくらインターネットがサーバーパスワードを変更済みで、変更前のパスワードではサーバーコントロールパネル・FTP・SSHにログインできません。パスワード変更のお願いで求められていることは次の2つです[5]。
- メール記載のパスワードでログインし、自分で変更
- FTP・SSHのソフトに登録していれば、そのパスワードも更新
あわせて、予防措置としてメールパスワードの変更も推奨されています。メールパスワードを変えたら、メールソフトやスマートフォンの設定も更新が必要です。案内のメールが見当たらないときは、まず迷惑メールフォルダを確かめましょう。会員メニューからパスワードを再設定することもできます[5]。第一報では、身に覚えのないファイルや管理者アカウントがないか、サイトに不審な変更がないか、心当たりのないログインやメール送信がないかの確認を求めています[3]。
さくらのVPS
対象は、契約時にメールで受け取った初期パスワードを変えずに使っている契約です。2022年9月1日以降の契約は原則として対象外ですが、一部対象になる場合があり、対象の人にはメールで連絡しています[6]。
VPSのお願いでは、管理者でログインしてパスワードを変えるよう求めています。契約から長くたっている、別の担当者が管理していたなど、初期パスワードのままかわからないときは、念のため変更を勧めています。あわせて、SSH公開鍵認証の利用、パスワード認証の無効化、SSHで接続できるIPアドレスの制限、ログイン履歴の確認、不要なアカウントの削除も検討するよう挙げています。
会員メニューのパスワード
会員メニューのパスワードは今回変更されていません[5]。会員メニューはログインに2要素認証が必須で、パスワードだけではログインできないため、直ちに変える必要性は高くありません[4]。
ただし、さくらインターネットは、同じパスワードをほかのWebサービスでも使っている場合は、ほかのサービス側のパスワードを変えるよう強く勧めています。登録のメールアドレスや電話番号が今使えるものかの確認も勧めています。
さくらインターネットを名乗る連絡
さくらインターネットは、本件に便乗したフィッシングメール、不審な電話、SMS、なりすましに注意を呼びかけています[1]。案内は差出人 support@sakura.ad.jp から送られていて、さくらインターネットがメールや電話でパスワードや認証情報を聞くことはありません。内容に不安があるときは、メールの中のリンクを使わずFAQのページで確かめましょう。
問い合わせ先は、メール support@sakura.ad.jp と、本件専用の電話 0120-378-719(10時〜18時、土日祝を除く)です。問い合わせるときは会員IDを伝えます。
規模と、似た事案
会社がサイトやメール、ネットショップを置く「基盤」のサービスでの不正アクセスは、2026年にほかにも公表されています。 利用者のパスワードまで対象になった3件を並べると、次のとおりです[1][7][8]。
| 公表 | 会社・サービス | 件数 | 利用者への影響 |
|---|---|---|---|
| 8月17日〜9月10日 | さくらインターネット | 約136万アカウント(閲覧または取得の可能性) | 一部の初期パスワードも対象。さくらインターネットが変更し、利用者に変更を依頼 |
| 6月23日〜7月21日更新 | KDDI ISP事業者向けメールシステム | メールアドレス約1,223万名、うちパスワード約762万名(漏えい) | 原因は第三者製ソフトウェアの脆弱性。ISP事業者によるパスワードの強制変更 |
| 8月1日〜8月2日第2報 | Eストアー「ショップサーブ」 | 約885万件(複数の登録データを含む可能性) | 管理画面・店舗メール・FTPのID・パスワードも対象。店舗にパスワード変更を依頼 |
3件と周りの事案を並べると、次の3つがわかります。
① 利用者のパスワードまで対象になる。 さくらインターネットでは初期パスワード、KDDIではメールのパスワード、Eストアーでは管理画面やFTPのパスワードが対象になりました。サイトやメールに入るためのパスワードが、サービスを提供する会社のシステムの中にもあったことになります。
② 使っていない契約にも情報が残る。 さくらインターネットは、解約しても退会しない限り会員情報を持っています。9月に公表されたタイムズカーへの不正アクセスでも、退会した人が対象に含まれました[10]。教育ソフトウェアでは、過去に使っていた休眠中のレンタルサーバーがランサムウェアで暗号化され、レンタルサーバーの契約会社からの情報提供でわかりました。外部の調査で、情報漏えいの事実は確認されていません[9]。この事案は9月の中小企業の被害のまとめに載せています。
③ 発生から確認までに時間がたつことがある。 販売管理システムへの不正アクセスは2023年4月以降、2026年3月までの間に発生していて、8月のレンタルサーバの調査の過程で確認されました[1]。KDDIの件は、一部のISP事業者で2026年5月16日から発生していて、6月17日に確認されています[7]。
自社に置き換えると
まずは上の「利用者に求められていること」を済ませ、そのうえで会社として次の3つを確かめておきましょう。
1つ目は、会員IDの登録メールアドレスです。 案内はメールで届き、登録情報の不備などで届かない人には、第三報の公表で知らせに代えています[1]。さくらインターネットのFAQでも、重要なお知らせや2要素認証のコードを確実に受け取れるよう、登録のメールアドレスや電話番号が今使えるものかの確認を挙げています[4]。登録先が退職した人や制作会社のアドレスのままだと、案内も認証のコードも社内に届きません。
2つ目は、サーバーを誰が管理しているかです。 サイトの制作や保守を外の会社に任せている場合、パスワード変更の案内が届いていないか、VPSの管理者パスワードが契約時のままでないか、FTPのソフトに誰がパスワードを保存しているかを聞いておくと、今回のお願いに応えやすくなります。パスワードの使い回しをやめることは、情報セキュリティ6か条にも入っています。
3つ目は、使っていない契約と会員です。 解約と退会は別の手続きです。さくらインターネットのFAQでも、この機会に見直す対策として、長く使っていないサービスのアカウントの削除や登録情報の見直しが挙がっています[4]。解約したサービスの会員が残っていないか、使っていないサーバーやサービスとあわせて洗い出しましょう。外のサービスの管理の考え方は、★3の3-1-3 外部情報サービスの管理が参考になります。
続報
調査は9月10日の第三報で完了していて、10月16日に確かめた時点で、その後の続報は出ていません。さくらインターネットは、新たに公表すべき事実がわかったときは知らせるとしています[1]。続報が出たら、日付をつけてこの記事に追記します。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
出典
- 当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)(さくらインターネット) 2026年10月16日確認
- 当社システムへの不正アクセスに関するお知らせ(第二報)(2026年8月26日 10:00更新)(さくらインターネット) 2026年10月16日確認
- 当社レンタルサーバーサービスの一部環境に対する不正なアクセスについて(さくらインターネット) 2026年10月16日確認
- 当社システムへの不正アクセスに関するご案内および、よくあるご質問(FAQ)(さくらインターネット) 2026年10月16日確認
- 【重要】サーバーパスワードおよびメールパスワード変更のお願い(さくらインターネット) 2026年10月16日確認
- さくらのVPS 管理者パスワード変更のお願い(さくらインターネット) 2026年10月16日確認
- ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告(2026年7月21日更新)(KDDI) 2026年10月1日確認
- 不正アクセスによる個人情報漏えいに関するお知らせ(第2報)(Eストアー) 2026年10月1日確認
- 長期間使用していないサーバーへの不正アクセスによる個人情報漏えいのお詫びとお知らせ(教育ソフトウェア) 2026年10月16日確認
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)(タイムズカー) 2026年9月28日確認
改訂履歴
- 公開(9月10日の第三報までの内容)
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。