
タイムズカーは9月28日、Webシステムへの不正アクセスで、会員と退会した人などの一部の情報が第三者に取得されたことを確認したと公表しました。第2報の時点で、漏えいしたアカウントは約660万件です[1]。
漏えいした情報には、氏名・住所・生年月日に加えて、運転免許証の画像などの本人確認書類の情報も含まれます。件数の大きさに加えて、本人確認書類の画像まで漏れたことが、今回の特徴です。9月29日の第3報で、本人確認書類が漏えいしたアカウントは約160万件と確認されました[33]。
何が起きたか
タイムズカーは9月28日の第2報で、Webシステムが外部から不正アクセスを受け、保存されていた一部の会員情報が第三者に取得されたことを確認したと公表しました。9月25日の第1報の時点では、「漏えいした可能性」としていました[2]。
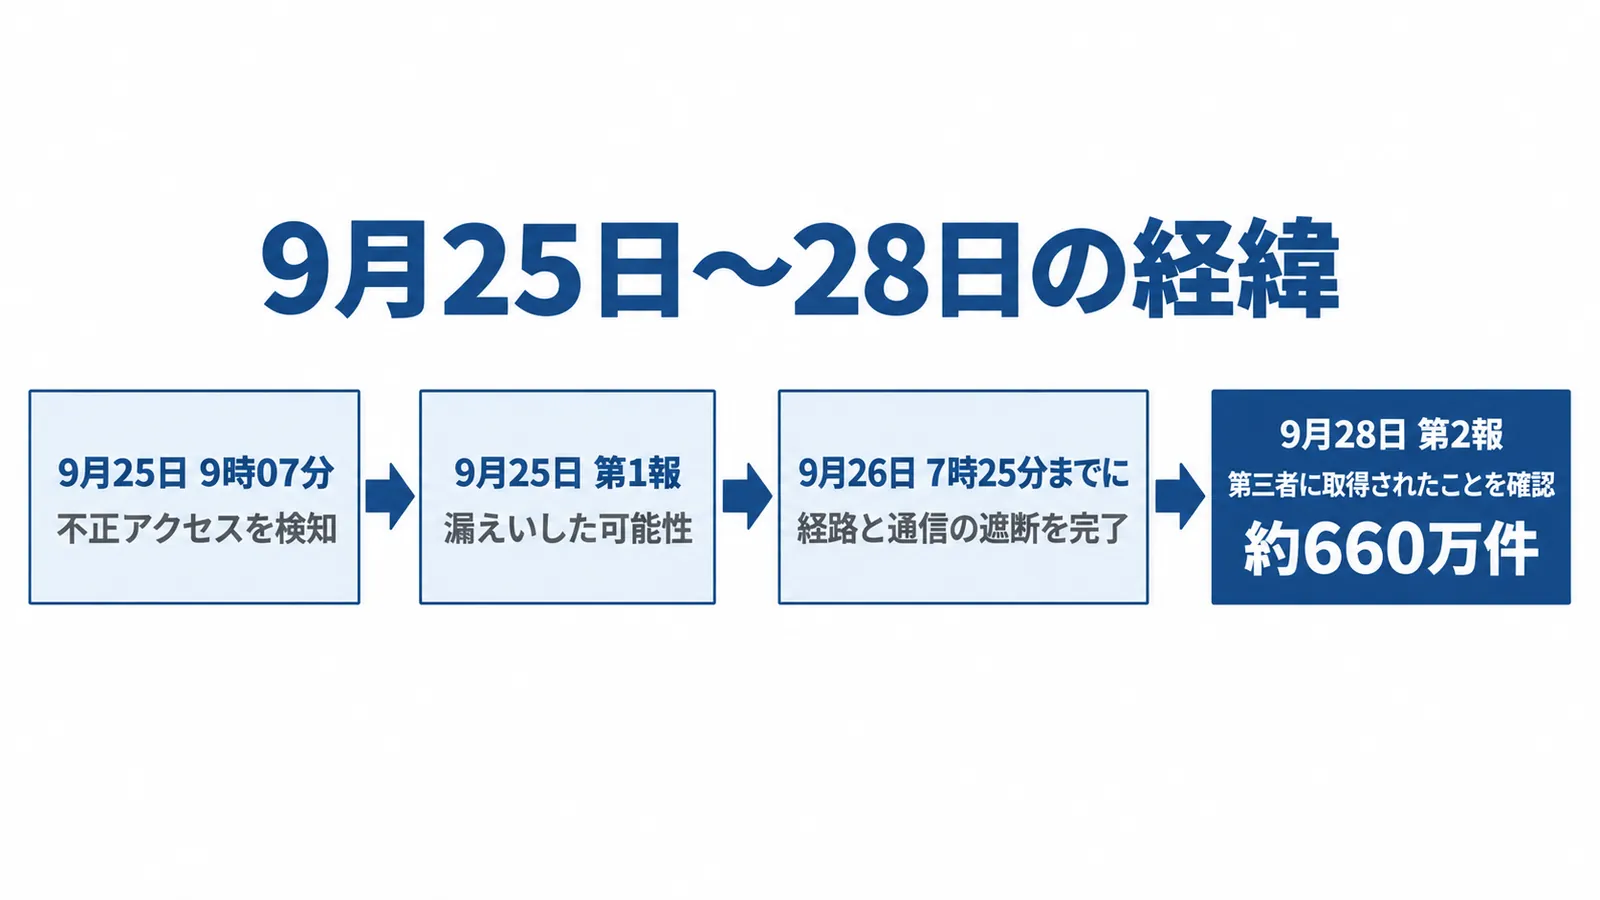
検知から遮断の完了までは、1日足らずでした。第2報の時点で、新たな不正アクセスは確認されていません[1]。
対象になる人
第2報の時点で対象になっているのは、次の人です。
- タイムズカーの会員と、退会した人
- タイムズカーに入会を申し込んだが、入会が完了していない人
- タイムズビジネスサービスの会員と、退会した人
今は使っていない人や、入会の手続きが終わっていない人も含まれます。対象の人には、順次、個別に案内が届きます。この件の問い合わせは、タイムズカーの問い合わせフォームか電話(0120-25-8924、24時間)で受け付けています[1]。
漏えいした情報
漏えいした情報は人によって異なり、第2報では次の項目が挙がっています。
- 氏名・住所・生年月日
- 電話番号・メールアドレス
- 運転免許情報
- 本人確認書類情報(運転免許証の画像など)
- パスワード
- 連携サービスID(WESTER IDなど計9件)
- 法人会員の所属部署名
パスワードは、復元できない形式で保管しており、この情報でアカウントが不正に利用される恐れはないとタイムズカーは公表しています。クレジットカード情報は、漏えいしていないことが確認されています。情報が不特定多数に公開された事実や、不正利用なども、第2報の時点で確認されていません[1]。
9月29日の第3報では、本人確認書類が漏えいしたアカウントは約160万件と確認されました。漏えいが確認されているのは次の画像です[33]。
- 運転免許証
- 現住所確認書類(公共料金の請求書など)
- 学生証(学生プランの場合)
- 家族確認書類(家族プランの場合)
本人確認書類の漏えいが確認された会員には、9月29日からメールで個別の案内が始まっています[33]。
JR西日本は、WESTERのシステムへの不正アクセスはなく、WESTERのパスワードも流出しないと公表しました。そのうえで、WESTERと同じパスワードをほかのサービスで使っている人に、変更の検討を呼びかけています[4]。
原因と、今後の公表
なぜ漏れたのか、どこから入られたのかは、9月29日の第3報の時点でも公表されていません[33]。原因と影響の範囲は、外部の専門機関がフォレンジック調査で調べています。タイムズカーは、個人情報保護委員会と警察に報告しています[1]。
| わかっていること | まだ公表されていないこと |
|---|---|
| Webシステムへの外部からの不正アクセス | 侵入の経路と原因 |
| 一部の会員情報が第三者に取得された | いつから入られていたか |
| 9月26日朝までに経路と通信を遮断 | WESTER ID以外の連携サービスの名前 |
再発防止策は、実施済みの対策と今後の中長期的な対策、その時期を整理して、続報で公表される予定です[1]。漏えいした詳細は、外部の専門機関の調査結果をもとに、2週間ほどをめどに改めて案内される予定です[33]。続報が出たら、この記事に日付をつけて追記します。
免許証の画像まで漏れると、何が心配か
今回漏れた情報には、氏名・住所・生年月日・電話番号のほか、運転免許証の画像も含まれます。どの項目が漏れたかは人によって異なります[1]。心配されるのは、なりすましの申し込みと、タイムズカーを装った連絡の2つです。第2報の時点で、情報が不正に使われた事実は確認されていません[1]。
なりすましでカードやローンを申し込まれる
クレジットカードや融資を申し込むときには、運転免許証などの本人確認書類を見せるか、写しを送ります。日本クレジット協会は、紛失や盗難にあった本人確認書類が悪用され、なりすまして申し込まれた事例が報告されているとして、注意を呼びかけています[11]。「カードを作るのに必要な情報がそろってしまったのでは」という心配は、この仕組みにつながっています。
一方で、クレジット会社は審査のときに、信用情報機関の情報で、ほかの会社での利用状況を確かめます[11]。国も本人確認のやり方を見直していて、2025年6月に公布された犯罪収益移転防止法の施行規則の改正は、本人確認書類の偽造・変造などによる「なりすまし等のリスクの高い方法の廃止等」を内容としています[15]。
タイムズカーを装った連絡
タイムズカーは第1報で、漏えいした可能性がある個人情報が「なりすましメールやフィッシングメール等に悪用される可能性があります」としています[2]。法人会員は所属部署名も漏れているので、名前や部署が正しく書かれていても、本物の連絡とは限りません。
タイムズカーは、メール・SMS・電話でパスワードやクレジットカード情報を聞くことはないとしています[1]。
心配な人ができること: 本人申告
信用情報機関に「本人申告」をしておく方法があります。免許証などを悪用されるおそれがあると登録しておくと、クレジット会社などが申し込みの審査で信用情報を照会したときに、その申告もあわせて伝わります[12][13]。全国銀行協会の信用情報センターは、情報漏えいで運転免許証などの情報(画像データなどを含む)が漏れた可能性がある場合も、本人申告ができるとしています[14]。
本人申告を受け付けている信用情報機関は、次の3つです。どれも手数料がかかります[30][31][32]。
| 窓口(手続きのページ) | 照会するのは | 手数料 |
|---|---|---|
| CIC | クレジット会社など | 1,000円 |
| JICC | キャッシング・ローンの会社など | 700円(スマホ) |
| 全国銀行個人信用情報センター | 会員の金融機関 | 500円 |
手数料は、ネットで申告するときの税込みの金額で、2026年9月29日に各機関のページで確かめました。全国銀行個人信用情報センターのネットでの申告には、マイナンバーカードが要ります[32]。登録の期間は、CICとJICCが5年間です[12][13]。
本人申告などにかかる費用をタイムズカーが補償するかどうかは、9月29日の第3報の時点でも公表されていません[1][33]。対象の人は、費用の扱いをタイムズカーの問い合わせフォームで聞いてみる価値はあります。
本人申告は、悪用を防ぐことを保証するものではありません。全国銀行個人信用情報センターへの照会は、借り入れなどの審査のときだけで、預金口座を作るときには行われません[12][14]。
過去にも似た漏えいはあったか
あります。数百万件規模の漏えいも、本人確認書類の画像の漏えいも、退会した人まで対象になった漏えいも、過去に公表されています。公式の発表で確かめられた主な件を、件数の多い順に並べると次のとおりです[1][7][9][10][20][21][24][25][26]。
| 事案 | 件数 | 公表された原因 |
|---|---|---|
| ベネッセ(2014年) | 約2,895万件 | グループ会社の業務委託先の元社員による持ち出し |
| KDDI(2026年) | 約1,223万名 | 第三者製ソフトの脆弱性の悪用 |
| NTT西日本など(2023年) | 約928万件(委託元69社の顧客) | 元派遣社員による持ち出し |
| 快活CLUB(2025年) | 約729万件 | 会員アカウントを管理するシステムへの不正アクセス |
| JTB(2016年) | 約679万名 | なりすましメールの添付ファイルからの感染 |
| タイムズカー(2026年) | 約660万アカウント | 第3報の時点で公表なし |
| 宅ふぁいる便(2019年) | 約482万件 | サーバーの脆弱性を攻撃された不正アクセス |
| 東京ガスなど(2024年) | 約416万人分 | グループ会社のネットワークへの不正アクセス |
| さくらインターネット(2026年) | 約136万アカウント | 販売管理システムへの不正アクセス(侵入経路の詳細は非公表) |
件数は、公表された数字を約〇万に丸めています。数え方(件・名・アカウント)は会社によって違います。快活CLUB・JTB・東京ガスなど・さくらインターネットは漏えいの「可能性」がある件数で、ベネッセは推計の件数です。東京ガスなどは、流出の痕跡は確認されていないとしています[26]。
並べてわかること
① ここで並べた件では、2025〜2026年の4件がどれも外部からの不正アクセス。 内部の人による持ち出し(ベネッセ・NTT西日本など)も[9][24]、外部からの攻撃(JTB・宅ふぁいる便)も、前から起きています[21][25]。そのうえで、2025〜2026年の快活CLUB・KDDI・さくらインターネット・タイムズカーは、どれも外部からの不正アクセスでした[1][7][10][20]。個人情報保護委員会も、サイバー攻撃が漏えいの大きな要因になっているとしています(次の節)。
② 漏れる中身は、何を、どこに置いていたかで変わりうる。 快活CLUBは、会員登録のときの身分証明書情報(運転免許証など)が、不正アクセスを受けたサーバーとは別のサーバーにあったため、漏えいの可能性のある情報に含まれていないと公表しました[20]。反対に、Omiaiは年齢確認書類の画像を退会後も一律10年間保存しており、すでに退会した旧会員の画像も流出の対象になりました。Omiaiは事件の後、2021年12月1日から、画像は提出から72時間で自動削除し、個人情報は退会後90日間だけ持つ形に変える予定と公表しました(会員の同意を得たうえで運用を始めるとしています)[22]。
快活CLUBの例のように、攻撃を受けたシステムに置いていない情報は漏れません。本人確認書類の画像や、使わなくなった人の情報を、どこに、いつまで置くかは、漏れたときの中身を左右します。タイムズカーが情報をどのように保管していたかは、9月29日の第3報の時点でも公表されておらず、再発防止策は続報で公表される予定です[1][33]。
③ 件数は、続報で変わる。 ベネッセは第1報で、漏えいが確定した情報を約760万件、最大で約2,070万件としていましたが、のちに実態の件数を約2,895万件と推計しました[27][9]。JTBは約793万人分から6,788,443名に直し[25]、NTT西日本などの件では、委託元の顧客を合わせた件数が約900万件から928万件になりました[24]。タイムズカーの約660万件も第2報の時点の数字で、続報で変わることがあります。
本人確認書類の画像が漏れた件
本人確認書類の画像の漏えいは、今回が初めてではありません。Omiai(2021年)では、第三者が年齢確認書類の画像にアクセスするための情報を不正に取得し、正規のリクエストを装って大量に取得しました。流出したのは運転免許証・健康保険証・パスポート・マイナンバーカード(表面)などの画像で、約171万件分(アカウント数)です[22]。WelcomeHR(2024年)では、サーバーのアクセス権限の設定の誤りで、マイナンバーカード・運転免許証・パスポートなどの画像を含む約16万人分の情報が外から見られる状態になり、うち約15万5千人分は第三者によるダウンロードが確認されました[23]。
似た件と、漏れた情報を比べると次のとおりです[1][20][21][22]。
| 漏れた情報 | タイムズカー | 快活CLUB | Omiai | 宅ふぁいる便 |
|---|---|---|---|---|
| 氏名・生年月日 | ○ | ○ | ○(画像に写る) | ○ |
| 住所 | ○ | ○ | ○(画像に写る) | 都道府県(一部は郵便番号も) |
| 電話番号 | ○ | ○ | — | — |
| メールアドレス | ○ | 含まれない | — | ○ |
| 本人確認書類の画像 | ○ | 含まれない | ○ | — |
| パスワード | ○(復元できない形式) | 含まれない | — | ○ |
| クレジットカード情報 | 含まれない | 含まれない | 持っていない | — |
| 退会した人など | 含む | 仮会員を含む | 含む | 含む |
○は公表で漏えい(可能性を含む)に挙がっている項目、「含まれない」は公表で含まれないとされた項目、—は公表の項目にないものです。Omiaiで漏れたのは書類の画像で、画像に写る情報として氏名・住所・生年月日・顔写真・登録番号が挙がっています。タイムズカーでは、9月29日の第3報で、本人確認書類が漏えいしたアカウントは約160万件と確認されました[33]。
大規模な漏えいは増えているのか
報告の件数で見ると、4年前より大きく増えています。個人情報保護委員会が処理した、民間の事業者からの漏えいの報告は、2022年4月〜2023年3月の7,685件から、2024年4月〜2025年3月には19,056件まで増えました。直近の1年(2025年4月〜2026年3月)は17,139件で、前の年より少し減っています。5万人を超える漏えいの報告も、42件から144件まで増え、直近の1年は121件でした[16][17][18][19]。
| 期間 | 漏えいの報告 | うち5万人を超えるもの |
|---|---|---|
| 2022年4月〜2023年3月 | 7,685件 | 42件 |
| 2023年4月〜2024年3月 | 12,120件 | 61件 |
| 2024年4月〜2025年3月 | 19,056件 | 144件 |
| 2025年4月〜2026年3月 | 17,139件 | 121件 |
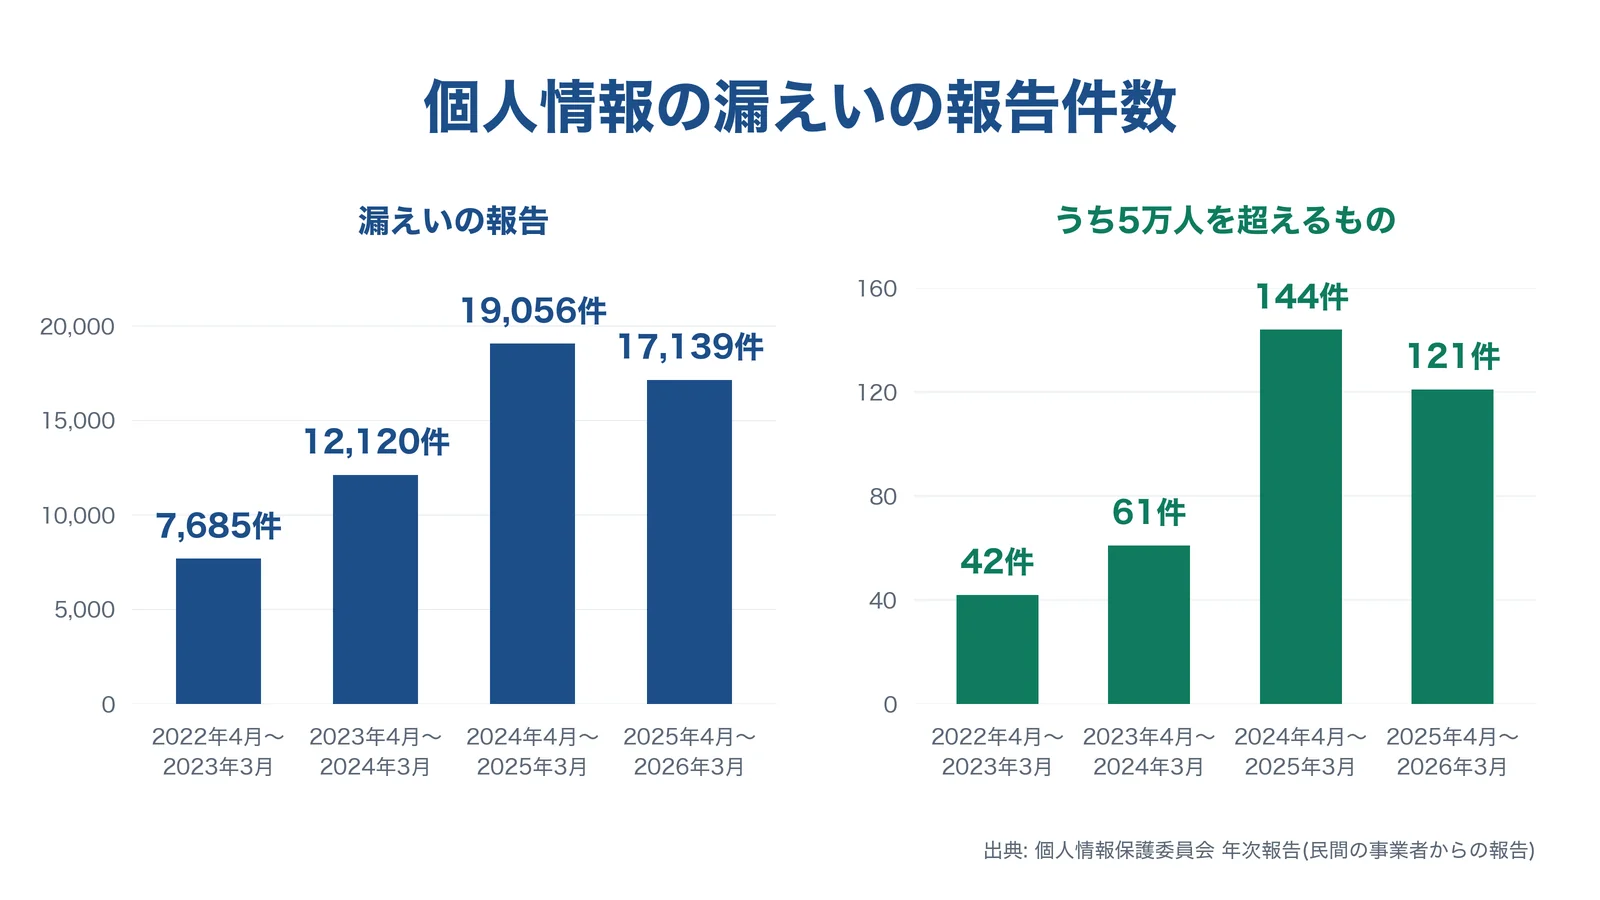
2022年4月〜2023年3月の件数は、前の年の5,846件より増えています。個人情報保護委員会は、これを法律の改正で報告が義務化されたことや、その周知が進んだことなどによるものと考えられるとしています[19]。このため、それより前の年とはそのまま比べられません。
報告のうち、不正アクセスなど不正の目的で行われたおそれのある漏えいは、2025年4月〜2026年3月で22.3%でした[16]。個人情報保護委員会は、サイバー攻撃が漏えいの大きな要因になっているとしています。不正アクセスによる漏えいの原因としては、次のような安全管理の不備が多くみられたと整理しています[16]。
- VPN機器やECサイトのアプリケーションなどの脆弱性を、対応方法が出ていたのに放置していた
- IDやパスワードが推測されやすいものだった
- 設定ミスで、データベースへのアクセスの制御が不適切になっていた
タイムズカーの原因は、まだ公表されていません[1]。上の3つは、個人情報保護委員会が不正アクセスによる漏えいについて整理したもので、今回の原因を示すものではありません。
同じ時期には、ほかの会員サービスでも不正アクセスの公表が続きました。9月26日にはニッポンレンタカーのアプリのシステムで41名の会員情報が閲覧されたおそれ[28]、9月29日にはセイコーマートのアプリのサーバーを経由して約57万アカウントの会員情報が漏洩した可能性が公表されています[29]。3件の関連は公表されていません。ニッポンレンタカーの件はニッポンレンタカーアプリへの不正アクセスの記事で、セイコーマートの件はセイコーマートアプリへの不正アクセスの記事でまとめています。
自社に置き換えると
タイムズビジネスサービスは、駐車場・カーシェアリングの利用から管理までを一元化できる法人向けのサービスで、その会員と退会した人も対象です[1][3]。社用の移動にこのサービスやタイムズカーを使っている会社では、社員の情報が含まれている可能性があります。
自社が顧客の情報を預かる側として見ると、確かめておきたい決まりが2つあります。個人情報保護法第22条は、個人データを「利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない」と定めています(法令で保存期間が決まっているものは別)[6]。
また個人情報保護委員会は、不正アクセスなど不正の目的で行われたおそれがある漏えいを、報告が義務になる場合の1つとしています。これは、本人の数が1,000人を超える漏えいとは別の場合として挙がっています。発覚したらまず速やかに報告し、不正の目的のおそれがある場合は、発覚日から60日以内が期限です[5]。
退会した顧客や申し込みだけの人の情報、本人確認書類の画像を、いつまで持つかを決めておきましょう。進め方は、ガイドラインの経営者がやること(3原則と重要7項目)も参考にしてください。
フォレンジック調査
パソコンやサーバー、ネットワーク機器などに残った記録(データ)を集めて調べ、何が起きたかを明らかにすることです。記録が消えたり書き換わったりしないように守りながら、データの特定・収集・検査・分析を行います。警察も、電子機器から記録を取り出して、人が読める形に変えて解析しています。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
出典
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第2報)(タイムズカー) 2026年9月28日確認
- 「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)※追記あり(タイムズカー) 2026年9月28日確認
- タイムズビジネスサービス(タイムズモビリティ) 2026年9月28日確認
- タイムズカーWebサイトへの不正アクセスについて(西日本旅客鉄道(WESTER)) 2026年9月28日確認
- 漏えい等報告について(個人情報保護委員会) 2026年9月28日確認
- 個人情報の保護に関する法律についてのガイドライン(通則編)3-4-1(個人情報保護委員会) 2026年9月28日確認
- 当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)(さくらインターネット) 2026年9月28日確認
- 不正アクセスに関するよくあるご質問(さくらインターネット) 2026年9月28日確認
- 事故の概要(お客様本部について)(ベネッセコーポレーション) 2026年9月28日確認
- ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告(2026年7月21日更新)(KDDI) 2026年9月28日確認
- 運転免許証などの本人確認書類の紛失・盗難にご注意ください(日本クレジット協会) 2026年9月28日確認
- 本人申告とは(シー・アイ・シー(CIC)) 2026年9月28日確認
- 本人申告コメントの申し込みについて(日本信用情報機構(JICC)) 2026年9月28日確認
- 本人申告の手続きについて(よくあるご質問)(全国銀行協会) 2026年9月28日確認
- 犯罪による収益の移転防止に関する法律施行規則の改正に係るQ&A(令和7年6月24日公布、なりすまし等のリスクの高い本人特定事項の確認方法の廃止等)(警察庁) 2026年9月28日確認
- 令和7年度個人情報保護委員会 年次報告(個人情報保護委員会) 2026年9月28日確認
- 令和6年度個人情報保護委員会 年次報告(個人情報保護委員会) 2026年9月28日確認
- 令和5年度個人情報保護委員会 年次報告(個人情報保護委員会) 2026年9月28日確認
- 令和4年度個人情報保護委員会 年次報告(個人情報保護委員会) 2026年9月28日確認
- 快活CLUBへの不正アクセスに関するお知らせ(第1〜5報)(快活フロンティア) 2026年9月28日確認
- 「宅ふぁいる便」におけるお客さま情報の漏洩について(第4報ほか)(オージス総研) 2026年9月28日確認
- Omiai 会員様の年齢確認書類画像データへの不正アクセスに関する調査結果(2021年8月11日。公式ページの保存版)(ネットマーケティング) 2026年9月28日確認
- WelcomeHRの個人情報漏えいについて(2024年3月29日。公式ページの保存版)(ワークスタイルテック) 2026年9月28日確認
- お客さま情報の不正流出に関するお詫びとご報告(2023年12月19日)(NTTマーケティングアクトProCX) 2026年9月28日確認
- 不正アクセスによる個人情報流出の可能性について(2016年8月24日の現状報告。公式ページの保存版)(JTB) 2026年9月28日確認
- 不正アクセスによるお客さま等に関する情報流出の可能性についてお詫びとお知らせ(2024年7月17日)(東京ガス) 2026年9月28日確認
- お客様情報の漏えいについて(2014年7月9日の第1報。公式ページの保存版)(ベネッセホールディングス) 2026年9月28日確認
- NRアプリへの不正アクセスによる会員情報漏えいに関するお詫びとお知らせ(ニッポンレンタカーサービス) 2026年9月29日確認
- 「セイコーマートアプリ」への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(セイコーマート) 2026年10月1日確認
- インターネットで本人申告する(CIC) 2026年9月29日確認
- 本人申告コメントを申し込む(スマホ申込)(JICC) 2026年9月29日確認
- 本人申告の手続き(全国銀行協会) 2026年9月29日確認
- 「タイムズカーWebサイト」への不正アクセスに関する調査結果および今後の対応について(第3報)(タイムズカー) 2026年9月29日確認
改訂履歴
- セイコーマートの公表へのリンクが誤っていて開けなかったので、公式のURLに直した
- 本人申告の手数料と、費用の扱いが公表されていないことを追記。問い合わせフォームを案内
- 同じ時期に公表されたニッポンレンタカーとセイコーマートの件を、「大規模な漏えいは増えているのか」に追記
- 9月29日の第3報を追記(本人確認書類が漏えいしたアカウントは約160万件、漏えいが確認された書類の種類、個別の案内の開始、詳細の案内は2週間ほどをめど)。タイトルと要点も直した
- 公開(9月28日の第2報までの内容)
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。