
セキュリティパッチは、OSやソフトウェア、ネットワーク機器に見つかった脆弱性(セキュリティ上の弱点)を直すために、開発元が配る修正プログラムです。 会社では、パソコンは自動の更新に任せて止まっていないかを確かめ、VPN機器のように外から入れる機器は、人が情報を受け取って先に当てる、と分けて回すのが現実的です。
どこまで自動に任せてよいか、どれから当てるか、毎月の回し方、SCS評価制度の★3の基準、サポート切れの扱いを、公的な資料をもとにまとめます。
セキュリティパッチとは(アップデート・更新プログラムとの違い)
OSやソフトウェアに脆弱性が見つかると、開発元が修正プログラム(パッチ)や回避策などを公開し、使っている人に対策を促します[4]。脆弱性は、製品やサービスに含まれるセキュリティ上の弱点で、「セキュリティホール」とも呼ばれます[2][3]。悪用されると製品の機能を不正に使われ、システムを壊されたり、情報を消されたり漏えいしたりします[2]。
呼び名は、パッチ・修正プログラム・セキュリティ更新プログラム・アップデートなど、いくつもあります。この記事では、どれも「弱点を直すために開発元が配る更新」として、ほぼ同じものとして扱います。SCS評価制度の★3も、要求事項の名前で「セキュリティパッチ・アップデート」と2つを並べています[1]。
例えば、Windowsの毎月のセキュリティ更新プログラムは、毎月第2火曜日、通常は米国の太平洋時間の午前10時に公開されます。毎月の更新は累積的で、それまでに出た修正もすべて含みます。次の月まで待てない問題や脆弱性には、決まった日以外にも「帯域外(OOB)」の更新が出ることがあります[11]。
Windowsの更新には、年1回ほど出て新しい機能を含む「機能更新プログラム」と、より頻繁に出て主に小さな修正とセキュリティ更新を含む「品質更新プログラム」があります[12]。macOSでは、標準の「ソフトウェア・アップデート」で更新します。
なぜ急ぐ?当てないと何が起きるか
修正の情報が公開されると、それをもとに攻撃の道具が作られ、まだ当てていない会社が狙われるためです。 攻撃者は、公表された脆弱性対策情報などをもとに攻撃プログラムを作り、パッチの適用などの対策をしていないシステムを狙います。パッチや回避策が公開されてから当てるまでの期間の脆弱性を「Nデイ脆弱性」と呼び、管理が不適切だと未対策の期間が長くなって、被害に遭うリスクが大きくなります。脆弱性の発見から悪用までの時間は短くなっていて、公表された脆弱性に対しては、短期間で攻撃ツールが作られ、ダークウェブなどで売られることがあります[4]。
狙われやすいのは、外から入れる機器です。 ランサムウェア(データを暗号化して身代金を求める不正なプログラム)の被害では、侵入経路の約5割がVPN機器で、攻撃者は未修正のぜい弱性や漏えいした認証情報などを悪用して入ります。2026年1〜6月の被害で侵入経路の回答があった36件(不明・未回答を除く)のうち、VPN機器からが18件、リモートデスクトップからが9件でした[6]。中小企業に限らない、被害を受けた組織全体の数字です。
警察庁は、主要な侵入経路であるVPN機器は速やかな対応が必要だとして、「利用しているVPN機器やOS等の更新ファイルやセキュリティパッチが公開された場合は速やかに適用して、ぜい弱性を残さないようにしてください」と呼びかけています[5]。入口の守り方は、入口を塞ぐ(VPN機器・リモートデスクトップ)で扱っています。
ランサムウェアの被害を受けた組織への聞き取りでは、どの組織も一般的な対策を入れ、運用の体制も整えていました。それでも、セキュリティ更新プログラムの適用の遅れなど、わずかな隙をついて入られています。初めの侵入では既知の脆弱性が悪用され、侵入後に被害が広がった主な原因には「アップデートしていない NAS」もありました[7]。
情報セキュリティ6か条の1番目も「OS やソフトウェアは常に最新の状態にしよう!」です[2]。2番目のウイルス対策ソフトは会社のパソコンにセキュリティソフトは必要かで扱っています。
ただし、更新すれば防げるわけではありません。開発元が対策情報を公表する前に弱点を悪用する「ゼロデイ攻撃」もあり、修正パッチがないことを前提にした多層の守りや、異常に気づく仕組みも対策に挙がっています[4]。更新は、守りの土台の1つです。
どこまで自動に任せてよいか
社員のパソコンのOSやブラウザは、自動の更新に任せて構いません。人が見るのは、更新が止まっていないかです。
Windows 11は、更新プログラムを自動的にダウンロードしてインストールします[12]。★3も、可能であれば自動アップデートが有効になっている状態を求めています[1]。
ただし、自動でも止まる場面があります。更新を完全に止めることはできませんが、一時停止はでき、一時停止の最大日数に達したら、もう一度止める前に最新の更新を入れる必要があります。インストールを終えるには再起動が要り、アクティブ時間(パソコンを使う時間帯)の設定や再起動の予約で、業務の時間を避けられます[12]。
パソコンのほかに、ルーターなどのファームウェア(機器を動かすソフトウェア)も、最新版を使う対象です[3]。VPN機器のようなネットワーク機器や、ホームページのCMS(サイトを作る仕組み)のように、インターネットから直接アクセスできる製品は、攻撃プログラムなどが公開されると、多くの企業に被害が及ぶおそれがあります[4]。
そこで、社内の機器を「自動に任せる」と「人が当てる」に分けると、回しやすくなります。
| 機器・ソフト | 任せ方 | 誰が | 確かめること |
|---|---|---|---|
| 社員のパソコンのOS(Windows・macOS) | 自動 | 本人とIT担当 | 一時停止・再起動待ち・エラーのまま止まっていないか |
| ブラウザ・Office・PDFの閲覧ソフト | 自動 | 本人 | 自動更新がオフになっていないか |
| 会社支給のスマートフォン・タブレット | 自動か通知 | 本人 | OSの更新を後回しにしていないか |
| VPN機器・ルーター・ファイアウォール | 人 | IT担当と保守会社 | 新しいファームウェアの案内と、当てた日 |
| サーバー・NAS | 人 | IT担当と保守会社 | 業務を止めて当てる日 |
| 業務ソフト(会計・販売管理など)・ホームページのCMS | 人 | IT担当と開発元 | 開発元の更新のお知らせ |
更新で業務ソフトが動かなくなるのが心配なときは、先に1〜2台で試してから全員に広げる方法もあります。Windowsでは更新履歴から更新を削除することもできますが、必要のない限り勧められておらず、すべての更新を削除できるわけでもありません。★3にも、動作の確認に時間がかかるときの代わりの対策があります(下の★3の見出し)。
どれから当てる?優先順位の決め方
外から入れる機器、悪用がすでに確認されたもの、★3の14日以内の条件に当たるもの、の順に当てるのが目安です。 順番を決めるときは、次の2つの区分が手がかりになります。
急ぎの度合いは、IPAの重要なセキュリティ情報の区分で読めます。どちらも、情報を公開した時点での区分です[8]。
| 区分 | 意味 |
|---|---|
| 緊急 | 影響度の高い問題が公開され、それを悪用した攻撃が行われている |
| 注意 | 影響度の高い問題が公開された、または今後攻撃が行われる可能性があり、対策が必要 |
例えば、2026年10月14日のMicrosoft製品の注意喚起は「緊急」でした。悪用の事実が確認済みの脆弱性があり、今後被害が広がるおそれがあるため、至急の適用が呼びかけられています[8][9]。
CVSS(共通脆弱性評価システム)は、脆弱性の深刻度を0〜10.0の数値で表す共通の物差しです。 v3では、9.0〜10.0を「緊急」、7.0〜8.9を「重要」、4.0〜6.9を「警告」、0.1〜3.9を「注意」としています[13]。IPAの重要なセキュリティ情報の「緊急」「注意」とは別の区分です。
これらをもとに、当てる順番を次のように決めておくと迷いません。
| 順 | 何を | いつまでに(目安) |
|---|---|---|
| 1 | 外から入れる機器(VPN機器・ファイアウォール・ルーター・公開しているサーバーやCMS)の更新 | 案内が来たらすぐ |
| 2 | IPAの「緊急」や、開発元が悪用を確認したもの | すぐ |
| 3 | 「重大」「高リスク」・CVSS 7.0以上・レベルの説明がないもの | 14日以内(★3) |
| 4 | それ以外 | 毎月の確認日にまとめて |
自社で使っている製品の脆弱性対策情報が開発会社から公開されたときは、「システムの脆弱性を悪用した攻撃」のリスクが高くなるため、優先的な対策が求められます[4]。そのため、情報を早く受け取れるようにしておきます。情報は、次のところから受け取ります。
- IPAの重要なセキュリティ情報
- JVN(脆弱性対策情報ポータルサイト)
- 機器・ソフトの開発元のお知らせ
- 保守会社からの連絡
JVNは、日本で使われているソフトウェアなどの脆弱性の情報と、その対策の情報を載せているサイトです。使っている製品のホームページも定期的に確かめ、セキュリティパッチなどを見逃さないようにしましょう[2]。VPNの入口の守りは、どこから入れる?会社のアカウントの順番も参考にしてください。
社内で毎月回す手順
機器の一覧を作り、毎月の確認日を決め、当てた記録を残す、の3つが土台です。 機器やソフトウェアの持ち物をまとめて管理すると、セキュリティパッチの適用状況がわかり、脆弱性のあるソフトウェアやサポート切れの機器を速やかに洗い出せます[2]。★3も、パソコンやサーバーの製造元・OS・台数を把握する仕組みと、セキュリティパッチの適用のルールを含む管理ルールを求めています[1]。項目の中身は3-1-1 情報機器、OS及びソフトウェアに関する情報の把握で確かめられます。
毎月の回し方は、例えば次のとおりです。
- 一覧を作る: 機器・ソフトの名前、台数、誰が更新するか、保守会社を書く。上の表の「任せ方」も入れる
- 情報を受け取る人を決める: IPAの重要なセキュリティ情報を見る人と、保守会社からの連絡の窓口を決める
- 毎月の確認日を決める: 例えば、Windowsの毎月の更新が出た週の後半。その日に、全員のパソコンが最新か、再起動待ちになっていないかを見る
- 優先順位に沿って当てる: 14日以内に当てられないものは、★3の代わりの対策を取る
- 記録する: いつ・何に・どの更新を当てたか。当てられなかったものは、理由と代わりの対策も
- 年1回、点検する: 決めたルールが守られているかを見直す
★3の3-1-1-4も、管理ルールが守られているかを年1回以上点検することを求めています。点検のときは、5の記録が材料になります。
保守会社に任せている機器は、「誰が・いつ当てるか」「当てたら知らせてもらえるか」を確かめておきましょう。 被害を受けた組織への聞き取りでも、「セキュリティ更新プログラムの適用に少し時間を要した」といった日常の運用のわずかな隙をついて、初めの侵入がされていました[7]。
SCS★3の4-4-4で求められること
★3は、サポートのある状態で使い、「重大」などの脆弱性を直す更新を、出てから14日以内に当てることを求めます。 要求事項4-4-4「セキュリティパッチ・アップデートの手続」は、情報機器・OS・ソフトウェアへのパッチとアップデートの適用の手続を定めることを求め、★3の評価基準は次の2つです[1]。
| 評価基準 | 求めること |
|---|---|
| 4-4-4-1 | ライセンスがあり、サポートされている状態で使う |
| 4-4-4-1 | サポートが終わったら、削除するか、インターネットとの通信をすべて遮断して範囲から外す |
| 4-4-4-1 | 可能であれば、自動アップデートを有効にする |
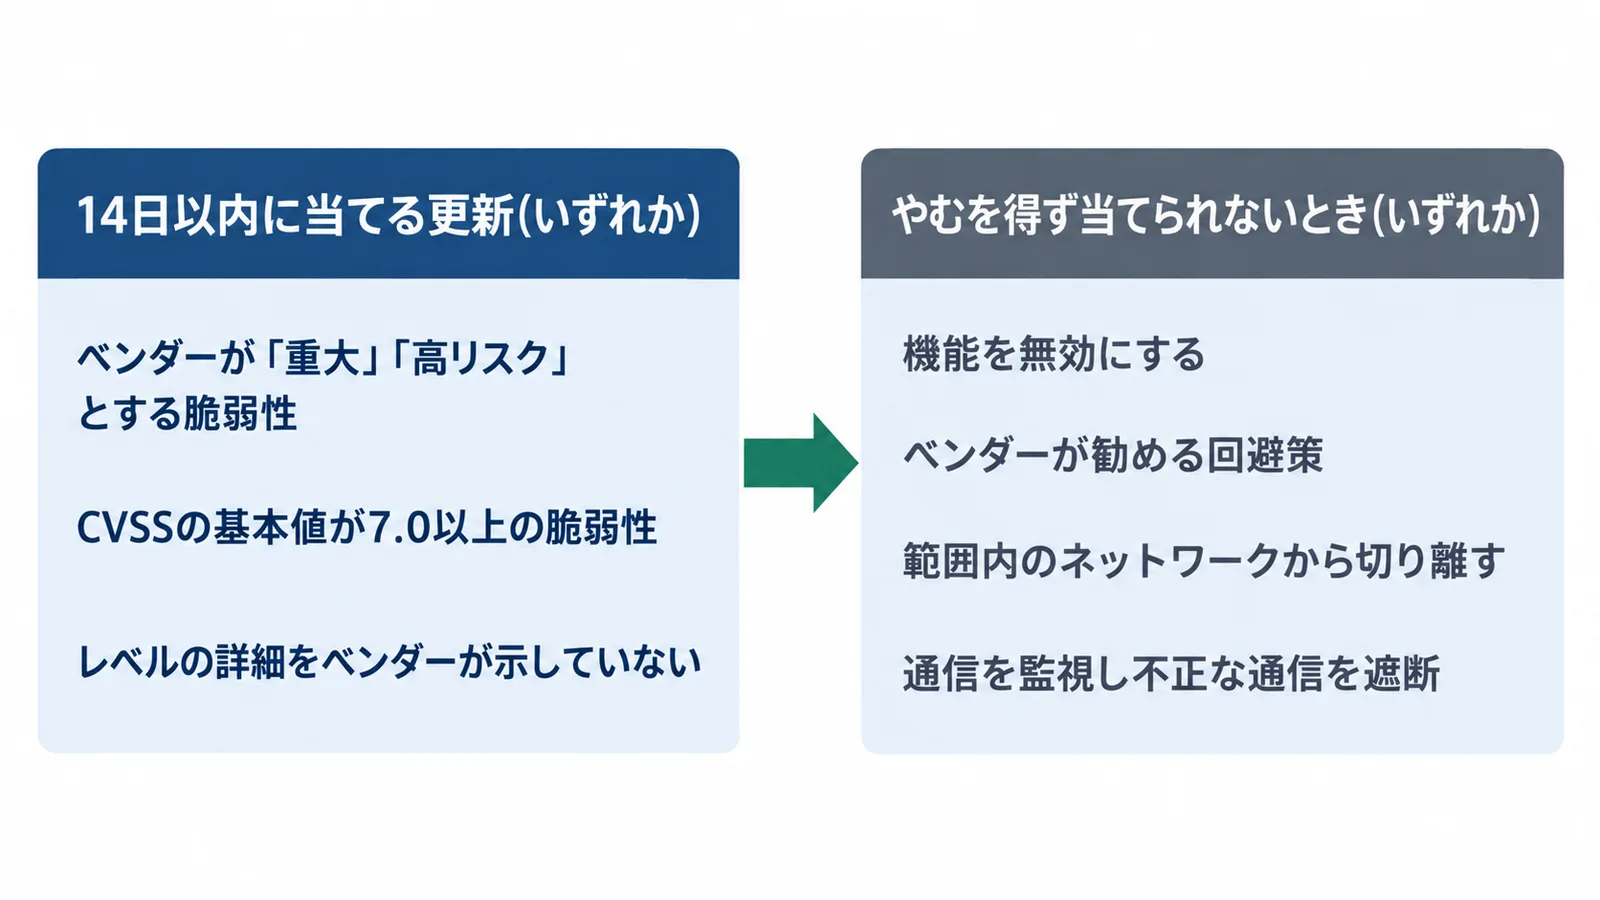
| 4-4-4-2 | 使っている機能・設定について、下の3つのいずれかに当たる更新を、リリースから14日以内に当てる |
14日以内に当てる更新は、次のいずれかに当たるものです。
- ベンダーが「重大」(Critical)・「高リスク」(High Risk)とする脆弱性を直すもの
- CVSSの基本値が7.0以上の脆弱性を直すもの
- 直す脆弱性のレベルの詳細を、ベンダーが示していないもの
対象は、会社支給のパソコンのOS・ブラウザ・Officeソフト、サーバーのOS・ミドルウェア、会社支給のスマートデバイスのOS・アプリ、インターネットとの境界に置いたネットワーク機器のOS・ファームウェアです。動作の確認に一定の期間がかかるときなど、やむを得ず当てられないときは、当てるまでの間、次のいずれかで悪用のリスクを下げます[1]。
- 悪用される機能を無効にする
- ベンダーが勧める回避策をとる
- 対象の機器を範囲内のネットワークから切り離す
- 通信を監視し、不正な通信を遮断する機器・ソフトを入れる
★3の3-1-1-3も、管理ルールにセキュリティパッチの適用のルールを含めることを求めています。★4では、サポート切れのOS・ソフトウェアの利用停止と更改(4-4-2)、境界のネットワーク機器にCVSS基本値7.0以上の脆弱性を残さないこと(4-4-4-3)、集めた脆弱性情報への対応の記録を月次で点検すること(3-2-1-5)が加わります[1]。
★3は、特定のセキュリティ対策製品の導入を求めていません[14]。上の一覧・確認日・記録を、4-4-4の手続の中身にできます。評価基準の原文は、IPAの★3・★4 要求事項・評価基準で確かめられます。自己点検の進め方は4-4-4 セキュリティパッチ・アップデートの手続に、取引先のチェックシートで聞かれる区分は確認リストの7つの区分にまとめています。
サポートが切れた機器・ソフトはどうする?
サポートが終わると修正が出なくなるため、更新では守れません。後継の製品に移るか、★3ではインターネットから切り離して範囲から外します。 一般に、サポートが終わった製品は、新しい脆弱性が見つかっても開発元による修正が行われません[10]。★3の4-4-4-1も、サポートが終わったものは削除するか、インターネットとの通信をすべて遮断して範囲から外すことを求めています。
例えば、Windows 10は2025年10月14日(米国時間)にサポートが終わりました。後継のOSへの移行に時間がかかる場合のために、拡張セキュリティ更新プログラム(ESU)があり、個人向けのESUは2027年10月12日まで提供されます。法人向けのESUは、Microsoftのウェブサイトで確かめてください。OSだけでなく、その上で動くブラウザやメールソフトなどのサポートも、順に終わっていくことが考えられます[10]。
製品を選ぶときも、機能や価格だけでなく、脆弱性が見つかったときに対応してくれるか、サポートの手厚さや期限も考えて選びましょう[2]。5分でできる自社診断の25の診断項目の1番目「OSやソフトウェアは常に最新の状態にする」の対策例にも、「サポートが有効なOS、ソフトウェア、ネットワーク機器を利用する」があります[3]。
一覧にサポートの期限の列を足し、切れる前の年に買い替えの予算を経営者に出しておきましょう。買い替えや保守会社に頼む作業の金額は、台数・機器・契約で大きく変わるため、この記事では相場を載せていません。
中小企業が今日やること
よくある質問
パッチとアップデートは違うもの?
この記事では、ほぼ同じものとして扱っています。★3も、要求事項の名前で2つを並べています。Windowsの更新は、新しい機能を含む機能更新プログラムと、主に小さな修正とセキュリティ更新を含む品質更新プログラムに分かれます。
自動更新にしておけば★3を満たせる?
それだけでは足りません。4-4-4-1の自動アップデートは「可能であれば」で、4-4-4-2は境界のネットワーク機器やサーバーも含めて、条件に当たる更新を14日以内に当てることを求めています。自動で更新されない機器は、期限内に当てたかを人が確かめ、その手続を決めておきましょう。
更新したら業務ソフトが動かなくなったら?
Windowsでは、更新履歴から更新を削除できます。ただし、必要のない限り勧められておらず、削除できない更新もあります。★3では、動作の確認に時間がかかるときなどに、機能の無効化や回避策といった当てるまでの間に取る代わりの対策が決められています。あわせて、業務ソフトの開発元に、対応の予定を確かめましょう。
CVSSは自分で調べないといけない?
自分で計算する必要はありません。CVSSの基本値は、ベンダーや脆弱性を公表する組織などが評価するものです[13]。★3では、ベンダーが「重大」「高リスク」とした場合や、レベルの詳細が示されていない場合も、14日以内に当てる対象になります。開発元のお知らせで、どれに当たるかを確かめましょう。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を、ベンダーに依存しない共通の方法で評価する仕組みです。深刻度は0〜10.0の数値で表し、9.0以上は「緊急」です。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月23日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月16日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月1日確認
- 重要なセキュリティ情報(IPA) 2026年10月23日確認
- Microsoft 製品の脆弱性対策について(2026年10月)(IPA) 2026年10月23日確認
- Windows 10 のサポート終了に伴う注意喚起(IPA) 2026年10月23日確認
- Windows クライアントのリリース サイクルを更新する(Microsoft) 2026年10月23日確認
- Windows Update: よくあるご質問(Microsoft) 2026年10月23日確認
- 共通脆弱性評価システムCVSS v3概説(IPA) 2026年10月23日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。