
EDRは、パソコンやサーバーの中の不審な動きを見張り、気づいて対応するための仕組みです。ウイルス対策ソフト(EPP)の代わりではなく、足すものです。
EDRとウイルス対策ソフトの違いを公的な資料の言葉で整理し、中小企業に要るかを会社の状況で分けます。取引先のチェックシートやSCS評価制度の★3で「EDRを入れているか」と聞かれたときの考え方と、入れる前に確かめることもまとめます。
EDRとは
EDR(Endpoint Detection and Response)は、サーバーやパソコンの中の処理や外部との通信などの不審な振る舞いを見つけ、すぐに対応できるようにする製品です[1]。エンドポイントは、社員が使うパソコンやサーバーのことです[3]。
総務省のテレワークのガイドラインの説明では、EDRは、既知のマルウェア(ウイルスなどの悪意のあるプログラム)の特徴をパターンファイルとして持ち、それとの一致で見つける仕組みではありません。パソコンなどで動くOSやアプリの挙動を見張り、マルウェアに似た挙動を見つけます。そのため、まだ知られていないマルウェアにも有効で、感染した後の対応(マルウェアの隔離やシステムの停止、被害の拡大の防止、検証・復旧など)を早めるのにも有効です[2]。
例えば、社員のパソコンで、見慣れないプログラムが夜中に動き出し、社内のファイルを次々に書き換えたり、外のサーバーと通信を始めたりする、といった動きです。ファイルの特徴が知られていなくても、動き方がおかしいことに気づくための仕組みだと考えるとわかりやすいでしょう。
IPAのランサムウェアの教訓集でも、EDRはサーバーやパソコンの挙動を見張り、不審な動作を見つけて止めるものです[3]。
ウイルス対策ソフト(EPP)との違い
いちばんの違いは、何を手がかりに見つけるかと、見つけた後に何をするかです。
EPP(Endpoint Protection Platform)は、製品の説明で、ウイルス対策ソフトのように端末への侵入を防ぐ側を指して使われる呼び名です。東京都の助成金の対象の経費にも「エンドポイント・セキュリティ製品(EDR、EPP等)」とあります[12]。この記事では、以後「ウイルス対策ソフト」と書きます。
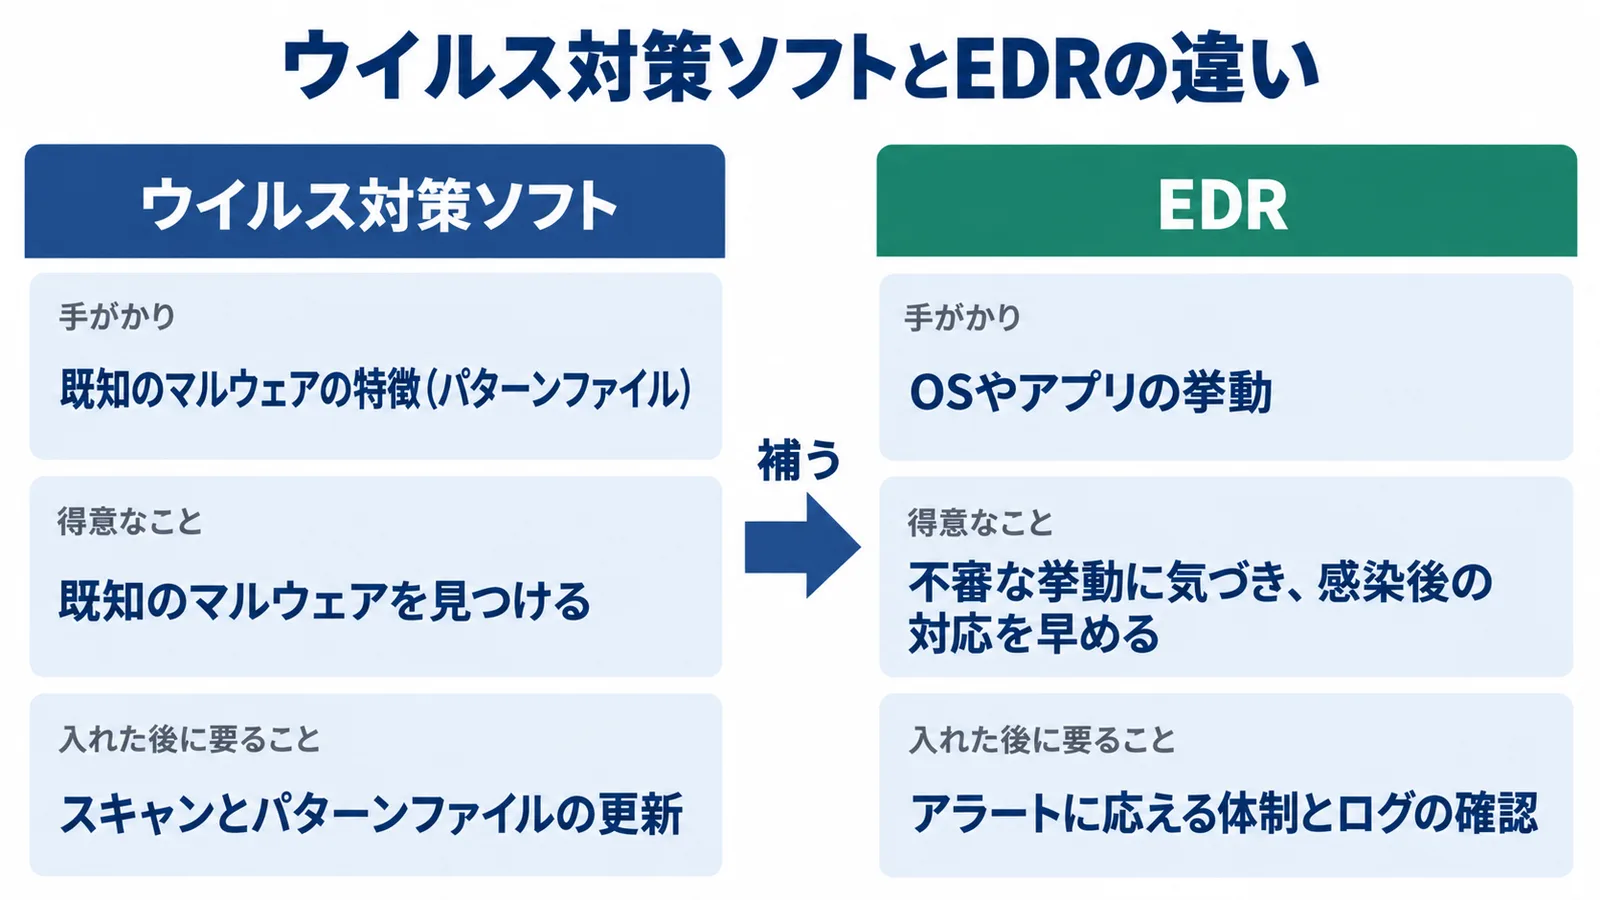
公的な資料の言葉で並べると、次のようになります[1][2][3]。
| 項目 | ウイルス対策ソフト | EDR |
|---|---|---|
| 見つける手がかり | 既知のマルウェアの特徴(パターンファイル) | OSやアプリの挙動 |
| 得意なこと | 既知のマルウェアを見つける | 未知のマルウェアを含む不審な挙動に気づき、感染した後の対応(隔離やシステムの停止、被害の拡大の防止、検証・復旧など)を早める |
| 入れた後に要ること | 定期的なスキャンとパターンファイルの更新、結果の確認 | アラートにすぐ応える監視の体制と、定期的なログの確認 |
ウイルス対策ソフトを別に買うか、Windowsに元から入っている機能で足りるかは、Windowsに入っている機能でできることで整理しています。
EDRを入れればウイルス対策ソフトは要らない?
要らなくはなりません。EDRは、ウイルス対策ソフトを補完する対策です[3]。SCS評価制度の★3も、ネットワークにつながるすべてのパソコンとサーバーにマルウェア対策ソフトを入れることを求めています[6]。★3で問われることは、下のチェックシートやSCS★3で聞かれたらで整理しています。
今のウイルス対策ソフトと入れ替えるのか、併用するのかは、入れる前に販売会社に確かめましょう。
なぜ「ウイルス対策ソフトだけでは足りない」と言われるのか
ウイルス対策ソフトが見つける前提の「既知のマルウェア」に当てはまらない形で、攻撃が進むことがあるためです。主な理由は、次の3つです。
- 正規の道具を悪用する手口
- 狙った相手だけに使う新種のマルウェア
- 入り込んでから最後に暗号化する流れ
1つ目は、LOTL(Living Off The Land)と呼ばれる、OSに元からある道具など正規のツールを悪用する手法です。このため、マルウェアの検知を前提とするウイルス対策ソフトだけで「全てを検知し防ぐことは難しい」状況です[3]。
2つ目は、特定の企業などを狙う標的型攻撃です。総務省のテレワークのガイドラインによると、標的型攻撃に使われるマルウェアには、ウイルス対策ソフトでは検出されないものも多くあります。攻撃者が狙った相手に絞って新種のマルウェアを使うため、対策ソフトのベンダーがマルウェアを手に入れにくく、検出用の定義ファイルを用意できないことがあるためです[2]。
3つ目は、今のランサムウェア攻撃の流れです。まずネットワークやパソコン・サーバーに入り込み、最後の段階で暗号化します[3]。入り込まれても、不審な挙動を検知して遮断できれば、暗号化や情報の窃取などの被害を防ぐことが可能になります[4]。
警察庁がランサムウェアの被害にあった企業・団体等に行ったアンケートでは、2021〜2025年の5年間で、ウイルス対策ソフトを「導入していた」は回答644件のうち585件でした。ウイルス対策ソフトの検出の有無を答えた537件のうち、「検出がなかった」は432件です[5]。中小企業だけの数字ではありませんが、ウイルス対策ソフトを入れていた組織が多く、検出の有無の回答では「検出がなかった」が約8割を占めています。
一方で、EDRも万能ではありません。攻撃者がウイルス対策ソフトやEDRを含む対策を無効にすることもあり得ますし、LOTLを使われると検知をすり抜ける可能性もあります。検知がなくてもログを確かめることが有効です[3]。ウイルス対策ソフトを入れていた被害組織の、2026年1〜6月の数字はセキュリティソフトの記事にまとめています。
中小企業にEDRは要る?会社の状況で分ける
決め手は、アラートが出たとき、誰が・いつ見て、止めるかです。
EDRは、ウイルス対策ソフトと違い、「導入するだけで十分ではない」点に注意が要ります。EDRには、検知したら自動で止めるモードのほかに、誤検知による業務への負担に配慮して、アラートを出して止めるかを人に判断させるモードがあり、後者では人が止めるまで不審な動きが続きます。暗号化を検知して管理者あてにアラートのメールが出ていたのに、週末の深夜だったため、すぐには受け取れていなかった例もありました[3]。
総務省のテレワークのガイドラインでは、比較的リスクの高い業務に使う端末や、重要な情報を扱う端末について、EDRのような対策ソフトを入れて対策を多重にすることが考えられます[2]。また、被害の後に取引先から、メールやEDIを再開するならEDRやSOCを入れるよう強い要望があった組織も複数ありました[3]。
これをもとに、会社の状況ごとの考え方を並べます。
| 会社の状況 | 考え方 |
|---|---|
| OSや機器の更新、VPN機器、バックアップなどの基本がまだ | EDRの前に、お金をかけずにできる基本から(対策は何から?) |
| 社内にアラートを見る人がいない、夜間や休日は誰も見られない | EDRだけを買うより、監視ごと頼むサービスを考える(下の「入れるなら」) |
| 担当者がいて、アラートの見方と止め方を決められる | 重要な情報を扱う端末やサーバーから入れることを考える |
| 持ち出す端末・在宅で使う端末が多い | 社外にある端末も見られるかで選ぶ |
| 取引先から求められた | まず、相手が何を求めているか(製品の名前か、不審な動きに気づいて対応できる状態か)を確かめる(★3とチェックシート) |
例えば、社員15人で専任のIT担当がいない会社なら、2行目に当たります。EDRを入れても、金曜の夜に出たアラートを月曜まで誰も見ないのであれば、教訓集の例と同じことが起こりえます。お金をかける順の中でEDRをどう位置づけるかは、お金をかけるなら何から?も参考にしてください。
チェックシートやSCS★3で「EDRを入れているか」と聞かれたら
★3は特定の製品を求めていません。問われるのは、ネットワークにつながるすべてのパソコンとサーバーにマルウェア対策ソフトが入って更新されていることと、不正な通信に気づいて止め、知らせる仕組みがあることです。
「本制度の評価基準を達成するにあたっては、特定のセキュリティ対策製品の導入を求めるものではありません」というのが、SCS評価制度の考え方です[7]。経済産業省と内閣官房国家サイバー統括室は、この制度を引き合いにした製品・サービスの勧誘に注意を呼びかけており、「特定のセキュリティ対策製品の導入が必須とされているものではありません」としています[8]。どんな勧誘かは不適切な勧誘とはにまとめています。
EDRに関わりそうな★3の評価基準は、次のとおりです[6]。
| 番号 | 評価基準の要点 |
|---|---|
| 4-4-5-1 | ネットワークにつながるすべてのパソコン・サーバーに、マルウェア対策ソフトを入れる |
| 4-4-5-2 | パソコン・サーバーごとにスキャンの範囲と頻度を決め、スキャンする |
| 4-4-5-3 | パターンファイルを、ベンダーの推奨に従って更新する |
| 5-1-1-1 | 社内外のネットワークの境界または端末で、外から社内への通信と、社内から不正なサーバーへの通信の両方について、不正アクセスをリアルタイムで検知・遮断する仕組みを入れる |
| 5-1-1-2 | ネットワーク機器のログとアラートを分析し、不審な事象がセキュリティインシデントに当たるかを担当者や管理者が判断する |
| 5-1-1-3 | 5-1-1-1の機器やサービスで、アラートが速やかに出て、インシデントの速報レポートが通知される仕組みを入れる |
要求事項は製品の名前ではなく、何ができているかで書かれています。5-1-1-1は「境界又は端末において」とあるので、ネットワークの入口の機器だけでなく、端末の側で満たす道もある書き方です。入口の機器の側から見た話はUTMの記事の「SCS★3で問われること」にあります。なお、許可するソフトの一覧づくりや挙動の監視などの 5-1-2 は★4だけの項目です[6]。マルウェア対策の項目の読み方は4-4-5 マルウェア感染からの保護にあります。通信の監視の項目は5-1-1 ネットワーク接続・データの監視で確かめられます。原文はIPAの要求事項・評価基準で読めます。
取引先のチェックシートに「EDRを導入していますか」とだけある場合は、相手が何を確かめたいのか(全台のウイルス対策か、不審な動きの監視か、アラートに応える体制か)を聞いてみましょう。そのうえで、今ある対策と予定を書けば、「いいえ」だけで終わらせずに済みます。書き方の例は「いいえ」の設問はどう書くかにあります。
入れるなら何を確かめる?費用の目安
見積りを取る前に、「誰がアラートを見るか」と「検知したら自動で止めるか」を決めておきましょう。
EDRを入れるときは、必要な機能に対応しているかを確かめ、取得・分析するログ(OSの動作や、それによるファイル操作やレジストリの変更など)も確かめることが有効です[2]。EDRやSOCを入れるときは、その機能や設定を細やかに確かめる必要があります[3]。どの製品も、入れるだけでなく最新の状態に保ち、適切に運用することが大事です[4]。
これをもとに、販売会社や保守会社に確かめたい項目を並べます。
| 項目 | 確かめること |
|---|---|
| 検知したときの動き | 自動で止めるか、知らせるだけか。どちらに設定するか |
| アラートを誰が受けるか | 夜間・休日も含めて誰が見るか。監視のサービスが付くか |
| 見る範囲 | パソコンだけかサーバーもか。持ち出す端末も見られるか |
| 今のウイルス対策ソフトとの関係 | 1つの製品で両方の役目を持つか、併用か |
| ログ | 何のログを、どのくらいの期間残すか。事故のときに調べてもらえるか |
| 記録 | ★3やチェックシートの回答に使える記録を出せるか |
| 誤検知 | 業務が止まったときの影響と、相談先 |
費用の目安
EDRの費用は製品・台数・監視の有無で変わるため、この記事では相場を載せていません。代わりに、公的な基準があるお助け隊サービスの端末監視を、監視ごと頼む場合の目安として置きます。
お助け隊サービスの端末監視は、EDR等のツールと異常監視サービスで、パソコンやサーバーを24時間見守り、攻撃を検知して知らせるものです。セキュリティ上の重大なインシデントは、即時(60分以内が目標)に知らせます[9]。価格の上限は、端末1台あたり月額2,000円(税抜き)、初期費用などは端末数によらず50万円(税抜き)で、端末1台から契約できます[9]。これは上限で、実際の価格はサービスごとに違います。社外の仕事に持ち出した端末も見守れます[10]。なお、基準の「EDR等」は必ずしもEDRに限らず、包括的に異常を監視できる機能があることを求めるものです[11]。サービスの中身はお助け隊の4つのサービスで扱っています。価格の決まりの詳細はお助け隊の費用の上限を見てください。
東京都の助成金では、対象の経費にエンドポイント・セキュリティ製品が含まれます[12]。助成率などは自治体の助成金で確かめてください。
中小企業が今日やること
よくある質問
EDRを入れればウイルス対策ソフトは要らない?
要らなくはなりません。EDRはウイルス対策ソフトを補完する対策です[3]。SCS評価制度の★3でも、ネットワークにつながるすべてのパソコンとサーバーにマルウェア対策ソフトを入れることが評価基準になっています[6]。
EDRとSOCの違いは?
EDRは端末の不審な動きに気づくための道具で、SOC(Security Operation Center)は、セキュリティ・サービスとセキュリティ監視を提供するセンターです[3]。道具と、それを見る人の側の違いと考えるとわかりやすいでしょう。被害の後に、取引先からEDRやSOCを入れるよう求められた組織もありました[3]。
EDRを入れれば★3を取れる?
EDRを入れたかどうかでは決まりません。★3は特定の製品の導入を求めず[7]、4-4-5や5-1-1などの評価基準を満たしているかを見ます[6]。★3の要求事項は全部で26項目あり、EDRに関わりそうなのはその一部です。ほかの項目はSCS評価制度★3チェックリストで確かめられます。
EDRを入れれば被害は防げる?
防げるとは限りません。攻撃者がEDRを含む対策を無効にすることもあり得ますし、LOTLを使われると検知をすり抜ける可能性もあります。検知がなくても、定期的にログを確かめることが有効です[3]。万一被害にあったときの動き方は、ランサムウェアに感染したらにまとめています。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月27日確認
- テレワークセキュリティガイドライン 第5版(総務省) 2026年10月27日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月1日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- SCS評価制度に係る不適切な勧誘に御注意ください(経済産業省・内閣官房国家サイバー統括室) 2026年10月3日確認
- サイバーセキュリティお助け隊サービス基準(2.1版)(IPA) 2026年10月1日確認
- サイバーセキュリティお助け隊サービス ユーザー向けサイト(IPA) 2026年10月1日確認
- 「サイバーセキュリティお助け隊サービス」制度に関するFAQ(IPA) 2026年10月1日確認
- サイバーセキュリティ対策促進助成金(東京都中小企業振興公社) 2026年10月2日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。