
UTMは、ファイアウォールなど複数の防御の機能を1台にまとめ、社内とインターネットの出入口に置く機器です。中小企業に必ず要るものではなく、要るかどうかは、社内に守るサーバーがあるか、外からどうつなぐか、誰がアラートを見るかで決まります。
UTMが守れることと守れないこと、会社の状況での分け方、入れる前に今の機器でできること、★3の4-5-1・5-1-1で問われること、リースで勧められたときに契約の前に確かめることを順にまとめます。
UTMとは?中小企業に要る?
どの会社にも必ず要る機器ではありません。 要るのは、外からの不要な通信を止めることと、不正な通信に気づいて止めることで、UTMはそれを満たす手段の1つです。
UTM(統合脅威管理)は、ファイアウォール、IDS・IPS(不正な侵入を見つける仕組みなど)、メールのフィルタリング、URLのフィルタリングといった複数の異なるセキュリティの機能を1台の機器にまとめ、ウイルスの侵入や不正アクセス、サイバー攻撃などを検知して防ぐ道具です[2]。ファイアウォールは、通信をさせるかどうかを判断し、許可するか拒否する技術を指します。
IPAの「5分でできる!情報セキュリティ自社診断」では、UTMは項目18「外部から内部ネットワークへの不要な通信を遮断する」の中に出てきます。外からの不要な通信は攻撃の入り口になって社内のネットワークに侵入されるおそれがあり、侵入されると被害がほかの機器やシステムに広がるおそれがあるためです。この項目の対策の例は、次の4つの順に並んでいます[2]。
- 使っていない通信を遮断する
- 不正なアクセスや操作を検知する
- 不正な侵入をされにくいようにする
- 不正な侵入を検知して遮断する
UTMが出てくるのは4つ目で、社内ネットワークとインターネットの出入口に、不正な侵入を検知する機器(IDSやUTMなど)を入れる、という例の1つです[2]。社内と社外のネットワークの境界をはっきりさせ、ファイアウォールを入れて設定を有効にすることは、中小企業の情報セキュリティ対策ガイドラインの対策にも入っています[3]。
つまり、UTMは並んだ対策の1つで、前の3つは、多くが今のルーターの設定と日々の運用で取り組めます。まずは自社診断の25の項目で、項目18に「はい」と答えられるかを確かめてみましょう。
UTMはもう古い?
古くて要らなくなったわけではありません。ただ、出入口の機器だけでは守り切れない場面があります。
境界での守りについては、ゼロトラストという考え方が注目されています。ゼロトラストとは、インターネットと社内のネットワークの境界で守るやり方(境界型セキュリティ)には限界があり、社内のネットワークにも脅威がありうるという考えのもと、データや機器の単位で守りを強める考え方です。ただし、ゼロトラストは境界型セキュリティに代わるものではなく、両者を組み合わせて複合的に守ることが期待されています[10]。出入口で守ることをやめる話ではなく、出入口の守りに、中の守りを重ねる話です。
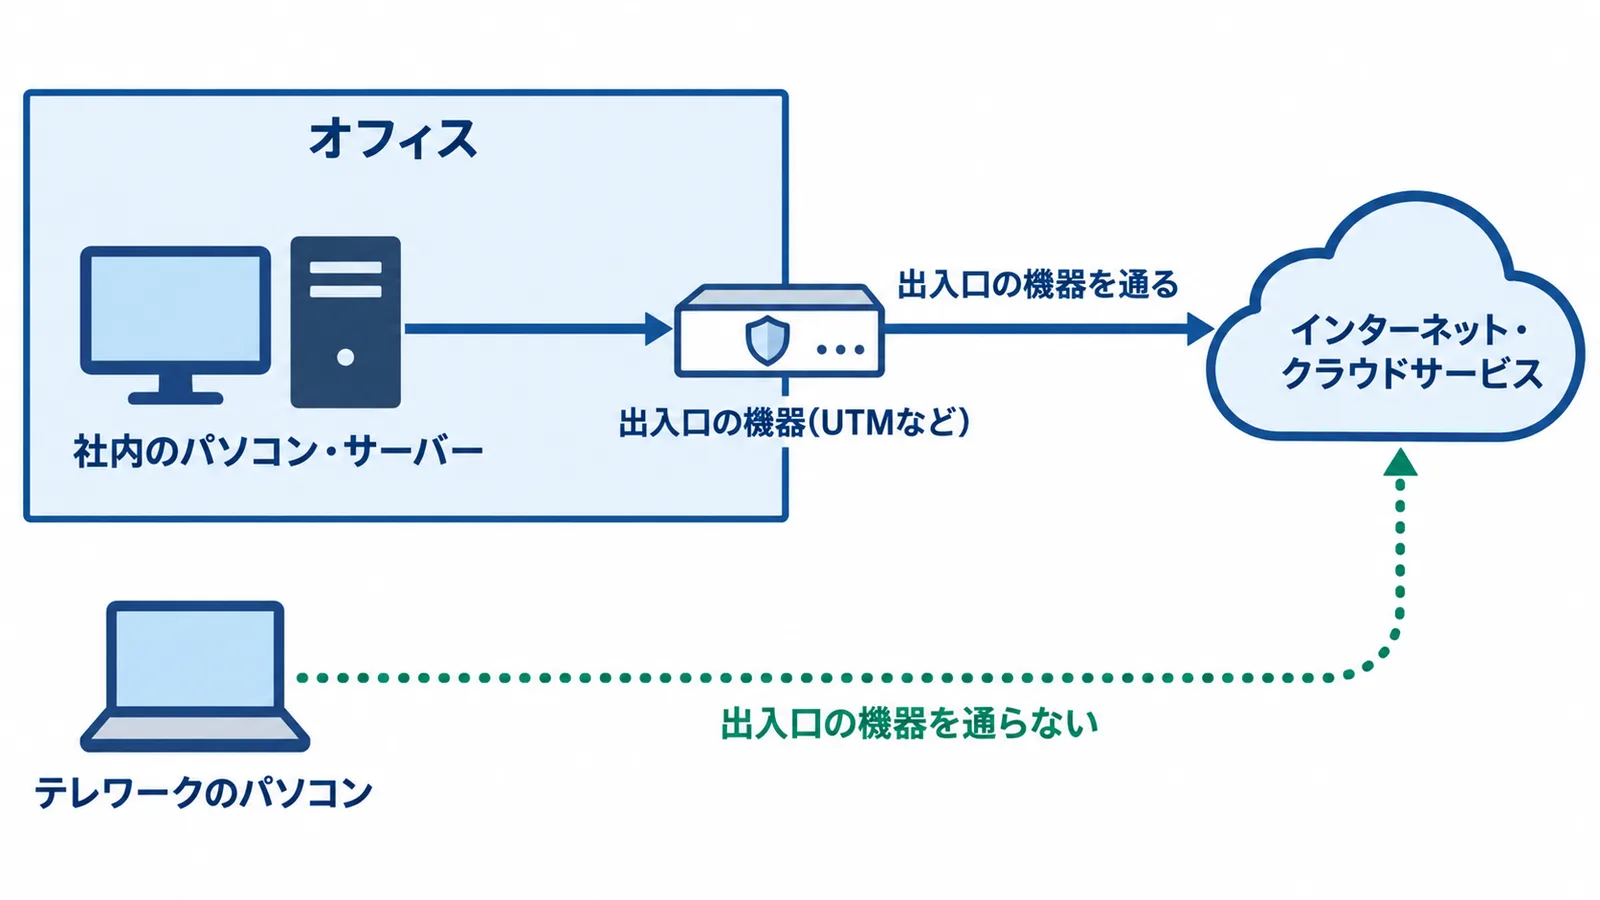
出入口の機器が見ていない通信もあります。テレワークでクラウドサービスを使い、オフィスのネットワークを通らずにインターネットに直接つなぐときは、境界の部分の対策は働きません[10]。
入口そのものの守りも、引き続き大切です。ランサムウェアの被害を受けた組織へのアンケートでは、侵入経路はVPN機器が約5割で、2026年1〜6月に侵入経路がわかった(不明・未回答を除く)36件のうち18件でした[8]。VPN機器やリモートデスクトップの塞ぎ方は、ランサムウェア対策の「入口を塞ぐ」にまとめています。
IPAがランサムウェアの被害を受けた組織に聞き取った教訓集では、聞き取った組織はどこも一般的な対策をしていたものの、更新の遅れや一時的な設定変更の放置などのわずかな隙から入られ、内部のネットワークの対策の弱さを突かれて被害が広がりました。広がりを許した要因は、「従前の境界防御で足りるとして『内部ネットワークは安全である』ことを前提とした運用設計により生じた脆弱性」といえるものでした[9]。教訓は「境界防御に隙を作らず、内部ネットワークが安全ではないことを前提にした対策」です[9]。
出入口の機器を入れるか入れないかより、出入口に隙を作らないことと、中に入られても広がりにくくしておくことの両方が問われます。入口になりやすい場所の数字は、ランサムウェア被害: どこから入られるかで詳しく見られます。
うちに要る?会社の状況で分ける
決め手は「社内に守るものがあるか」「外からどうつなぐか」「誰がアラートを見るか」の3つです。 会社の状況ごとの考え方を、表にまとめます。
| 会社の状況 | 考え方 |
|---|---|
| ① 社員が数人で、社内にサーバー・NASがなく、仕事はクラウドとパソコンで完結 | 出入口の機器より、パソコンの更新・ウイルス対策と、クラウドのアカウントの多要素認証が先。今のルーターの設定を確かめる |
| ② 社内にファイルサーバー・NASがあり、外からVPNやリモートデスクトップでつなぐ | まずVPN機器・ルーターの更新と管理パスワード。そのうえで出入口の監視を考える |
| ③ テレワーク・外出先でパソコンを使うことが多い | 出入口の機器を通らない通信があるので、パソコンの側の対策を先に |
| ④ 取引先のチェックシートやSCS★3で「不正な通信の検知・遮断」を聞かれた | 出入口と端末のどちらで満たすか、誰がアラートを見るかまで決める(★3の項目は下の見出しで) |
| ⑤ 社内に機器のアラートを見る人がいない | 機器だけでなく、監視まで含めたサービスを考える |
例えば、社員10人で、事務所に共有のNASがあり、営業が外出先からVPNでつなぐ会社なら、②と③の両方に当たります。この場合は、VPN機器とルーターの更新・パスワードを先に片づけ、そのうえで出入口の監視と、外で使うパソコンの守りを並べて考えることになります。
⑤のように見る人がいない会社には、公的な基準のあるお助け隊サービスという選び方もあります。機器を入れても、アラートを誰も見なければ、それが被害につながる出来事かを判断できないためです。
入れなくても先にやること
UTMを入れるかどうかの前に、今のルーターやファイアウォールでできることがあります。 自社診断の項目18の対策の例には、次のようなものが並びます[2]。
- 使っていないリモート接続を止める(RDP・Telnetなど)
- 機器のファイアウォール機能で外からの不正なアクセスを拒否する
- アクセスログを確かめる
- ネットワーク機器のファームウェアを更新する
- ネットワーク機器の初期パスワードを変える
SCS★3でも、同じ考え方の項目があります。4-5-1-1は、すべてのファイアウォール(またはファイアウォール機能を持つネットワーク機器)とルーターについて、初期の管理パスワードを強固で一意のものに変えるか、リモートアクセスを完全に無効にすることを求めています[1]。4-4-4-2は、インターネットとの境界に置いたネットワーク機器のOSとファームウェアも対象に、「重大」「高リスク」とされる脆弱性(弱点)などを直す更新を、リリースから14日以内に当てることを求めています。やむを得ず間に合わないときは、更新するまでの間、狙われる機能を止めるなどしてリスクを下げます[1]。
★3のこれらの項目は、UTMを入れても入れなくても同じく求められます。UTMを入れると、そのUTMも、インターネットとの境界に置くネットワーク機器(4-4-4-2)やファイアウォール機能を持つ機器(4-5-1-1)として、更新と管理パスワードの対象になります[1]。機器が1台増えれば、手入れする機器も1台増えると考えておきましょう。
ルーターの設定は、保守会社や購入した販売店に確かめてもらうのが早道です。パソコンの側の守り(ウイルス対策ソフト)をどこまでやるかは、セキュリティソフトの記事の「会社の状況で分ける」を見てください。
SCS★3で問われること
★3は特定の製品を求めていません。問われるのは、出入口の機器の設定と、不正な通信に気づいて止め、人が判断する仕組みです。 制度のFAQの答えも「本制度の評価基準を達成するにあたっては、特定のセキュリティ対策製品の導入を求めるものではありません」です[4]。
★3で主に関わるのは、4-5-1(ネットワーク境界防護)と5-1-1(ネットワーク接続・データの監視)の2つです。評価基準の主な中身は次のとおりです[1]。原文はIPAの要求事項・評価基準で読めます。
| 要求事項 | ★3の評価基準の主な中身 |
|---|---|
| 4-5-1 ネットワーク境界防護(7つ) | 初期の管理パスワードを変えるか、リモートアクセスを無効にする / パスワードを変える手順を定める / 認証は4-1-5の基準を満たす / 認証されていない外からの通信を遮断する / 外からの通信のルールを定める / 不要になったルールを速やかに削除か無効にする / インターネット経由でルールを変えるときは多要素認証か、信頼できるIPアドレスに限る |
| 5-1-1 ネットワーク接続・データの監視(3つ) | 境界か端末で、外から社内への通信と、社内から不正なサーバへの通信の双方について、不正アクセスをリアルタイムで検知・遮断する / ネットワーク機器のログとアラートを分析し、担当者か管理者がインシデントに当たるかを判断する / 異常時にアラートが速やかに出て、速報レポートが作られ通知される |
4-5-1のうち、パスワードと認証の3つ(4-5-1-1〜3)は「ファイアウォール(又はファイアウォール機能を持つネットワーク機器)及びルータ」が対象で、通信のルールの4つはファイアウォール(またはその機能を持つ機器)が対象です[1]。5-1-1-1は「社内外ネットワークの境界又は端末において」としているため[1]、出入口の機器(UTMなど)で満たしても、端末の側の仕組みで満たしてもかまいません。
ただし、5-1-1-2には人が判断することが入っているので、機器を入れただけでは5-1-1は満たせません。
監視のしかたは1つではありません。中小企業の情報セキュリティ対策ガイドラインでは、不正アクセスをリアルタイムで検知・遮断するための監視の方法として、プロキシサーバーや侵入検知システム、ファイアウォールや端末の通知設定が並びます[3]。
経済産業省と内閣官房国家サイバー統括室は、この制度を引き合いにした製品・サービスの不適切な勧誘に注意を呼びかけています[5]。「★3のためにUTMが要る」と言われたら、経産省の注意喚起の中身と見比べてみましょう。4-5-1の詳しい読み方はSCSチェックリストの4-5-1にあります。5-1-1は同じチェックリストの5-1-1で扱っています。
取引先のセキュリティチェックシートで同じことを聞かれたときは、出入口の機器の一覧と、アラートを誰が見るかを言えることが、答えの土台になります。
入れるなら何を確かめる?費用の目安
販売店から案内を受けたら、まず「どの機能が動き、アラートを誰が見るのか」を確かめましょう。 見積りと一緒に聞いておきたいことを表にします。
| 項目 | 確かめること |
|---|---|
| 有効にする機能 | ファイアウォール・侵入の検知・URLの制限など、どの機能を動かすか |
| アラート | 誰が見て、どう知らせてくれるか(★3の5-1-1-2・5-1-1-3) |
| 機器の更新 | ファームウェアの更新を誰がいつ当てるか |
| 管理の設定 | 管理画面のパスワードと、リモート管理の設定をどうするか |
| 保守の範囲 | 故障・設定の変更・駆け付けがどこまで含まれるか |
| 契約 | 期間・月額・総額と、途中でやめるときの扱い(リースの見出しで) |
費用は、機器の種類や台数、契約の中身で大きく変わるため、この記事では相場を載せていません。監視まで頼む場合の目安として、お助け隊サービスの基準を置いておきます。
お助け隊サービスの「ネットワーク監視」は、UTMなどの監視装置を使い、外からの不審なアクセスや内からの不正な通信を検知し、防御するものです[6]。パソコンの側の設定作業は要らず、外と社内のネットワークの間に監視装置を置きます[7]。基準では、ネットワークを24時間見守り、重大なインシデントは即時(60分以内が目標)に知らせることになっています[6]。
価格は、月額1万円(税抜き)以下、初期費用などの合計は50万円(税抜き)以下で、端末1台から契約でき、最低契約期間は2年以内です[6]。これは基準の上限で、実際の価格ではありません。詳しくはお助け隊の費用の上限を見てください。
リースで勧められたら
リースの申込書に判を押す前に、途中でやめられないことと、保守が別の契約になることを確かめましょう。
リースの対象になる設備の例には「セキュリティ関連機器」があり、小口のリースでは、原則としてリース会社と会わずに販売店と商談します。契約の前に知っておきたいリースの特徴は、次のとおりです[11]。
- 途中で解約できない
- 合意で解約するときは残債を払う
- リース会社は保守・点検をしない
- 所有権はリース会社にある
- 事業者間の取引にクーリングオフはない
保守が要る物件は、販売店と別に保守契約を結び、その契約は書面にしておきましょう。申込書では、物件名・月額リース料・リース期間を確かめ、リース料の総額も確かめましょう。新しくリースを組んでも、今のリースの残債はなくなりません[11]。原文はリース事業協会の小口リースの啓発パンフレットで読めます。
リース事業協会のリース相談窓口に寄せられた相談を物件別に見ると、2025年4月〜2026年3月は「セキュリティ関連」が64件で、電話機など(FAXを含む)の22件、複写機の20件より多くなっています[12]。リースそのものは設備を入れる方法の1つですが、契約の中身は書面で確かめておくと安心です。わからない点は、リース申込書に書かれたリース会社に問い合わせられます[11]。
補助金・助成金を使うつもりなら、リースが対象外になることがある点にも気をつけましょう。デジタル化・AI導入補助金の通常枠では、リース・レンタル契約のITツールは補助の対象外です(お助け隊サービスを除く)[13]。東京都のサイバーセキュリティ対策促進助成金はUTMなどの導入を対象にしていますが[14]、第2回の募集要項では、リースによる設置や割賦販売で買う設備の経費は対象外です[15]。条件の詳しい中身は、東京都の助成金の解説にまとめています。
中小企業が今日やること
何から順に手を付けるかは、ランサムウェア対策の「お金をかけずにやる順」も参考になります。
よくある質問
UTMとファイアウォールの違いは?
ファイアウォールは、通信をさせるかどうかを判断し、許可するか拒否する技術です。UTMは、そのファイアウォールに、IDS・IPS、メールやURLのフィルタリングなどの機能をまとめて1台にした機器です。ファイアウォールの機能は、ルーターなど今ある機器に入っていることもあるので、まず今の機器で何が動いているかを確かめましょう。
UTMを入れれば、ウイルス対策ソフトは要らない?
代わりにはなりません。 SCS★3の4-4-5-1は、ネットワークにつながっているすべてのパソコンとサーバに、マルウェア対策ソフトを入れることを求めています[1]。パソコンの側の守り方は、セキュリティソフトの記事で詳しく扱っています。
テレワークのパソコンも守れる?
テレワークでクラウドサービスを使い、オフィスのネットワークを通らずにインターネットに直接つなぐときは、出入口の機器の対策は働きません[10]。外で使うパソコンは、パソコンの側の更新やウイルス対策、アカウントの多要素認証で守りましょう。
リースを途中でやめられる?
リース契約は途中で解約できません。リース会社と合意して解約するときも、残りのリース料(残債)を払うことになります[11]。契約の期間と総額は、申込書に判を押す前に確かめておきましょう。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年10月19日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- SCS評価制度に係る不適切な勧誘に御注意ください(経済産業省・内閣官房国家サイバー統括室) 2026年10月3日確認
- サイバーセキュリティお助け隊サービス基準(2.1版)(IPA) 2026年10月1日確認
- サイバーセキュリティお助け隊サービス(ユーザー向けサイト)(IPA) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月1日確認
- テレワークセキュリティガイドライン(第5版)(総務省) 2026年10月19日確認
- 小口リースのトラブルに注意!(小口リース啓発パンフレット)(リース事業協会) 2026年10月19日確認
- 小口リース取引に係る自主規制規則の実施状況(2026年4月~6月)(リース事業協会) 2026年10月19日確認
- デジタル化・AI導入補助金2026 公募要領(通常枠)(中小企業デジタル化・AI導入支援事業事務局) 2026年10月2日確認
- サイバーセキュリティ対策促進助成金(東京都中小企業振興公社) 2026年10月19日確認
- 令和8年度 サイバーセキュリティ対策促進助成金 募集要項(第2回募集)(東京都中小企業振興公社) 2026年10月2日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。