
警察庁の統計では、令和8年上半期(2026年1〜6月)に警察に報告されたランサムウェアの被害件数は123件で、半期の件数として統計を取り始めた2020年7〜12月以降で最も多くなりました。そのうち79件、約6割が中小企業です。
被害の件数、入口、止まる期間と費用、バックアップで戻せない理由を分母つきで読み、経営者が先に決めておくことと今日確かめることをまとめます。
被害件数の推移と、どんな会社か
被害件数は、2020年7〜12月の21件から増え、2026年1〜6月は123件と、半期の件数で最も多くなりました。数字はいずれも、警察に報告された被害の件数(被害報告件数)です。警察庁の2026年1〜6月の報告書から、半期ごとの件数を並べると次のとおりです[1]。
| 半期 | 被害件数 |
|---|---|
| 2020年7〜12月 | 21件 |
| 2021年1〜6月 | 61件 |
| 2021年7〜12月 | 85件 |
| 2022年1〜6月 | 114件 |
| 2022年7〜12月 | 116件 |
| 2023年1〜6月 | 103件 |
| 2023年7〜12月 | 94件 |
| 2024年1〜6月 | 114件 |
| 2024年7〜12月 | 108件 |
| 2025年1〜6月 | 116件 |
| 2025年7〜12月 | 110件 |
| 2026年1〜6月 | 123件 |
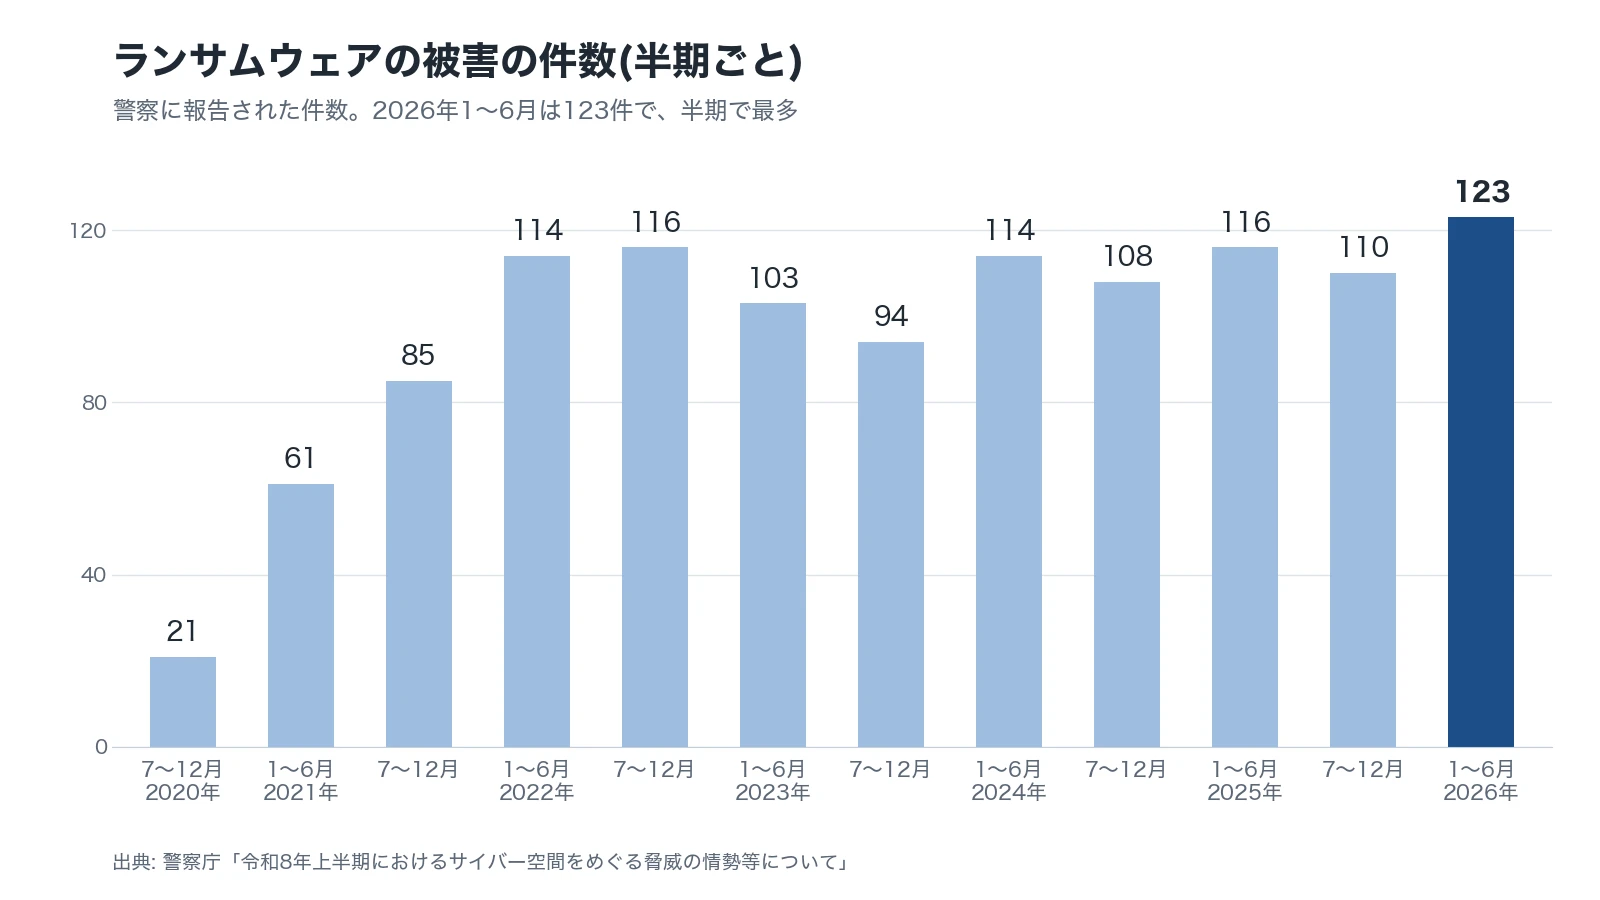
2022年以降は半期に94〜116件で推移し、2026年1〜6月の123件はそれを上回りました。年ごとの件数と、そのうち中小企業の件数は次のとおりです[1]。
| 年 | 被害件数 | うち中小企業 |
|---|---|---|
| 2021年 | 146件 | 79件 |
| 2022年 | 230件 | 119件 |
| 2023年 | 197件 | 102件 |
| 2024年 | 222件 | 140件 |
| 2025年 | 226件 | 143件 |
| 2026年1〜6月 | 123件 | 79件 |
2022年からは年に200件前後で続いています。年の件数でいちばん多いのは2022年の230件で、2026年は半年だけで123件です。
会社の規模で見ると、2026年1〜6月の123件は、中小企業が79件、大企業が31件、団体などが13件です。2021〜2025年の5年を合わせても、1,021件のうち583件が中小企業で、被害の半分以上を中小企業が占めています。
業種では、製造業が37件と約3割を占め、卸売・小売業が15件、情報通信業、不動産業・物品賃貸業、医療・福祉が9件ずつ、建設業が8件と続きます。このほかにも教育、サービス業など、様々な業種で被害が出ています。
ランサムウェアは、パソコンやサーバのデータを暗号化して使えなくし、元に戻す対価(お金や暗号資産)を求める不正なプログラムです。いまはデータを先に盗み出し、「対価を支払わなければ当該データを公開する」などと脅す二重恐喝が中心で、手口を分けて数えた2026年1〜6月の66件のうち61件が二重恐喝でした[1]。暗号化はせずに、データを盗んで脅すだけの手口(ノーウェアランサム)も、123件とは別に9件報告されています。
どこから入られるか
入口でいちばん多いのはVPN機器で、次いでリモートデスクトップです。メールの添付ファイルからの感染は少なくなっています。 VPN機器は社外から社内のネットワークにつなぐための機器、リモートデスクトップは離れた場所からパソコンやサーバを操作する仕組みで、どちらもインターネットに向いた入口です。
入口は、被害にあった企業・団体へのアンケートの回答です。2026年1〜6月は、入口を回答した36件のうち、VPN機器が18件、リモートデスクトップが9件、その他が9件でした[1]。2021〜2025年の5年を合わせると、回答した485件のうちVPN機器が293件、リモートデスクトップが105件で、不審なメールやその添付ファイルは24件にとどまります。
入り方は、「未修正のぜい弱性や漏えいした認証情報等を悪用して組織のネットワークへ侵入する」というものです[1]。つまり、更新していない機器の弱点や、どこかで漏れたIDとパスワードが使われます。入ってからすぐに暗号化するわけではなく、代表的な流れは次のとおりです。
- VPN機器などから侵入する
- 管理者の権限を奪い、セキュリティを無効にしようとする
- 社内を探り、重要なデータやバックアップを探す
- データをクラウドなどに送って盗む
- 暗号化し、脅迫状を置く
- ログや使った道具の痕跡を消す
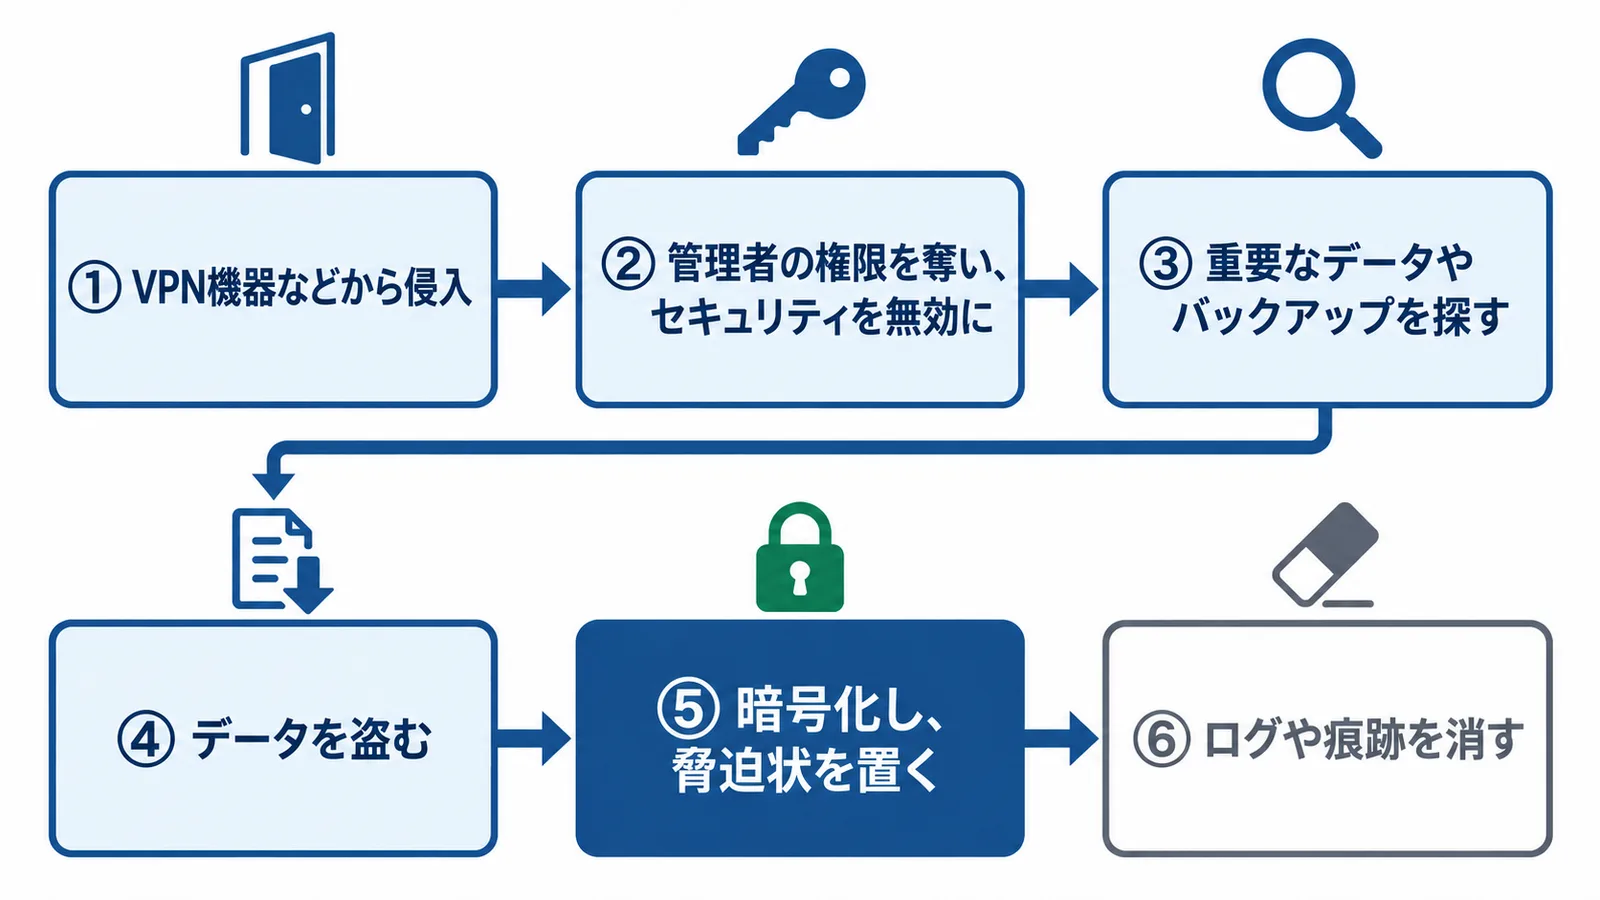
攻撃者は時間をかけて社内を探り、バックアップの場所を突き止め、データを持ち出してから、最後に暗号化を始めます。被害に気づくのは多くの場合この最後の段階なので、そのときには、盗み出しやバックアップ探しがもう済んでいます[4]。
IPAが被害にあった組織に聞き取りをした範囲では、どの組織も一般的なセキュリティ対策を入れ、運用の体制も整えていました。それでも、更新プログラムの適用が少し遅れた、一時的に変えた設定をそのままにしていた、といった小さな隙から入られています。入ったあとは、安易なパスワード、更新していないNAS(社内のファイル置き場の機器)、管理者アカウントでのふだんの運用などが足がかりになり、被害が広がりました。
入口は機器の弱点だけではありません。正規のIDとパスワードが使われることもあり、アスクルの被害の入口は、業務委託先に渡していた管理者アカウントでした。
何日止まり、いくらかかるか
調査と復旧の費用を回答した35件のうち21件が1,000万円以上で、1億円以上も4件ありました。 入口の数字と同じく、この章から「備え」の章までの数字も、被害にあった企業・団体全体へのアンケートの回答で、中小企業だけの数字ではありません。回答のない組織や「不明」は除いてあり、分母は項目ごとに違います。
調査・復旧にかかった費用の総額の内訳は、次のとおりです[1]。
| 調査・復旧の費用の総額 | 件数 |
|---|---|
| 100万円未満 | 6件 |
| 100万〜500万円未満 | 5件 |
| 500万〜1,000万円未満 | 3件 |
| 1,000万〜5,000万円未満 | 11件 |
| 5,000万〜1億円未満 | 6件 |
| 1億円以上 | 4件 |
| 合計 | 35件 |
2021〜2025年の5年を合わせても、費用を回答した527件のうち239件が1,000万円以上でした。
復旧までの期間は、回答した48件のうち、1週間未満が17件、1週間〜1か月未満が6件、1〜2か月未満が4件、2か月以上が8件で、回答の時点でまだ復旧中が13件でした[1]。1か月未満で戻ったのは48件のうち23件と、半分に届きません。
業務への影響は、回答した52件のうち、すべての業務が止まったのが9件、一部の業務に影響が出たのが41件で、影響がなかったのは2件だけです。
止まったあとの業務は、多くの場合、手作業で回すことになります。IPAの教訓集の例では、製造業で生産管理システムが止まると、在庫があっても納品できず、システムなしで解決しなければならなくなります。一方で、聞き取りでは、サイバー攻撃を想定していなくても、自然災害でシステムが止まったときの手作業の手順を作っていた組織は、ランサムウェアの被害にも対応できていました[4]。その手作業を支えたのは、システムを入れる前の業務を知っている従業員でした。
バックアップがあっても戻せない理由
被害にあった組織の多くはバックアップを取っていましたが、それで戻せたのは一部です。 取っていたかを回答した50件のうち、44件がバックアップを取っていました。ところが、バックアップから戻そうとした結果を回答した40件のうち、戻せたのは11件です[1]。2021〜2025年の5年を合わせても、547件のうち戻せたのは120件でした。
戻せなかった29件の理由は、バックアップも暗号化・消去されていたのが14件、運用の不備が8件、その他が7件です[1]。攻撃者は入ってから重要なデータやバックアップを探すため、バックアップのデータも暗号化されてしまう事例が多く確認されています[2]。
残ったバックアップも、すぐに使えるとは限りません。侵入された後のバックアップは汚染されている可能性があり、安全といえるのは、少なくとも侵入が始まる前の時点のものです[4]。そのため、いつ侵入されたかを調べられるように、ログを残しておく必要があります。
さらに、バックアップから戻すと、その時点より後の業務のデータが巻き戻ります。IPAの聞き取りでは、巻き戻ったデータを手作業で直す負担が大きく、現場の疲弊につながった組織がありました。例えば、受注や出荷を毎日システムに入れている会社なら、戻した日から後の分を入れ直すことになります。
警察庁は、バックアップをなるべくこまめに取り、ネットワークから切り離してオフラインで保存するなど、データ等の重要性に応じて暗号化されないように備えることを勧めています[2]。SCS評価制度の★3で求められるバックアップは、チェックリストの「4-3-4 適切なバックアップ」で確かめられます。
被害にあった会社の備えはどうだったか
被害にあった組織の多くはウイルス対策ソフトを入れていましたが、更新プログラムが当たっていない機器が残っていたり、調べるためのログが十分に使えなかったりしました。アンケートの回答の内訳は、次のとおりです[1]。
| 項目 | 回答の内訳 |
|---|---|
| 更新プログラム(セキュリティパッチ) | 回答した29件のうち、適用していないものがあったのが17件 |
| ウイルス対策ソフト | 回答した47件のうち、入れていたのが40件。検出の有無を回答した33件のうち、検出があったのは10件 |
| ログ | 回答した48件のうち、すべて残っていたのは10件。一部が使えなかったのが32件、使えなかったのが2件、取っていなかったのが4件 |
| サイバー攻撃を想定したBCP(業務継続計画) | 回答した45件のうち、作っていたのは6件。サイバー攻撃を想定していないBCPが18件、作っていなかったのが21件 |
| セキュリティ監査 | 回答した50件のうち、実施していなかったのが28件 |
2022〜2025年の4年を合わせても、更新プログラムを回答した344件のうち203件で、適用していないものがありました。ログが使えなくなった理由を回答した28件では、犯人による削除が15件、保存期間が過ぎていたのが6件、暗号化が4件、その他が3件でした。侵入が始まった時期がわからないと、どの時点のバックアップが安全かも判断できません[4]。
ウイルス対策ソフトだけでは、攻撃者の活動を十分に検知できない場合があります。攻撃者は、OSに元から入っている正規の道具を使うことがあるためです。EDR(パソコンやサーバの不審な動きを見張り、止める仕組み)などを入れ、アラートにすぐ応えられる体制を作り、定期的にログを確かめることが大切です[4]。実際に、暗号化を知らせるアラートのメールが週末の深夜に届き、すぐに受け取れなかった例もありました。
数字を並べると、被害にあった組織の多くはウイルス対策ソフトを入れていた一方で、更新の遅れ、ログの残し方、サイバー攻撃を想定した備えに隙があったと読めます。
経営者が先に決めておくこと
ランサムウェアは、気づいたときには暗号化まで終わっていることが多く、システムを止めるか、公表するか、取引先にどう説明するかといった判断を、時間のない中で経営者が迫られます。IPAのランサムウェア被害から学ぶ教訓集は、被害にあった複数の組織への聞き取りから、経営者向けの教訓をまとめています。ここでは、中小企業に関係の深い4つを取り上げます。
1. 止めるか・公表するかの決め方 聞き取りでは、重要なシステムを止めるか、外に公表するかといった判断に苦しみ、決め方や判断の基準がなかったために時間がかかった組織が多くありました。誰が、何を基準に決めるのかを、先に決めておきましょう。
2. 役割分担 中小規模の組織では、ITのインシデントだからと情報システムの担当に任され、経営者への報告、関係機関への届出、取引先への対応まで担当に集まり、本来の復旧に集中できなくなるケースがありました。報告や取引先への説明を誰が受け持つかを分けておけば、IT担当は復旧に専念できます。
3. 個人情報の置き場所 何が盗まれ、何が暗号化されたかを後から特定するのは、詳しい調査(フォレンジック調査)をしても難しいことが多くあります。個人データの漏えいのおそれがあるときは、個人情報保護委員会への報告や本人への通知が必要になる場合があります[4]。個人情報を含むデータが、どこに、どう保管されているかの台帳を作っておきましょう。
4. 身代金 身代金を払っても、データが戻ることや、盗まれたデータの公開が止まることは保証されません[4]。聞き取りでは、ほぼすべての組織で、経営層が早い段階で「身代金は払わない」と決めていました。警察庁も、支払いについて「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」と被害者に説明しています[2]。
取引先から、情報が漏えいしなかったことの証明を求められることもあります。ただ、それを証明するのは極めて難しく、調査でわかった事実や様子を見ている状況を、必要な範囲で丁寧に説明していくことになります[4]。経営者がやることの全体は、ガイドラインの「経営者がやること」にまとめています。
中小企業が今日やること
入口でいちばん多かったVPN機器と、戻せなかったバックアップについて、保守会社かIT担当に次の2つを聞いてください。
答えが「わからない」なら、そこが最初に手を入れるところです。
ふだんの基本の対策は、情報セキュリティ6か条から始められます。ランサムウェアに絞った対策をお金をかけずにできる順に並べたものは、対策は何から?お金をかけずにやる順にあります。
被害にあったら
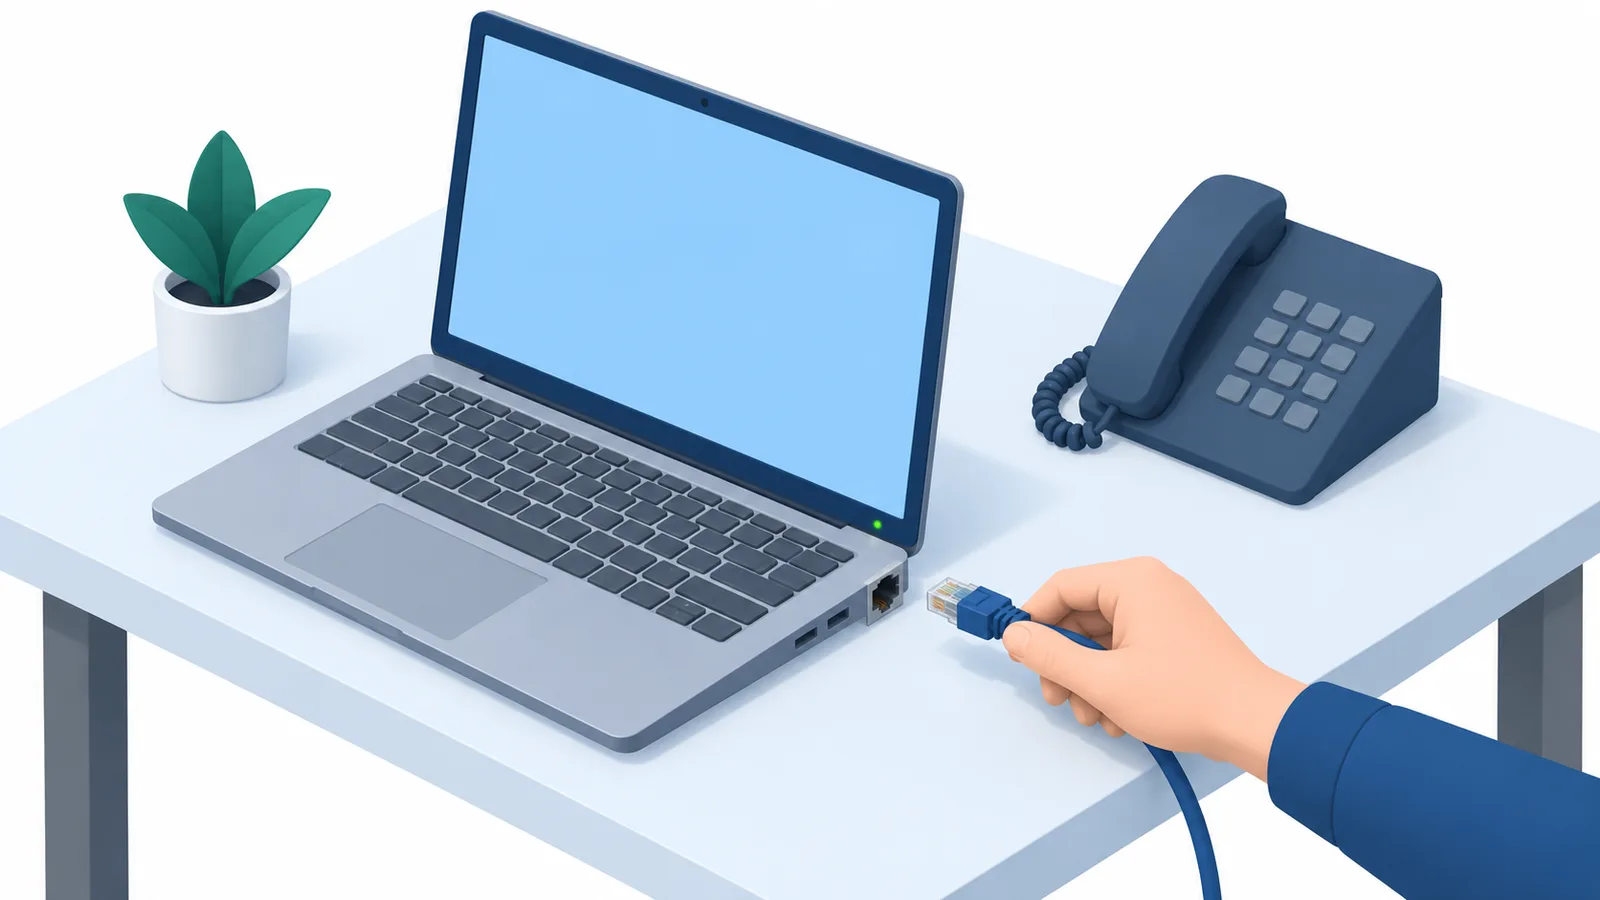
まず、感染したパソコンなどをネットワークから切り離し、電源は落とさずに、警察に通報・相談してください。LANケーブルを抜く、無線を切るなどして切り離します。原因を調べるためのログなどが消える場合があるので、パソコンやネットワーク機器の電源は落とさないでください[2]。
通報・相談先は、最寄りの警察署か、都道府県警察のサイバー犯罪相談窓口です[3]。e-Govを使った全国統一のオンライン受付窓口からも通報・相談ができます[5]。連絡先は、警察庁のサイバー事案に関する相談窓口のページにまとまっています。最初の1時間にやることと、やってはいけないことは、ランサムウェアに感染したらにまとめています。
警察は、被害にあった組織の復旧作業や業務の継続に配慮して捜査を進めます。例えば、発生直後はログの保存などだけを頼み、詳しい話は後から聞くこともあります。警察から公表を求めることもありません[2]。一般的な情報セキュリティの技術的な相談は、IPAの情報セキュリティ安心相談窓口が受け付けています[5]。
被害が起きてから、信頼できるセキュリティの会社を短い期間で見つけるのは簡単ではありません[4]。平時から候補を決め、関係を作っておくことが望ましいです。相談先を平時から持っておく方法の1つに、サイバーセキュリティお助け隊サービスもあります。
この記事の更新
警察庁から新しい報告書が出たら、この記事の数字を差し替え、改訂履歴に残します。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
フォレンジック調査
パソコンやサーバー、ネットワーク機器などに残った記録(データ)を集めて調べ、何が起きたかを明らかにすることです。記録が消えたり書き換わったりしないように守りながら、データの特定・収集・検査・分析を行います。警察も、電子機器から記録を取り出して、人が読める形に変えて解析しています。
出典
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- サイバー警察局便り 2026 Vol.16「ランサムウェア被害拡大中」(警察庁) 2026年10月1日確認
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月1日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月1日確認
改訂履歴
- 半期ごとの被害件数の表を足し、タイトルと説明文に警察庁・被害件数・令和8年上半期を入れた。対策・感染したときの記事へのリンクを足した
- 公開(警察庁の2026年1〜6月の統計)
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。