
標的型メール攻撃は、特定の会社や組織から情報を盗むことなどを目的に、業務のメールに見せかけて添付ファイルやリンクを開かせ、ウイルスに感染させる攻撃です。 社員の訓練は、無料の映像教材と自社のメールで始められます。SCS評価制度の★3が社員の教育・訓練として求めているのは、インシデント(事故)が起きたときの対応についての教育・訓練と、その記録・点検です。
手口と見分ける手がかり、届いたときと開いてしまったときの動き方、訓練の目的の決め方と外に頼まずに始める手順、外に頼むときに確かめること、★3の4-2-2との関係を順に説明します。
標的型メール攻撃とは(ばらまき型との違い)
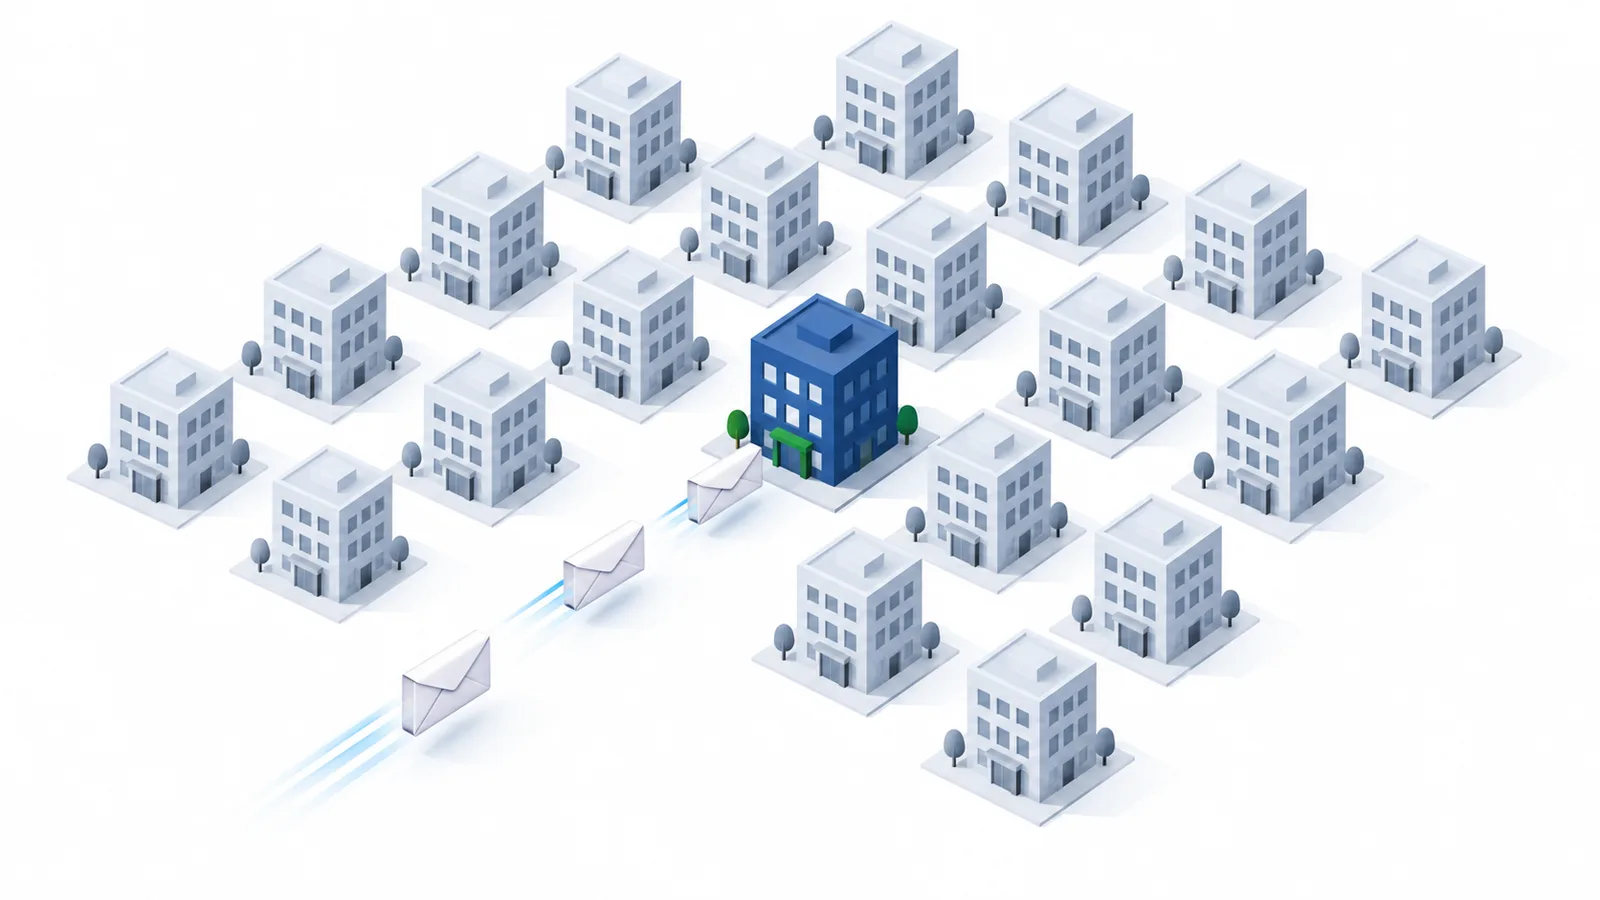
標的型攻撃メールとは、特定の組織を狙い、その組織の人が業務のメールだと信じて開くように作り込まれたメールです。 不特定多数にばらまかれる通常の迷惑メールとは違い、対象の組織から重要な情報を盗むことなどを目的としています[6]。
これまでは府省庁や大手企業が中心に狙われてきましたが、最近では地方公共団体や中小企業もそのターゲットになっています[6]。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「機密情報を狙った標的型攻撃」が5位に入りました。初めて選ばれたのは2016年で、11年連続の選出です[5]。
被害は、1人の行動から始まることがあります。社内のたった1人が添付ファイルを開いたり、リンクを押したりしただけでも、情報を盗み出すウイルスに感染し、機密情報が漏えいする事態に陥ることがあります。標的型攻撃メールのウイルスには、対策ソフトでは検出されないような新種のものが多いため、感染に気づきにくい点にも注意が必要です[6]。
なお、標的型攻撃の入口はメールだけではありません。VPN装置などの機器の脆弱性(弱点)を突いた不正アクセスや、狙った組織の人がよく見るWebサイトを改ざんする「水飲み場型攻撃」もあります[5]。
また、ランサムウェア(データを暗号化して身代金を求めるウイルス)の侵入では、インターネットに出ている機器から遠隔で入り込む手口が多くを占め、標的型攻撃メールなどの添付ファイルによる感染は少なくなっています。被害を受けた組織へのアンケートでは、侵入経路はVPN機器が約5割です[10]。メールの訓練だけでランサムウェアを防げるわけではないため、機器の対策は入口を塞ぐ(VPN機器・リモートデスクトップ)で確かめてください。
どんな手口?見分ける手がかり
差出人・件名・本文・添付ファイル名を、業務や取引のやりとりに似せてきます。 メールの添付ファイルや本文のリンク先にマルウェア(ウイルスなどの悪意あるプログラム)を仕込み、開かせたりアクセスさせたりして感染させます。本文や件名、添付ファイル名は業務や取引に関わる内容に偽装され、実在する組織の差出人名が使われる場合もあります[5]。
文面は、ふだん業務でやりとりしている相手の送信者名、よく使う件名や宛先、内容、添付ファイルの形式、署名などをまねたものが主流です。一見して不審な点があまりなく、気づきにくいのが特徴で、件名や内容に「緊急」「重要」など、読まなければと思わせる細工がされています[6]。
例えば、取引先の担当者の名前で「請求書の差し替えのお願い」という件名のメールが届き、添付ファイルが付いている、というようなものです。名前も件名もふだんのやりとりに近いため、それだけでは見抜けません。
見抜くための手がかりには、例えば次のようなものがあります[6]。
| 手がかり | どこを見るか |
|---|---|
| 最近やりとりがないのに、突然届いた | 相手との最近のやりとり |
| 最近のやりとりと、まったく脈絡がない | 内容が前の話とつながっているか |
| フリーメールのアドレスから届いた | 差出人のメールアドレス |
| 送信元のドメインが正規のものに詐称されている | 送信者のアドレスと、送信ドメイン認証の結果 |
| 「緊急」「重要」で、読まなければと思わせる | 件名と本文の書き方 |
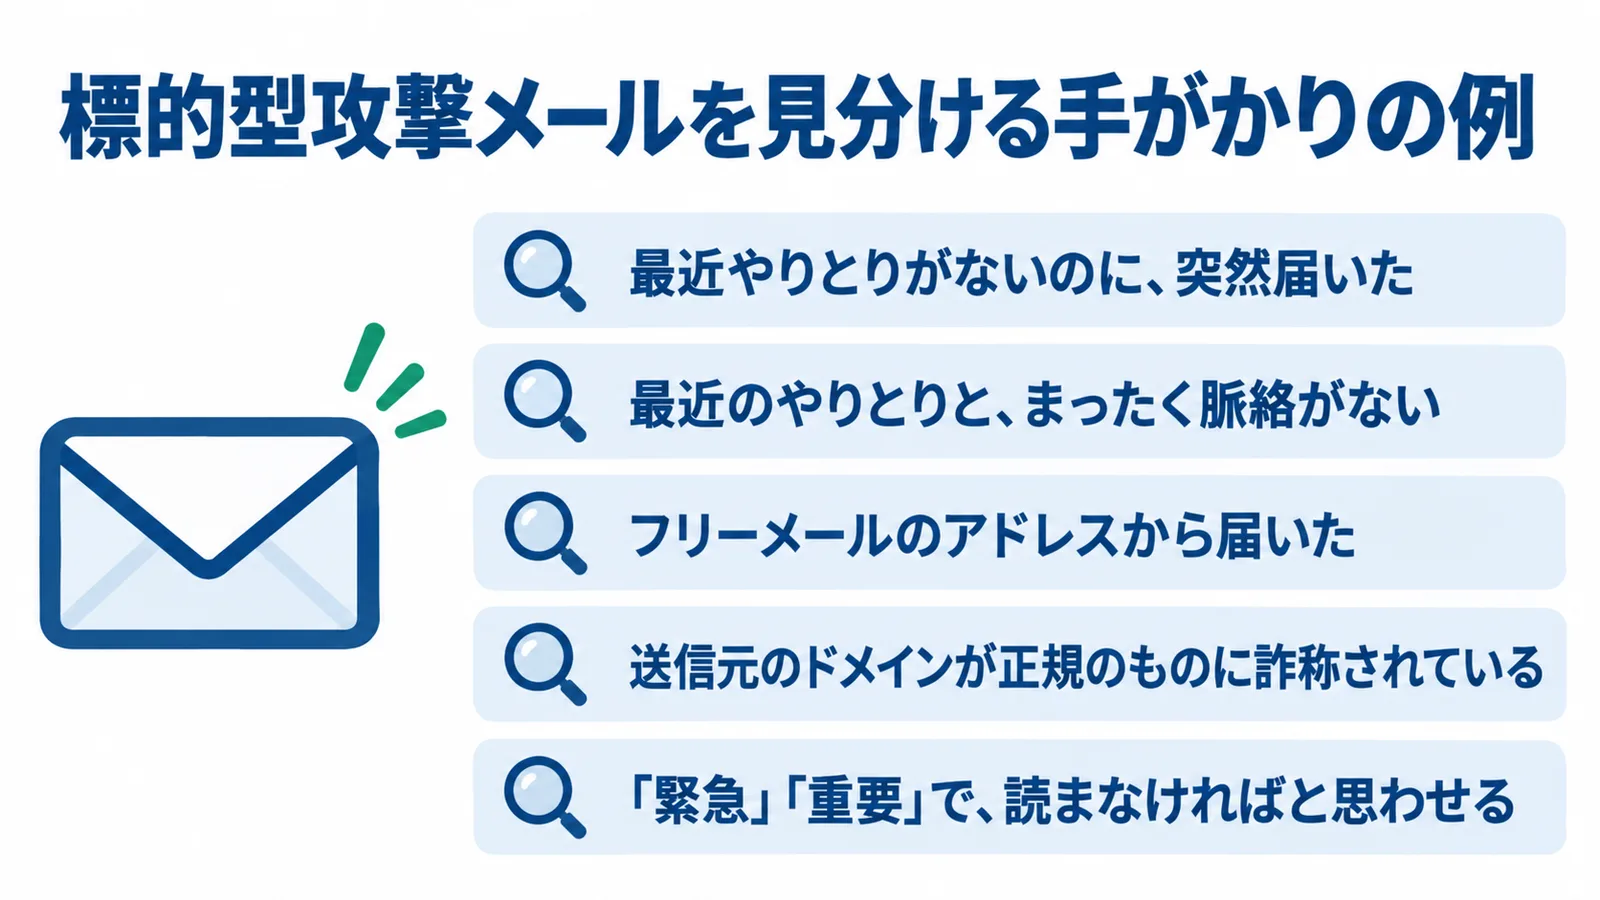
ただし、取引先や上司を装ったメールは、見た目だけでは安全かどうかを判断しにくいものです。標的型に限らず、メールのリンクから偽のWebサイトに誘導され、重要な情報を入力させられて盗まれることもあります[4]。手がかりに当てはまるか迷ったときは、自分で判断を終わらせず、社内の担当者に報告するのが確実です。
社長や取引先を装って、メールで送金させる手口はニセ社長詐欺(CEO詐欺)とはで説明しています。
届いたら・開いてしまったら
開かずに、決めた社内の担当者へ報告します。開いてしまっても放置せず、すぐ担当者に連絡します。 会社のメールアドレスに不審なメールが届いたら、受け取った人がそれぞれ送信元に確かめるのではなく、システム管理の部署やセキュリティの責任者など、社内の決まった担当者に報告するべきです[7]。
不審なメールの件名や送信元を情報セキュリティの管理者などに連絡し、社内に周知・注意喚起します。開いてしまった場合も、管理者などに連絡して対処し、放置しないようにします[4]。報告が遅れると、被害が広がってしまう可能性があります[6]。
社員には、次の3つの動きを決めて伝えておきましょう。
- 添付ファイルとリンクを開かない
- 決めた担当者に知らせる
- 開いてしまったら、そのまま担当者に連絡する
2の「知らせる」は、メールを転送してよいのか、件名と差出人だけを伝えるのかを、会社で決めておくと迷いません。3で大切なのは、開いた人を責めないことです。開いてしまったときこそ、早く報告してもらうことが被害を広げないことにつながります。
報告を受けた担当者は、同じメールがほかの社員にも届いていないかを確かめ、社内に注意を呼びかけます。困ったときは、IPAの企業組織向けサイバーセキュリティ相談窓口に、インシデントの初動対応を相談できます。この窓口は、標的型サイバー攻撃などの脅威についての情報提供も受け付けています[11]。
ウイルスへの感染が疑われるときの最初の動きは今すぐやること(最初の1時間)に、相談先の一覧はどこに連絡する?相談窓口にまとめています。個人情報が漏れたおそれがあるときは、情報漏洩が起きたら: 今すぐやることも確かめてください。
インシデントが起きたときの手順そのものは、★3では6-1-1の項目です。中身は6-1-1 インシデント対応手順で確かめられます。
社員の訓練は何をする?目的から決める
標的型攻撃メール訓練は、不審なメールを受け取ったときに適切な対処ができるかを確かめるものです。開いた割合だけでなく、報告できたかも確かめます。 不審なメールの開封率を下げる(気づくポイントを学び、体験する)ことは代表的な目的の1つです。ほかにも、受け取った人が適切に対処できるか、いざというときに体制が機能するかを確かめ、会社として改善していく訓練も重要です[7]。
訓練の中身は、次の3つの観点で決めていきます。
- 想定する攻撃: 標的型か、ばらまき型か
- 確かめる内容: 開封率か、適切な対処の達成率か
- 対象者: 条件に合う人か、全員か
目的と中身の例は、次の表のように整理できます[7]。
| 例 | 目的 | 訓練のやり方 |
|---|---|---|
| 例1 | 不審なメールに警戒せず、添付ファイルを開いてしまう割合を測る | よくあるばらまき型のメールをまねて送り、開封率を見る |
| 例2 | 巧妙な標的型攻撃を受けたときの、対処の速さを測る | 社内に実在する部署名や役職名が書かれたメールを送り、担当者が報告を受けるまでの時間を測る |
| 例3 | 報告を受ける側の対応の問題を洗い出す | 受け取る人数や送る日時を調整し、多くの報告が来たときに、報告から対応完了までの流れに問題がないかを見る |
★3の4-2-2は、インシデントが起きたときの対応についての教育・訓練を求めています[1]。中小企業が初めて訓練をするなら、例2のように「報告が担当者に届くまでの時間」を測り、あわせて「報告した人の数」も見ることから始めましょう。報告の速さと数を見れば、前の章で決めた報告の流れが動いているかを確かめられます。
訓練の後は、開いた人を責めるのではなく、どこで迷ったのか、なぜ報告しなかったのかを聞きましょう。そこで出た声が、次の教育の材料になります。
お金をかけずに訓練を始める手順
IPAの映像教材と自社診断の資料で手口を教え、報告のルールを決め、自社のメールで訓練を送れば、外に頼まずに始められます。 訓練サービスを使う会社もあれば、システム管理の部署などが中心になって自前で訓練をする会社もあります[7]。自前でやる場合の手順は、次の4つです。
1. 映像と資料で手口を教える
IPAの「映像で知る情報セキュリティ」は、YouTubeの「IPA Channel」で公開されています。そのままブラウザで再生して社内研修に使え、事前の申請はいりません。社内研修など営利を目的としない用途に限り、動画ファイルも無償で提供されています[8]。
標的型攻撃を扱った映像には、次のようなものがあります。
- 「そのメール本当に信用してもいいんですか? 標的型サイバー攻撃メールの手口と対策」
- 「見えざるサイバー攻撃 標的型サイバー攻撃の組織的な対策」
- 「あなたの組織が狙われている! 標的型攻撃 その脅威と対策」
1本の再生時間は約10〜13分なので、朝礼や会議の時間に流せます。映像は映像コンテンツ一覧から探せます。
映像のあとに配る資料には、IPAの「5分でできる!情報セキュリティ自社診断」の「No.7 身に覚えのない電子メールは疑ってみる」が使えます。不審なメールを安易に開かない、リンクを安易に押さない、不審なメールを受け取ったら社内で共有する、といった対策の例が1枚にまとまっています。自社診断の項目全体は5分でできる自社診断の25の診断項目で確かめられます。
2. 報告先と報告のしかたを決める
IPAの規程のサンプルでは、情報セキュリティ教育で必ず扱うテーマに情報セキュリティ関連規程の説明があり、その中で必ず扱う内容に「電子メールやWeb閲覧によるウイルス感染予防」と「セキュリティインシデント発生時の対応」が入っています[3]。
訓練の前に、次の3つを決めて社員に伝えましょう。
- 誰に報告するか
- 何で報告するか
- 何を伝えるか
例えば「総務の〇〇さんに、社内チャットで、件名と差出人と開いたかどうかを送る」のように1行で書けるものにします。担当者が休みの日の代わりの人も決めておきましょう。決めたルールは規程にも書いておくと、教育のたびに説明しやすくなります。規程のひな型の使い方はIPAのひな型の使い方にまとめています。
3. 訓練メールを送る
送る前に、次のことを決めましょう。
- 経営者の了承をとる
- 対象者(全員か、一部か)を決める
- 送る時期を決める
- 文面と、見てほしい手がかりを決める
- 報告を受ける担当者だけに予定を伝える
文面には、社外の実在する組織名や、それに似た組織名・ドメインを使わないでください。IPAには、IPAの組織名を使った訓練メールについて、「IPAを騙った不審なメールを受信した」という情報提供が寄せられたことがあります。実在する組織名を使うと、受け取った人がその組織に直接問い合わせて相手が確認に追われたり、注意を呼びかけるつもりでSNSに投稿され、実在の組織が風評被害を受けたりする懸念があります[7]。
場合によっては訴訟問題に発展する可能性もあり、独立行政法人ではない組織が独立行政法人を名乗ると、独立行政法人通則法違反で罰則の対象となる可能性もあります[7]。文面に使う社外の組織名は、架空の会社名にしましょう。例えば「〇〇物産(架空)の経理部から、見積書の確認のお願い」のような形です。社内の部署名や役職名を使うかどうかは、前の章の例2のように、訓練の目的に合わせて決めます。
4. 結果を振り返り、記録する
訓練の後は、添付ファイルを開いたときの対処や報告のしかたが適切でなかった人へのフォローを考えます。全員に結果を伝え、報告できた例を紹介しましょう。
記録は、IPAの規程のサンプルにある研修記録の項目に合わせておくと、取引先のチェックシートにも★3の自己点検にも使えます。研修記録に含める内容は次のとおりです[3]。
| 項目 | 中身 |
|---|---|
| 研修に関する情報 | 研修日、研修名、研修内容、研修形式、講師、対象者 |
| 受講者の情報 | 会社名、所属先、氏名など |
| 受講状況 | 受講者情報、受講ステータスなど |
| 理解度 | アンケート結果 |
| フォローアップ状況 | — |
訓練メールの結果(送った日、対象の人数、報告した人の数、報告が届くまでの時間)も、この表の「研修内容」と「受講状況」の欄に書き足しておきましょう。
東京都内に主たる事業所がある中小企業には、東京都の中小企業サイバーセキュリティ啓発事業に、専門家を派遣して会社の実情を聞いたうえで、標的型攻撃メール訓練を従業員に行うメニューがあります。募集は2026年6月8日に始まり、50社で、定員になり次第締め切ります[9]。募集の状況や条件は、都の発表から事業のページを開いて確かめてください。
外に頼むなら確かめること
目的に合った測り方ができるか、社外の実在の組織名を使わないか、★3の記録を出せるかの3つを先に確かめます。 標的型攻撃メール訓練には、訓練サービスを使う方法と、自前でやる方法があります[7]。また、★3の評価基準を満たすうえで、特定のセキュリティ対策製品の導入は求められていません[12]。
訓練サービスの案内を受けたときは、次の点を聞いてみましょう。
- 報告した人の数と時間がわかるか
- 文面に社外の実在の組織名を使わないか
- 似たドメインを使わないか
- 内容・方法・時期・受講状況の記録をもらえるか
- 開いた人への教育があるか
- 費用に何が含まれるか
費用については、対象の人数、訓練の回数、文面を会社に合わせて作るかどうかで、何が含まれるかを確かめます。費用の相場は、会社の人数や訓練の内容で変わるため、この記事では載せていません。
SCS★3の4-2-2との関係
★3の4-2-2は、インシデントが起きたときの対応について、新しく受け入れたときと年1回以上の教育・訓練、その記録、年1回以上の点検を求めます。 4-2-2の要求事項は「セキュリティインシデント発生時の対応に関する教育・訓練を行うこと」で、★3の評価基準は次の3つです[1]。
| 評価基準 | 中身 |
|---|---|
| 4-2-2-1 | 役員、従業員、派遣社員及び受入出向者を対象に、新規受入れ時、かつ、年1回以上の頻度で、セキュリティインシデント発生時の対応について、教育資料の配布・掲示に加え、eラーニング又は集合教育による教育・訓練を実施する |
| 4-2-2-2 | 4-2-2-1で実施した教育・訓練の実施内容、実施方法、実施時期及び受講状況を記録し、保管する |
| 4-2-2-3 | 年1回以上の頻度でセキュリティインシデント発生時の対応に関する教育・訓練の実施内容について点検する |
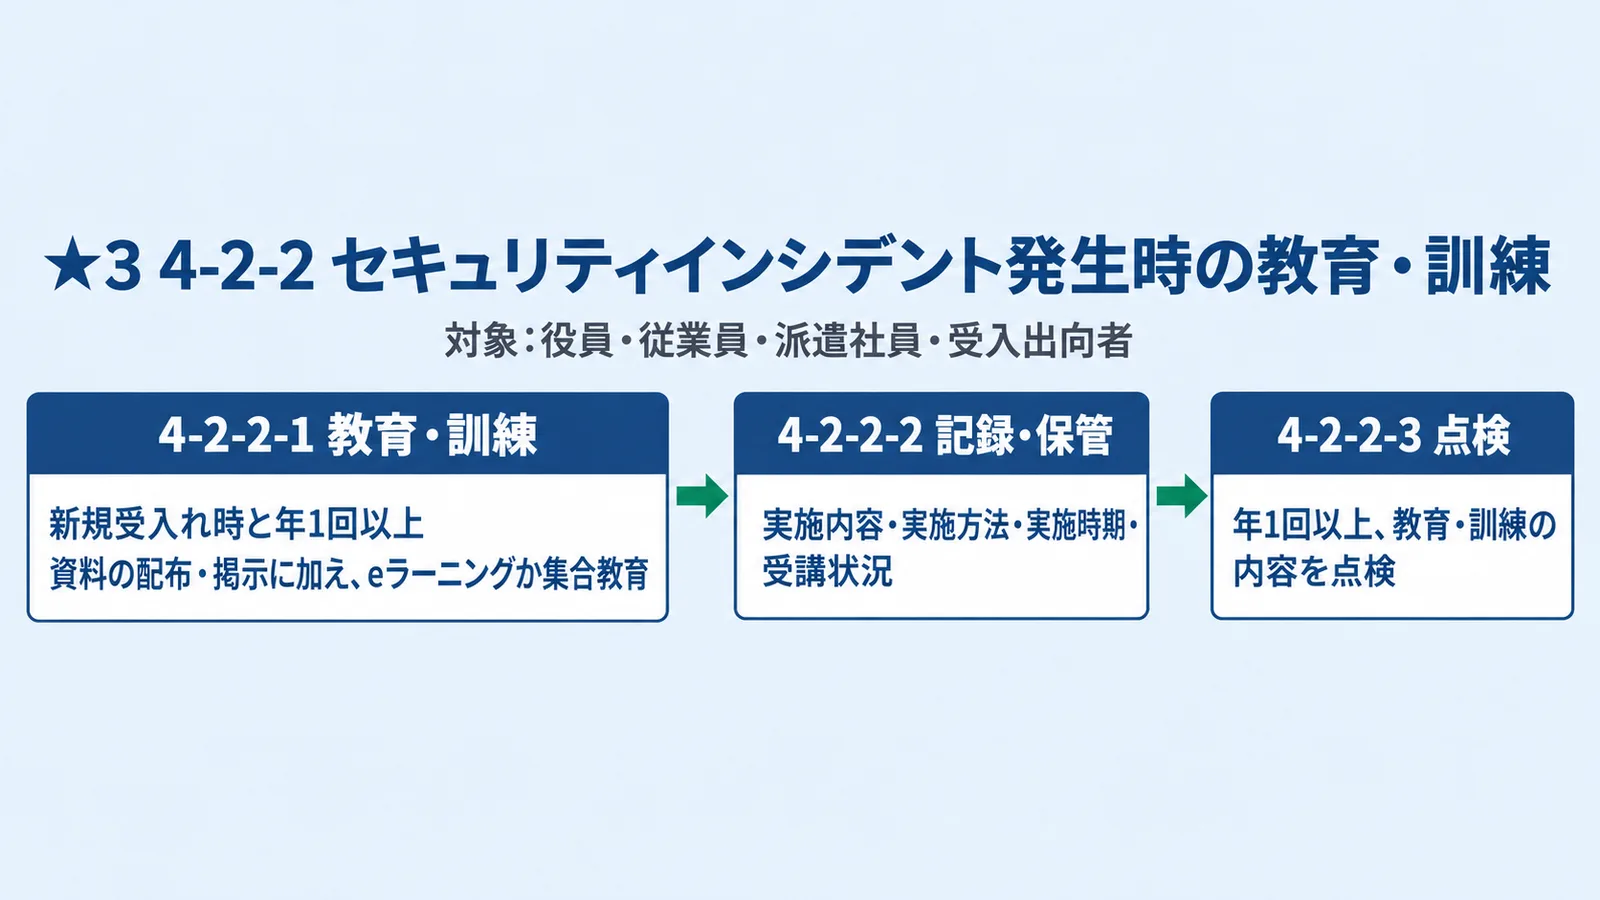
4-2-2が決めているのは、誰に(役員から受入出向者まで)・いつ(新しく受け入れたときと年1回以上)・どのやり方(資料の配布・掲示に加えて、eラーニングか集合教育)で教えるかと、その記録・点検です。★3・★4の要求事項・評価基準の解説書は、2026年10月ごろに公開される予定です[1]。
中小企業の情報セキュリティ対策ガイドラインでも、本格的に取り組む段階(STEP3)の対策に、インシデント対応の教育・訓練を行い、実施状況の記録・保管を定め、定期的に内容を見直すことが入っています[2]。なお、★4では、セキュリティの意識向上のための教育・研修(4-2-1)も加わります[1]。
メール訓練は、映像や集合教育と組み合わせ、「届いたら誰に報告するか」の流れを実際に確かめる場として使いましょう。例えば、年に1回、集合教育で映像を流して報告のルールを説明し、その後に訓練メールを送って報告の流れを確かめる、という形です。前の章の記録の表にまとめておけば、4-2-2-2の記録にもつなげやすくなります。
取引先のチェックシートで教育・訓練がどう聞かれるかは確認リストの7つの区分に、★3の項目としての確かめ方は4-2-2 セキュリティインシデント発生時の教育・訓練にまとめています。取引先から★3について聞かれたときの答え方はSCS評価制度を取引先に求められたらを読んでください。
中小企業が今日やること
よくある質問
標的型メールとフィッシングメールの違いは?
標的型攻撃メールは、特定の組織を狙い、業務のメールだと信じさせるように作り込まれたメールで、不特定多数にばらまかれる迷惑メールとは違います[6]。一方、メール全般では、取引先や上司を装ったメールは見た目だけで安全かどうかを判断しにくく、リンクから偽のWebサイトに誘導して重要な情報を入力させるものもあります[4]。受け取った社員が、標的型かどうかを見分ける必要はありません。迷ったら、まず担当者に報告しましょう。
訓練メールに取引先や公的機関の名前を使ってもいい?
使わないでください。実在する組織や、それに似た組織名・ドメインを使うと、その組織に問い合わせが入ったり、SNSで広まって風評被害につながったりする懸念があり、実在または似た組織名を使った訓練はしないことが賢明です[7]。社外の組織名は、架空の会社名にしましょう。
訓練は年に何回やればいい?
★3では、インシデントが起きたときの対応についての教育・訓練を、新しく受け入れたときと、年1回以上行います[1]。メール訓練を何回送るかは、会社で決めます。まずは年1回の教育に合わせて1回送り、報告の流れを確かめるところから始めましょう。
訓練サービスを入れないと★3は取れない?
★3の評価基準を満たすうえで、特定のセキュリティ対策製品の導入は求められていません[12]。4-2-2が求めているのは、インシデントが起きたときの対応についての教育・訓練と、その記録・点検です。訓練サービスを使うかどうかは、自前でできることと比べて決めましょう。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
付録3 5分でできる!情報セキュリティ自社診断
IPA「中小企業の情報セキュリティ対策ガイドライン」の付録で、あまり費用をかけずに実行でき効果がある対策の25項目に答えて、自社の対策の状況をつかむチェックシートです。項目ごとの対策例も載っていて、Excel版もあります。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年10月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年10月25日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月25日確認
- 標的型攻撃への対策(国民のためのサイバーセキュリティサイト)(総務省) 2026年10月25日確認
- 組織における標的型攻撃メール訓練は実施目的を明確に(安心相談窓口だより)(IPA) 2026年10月25日確認
- 映像で知る情報セキュリティ 映像コンテンツ一覧(IPA) 2026年10月25日確認
- 社内全体でのサイバーセキュリティ対策を後押し(中小企業サイバーセキュリティ啓発事業)(東京都) 2026年10月25日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月16日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月20日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。