
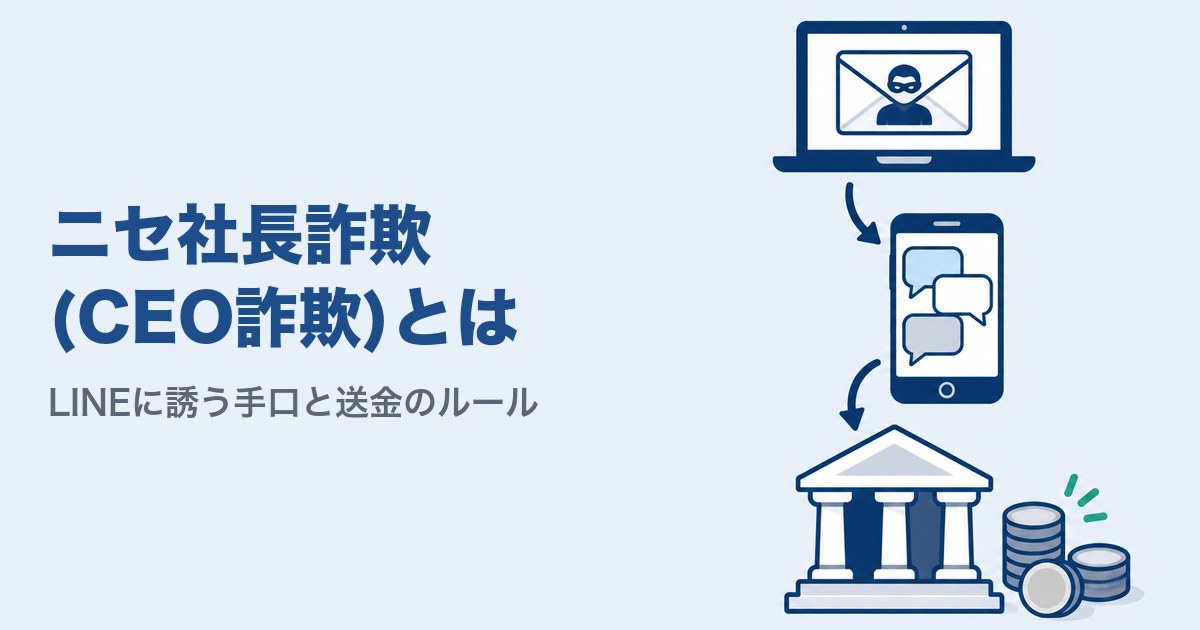
ニセ社長詐欺は、社長や役員になりすましたメールでLINEなどのグループを作るよう指示し、そのグループの中で会社のお金を振り込ませる詐欺です。 2026年1〜6月に警察が確認したのは127件、被害額は約38億8,000万円でした。
手口の流れ、メールが届いたときの対処、警察とIPAの数字から見た被害の状況、社内で決めておく送金のルール、振り込んでしまったときの動き方を順に説明します。
ニセ社長詐欺とは
ニセ社長詐欺とは、会社の経営者などになりすまし、インターネットなどで公開されている会社のメールアドレスにメールを送って、業務をよそおい指定の口座に送金させる詐欺です[2]。IPAの相談窓口には2025年12月中旬からこの手口の相談が急増し[3]、2026年に入ってからは警察が被害を確認しています。
呼び名は資料によって違い、警察庁の注意喚起では「ニセ社長詐欺」、IPAの注意喚起では「社長等をかたる詐欺メール」という名前が使われています。この記事では「ニセ社長詐欺」と書きます。
もう少し広く見ると、ニセ社長詐欺は「ビジネスメール詐欺(BEC)」の一種です。ビジネスメール詐欺は、だます相手によって大きく2つのタイプに分けられます。1つは取引先になりすまし、口座を差し替えた偽の請求書を送って振り込ませるタイプ、もう1つは経営者や役員になりすまし、従業員に振り込ませるタイプです。経営者になりすますタイプは、「CEO詐欺(CEO Fraud)」などと呼ばれます[6]。2つの違いは、誰になりすますかです。
この手口では、メールでLINEなどのSNSのグループを作らせ、そこへやりとりを移してから送金を指示します。
手口の流れ
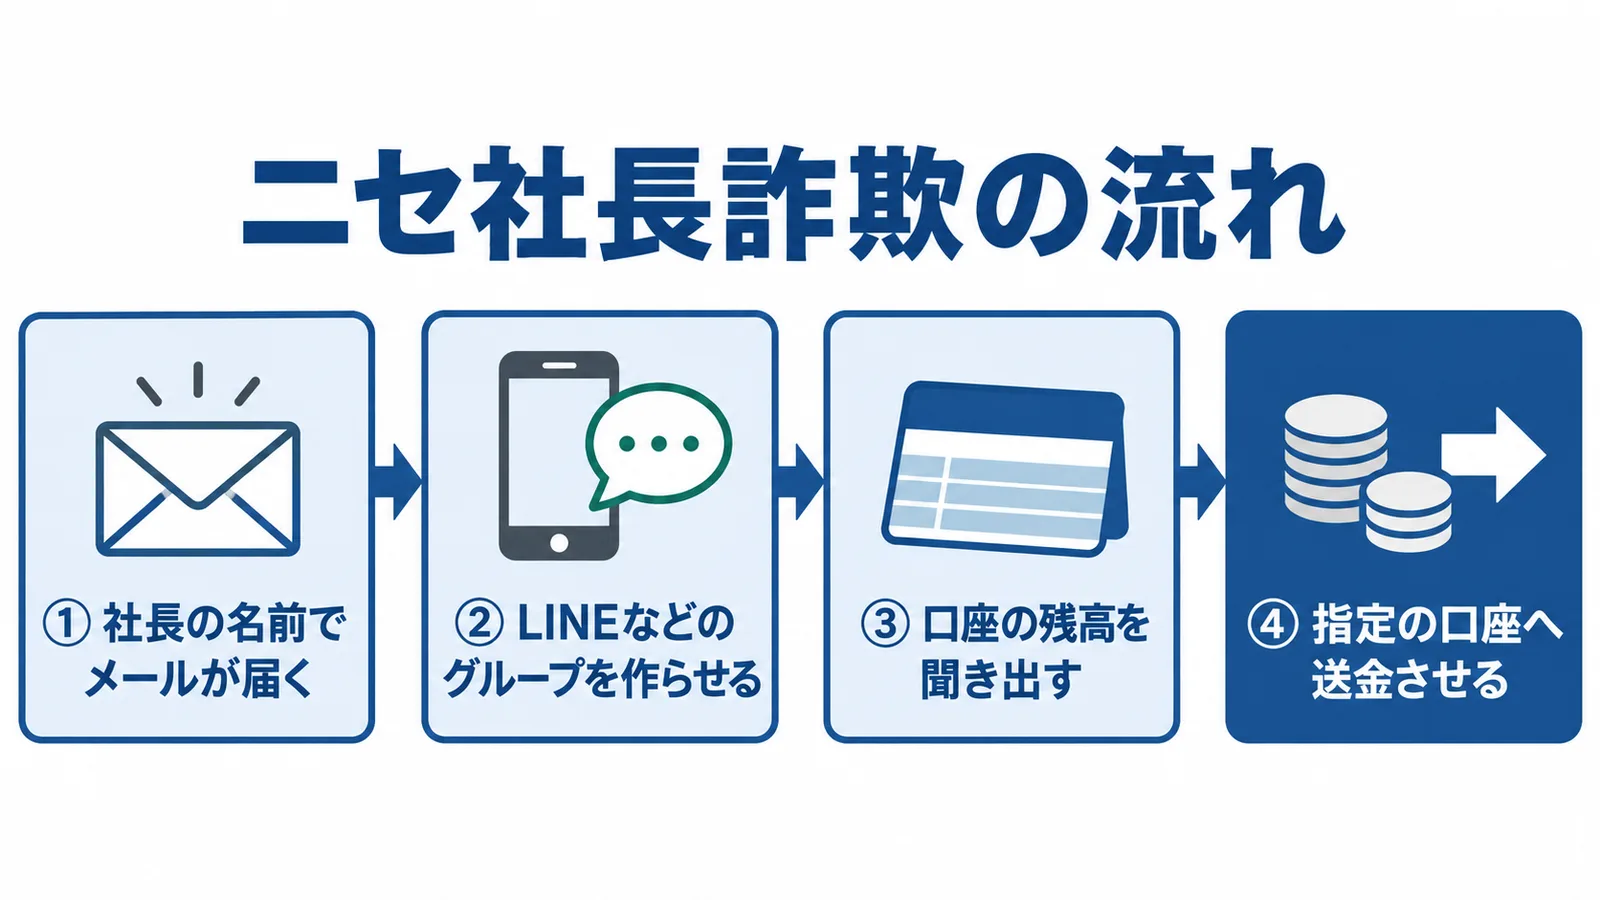
ニセ社長詐欺は、メールが届く → グループを作らせる → 口座の残高を聞き出す → 送金させる、の順に進みます。
最初に、社長の名前でメールが届きます。差出人の表示名が自社や取引先の社長名・社員名になっていることがあり、アドレスはoutlook.com・hotmail.com・gmail.comなどのフリーメールです。宛先は自社のメーリングリスト、件名は自社の会社名になっていることが多く、社長名やメーリングリストのアドレスは、公開されている情報や漏えいした情報から集めたと推察されます。
本文は業務の指示をよそおい、「LINEのグループを作成しQRコードを返信しろ。」「グループには他の人は入れないように。」などと書かれています[3]。数は少ないものの、マルウェア(パソコンなどに害をなす不正なプログラム)に感染させる目的の添付ファイルが付いていることもあります。
次に、「新しいプロジェクトのため」などと業務をよそおって、SNSのグループを作ることと、グループに招待するQRコードを返信することを求めてきます。振込の権限を持った担当者をグループに入れるよう指示されることもあります。
グループができると、そこでのやりとりの中で会社の口座の残高を答えさせ、「事業資金が至急必要だ」「取引先への支払いを代行してほしい」などと、指定した口座へ送金させます[2]。言われたとおりに振り込むと、お金の被害が出ます。
メールが届いたら、グループに入ってしまったら
返信も、グループの作成もしないでください。確かめるなら、社長本人に電話など、メール以外の方法で確かめましょう。 届いたメールへの対処は、次の4つです[3]。
- 返信せず、無視して削除する
- 確かめるなら電話など別の方法で
- 本文のURLや添付ファイルを開かない
- 社内にルールがあれば、それに沿って報告する
社長に電話するときは、メールに書かれた番号を使わないでください。メールに書かれた連絡先は偽装されている可能性があるため、名刺や自分のアドレス帳で連絡先を確かめましょう[9]。
もしグループを作ったり、入ったりしてしまったら、トーク画面やプロフィール画面に「通報」機能がある場合は通報し、すぐにグループから退出してください[2]。通報はSNSの事業者に知らせる仕組みで、事業者が利用規約に違反すると判断すればアカウントの利用制限などを行うため、被害を防ぐうえで有効です[1]。
あわせて、メールが届いたことを社内で共有しましょう。同じようなメールは、不特定多数にあてて大量に送られています[3]。少しでも違和感があれば決まった部門に報告し、情報を集めて周知することで、ほかの担当者に届いた攻撃メールにも気づくことができます[7]。
被害はどれくらいか
2026年1〜6月に警察が確認したニセ社長詐欺は127件、被害額は約38億8,000万円で、既遂1件あたりの被害額は約3,100万円でした。 127件は「認知件数」、つまり警察が確認した件数です。法人の被害のため、被害額が高額になる傾向があります[1]。中小企業だけでなく、会社の規模を問わない法人の被害の数字です。同じ報告書のランサムウェアの数字は、ランサムウェアの被害の記事で読めます。
企業からの相談の数も見てみます。IPAの相談窓口には、2025年12月16日から2026年3月10日までに、この手口の相談が106件寄せられました[3]。企業からの相談だけを集計した3か月ごとの数では、2026年1〜3月が92件、4〜6月が16件です[4][5]。106件と92件は期間が重なるため、足し合わせることはできません。
この106件の中には、お金の被害にまで発展した相談はありませんでした。一方で、報道などでは、多額の振り込みをしてしまった事案が確認できます[3]。相談の件数は1〜3月より4〜6月のほうが少ないものの、警察が確認したニセ社長詐欺は1〜6月で127件あります。
IPAは、このような詐欺メールは今後も企業や組織あてに送られるおそれが強いとして、注意を呼びかけています。
なぜだまされるのか
実在する社長名や会社名が使われ、やりとりが社内の目の届かないグループに移るためです。
まず、メールの見た目が社内の連絡に近いことです。実在する社長名や会社名が使われるため、気がつきにくいという特徴があります。件名は自社の会社名、宛先は自社のメーリングリストであることが多く、ふだんの業務連絡に近い形で届きます。
IPAの相談窓口に寄せられた、企業を狙う詐欺の相談を見渡すと、次の特徴があります。
- 緊急性や不安をあおる
- 経営層や取引先などを装う
- 電話やLINEなどの閉じた場に誘う
閉じた場に誘うのは、第三者への相談や確認が行われにくい状況を作るためです。逆に、チェック体制がしっかりしている組織や、複数の人で対応している場合は、その先の詐欺へ進みにくくなっている様子がうかがえます。ニセ社長詐欺のメールにある「グループには他の人は入れないように。」という指示も、この閉じた場に当たります。
多くの事案で攻撃の対象になっているのは、従業員の判断や業務の手順です。 そのため、技術的な対策に加えて、権限を分ける、お互いに確かめるといった業務の手順の対策が大切です[5]。
同じ「送金の手順」を狙う、ほかの手口
会社のお金を狙う手口は、社長になりすますもののほかにもあり、どれも社員に送金や操作をさせようとします。
1つ目は、ビジネスメール詐欺のもう1つのタイプで、取引先になりすまし、口座を差し替えた偽の請求書を送って振り込ませる手口です。攻撃者は事前にメールのやりとりを盗み見て、取引の情報や担当者の名前を手に入れていることがあります。
2つ目は、ボイスフィッシングです。2024年秋から、犯罪グループが企業に電話をかけ、ネットバンキングの更新手続きなどをかたってメールアドレスを聞き出し、フィッシングメール(本物をよそおって偽のサイトへ誘うメール)を送る手口で、法人口座の不正送金の被害が急増しました[1]。
3つ目は、遠隔操作ソフトを使う手口です。2026年5月には、企業への電話をきっかけに遠隔操作ソフトを入れさせ、会社のパソコンを外から操作しながら、偽のサイトでネットバンキングのIDとパスワードを盗んで不正送金する新しい手口の被害が急増しました[1]。
IPAの相談事例にも、似た流れのものがあります。国税庁を名乗る自動音声の電話からe-Taxのバージョンアップと称してメールアドレスを聞かれ、届いたメールのリンクから遠隔操作ソフトを入れさせられたものです。このときは、ほかの職員が怪しいと気づき、パソコンの電源を落として電話を切りました[5]。
手口は違っても、「メール以外の方法で確かめる」「1人で送金を決めさせない」という決まりは、どれにも共通して役に立ちます。
送金のルールの決め方
社内で決めることは、送金の指示をどこで受けるか、どう確かめるか、誰が承認するかの3つです。 あわせて、怪しい連絡の報告先も決めておきます。
警察とIPAは、ニセ社長詐欺やビジネスメール詐欺への備えとして、次のような対策を呼びかけています[2][3][9]。
- 社内での情報共有
- 送金に関するルールの再確認
- SNSのグループの指示に注意
- 振込の二重チェックなどの承認の流れ
- 不審メールの報告手順
- メール以外での確認を含む送金の規則
- 複数の担当者によるチェック
- 送金先の変更や急ぎの送金に注意
これを社内の決まりにすると、次のようになります。
| 決めること | ルールの例 | ねらい |
|---|---|---|
| 指示の受け方 | 「社長・役員は、メールやSNSで送金を指示しない」と社長が社内に宣言する | メールやグループで来た送金の指示を、それだけでおかしいと判断できる |
| 確かめ方 | 新しい振込先・振込先の変更・急ぎの送金は、名刺や社内の名簿の番号で本人に電話して確かめる。メールに書かれた番号にはかけない | なりすました相手ではなく、本人に確かめられる |
| 承認 | 振込は、手続きをする人と承認する人を分け、2人がそろうまで送らない | 1人がだまされても、もう1人で止まる |
| 報告 | グループの作成、QRコードの返信、口座残高の回答を求められたら、従わずに決めた窓口(例えば総務)へ報告する | ほかの社員に届いた同じメールにも気づける |
例えば、経理の担当が1人しかいない会社なら、承認は社長本人が対面か電話で行う形にすれば、2人で確かめる流れを作れます。決めたルールは文書にしておくと、担当が替わっても引き継げます。社内のルールを文書にまとめるときは、情報セキュリティポリシーの記事も参考にしてください。
ニセ社長詐欺は社長の名前を使うので、「メールやLINEでは頼まない」ことは、社長本人の口から伝えるのがいちばん確かです。
中小企業が今日やること
ニセ社長詐欺では実在する社長名が使われ、被害が出た1件あたりの被害額は約3,100万円にのぼります。社長の名前で頼まれても、それだけでは振り込まないという決まりを、今日のうちに社内へ伝えましょう。
手口を知って社内で共有することは、中小企業向けガイドラインの情報セキュリティ6か条にある「脅威や攻撃の手口を知ろう!」にも当たります。
振り込んでしまったら
すぐに、送金に使った銀行へ連絡し、送金のキャンセルや組み戻し(振り込んだお金を戻してもらう手続き)を頼んでください。 送金後すぐに銀行に連絡することは有効な手段ですが、必ずお金が戻るとは限りません。すでにお金が引き出された後で、回収できなかった事例も多く確認されています[8]。
次に、攻撃者から届いたメールとメールヘッダの情報を保存し、メールが送られてきた経緯を時系列にまとめましょう。警察や銀行から、調べるための資料として証跡を求められる可能性があります。LINEなどのグループでのやりとりも、消さずに残しておきましょう。
そのうえで、攻撃者から届いたメールに関する資料を持って、最寄りの警察署かサイバー犯罪相談窓口に通報・相談してください[9]。警察庁のサイバー事案に関する相談窓口のページには、都道府県警察の連絡先と、オンラインで通報や相談ができる全国共通の受付窓口がまとめられています。
あわせて、パソコンのウイルスチェックと、メールアカウントのパスワードの変更も行ってください[9]。数は少ないものの、ニセ社長詐欺のメールにも、マルウェアに感染させる目的の添付ファイルが付いたものがあります。
お金の補償については、サイバー保険で補償されたという事例もありますが、一般にビジネスメール詐欺で加害者の口座に振り込んだ金額は、日本ではサイバー保険の補償対象にならないことが多いと言われています[7]。補償の範囲は保険の商品ごとに違うため、契約の前に書面で確かめることをサイバー保険で補償されないものにまとめています。だからこそ、振り込む前にルールで止めることが先です。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
出典
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月15日確認
- 法人を対象とした詐欺(ニセ社長詐欺)に注意!(警察庁) 2026年10月15日確認
- 社長等をかたる詐欺メールに注意!(IPA) 2026年10月15日確認
- サイバーセキュリティ相談窓口の相談状況[2026年第1四半期(1月~3月)](IPA) 2026年10月15日確認
- サイバーセキュリティ相談窓口の相談状況[2026年第2四半期(4月~6月)](IPA) 2026年10月15日確認
- ビジネスメール詐欺のパターンとは(IPA) 2026年10月15日確認
- ビジネスメール詐欺 FAQ(IPA) 2026年10月15日確認
- もし詐欺被害に遭ってしまったら(IPA) 2026年10月15日確認
- ビジネスメール詐欺(BEC)対策(警視庁) 2026年10月15日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月15日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。