
サプライチェーン攻撃は、守りの固い会社を直接狙わず、その会社とつながる取引先・委託先や、使っているソフトウェアの弱いところから入り、そこを足がかりに本来の標的を攻撃する手口です。 中小企業は「標的」としてより「入口」として狙われうる立場にあり、取引先からセキュリティ対策を求められる背景にも、この攻撃があります。
入られる3つの形と2つの事例、中小企業が入口になりうる理由、入口にされたときの影響、取引先から実際に求められていることの数字、SCS評価制度★3の取引先管理、受ける側と頼む側のそれぞれでやることを順に説明します。
サプライチェーン攻撃とは
取引先・委託先との「ビジネス上の繋がり」や、「ソフトウェアの繋がり」を悪用する攻撃です。 ここでいうサプライチェーンは、商品の企画から開発・調達・製造・在庫管理・物流・販売までの一連の流れと、それに関わる組織や外部サービスまでを含みます。ソフトウェアを作る過程に関わる部品(ライブラリ、ツール、開発者やインフラなど)とそのつながりは、ソフトウェアサプライチェーンと呼ばれます。
このため、この攻撃への対策は自社だけでは足りず、取引先や委託先も含めた対策が要ります。例えば、自社のパソコンを最新の状態にしていても、保守を任せている会社に渡したアカウントや、使っているソフトのアップデートを通じて入られることがありえます。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威の2位が「サプライチェーンや委託先を狙った攻撃」です。2019年に初めて選ばれ、今回で8年連続8回目になります。1位の「ランサム攻撃による被害」とあわせて、4年連続で1位と2位を占めています[1]。
なお、この順位は危険度の順ではありません。前の年の被害の事例などから、選考会の参加者が社会的に影響が大きかったと判断した順です。1位のランサムウェアについては、ランサムウェア対策で、入口の塞ぎ方から説明しています。
どう入られる?3つの形
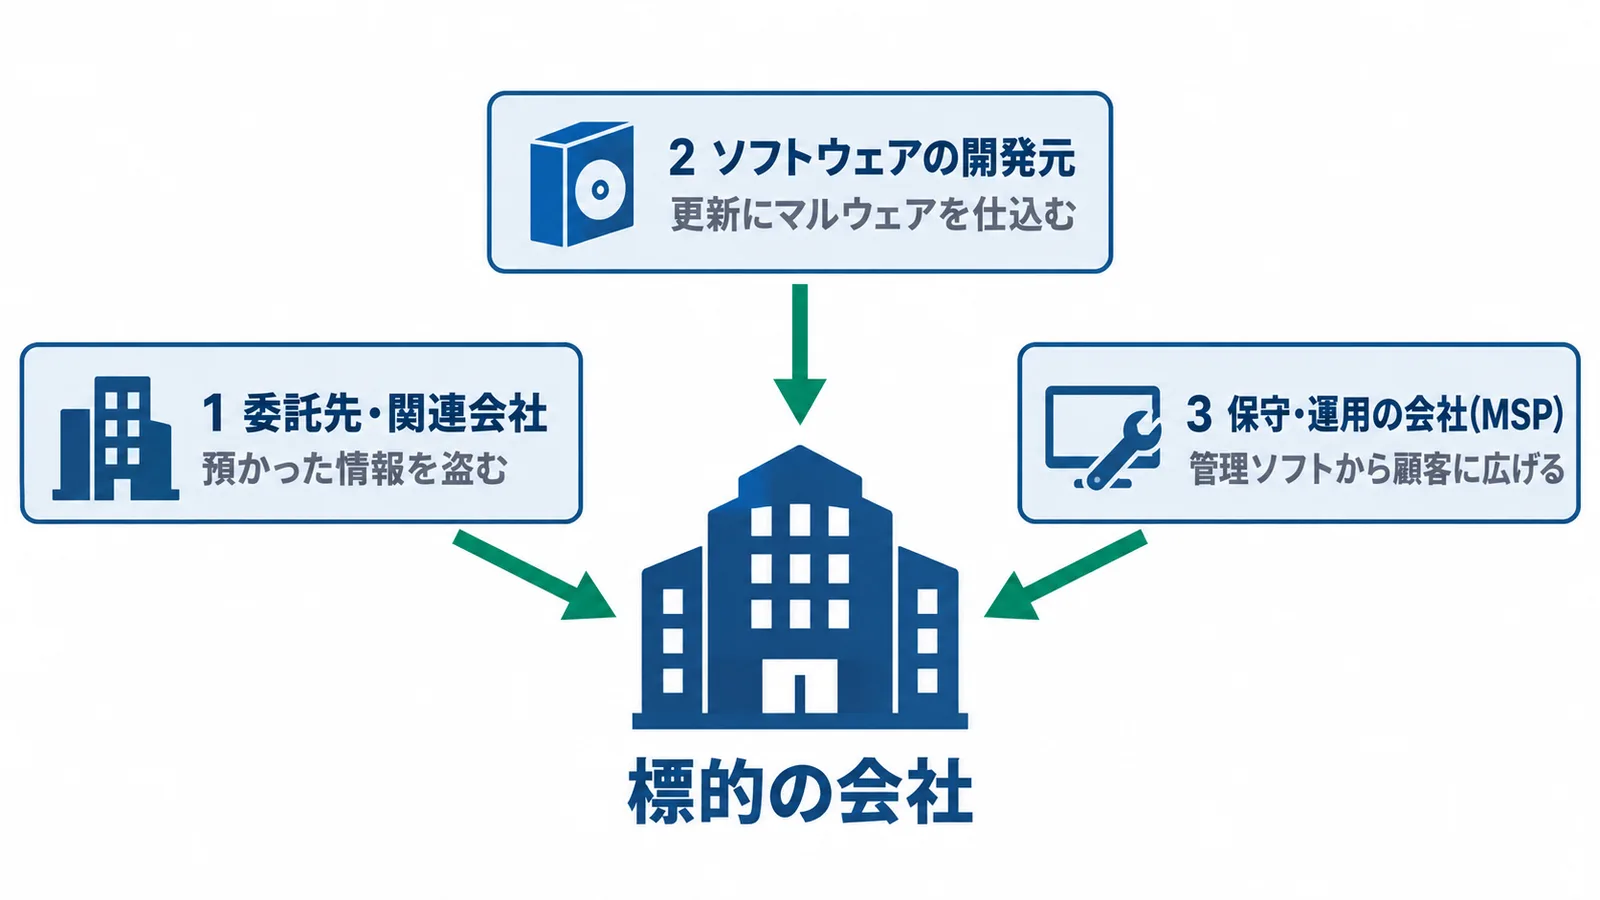
攻撃者は、守りの固い標的を直接狙わず、つながりの中で守りの弱いところを狙い、そこを経由して間接的・段階的に標的を攻撃します。 そのため、自社の対策が強い会社でも、弱点のある関係先や導入しているソフトウェアを足がかりにされるおそれがあります。手口は大きく次の3つです[1]。
- 関連会社・業務委託先を攻撃する: 標的より守りの弱い国内外の関連会社や委託先を攻撃し、そこが持っている標的の秘密情報などを盗む
- ソフトウェアの開発元のソフトにマルウェアを仕込む: 多くの組織が使うソフトを改ざんし、インストールやアップデートをしたパソコン・サーバーを感染させる。Webサイトのダウンロードリンクを改ざんする手口もある
- MSPが使う資産管理ソフトなどにマルウェアを仕込む: MSP(会社のITシステムの運用・保守・監視を行う事業者)の管理ソフトを通じて、顧客のパソコンやサーバーを感染させる
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)も、取引先へのサイバー攻撃などが原因で起きるリスクとして、次の3つを想定しています[3]。
- 事業・サービスの提供が止まる: 部品の供給の遅れ・停止、クラウドサービスの停止
- 機密情報の漏えい・改ざん: 業務委託先・ITベンダー・クラウド経由
- 取引先などを踏み台にした不正侵入: 発注者のシステムへの侵入
実際の事例を2つ挙げます。1つ目は、2025年11月に業務を受託していた会社がランサムウェアの被害を受けた例です。この会社に業務を委託していた複数の会社が持つ個人情報が漏えいし、その一部と思われる情報がダークウェブ上で公開されていると公表されました。これを受けて、委託元の各社も被害にあったことを順に公表しています[1]。受託した会社が被害にあうと、委託元も公表する側になるという形です。
2つ目はアスクルです。アスクルは2025年12月12日の第13報で、例外的に多要素認証を適用していなかった、業務委託先に付与していた管理者アカウントのIDとパスワードが何らかの方法で漏えいし、不正利用されたことが確認されたと公表しました。当時のログが削除されていたため、原因の完全な究明は難しい状況だとしています[8]。詳しい経緯は、アスクルの被害の原因でまとめています。
なぜ中小企業が狙われるのか
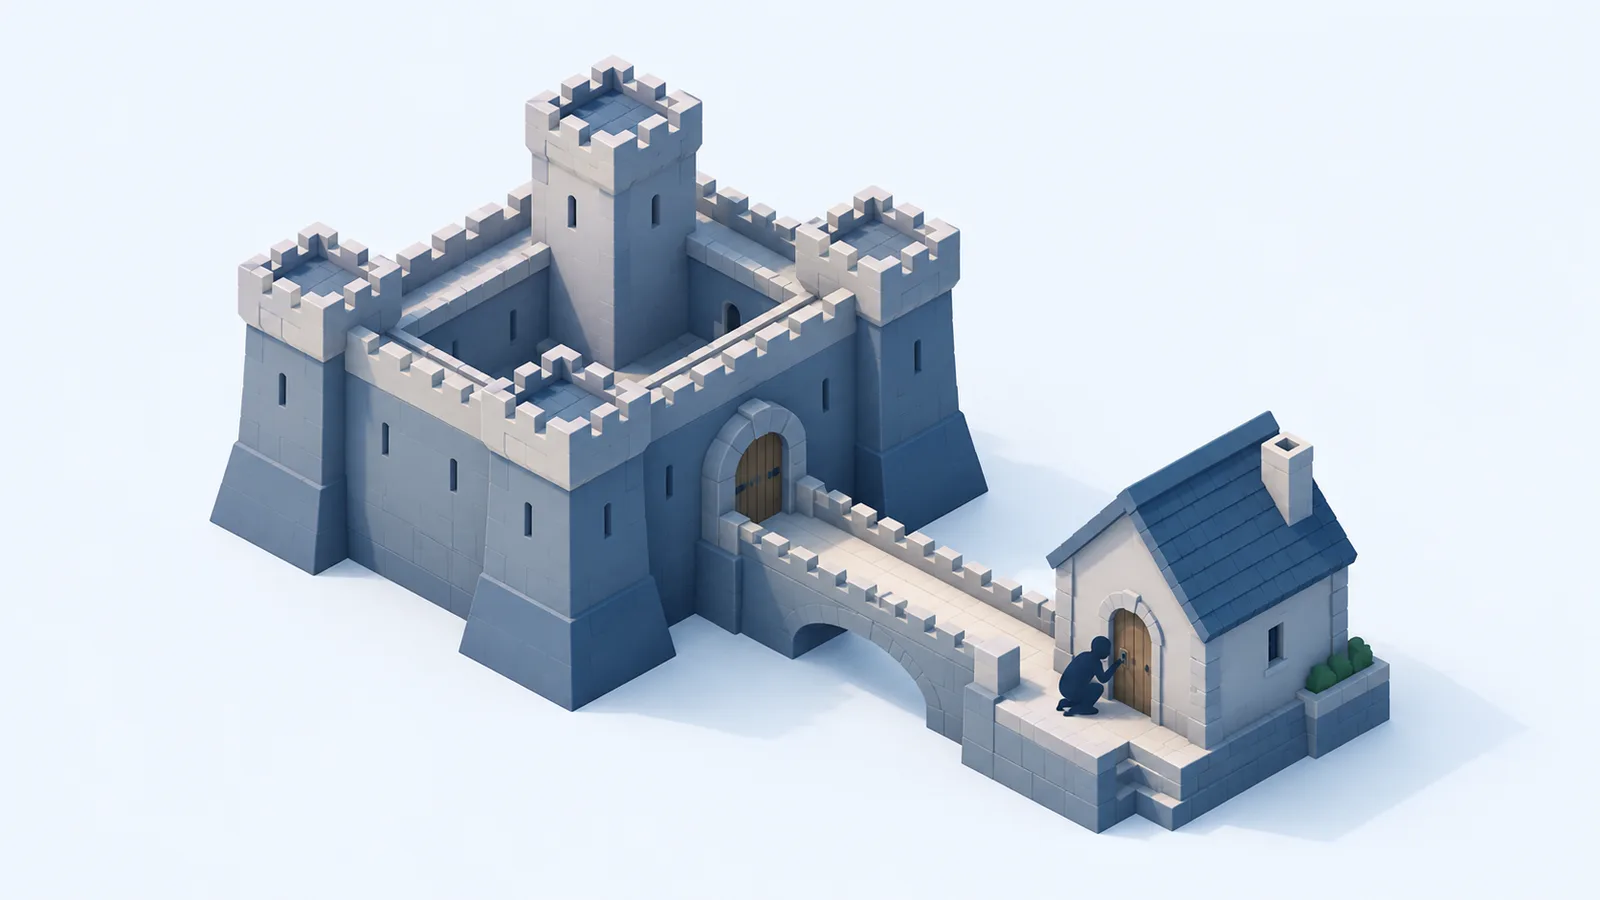
会社が小さいから狙われるのではなく、守りの固い取引先とつながっていて、そこより守りが弱いと、入口として狙われうるためです。 攻撃者は、標的よりもセキュリティが弱い国内外の関連会社や業務委託先などを攻撃し、そこが持っている標的の秘密情報などを盗むことがあります[1]。
サプライチェーンを構成する中小企業の対策が足りないと、自社の事業に支障が生じうるだけでなく、取引先から預かった重要な情報が流出するおそれや、自社を踏み台にして取引先が攻撃されるおそれなどがあります[2]。一方で、中小企業はセキュリティ対策に使える人やお金が限られています[3]。つまり、規模そのものより、どこと・どうつながっているかと、守りの弱さが問われます。
IPAの中小企業の実態調査でも、取引先を経由した被害が数字に出ています。中小企業4,191社のうち約2割が、2023年4月〜2024年3月にサイバーインシデントの被害にあった、またはあった可能性が高いと答えました。不正アクセスの被害を受けた419社のうち19.8%(83件)は、取引先やグループ会社などを経由して入られていました[2]。
例えば、次のような会社は、取引先にとっての入口や、情報の持ち出し先になりえます。
- 取引先のシステムにつながる回線やアカウントを持っている
- 取引先の図面や顧客情報を預かっている
- 取引先の機器の保守・運用を請け負っている
入口にされた会社はどうなる?
自社の被害に加えて取引先に損害を与えることになり、取引停止や損害賠償を求められることもあります。 攻撃を受けた組織には、秘密情報の漏えいや信用の失墜などの被害も出ます[1]。
IPAの実態調査では、被害にあった、またはあった可能性が高いと答えた975社のうち、取引先にも影響があったと答えた会社は約7割でした。中身は、サービスの障害・遅延・停止による逸失利益(36.1%)と、個人顧客への賠償や法人取引への補償の負担(32.4%)が多くなっています。また、同じ975社に自社に生じた被害を聞いた設問では、取引先への感染の拡大が3.2%ありました[2]。
委託元の立場から見ても、同じことが言えます。委託先に渡した情報が漏れたり改ざんされたりしたとき、それが委託先の不備だったとしても、事故の影響を受ける人から委託元としての管理責任を問われます[7]。取引先から見ると、自社はその委託先にあたります。取引先からの要請は、こうした立場から届くものです。
取引先から何を求められる?
求められることの中心は、秘密保持です。 取引先から要請を受けた会社の8割近くが、秘密保持の措置を求められていました[2]。
IPAの実態調査では、販売先(発注元)から情報セキュリティに関する要請を受けた経験がある会社は、4,191社のうち1割強(511社)でした。要請を受けた511社のうち、要請に応えて対策をした会社は2割を超えています。
調査の回答に挙がった例では、費用がかかったものにウイルス対策ソフト(約20万円)、UTMの導入(約60万円)、Pマークの取得(約120万円)、社内研修の実施などがあり、費用がかからなかったものに従業員への注意喚起、誓約書の提出、発注元の負担での講座の受講などがありました[2]。これは回答に挙がった例で、相場ではありません。かかる費用は会社の状況で変わるため、この記事では目安を載せていません。
同じ511社では、対策をするうえでの課題に、対策の費用(5割強)と契約の明確化(47.0%)が挙がりました。また、要請に応えたことが取引につながった大きな要因だと考える会社は4割強でした。
SCS評価制度が始まると
SCS評価制度では、発注者は取引先に望ましい段階(★3・★4など)を示し、取引先が★を取っているかを確かめます。すぐに★を取るのが難しい取引先には、制度の要求事項・評価基準を、発注者が配るチェックリストとして使うことも考えられています[3]。この制度は任意の制度で、★の取得は取引契約で決まるものです。評価基準を満たすのに、特定のセキュリティ対策製品の導入は求めていません[5]。
チェックシートの形で届いたときの答え方は、セキュリティチェックシートとはで説明しています。
求め方にもルールがある
公正取引委員会と経済産業省は、取引先にサイバーセキュリティ対策の実施を求めること自体は、直ちに独占禁止法上の問題となるものではないと整理しています。ただし、取引上の地位が相手より優越している会社が、対策の費用を考えずに一方的に著しく低い対価を決めることや、合理的な必要性がないのに指定の商品の購入やサービスの利用を強制することは、優越的地位の濫用として問題となるとしています[6]。費用の負担は取引先と話し合えるので、進め方は価格交渉の考え方を見てください。
SCS評価制度★3で求められる取引先管理
★3では「取引先管理」として3つの項目が求められます。 取引先とつながっているシステムの把握、機密情報の取り扱いの取り決め、事故のときの役割と責任の取り決めです。評価基準の中身は次のとおりです[4]。
| 番号 | 項目 | 評価基準の中身 |
|---|---|---|
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 顧客・子会社・関係会社・クラウドサービス提供者を含む取引先が管理・提供し、自社の資産が接続しているシステムを把握する仕組みを整える。把握した内容を年1回以上点検する |
| 2-1-2 | 機密情報の取扱い | 自社の機密情報を共有する子会社・取引先との間で、業務を始める前に「機密情報の定義」「利用制限、保管方法、複製可否及び第三者への提供可否」「返還又は廃棄」を取り決める |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | 自社の機密情報を共有する子会社・取引先との間で、事故が起きたときの自社と相手の役割と責任を定める |
★4では、さらに「2-1-3 取引先のセキュリティ対策状況」と「2-1-5 機密情報の回収・破棄」が加わります。項目ごとの確かめ方は、★3のチェックリストの取引先管理で1つずつ見られます。
取引先の取引先(再委託先)は、委託元から見て直接の管理の対象にはならず、直接の委託先を通じて必要に応じて管理することが想定されています。また、★の取得は、取得や更新の時点で★ごとの水準を満たしていることを示すもので、完全なセキュリティを保証するものではありません[3]。
制度の全体はSCS評価制度とはで説明しています。自社が対象になるかは、SCS評価制度の対象企業で確かめられます。
自社でやること(受ける側・頼む側)
まず、自社がつながっている相手と、預かっている情報・預けている情報を一覧にしましょう。 SCS評価制度でも、取引先の立場の会社は、取引によっては発注者にもなりえます[3]。取引先から仕事を受けている会社も、保守会社などに仕事を頼む側になっていることがあるので、両方の立場で考えると漏れが減ります。
受ける側として(取引先から仕事・情報を受けている)
取引先から預かる情報と、取引先とのつながりについて、次のことから始めましょう。
- 取引先が管理・提供するシステムで、自社がつないでいるものを把握する(★3の2-1-1)
- 預かる情報の扱いを、取引先の決まりに沿って確かめる
- 事故のときに、誰が誰に連絡するかの流れを決めておく
基本の対策がまだなら、情報セキュリティ6か条から手を付けるのが近道です。外から入られる入口(VPN機器・リモートデスクトップ)の確かめ方は、入口を塞ぐにまとめています。
頼む側として(保守会社・外部の会社に任せている)
業務の一部を外部に任せるときは、委託先でも少なくとも自社と同等の対策が行われるようにし、契約書に情報セキュリティに関する委託先の責任や実施すべき対策を書いて合意する必要があります[7]。契約では、情報セキュリティ上の責任の範囲をはっきりさせて合意し、賠償に関する条項を入れます。委託先の対策の状況と情報の管理の実態を定期的に確かめられる契約にすることも大切で、委託先・取引先のIDやネットワークの接続も把握しておきます[1]。
★3では、自社の機密情報を共有する子会社・取引先との間で、業務を始める前に機密情報の扱いを取り決めること(2-1-2)と、事故のときの役割と責任を定めること(2-1-4)が求められます[4]。委託先に情報を渡す前に、この2つが契約や覚書に入っているかを確かめましょう。
あわせて、保守会社などに渡しているアカウントに多要素認証が付いているかを確かめましょう。上の2つ目の事例のように、委託先に渡した管理者アカウントが入口になることがあります。どのアカウントから入れるかの順番は、多要素認証をどこから入れるかで説明しています。
費用は取引先と話し合う
対策の内容によっては費用がかかるため、取引先とは対策の実施とあわせて価格交渉をし、円満に合意することが大切です。そのための要点は次の4つです[7]。
- 日頃から必要性と費用負担の考え方を話しておく
- 価格交渉に積極的に対応する
- 国の支援策の活用も検討する
- 必要に応じて支援機関に相談する
取引先への返事の仕方は、取引先への答え方を見てください。国の制度で中小企業向けに用意された支援は、サイバーセキュリティお助け隊サービスとはで説明しています。
中小企業が今日やること
よくある質問
うちのような小さな会社も狙われますか?
規模だけで決まるわけではありません。攻撃者は、標的よりセキュリティが弱い関連会社や委託先を狙い、そこを経由して標的に近づきます。取引先のシステムにつながっていたり、取引先の情報を預かっていたりすると、小さな会社でも入口になりえます。IPAの調査では、不正アクセスの被害を受けた中小企業419社の約2割が、取引先やグループ会社などを経由して入られていました。
★3を取れば、サプライチェーン攻撃を防げますか?
★3は、防げることを保証するものではありません。★は、取得や更新の時点で決められた水準を満たしていることを示すもので、完全なセキュリティを保証するものではありません。取ったあとも、つながりの一覧や取り決めを見直し続けることが大切です。
取引先に、指定の製品を買うよう言われました
SCS評価制度は、評価基準を満たすのに特定のセキュリティ対策製品の導入を求めていません。また、公正取引委員会と経済産業省は、合理的な必要性がないのに指定の商品の購入やサービスの利用を強制することは、優越的地位の濫用として問題となると整理しています。返事の仕方は指定の製品を買うよう言われたときを見てください。
取引先の取引先(再委託)の場合も関係しますか?
関係することがあります。再委託先は、元の委託元から見て直接の管理の対象にはなりませんが、直接の委託先を通じて必要に応じて管理されることが想定されています。どういう場合に関係するかは、取引先の取引先でも関係するで説明しています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
公正取引委員会
独占禁止法を運用する国の行政機関で、取適法(旧下請法)も運用します。取引先にセキュリティ対策を求めるときの独占禁止法・取適法との関係を、経済産業省と整理しています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月19日確認
- 2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書(IPA) 2026年10月21日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(経済産業省・内閣官房国家サイバー統括室) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- サプライチェーン全体のサイバーセキュリティ向上のための取引先とのパートナーシップの構築に向けて(経済産業省・公正取引委員会) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)(アスクル) 2026年10月1日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。