
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の対象企業は、業種や規模を問わず、幅広い会社が対象になりえます。取引先から★を求められる例に当たるのは、受発注など大事な業務の多くをITに頼っている取引先で、なかでも取引先の重要な業務や機密情報に関わる会社は、より上の★4の例に当たります。
業種と規模の考え方、どんな会社が取引先から★を求められる例に当たるか、まだ聞かれていない今どうすればよいか、関係がありそうなときにIT担当が何から始めるかを、経産省とIPAの資料をもとに整理します。
SCS評価制度の対象企業は「業種・規模を問わない」
SCS評価制度は、業種や規模で対象を区切っていません。業種や事業規模を問わず、幅広い事業者が対象になりえます。中小企業だけでなく、大企業も評価を受けられるように作られています。[1]
制度のねらいの上では、サプライチェーン(部品や商品、サービスが取引でつながる流れ)を構成するすべての企業が対象です。なかでも中小企業は、対策にかけられる資源が限られ、自社のリスクから対策を考えるハードルが高いため、制度を使う効果が大きいと位置づけられています。[3]
対策を行う主体として想定されているのは、2社の間の契約で受注する側の会社です。取引によっては、同じ会社が発注する側にもなりえます。例えば、メーカーに部品を納めながら、加工の一部をさらに別の会社に出しているような会社です。
★を申請する単位は、原則として法人か個人事業主です。法人は、決めた範囲が妥当かの確認(★3はSCSセキュリティ専門家、★4は評価機関)を経たうえで、事業部やグループの単位で申請することもできます。[3]
ただし、法律の義務ではありません。SCS評価制度は任意の制度で、★を取るかどうかは取引先との契約の中で決まります。[1]取らないとどうなるかは、総合解説の義務?取らないとどうなる?で説明しています。
制度には★3と★4の段階があり、★3は専門家の確認つきの自己評価、★4は評価機関による評価で決まります。段階の違いや費用など、制度の全体はSCS評価制度の総合解説にまとめています。
国が優先して利用を進める業種
国が優先して利用を進めるのは、会社どうしのつながりが強く複雑な業種です。主要製造業(自動車、半導体など)、流通、金融業などが挙げられています。[2]
あわせて、業界ごとのセキュリティガイドラインなどで、この制度の要求基準を使うことや、取引先が★を取っているかを確かめることを勧める取り組みを進める方針です。[3]
★3は、自動車業界の「自工会・部工会ガイドライン」のレベル1の項目を、対策を考えるうえでの参考(ベンチマーク)にしています。ただし同じ内容ではなく、★3で備える脅威に照らして項目を選び直しています。[3]自動車の部品などの取引でこのガイドラインに取り組んできた会社は、★3の項目と見比べてみるとよいでしょう。
一方で、政府機関や重要インフラ事業者などの調達でこの制度をどう使うかは、これから検討する段階です。[1]
ここに挙がっていない業種でも、対象になりうることは変わりません。自社にどのくらい関係があるかは、業種よりも、取引先とどんな仕事をしているかで見ていくのが近道です。この後の見出しで、その見方を説明します。
製造業でも、評価されるのは社内のIT
工場の設備は、評価の直接の対象ではありません。SCS評価制度が評価するのは、会社のIT基盤(クラウドで動かしているものも含む)です。[1]範囲に入るのは、次のようなものです。[3]
- 全社で共通に使うサーバ
- Web・メールの公開サーバ(必ず含める)
- パソコン・スマートフォンなどの端末
- クラウドサービス、グループ共通のネットワーク
- ファイアウォール・ルータ・VPN装置
工場の生産設備を動かす制御(OT)システムと、発注元に納める製品は、直接の対象にしません。これらは、ほかの制度やガイドラインにもとづいて対策を行う想定です。[1][3]
例えば、工場が中心の部品メーカーでも、事務所のパソコン、メール、受発注に使うクラウドサービスなどは評価の範囲に入ります。「うちは製造業で、ITはあまり使っていない」という会社でも、まずは事務所のITを思い浮かべてみてください。範囲の考え方を表で見たいときは、総合解説のうちに関係ある?対象になる会社を参照してください。
うちは関係ある?判断の目安
取引先から★を求められる例に当たるのは、大事な業務の多くをITに頼っている取引先です。そのうち、取引先の重要な業務や機密情報に関わる会社は★4の例に当たります。
制度構築方針の例では、発注する側が取引先を次のように★4か★3に割り当てることが考えられています。前提は、受発注など事業の大事な業務の多くがIT基盤に頼っている取引先であることです。そのうえで、次の2つの問いのどちらかに当てはまれば★4、どちらにも当てはまらなければ★3とします。[3]
- その取引先の事業が止まると、発注側の重要な業務に許容できない遅れなどが生じうるか
- その取引先が攻撃されると、発注側の機密情報の管理に重大な影響が生じうるか
判断の観点の例は、供給が止まったときの影響の範囲、同業他社から調達できるか、在庫を確保しにくいか、取引先が重要な機密情報や発注側のシステム・ネットワークにアクセスできるか、などです。単発の調達や、市販品のように代わりが見つかりやすいもので重要度が比較的高いとは言えないものは、この流れから外すことも考えられます。また、最近その取引先や同業他社でインシデント(情報漏えいなどの事故)があった場合や、再委託先に発注側にとって重要な会社がいる場合は、段階や求める水準を調整することも考えられます。[3]
この例を、受注する側が自社に当てはめる問いに置き換えると、次のようになります。
| 自社に当てはめる問い | 当てはまるなら(制度構築方針の例) |
|---|---|
| 取引先との受発注や連絡の多くを、メール・クラウド・受発注のシステムなどITで行っている | 判断の流れの前提に当たる |
| うちが止まると、取引先が代わりを見つけにくい・在庫で補いにくい | ★4かどうかを判断するときに見られる点に当たる |
| 例えば図面や顧客情報など、取引先の重要な機密情報を預かっている | ★4かどうかを判断するときに見られる点に当たる |
| 取引先のシステムやネットワークにつないで仕事をしている | ★4かどうかを判断するときに見られる点に当たる |
| 前提には当たるが、上の3つには当たらない | ★3の例に当たる |
| 取引が単発、または市販品のように代わりが見つかりやすい | 判断の流れから外れることも考えられる |
ここでいう「重要な機密情報」は、漏れたときに信用の低下や損害賠償の訴訟など、事業への影響が大きい情報を指します。[3]
1行目に当てはまる取引先があれば、その取引先とは関係があると考えましょう。さらに2〜4行目のどれかが重く当てはまるなら、★4を求められることもありうる相手です。どちらの場合も、担当の方に「関係がありそうなら、IT担当が次にやること」の手順を頼んでおくとよいでしょう。
ただし、この表は国の例をもとにした目安です。★を求めるか、求めるなら★3か★4かを決めるのは取引先で、取引先ごとに考え方が違うこともありえます。取引先がどこを見て段階を決めるのかは、取引先は何を見て★3か★4かを決めるのかで詳しく説明しています。
取引先の取引先でも関係する
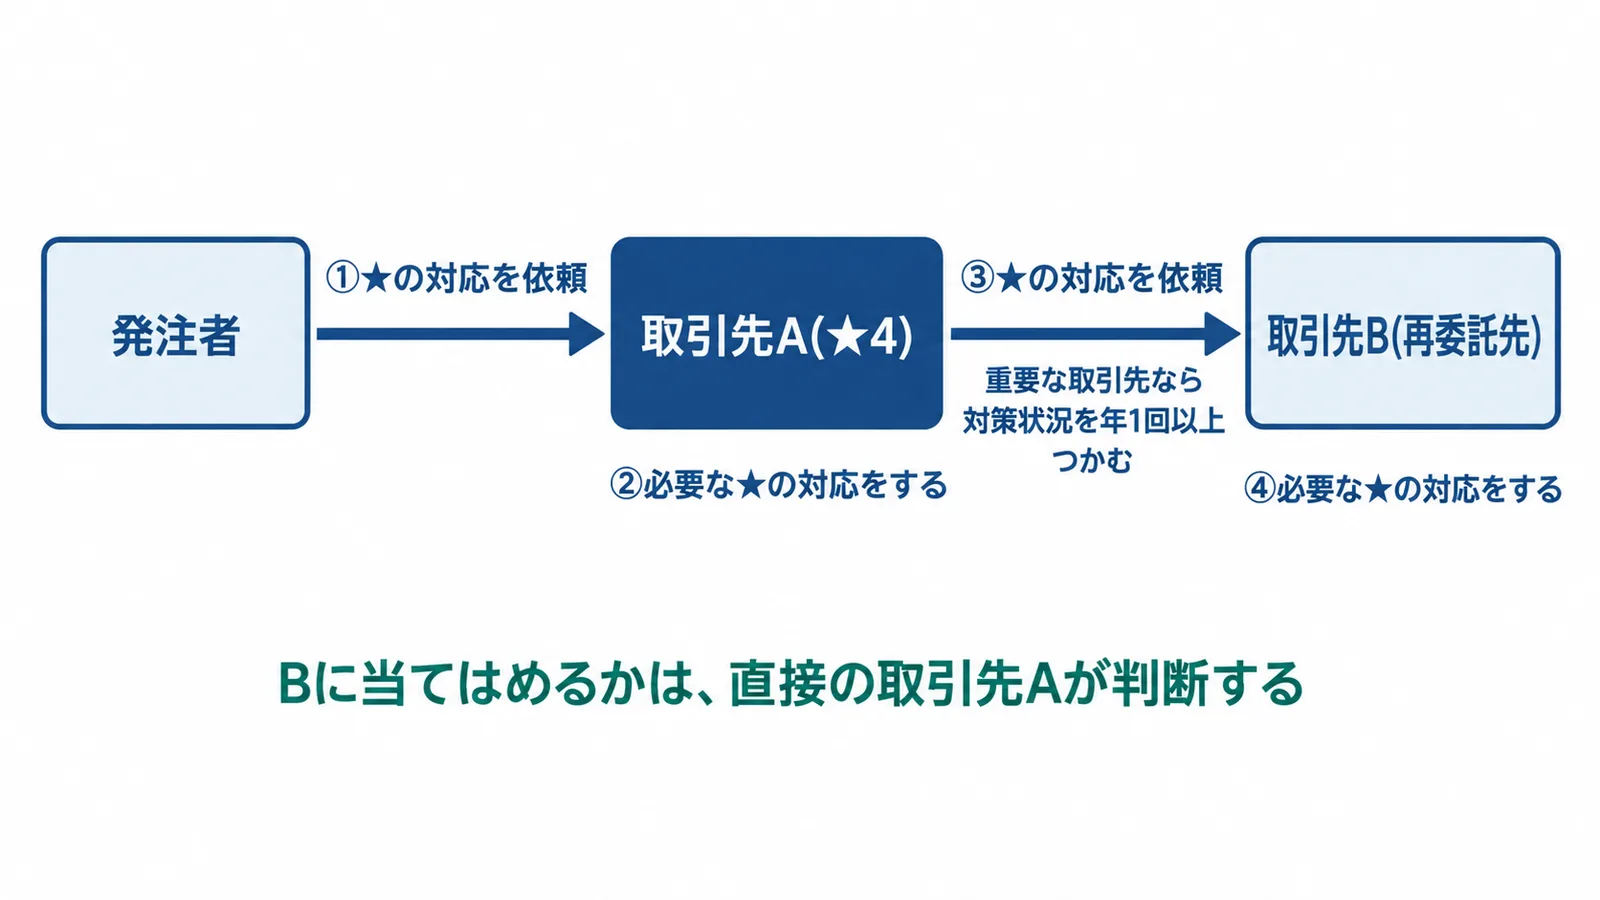
大企業と直接取引していない会社でも、関係することがあります。制度構築方針の考え方では、再委託先(取引先の、さらに先の取引先)にこの制度を当てはめるかは、元の発注者ではなく、直接の取引先が判断します。直接の取引先が★4の場合は、★4の要求事項に「重要な取引先におけるセキュリティ対策状況の把握」があるため、重要な機密情報を受け取っている再委託先などにも一定の適用が期待されます。[3]
★4の会社は、次のどれかに当たる子会社や取引先の対策の状況を、年1回以上つかむことになっています。[3]
- 重要な機密情報を共有している
- 事業の継続にとって重要
- ★4の会社の社内システムにつなげる
つかみ方の例は、★の取得状況の回答を受け取る、訪問して点検する、セキュリティ対策のチェックシートに答えてもらう、などです。例えば、★4を取った部品メーカーから加工の一部を請けている会社には、★を取っているかの問い合わせやチェックシートが届くことが考えられます。
取引先から聞かれていない会社は
今すぐ★を取る必要はなく、今はまだ取ることもできません。制度の開始とは申請の受付が始まることを指し、その時点で★を持っている会社はありません。[1]★3と★4の登録の受付は、2027年3月以降に始まる予定です。[5][6]
それでも、取引先から求められていなくても、自社の対策の状況を見える形にするために、自分から★を取ることも考えられます。[1]
★1・★2は、IPAの「SECURITY ACTION」を参照する形です。[3]SECURITY ACTIONは中小企業が自分で対策に取り組むことを宣言する制度で、一つ星は対策を始める前でも宣言できます。[8]一つ星と二つ星の違いはSECURITY ACTIONの解説にまとめています。
聞かれていないうちは、次の2つから始めると無理がありません。
- SECURITY ACTIONの宣言
- ★3の26項目との照らし合わせ
26項目は、自社の今の対策のどこが足りないかを知る物差しになります。進め方はチェックの進め方で説明しています。目指す★は、取引先から示される段階が基本です。どの★を目指すかの考え方は、総合解説の★の段階と、どれを目指すかを参照してください。
取引先はどう求めてくるか
想定されているのは、取引先が望ましい段階(★3・★4など)を示し、★を取っているかを確かめる形です。すぐに★を取るのが難しい場合は、取引先が要求事項・評価基準をチェックリストとして配ることも考えられます。[3]契約の中で、★を取っているかのほかに、要求事項・評価基準を共通のチェックリストとして使って確かめる方法や、契約が終わるまで必要な★を保ち続けるよう求める運用も考えられます。[1]
例えば、次の契約の更新までに★3を取ってほしい、という案内や、26項目にもとづくアンケートが届くような形です。案内が届いたときに何を確かめるかは、取引先に確かめることで説明しています。
★の取得を契約でどう扱うかについて、経産省は、当事者どうしが円満に合意して決めるべきもので、独占禁止法と取適法(旧下請法)に沿って制度を使うことが求められると整理しています。[1]発注する側は、★の取得にかかわる価格交渉に積極的に応じる必要がある、という考え方も示されています。[3]費用の話し合い方は、費用は取引先と話し合える(価格交渉)を参照してください。
関係がありそうなら、IT担当が次にやること
ここからは、社長から調べるよう頼まれた担当の方に向けた手順です。次の4つの順に進めると、社長に説明する材料がそろいます。
1. 取引先の案内を一覧にする
まず、取引先から届いている案内やアンケートを集めましょう。取引先ごとに、求める★、いつまでに、どんな形か(★の取得か、チェックリストへの回答か)を一覧にします。案内が来ていない取引先も、「うちは関係ある?判断の目安」の表で当てはまる行があれば書き加えておきます。取引先に聞いておきたいことは、取引先に確かめることを参考にしてください。
2. 評価の範囲になるITを書き出す
次に、「製造業でも、評価されるのは社内のIT」で挙げた範囲をもとに、公開サーバ、パソコンとスマートフォン、サーバ、クラウドサービス、ルータやVPN装置を書き出します。★3の評価基準でも、次のことを把握する仕組みが求められます。[10]
- パソコンやサーバの製造元・OS・台数
- ネットワーク機器の製造元・モデル・保守事業者
- 取引先が管理し、自社がつないでいるシステム
あわせて、申請の単位を全社にするか、事業部にするかを社長と決めておきましょう。テレワークや社外に常駐する人の扱いなど、詳しい範囲は制度の開始までにIPAが公表します。[1]範囲の決め方は、チェックリストの1. 範囲を決めるで説明しています。
3. ★3の26項目と照らし合わせる
書き出した範囲で、★3の要求事項と自社の今を照らし合わせます。★3を取るには、★3で定められた要求事項・評価基準をすべて満たす必要があります。[4]項目の原文は、IPAの要求事項・評価基準のページで見られます。
照らし合わせの手順はチェックの進め方、満たせていない項目のまとめ方は3. 足りないものを一覧にするを参考にしてください。要求事項・評価基準の解説書と、適合しているかを自分で判断するための取得ガイドは2026年10月ごろ、評価用ガイド類は2026年10月下旬に公表される予定です。[4][5]出たら、それに沿って照らし合わせ直しましょう。
4. 社長に説明する材料をまとめる
最後に、社長が判断できるように、費用と人と時期をまとめます。★3の登録料は、2028年3月31日までの申請なら1年分で10,000円、4月1日以降は20,000円です(いずれも消費税込み)。[6]ほかに、足りない対策を整える費用や、社外の専門家・支援会社に頼む費用がかかることがあります。金額は会社の状況で大きく変わるため、ここでは目安を載せていません。費用の内訳は総合解説のいくらかかる?費用にあります。
★3を取るには、制度が定めるSCSセキュリティ専門家の確認が必要で、社内の情報システム担当者であればよいというものではありません。[1]SCSセキュリティ専門家の登録は2027年1月以降の予定です。[5]専門家の要件は誰に頼む?専門家と評価機関にまとめています。
国の支援として、お助け隊(新類型)の実証事業があります。対象はサプライチェーンを構成する中小企業などで、★の取得に必要なサービスを国の支援で受けられます。SCS評価制度の対策の範囲で、実証期間中(最大で1年程度)に限り、対策を無料で実施できます。[9]中身はSCS評価制度の★3・★4を支援する新類型とはで説明しています。
時期は、IPAの委員会資料の想定では、★3を取りたい会社は次の順に進みます。[5]いずれも予定です。
| 時期 | やること |
|---|---|
| 2026年10月下旬〜 | 評価用ガイド類を見て、★3の要求事項・評価基準に合っているか自己評価する |
| 2027年1月以降 | 社内の人に確認してもらうなら、その人がSCSセキュリティ専門家になるための研修を受ける |
| (時期の定めなし) | 社外のSCSセキュリティ専門家に頼むなら契約する |
| 専門家が決まり次第 | 自己評価の結果を、専門家に確認してもらう |
| 2027年3月以降 | 制度の運用が始まったら、IPAに登録を申請する |
社内の人がSCSセキュリティ専門家になるには、情報処理安全確保支援士などの決められた資格を持ち、研修と試験を経て登録される必要があります。[4][5]流れの詳しい説明は、公表物のまとめの★3を取りたい会社の想定の流れで追っています。
中小企業が今日やること
宣言の手順はSECURITY ACTIONの宣言のやり方で説明しています。
よくある質問
個人事業主や数人の会社も対象ですか?
対象になりえます。この制度は業種や規模を問わず、★を申請する単位は、原則として法人か個人事業主です。国の例では、取引先の重要な業務や機密情報に関わっているかを見て、求める段階を決めることが考えられています。
会社の一部の事業部だけで★を取れますか?
取れます。法人は、決めた範囲が妥当かについて、★3ならSCSセキュリティ専門家、★4なら評価機関の確認を経たうえで、事業部やグループの単位で申請できます。
海外の拠点も範囲に入りますか?
範囲は会社が決めます。例えば国内の事業所だけを申請の単位にすることも考えられ、その場合は、海外の事業所との通信をネットワーク機器などで必要最小限にします。
官公庁の入札で★が必要になりますか?
政府機関などの調達でこの制度をどう使うかは、これから検討する段階です。「今すぐ評価を取得しないと入札から除外される」といった勧誘には注意しましょう。
消費者向けの商売が中心でも関係ありますか?
この制度は、会社どうしの取引で、発注する側が受注する側に★を示して使う想定です。取引先から求められなければ、取るかどうかは自社の判断で、自分から取ることも考えられます。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
制御(OT)システム
工場や発電所などの設備やインフラの制御に使うシステムです。SCS評価制度では直接の対象とせず、ほかの制度やガイドラインにもとづいて対策する想定です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年10月8日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(概要)(経済産業省・内閣官房 国家サイバー統括室) 2026年10月8日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室(IPA掲載)) 2026年10月8日確認
- SCS評価制度 よくある質問(IPA) 2026年10月8日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月8日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年10月8日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)に係る不適切な勧誘に御注意ください(経済産業省) 2026年10月8日確認
- SECURITY ACTIONとは(IPA) 2026年10月8日確認
- 中小企業向け「サイバーセキュリティお助け隊サービス(新類型)」実証事業を開始します(経済産業省) 2026年10月8日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月8日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。