
情報セキュリティ10大脅威2026は、2025年に社会的な影響が大きかったセキュリティの脅威を、IPAと約250名の選考会が選んだものです。組織編の順位は対策の優先順位ではないため、中小企業はまず多くの脅威に共通する「対策の基本」6つから手を付け、そのうえで自社に関係の深い脅威を選びます。
10の脅威の一覧と、それぞれを詳しく扱う記事、順位の読み方、どの会社がどの脅威を見ればよいかの表、経営者が決めること、IPAのスライドを30分の社内研修にまとめる手順がわかります。
10大脅威2026(組織編)の一覧
組織編の10の脅威は、次の表のとおりです。2025年に起きた、社会的に影響が大きかったセキュリティの事故や攻撃の状況などからIPAが候補を選び、研究者や企業の実務担当者など約250名でつくる「10大脅威選考会」が審議と投票で決めました[1]。中身は主に2025年の脅威の動きです。
「ひと言で」の列は、解説書の各脅威の冒頭の説明を短くまとめたものです。
| 順位 | 脅威 | ひと言で | このサイトで詳しく |
|---|---|---|---|
| 1 | ランサム攻撃による被害 | データの暗号化や盗んだ情報の暴露をちらつかせ、金銭を要求する | ランサムウェア対策・感染したら |
| 2 | サプライチェーンや委託先を狙った攻撃 | 取引先や委託先など、ビジネス上のつながりを足掛かりに攻撃する | サプライチェーン攻撃 |
| 3 | AIの利用をめぐるサイバーリスク | AIへの理解が足りないまま使うと、権利侵害や情報漏えいにつながることもある | シャドーAI・生成AIの情報漏洩 |
| 4 | システムの脆弱性を悪用した攻撃 | 公表された脆弱性を、対策していないシステムで突かれる | セキュリティパッチ |
| 5 | 機密情報を狙った標的型攻撃 | 特定の組織に入り込み、機密情報を盗む | 標的型メール攻撃 |
| 6 | 地政学的リスクに起因するサイバー攻撃(情報戦を含む) | 国どうしの緊張をきっかけに、重要インフラ企業などが狙われる | 解説書を読む |
| 7 | 内部不正による情報漏えい等 | 社員や元社員による持ち出しのほか、不注意による紛失も含む | 情報セキュリティポリシー |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 社外から社内に入るためのVPN機器や端末が狙われる | 多要素認証の入れ方 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 大量のアクセスでWebサイトなどを遅くしたり、止めたりする | 解説書を読む |
| 10 | ビジネスメール詐欺 | 取引先や経営者になりすましたメールで、偽の口座に振り込ませる | ニセ社長詐欺・DMARC |
「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」は、4年続けて1位と2位に選ばれました。「AIの利用をめぐるサイバーリスク」は今回が初選出です[2]。1位・5位・7位は、2016年から11年連続で選ばれています[1]。
このほかに、家庭などでパソコンやスマホを使う人向けの「個人編」があり、こちらは順位を付けず五十音順で並んでいます。社員研修での使い方はよくある質問で触れます。
順位は「対策の優先順位」ではない
1位から順に対策する必要はありません。組織向けの10大脅威は順位付けされていますが、対策すべき優先順位ではないためです。順位は危険度を表すものでもなく、選考会の参加者がそれぞれの観点で「社会的に影響が大きかった」と判断した順です[2]。
解説書の冒頭には、読むときの留意事項が3つあります。
- 順位の高低ではなく、自社の立場や環境から考える。例えば、自社で使っている製品の脆弱性対策情報が開発会社から出たら、「システムの脆弱性を悪用した攻撃」のリスクが高くなり、優先して対策する
- ランクインした脅威が全てではない。2023年以降は圏外の「予期せぬIT基盤の障害に伴う業務停止」のように、ランク外の脅威にも注意がいる
- 「情報セキュリティ対策の基本」が重要。脅威は多くても、使われる「攻撃の糸口」は似通っている
社内研修で1位から順に10個を話すと、聞く人は「上から順に対策すればいい」と受け取りやすくなります。順位の意味を最初に伝え、次の見出しの「対策の基本」から話を始めましょう。
まず手を付けるのは「対策の基本」6つ
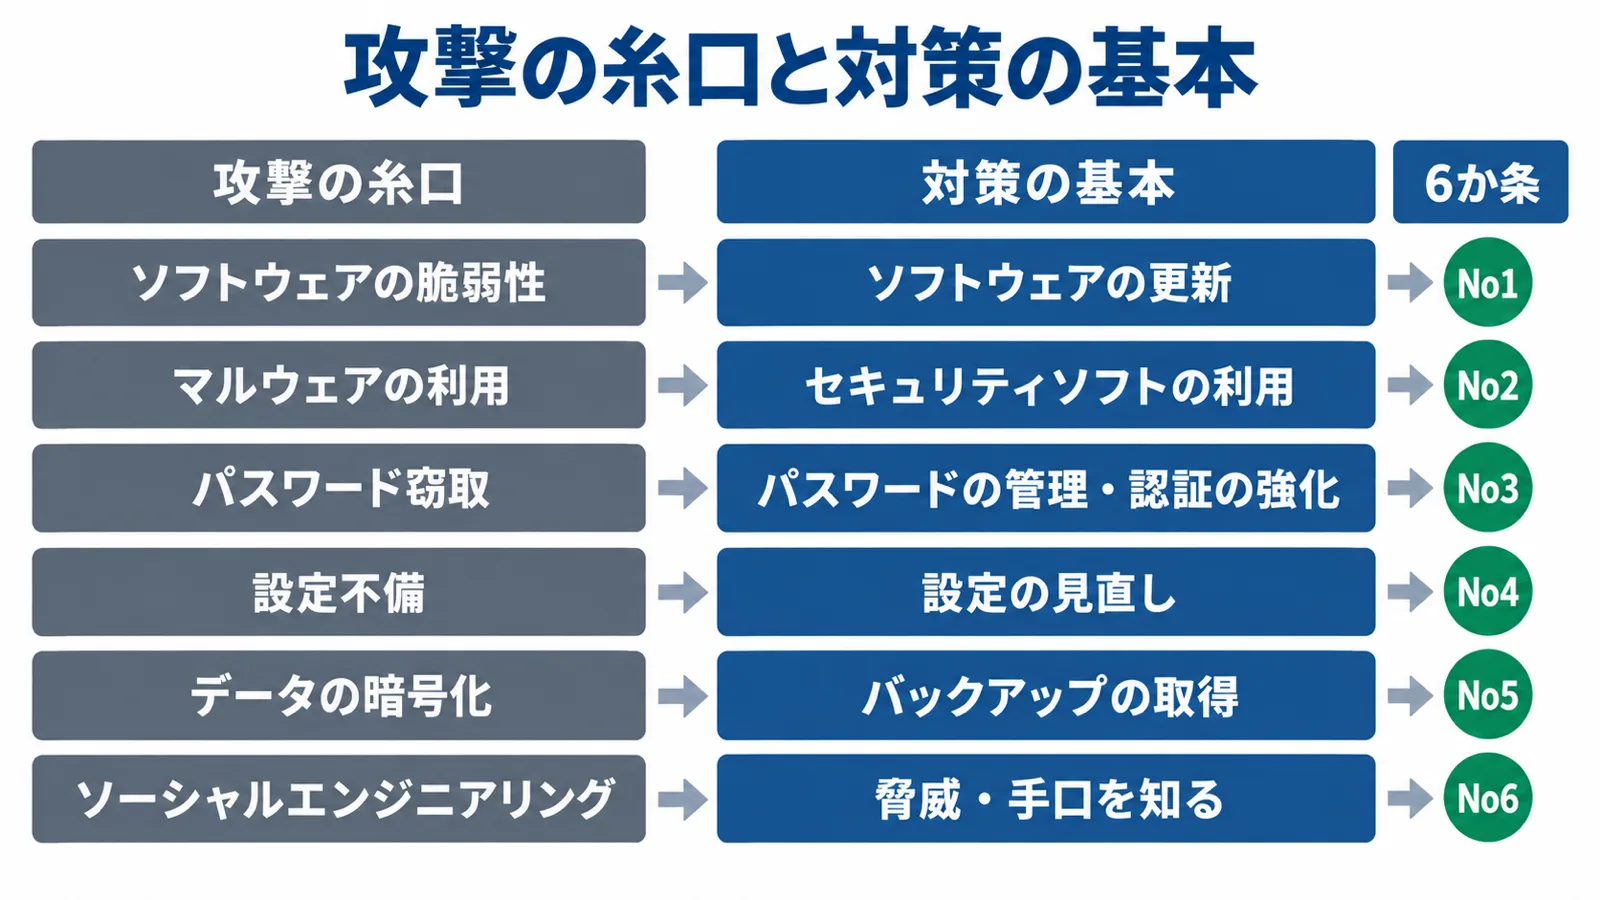
最初にやるのは、多くの脅威で似通っている6つの「攻撃の糸口」と、それを塞ぐ6つの「対策の基本」です。脅威の種類は多くても攻撃の糸口は似通っており、糸口に変化がない限り、対策の基本による効果が期待できます[2]。プレゼンスライドでは、各脅威の説明が対策の基本の実施を前提にしているため、各脅威の対策の欄には基本を個別に書いていません[3]。
6つの糸口と対策の基本、その目的は次のとおりです[2]。
| 攻撃の糸口 | 対策の基本 | 目的 | このサイトで詳しく |
|---|---|---|---|
| ソフトウェアの脆弱性 | ソフトウェアの更新 | 脆弱性を解消して、脆弱性を悪用した攻撃によるリスクを低減する | セキュリティパッチ |
| マルウェアの利用 | セキュリティソフトの利用 | 攻撃を検知してブロックする | セキュリティソフトは要るか |
| パスワード窃取 | パスワードの管理・認証の強化 | パスワード窃取による情報漏えい等のリスクを低減する | 多要素認証 |
| 設定不備 | 設定の見直し | 誤った設定が悪用され、攻撃を受けないようにする | — |
| データの暗号化 | バックアップの取得 | PCやサーバーのデータ削除や暗号化に備える | バックアップを切り離して取る |
| ソーシャルエンジニアリング(罠にはめる) | 脅威・手口を知る | 手口から重視すべき対策を理解する | 標的型メール攻撃 |
この6つは、中小企業の情報セキュリティ対策ガイドラインの「情報セキュリティ6か条」と並べると、1つずつ対応します。6か条は、企業の規模に関わらず必ず実行すべき重要な対策をまとめたもので、次の6つです[4]。
- No1 OSやソフトウェアは常に最新の状態にしよう
- No2 ウイルス対策ソフトを導入しよう
- No3 パスワードを強化しよう
- No4 共有設定を見直そう
- No5 バックアップを取ろう
- No6 脅威や攻撃の手口を知ろう
上の表の上から順に、ソフトウェアの更新がNo1、セキュリティソフトがNo2、パスワードの管理がNo3、設定の見直しがNo4、バックアップがNo5、手口を知ることがNo6に当たります。6か条の全体はSTEP1 情報セキュリティ6か条で説明しています。6か条は、SECURITY ACTIONの一つ星で取り組みを宣言する中身でもあり、対策を始める前でも申し込めます[5]。宣言の手順はSECURITY ACTIONにまとめています。
1位のランサム攻撃の入口も、多くがこの6つと重なります。解説書が挙げる手口には、ネットにつながる機器の脆弱性の悪用、盗んだIDやパスワードによる不正アクセス、Webサイトやメールからの感染などがあります[2]。
クラウドサービスを使っているなら、基本に「+α」として次の4つを足すことで、被害を減らせます[2]。
- 選ぶ前の事前調査
- 事故のときの責任範囲の明確化(理解)
- 止まったときの代替案の準備
- 仕様変更で意図せず変わった設定の見直し
できているかどうかは、5分でできる情報セキュリティ自社診断の25項目で点検しましょう。取引先からSCS評価制度の★3を求められている会社なら、★3の要求事項にもパスワード設定ルール(4-1-5)、適切なバックアップ(4-3-4)、セキュリティパッチ・アップデートの手続(4-4-4)、マルウェア感染からの保護(4-4-5)があります[6]。★3の項目はSCS評価制度★3チェックリストで1つずつ見られます。
うちに関係が深い脅威の選び方
基本6つの次は、会社の状況に当てはまる脅威を2〜3つ選び、その脅威の対策を足します。順位の高低によらず、自社の環境に照らして優先すべき脅威を整理し、その順に対策する必要があります[2]。注目すべき脅威は、順位の高低ではなく、自社の環境や状況に関係が深いかどうかで考えます[3]。
次の表の「なぜ」は、解説書の各脅威の説明から取りました[2]。当てはまる行の脅威を、解説書とこのサイトの記事で読んでください。
| こんな会社なら | 見る脅威 | なぜ | このサイトで詳しく |
|---|---|---|---|
| 大企業や取引先から委託・発注を受けている | 2位 | 攻撃の足掛かりにされた組織は取引先に損害を与え、取引停止や損害賠償を求められることもある | サプライチェーン攻撃 |
| 社外からVPNやリモートデスクトップで社内に入る | 8位・4位 | リモートワーク用の端末やVPN機器などが標的になりやすい | 多要素認証の入れ方 |
| 社員が生成AIを仕事に使っている(使っているかもしれない) | 3位 | AIへの理解が不十分なまま使うと、権利侵害や情報漏えいにつながることもある | シャドーAI |
| 振込や支払いをメールの指示で行う | 10位 | 経営者や取引先になりすましたメールで、偽の口座に振り込ませる | ニセ社長詐欺 |
| 技術情報や設計図など、外に出したくない情報を持つ | 5位・7位 | 標的型攻撃は組織の規模や業種を問わず狙われるおそれがある。内部不正は元社員の持ち出しや不注意の紛失も含む | 標的型メール攻撃 |
| 取引先にインフラや防衛などの会社がある | 6位 | 重要インフラ企業などが攻撃され、ランサム攻撃を装ってサプライチェーン全体が影響を受けることもある | 解説書を読む |
| ネットで販売や予約を受けていて、Webサイトが止まると困る | 9位 | Webサイトなどの応答が遅れたり、機能が止まったりするおそれがある | 解説書を読む |
例えば、社員20人で、大手メーカーから部品の加工を受け、営業がVPNで社外から社内に入る会社なら、2位と8位を選びます。2位では取引先との約束ごと(責任の範囲や連絡の手順)を、8位ではVPN機器の更新と多要素認証を確かめる、という具合です。
当てはまる行が多いときは、手口が基本6つと重なるものから始めると、基本の点検とあわせて進められます。6位と9位はこのサイトにまだ記事がないため、IPAの解説書(PDF)の該当ページを読んでください。
経営者に決めてもらう3つ
脅威が違っても、経営者に決めてもらう対策には共通する3つがあります。3位を除く9つの脅威の対策の欄に、「インシデント対応体制の整備」「サイバー保険の検討」「セキュリティ対策のための予算確保」の3つが並んでいます[2]。
- インシデント対応体制: 起きたときに誰が何をどうするかを、前もって決めておく
- サイバー保険: 被害に備えて検討する
- 予算: 更新や対策にかかるお金を確保する
インシデント対応体制は、専門のチーム(CSIRT)をつくるのが難しければ、対応をまとめる責任者と担当者を決めておけば始められます。体制や社内の規則、予算の確保は、経営者層が主体になって行うものです[2]。起きたときの外部の相談先はどこに連絡する?相談窓口に、保険の考え方はサイバー保険にまとめています。
3位(AI)だけは中身が別で、許可していないAIサービスの利用の禁止、利用規程の整備、個人アカウントでの業務利用の制限などが並びます[2]。社員が勝手に使う生成AIの扱いはシャドーAIで説明しています。
解説書には、複数の脅威に効く「共通対策」として、次の7つもまとまっています。
- インシデント対応体制を整備し対応する
- PCやサーバー、ネットワーク機器、Webサイト等に適切なセキュリティ対策を行う
- 適切な取得日時、頻度を検討し、バックアップ運用を行う
- 適切な報告/連絡/相談を行う
- 情報リテラシー、モラルを向上させる
- 認証を適切に運用する
- 安易に添付ファイルの開封やリンク・URLのクリックをしない
ただし、共通対策を実施すれば完璧というわけではなく、各脅威の解説もあわせて読むことが大切です[2]。共通対策の「PCやサーバー、ネットワーク機器、Webサイト等に適切なセキュリティ対策を行う」には、中小企業への攻撃に対処するために欠かせないサービスをひとまとめにした民間のサービスとして、サイバーセキュリティお助け隊サービスを活用し、安価に対策を行うことも挙げられています[2]。
担当者から経営者に伝えるときは、「体制・保険・予算の3つを、年に1回見直してください」と、決めてほしいことを3つに絞ると話が進みやすくなります。
社内研修に使うには
IPAが配っている組織編のプレゼンスライドを、全部ではなく、基本6つと自社に関係の深い脅威に絞って使うのが手早い方法です。資料はすべて、IPAの情報セキュリティ10大脅威 2026のページからダウンロードできます。
組織編には、解説書(64ページ、PDF)と、プレゼンスライド(93ページ、PDFとPowerPoint、画面の比率は4:3と16:9)があり、個人編はハンドブック(32ページ、PDFとPowerPoint)です[1]。スライドの1枚目には、研修の日付・部署・名前を書き込む欄があります[3]。解説書も、各組織の研修やセキュリティ教育に使われることを期待して作られています[2]。
自社向けに使うときは、IPAの引用のルールを守ります[1]。
- 出典(IPA、資料名、URL)を書く
- できるだけ原文のまま使う(グラフの形式や文体を変えるのは可)
- 一部を変えるときは、文意を変えず「〜を基に作成」などと書く
- 転載した部分と自社で作った部分を分かるようにする
- イラストは単体で使ったり改変したりせず(拡大・縮小は可)、脅威名か脅威の説明と組み合わせて載せる
93枚を全部話すと長くなるため、30分の研修なら次のように組み立てられます。
- 10大脅威とは・順位の意味(スライドの冒頭、5分)
- 対策の基本6つ(5分)
- 自社に関係の深い脅威2〜3つ(その脅威のスライドだけ、15分)
- 共通対策の「報告/連絡/相談」と、社内の報告先(5分)
4番では、「おかしいと思ったら、誰に、どの方法で知らせるか」を自社の名前と連絡先で示しましょう。研修の後にメールの訓練をつなげるなら、社員の訓練は何をする?が参考になります。
SCS評価制度の★3では、役員や従業員などを対象に、新しく受け入れたときと年1回以上、セキュリティインシデントが起きたときの対応について、教育資料の配布・掲示に加えて、eラーニングか集合教育で教育・訓練を行い、その内容や受講状況を記録することが求められます[6]。★3の教育はセキュリティインシデントが起きたときの対応が中心なので、10大脅威の研修を使うなら、4番の報告の手順まで入れ、何を・どの方法で・いつ行い、誰が受けたかを記録しておきましょう。★3の求める内容は4-2-2 セキュリティインシデント発生時の教育・訓練で確かめてください。
中小企業が今日やること
よくある質問
個人編は社員の研修に使える?
個人編は、家庭などでパソコンやスマホを使う人の立場の脅威で、順位はなく五十音順で並んでいます。会社の研修の中心は組織編にし、家での注意として個人編のハンドブックを添えると、社員が自分のこととして受け取りやすくなります。なお、IPAのページにある対策マッピングシートは、個人編と一緒に公開されたものです[1]。
スライドを自社向けに書き換えてもいい?
IPAの資料は、出典を書くなどのルールを守れば、引用・抜粋して使えます[1]。一部を変えるときは、文意を変えず「〜を基に作成」などと書き、転載した部分と自社で作った部分を分けましょう。詳しくは社内研修に使うにはの箇条書きを見てください。
10大脅威に入っていない脅威は気にしなくていい?
いいえ。ランク外の脅威にも注意が必要で、例えば2023年以降は圏外の「予期せぬIT基盤の障害に伴う業務停止」も、起きれば影響は大きいものです[2]。今回入らなかった脅威については、過去の10大脅威の解説書にも目を通しておくのが望ましいです。
2027年版が出たら研修資料は作り直す?
全部を作り直す必要はありません。10大脅威の順位は毎回変わりますが、基本的な対策の重要性は変わらないためです[3]。対策の基本6つの部分はそのまま使い、入れ替わった脅威と自社に関係の深い脅威を確かめ直しましょう。この記事も、2027年版が公表されたら一覧と順位を直します。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- 情報セキュリティ10大脅威 2026(IPA) 2026年10月28日確認
- 情報セキュリティ10大脅威 2026 解説書[組織編](IPA) 2026年10月28日確認
- 情報セキュリティ10大脅威 2026 [組織編] プレゼンスライド(IPA) 2026年10月28日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- SECURITY ACTION セキュリティ対策自己宣言(IPA) 2026年9月25日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。