
ChatGPTなどの生成AIによる情報漏洩は、入れてはいけない情報を、会社が把握していないサービスやアカウントに入れることで起きます。 防ぐ近道は、全面禁止にすることではなく、使うサービスと設定、入れてよい情報の範囲を会社が決めることです。
情報が漏れる道筋と、入れてよい情報の区分、禁止か許可かの決め方、ChatGPTで学習に使わせない設定、社内ルールに書く6つの項目、SCS評価制度の★3との関係がわかります。
生成AIで情報が漏れる3つの道筋
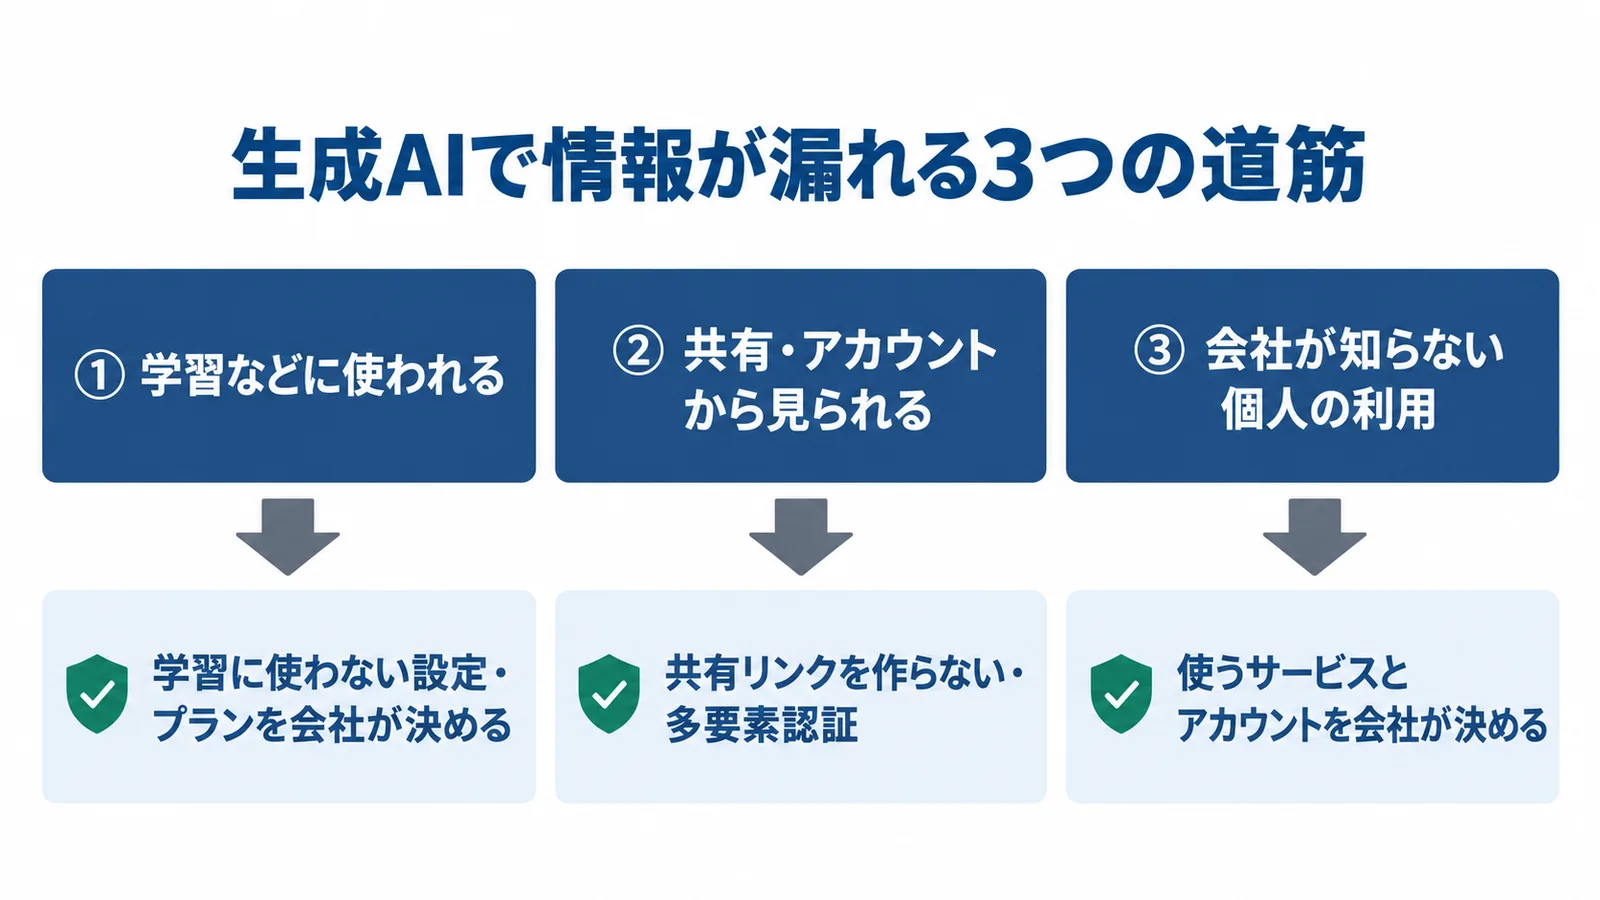
生成AIで情報が漏れる道筋は、入力した内容がサービス側で学習などに使われる、共有リンクやアカウントから人に見られる、会社が知らない個人のアカウントで使われる、の3つに分けて考えられます。
1つ目は、入力した内容がサービス側で使われる道筋です。生成AIサービスでは、入力された個人情報が機械学習に使われることがあり、ほかの情報と統計的に結びついたうえで、正確または不正確な内容で出力されるリスクがあります[1]。個人向けの ChatGPT でも、設定によって会話が OpenAI のモデルの学習に使われます[4][5]。
2つ目は、共有リンクやアカウントから人に見られる道筋です。個人アカウントで作った共有リンクは、リンクを知っている人なら誰でも会話を見られ、開いた人がさらに転送することもできます[6]。また、履歴を残していると、アカウントに入られたときに過去の会話まで見られるおそれがあるため、仕事で使うアカウントは多要素認証で守りましょう。入れる順番は会社のアカウントの順番にまとめています。
3つ目は、会社が知らない個人の利用です。例えば職場でAIサービスの利用がない場合などに、従業員が個人的に使っているAIサービスを業務に使うことがあり、これをシャドーAIと呼びます。社外への持ち出しが禁止されている業務データをAIサービスに入れれば情報漏えいにつながり、職場が個人アカウントでの業務利用に気づけないこともリスクです[2]。会社として使われ方をどう把握するかは、シャドーAIのまず把握する手順にまとめています。
海外の調査では、業務で生成AIにデータをコピー&ペーストして入力している利用者が77%いて、そのうち82%が組織に管理されていないアカウントによるものでした[2]。米国のAI企業の調査で、日本の中小企業の数字ではありません。IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威に「AI の利用をめぐるサイバーリスク」が3位で初めて選ばれました(順位は危険度の順ではありません)[2]。
3つの道筋と主な対策をまとめると、次のとおりです。
| 道筋 | 起きること | 主な対策 |
|---|---|---|
| ① 学習などに使われる | 入れた内容がサービス側で使われる | 学習に使わない設定・プランを会社が決める |
| ② 共有・アカウントから見られる | リンクを知る人や、アカウントに入った人に見られる | 共有リンクを作らない・多要素認証 |
| ③ 会社が知らない個人の利用 | 何を入れたか会社が把握できない | 使うサービスとアカウントを会社が決める |
入れてはいけない情報、入れてよい情報
顧客や社員の個人情報、取引先から預かった情報、社外秘の情報は、会社が認めたサービスと設定以外には入れないでください。 なかでも個人情報は、法律との関係を押さえておく必要があります。
個人情報保護委員会は、個人情報取扱事業者が生成AIサービスに個人情報を含むプロンプト(AIへの指示文)を入れるときは、利用目的の達成に必要な範囲内かを十分に確かめるよう注意を呼びかけています。そのうえで、「あらかじめ本人の同意を得ることなく生成 AI サービスに個人データを含むプロンプトを入力し、当該個人データが当該プロンプトに対する応答結果の出力以外の目的で取り扱われる場合、当該個人情報取扱事業者は個人情報保護法の規定に違反することとなる可能性がある」と整理し、提供する事業者が個人データを機械学習に使わないことなどを十分に確かめるよう求めています[1]。原文は個人情報保護委員会の注意喚起で読めます。
どこまで入れてよいかは、会社の情報を機密性で分けておくと決めやすくなります。IPAの規程サンプルの区分では、機密性3「極秘」は、法律で安全管理が義務付けられている、守秘義務の対象として指定されている、漏えいすると取引先や顧客に大きな影響がある、といった情報です。機密性2「社外秘」は漏えいすると事業に大きな影響がある情報、機密性1「公開」は漏えいしても事業にほとんど影響はない情報です[7]。
この3つの区分に生成AIへの入力の扱いを当てはめると、例えば次のようになります。
| 区分 | 情報の例 | 生成AIへの入力 |
|---|---|---|
| 極秘 | 顧客・社員の個人情報、守秘義務つきで預かった資料、パスワード | 入れない |
| 社外秘 | 見積り、会議の記録、未発表の企画、ソースコード | 会社が認めたサービスと設定(学習に使わない)でだけ |
| 公開 | 公開済みのホームページの文、一般的な質問 | 入れてよい |
迷ったときは入れないのが基本です。名前を伏せても、ほかの情報との組み合わせで誰のことかがわかる場合もあるため、「伏せたから大丈夫」とは考えないようにしましょう。会社として個人情報を扱う使い方を認めるなら、上の注意喚起に沿って、利用目的と提供する事業者の扱いを確かめてから決めてください。
取引先から預かった情報にも注意が要ります。★3では、自社の機密情報を共有する取引先との間で、利用の制限や第三者への提供の可否などを業務の前に取り決めることが項目になっています[8]。同じように、取引先から預かった情報も、相手との取り決めで使い方が決まっていることがあります。学習に使わない設定のサービスでも、入れてよいかを契約で確かめましょう。項目の中身は2-1-2 機密情報の取扱いで説明しています。
禁止か許可か、会社の決め方
全面禁止より、会社が使うサービスとプランを決め、それ以外での業務利用をやめてもらうほうが、漏えいを防ぎやすくなります。 職場でAIサービスの利用がない場合などに、シャドーAIが起きることがあるためです。
10大脅威の経営者層向けの対策にも、「シャドーAI 回避のため、AI サービス利用の検討」が挙がっています。あわせて、未許可・未認可のAIサービスの利用の禁止、個人アカウントでの業務利用の制限、規程違反時の対応(ペナルティ)の明確化が並び、システム管理者や従業員向けの対策には、IT資産管理や通信ログなどでAIサービスの利用状況を把握することが挙がっています[2]。
会社の決め方は大きく3つあり、比べると次のとおりです。
| 決め方 | よいところ | 気をつけること |
|---|---|---|
| 全面禁止 | ルールが簡単で伝えやすい | 隠れて個人のアカウントで使われると、会社が把握できない |
| 決めたサービスだけ許可 | 使うサービス・設定・入れる情報を会社が決められる | 選定、設定の管理、社員への周知に手間がかかる |
| 社員に任せる | 会社の手間がない | 何をどこに入れたか、会社がわからない |
全面禁止を選ぶ場合も、隠れて使われていないかを確かめる手段とあわせて決めておくと、ルールが形だけになりにくくなります。許可する場合に、経営者が決めておくことは次の3つです。
- 使ってよいサービスとプラン
- 会社のアカウントで使うか
- 設定を管理する担当者
ここまで決まれば、IT担当は設定とルールの文づくりに進めます。
学習に使わせない設定と、会社向けのプラン(ChatGPTの例)
個人向けの ChatGPT は、「データコントロール」の設定で、新しい会話をモデルの学習に使わせないようにできます。ChatGPT Business・Enterprise・Edu などの会社向けのプランは、デフォルトでは学習に使われません。
ウェブ版でサインインしている場合の手順は、次のとおりです[4]。
- アカウントメニューを開く
- 「設定」を選ぶ
- 「データコントロール」を選ぶ
- 「すべての人のためにモデルを改善する」をオフにし、「完了」を選ぶ
スマートフォンのアプリでも、設定の「データコントロール」からオフにできます。画面の名前は変わることがあるため、最新の手順はChatGPT のデータ管理で確かめてください。
オフにすると、新しい会話は学習に使われなくなり、サインインしていればデバイスに関係なくアカウント全体に適用されます。ただし、保存済みのチャットは削除されず、回答に「いいね」などのフィードバックを送ると、その会話全体が学習に使われることがあります。履歴に残らない一時チャットも、モデルの改善には使われませんが、安全上の理由から最大30日間保持される場合があります[4]。
会社向けのプランでは、デフォルトでは、OpenAI は ChatGPT Business・Enterprise・Edu などのワークスペースのコンテンツをモデルの学習に使いません[4]。ただし、フィードバックなどで利用者がデータの共有に明示的に同意した場合は、学習に使うことがあります。ChatGPT Business では、ワークスペースの管理者がメンバーの会話履歴を閲覧・エクスポート・削除でき、削除された会話は、法令で長い保持が義務付けられている場合などを除き、30日以内に削除されます[5]。
使い方ごとの違いを並べると、次のとおりです[4][5][6]。
| 使い方 | 学習への利用 | 共有リンクを開ける人 |
|---|---|---|
| 個人向け(設定がオン) | 会話が学習に使われる | リンクを知る人なら誰でも |
| 個人向け(設定をオフ) | 新しい会話は使われない(フィードバックを送った会話を除く) | リンクを知る人なら誰でも |
| 会社向けのプラン | デフォルトでは使われない | 同じワークスペースの対象メンバーだけ |
学習に使わない設定でも、入力した内容はサービス側に送られ、一定の期間残ることがあります。「オフにすれば漏れない」とは考えず、入れる情報の区分と組み合わせて使いましょう。
ChatGPT 以外の生成AIサービスを使う場合も、利用規約やプライバシーポリシーと、入れた内容が学習に使われるかを確かめてください[1][2]。プランの料金や中身は変わることがあり、合うプランも会社の使い方で違うため、料金は載せていません。
社内ルールに書くこと
使ってよいサービス、入れてよい情報、設定、出力の確かめ方、困ったときの連絡先、違反したときの扱いの6つを、1枚にまとめれば始められます。
10大脅威の対策には、AIガバナンスとサービス利用規定の整備、AIサービス契約時の約款の確認、入力データを学習の対象から外すオプトアウト設定の徹底が挙がっています。従業員の教育では、社内の秘密情報などを安易に入力しないことや、対話型AIが時に架空の情報を事実のように示すことがある(ハルシネーション)と理解することが並びます[2]。AI事業者ガイドラインは「非拘束的なソフトロー」ですが、AIを使う会社が気をつけることには、提供者が定めたサービス規約を守ることなどが入っています[3]。
IPAの規程サンプルで生成AIの使い方に近いのは、次の2つの条文です。新しいクラウドサービスなどの外部情報サービスはシステム管理者の許可を得て導入する条文と、テレワークの規程の中で、テレワーク端末で個人的にクラウドサービスやSNSを使う場合は業務関連データの送受信・保存・共有に使わないとする条文です[7]。条文はIPAの規程サンプルで確かめられます。
生成AIだけの規程を一から作るより、今の規程に1節を足すほうが早く始められます。規程の全体に何を書くかはポリシーに何を書くかで整理しています。規程がまだない会社は、情報セキュリティ基本方針のサンプルから始める方法もあります。
例えば、社員20人ほどの架空の会社「A社」なら、規程に次のような1節を足す形が考えられます。
決めたルールは全員に送り、入社時の説明にも入れておきましょう。
SCS★3との関係
★3の項目のうち、生成AIの使い方に関わるのは、外部情報サービスの管理と、機密区分に応じた情報の管理などです。 生成AIのサービスも、外部のサービスの1つとして当てはめて考えられます。
関わりのある★3の項目と中身は次のとおりです[8]。右の列は、生成AIに当てはめたときの読み方です。
| 項目 | 中身 | 生成AIに当てはめると |
|---|---|---|
| 3-1-3 外部情報サービスの管理 | 利用する際のセキュリティ要件を定めて確かめる。提供事業者と機密情報の取扱いについて合意する | 学習や保持の扱いを要件にし、規約や契約で確かめる |
| 3-1-4 機密区分に応じた情報の管理 | 機密の特定、区分のレベル判定と表示、区分に応じた取扱方法などのルールを定める | 区分ごとに入力してよいかを決める |
| 1-2-3 守秘義務のルール | 守秘義務のルールを定め、入社時などに説明する | 入れてはいけない情報を説明に含める |
| 2-1-1 取引先とのビジネス又はシステム上の関係 | クラウドサービス提供者を含む取引先のシステムを把握する仕組みを整える | 使っている生成AIのサービスを一覧に載せる |
| 4-1-3 認証の強度・実装方法の決定 | 重要な機密情報を扱うクラウドサービスでは多要素認証を使う | 機密情報を入れるサービスに多要素認証を設定する |
中小企業の情報セキュリティ対策ガイドラインでも、自社の機密性の高い情報を扱う外部情報サービスの管理が挙がっており、外部サービスの利用状況や安全性の把握は、情報漏えいや不正アクセスなどのリスクを下げるうえで極めて重要です[9]。なお、★3の評価基準は、特定のセキュリティ対策製品の導入を求めるものではありません[10]。
外部のサービスの点検の仕方は、3-1-3 外部情報サービスの管理にまとめています。区分のルールの作り方は3-1-4 機密区分に応じた情報の管理を見てください。入社時の説明は1-2-3 守秘義務のルールで扱っています。取引先のチェックシートで外部サービスの扱いを聞かれたときは、確認リストの7つの区分も参考になります。
中小企業が今日やること
よくある質問
学習をオフにすれば、何を入れても大丈夫ですか?
いいえ。オフにしても保存済みのチャットは残り、一時チャットも最大30日間保持される場合があります[4]。個人情報を入れることについて、個人情報保護委員会は、利用目的の範囲内かを確かめることと、本人の同意なく個人データを入れるときは、提供する事業者が機械学習に使わないことなどを十分に確かめることを求めています[1]。入れる情報の区分とあわせて考えましょう。
無料版を仕事で使ってもいいですか?
無料版かどうかより、会社が認めた使い方かどうかが問題です。個人アカウントでの業務利用は、職場が気づけないこと自体がリスクになります。会社として認めるなら、学習に使わない設定にしたうえで、入れる情報を公開の区分に限るなど、範囲を決めておきましょう。
入れてはいけない情報を入れてしまったら?
ChatGPT では、学習の設定をオフにしても会話は消えないため、消したい会話は個別に削除します[4]。個人情報や取引先の情報を入れてしまった場合は、すぐに担当者へ報告し、会社が決めている漏えい時の手順に沿って対応してください。
社員が個人のスマートフォンで使うのは止められますか?
10大脅威の経営者層向けの対策には、個人アカウントでの業務利用の制限が挙がっています[2]。まずはルールで「業務には会社が認めたサービスとアカウントだけを使う」と決めて周知しましょう。利用状況は、IT資産管理や通信ログなどで把握する方法があります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
出典
- 生成AIサービスの利用に関する注意喚起等について(個人情報保護委員会) 2026年10月23日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月23日確認
- AI事業者ガイドライン(第1.2版)(総務省・経済産業省) 2026年10月23日確認
- ChatGPT のデータ管理(OpenAI) 2026年10月23日確認
- OpenAI におけるエンタープライズプライバシー(OpenAI) 2026年10月23日確認
- ChatGPT での会話とスケジュール済みタスクの共有(OpenAI) 2026年10月23日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年10月23日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
改訂履歴
- シャドーAIの記事(使われ方の把握の手順)へのリンクを足す
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。