
シャドーAIとは、会社が認めていない・把握していない生成AIのサービスを、社員が仕事に使うことです。 禁止するか、ルールを決めて認めるかを決める前に、まず誰が・何に・どのアカウントで使っているかを把握するところから始めましょう。
シャドーAIの意味、中小企業での方針の実情、禁止か認めるかの考え方、聞き取りの項目と認める前に確かめること、SCS評価制度の★3との関係を、IPAと総務省の資料をもとにまとめます。
シャドーAIとは(シャドーITとの違い)
シャドーAIとは、会社が使われ方を知らないまま、社員が生成AIのサービスを仕事に使うことです。例えば職場でAIサービスを使っていない場合などに、社員が個人で使っているAIサービスを仕事にも使うことがあり、これをシャドーAIといいます[1]。
気をつけたいのは入れた情報の行き先です。本来は社外への持ち出しが禁止されている業務のデータや資料などをAIサービスに入力すれば、情報漏えいにつながります。また、社員が個人のアカウントでAIを仕事に使っていることを、職場が認識できないこともリスクです。
IPAの「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が3位に初めて選ばれました。順位は危険度の順ではなく、前の年の被害事例などから、選考会の参加者が社会的な影響が大きかったと判断した順です。経営者層向けの対策には「未許可・未認可の AI サービス利用(シャドーIT)の禁止」が挙がっていて[1]、シャドーAIは、いわばAI版のシャドーITです。
例えば、営業の社員が、個人のアカウントの生成AIで見積りの送り状の文面を整える使い方も、会社が知らなければシャドーAIです。文面に取引先の名前や金額が入っていれば、会社の知らないところに取引先の情報が渡ります。
海外の数字では、米国のAI企業の調査で、仕事で生成AIにデータをコピー&ペーストして入力している利用者が77%おり、そのうち82%が組織に管理されていないアカウントによるものでした[1]。
このように、シャドーAIで考えたいのは、AIを使うかどうかより、会社が使われ方を知っているかどうかです。生成AIから情報が漏れる仕組みは、生成AIで情報が漏れる3つの道筋で詳しく説明しています。
うちでも起きている?社員はもう使っている
社員が生成AIを使う場面はもう身近で、中小企業に勤める人の約半数は、会社が生成AIの方針を明確に定めていないと答えています。
まず個人の利用です。2025年の情報通信白書の調査では、何らかの生成AIサービスを使っている(過去に使ったことがある)と答えた人は26.7%で、その前の調査の9.1%から増えました。20代では44.7%が使ったことがあると答えています[3]。仕事に限らない利用経験の数字です。
仕事での利用では、日本の企業に所属する人のうち、何らかの業務で生成AIを使っていると答えた割合が55.2%でした。所属する会社のAIの活用方針を知っている人の回答をもとにした推計です[2]。
自分の会社の生成AIの方針を、中小企業に勤める人に聞いた結果(143件)は次のとおりです。総務省の情報通信白書の図表から数字を写しました[2]。
| 自分の会社の生成AIの方針 | 中小企業に勤める人の回答 |
|---|---|
| 積極的に活用する方針 | 17.5% |
| 活用する領域を限定して利用する方針 | 16.8% |
| 利用を禁止している | 1.4% |
| 方針を明確に定めていない | 47.6% |
| わからない | 16.8% |
「方針を明確に定めていない」が約半数で、「利用を禁止している」は1.4%でした。方針を明確に定めていない会社では、仕事で生成AIを使ってよいか、何を入れてよいかを、社員が一人ひとり自分で決めることになります。
生成AIを入れるときの懸念を日本の企業に所属する人に聞くと、「効果的な活用方法がわからない」が最も多く、次いで「社内情報の漏えい等のセキュリティリスク」でした[2]。
禁止か、ルールを決めて認めるか
どちらを選ぶにしても、先に今の使われ方を把握するのが近道です。 把握していなければ、禁止しても守られているかを確かめられず、認めるにしても、どのサービスをどの仕事に認めればよいかを決められないためです。
10大脅威の経営者層向けの対策には、次のものなどがあります[1]。
- シャドーAI 回避のため、AI サービス利用の検討
- 未許可・未認可の AI サービス利用(シャドーIT)の禁止
- 個人アカウントにおける業務利用の制限
- 規程違反時の対応(ペナルティ)の明確化
並べて読むと、会社として使うAIサービスを決め、許可していないサービスは使わない、という形です。全面禁止か自由かの二択ではなく、認めるものを決めて、その外側を禁じる考え方といえます。禁止・許可・使い方を任せるの3つの決め方の比べ方は、禁止か許可か、会社の決め方にまとめています。
扱う情報の多くが極秘で、管理できる人もいない会社なら、全面禁止を選ぶのも一つの決め方です。その場合も、禁止が守られているかを確かめるには、使われ方の把握が欠かせません。
どの決め方にするかは、次の3つを確かめてから決めましょう。
- 今の使われ方(誰が・何に)
- 扱う情報に極秘のものが多いか
- 認めたサービスを管理できる人がいるか
まず把握する:誰が・何に・どのアカウントで
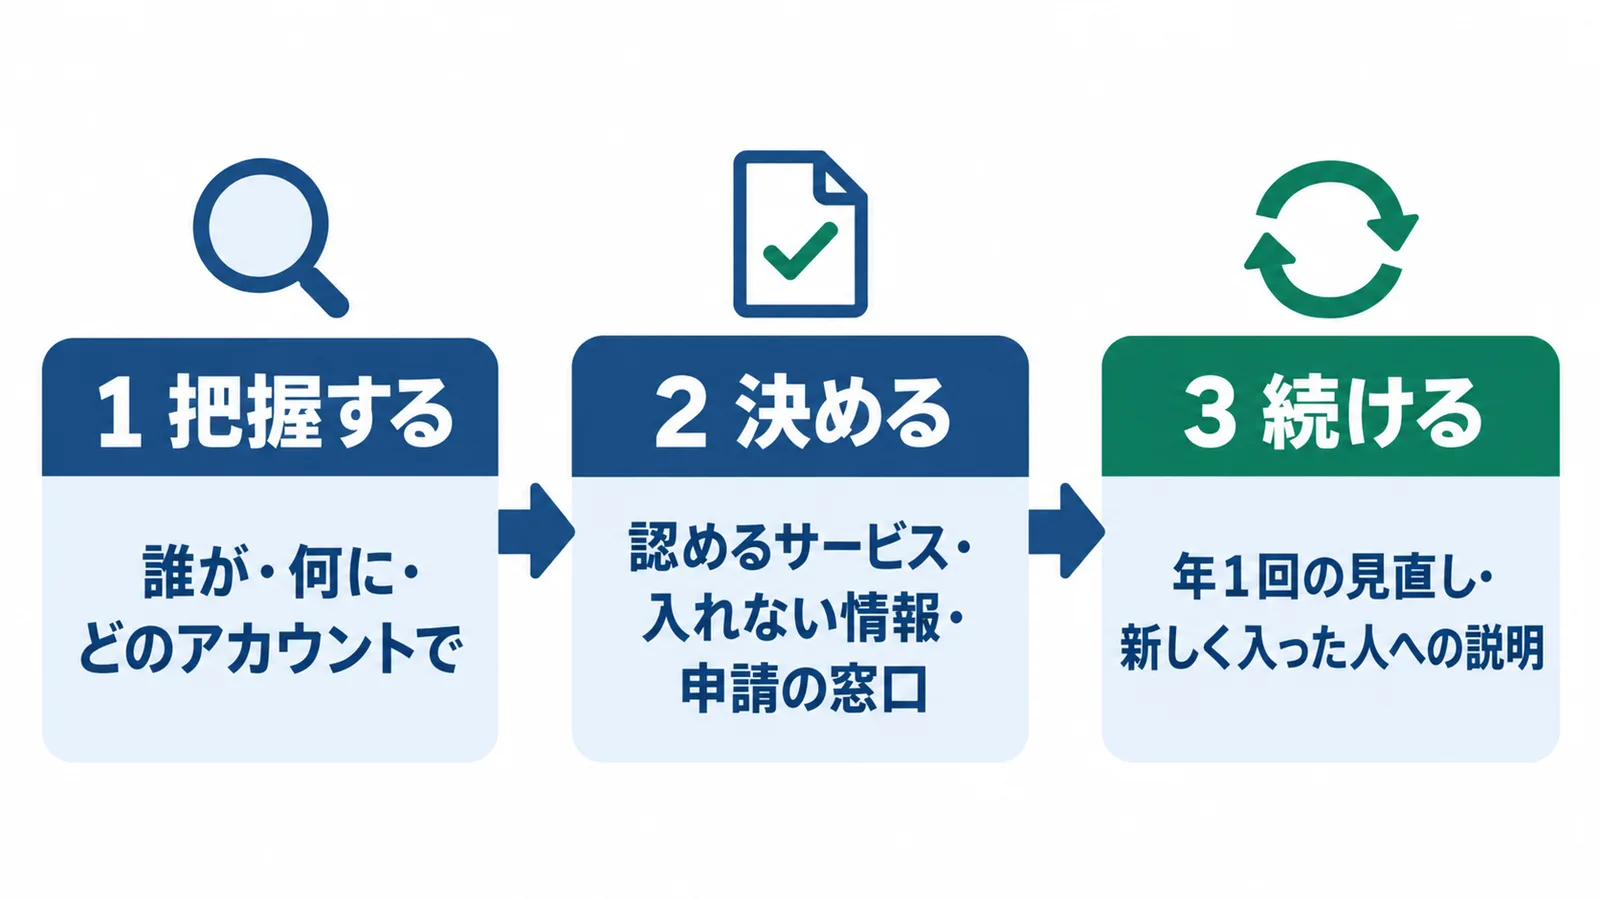
社員への聞き取りで、使っているサービス・仕事・アカウントを集め、一覧にすることから始めましょう。 進め方は、使われ方を把握する、認めるサービスやルールを決める、年1回の見直しで続ける、の3段階です。
把握は、IT資産管理の一部として考えると整理しやすくなります。IT資産管理とは、「社内で利用している IT 機器やソフトウェア、ライセンス、クラウドサービスなどを正確に把握し、適切に管理すること」です。その中には「何の機器やソフトウェアが、どこで、誰によって使われているかの把握」が含まれ、「未管理の機器やソフトウェアは、セキュリティホールになりがちです」[4]。
IPAの規程のサンプルには、クラウドサービス提供者を含む社外の組織が管理・提供し、自社の情報資産が接続または利用している情報システムについて、一覧を作って管理する条文(5.7)があります[5]。仕事で使う生成AIのサービスも、この一覧に載せる対象と読めます。規程のサンプルはガイドラインの付録から開けます。
聞き取りでは、次の6つを聞きましょう。
| 聞くこと | 聞く理由 |
|---|---|
| 使っているサービスの名前 | 一覧に載せ、認めるかを決めるため |
| 何の仕事に使っているか | 認める範囲を決めるため |
| 会社のアカウントか、個人のアカウントか | 個人のアカウントは会社から見えないため |
| 無料か、有料か | 誰の契約で、どの条件で使っているかを知るため |
| 入れている情報(顧客の情報・取引先の資料・社内の資料・公開の情報) | 漏れたときの影響の大きさを知るため |
| パソコンに入れたアプリやブラウザの拡張機能か | 端末のソフトウェアとして資産の一覧と照らすため |
最初の聞き取りでは、申告した人を責めないと先に伝えましょう。ルールがない段階で使っていた人を責めると、使っていることを言わなくなり、かえって把握できなくなるためです。ルールを決めた後の違反は、決めておいた扱いに沿って対応します。
仕組みで把握する方法もあります。10大脅威のシステム管理者、従業員、職員向けの対策には、「IT 資産管理および構成管理を行い、通信ログ・CASB 等の活用により、AI サービスの利用状況を把握・管理されていない AI サービスの利用を把握」があります[1]。こうした仕組みを持っている会社なら、聞き取りの答えと照らし合わせられます。仕組みがない小さい会社は、聞き取りと一覧から始め、パソコンに入っているアプリは資産の一覧と照らしましょう。
何を決めるか:認めるサービスと申請の窓口
経営者が決めるのは、認めるサービスとアカウント、入れてはいけない情報、新しいサービスの申請先、ルールに反したときの扱いの4つです。
- 認めるサービスと、使うアカウント
- 入れてはいけない情報
- 新しいサービスの申請先と、認める人
- ルールに反したときの扱い
入れてはいけない情報の区分は、入れてはいけない情報、入れてよい情報で整理しています。
申請の仕組みは、IPAの規程のサンプルの3.4が参考になります。「新規クラウドサービス等の外部情報サービスを導入する場合は、システム管理者の許可を得て導入する」という条文で、クラウドサービスなどをIT基盤の一部として導入するときは、システム管理者がサービスを提供する事業者のセキュリティ対策をあらかじめ評価したうえで選びます[5]。中小企業なら、システム管理者を兼任のIT担当や社長に置き換えれば、そのまま申請の窓口になります。
認める前に何を確かめるかは、IPAのクラウドサービス安全利用の手引きにあるチェックシートが使えます。この手引きでいうクラウドサービスは「インターネットを通じてソフトウェアやハードウェアを利用する情報システムサービス」のことです[6]。ブラウザやアプリで使う生成AIのサービスも、これに当てはめて確かめられます。
チェックシートの15項目から生成AIに関わりの深いものを選び、生成AIならではの確認を10大脅威の対策から足すと、次のようになります[1]。
| 元の項目 | 確かめること | 生成AIに当てはめると |
|---|---|---|
| 手引き 1 | どの業務で利用するか明確にする | どの仕事に使い、どの情報を入れるか |
| 手引き 3 | 取扱う情報の重要度を確認する | 入れた情報が漏れたときの影響 |
| 手引き 4 | セキュリティのルールと矛盾しないようにする | 社内の情報の扱いのルールとぶつからないか |
| 手引き 5 | クラウド事業者の信頼性を確認する | 提供する事業者は信頼できるか |
| 手引き 8 | 利用者の範囲を決める | 使ってよい人だけが使えるように管理できるか |
| 手引き 9 | 利用者の認証を厳格に行う | アカウントのパスワードを共有せず、管理できるか |
| 手引き 13 | 利用終了時のデータを確保する | やめるときのデータの扱いの条件 |
| 手引き 14 | 適用法令や契約条件を確認する | 個人情報保護などを想定した契約条件 |
| 手引き 15 | データ保存先の地理的所在地を確認する | データがどの国や地域に保存されるか |
| 10大脅威 | AI サービス契約時の約款の確認 | 使い始める前に約款を確かめる |
| 10大脅威 | 外部サービス利用時には入力データを学習対象から除外するオプトアウト設定の徹底 | 入れた情報を学習に使わせない設定にする |
学習に使わせない設定の確かめ方は、学習に使わせない設定と、会社向けのプランで説明しています。ルールの条文の例は社内ルールに書くことにあります。生成AIに限らない規程全体の作り方は、ポリシーに何を書くかを見てください。
見つけたとき・続けるには
見つけたら、責める前に使い方を聞き、認めるサービスに移すか申請に乗せましょう。一覧は年1回見直します。
認めていないサービスが使われているとわかったときは、次の順で進めます。
- 何を、どのアカウントで入れたかを聞く
- 認めるサービスに移すか、申請に乗せる
- 顧客の個人情報や取引先の資料を入れていたら、漏えい時の手順で担当者に伝える
3に当たるときの最初の動きは、今すぐやることにまとめています。報告が必要かどうかの判断も、その手順に沿って進めてください。
続けるための足場は、年1回の点検です。★3の評価基準には、取引先が管理・提供するシステムについて把握した情報を年1回以上点検すること、ソフトウェアなどの管理ルールが守られているかを年1回以上点検することがあります[7]。生成AIのサービスの一覧の見直しも、この年1回の点検に組み込めば、別の作業を増やさずに済みます。
10大脅威の教育の対策には、AIの利用についての講習などを用意すること、社内の秘密情報などを安易に入力しないことが挙がっています[1]。新しく入った人への説明にも、認めるサービスと申請の窓口を入れておきましょう。
SCS★3との関係
★3の項目のうち、シャドーAIの把握と関わりが深いのは、クラウドサービス提供者を含む取引先のシステムの把握、ソフトウェアの管理ルール、外部情報サービスの管理、許可していないソフトウェアの扱いです。
★3の評価基準の中身をシャドーAIに当てはめると、次のように読めます[7]。
| 項目 | 評価基準の中身 | シャドーAIに当てはめると |
|---|---|---|
| 2-1-1 取引先とのビジネス又はシステム上の関係 | クラウドサービス提供者を含む取引先が管理・提供し、自社の資産が接続しているシステムを把握する仕組みを整え、年1回以上点検する | 仕事で使う生成AIのサービスを一覧に載せ、年1回見直す |
| 3-1-1 情報機器、OS及びソフトウェアに関する情報の把握 | 導入などのルールを含む管理ルールを定め、守られているかを年1回以上点検する | パソコンにAIのアプリを入れるときの申請のルールを決め、守られているか見る |
| 3-1-3 外部情報サービスの管理 | 自社の機密情報を扱う外部情報サービスについて、利用する際のセキュリティ要件を定めて確かめ、提供事業者と機密情報の取扱いについて合意を取り交わす | 認める前に確かめる項目を決め、契約条件や約款で、情報の扱いについての合意の中身を確かめる |
| 4-4-1 情報機器、OS及びソフトウェアの安全な構成 | 利用を許可していないソフトウェアをすべて削除・無効化するか、許可したもの以外を自由にインストールできないようにする | パソコンに入っている許可していないAIのアプリを消すか、自由に入れられないようにする |
4-4-1は、パソコンなどの端末に入れるソフトウェアの項目です。ブラウザで使うサービスは、2-1-1の一覧と3-1-3の確認の側で押さえる、と分けて考えると整理しやすくなります。
IPAの5分でできる自社診断にも、設問23「クラウドサービスやウェブサイトの運用などで利用する外部サービスは、安全・信頼性を把握して選定していますか?」があります[4]。ほかの設問とあわせて、25の診断項目の一覧で自社の状態を確かめておきましょう。
中小企業が今日やること
よくある質問
社員が個人のスマートフォンで使っているのもシャドーAIですか?
会社が把握しないまま仕事に使っているなら、シャドーAIに当たると考えられます。端末が会社のものか個人のものかだけでなく、どのアカウントで仕事の情報を扱っているかも聞き取りで確かめましょう。
禁止したのに使われていたら?
まず責める前に、なぜ使ったのかを聞きましょう。仕事で必要な場面があるとわかれば、禁止のままにするか、認めるサービスを用意するかを見直すきっかけになります。違反そのものは、あらかじめ決めておいた扱いに沿って対応します。
会社向けの有料プランを入れれば解決しますか?
認めたサービスに会社のアカウントで移れば、使われ方は把握しやすくなります。ただし、それ以外のサービスが使われていないかの把握と、入れてはいけない情報のルールは、プランとは別に必要です。学習に使わせない設定は、学習に使わせない設定と、会社向けのプランで確かめてください。
利用状況を見張る仕組みは必要ですか?
10大脅威の対策には、通信ログなどで利用状況を把握する方法が挙がっています。★3の2-1-1は、クラウドサービス提供者を含む取引先が管理・提供するシステムを把握する仕組みを整え、年1回以上点検する項目です。小さい会社は、聞き取りと一覧で把握の形を作るところから始め、それで足りないと感じたら通信ログなどで見る方法を検討する、という順でよいでしょう。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
IT基盤
SCS評価制度が対象とする、業務全体に共通するITの仕組みです。サーバ、パソコン・スマートデバイス、クラウドサービスなどを含み、ファイアウォールやVPN装置など外部との境界の機器も範囲に入ります。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月23日確認
- 令和7年版 情報通信白書 企業におけるAI利用の現状(総務省) 2026年10月27日確認
- 令和7年版 情報通信白書 個人におけるAI利用の現状(総務省) 2026年10月27日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年10月23日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録7 中小企業のためのクラウドサービス安全利用の手引き(IPA) 2026年10月27日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月27日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。