
何が起きたかわからなくても、まず責任者に報告し、被害が広がりそうならネットワークから切り離します。電源は切らずに記録を残し、警察・IPA・JPCERT/CCの相談窓口に相談します。 サイバー攻撃かどうかを確かめる前から、インシデント対応の最初の動きは始まります。
気づき方、最初にやる順番、社内で誰に何を伝えるか、どの窓口が何をしてくれるか、届け出の先、手口ごとの手順への進み方、平時に決めておくことを、中小企業の規模で順に並べました。
セキュリティインシデントとは(こんなときは疑う)
セキュリティインシデントとは、セキュリティの事故・出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止、またはこれらにつながる可能性のある事象などが当てはまります[1]。インシデント対応は、こうした被害を想定して備え、被害と影響の範囲を最小限に抑えて早く復旧し、再発を防いで事業を続けるための取り組みです。
サイバー攻撃だと確かめられなくても、次のようなことがあれば疑いましょう[1][6]。
- パソコンの動作がおかしい
- ウイルス対策ソフトの警告が出た
- 外との不審な通信、一時的な大量の通信
- ウイルス付きのメールが届いたと取引先から知らされた
- 社員を装ったメールが取引先に送られている
- サーバのログやセキュリティ機器の警報
- 自分の情報が不正に使われていると顧客から問い合わせ
- 会社のサイトが改ざんされた、管理画面に入れない
- システムが止まった、動きがおかしい
不正アクセスの多くは、ログの確認やセキュリティ機器の警報で見つかります。システムの停止は機器の故障などでも起きるため、気づいた時点では原因がわからないことがあり、その場合はセキュリティの問題の可能性も含めて対応します。
何かおかしいと思ったら、最初にやること
見つけた人は1人で判断せずに責任者へ報告し、被害が広がりそうなら切り離して止めます。電源は切らず、記録を残します。 IPAの手引きの初動の流れと、セキュリティ警告が出たときの注意をもとに[1][10]、上から順に並べると次のとおりです。
| 順 | やること | なぜ・どうやって |
|---|---|---|
| 1 | 責任者に報告する | 1人で判断しない。外から知らされたときは、知らせてくれた人の連絡先を控える |
| 2 | 被害が広がりそうなら切り離す・止める | 情報が外から見られる状態や、被害が広がる可能性があるときは、ネットワークを遮断し、機器を隔離し、システムやサービスを止める |
| 3 | 電源は切らない | 電源を切るなどの不用意な操作で、システムに残った記録を消さないため |
| 4 | 起きたことを記録する | 気づいた日時、何が起きたか、発生から今までの経過を整理する |
| 5 | 経営者に報告し、体制を決める | 責任者が対応すべきと判断したら経営者へ。経営者が責任者と担当者を決め、役割を分ける |
| 6 | 窓口に相談する | 何が起きたかわからない段階でも相談できる(窓口の表) |
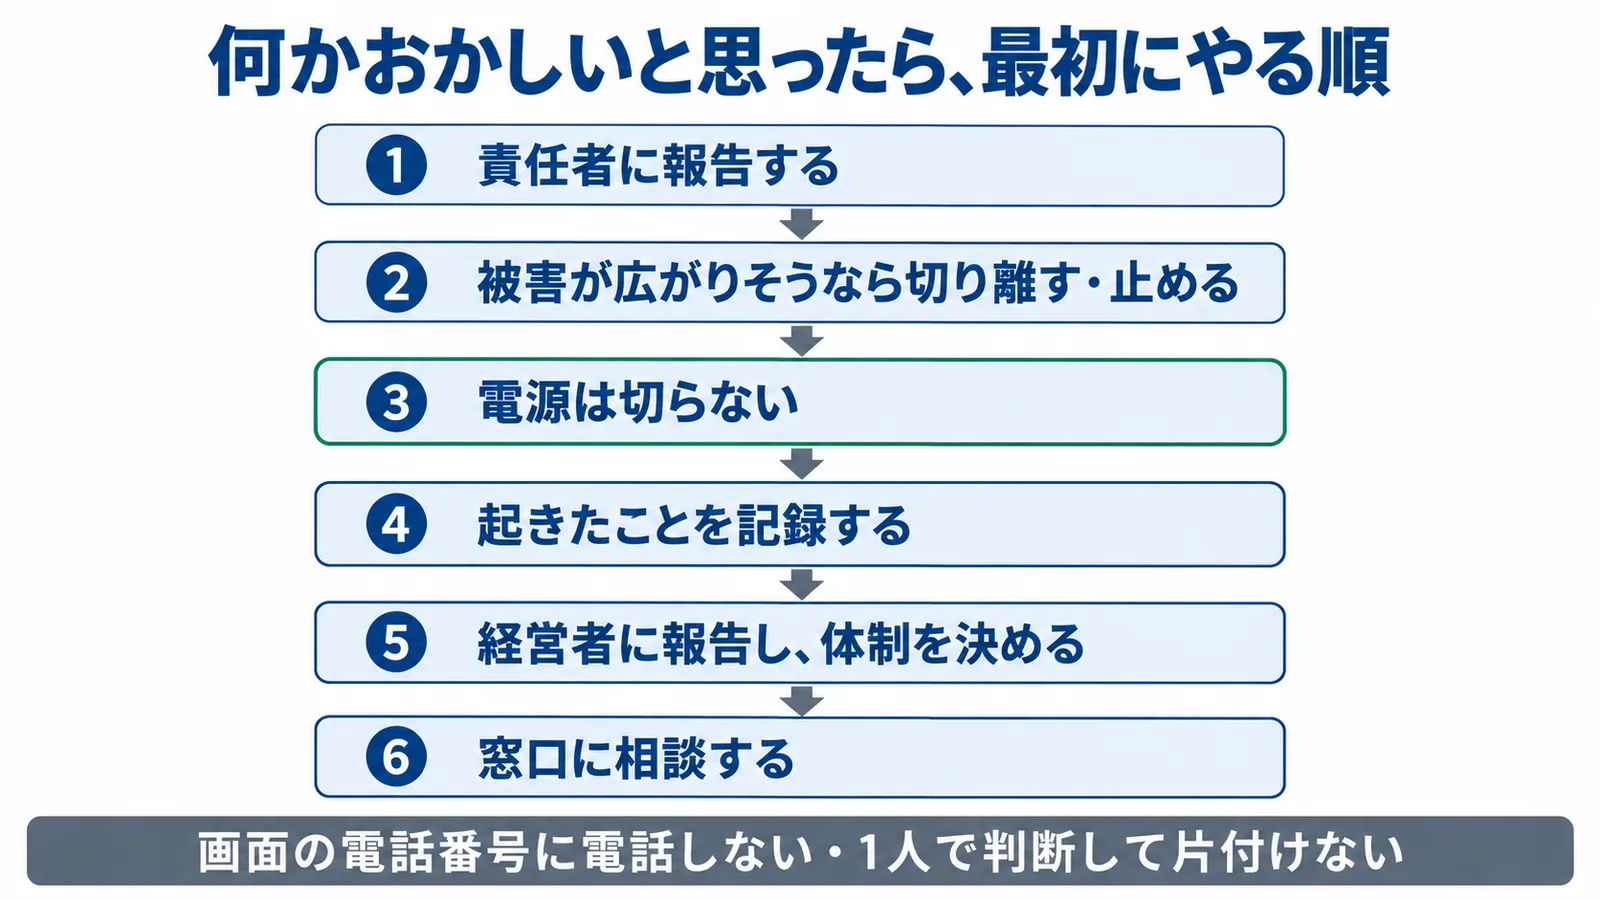
パソコン1台の異常なら、LANケーブルを抜く、Wi-Fiを切るなどしてネットワークから切り離し、電源は入れたままにしておきましょう。画面はスマホで撮り、誰がいつ何を見て何をしたかは手書きのメモでもかまいません。
止めるか、動かし続けるか
システムが止まった・おかしいときは、できる限り業務に影響しないよう稼働を続けることを試みます。ただし、情報の漏えいが疑われる、ウェブサイトの安全が確かめられないなど、被害が広がる可能性があるときは、システムを止めます[1]。止めれば業務にも響くので、誰が止めると決めるかを平時に決めておきましょう。
やってはいけないこと
電源を切るなどの不用意な操作は、システムに残った記録を消すことがあります[1]。セキュリティ警告が出たら、自分1人で判断せずにシステム管理者(または上司)に連絡し、画面の電話番号には電話せず、許可なく遠隔操作をさせないでください[10]。最初の段階で避けたいのは、次の5つです。
- 電源を切る
- 画面の電話番号に電話する
- 許可なく遠隔操作をさせる
- 1人で判断して片付ける
- 調べる前に消す・初期化する
ファイルの削除やパソコンの初期化は、調べるかどうか(証拠を残すか)を決めてからにしましょう。ブラウザに警告が出ただけのときは、画面が出ただけ・電話しただけならを見てください。
社内の連絡:誰が、誰に、何を伝える
発見者 → 情報セキュリティ責任者 → 経営者の順に伝え、経営者が対応の体制を決めます。 責任者は対応すべきインシデントだと判断したら速やかに経営者に報告し、経営者は体制を立ち上げ、あらかじめ決めた対応方針に従って責任者と担当者を定め、役割を分けます。対応のあいだも、状況や事業への影響を経営者に適時報告します[1]。
IPAの規程のサンプルでは、最高責任者を代表取締役、対応責任者をインシデント対応責任者、一次対応者を発見者またはシステム管理者とし、事故のレベルごとに責任者を分けています[3]。
| 事故レベル | 影響範囲 | 責任者 |
|---|---|---|
| 3 | 顧客、取引先、株主等に影響が及ぶとき / 個人情報が漏えいしたとき | 代表取締役 |
| 2 | 事業に影響が及ぶとき | インシデント対応責任者 |
| 1 | 従業員の業務遂行に影響が及ぶとき | インシデント対応責任者 |
| 0 | インシデントにまでは至らないが、将来においてインシデントが発生する可能性がある事象が発見されたとき | システム管理者 |
このサンプルでは、レベル1以上が起きたら、発見者が連絡網に従って対応者か責任者に速やかに報告し、指示を仰ぎます。情報の漏えい・流出は、すべてレベル2以上として扱います。自社で使うなら、レベルごとに電話する相手を名前と携帯の番号で書いておくと、夜や休みの日にも迷わずに済みます。
対応を判断するために、いつ、どこで、誰が、何を、なぜ、どうしたのか(5W1H)の観点で状況を調べ、次の事項を整理します[1]。経営者や窓口に伝えるときも、この項目がそのまま使えます。
- インシデントの分類
- 責任者と担当者
- 気づいた日時と、起きた日時
- 表に出ている事柄・被害・影響
- 発生から今までの経過
- 今考えられる原因
- 被害を受けたシステムの状況
- システムの構成と運用の状況
わからない項目は「不明」と書いて先に伝え、わかったら足していきましょう。
どこに相談する?サイバー攻撃の相談窓口
何が起きたかわからない段階なら、IPAの企業組織向けの窓口に相談できます。犯罪の被害なら警察に通報・相談し、技術的な対応の支援はJPCERT/CCに依頼できます。 連絡先に迷ったときは、IPAの企業組織向けサイバーセキュリティ相談窓口に連絡しましょう。3つの窓口が何をしてくれるかと、連絡のしかたは次のとおりです[1][4][6][7]。
| 窓口 | 何をしてくれるか | 連絡のしかた |
|---|---|---|
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 起きていることを聞いて、被害が発生している可能性を助言し、被害が出ている場合は応急処置の案を助言する。対応の専門業者の一覧や、ほかの相談・報告先を紹介する。事案の調査や解析はしない | メール(cs-support@ipa.go.jp) |
| 警察(都道府県警察本部のサイバー犯罪相談窓口・警察署) | 通報(被害に遭った具体的な事実を伝える)、相談(アドバイスを求める)、情報提供を受け付ける | 全国統一のオンライン受付窓口(e-Gov電子申請)。被害届は最寄りの警察署など |
| JPCERT/CC インシデント対応依頼 | 初期の段階での調査、対応方針の検討、被害箇所の特定などをサポートする。捜査や犯人の特定、法的な対応の代行はしない | Webフォームかメール。原則として電話では受け付けない |
警察庁のサイバー事案に関する相談窓口のオンライン受付では、都道府県の警察本部か警察署を選ぶと、内容がそこへ通知されます。JPCERT/CCには、インシデント対応依頼のページから送ります。
IPAの窓口に相談した情報は、相談者が特定されない形で事例として公表される場合があります[4]。個人で使うパソコンやスマホの相談はIPAの別の窓口(情報セキュリティ安心相談窓口)が受け、会社や組織の相談は企業組織向けの窓口が受けます。
調べる・直すのを外に頼むとき
自社で対応が難しいときは、IT製品のメーカーや保守ベンダーなどの外部の専門組織や、公的機関の相談窓口に支援や助言を頼みます。緊急の被害調査や切り分け、復旧などを有償で請け負う所属企業の一覧は、日本ネットワークセキュリティ協会(JNSA)がまとめています[1]。保守会社やITの委託先、入っている保険の連絡先は、警察・IPA・JPCERT/CCの窓口と並べて、社内の連絡先の一覧に書いておきましょう。
届け出・報告が要るのはどんなとき
起きたことがわかってきたら、その内容に合わせて届け出・報告をします。 起きたことごとの届け出・報告の先は次のとおりです[1]。
| 起きたこと | 届け出・報告の先 |
|---|---|
| 個人情報の漏えい | 個人情報保護委員会 |
| 業法などで報告が求められる場合 | 所管の省庁など |
| 犯罪性がある場合(不正アクセス・内部犯行など) | 警察 |
| ウイルス感染・不正アクセス | IPAの届出窓口 |
IPAは、通商産業省(現在の経済産業省)の告示にもとづいてウイルスの感染被害や不正アクセス被害の届出を受け付け、届出への協力をお願いしています。攻撃などが未遂で実被害がなかった場合も協力を求めており、様式にわかる範囲で記入してメールで送り、後でわかったことは追加で連絡すればかまいません[5]。会社で使っているクラウドサービスのアカウントに、何者かが不正にログインして悪用した場合も、不正アクセスの届出をお願いしている例に挙がっています[5]。様式はIPAの届出のページにあります。
個人情報保護委員会は、要配慮個人情報が含まれる、不正に利用されることで財産的な被害が生じるおそれがある、不正の目的で行われたおそれがある、本人の数が1,000人を超える、のいずれかに当たる個人データの漏えい等(またはそのおそれ)は、報告が義務付けられているとしています。報告は原則としてWebの漏えい等報告フォームから行い、権限が委任されている業種は、原則として委任先の省庁に報告します[8]。期限と書くことは報告の期限と書くことにまとめています。
影響を及ぼした取引先や顧客には、対応の状況や再発防止策などを報告します。影響が広く一般に及ぶときなどは、ウェブサイトやメディアで公表し、被害を広げないよう時期・内容・対象を考えます。
手口がわかってきたら:手口ごとの対処
何が起きたかが見えてきたら、手口ごとの手順に進みます。 主な手口と、最初の要点は次のとおりです[1][10]。
- 身代金を求める画面が出た: ランサムウェアの可能性。利用を止めて切り離す → ランサムウェアに感染したら
- 警告画面で電話をうながされた・遠隔操作された: 画面の番号に電話しない → サポート詐欺で遠隔操作されたら
- ウイルス対策ソフトの警告が出た: 切り離し、定義ファイルを最新にしてほかのパソコンも調べ、駆除する。駆除できなければOSを入れ直す
- 不審なメールの添付やリンクを開いた → 届いたら・開いてしまったら
- 不正アクセス・アカウントの乗っ取り: 個人情報や機密情報が漏れる危険が確かめられたら、切り離してサービスを止める。アカウントの情報が漏れたら、アカウントの停止やパスワードの変更をする → 再発を防ぐなら多要素認証
- 個人情報の漏えい・誤送信・誤公開: 誤送信は送り先に削除を頼み、誤公開は削除かアクセス制限をする → 情報漏洩が起きたら
- 社長や取引先を名乗る送金の依頼 → ニセ社長詐欺
- システムが止まった: セキュリティが原因かどうかを調べ、そうなら上の基本の手順で対応する
原因がわかったら、修正プログラムの適用、設定の変更、機器の入れ替え、データの復元などで直します。訴訟などを見越して証拠を残し、必要に応じてフォレンジック調査(パソコンやサーバ、ネットワーク機器の記録などを調べること)を行います。正しく直せたことを確かめてから戻し、経営者に結果を報告したうえで、根本の原因を分析して再発防止策を決めます。
事前に決めておくこと(★3 6-1-1・4-2-2)
起きたときに迷わないよう、手順・連絡網・役割・報告の書式を決め、年1回は見直して訓練します。 対応の手順や役割分担、報告事項や連絡体制を定め、事故の事例と対応策を社内で定期的に共有しましょう。平時と有事に備えた連絡先の一覧も整えておきます[2]。
SCS評価制度の★3で求められるのは、次のことです[9]。
- 対応の手順を定める(①発見報告 ②初動 ③調査・対応 ④復旧 ⑤最終報告)… 6-1-1-1
- 社内外の連絡先と、報告・情報共有のルートを定める(関係当局・所管省庁を含む)… 6-1-1-2
- セキュリティを統括する役員と担当部署の役割・責任を定める … 6-1-1-3
- 2と3の体制を年1回以上点検する … 6-1-1-4
- 報告のフォーマットを整える … 6-1-1-5
- 事例と対応策を、年1回以上と、社内外で重大な事案が起きたときに社内で共有する … 6-1-1-6
- 新しく入ったときと年1回以上、資料の配布・掲示に加えてeラーニングか集合教育で教育・訓練し、記録を残し、内容を点検する … 4-2-2-1〜3
- 機密情報を共有する子会社・取引先との役割・責任を定める … 2-1-4-1
項目ごとの確かめ方は6-1-1 インシデント対応手順にあります。教育・訓練は4-2-2、取引先との役割は2-1-4で見られます。
ひな形には、IPAの規程サンプル(ガイドラインの付録5)の「9. 情報セキュリティインシデント対応及び事業継続管理」が使えます。体制、事故レベル、連絡網、対応手順、報告フォーマット、届け出・相談の先が入っています[3]。ひな形の直し方はIPAのひな型の使い方で紹介しています。
事故のレベルとレベルごとの対象範囲を定めて周知するのは、★4の要求事項(5-2-1)で、★3では求められていません[9]。それでも、社内の連絡で紹介したレベルの表は、★3の段階でも誰に伝えるかの目安になります。
訓練の最初の一歩には、報告先と報告のしかたを決めるやり方があります。平時から相談できる先にはサイバーセキュリティお助け隊サービスがあり、対応の費用への備えはサイバー保険で整理しています。
中小企業が今日やること
起きてからでは調べる時間がないものを、今日のうちに用意しておきましょう。
よくある質問
何が起きたかわからないのに、警察に連絡していい?
連絡できます。警察のオンライン受付窓口は、被害の具体的な事実を伝える通報だけでなく、アドバイスを求める相談も受け付けています[6]。迷う段階なら、IPAの企業組織向け窓口で、ほかに必要な相談先を紹介してもらうこともできます。
IPAとJPCERT/CC、どちらに相談すればいい?
迷ったら、IPAの企業組織向け窓口です[4]。初動の調査や対応方針の検討などの支援を頼みたいときは、JPCERT/CCに依頼できます[7]。ただし、IPAは事案の調査や解析をしません[4]。JPCERT/CCは、インシデントの内容や進み具合によっては、セキュリティベンダーへの相談を求めることがあります[7]。
被害がなかった(未遂だった)ら、届け出なくていい?
IPAは、攻撃などが未遂で実被害がなかった場合も、届出への協力をお願いしています。攻撃の発生状況も集めて、被害の拡大や再発の防止に使うためです[5]。わかる範囲で記入した様式をメールで送れます。
ウイルス対策ソフトの警告と、ブラウザに出る警告は同じ?
同じではありません。ウイルス対策ソフトの警告は、ウイルスに感染した可能性を示します[1]。一方、ブラウザの画面に本物に見せかけた警告が出て、電話をかけるよう誘導されるのは、偽のセキュリティ警告の手口です[10]。電話はかけずに管理者へ連絡し、サポート詐欺で遠隔操作されたらを見てください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
フォレンジック調査
パソコンやサーバー、ネットワーク機器などに残った記録(データ)を集めて調べ、何が起きたかを明らかにすることです。記録が消えたり書き換わったりしないように守りながら、データの特定・収集・検査・分析を行います。警察も、電子機器から記録を取り出して、人が読める形に変えて解析しています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
出典
- 中小企業のためのセキュリティインシデント対応の手引き(中小企業の情報セキュリティ対策ガイドライン 付録8)(IPA) 2026年10月29日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(IPA) 2026年10月29日確認
- 情報セキュリティ関連規程(サンプル)(中小企業の情報セキュリティ対策ガイドライン 付録5)(IPA) 2026年10月29日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月29日確認
- コンピュータウイルス・不正アクセスに関する届出について(IPA) 2026年10月29日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月29日確認
- インシデント対応依頼(JPCERT/CC) 2026年10月29日確認
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月24日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月29日確認
- 会社や組織のパソコンにセキュリティ警告が出たら、管理者に連絡!(IPA) 2026年10月20日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。