
パスワードポリシーは、会社で使うパスワードの長さ・使い回し・保管のしかた・漏れたときの変更などを決めた社内のルールです。 定期変更は強制しなくてよく、そのかわりに、漏れたとき・疑いがあるときに速やかに変える手順を決めておきます。
資料ごとに違う長さの基準の決め方、定期変更をやめてよい根拠、一般の社員と管理者に分けたルールの例、取引先のチェックシートやSCS★3での答え方までをまとめます。
パスワードポリシーとは:会社で決める6つ
パスワードポリシーとは、社内の情報セキュリティのルールのうち、パスワードの作り方と扱い方を決めた部分です。 会社にパスワードポリシーがあれば、社員は一般的な注意点とあわせて、そのルールに沿ってパスワードを作ります[1]。
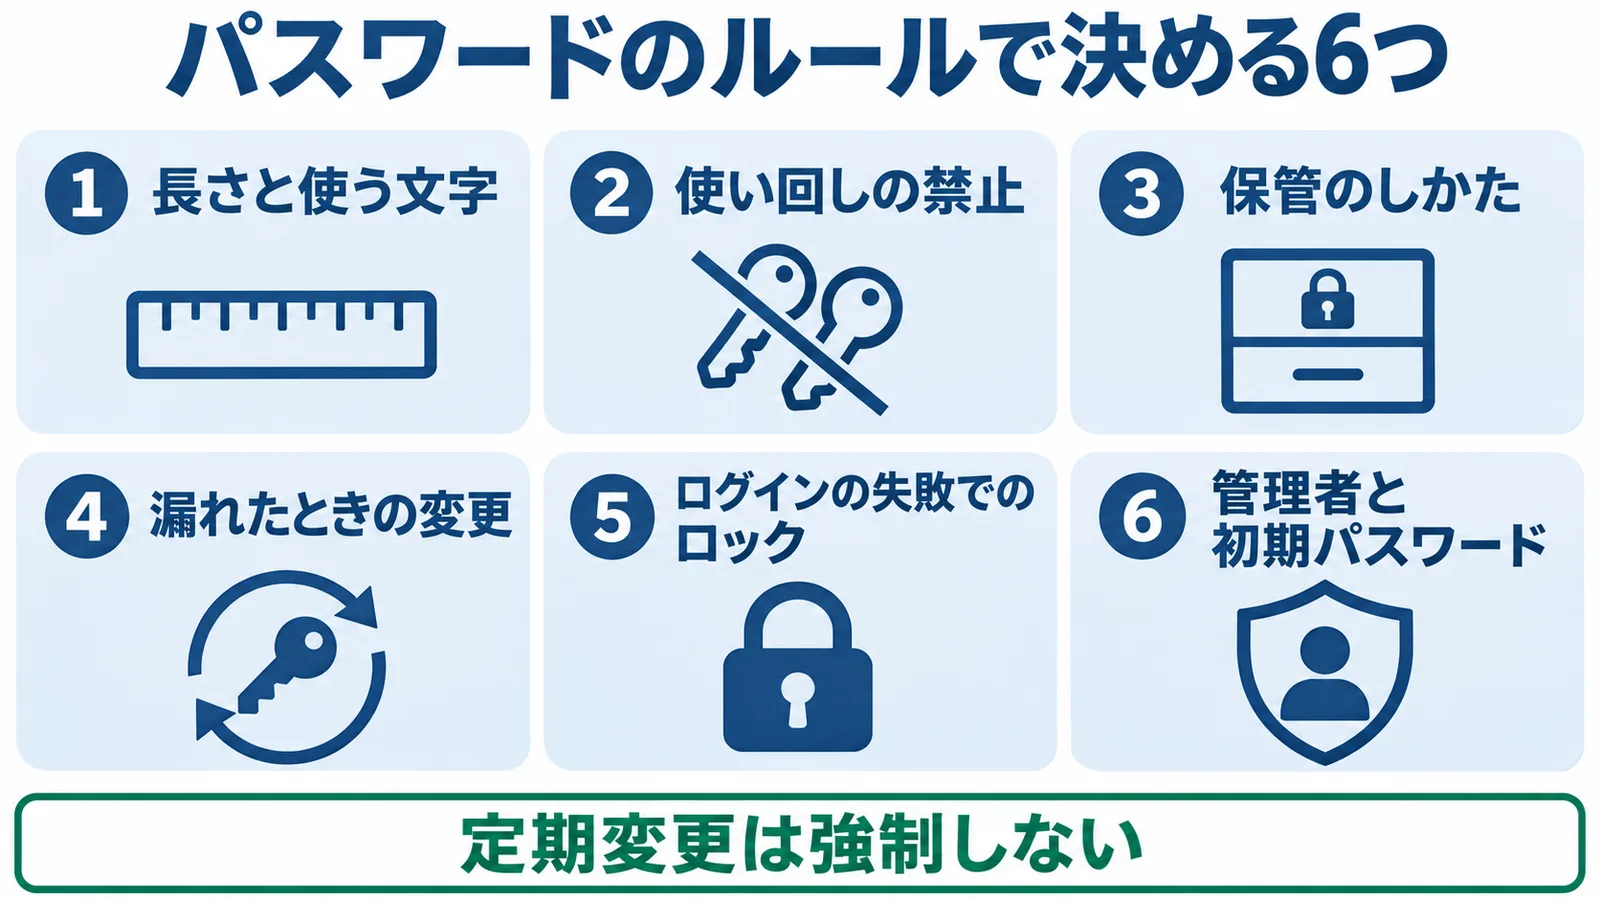
一般的な注意点は、総務省の安全なパスワードの設定・管理にまとまっています。これを会社のルールにするときに決めることは、次の6つです。
- 長さと使う文字
- 使い回しの禁止
- 保管のしかた
- 漏れたときの変更
- ログインの失敗でのロック
- 管理者と初期パスワード
SCS評価制度の★3でも、パスワードの設定(4-1-5)と管理(4-1-6)のルールを社内で定め、役員・従業員・派遣社員・受入出向者に周知することが評価の基準になっています[3]。ルールは単独の文書にしなくてもよく、情報セキュリティポリシーの対策基準の中に1つの項目として置くと、ほかのルールと一緒に管理できます。
何文字にする?長さと文字の種類
★3を満たす最低の線は、多要素認証を使うか、10回の失敗でロックするようにしたうえで8文字以上です。どちらもできなければ、英大文字・小文字・数字を含めた10文字以上にします。
ただ、長さの基準は資料によって違います。並べると次のとおりです[2][3][4][6]。
| 資料 | 長さ | 文字の種類 |
|---|---|---|
| SCS評価制度の★3 | 多要素認証か10回でのロックがあれば8文字以上。なければ10文字以上 | 10文字にするときは英大文字・小文字・数字を含める |
| IPAの中小企業の情報セキュリティ対策ガイドライン(対策例) | 10文字以上で「できるだけ長く」 | 大文字・小文字・数字・記号を含めて「複雑に」 |
| IPAの規程サンプル(付録5) | 一般は★3と同じ。特権(管理者)は12文字以上 | 特権は英大文字・小文字・数字・記号の全部を含む |
| NIST SP 800-63B-4(米国) | パスワードだけで認証するなら15文字以上。多要素認証の一部なら8文字以上 | 文字の種類の組み合わせを求めてはならない |
NISTの指針は、米国の政府の情報システムに向けたもので、日本の会社がそのまま従う基準ではありません。自社のルールは★3の線を最低にし、管理者は規程サンプルにならって12文字以上にすると、長さは★3と規程サンプルのどちらにも沿います。
記号を必須にするかは、会社で決めてかまいません。★3の10文字の条件は英大文字・小文字・数字までで、記号は入っていません[3]。ガイドラインの対策例と規程サンプルの管理者の条件は、記号を含めています。記号まで求めるなら、まず管理者のアカウントから始めるのが現実的です。
長さとあわせて、使ってはいけないパスワードも決めておきます。危険なパスワードの例は次のとおりです。
- IDと同じ文字列
- 名前・電話番号・生年月日
- 辞書にある英単語1つだけ
- 同じ文字の繰り返しやキーボードの並び
- 短すぎる文字列
覚えておく必要があるパスワードなら、無関係な複数の単語をつなげたり、その間に数字を挟んだりすると、推測されにくく覚えやすいものになります[1]。★3の評価基準の一覧と、多要素認証を使うかどうかで長さの条件が変わるしくみは、パスワードのルール(★3の4-1-4〜4-1-6)との関係にまとめています。
定期変更は要る?
定期的な変更は、強制しなくてかまいません。かわりに、漏れたとき・疑いがあるときに速やかに変える手順を決めておきます。
実際にパスワードが破られてアカウントが乗っ取られるなど、サービス側から流出した事実がなければ、パスワードを変える必要はありません。むしろ定期的に変えることで、パスワードの作り方がパターン化して簡単になったり、使い回すようになったりするほうが問題です[1]。
以前は定期的な変更が勧められていましたが、2017年に米国国立標準技術研究所(NIST)が、サービスを提供する側は定期的な変更を求めるべきではないとするガイドラインを出しました。日本でも内閣サイバーセキュリティセンター(NISC)が、定期変更の必要はなく、流出時に速やかに変えるとの考えを示しました[1]。2025年7月に公開された NIST SP 800-63B-4 でも、サービスを提供する側は定期的な変更を求めてはならず、パスワードが侵害された証拠があるときは変更させることになっています[6]。
IPAの規程サンプルの条件の表でも、一般・特権のどちらのアカウントも、定期的な変更は強制しません[2]。★3で求められるのは、「パスワードの漏洩が判明した場合、又はその疑いがある場合に速やかにパスワードを変更するための手順」を定めることです(4-1-6-2)[3]。IPAの自社診断では、パスワードは必要に応じて変え、初期パスワードは必ず変え、担当者が替わったときなどに変えることになっています[5]。
標準の設定も同じで、Microsoft 365 では既定でパスワードの有効期限は切れず[8]、Google Workspace でも有効期限は初期設定で無効になっています[9]。
ルールには、変えるときをあらかじめ書いておくと、社員が迷いません。例えば、次のようなときです。
- フィッシングで入力してしまった
- パソコンやスマホをなくした
- サービスから漏えいの知らせが来た
- 共有アカウントの担当者が替わった・辞めた
- 初期パスワードのままだと気づいた
偽のページに入力してしまったときの動き方は、フィッシングで入力してしまったら今すぐやることにまとめています。パスワードを変えた後に確かめることは、パスワードを変えれば終わり?を参考にしてください。
なお、サービスによっては定期的な変更を求められることもあります。その場合に備えて、ルールに「求めるサービスでは、その決まりに従う」と書き添えておきましょう。
使い回しの禁止と、保管のしかた
使い回しは禁止にし、保管のしかたは、メモを施錠して保管するか、パスワード管理アプリなどを使うかを会社で決めます。
★3では、情報機器やサービスの間でパスワードを使い回さないこと(4-1-5-4)と、「紙媒体への記載及び施錠保管、パスワード管理アプリの利用等」により安全に保管すること(4-1-6-1)を、社内ルールに入れます[3]。使い回しを禁止するのは、あるサービスから流出したIDとパスワードを使って、別のサービスへの不正ログインを試す手口があるためです[1]。
保管のときに気をつけることは、次の4つです。
- 同僚などにも教えない
- メールでやりとりしない
- 画面などにメモを貼らない
- やむを得ずメモしたら鍵のかかる場所へ
サービスごとに違うパスワードを覚えるのは大変なので、覚える必要のないパスワード管理ツールを使うのも推奨の方法です。ツールそのものは、十分に安全なマスターパスワードや、スマートフォンなどのロック(生体認証など)で守ります[1]。
迷いやすいのが、ブラウザへの保存です。総務省の資料では、スマートフォンやブラウザの標準の保存機能の活用が挙がっています[1]。一方、IPAの規程サンプルでは「パスワードをブラウザに保存しない」とし、業務で保存が必要なときはシステム管理者の許可を得る形です[2]。どちらが正解というより、会社の端末の管理のしかたで決める論点です。例えば、1人1台のパソコンなら許可制で認め、共用のパソコンでは禁止する分け方があります。
自分で覚える場合は、「コアパスワード」を使う作り方もあります。短いフレーズをローマ字にし、一部を大文字にして記号と数字を足したものを核にして、サービスごとに違う文字列を加えます。
パスワード管理アプリと、ログインを1か所にまとめるIDaaSの違いは、パスワード管理アプリとIDaaSはどう違うかで説明しています。
管理者のアカウント・初期パスワード・ロック
管理者のアカウントは一般の社員より厳しくし、機器やサービスの初期パスワードは必ず変えます。
システム管理者や特権を持つアカウントは、一般の従業員より多くの権限を持つため、攻撃者にとって格好の標的になります。正規のIDとパスワードが攻撃者の手に渡る原因には、弱いパスワード、漏れた別のサービスと同じパスワード、退職した人のアカウント、テスト用のアカウント、長い間変えていない共有アカウントなどがあります[7]。
IPAの規程サンプルでは、管理者(特権アカウント)の条件を一般より厳しくしています[2]。
- 英大文字・小文字・数字・記号の全部を含む12文字以上
- 3回の失敗で6時間ロック(一般は10回で1時間)
- administrator・admin・root を名前に使わない
- 1つのアカウントを2名以上で共用しない
- Guest用のアカウントは無効にする
アカウントは利用者1名につき1つ発行し、ほかの人との共有を禁止します。やむを得ず共有のIDを使うときは、誰が使ったかを特定できるようにしておきます。
初期パスワードについて、★3ではパソコン・サーバ・スマートデバイス・クラウドサービスの初期パスワード(デフォルトパスワード)を変えるよう社内ルールを定めます(4-1-5-1)。ファイアウォールとルータは、初期の管理パスワードを強固で一意のものに変えるか、リモートアクセスを完全に無効にします(4-5-1-1)[3]。
パソコンとスマートデバイスは、ログオンとロック解除に6文字以上のパスワードかPINを使い(4-1-4-2)、10回以上の失敗でロックするなどの制御をかけます(4-1-4-1)。
あわせて、再発行を頼まれたときの本人確認(登録済みの電話にかけ直すなど)と、使っていないアカウントの定期的な見直しも、管理者向けのルールに入れておきましょう。
自社用に直して使えるルールの例
一般の社員と管理者に分けた、自社の規程に直して使えるルールの例です。
IPAの規程サンプル(付録5)にある「利用者アカウント・パスワードの条件」の表をもとに、一般の社員と管理者に分けて並べ直しました[2]。数字はサンプルのままです。
| 項目 | 一般の社員 | 管理者 |
|---|---|---|
| 長さと文字 | 8文字以上。多要素認証も10回の失敗でのロックもできないときは、英大文字・小文字・数字を含めた10文字以上 | 12文字以上。英大文字・小文字・数字・記号の全部を含む |
| 使わないもの | 名前・電話番号・誕生日など推測できるもの、辞書にある単純な語 | 一般と同じ |
| 使い回し | 機器やサービスの間で使い回さない | 一般と同じ |
| 定期変更 | 強制しない | 一般と同じ |
| 保管 | 紙に書いて施錠保管するか、パスワード管理アプリなどで安全に保管する | 一般と同じ |
| 漏れたとき | 漏えいが判明した場合、またはその疑いがある場合に、速やかに変える | 一般と同じ |
| ロック | 10回の失敗で、1時間ロックする | 3回の失敗で、6時間ロックする |
| ロック解除 | ロックアウトされた際のロック解除には、6文字以上のパスワードかPINを使う | 一般と同じ |
| アカウント名 | 従業員番号・従業員コード | 推測しにくいもの(推奨)。administrator・admin・root は使わない。2名以上で共用しない。Guest用は無効にする |
| 設定 | システムにパスワードポリシーの設定機能があれば、この条件を設定する | 一般と同じ |
規程サンプルは、必要な対策を選んで編集し、自社の規程を作るためのものです。使うときは、次の順で自社に合わせましょう。
- 多要素認証が使えるサービスを確かめる
- 一般の社員の長さの書き方を選ぶ
- 管理者に当たる人とアカウントを書き出す
- 対策基準に1項目として入れる
できたルールは、情報セキュリティ基本方針の下に置く対策基準の一部になります。対策基準に何を書くかは、対策基準:共通の守ることと判断の基準で説明しています。
決めた後:設定と社員への周知
ルールは、サービスの設定で強制できるものと、社員に守ってもらうものに分けて進めます。
設定に入れられるのは、有効期限や長さなどです。Microsoft 365 では、既定でパスワードの有効期限は切れず、設定画面には「パスワードを期限切れにしない (推奨)」の項目があります。期限を付けるときは14〜730日の範囲で選び、この設定はクラウドだけで管理しているユーザーが対象です[8]。
Google Workspace では、管理コンソールの[パスワードの管理]で、長さを8〜100文字の範囲で指定でき、過去に使ったパスワードの再利用も止められます。有効期限は初期設定で無効です。なお、[次回ログイン時にパスワード ポリシーを適用する]をオンにしないと、今のパスワードが条件に合わなくても使い続けられます[9]。
設定で強制しにくいのは、使い回しをしない、メモを施錠して保管する、漏れたかもしれないときに報告する、といった行動です。★3では、決めたルールを役員・従業員・派遣社員・受入出向者に周知します(4-1-5-5・4-1-6-3)。例えば、ルールの例の表を1枚の紙にして入社のときに渡し、朝礼で「入力してしまったかもしれないときは、すぐに担当者へ連絡」と伝える、といった形です。
パスワードのルールとあわせて、多要素認証も進めましょう。多要素認証を使っていれば、IDとパスワードを不正に使われてもログインはできないため、不正ログインの防止に効果があります[10]。どのアカウントから入れるかは、どこから入れる?会社のアカウントの順番を参考にしてください。社内でルールが守られているかは、5分でできる自社診断の25の診断項目のパスワードの項目でも点検できます。
SCS★3と取引先のチェックシートで聞かれること
★3で聞かれるのは、パスワードの設定と管理のルールを定めて役員・従業員などに周知しているかと、パソコン・スマホのロックの設定です。 要点は次の3つです。
- 4-1-4 アカウントロック制御: パソコン・スマホのロックと、6文字以上のパスワードかPIN
- 4-1-5 パスワード設定ルール: 初期パスワードの変更、推測されやすい単語の禁止、長さ、使い回しの禁止、周知
- 4-1-6 パスワード管理ルール: 安全な保管、漏れたときに変える手順、周知
取引先のチェックシートで「パスワードを定期的に変更していますか」と聞かれたときは、例えば次のように書けます。
定期的な変更は強制していません。総務省の「安全なパスワードの設定・管理」とIPAの情報セキュリティ関連規程(サンプル)にもとづき、パスワードの使い回しを禁止し、漏えいが判明した場合やその疑いがある場合に速やかに変更する手順を定めています。
「はい・いいえ」で答える欄しかないときに、「いいえ」をどう書き添えるかは、「いいえ」の設問はどう書くかを参考にしてください。
中小企業が今日やること
まず、今の設定と危ないところを確かめましょう。
よくある質問
記号は必ず入れないといけない?
記号を必須にするかは、会社で決めます。★3の10文字の条件は英大文字・小文字・数字までで、IPAのガイドラインの対策例では、大文字・小文字・数字・記号を含めて「複雑に」となっています。迷ったら、一般の社員は★3の線、管理者は記号まで含める、と分けると決めやすくなります。
定期変更をやめても、取引先に問題はない?
「定期的には変えないが、漏れたときに速やかに変える手順がある」と説明できれば、根拠のある決め方として伝えられます。ただし、取引先が定期変更を条件にしている場合は、その取引先の決まりに合わせましょう。答え方の例は、上の「SCS★3と取引先のチェックシートで聞かれること」にあります。
パスワードをメモしてもよい?
紙に書いて鍵のかかる場所に保管する方法は、★3の評価基準にも保管の例として挙がっています。画面に貼る、机の上に置いたままにする、といった他人の目に触れる置き方は避けます。
パスワードと多要素認証、どちらを先に決める?
★3の長さの条件は、多要素認証か10回の失敗でのロックを使うかどうかで変わります。そのため、どのサービスで多要素認証やロックが使えるかを先に確かめ、それからパスワードの長さを決めると手戻りがありません。入れ方は多要素認証(MFA)とは?会社はどこから入れるかで説明しています。
パスキーとは?
パスキーは、サービス側の「公開鍵」と、自分の端末内の「秘密鍵」をペアで照合して本人を確かめるしくみです。IPAの自社診断では、多要素認証と並んで、使える場合にパスワードを強化する方法として挙がっています[5]。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- 安全なパスワードの設定・管理(国民のためのサイバーセキュリティサイト)(総務省) 2026年11月17日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年11月17日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- NIST SP 800-63B-4 Digital Identity Guidelines: Authentication and Authenticator Management(米国国立標準技術研究所(NIST)) 2026年11月17日確認
- アカウント管理(国民のためのサイバーセキュリティサイト)(総務省) 2026年11月17日確認
- 組織のパスワード有効期限ポリシーを設定します(Microsoft) 2026年11月17日確認
- パスワードの安全度とポリシーを適用する(Google) 2026年11月17日確認
- 不正ログイン対策特集ページ(IPA) 2026年10月21日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。