
フィッシング詐欺とは、実在する会社やサービスをかたる偽のメールやSMSで偽のサイトに誘い、IDやパスワードなどを盗む手口です。会社のアカウントのIDとパスワードを入れてしまったら、すぐにパスワードを変え、ログインの記録と設定を確かめましょう。
フィッシング詐欺の手口と会社のアカウントが狙われるわけ、入れてしまったと気づくきっかけ、最初の1時間にやる順番、ログインの記録と設定の確かめ方、届け出の先、取引先への連絡、次に起きないための対策を、中小企業の経営者とIT担当向けにまとめます。
フィッシング詐欺とは(会社のアカウントも狙われる)
フィッシング詐欺とは、実在のサービスや会社をかたる偽のメールやSMSで偽のサイトに誘い、IDやパスワードなどを盗んだり、ウイルスに感染させたりする手口です[1]。入力を求められる情報には、カードや口座の番号だけでなく、メール・ネットバンキング・SNSのIDとパスワードも含まれます。文面は「個人情報の漏えい」「不正アクセス検知」「取引の停止」など、切迫感をあおってログインさせようとするものが多く見られます。
偽のメールやサイトは、本物と見分けがつかないことが多く、見た目での判別は非常に難しいものです[4]。例えば、次のような点で本物に見えます。
- 差出人とアドレスが本物と同じ表記
- 正規のメールの複製やAIで作った自然な日本語
- 偽サイトにも出ることがある鍵マーク
- 本物そっくりに複製された画面
攻撃者は、思い込んでいるとき・急いでいるとき・疲れているときの「ついうっかり」を狙います。入れてしまった社員の注意が足りなかったというより、見分けにくい手口にかかったと考えて、落ち着いて対応しましょう。
2026年9月にフィッシング対策協議会に寄せられた報告は94,661件で、前の月より12,323件増えました[6]。これは報告を受けた件数で、被害の件数ではありません[2]。オンラインサービスのアカウントやカード情報をだまし取るものが多い状況が続いており、パソコン向けでは経理担当者を狙って書類の確認や提出をよそおうメールも確認されています。
会社のメールのアカウントが盗まれると、被害はメールだけで終わらないことがあります。例えば Microsoft 365 では、アカウントに入った攻撃者は、メールボックスだけでなく、同じアカウントで使う共有フォルダやファイルにもアクセスできます。乗っ取ったメールボックスから、社内外へメールを送ることもよくあります[8]。特定の会社を狙う標的型メールとの違いは、標的型メールとフィッシングメールの違いは?で説明しています。
入れてしまったかも?気づくきっかけ
入力の後に画面が先に進まなかった、本物のサイトにログインできなくなった、頼んでいない認証コードが届いた、のどれかがあれば、入れてしまった前提で動きましょう。フィッシングの被害に気づくきっかけには、次のようなものがあります。
- 期待した手続きの画面に進まない
- 本物のサイトでログインできない
- 頼んでいない認証コードが届いた
- カードや口座に覚えのない取引
本物のサイトでログインできないのは、パスワードを先に変えられていたためのことがあります。会社のメールでは、送信がブロックされる、メールが見当たらない・消されている、知らないアドレスへ自動で転送するルールや普段見ないフォルダへ移すルールができている、送信済みに覚えのないメールがある、パスワードの変更やロックが何度も起きる、といった症状も手がかりになります[8]。
社員には、入れてしまったと思ったら、すぐ決めた担当者に知らせてもらいます。報告が早いほど打てる手が増えるので、報告した人を責めないことを先に伝えておきましょう。メールを受け取った社員がその場でやることは、届いたら・開いてしまったらにまとめています。
今すぐやること(最初の1時間)
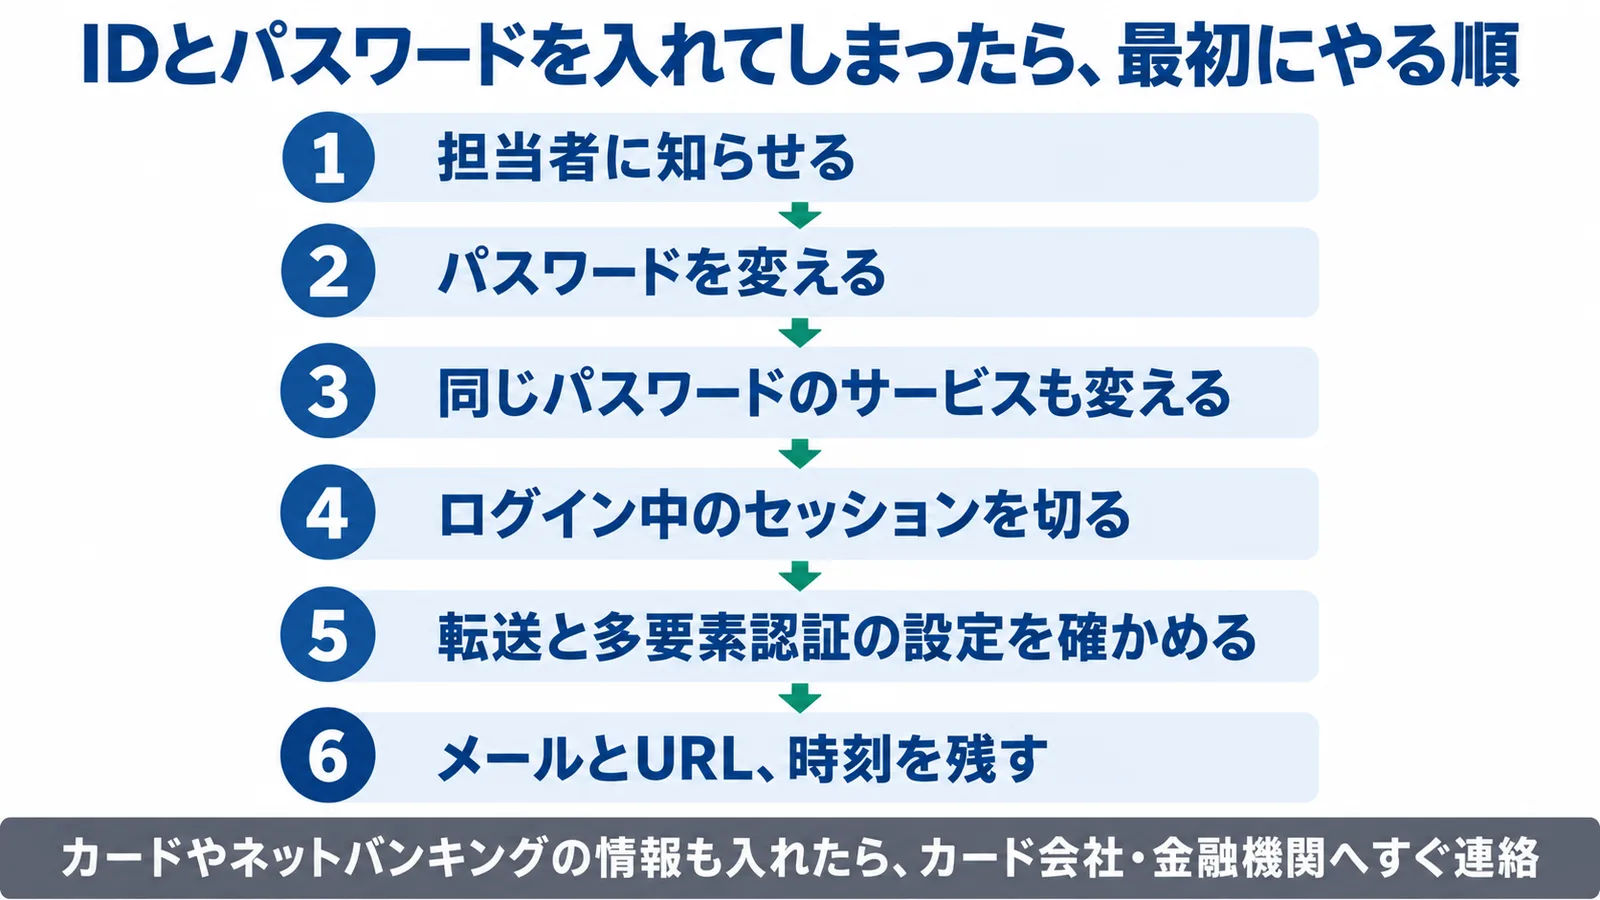
パスワードを変える → 同じパスワードのほかのサービスも変える → 管理者がログイン中の端末を切る → 多要素認証と転送の設定を確かめる、の順です。入れてしまったら、すぐパスワードを変えます。普段使っているIDとパスワードを入れてしまったときは、それを使っているすべてのサービスで、パスワードを速やかに変えます[1]。パスワードを変えるときは、メールのリンクではなく、ブックマークや公式のアプリから本物のサイトに入りましょう。
| 順 | やること | 誰が |
|---|---|---|
| 1 | 担当者に知らせる(どの画面に・いつ・何を入れたか) | 入れた社員 |
| 2 | ブックマークか公式アプリから入り、すぐパスワードを変える | 入れた社員か管理者 |
| 3 | 同じIDとパスワードを使うほかのサービスも変える | 入れた社員 |
| 4 | アカウントを止めるか、ログイン中のセッションを切る | 管理者 |
| 5 | 多要素認証の端末・転送の設定・許可したアプリを確かめる | 管理者 |
| 6 | カードやネットバンキングの情報も入れたなら、カード会社・金融機関へ連絡 | 入れた社員 |
| 7 | 届いたメールとURL、入れた時刻を残す | 入れた社員と管理者 |
管理者がアカウントを止める・セッションを切るのは、攻撃者がすでにログインしていても、その接続を断つためです。Microsoft 365 では、調査を終えるまで、乗っ取られたアカウントを無効にしておきます。無効にできないときはパスワードをリセットし、新しいパスワードを本人にメールで送らないようにします[8]。Google Workspace では、ユーザーを一時停止すると、ログインのCookieとOAuthトークンがリセットされます[10]。
パスワードを変えただけでは、足りないことがあります。パスワードをリセットしても、アプリのパスワードは自動では取り消されません[8]。Google Workspace でログインのCookieをリセットしても、メールやファイルのアプリからはログアウトされません[10]。
また攻撃者は、あとでアカウントを取り戻せるように、次のようなものを残していくことがあります[8]。
- 多要素認証に足した端末や方法
- 外部への転送や受信のルール
- 同意させたアプリ
- 付け足した管理者の権限
セッションと設定は、次の見出しの手順で一つずつ確かめましょう。
カードの情報を入れたときは、カード会社の紛失・盗難窓口へ、ネットバンキングの情報なら金融機関へ、すぐ連絡します。届いたメールや経緯は、警察や銀行に連絡するときに証跡として求められる可能性があるので、消さずに残しましょう[7]。
ログインの記録と設定の確かめ方
ログインの記録で、いつ・どこから入られたかを見て、攻撃者が残した設定を消します。記録が残る期間が短いサービスもあるので、先に記録を見ましょう。メールのアカウントで確かめるものは、次のとおりです[7][8]。
| 見るもの | 何を確かめるか |
|---|---|
| ログインの記録 | IPアドレス・場所・時刻、海外からの不審なアクセス |
| 転送の設定と受信のルール | 外部への転送、普段見ないフォルダへの振り分け |
| 多要素認証に登録された端末や方法 | 覚えのない端末や方法がないか(あれば消す) |
| 許可したアプリ | 許可すべきでないアプリがないか(あれば取り消す) |
| 管理者の権限 | 付けるべきでない権限がないか(あれば外す) |
| 送信済みのメール・消えたメール | 覚えのないメールや、消されたメールがないか |
| 入れた本人への聞き取り | 不審なメールを開いた・パスワードを入れた覚えはないか |
本人への聞き取りは、1年以内ほどを目安に、不審なメールを開いていないか、偽のサイトにパスワードを入れた覚えはないか、パスワードをほかのサービスと使い回していないかを聞きます。
Microsoft 365 では、Microsoft Entra ID のサインインの記録で、IPアドレス・場所・時刻などを見ます[8]。記録が残る期間は、サービスと契約で違います。Microsoft Entra ID のサインインの記録は、無料の版で7日、P1とP2で30日です。無料の版から上の版に切り替えても、さかのぼって見られるのは最大7日分で、すでに消えた記録は前もって保存していなければ戻せません[9]。
Google Workspace では、管理コンソールの「ユーザーのログイベント」に、ウェブを経由したログインの成功と失敗が最長6か月分記録され、不審なログインには警告のアイコンが付きます[10]。
ほかのサービスでは、不審なログインの履歴や利用の履歴がないかを確かめ、必要ならサービスのサポート窓口に相談しましょう。自社で調べるのが難しければ、専門の会社に頼むのも有効です。ただし、調べても原因がわかるとは限りません[7]。メールが盗み見られていないかの調べ方の全体は、メールが盗み見られていないか調べるにまとめています。
どこに届け出る?警察・フィッシング対策協議会
お金などの被害が出たら警察に、偽のメールやサイトの情報はフィッシング対策協議会とフィッシング110番に届けます。届け先ごとの役割は次のとおりです[1][2][3][5][12]。
| 届け先 | どんなとき | 何をする・どう伝える |
|---|---|---|
| 警察 | お金などの実質的な被害が出たとき | 最寄りの警察署か、オンラインの受付窓口に通報・相談 |
| フィッシング110番 | 偽のサイトを見つけたとき | 偽サイトのURLを通報 |
| フィッシング対策協議会 | 偽のメールやサイトの情報を提供するとき | メールを転送するか、Webフォームで報告 |
| IPAの企業向け相談窓口 | 初動の進め方に迷ったとき | メールで相談。被害の可能性や応急処置の助言など |
| カード会社・金融機関 | カードやネットバンキングの情報も入れたとき | 利用の停止などをすぐ依頼 |
| 使っているサービスの窓口 | ログインの記録に不審な点があるとき | サポート窓口に相談 |
警察への連絡は、金銭的な被害など、実質的な被害が確認されたときです[3]。警察庁のサイバー事案に関する相談窓口から、オンラインで通報・相談・情報提供ができます。偽のサイトのURLはフィッシング110番に通報します。
フィッシング対策協議会への情報提供は、同じ被害が広がるのを防ぐためのものです[3]。協議会のフィッシングの報告のページに、メールとWebフォームでの送り方があります。届けた情報は、警察などや、かたられた会社に提供されることがあり、迷惑メールのフォルダに入ったメールは報告しなくてかまいません。稼働を確かめた偽サイトは、JPCERT/CCが閉鎖に向けて調整します。
初動の進め方に迷ったら、IPAの企業組織向けサイバーセキュリティ相談窓口に相談できます。起きていることを聞いたうえで被害の可能性を助言し、被害が出ている場合は応急処置の案も助言します。ほかの相談先や、対応を頼める専門の会社の一覧も紹介しますが、事案の調査や解析そのものはしていません[12]。ほかの相談先は、どこに相談する?サイバー攻撃の相談窓口にまとめています。
メールやファイルに顧客などの個人データがあり、見られたおそれがあるときは、個人情報の報告も考えます。個人情報保護委員会は、不正の目的をもって行われたおそれがある行為による個人データの漏えい等(又はそのおそれ)を、報告が義務になる場合の1つに挙げています[14]。当てはまるかどうかと期限は、報告が義務になる4つの場合で確かめてください。
取引先・社内に知らせる
乗っ取られたアカウントから偽のメールが送られているおそれがあれば、取引先と社内に、メール以外の方法でも知らせます。攻撃者は、乗っ取ったメールボックスから社内外へメールを送ることがよくあります[8]。アカウントの情報が漏れて悪用されるおそれがあるときは、取引先などに、同じアカウント情報を使うサービスの登録を変えるよう促すなど、二次被害を防ぐ注意喚起をします[13]。
取引先とのメールのやりとりは、攻撃者に盗み見られている可能性があります。そのため、取引先への連絡はメール以外の方法でも取り、緊急時の連絡の経路は前もって決めておきましょう[7]。例えば「当社の〇〇のアドレスから、心当たりのないメールや振込先の変更の連絡が届いていたら、開かずに電話でご連絡ください」と、電話や対面で伝えます。
社内には、同じ文面のメールが届いていないかを知らせ、届いていたら開かずに担当者に回してもらいます。乗っ取られたアカウントから振込先の変更などのメールが出ていたら、ビジネスメール詐欺(BEC)の手順で、振込の前に確かめましょう。
次に起きないために(多要素認証へ)
偽のサイトは見た目では見分けにくいため、入れてしまってもログインされにくくする仕組み(多要素認証)を先に整え、ログインはいつもの入口からにします。多要素認証とは、パスワードに加えて、スマートフォンに届くコードなど別の要素も使ってログインする仕組みです。
1つ目は多要素認証です。IDやパスワードが盗まれたときのため、ワンタイムパスワードなどを使い、指紋や顔の認証を使うとより安全です[1]。フィッシング対策協議会は、利用者に向けて「お使いのサービスで多要素認証が利用できる場合は必ず設定してください」と呼びかけています。パスワードの代わりにパスキーを使うと、より便利で安全になります[6]。SCS評価制度の★3では、重要な機密情報を扱うクラウドサービスに、ユーザも管理者も常に多要素認証でアクセスすることが求められています[15]。項目の読み方は4-1-3 認証の強度・実装方法の決定で説明しています。ただし多要素認証も万全ではないため、なぜ要る?パスワードだけでは防げないこともあわせて読んでください。どのアカウントから入れるかは会社のアカウントの順番、今のサービスでできることは標準の機能でできることにまとめています。
2つ目は、ログインを「いつも」の公式アプリやブックマークからにすることです。パスワード管理のアプリは、登録した本物のサイトにだけIDとパスワードを自動で入れるため、偽のサイトには反応しません。自動で入らないときは、偽のサイトを疑うきっかけになります。
3つ目は、パスワードを使い回さないことです。同じIDとパスワードを複数のサイトで使っていると、1つ盗まれただけで、ほかのサービスまで乗っ取られます。
4つ目は、入れてしまったときの連絡先を社員に伝え、訓練することです。訓練の目的と進め方は社員の訓練は何をする?にまとめています。
自社のアドレスをかたった偽のメールを防ぐには、送信ドメイン認証の導入を検討しましょう。設定の進め方はDMARCとは?にまとめています。
中小企業が今日やること
よくある質問
パスワードを変えれば大丈夫?
パスワードを変えるだけでは足りないことがあります。アプリのパスワードはパスワードを変えても取り消されず、攻撃者が足した多要素認証の端末や転送の設定が残っていることもあるためです。管理者がセッションを切り、設定を確かめましょう。
すぐ気づいて被害もないが、届け出は要る?
警察への連絡は、金銭的な被害など実質的な被害が確認されたときです。偽のメールやサイトの情報は、同じ被害を防ぐためにフィッシング対策協議会へ提供できます。
多要素認証を入れていれば、入れてしまっても安全?
万全ではありません。理由はなぜ要る?パスワードだけでは防げないことで説明しています。フィッシング対策協議会は、サービスを提供する事業者に、パスキーなどフィッシングに強い多要素認証への対応の検討を呼びかけています[6]。
フィッシング詐欺の対策は何から?
多要素認証を入れる、ログインはいつもの公式アプリやブックマークからにする、パスワードを使い回さない、の3つからです。それぞれのやり方は、上の「次に起きないために」で説明しています。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- フィッシング対策(警察庁) 2026年10月30日確認
- よくあるご質問/お問い合わせ(フィッシング対策協議会) 2026年10月30日確認
- 利用者向けフィッシング詐欺対策ガイドライン 2026年度版(フィッシング対策協議会) 2026年10月30日確認
- フィッシングとは(フィッシング対策協議会) 2026年10月30日確認
- フィッシングの報告(フィッシング対策協議会) 2026年10月30日確認
- 2026/09 フィッシング報告状況(フィッシング対策協議会) 2026年10月30日確認
- もし詐欺被害に遭ってしまったら(IPA) 2026年10月29日確認
- 侵害されたクラウド メール アカウントに応答する(Microsoft) 2026年10月30日確認
- Microsoft Entra データ保持(Microsoft) 2026年10月30日確認
- 不正使用されたアカウントを特定して保護する(Google) 2026年10月30日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月20日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月20日確認
- 中小企業のためのセキュリティインシデント対応の手引き(IPA) 2026年10月20日確認
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月20日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。