
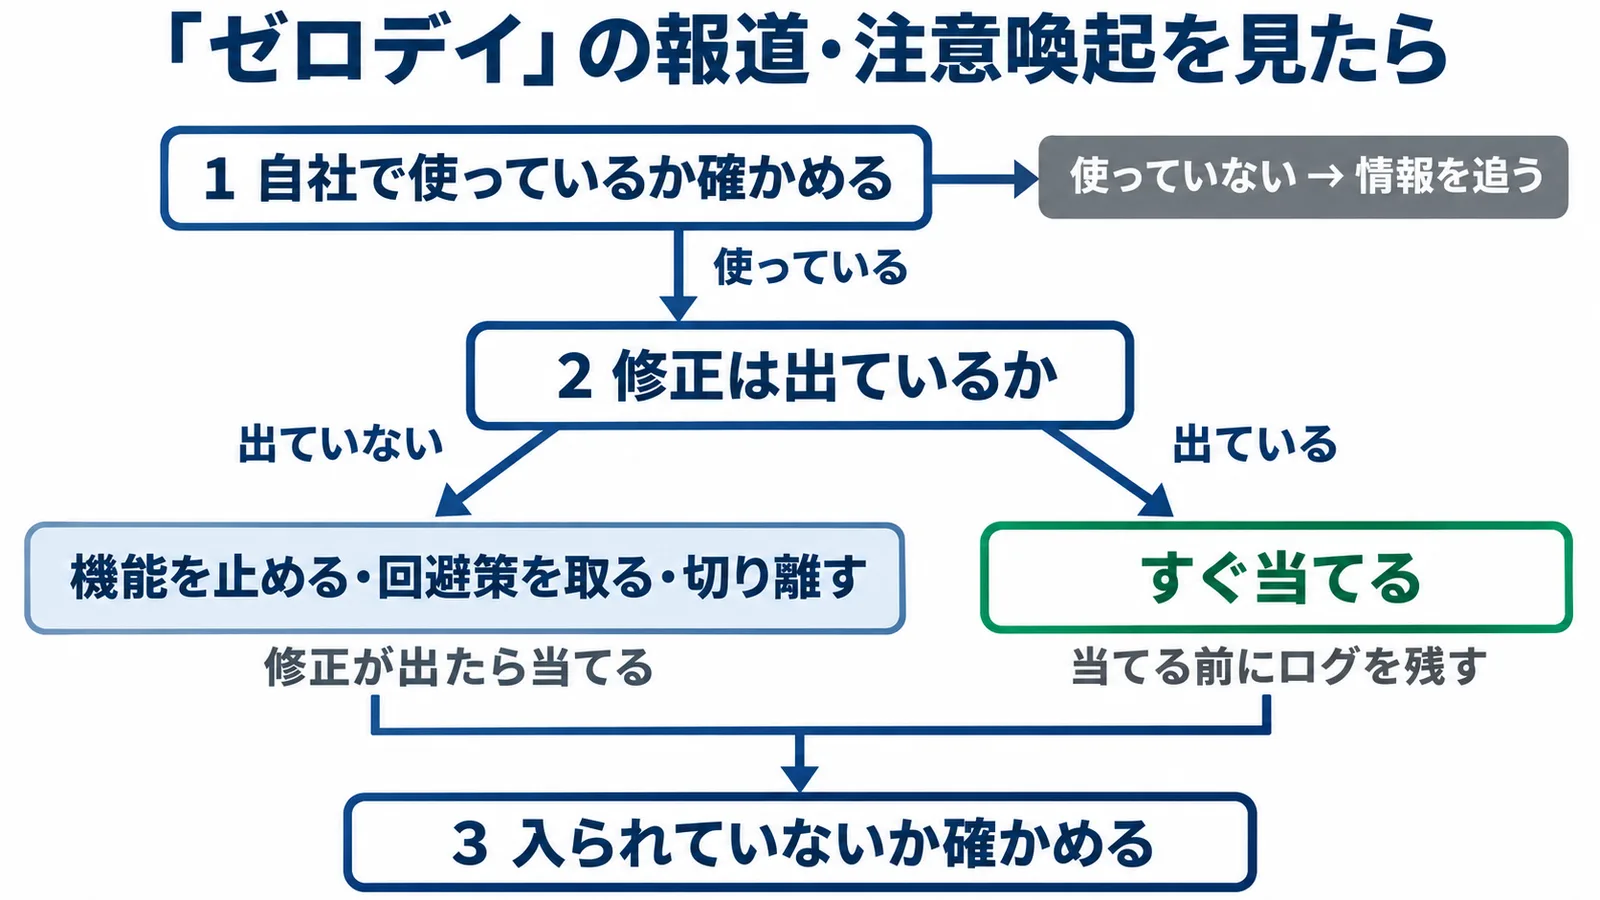
ゼロデイ攻撃は、開発元などが脆弱性(セキュリティ上の弱点)の対策情報を公表する前に、その弱点を悪用して行う攻撃です。修正がまだない脆弱性の報道を見たら、まず自社で使っているかを確かめ、修正が出るまでは機能を止める・回避策を取る・切り離すのどれかでしのぎ、修正が出たらすぐ当てる、の順で進めましょう。
ここでは、ゼロデイ攻撃とNデイ攻撃の違い、注意喚起の読み分け方、使っているかの確かめ方と保守会社に聞くこと、修正が出るまでと出た後の手順、入られた形跡があったときの相談先を順にまとめます。
ゼロデイ攻撃とは(Nデイ攻撃との違い)
ゼロデイ攻撃とは、開発元などが脆弱性の対策情報を公表する前に、攻撃者がその脆弱性を悪用して行う攻撃です。脆弱性とは、製品やサービスに含まれるセキュリティ上の弱点のことで、悪用されると機能を不正に使われたり、情報を消されたり漏らされたりします。手口は脆弱性ごとにさまざまですが、例えば、ネットワーク機器の脆弱性を悪用して、離れた場所から好きなプログラムを動かす攻撃があります。
似た言葉にNデイ攻撃があります。修正プログラム(パッチ)や回避策が公開されてから、利用者がそれを当てる・回避策を取るまでの期間の脆弱性を「Nデイ脆弱性」と呼び、これを狙うのがNデイ攻撃です。脆弱性の管理が適切でないと、対策していない期間が長くなり、被害に遭うリスクが大きくなります。
例えば、リモートアクセス用の機器の脆弱性では、修正したバージョンが2025年5月に出ていたにもかかわらず、2025年8月以降に国内で悪用され、機器に不正なファイルを置かれるなどの被害につながった事案があります[6]。これは修正が出た後に当てていなかった機器が狙われた例で、ゼロデイ攻撃ではなくNデイの側の話です。
脆弱性の発見から、それを悪用した攻撃が起きるまでの時間は短くなっています。公表された脆弱性に対しては、短い期間で攻撃ツールが作られ、売られたり攻撃サービスとして提供されたりすることがあります。ゼロデイ攻撃は、IPAの「情報セキュリティ10大脅威 2026」(組織編)の4位「システムの脆弱性を悪用した攻撃」の手口の1つで、対策は「修正パッチが無いことを前提とした多層防御、異常を検知する仕組み・体制を構築する」ことです[1]。なお、10大脅威の順位は、対策の優先順位ではありません。自社で使っている機器やソフトに照らして考えましょう。
報道・注意喚起を見たら、まず確かめる3つ
確かめるのは、自社で使っているか、外から入れる状態か、修正はもう出ているか、の3つです。この3つがわかれば、次に何をするかが決まります。
公的機関の注意喚起は、緊急度で分けられています。IPAの「重要なセキュリティ情報」では、「緊急」は影響度の高い問題が公開され、かつそれを悪用した攻撃が行われているもの、「注意」は影響度の高い問題が公開された、または今後攻撃が行われる可能性があり対策が必要なものです。どちらも情報を公開した時点の区分です[2]。
注意喚起に出る脆弱性には、修正が出ているか、悪用が確認されているかで、いくつかの状態があります。2026年10月には、ウェブサイトなどに使われるPHPという部品について、修正の公開予定が告知され、修正がまだ出ていない段階で、使っているものを可能な範囲で棚卸しするよう求められました。この時点で、悪用した攻撃はIPAでは確認されていませんでした[3]。同じ月のWindowsなどの月例の更新では、含まれた脆弱性の1つについて、修正の公開の時点ですでに悪用が確認されていて、「緊急」とされました[9][2]。ネットワーク機器の注意喚起では、悪用が確認され、修正版はあるものの回避策は提供されていない例[4]と、修正を当てられないときの暫定策が用意された例[5]がありました。
| 状態 | やること |
|---|---|
| 修正がまだない | 使っているかを確かめ、機能を止める・回避策・切り離しを決める |
| 修正と同時に、悪用が確認されている | すぐ当てる。当てた後、入られていないか確かめる |
| 修正はあるが、回避策がない・暫定策がある | すぐ当てる。当てられないなら暫定策か、止める・切り離す |
特に、VPN機器などのネットワーク機器や、ウェブサイトを作る仕組み(CMS)のように、インターネットから直接入れる製品の脆弱性は、攻撃プログラムが公開されると多くの企業に被害が及ぶおそれがあります[1]。社内からしか使えない機器より、外から入れる機器を先に確かめましょう。
自社で使っているかの確かめ方
機器とソフトの一覧で探し、一覧にない・わからないものは保守会社や販売店に聞きます。
機器やソフトの持ち物と構成をまとめて管理しておくと、修正の当たり具合がわかり、脆弱性のあるソフトやサポートの切れた機器をすぐに洗い出せます。SCS評価制度の★3でも、パソコンやサーバの製造元・OS・台数を把握する仕組みと、修正の当て方を含む管理のルールが求められます。基準の中身は3-1-1 情報機器、OS及びソフトウェアに関する情報の把握、一覧の作り方は台帳は4つ:パソコン・ソフト・アカウント・クラウドにまとめています。
ただし、一覧があっても、機器の中で使われている部品まではわからないことがあります。先の例のような部品は、ソフトやネットワーク機器の内部で使われている場合があり、その利用状況は利用者の側では把握できない場合があります。まずは製品のマニュアルや、開発元が公開するセキュリティ情報を確かめます。一方で、IPAは、今の時点では、使っているすべての製品について、内部でその部品を使っているかを1つずつ確かめることまでは求めていません。利用状況がわからない製品も、開発元や提供元からの情報を引き続き確かめるよう呼びかけています[3]。すべてを自分で調べ切ろうとせず、わかる範囲で確かめ、残りは開発元の情報を待ちましょう。
使っていても、影響を受けるとは限りません。例えば、リモートアクセス用の機器で、ある機能が有効なときだけ影響を受ける脆弱性や、ネットワーク機器で、特定の設定が有効な構成が影響を受ける脆弱性があります。対象の製品を使っている場合は、開発元や販売代理店が提供する情報を参考に、調査や対策、回避策を進めます。
機器の設定や保守を外に任せている会社なら、保守会社や販売店に次のことを聞きましょう。
- 報道の製品を使っているか
- 今のバージョン
- 影響を受ける機能・設定を使っているか
- インターネットから入れる設定か
- 回避策と修正の予定
- 誰がいつ当てるか
修正が出るまでにやること(機能を止める・回避策・切り離す)
悪用される機能を止める、開発元の回避策を取る、ネットワークから切り離す、通信を見張って止める、のどれかで、修正を当てるまでの間をしのぎます。
SCS評価制度の★3の4-4-4-2では、やむを得ず期限内に更新できないとき、「アップデート適用までの間」、次のいずれかで脆弱性を悪用されるリスクを下げることを求めています[7]。
- 悪用の対象となる機能を無効にする
- 開発元が推奨する回避策を取る
- 対象の機器をネットワークから分ける
- 通信を見張り、不正な通信を止める
この基準は、修正がまだない場合を直接書いたものではなく、検証に時間がかかるなどで更新が間に合わない場合のものです。それでも、修正を待つ間に取れる手としてそのまま使えます。基準の全体は4-4-4 セキュリティパッチ・アップデートの手続で確かめられます。
注意喚起で示された例では、使っていない機能のサービスをすべて無効にする回避策や、修正を当てられない場合に影響を軽減する暫定策がありました。一方で、回避策が提供されないこともあります。
| 手 | 例 | 気をつけること |
|---|---|---|
| 機能を止める | 使っていない機能のサービスを無効にする | その機能を使う業務が止まる |
| 回避策を取る | 開発元の暫定策を設定する | 手順どおりに。修正の代わりではない |
| 切り離す | VPN機器を一時的に止める、外から入れないようにする | 社外からの接続ができなくなる |
| 見張って止める | 保守会社の監視で不正な通信を止める | 用意がないと、その日には始められない |
回避策も修正もないときは、機能を止めるか切り離すかを、経営者と決めましょう。例えば、在宅勤務の社員がVPNで社内につないでいる会社なら、VPN機器を止めると在宅での仕事が止まります。止める期間と、その間の働き方を、担当者だけでなく経営者が決めておくと迷いません。
修正の公開予定が前もって告知されることもあります。先の部品の例では、公開予定の日時が知らされたうえで、脆弱性の詳細が公開された場合や悪用が確認された場合には前倒しの可能性があるとされました。告知を見たら、誰が当てるか、手順、業務を止める時間を先に決めておき、公開されたらすぐ当てられるようにしておきましょう。ふだんの更新の期限(★3では、重大な脆弱性などを直す更新はリリースから14日以内)の考え方はSCS★3の4-4-4で求められることにまとめています。
修正が出たら、すぐ当てる
悪用が確認されているものは、修正が出たその日から当てる準備に入りましょう。
2026年10月のWindowsなどの更新では、悪用の事実が確認済みで、今後被害が拡大するおそれがあるとして、至急の適用が呼びかけられました[9]。警察庁も「利用しているVPN機器やOS等の更新ファイルやセキュリティパッチが公開された場合は速やかに適用して、ぜい弱性を残さないようにしてください」と呼びかけています[11]。ランサムウェアの被害を受けた組織へのアンケートでは、侵入経路の約5割をVPN機器が占めています[12]。
★3の4-4-4-2が求める「14日以内」[7]は、悪用が確認されたものを待ってよい期間ではなく、上限として考えましょう。どれから当てるかの決め方はどれから当てる?優先順位の決め方にあります。
当てる前に、機器のログを残しておきましょう。修正版を当てるときに製品を再起動すると、ログが消える可能性があるため、ログを調べるなら、その前に保全しておくことを検討します[6]。ログが消えると、修正の前に入られていたかを後から確かめにくくなるため、保守会社に「当てる前にログを保存してください」と伝えましょう。
Windowsのゼロデイ脆弱性と報じられたら
Windowsの修正はWindows Updateで配られるため、社員のパソコンで更新と再起動が済んでいるかを確かめます。
Windowsの更新は毎月決まった日に出ますが、問題が見つかって次の月の更新を待てない場合には、月例とは別に臨時の更新(帯域外の更新)が出される場合があります[10]。セキュリティの更新は通常、Windows Updateで自動的にダウンロード・インストールされますが、適用には再起動が必要になることがあります。更新を会社で管理している場合は、早めに配ります[9]。自動の更新に任せている会社でも、社員に再起動を呼びかけ、パソコンごとに更新が終わっているかを確かめましょう。
修正がまだ出ていない段階では、開発元が回避策を公開しているかを確かめます。パソコンの更新をどこまで自動に任せるかは、どこまで自動に任せてよいかで整理しています。
当てた後に、入られていないか確かめる
修正を当てても、それより前に入られていたかどうかは別に確かめます。
JPCERT/CCは、すでに悪用が確認されている脆弱性について、「速やかに対策の適用および侵害有無の調査を実施してください」と呼びかけています[4]。開発元や調査会社が、入られたかを確かめる方法や痕跡の情報を公開することもあります。攻撃の例には、Webshell(外から機器を操作するための不正なファイル)を置く、機器の上で新しいユーザーを作る、機器を通って社内のネットワークに入る、などがあります。
機器のログを自分で読み解くのが難しいときは、保守会社や開発元に、公開された確かめ方に沿って調べてもらいましょう。調査を頼む費用は、会社の規模や契約で変わるため、この記事では載せていません。
入られた形跡が見つかったら、最初にやることは何かおかしいと思ったら、最初にやることにまとめています。相談先として、IPAの企業組織向けサイバーセキュリティ相談窓口では、初動対応の相談を受け、ほかに必要な相談先や報告先を紹介しています。ただし、事案の調査や解析はしていません[13]。JPCERT/CCは、インシデントの初動対応のサポートなどの依頼を受け付けています[14]。窓口ごとの違いはどこに相談する?サイバー攻撃の相談窓口で確かめられます。
ふだんからの備え
修正がない期間があることを前提に、入口を絞り、異常に気づける形にしておきます。ゼロデイ攻撃への対策は、修正パッチがないことを前提とした多層防御と、異常を検知する仕組み・体制です。
情報は、IPAの重要なセキュリティ情報で受け取れます。メールニュースの「セキュリティ対策情報」に登録すると、電子メールでも届きます。報道より先に知り、すぐ照らし合わせられるように、機器とソフトの一覧も作っておきましょう。
ほかに、次の記事が備えになります。
- 外から入れる入口の守り方は入口を塞ぐ(VPN機器・リモートデスクトップ)
- 入口のアカウントの守り方はどこから入れる?会社のアカウントの順番
- 異常に気づく仕組みは中小企業にEDRは要る?
- 毎月の更新の回し方は社内で毎月回す手順
中小企業が今日やること
よくある質問
ゼロデイ脆弱性とゼロデイ攻撃は違う?
脆弱性は弱点そのもので、攻撃はそれを悪用する行為です。ゼロデイ攻撃は、開発元などが脆弱性の対策情報を公表する前に、その脆弱性を悪用して行う攻撃です。報道で「ゼロデイ脆弱性」と書かれていても、修正がもう出ているか、悪用が確認されているかは、注意喚起を見ないとわかりません。この記事の「まず確かめる3つ」の表で、どの状態かを見分けましょう。
回避策を取ったら、修正は当てなくていい?
修正は当てます。★3でも、機能を止める・回避策などは「アップデート適用までの間」の対策です。回避策は修正までのつなぎと考え、修正が出たらすぐに当てましょう。
ウイルス対策ソフトがあれば防げる?
1つの製品だけで足りるとは言えません。ゼロデイ攻撃への対策は、修正パッチがないことを前提とした多層防御と、異常を検知する仕組み・体制です。パソコンの守りは会社のパソコンにセキュリティソフトは必要かで整理しています。異常に気づく仕組みについては中小企業にEDRは要る?も参考にしてください。
報道の製品をうちで使っているかわからない
保守会社や販売店に聞きましょう。機器の中で使われている部品は、利用者の側からはわからない場合があり、まずは製品のマニュアルや開発元のセキュリティ情報を確かめます。わからない製品も、開発元からの情報を引き続き確かめていきます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月23日確認
- 重要なセキュリティ情報(IPA) 2026年11月5日確認
- 【事前準備のお願い】PHPのセキュリティリリース公開予定について(IPA) 2026年11月5日確認
- NetScaler ADCおよびNetScaler Gatewayにおける複数の脆弱性(CVE-2026-88771、CVE-2026-88772等)に関する注意喚起(JPCERT/CC) 2026年11月5日確認
- F5 BIG-IP Access Policy Managerにおけるヒープベースのバッファオーバーフローの脆弱性(CVE-2026-94127)に関する注意喚起(JPCERT/CC) 2026年11月5日確認
- Array Networks Array AGシリーズにおけるコマンドインジェクションの脆弱性に関する注意喚起(JPCERT/CC) 2026年11月5日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- Microsoft 製品の脆弱性対策について(2026年10月)(IPA) 2026年10月23日確認
- Windows クライアントのリリース サイクルを更新する(Microsoft) 2026年10月23日確認
- ランサムウェア被害防止対策(警察庁) 2026年10月1日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月16日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月29日確認
- インシデント対応依頼(JPCERT/CC) 2026年10月29日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。