
DDoS攻撃(分散型サービス妨害攻撃)とは、乗っ取った多数の機器から大量の通信を一斉に送り、Webサイトなどを遅くしたり止めたりする攻撃です。 外からはサーバーの障害やアクセスの集中と見分けにくいため、まずいつもの状態と比べて確かめます。攻撃なら事業者と一緒に通信を止め、利用者に知らせ、記録を残して警察に相談します。
DDoS攻撃の仕組みとDoS攻撃との違い、攻撃か障害かを見分けるときに見るところ、落ちたときの5つの手順、相談できる4つの窓口と国の共通様式、お金をかけない順の備えをまとめます。
DDoS攻撃とは?DoS攻撃との違い
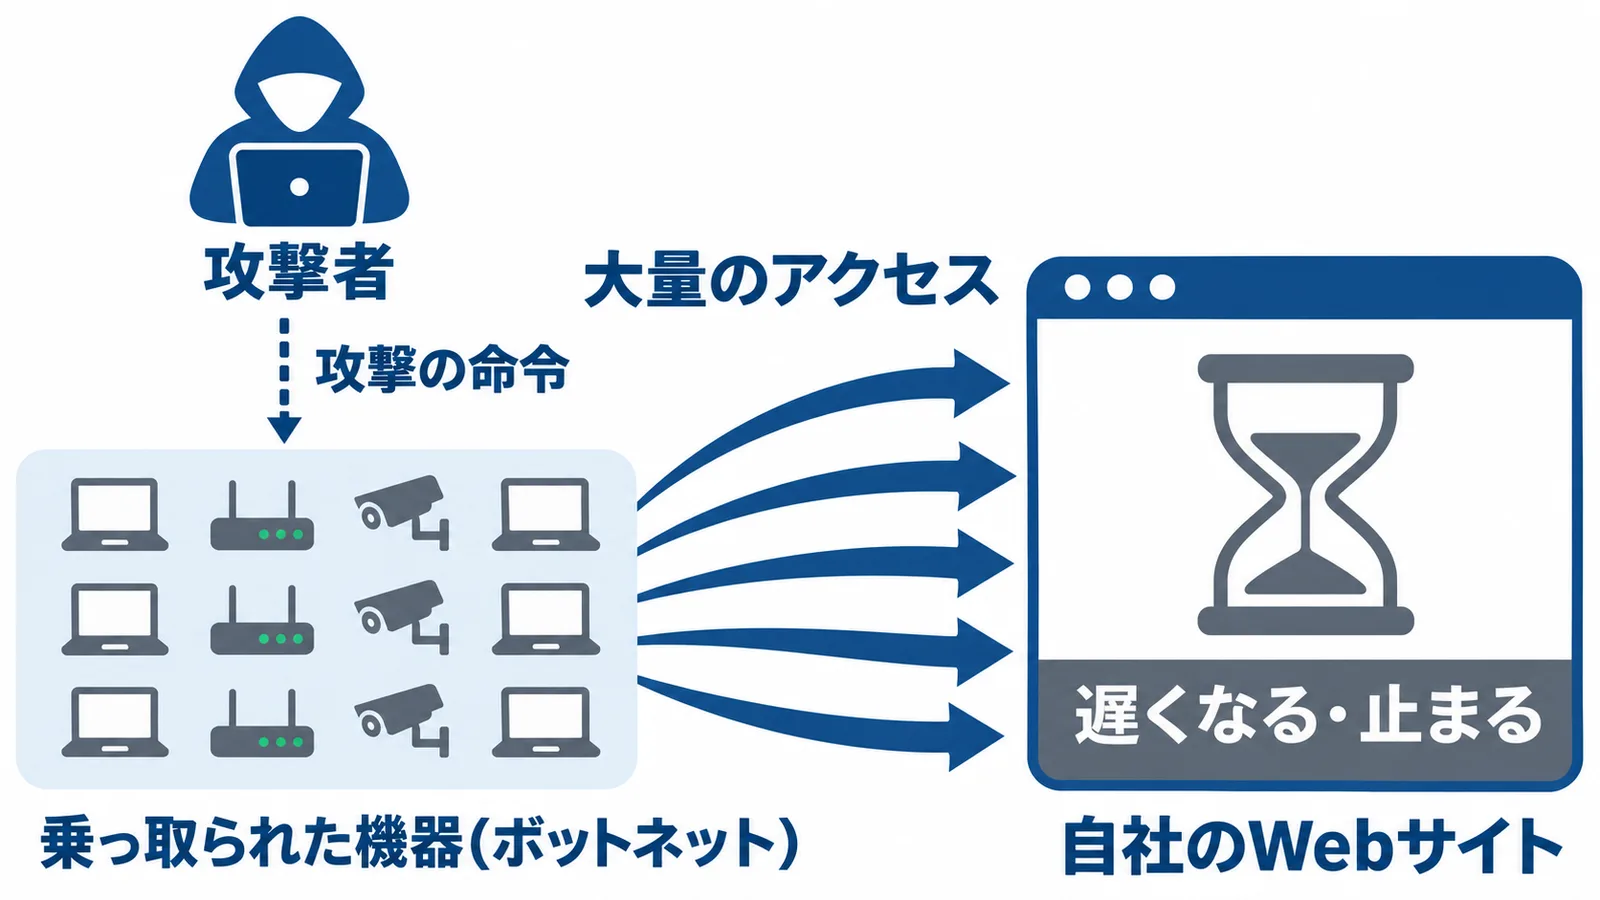
DDoS攻撃は、攻撃者に乗っ取られた複数の機器のネットワーク(ボットネット)から、インターネット上のサービスに大量のアクセスを一斉に仕掛けて負荷をかけたり、回線を埋めたりして、使えなくする攻撃です。 攻撃を受けると、Webサイトが見られなくなったり、応答が著しく遅れたりして、サービスを正常に出せなくなるおそれがあります[1]。
多数の機器から狙った機器やネットワークに一斉に大量の通信を送り、使えない状態にする攻撃のうち、特に複数の通信元から分散して大量の通信を送るものを、DDoS攻撃と呼びます[7]。DDoSは「Distributed Denial of Service」の略で、サービス妨害攻撃(Denial of Service。DoS攻撃)を、分散して(Distributed)行うという意味です。
例えば、会社のWebサイトに、多数のルーターやカメラから同時にアクセスが押し寄せ、ふだんの客がページを開けなくなる、という形です。攻撃者は、主義主張を見せるためや、攻撃をやめる代わりに金銭を求めるために、DDoS攻撃を仕掛けることがあります[1]。
主な手口は次の5つです[1]。
| 手口 | 何をするか |
|---|---|
| ボットネットを使う攻撃 | 乗っ取ったIoT機器などに命令を出し、Webサイトや名前の問い合わせに答えるDNSサーバーに大量にアクセスさせる |
| フラッド攻撃 | 通信のかたまり(パケット)を大量に送りつける。SYN・ACK・FINフラッドなどがある |
| リフレクション攻撃 | 送り元を標的のサーバーに偽って多数のDNS・NTPサーバーなどに問い合わせ、その応答を標的に集める |
| ランダムサブドメイン攻撃(DNS水責め) | 標的のドメインにでたらめな文字を足して問い合わせ、DNSサーバーに負荷をかける。ふつうの問い合わせと区別できず、根本の対策が難しい |
| DDoS代行サービスの利用 | 専用のサイトやSNSなどで請け負うサービスを使う。専門の技術や設備がなくても行える |
DDoS攻撃は、IPAの「情報セキュリティ10大脅威2026」(組織編)で9位に入り、2年連続7回目の選出です[1]。ほかの脅威と対策の順番は、情報セキュリティ10大脅威2026でまとめています。
国内では、2024年12月から2025年1月の年末年始に、航空事業者・金融機関・通信事業者などへのDDoS攻撃が相次ぎました。IoTのボットネットなどが使われ、UDPフラッド攻撃やHTTPフラッド攻撃など、複数の種類の攻撃がありました[2]。
攻撃?障害?見分けるときに見るところ
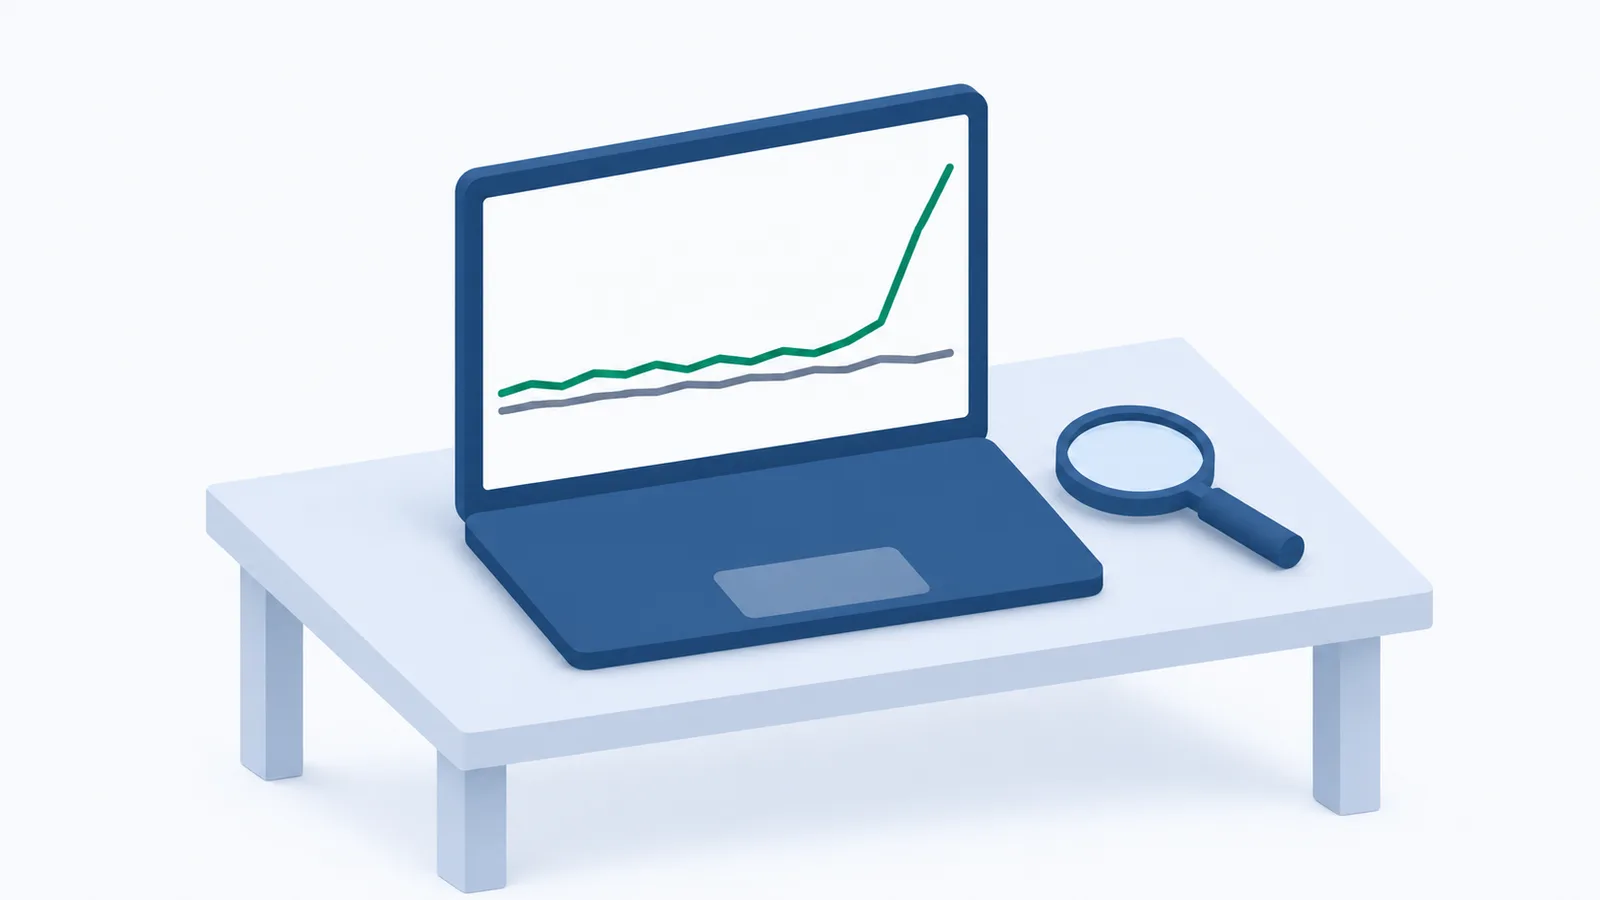
サイトが遅い・止まっただけでは、攻撃か、サーバーの障害か、正規のアクセスの集中かは見分けにくいため、いつもの状態と比べて確かめます。 実際に、最初は「ネットワークの不具合」としてメールの受信やホームページの障害を公表し、一度復旧した後にまたつながりにくくなり、続報で原因がDDoS攻撃だったとわかった会社があります[1]。
自社ではなく、契約しているサーバー会社が攻撃を受けることもあります。2025年7月には、サーバー会社がDDoS攻撃を受け、そのサーバー会社のWebメールと管理画面(コントロールパネル)に入れない・入りにくい状態になりました。原因は、複数のIPアドレスからの大量のログインの試みでした[1]。
見分けるには、ふだんの姿を知っておくことが手がかりになります。平常時の通信の状況を知っておくと、異常な通信に早く気づけます[2]。国の記載例では、ふだん1日10件ほどの入会の申し込みが1分間に約1,000件届き、サイトがつながりにくくなっています[3]。
サイトがおかしいと感じたら、次のところを確かめましょう。
- サーバー会社・回線・CDNの障害のお知らせ
- 管理画面のアクセス数と通信量
- 同じ送り元・特定の地域からの大量の要求
- フォームやログインへの異常な数の送信
- メールなどほかのサービスの状態
- 告知や販売開始などの心当たり
アクセス数は「いつもの何倍か」で見ます。自社のサイトだけでなくメールや管理画面も止まっているなら、サーバー会社の側で何か起きている可能性も考えます。反対に、自社で新しい告知や販売を始めた直後なら、正規の利用者が集まっているだけかもしれません。迷ったら、次の見出しの手順どおりにサーバー会社へ連絡し、事業者の側で見えていることを聞きましょう。
落ちたら最初にやること
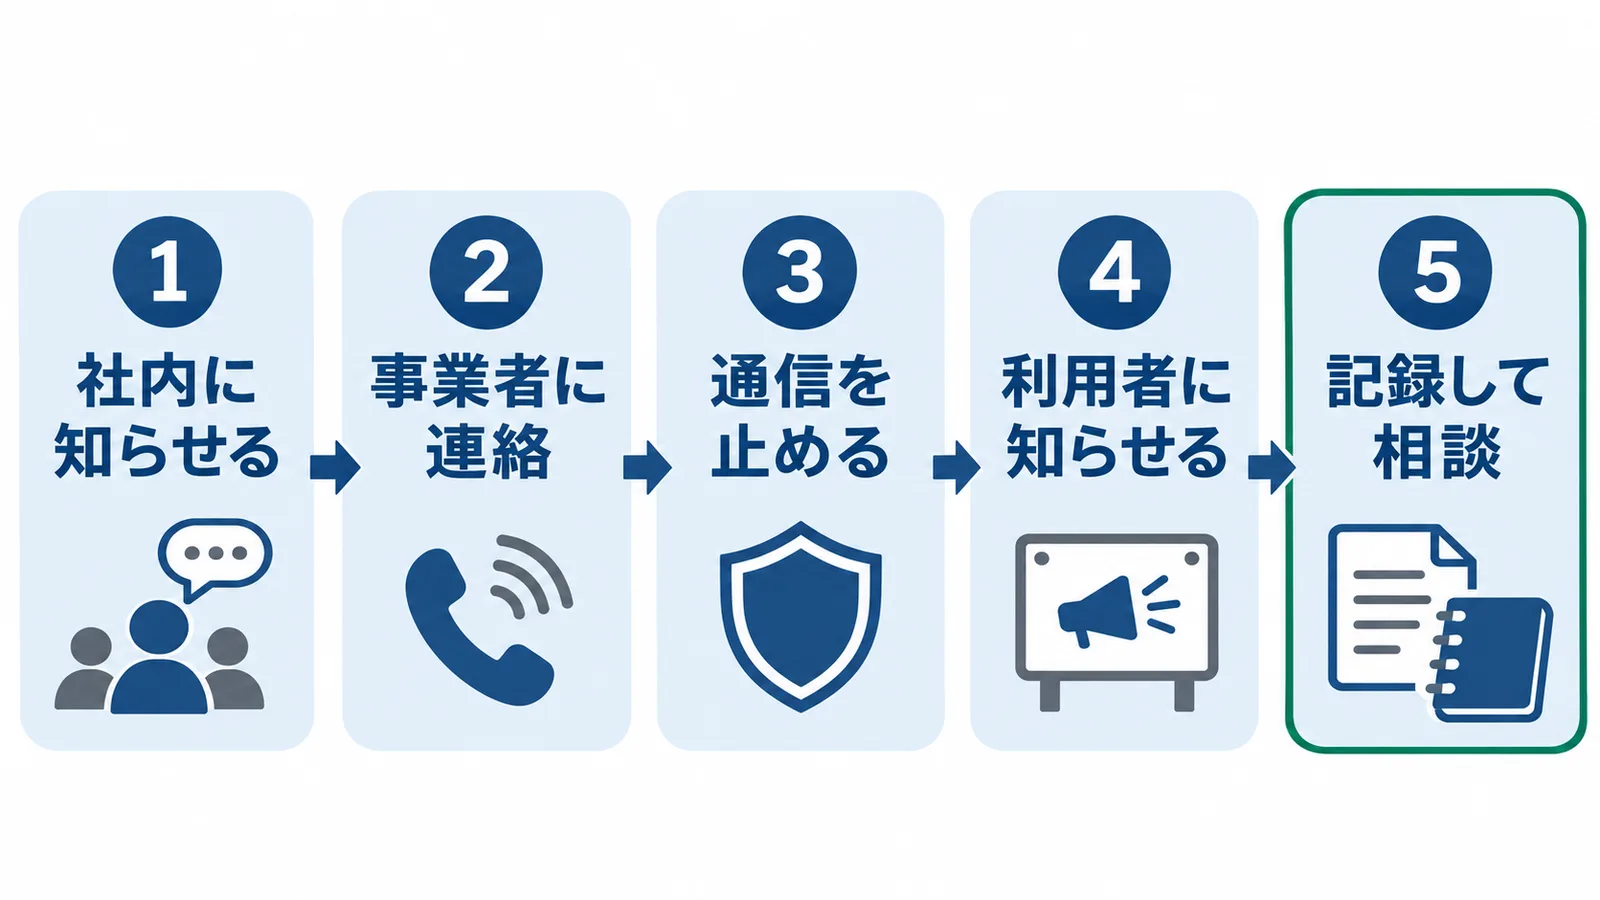
攻撃の疑いがあれば、社内の担当に知らせ、サーバー会社など事業者と一緒に通信を止め、利用者に状況を知らせ、記録を残します。 被害を受けた後の対応には、社内の対応チーム(CSIRT)への連絡、攻撃元のIPアドレスからの通信をブロックするなどの通信の制御、利用者への状況の告知、影響の調査と原因の追究があります[1]。落ちた直後にやることを、次の5つの手順にまとめました。
- 社内に知らせる: 担当者と経営者に伝え、気づいた時刻と症状を書き始める
- 事業者に連絡: サーバー会社・回線・CDNの事業者に、いつから・どのサイトで・何が起きているか・管理画面で見えた数を伝える
- 通信を止める: 事業者と止め方を決める
- 利用者に知らせる: SNSや、別のサーバーに置いたお知らせのページで状況を伝える
- 記録して相談: 記録をまとめ、警察などの窓口に連絡する(次の見出し)
3の止め方には、海外などに割り当てられたIPアドレスからの通信の遮断があります。国内からだけアクセスを受けるシステムなら特に有効ですが、正規の通信への影響も考えて決めます。同じIPアドレスから、しきい値を超えて大量に届く要求を遮断する機能もあります。回線やクラウドの事業者が用意しているDDoS攻撃の通信の遮断などの対策を使うのも有用です[2]。
先ほどのサーバー会社の例では、大量のログインの試みが16時30分ごろに始まり、17時45分ごろに攻撃元の一部の地域のIPアドレスからのアクセスを遮断しました。アクセスが落ち着いた後、正常に使えることを確かめています[1]。始まりから遮断まで、約1時間15分でした。
4は、サイトが止まっているあいだも客や取引先が状況を知れるようにするためです。止まったサイトの上にはお知らせを出せないので、SNSや別のサーバーを使います。
攻撃をやめる代わりに金銭を求められることもあります[1]。そのときは自社だけで決めず、警察に相談してください。窓口は次の見出しで紹介します。社内での連絡の回し方はインシデント対応の社内の連絡も参考になります。
どこに連絡する?警察への相談と国の共通様式
DDoS攻撃を受けたら、警察に相談・通報できます。2025年10月からは、国の「DDoS攻撃事案共通様式」を使って、わかる範囲で伝えられます。 相談先は、次の4つです[2][4][5][6]。
| 窓口 | 何をしてくれるか | 連絡のしかた |
|---|---|---|
| サーバー・回線・CDNの事業者 | 攻撃の通信の遮断などの対策 | 契約している事業者の障害窓口 |
| 警察 | 通報・相談・情報提供を受ける。被害届は警察署で受ける | 全国統一のオンライン受付窓口(都道府県警察本部か警察署を選ぶ)、被害届は最寄りの警察署 |
| JPCERT/CC | 攻撃元のIPアドレスの管理者にログを渡し、調査・対応を依頼する。攻撃元が多いときは優先順位を決めて対応する | Webフォームかメール(原則として電話は受けない) |
| IPA 企業組織向けサイバーセキュリティ相談窓口 | 初動の助言、応急の処置の案、専門業者の一覧やほかの相談先の紹介。調査や解析はしない | メール |
警察には、サイバー事案に関する相談窓口のオンライン受付から連絡できます。被害に遭った具体的な事実を伝えるのが「通報」、助言を求めるのが「相談」です[4]。JPCERT/CCに対応を依頼するときは、攻撃に関するログを用意します。JPCERT/CCは、捜査や犯人の特定はしません[5]。
国の共通様式は、報告先が多く、被害を受けた組織に報告の負担がかかっていることから作られ、2025年10月1日から使われています。使える手続には「警察への相談」が入っています。DDoS攻撃の被害について、事業者が希望する場合に使える様式で、全部の項目を書く必要はなく、報告の時点でわかっている範囲で書けば足ります[3]。
様式には、事案の概要・事実経過・影響を受けたシステム・攻撃の技術的な情報・公表の実施状況などを書く欄があります[3]。主な項目は、そのまま「記録しておくこと」の一覧として使えます。
| 様式の項目 | 記録しておくこと |
|---|---|
| 事案の概要 | どのサイトに、何が起きたか |
| 事実経過 | 気づいた時刻、社内の共有、遮断、復旧などの時系列 |
| 影響を受けたシステム | 止まったサイトと、いまの稼働の状況 |
| 観測期間 | 攻撃の始まりと終わり(2回目以降も) |
| 攻撃類型 | フラッド攻撃・リフレクション攻撃など、わかる範囲で |
| 送信元情報 | 送り元のIPアドレス・ポート番号など |
| 送信先情報 | 狙われたIPアドレスや機器・アプリ |
| 通信量 | 通信の量や、一定の時間に届いた要求の数 |
| 公表の実施状況 | 公表したか、予定か、検討中か |
様式と記載例は、国家サイバー統括室の報告様式のページから開けます。書いた内容は、希望しない旨を書かなければ国家サイバー統括室に共有されます[3]。
金融・通信・航空など、法令やガイドラインで報告が求められる分野の会社は、所管の省庁への報告にもこの様式を使えます。重要インフラの事業者などは、希望しない旨を書いても共有されることがあります[3]。DDoS攻撃のほかに個人情報が漏れたおそれがあるときは、個人情報保護委員会への報告が要る場合があります。報告が要るかどうかは、情報漏洩の記事の報告の条件で確かめてください。
前もってできること(お金をかけない順)
DDoS攻撃はすべてを防げるものではないため、まず「止まったら困るサイトか」を決め、止まったときの知らせ方と連絡先を用意します。 DDoS攻撃への対策には、多くの費用と時間がかかるものもあり、すべてのDDoS攻撃を未然に防げるわけではありません。それでも、攻撃されたときの備えとして、機器やシステムの設定の見直しやソフトの更新など、身近な対策から進められます[2]。
最初に、コストをかけてでも守るサービスと、一定期間止まってもよいサービスを分け、それぞれの方針を決めます[2]。中小企業のサイトなら、例えば次の3つに分けて考えるとわかりやすくなります。
| サイトの種類 | 止まったときの影響 | 考えること |
|---|---|---|
| 会社案内だけ | 電話やメールで業務は回る | まず知らせ方と連絡先を用意する |
| 問い合わせ・予約・採用の受付 | 受付が止まり、取りこぼしが出る | 代わりの受付(電話・メール)を決めておく |
| ネット販売・会員サービス | 売上や利用者に直結する | 事業者の対策や、お金をかける対策も比べる |
攻撃を受けたときの被害を想定した備えとして、次の4つがあります[2]。
- 平常時の通信量を知り、記録を残す
- 異常な通信で担当者に知らせが届く設定
- SNSで知らせる手順とお知らせのページ
- 警察などの連絡先と代わりの手段の手順書
記録は、通信量がいつも変わることをふまえて保存期間を決め、一定期間残します[2]。お知らせのページは、止まったサイトとは別のサーバーに用意しておきます[2]。サイトが止まったときのマニュアル、代わりのサーバー、SNSなどの告知の手段を整えておくことも、被害の予防に入っています[1]。手順書に書く連絡先や役割など、事前に決めておくことの全体はインシデント対応の事前の準備で整理しています。
あわせて、契約しているサーバー会社に次のことを確かめておきましょう。
- DDoS対策が標準で入っているか
- 攻撃のとき連絡が来るか、何をしてくれるか
- 海外からのアクセスを止められるか
- 夜間・休日の連絡先
費用や手間がかかる対策には、次のようなものがあります[1][2]。
- CDN(コンテンツを各地のサーバーから配る仕組み)。使うなら元のサーバーのIPアドレスを隠す
- WAF・IDS/IPS・UTM・DDoS攻撃の対策の専用装置
- 回線・クラウドの事業者のDDoS対策
- サーバーや回線の冗長化(切り替えを許される時間内に)
サーバーや通信の機器に、パケットの絞り込みやフラッド攻撃への防御などDDoS攻撃に対抗する機能があれば、有効にしておくことも身近な対策の1つです[2]。費用や手間がかかる対策のどれを選ぶかは、上の表の「止まったときの影響」で決めます。サーバー会社の標準の対策で何ができるかは、WAFの標準機能でできることも参考になります。サイバー保険の検討も、被害の予防の1つです[1]。保険で何が補償されるかはサイバー保険の補償の範囲にまとめています。
自社の機器が攻撃に使われないために
DDoS攻撃に使われるボットネットには、乗っ取られたルーターやカメラなどのIoT機器が含まれるため、自社の機器の設定と更新を確かめます。 ルーターやIPカメラなどがウイルスに感染すると、ボットネットに組み込まれ、攻撃に加担してしまうおそれがあります[2]。攻撃の踏み台にされないために、サポートの切れたIoT機器は使わないようにします[1]。
確かめることは、次の5つです。
- ルーター・カメラの設定とアップデート
- サポートの切れたIoT機器を使わない
- OSやソフトへのパッチの適用
- 自社のDNSサーバーの問い合わせの制限
- 送り元を偽った通信を出さない設定
中小企業でまず関係するのは、事務所のルーターや防犯カメラです。DNSサーバーを自社で管理しているなら、外の不特定のIPアドレスからの再帰的な問い合わせを許さない設定(オープン・リゾルバ対策)にします。更新の回し方はセキュリティパッチの記事、社内の機器をもれなく把握する方法はIT資産管理の記事で紹介しています。
SCS★3・取引先との関係
SCS評価制度の★3・★4は、DDoS攻撃に特有の対策を必ずしも求めていません。 ★3・★4の解説書が整理した脅威の表で、DDoS攻撃などの「高負荷攻撃」に対応する要求事項は「-」になっています[8]。
★4の7-1-1(事業継続の要件に沿った復旧の準備)の解説には、ランサムウェアのようにシステムを使えなくする攻撃を想定して、ふだん使うシステムに加えて予備のシステム(待機系)を整えることが考えられる、という例があります[8]。DDoS攻撃に向けた項目ではありませんが、止まったときにどう業務を続けるかを考えるときの参考になります。
取引先からDDoS攻撃への備えを聞かれたら、「止まったときの手順と連絡先がある」と答えられるようにしておきましょう。★3の項目全体はSCS評価制度チェックリストで確かめられます。
中小企業が今日やること
よくある質問
DDoS攻撃で情報は漏れますか?
DDoS攻撃は、大量の通信でサービスを使えなくする攻撃です。先に紹介した、障害を経て原因がDDoS攻撃とわかった会社は、その時点で情報の漏えいは確認されていないと公表しました[1]。ただし、これは1社の公表です。ほかの攻撃もあわせて受け、情報が漏れたおそれがあるときは別に調べます。そのときの対応は情報漏洩が起きたらにまとめています。
WAFを入れれば防げますか?
WAFはDDoS攻撃の影響を減らす装置・サービスの1つですが、すべてのDDoS攻撃を未然に防げる対策はありません[2]。WAFが何をするもので、自社のサイトに要るかはWAFの記事で確かめてください。
小さな会社のサイトも狙われますか?
どの会社が狙われるかは状況で変わるため、この記事では言い切りません。ただ、DDoS代行サービスを使えば、専門の技術や設備がなくても攻撃できます[1]。また、サーバー会社が攻撃を受けて、そのサーバー会社のWebメールや管理画面に入りにくくなった例もあります[1]。自社が直接狙われなくても、使っているサービスが影響を受けることがあると考えて備えましょう。
攻撃をやめる代わりにお金を求められたら?
攻撃者が、攻撃をやめる代わりに金銭を求めることがあります。DDoS攻撃をほのめかして身代金を求める攻撃もあります[1][7]。自社だけで判断せず、警察の窓口に相談してください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月28日確認
- DDoS攻撃への対策について(注意喚起)(内閣サイバーセキュリティセンター) 2026年11月10日確認
- サイバー攻撃による被害発生時のインシデント報告様式の統一について(内閣官房 国家サイバー統括室) 2026年11月10日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月29日確認
- インシデント対応依頼(JPCERT/CC) 2026年10月29日確認
- サイバーセキュリティ 相談・届出窓口一覧(企業組織向けサイバーセキュリティ相談窓口)(IPA) 2026年10月29日確認
- サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説(内閣府ほか) 2026年11月3日確認
- ★3・★4 要求事項・評価基準 解説書(IPA(SCS評価制度 制度運営機関)) 2026年10月31日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。