
WAF(Web Application Firewall)とは、Webサイトの弱点(脆弱性)をねらう攻撃を、通信の中身を見て止める仕組みです。弱点そのものを直すのではなく、攻撃の被害を減らす対策です。要るかどうかは会社ごとに違い、サイトで何を動かしているか、弱点をすぐ直せるか、個人情報やカード情報を扱うかを見て決めます。
ファイアウォールとの違い、サイトの種類ごとの考え方、レンタルサーバーやクラウドの標準の機能でできること、WAFより先にやること、SCS★3との関係、勧められたときに確かめることを順にまとめます。
WAFとは?ファイアウォール・IPSとの違い
WAFは、Webサイトと利用者の間の通信の中身を検査し、Webアプリケーションの弱点を悪用する攻撃などから守るソフトウェア、またはハードウェアです[1]。Webアプリケーションとは、問い合わせフォームや会員のログイン、買い物かごのように、利用者の入力を受けて動くサイトの部分のことです。
WAFを使うと、次の3つの効果が期待できます。
- 弱点をねらう攻撃を防ぐ
- 弱点をねらう攻撃を見つける
- 複数のアプリへの攻撃をまとめて防ぐ
例えば、外からデータベースを不正に操作する「SQLインジェクション攻撃」の特徴的なパターンが通信に含まれていれば、その通信を止められます。
ファイアウォールとの違い
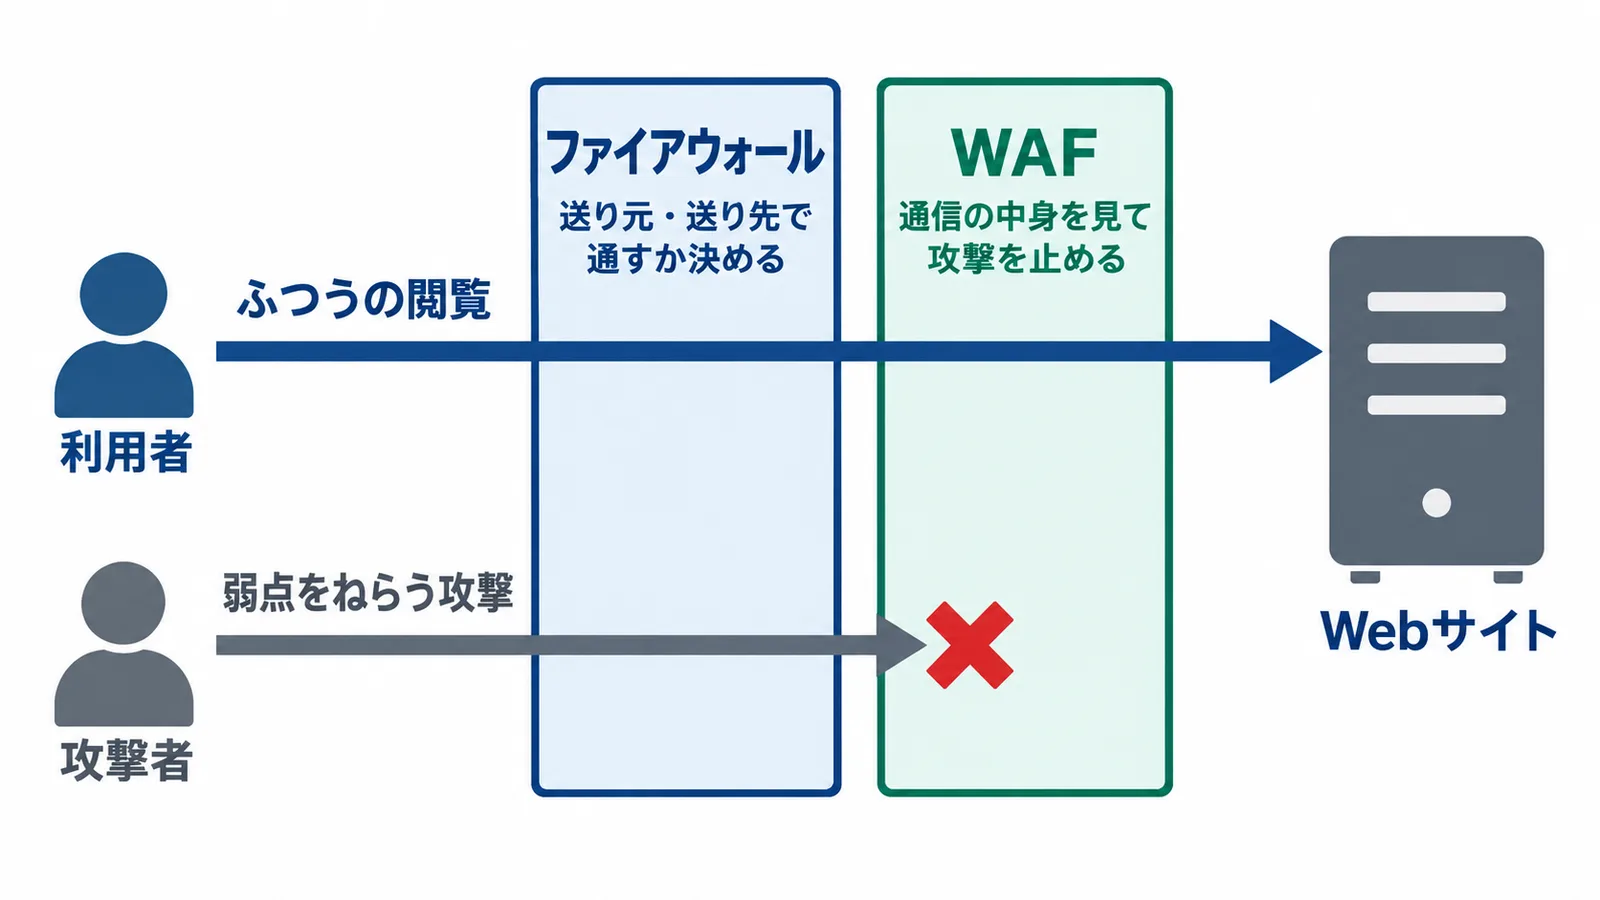
ファイアウォールは、送り元と送り先(IPアドレスやポート番号など)をもとに、通信を通すかどうかを決める仕組みです。ところが、会社のWebサイトは誰でも見られるように公開するので、ファイアウォールで閉じるわけにはいきません。このため、Webアプリケーションの弱点をねらう攻撃はファイアウォールでは防げず、WAFがその通信の中身を検査します[1]。
IPS・UTMとの違い
IPS(侵入防止システム)も通信の中身を検査しますが、OSの弱点をねらう攻撃など、さまざまな機器への攻撃を広く防ぐものです。WAFは守る相手をWebアプリケーションに絞っています[1]。IDS・IPSはネットワークの段階、WAFはアプリケーションの段階で監視するため、組み合わせるとより強く守れます[8]。社内のネットワークとインターネットの出入口に置くUTMとは、置く場所と守る相手が違います。
WAFの3つの種類
WAFの製品・サービスは、置き方で大きく3つに分かれます[2][5]。
| 種類 | 置き方 |
|---|---|
| サービス型(クラウド型) | 外の事業者のWAFを通してから、自社のWebサーバーに通信を届ける。Webサーバーやネットワークを変えずに入れられる |
| ソフトウェア型 | 自社のWebサーバーにWAFのソフトを入れて、届いた通信を検査する |
| アプライアンス型 | 社内のネットワークに専用の機器を置き、Webサーバーへの通信をその機器に通して検査する |
WAFは「弱点を直す」ものではない
WAFは、弱点を直す根本の対策ではなく、攻撃の被害を減らす”保険”の対策です。 弱点が見つかったら、ソフトの修正などの根本的な解決と、WAFの導入などの保険的な対策の両面から考えて手を打ちます[2]。
WAFで防げないもの
「WAF を導入すれば、すべての攻撃を防御できる」という考えは誤りです[2]。一般的なWAFが監視するのはHTTPとHTTPSの通信だけなので、SSHを使ったサーバーへの不正アクセスなどは見つけられません。
ほかにも、次のような攻撃はWAFで止められないことがあります[2][5]。
- 対応するパターンが入る前の新しい攻撃
- 正規の操作を自動でくり返す攻撃
- Webアプリの弱点を悪用しない攻撃
2つ目の代表は、決済画面でカード番号の入力を何度もくり返し、使える番号を割り出す「クレジットマスター攻撃」です。3つ目は、ネットワークやOS、ミドルウェアへの攻撃などです。また、WAFは機械的に検査するため、攻撃を通したり、正しい利用者の通信を止めたりすることがあり、入れた後も適切な設定と定期的なメンテナンスが要ります。
効くのは「更新が間に合わない」とき
2017年に、広く使われていたソフトに深刻な弱点が見つかった例があります。3月6日19時ごろに情報が公開され、翌7日17時ごろには国内で攻撃が見つかり、8日5時ごろには国内の支払いサイトが攻撃されました。一方で、複数のWAFの会社は、3月7日中に攻撃を止めるシグネチャ(攻撃のパターンの定義)を出していました[2]。
更新を公開の当日中に当てるのは難しいため、WAFを入れて適切に運用していれば、こうした場面で被害を水際で食い止められる可能性があります。
うちに要る?サイトの種類で分ける
決め手は「サイトで何を動かしているか」「弱点をすぐ直せるか」「個人情報やカード情報を扱うか」の3つです。 弱点を作り込まないことと、見つかったら直すことが基本です。そのうえで、WAFが役に立つ場合がある状況は、次の3つです[1]。
- 直接管理できないアプリを守りたい
- 弱点を直すのが難しい
- 攻撃を受けていて、すぐ防ぎたい
1つ目は、グループ会社をもつ大手やレンタルサーバーを提供する会社などの例です。2つ目は、開発を頼んだ会社に直しを頼めない、市販のソフトで自分では直せない、サポートが終わっている、直せる技術者がいない、といった場合です。
ECサイトでは、サイバー被害を受けたサイトの97%が自社構築サイト(構築パッケージか独自開発で作ったサイト。SaaS型は含まない)です。サイトを閉じていた期間の売上の平均損失は、1社あたり約5,700万円です[5]。
これらをもとに、サイトの状況ごとの考え方をまとめると次のとおりです。
| サイトの状況 | 考え方 |
|---|---|
| ① 会社案内だけで、フォームもログインもない | WAFの優先度は低め。ただし改ざんなどは起こりうるので、下の「先にやること」は欠かさない |
| ② CMSで作り、問い合わせフォームがある | CMSとプラグインの更新を回せているかが先。回せていれば、標準のWAFを有効にするところから |
| ③ 会員登録・ログイン・個人情報の入力がある | 漏れたときの影響が大きい。更新と診断に加えて、WAFを入れる候補になる |
| ④ 自社構築のECサイトでカード決済がある | カード決済に求められる「脆弱性対策」が先。そのうえで、応急処置としてのWAFを考える |
| ⑤ ECの出店サービス(SaaS型・モール型)を使っている | サービス側が受け持つ範囲を確かめる。管理画面の乗っ取り対策は自社でやる |
| ⑥ 制作会社に直しを頼めない・古いまま | 「弱点を直すのが難しい」状況に当たり、WAFが効きやすい。作り直しや閉鎖とも比べる |
例えば、管理画面から更新するソフト(CMS)で作った会社のサイトに問い合わせフォームがあり、制作会社との保守契約が切れている会社なら、②と⑥に当たります。まず誰が更新を当てるかを決め、それでも直せない部分が残るならWAFを考える、という順になります。
①のサイトでも、何もしなくてよいわけではありません。会社のWebサイトは誰でもアクセスできるため攻撃の対象になるおそれがあり、偽の情報への書き換えや偽のサイトへの誘導、ウイルスを仕掛けられることがあります[4]。万一、情報が漏れたときの動き方は情報漏洩が起きたらにまとめています。
レンタルサーバー・クラウドの標準のWAFでできること
レンタルサーバーやクラウドには、WAFを標準の機能として用意しているものがあるので、まずそれが有効になっているかを確かめましょう。 2019年の時点で、WAFを標準で提供するレンタルサーバーの事業者は増えており、ネットワークを変えたりソフトを足したりできない組織にとって、有効な選択肢になっていました[2]。on/offの簡単な操作で使えるWAFもあり、短い期間でサイトを守れます[5]。
標準のWAFで気をつけること
検知の決まり(検知ポリシー)を提供する事業者が決めているWAFでは、自社のサイト向けに調整がきかないため、誤検知が起きやすくなります。共用サーバーを使っている場合は、自社向けの設定や調整の作業ができません[5]。誤検知とは、正しい利用者の通信を攻撃と見なして止めてしまうことです。
サービス型のWAFは、設定の大部分を提供する側が行い、提供する側の障害の影響を受けることがあります[2]。
クラウド・出店サービスでの受け持ち
クラウドやホスティングでは、更新やログの確認などの対策の一部を事業者が受け持っていることがあるので、その範囲を確かめ、足りない対策は自社でやるかを考えましょう[3]。
ECの出店サービス(SaaS型)でも、管理画面を乗っ取られると被害が出るため、使う人をできるだけ絞り、二要素認証とIPアドレスなどによる接続の制限を入れます[5]。
今の契約で確かめることは、次の5つです。
- 管理画面にWAFの項目があるか
- その項目が有効になっているか
- 止めた通信の記録を見られるか
- 誤検知のときの連絡先
- OSやソフトの更新の受け持ち
WAFより先にやること
WAFを入れるかどうかの前に、サイトの弱点そのものを減らすことが先です。 IPAの自社診断のNo.19と安全なウェブサイトの運用管理に向けての20ヶ条には、CMSなどのソフトの更新、HTTPS、不要なアカウントやページの削除、ログの確認といった対策が並んでいます[3][4]。そこから、まず手を付けたいものを選ぶと次のとおりです。
- CMSとプラグインを更新する
- サーバーのOSやソフトを更新する
- 推測されにくいパスワードにする
- 不要なアカウントを消す
- 不要なページやサイトを閉じる
- 公開すべきでないファイルを置かない
- 通信をHTTPSにする
- ログを保管して確かめる
更新を漏れなく回す手順と、どれから当てるかの決め方はセキュリティパッチの優先順位で、自社診断の25項目の全体は自社診断の診断項目で確かめられます。
管理画面を守る
管理画面は、とくに手厚く守りたいところです。カード決済のECサイトに求められる管理画面の対策は、次のとおりです[6]。
- 入れるIPアドレスを絞る
- 絞れなければベーシック認証を付ける
- URLを推測されにくくする
- 2段階認証か多要素認証を使う
- 10回以下の失敗でロックする
- 初期のIDとパスワードを変える
- 推測されやすいIDやパスワードを使わない
会社のアカウントのどこから多要素認証を入れるかは、多要素認証をどこから入れるかを見てください。
ECサイトでは「必須」と「推奨」が分かれている
IPAのECサイト構築・運用セキュリティガイドラインでは、運用時の対策のうち、ソフトの更新、定期的な脆弱性診断、改ざんの監視が「必須」、バックアップとログの確認が「必要」、WAFとサイバー保険が「推奨」です[5]。WAFは、弱点の対策が済むまでの応急処置という位置づけです。サイバー保険が要るかの考え方は、サイバー保険の判断のしかたにまとめています。
カード決済のECサイトに求められる「脆弱性対策」
クレジット取引セキュリティ対策協議会は、EC加盟店(カード決済を受け付けるネットショップなど)には割賦販売法でカード番号などの適切な管理と不正利用の防止の措置が義務付けられており、クレジットカード・セキュリティガイドラインの措置がその実務上の指針だと整理しています[6]。この指針には、2025年4月に「EC加盟店のシステム及びWebサイトの『脆弱性対策』」が加わりました[6]。2026年3月の6.1版でも、指針の対策に追加や変更はありません[7]。
脆弱性対策の中身は、次の5つです。
- 管理画面の守り(上の7つなど)
- 重要なファイルを公開しない設定
- 脆弱性診断又はペネトレーションテスト
- ウイルスなど不正なファイルへの対策
- クレジットマスターへの対策
診断は定期的に行い、とくにSQLインジェクションとクロスサイト・スクリプティングの弱点が重要です[6]。決済の会社から対策を求められたら、まずこの項目が済んでいるかを保守の会社と確かめましょう。
SCS★3・取引先のチェックシートで聞かれたら
SCS評価制度の★3は特定の製品を求めておらず、WAFが要るとは決まっていません。問われるのは、公開しているWebサーバーも含めて更新を回し、間に合わないときにリスクを下げる手当てをすることです。 制度のFAQには「本制度の評価基準を達成するにあたっては、特定のセキュリティ対策製品の導入を求めるものではありません」とあります[9]。
★3・★4の解説書では、インターネットに公開しているサーバー(Webサーバー、メールサーバーなど)は、評価の範囲(適用範囲)に必ず含めることになっています[10]。サーバーのOSとミドルウェアは、ベンダーが「重大」「高リスク」とする脆弱性などを直す更新を、原則として14日以内に当てます[10]。
当てられないときは、当てるまでの間、悪用される機能を止める、回避策をとる、ネットワークから切り離す、不正な通信を止める機器又はソフトウェア(例:IPS)を入れる、といったリスクを下げる対策をとります[10]。4-4-4の中身はSCS★3チェックリストの4-4-4で詳しく扱っています。
取引先のチェックシートで「Webサイトの防御」を聞かれたら、どのサーバーで何を動かし、誰が更新を当て、どんな防御(標準のWAFの有無を含む)をしているかを答えられるようにしておきましょう。答え方はセキュリティチェックシートの記事にまとめています。
勧められたら何を確かめる?費用の考え方
見積りを比べる前に、「何を守るために入れるのか」「誰が設定と記録を見るのか」を確かめましょう。 WAFを選ぶときの主な観点は、運用を始めるまでの期間と費用、設定の自由度、入れた後の運用の3つです。種類ごとの一般的な傾向は次のとおりで、製品の性能やサービスの中身、ネットワークの環境によって変わります[2]。
| サービス型 | ソフトウェア型 | アプライアンス型 | |
|---|---|---|---|
| 初期費用 | 低い傾向 | 中くらい | 高い傾向 |
| 準備の手間 | 少ない | 中くらい | 多い(ネットワークの変更が要る) |
| 始めるまでの期間 | 短い | 中くらい | 長い |
| 設定の自由度 | 低い | 高い | 高い |
| 運用の手間 | 少ない(大部分を提供する側が行う) | 多い(更新と検知設定の見直し) | 多い(更新・設定の見直し・故障の対応) |
| 気をつけること | 通信量が多いと高くなる場合がある | サーバーの処理に影響することがある | 機器の調達費用が高い |
社内で運用する人を用意できないときは、サービス型を選んで負担を減らすか、運用を専門の会社に任せる方法があります。選び方の詳しい観点は、IPAのWAFの導入に向けた検討項目にまとまっています。
費用は「根本の対策」と比べる
この記事では、費用の相場を載せていません。種類や通信量、契約の中身で大きく変わり、特定の製品の価格表になってしまうためです。導入費用には製品の価格と設定の人件費が、運用費用には保守費用とログの確認などの人件費が入ります。
一般には、WAFの費用(導入費用と運用費用の合計)と効果を、Webアプリの改修などの根本的な対策と比べ、WAFのほうが費用対効果が大きいときに入れます[1]。ただし、攻撃を受けていてすぐ防ぐ必要があるときは、費用が高くても入れると決める場合があります。
見積りで確かめること
提案や見積りを受けたら、次の6つを確かめましょう。
- 守りたい攻撃に対応しているか
- 誤検知のとき、誰がどう直すか
- パターンの更新とサポートの期間
- 止めた記録の見方と知らせ方
- 導入と運用の費用の合計
- 改修や更新と比べてどうか
守りたい攻撃を防げるかは、事前にWAFの会社に確かめます。新しい攻撃を止めるパターンを使い続けるには、サポートが続いていることが前提です。
中小企業が今日やること
よくある質問
WAFを入れれば、更新や脆弱性診断は要らなくなりますか?
要ります。WAFは弱点を直す根本的な対策ではなく、攻撃による影響を減らす対策です。ECサイトのガイドラインでも、更新と定期的な脆弱性診断は「必須」、WAFは「推奨」です。
個人情報を扱わない会社案内のサイトでも狙われますか?
狙われるおそれはあります。誰でもアクセスできる公開のサイトは攻撃の対象になりえ、書き換えや偽のサイトへの誘導が起こりえます。まずは更新や不要なページの削除から始めましょう。
WAFとUTMは何が違いますか?
UTMは、ファイアウォールやIDS・IPSなど複数の機能を1台にまとめ、社内のネットワークの出入口で脅威を防ぐ機器です。WAFはWebサーバーの前か中に置き、公開しているWebサイトへの通信を見ます。UTMが要るかはUTMとは?中小企業に要る?で扱っています。
ECの出店サービスを使っていれば、WAFは要りませんか?
まず、サービスの事業者がどこまで対策を受け持っているかを確かめましょう。そのうえで、管理画面の乗っ取りを防ぐ対策(使う人を絞る、二要素認証、接続元の制限)は、出店する側でやる必要があります。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- Web Application Firewall 読本 改訂第2版(IPA) 2026年10月31日確認
- Web Application Firewall(WAF)の導入に向けた検討項目(IPA) 2026年10月31日確認
- 安全なウェブサイトの運用管理に向けての20ヶ条(IPA) 2026年10月31日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- ECサイト構築・運用セキュリティガイドライン(IPA) 2026年10月31日確認
- EC加盟店におけるセキュリティ対策 導入ガイド 2.1版(附属文書20)(クレジット取引セキュリティ対策協議会) 2026年10月31日確認
- クレジットカード・セキュリティガイドラインの改訂について【2026年3月】(クレジット取引セキュリティ対策協議会) 2026年10月31日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月28日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年10月3日確認
- ★3・★4 要求事項・評価基準 解説書(IPA(SCS評価制度 制度運営機関)) 2026年10月31日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。