
IDaaSは、社員のID(アカウント)とログインの確かめを、クラウドでまとめて受け持つ「ID管理・認証サービス」です。 中心の機能はシングルサインオン(SSO)で、1組のIDとパスワードで複数のクラウドに入れます。中小企業に要るかは、使うクラウドの数と人の入れ替わりで決まります。
うちに要るかの分け方、今の Microsoft 365・Google Workspace でできること、入れる前に確かめること、SCS★3との関係を順に見ていきます。
IDaaSとは?シングルサインオンとの関係
IDaaSは、IDの管理とログインの確かめを受け持つクラウドサービスで、シングルサインオンはその代表的な機能です。 SCS評価制度の解説書でも、ID管理・認証サービスの名前で出てきます[2]。
シングルサインオンを使うと、社員は1セットの資格情報で1回サインインするだけで、割り当てられた複数のアプリケーションを、もう一度サインインせずに開けます[7]。
ログインを受け持つ側(IDプロバイダー)が社員本人を確かめ、つないだクラウドにその結果を伝えます。そのため、それぞれのクラウドが個別のユーザー名とパスワードを管理しなくなります。クラウドのアプリをつなぐときは、通常、SAML や OpenID Connect(OIDC)といった標準の方式を使います[7]。
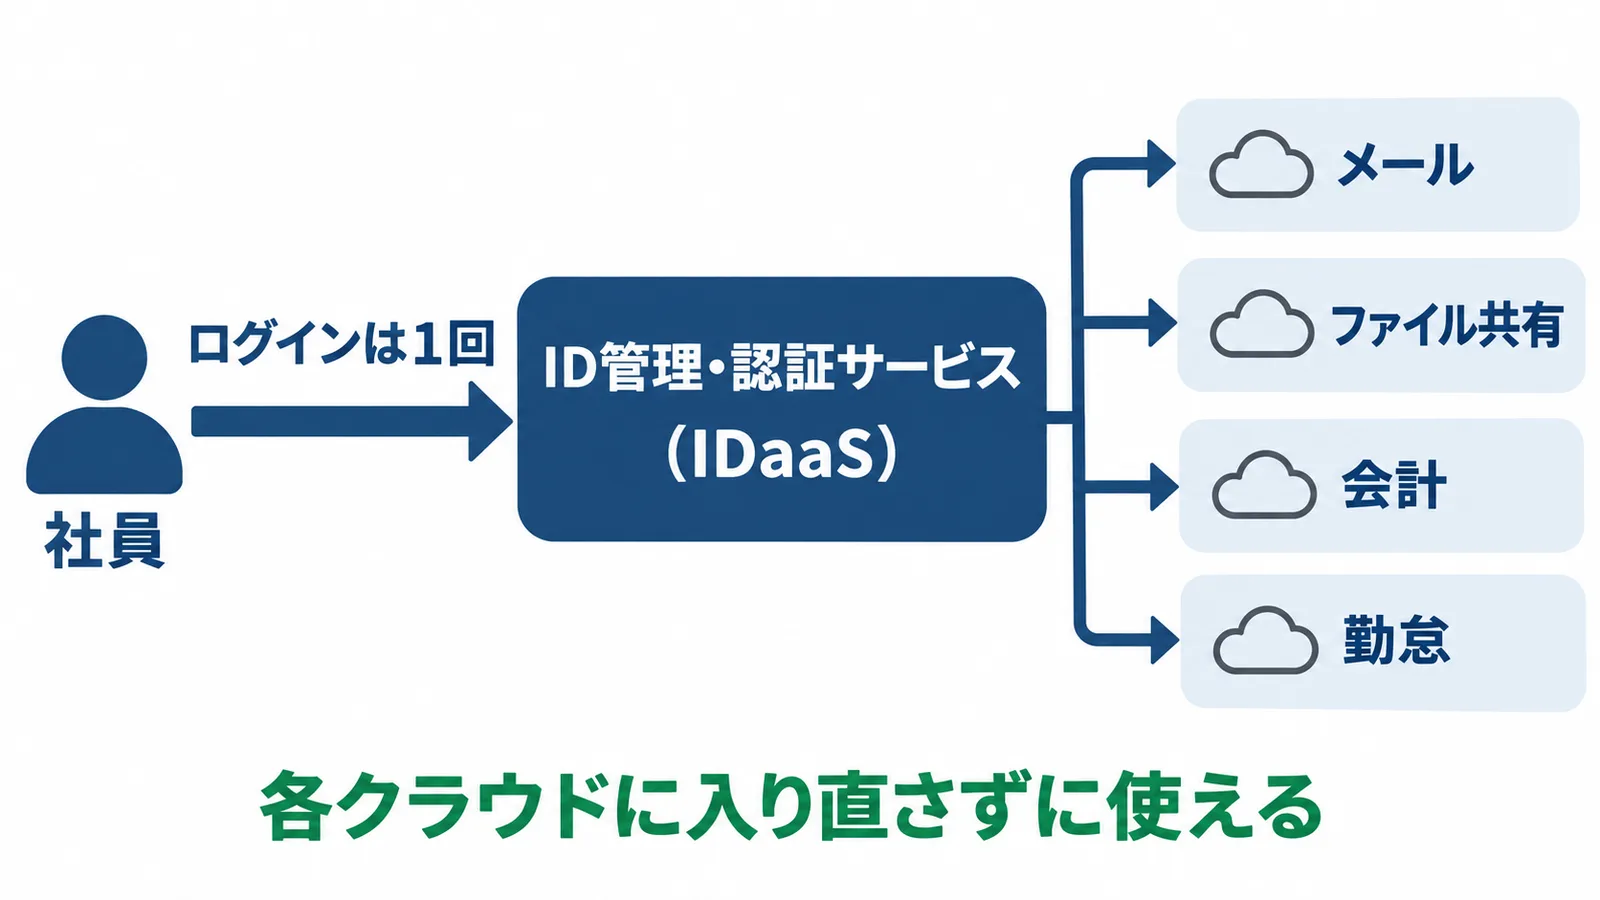
例えば、朝に1回ログインすれば、メール・ファイル共有・勤怠のクラウドに、パスワードを入れずに入れる形です。IDaaSは、このIDプロバイダーの役目をクラウドで受け持つサービスです。
ここで押さえておきたいのは、Microsoft 365 を契約している会社は、すでに Microsoft Entra ID を使っていることです[9]。Microsoft Entra ID は、マイクロソフトのクラウドのID・アクセス管理のサービスです。Google Workspace も、管理しているGoogleアカウントの認証情報で、ほかの企業向けクラウドアプリにログインさせる設定ができます。どちらかを使っている会社の手元には、IDプロバイダーの土台がすでにあります。
なぜ勧められる?アカウントとパスワードの管理が大変になるわけ
クラウドが増えるほど、覚えるパスワードの数と、作る・消すアカウントの数が増えるためです。 まずパスワードです。パスワードは「できるだけ長く」、「複雑で」、「使い回さない」ものにするのが基本で、使い回しは不正ログインの被害の原因になります[5]。
使い回していると、サービスを提供する会社がサイバー攻撃を受けるなどしてパスワードが流出したときに、同じパスワードを使っているすべてのサービスが不正アクセスを受けかねません。一方で、サービスごとに違うパスワードにしていくと、管理の負担が増えます[6]。
次に、社員が入れ替わるときです。退職や任期満了のときには、情報や機器と一緒にIDなども回収します[4]。異動や担当の変更でも、権限がなくなるべき人に権限が残ったままにならないよう運用する必要があります[6]。
例えば、10個のクラウドを使う会社で1人が辞めると、10か所でアカウントを止める作業が要ります。1か所でも漏れると、辞めた人が入れるアカウントが残ります。
SSOでは、管理者が1つのIDプロバイダーからアクセスを制御します[7]。SSOでつないだクラウドについては、止める操作を入口のIDに寄せやすくなります。誰のアカウントがどこにあるかは、アカウント(ID)の台帳にまとめておくと、止め忘れを見つけやすくなります。
うちに要る?クラウドの数と人の入れ替わりで分ける
メールとファイル共有を Microsoft 365 か Google Workspace でまとめていて、ほかのクラウドが少ないなら、別にIDaaSを買う前に、今の契約の機能で足りるかを確かめましょう。 要るかどうかは、製品の機能の多さではなく、今のアカウントの管理の手間と抜けで決まります。
下の表は、会社の姿で3つに分けた目安です。使い方は会社ごとに違うため、人数やクラウドの数の線は引いていません。
| 会社の姿(例) | まずやること | 別のIDaaSを考えるか |
|---|---|---|
| 仕事のほとんどが Microsoft 365 か Google Workspace の中で済む。少人数で、入社・退職も少ない | 今の契約で多要素認証を設定し、辞めたときの手順を決める | 多くの場合、いらない |
| それに加えて、会計・勤怠・顧客管理など、SSOに対応したクラウドがいくつかある | Microsoft 365 か Google Workspace を入口にして、それらのクラウドをつなげるか確かめる | 標準の機能でつなげないとき、つないでも作る・止める手間が大きいとき |
| クラウドが多い。Microsoft 365 と Google Workspace を両方使う。入社・退職・異動や、派遣社員・委託先のアカウントの出入りが多い。条件ごとに細かく制限したい | 今の契約の上位のプランと、別のIDaaSを比べる | 検討する価値がある |
どの行に近いか迷ったら、次の3つを書き出してみましょう。
- どこでIDを作り、どこで止めているか
- 辞めた人のアカウントが残っていないか
- パスワード忘れ・ロックの問い合わせの数
作る場所と止める場所がはっきりしていて、止め忘れもなく、問い合わせも少ないなら、今の仕組みで足りることが多いでしょう。止め忘れや問い合わせが多いなら、まず表の2行目の「今の契約でつなぐ」を試し、それでも残る手間を見積りの材料にしましょう。
Microsoft 365・Google Workspaceの標準の機能でできること
どちらにも、社員のIDをまとめて管理し、ほかのクラウドにシングルサインオンでつなぐ仕組みがあります。 契約の中身によってできることが違うため、まず今の契約で何ができるかを確かめましょう。
Microsoft 365 の場合
Microsoft 365 を契約している会社は、すでに Microsoft Entra ID を使っています。その無料版(Microsoft Entra ID Free)は Microsoft 365 などのクラウドの契約に含まれ、上位版の Entra ID P1 は、中小企業向けの Microsoft 365 Business Premium にも含まれます[10]。
連携があらかじめ用意されたクラウド(事前に設定されたエンタープライズ アプリケーション)へのSSOは無料です。ただし、ディレクトリ内のオブジェクトの数や使う機能によっては、より多くのライセンスが必要な場合があります。また、つなぐクラウドの側にも、それに合ったライセンスが必要です[8]。「SSOは無料」と聞いても、つなぐクラウドのプランでSSOが使えるかは別に確かめましょう。
条件ごとにログインを細かく制御する「条件付きアクセス」は、Entra ID P1 または P2 を持つ組織が検討する仕組みです[12]。条件付きアクセスでできることは、ゼロトラストの記事にまとめています。多要素認証をまとめて有効にする「セキュリティの既定値群」は、今使っているサービスの標準の機能でできることで説明しています。
Google Workspace の場合
Google Workspace では、管理しているGoogleアカウントの認証情報で、企業向けのクラウドアプリにログインさせられます。連携があらかじめ用意されたアプリのほか、その一覧にないアプリも「カスタムSAMLアプリ」として設定でき、設定には特権管理者としてログインする必要があります[14]。
逆に、別のIDプロバイダーを入口にして、Google Workspace にSSOでログインさせることもできます。方式は SAML と OIDC の両方に対応しています[13]。どこまで使えるかは、契約しているエディションと、つなぐクラウドのプランの両方で確かめましょう。
社員が辞めたときの止め方
Microsoft 365 では、社員が辞めたときの手順は次の順です[11]。
- サインインをできなくする
- メールボックスの内容を保存する
- スマホなどをワイプしてブロックする
- メールを転送か共有メールボックスにする
- OneDrive・Outlook のデータを引き継ぐ
- ライセンスを削除する
- ユーザーアカウントを削除する
アカウントを削除しても、OneDrive と Outlook のコンテンツは30日間保持され、その間はアカウントを復元できます。それぞれの操作は、Microsoft の元従業員を削除する手順で確かめてください。
Google Workspace では、主に「停止」と「削除」で止めます。停止してもメールやドキュメントなどのデータは消えず、管理者はいつでも再開できますが、停止中のアカウントにも料金がかかります[15]。削除する前には、重要なデータを別のユーザーに移行しておきます。削除したユーザーのデータを移行するには、削除から20日以内に復元する必要があります[16]。手順は Google の組織からユーザーを削除するのページにあります。
SSOでつないだクラウドは、入口のIDを止めることで、まとめて止めやすくなります。一方で、SSOでつないでいないクラウドや、クラウドの側で別に作ったアカウントは、それぞれで止める必要があります。辞めたときに止めるものを一覧にし、台帳を古くしないようにしておきましょう。
入れるなら確かめること
見積りの前に、つなぎたいクラウドが対応しているか、入口の守り、止まったときの備え、辞めたときにどこまで止まるかを確かめましょう。 確かめたいのは次の6つです。
- つなぎたいクラウドの対応
- 入口の多要素認証
- 止まったときの備え
- 辞めたときに止まる範囲
- 管理者を誰にするか
- ログの残し方
つなぎたいクラウドの対応: つなぐクラウドの側にも、それに合ったライセンスが必要です。使っているクラウドごとに、SSOに対応しているか、どのプランで使えるかを確かめましょう。
入口の多要素認証: SSOにすると、つないだクラウドへのログインが入口の1か所に集まります。入口のログインに多要素認証をかけられるかを確かめましょう。別のIDプロバイダーから Google Workspace にSSOでログインする場合、通常は Google の2段階認証プロセスが迂回されます[13]。そのため、入口のIDプロバイダーの側で多要素認証をかけられるかが大事になります。設定の進め方は多要素認証の記事にまとめています。
止まったときの備え: さまざまなサービスへのアクセスの前提となる認証基盤をクラウドサービスが担うことがあり、その障害で多くの業務が停止することも起こりえます。クラウドへの依存度に応じて、障害に備えた準備や、起きたときの対応手順を前もって整理しておくことが大切です[6]。Microsoft Entra ID の推奨は、通常のアカウントが使えない緊急時に備えて、全体管理者の権限を持つクラウド専用の緊急アクセス用アカウントを2つ作っておくことです[12]。見積りの相手にも、止まったときの連絡と、管理者が締め出されたときの戻し方を聞いておきましょう。
辞めたときに止まる範囲: 入口のIDを止めたときに、つないだクラウドの側のアカウントまで自動で止まるか、その機能に追加の費用がかかるかを確かめましょう。自動で止まらない部分は、それぞれで止める作業が残ります。
管理者を誰にするか: IDaaSの管理者は全社のログインを左右するため、誰を管理者にするか、何人にするかを決めて記録しておきましょう。★3でも、管理者IDを誰が持っているかを把握する仕組みが求められます(次の見出し)。
ログの残し方: ログインや設定の変更の記録を、どれくらいの期間残せるかを確かめましょう。
費用は人数、つなぐクラウドの数、使う機能で変わるため、この記事では相場を載せていません。なお、SCS評価制度は、評価基準を達成するにあたって特定のセキュリティ対策製品の導入を求めていません[3]。
SCS★3のアカウント管理との関係
★3はIDaaSの導入を求めていません。求めているのは、IDを申請・承認で発行し、共有せず、要らなくなったら速やかに削除する、といった手続です。
★3の評価基準のうち、IDとパスワードの管理に関わるものと、解説書の関係する記述を並べると、次のとおりです[1][2]。原文は IPA の要求事項・評価基準で読めます。
| 評価基準 | 求めること | 解説書の関係する記述 |
|---|---|---|
| 4-1-1-1 | 役員・従業員・派遣社員などのユーザIDの付与・変更・削除を、申請・承認制にする | 必要になった理由・承認者・承認日などを記録として残し、管理することが望ましい |
| 4-1-1-2 | ユーザIDを共有しない。やむを得ず共有するなら、使った人を特定できるようにする | — |
| 4-1-1-3 | 退職などでユーザIDが要らなくなったら、速やかに削除か無効化する | — |
| 4-1-1-4 | 役割が変わるなどして要らなくなったアクセス権を、速やかに削除か無効化する | — |
| 4-1-2-5 | 誰が管理者IDを持っているかを把握する仕組みを整える | ID管理台帳(IDインベントリ)の整備や、市販のID管理ツールの利用などが考えられる |
| 4-1-3-2 | 重要な機密情報を扱うクラウドでは、常に多要素認証を使う | — |
| 4-1-5-4 | パスワードを使い回さないよう社内ルールを定める | 同一の認証基盤(SSOなど)を使う場合は、使い回しに当たらない |
申請・承認のルールは、アカウント管理規程などに定めることが考えられます。また解説書の例では、使うルータなどが多要素認証に対応していない場合の施策の1つとして、IDaaSと組み合わせて使うことなどが考えられます[2]。
表のとおり、★3のアカウント管理の中心は手続で、ID管理ツールは管理者IDを把握する手段の例として出てくるだけです。申請・承認、要らなくなったIDの削除、管理者IDの把握は、道具を入れても会社で決めて回す手続です。 IDaaSや Microsoft 365・Google Workspace の管理画面は、その手続を楽にする道具と考えましょう。
ユーザIDの手続で確かめることは、4-1-1 ユーザIDの管理手続にまとめています。管理者IDは4-1-2 管理者IDの管理手続で、多要素認証はSCS★3と取引先のチェックシートで問われることで確かめられます。取引先のセキュリティチェックシートでアカウントの管理を聞かれたときも、答える材料は、この手続と記録です。
★4では、認証サーバのログを月1回以上モニタリングし、不審な認証試行を検知することが求められます[1]。重要なシステムやインターネットに公開しているシステムでは、アラート機能、SIEM、IDaaSなどを使い、異常な認証試行をできる限りリアルタイムか日次で検知するのが望ましい水準です[2]。いずれも★4の話です。
中小企業が今日やること
よくある質問
IDaaSとシングルサインオンは同じものですか?
同じではありません。IDaaSはID管理・認証のクラウドサービスで、シングルサインオンは1回のサインインで複数のアプリに入れる仕組みです。シングルサインオンはIDaaSの代表的な機能の1つで、Microsoft 365 や Google Workspace にも同じ仕組みがあります。
パスワード管理アプリとはどう違いますか?
パスワード管理アプリは、サービスごとのパスワードを暗号化してまとめて管理するツールで、アプリを起動するときのIDとパスワードだけを覚えておけば済みます。ただし、アプリの信頼性に注意し、重要なサービスのID・パスワードは記憶させないことも必要です[6]。
シングルサインオンは、社員が覚えて守る資格情報の数そのものを減らします[7]。★3の4-1-6-1 では、紙への記載と施錠保管や、パスワード管理アプリの利用などで、パスワードを安全に保管するよう社内ルールを定めます[1]。中身は4-1-6 パスワード管理ルールで確かめられます。
IDaaSを入れれば、★3のアカウント管理は満たせますか?
IDaaSを入れるだけでは足りません。★3が求めるのは、IDの申請・承認、要らなくなったIDの削除、管理者IDの把握などの手続で、特定の製品の導入は求めていません。手続とその記録は会社で用意しましょう。
多要素認証とIDaaSは、どちらを先に入れればいいですか?
多要素認証を先に考えましょう。多要素認証は今使っているサービスの標準の機能で始められることがあり、IDaaSを入れた後も、入口のログインを守る手段として使い続けるものだからです。どのアカウントから始めるかは、どこから入れる?会社のアカウントの順番を参考にしてください。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- SCS-620 ★3・★4 要求事項・評価基準 解説書(IPA) 2026年10月31日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- 不正ログイン対策特集ページ(IPA) 2026年10月21日確認
- テレワークセキュリティガイドライン 第5版(総務省) 2026年10月31日確認
- Microsoft Entra ID でのシングル サインオンとは(Microsoft) 2026年11月14日確認
- シングル サインオンの展開を計画する(Microsoft) 2026年11月14日確認
- Microsoft Entraとは(Microsoft) 2026年11月14日確認
- Microsoft Entra ライセンス(Microsoft) 2026年11月14日確認
- 概要: 元従業員とセキュリティで保護されたデータを削除する(Microsoft) 2026年11月14日確認
- Microsoft Entra ID のセキュリティの既定値群(Microsoft) 2026年10月21日確認
- SSO について(Google) 2026年11月14日確認
- カスタム SAML アプリを設定する(Google) 2026年11月14日確認
- ユーザーを一時的に停止する(Google) 2026年11月14日確認
- 組織からユーザーを削除する(Google) 2026年11月14日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。