
ゼロトラストは、社内のネットワークの中も信頼せず、アクセスのたびに「誰が・どの端末から」を確かめる考え方で、製品の名前ではありません。 中小企業でも、メールやファイルをクラウドで使い、社外から仕事をするなら関係します。ただ、最初の一歩になる多要素認証・端末の管理・アクセスの記録は、いま契約しているクラウドの標準機能で始められることが多いです。
境界型との違い、注目される理由、中小企業に要るかを使い方で分ける表、Microsoft 365・Google Workspace の標準機能でできること、始める5つの順番、営業に勧められたときや★3で聞かれたときに確かめることをまとめます。
ゼロトラストとは?境界型セキュリティとの違い
ゼロトラストとは、社内と社外の境目で守るやり方には限界があり、社内のネットワークにも脅威がありうるという考えのもと、データや機器の単位で守りを強める考え方です。 ゼロトラストセキュリティともいい、従来の境界型セキュリティの前提が「信ぜよ、されど確認せよ」だとすると、ゼロトラストは「決して信頼せず、必ず確認せよ」にあたります[1]。
実現するための要件は参考文献によって諸説ありますが、どの考え方にも次のような特徴があります。
- ネットワークの内部と外部を区別せず、データや機器等の最小単位でセキュリティを考える
- 強固な利用者認証と厳密なアクセス管理
- セキュリティ対策に関して環境(場所・端末等)の制約を設けない
境界型セキュリティとゼロトラストの違いを並べると、次のとおりです。
| 境界型セキュリティ | ゼロトラスト | |
|---|---|---|
| 考え方 | 境界線で内側と外側を分け、外からの攻撃や中からの情報の流出を防ぐ | 内部であっても信頼せず、外部も内部も区別なく疑う |
| 前提 | 内部には信頼できるものだけがいる | 利用者も端末も疑う。許したアクセス権でも、なりすましなどの可能性が高ければ、その場で止める |
| 守りの中心 | ネットワーク | データや機器などの資源 |
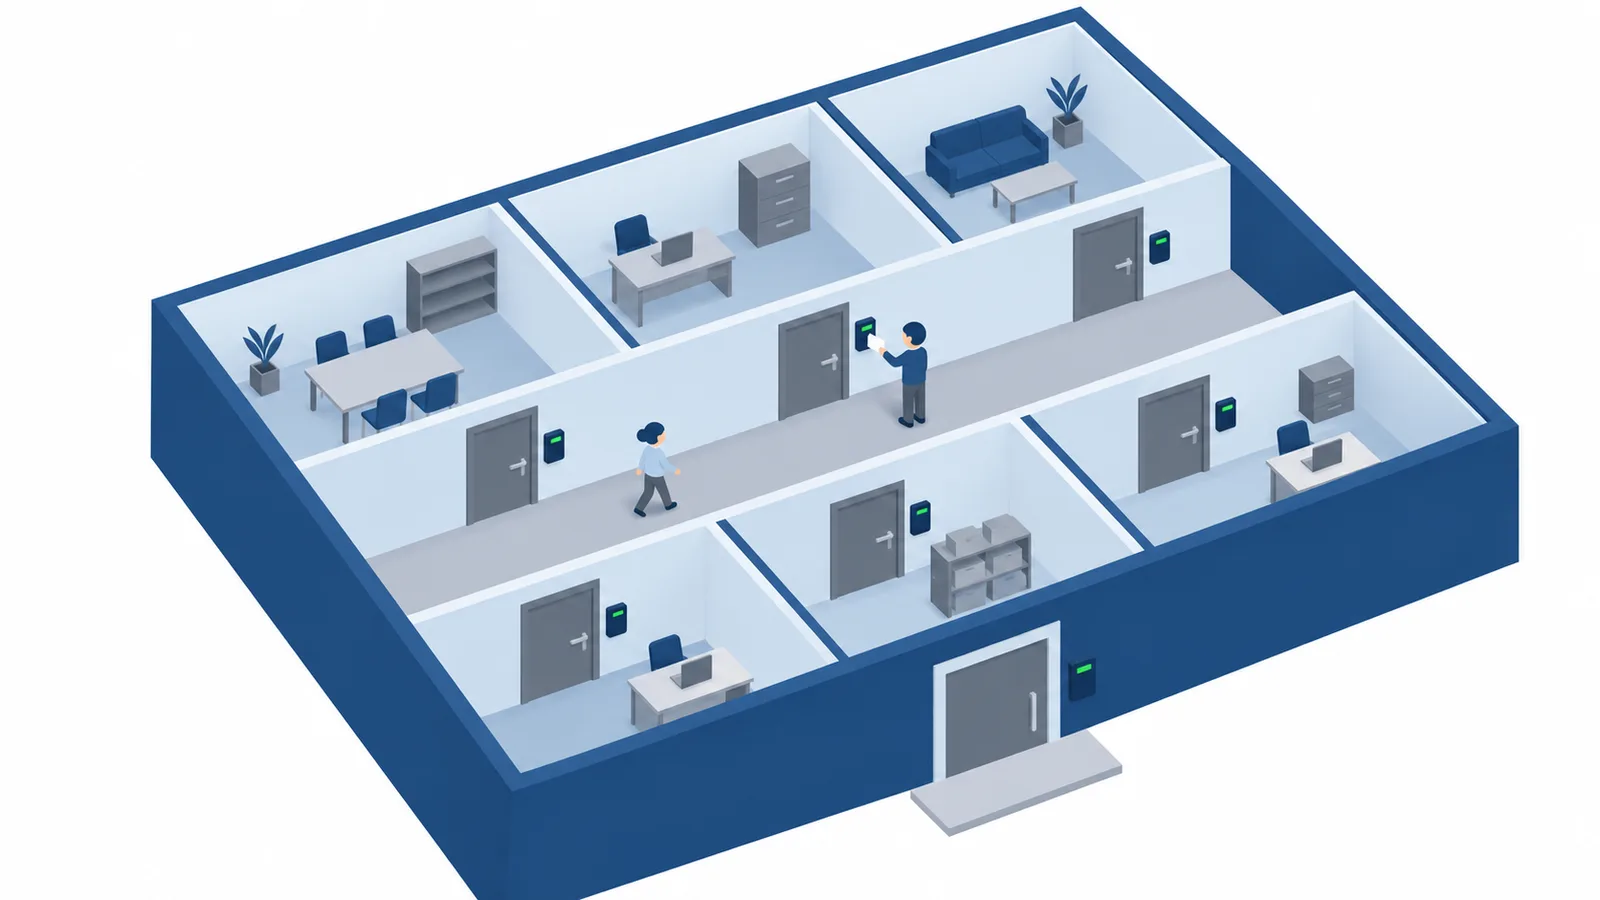
例えば、境界型は、建物の入口で社員証を見せれば中の部屋にはどこでも入れるやり方です。ゼロトラストは、部屋に入るたびに、誰が・何を持って入ろうとしているかを確かめるやり方です。
米国の政府機関向けの英語の資料ですが、米国国立標準技術研究所(NIST)のゼロトラストの資料でも、ゼロトラストは1つの決まった仕組みではなく、考え方と原則の集まりです[3]。原則は7つあり、中小企業にもわかりやすい主なものを3つにまとめると、次のとおりです。
- ネットワークの場所だけで信頼しない
- アクセスはセッション(つなぐ)ごとに、必要最小限の権限で許す
- 端末の状態を見て、集めた情報で守りを改善する
どの原則も目指す姿で、すべてを完全な形で実装できるとは限りません。製品を1つ入れて終わるものではなく、守り方の方針だと考えるとわかりやすいでしょう。
なぜ言われるようになった?クラウドとテレワークで境目が消えた
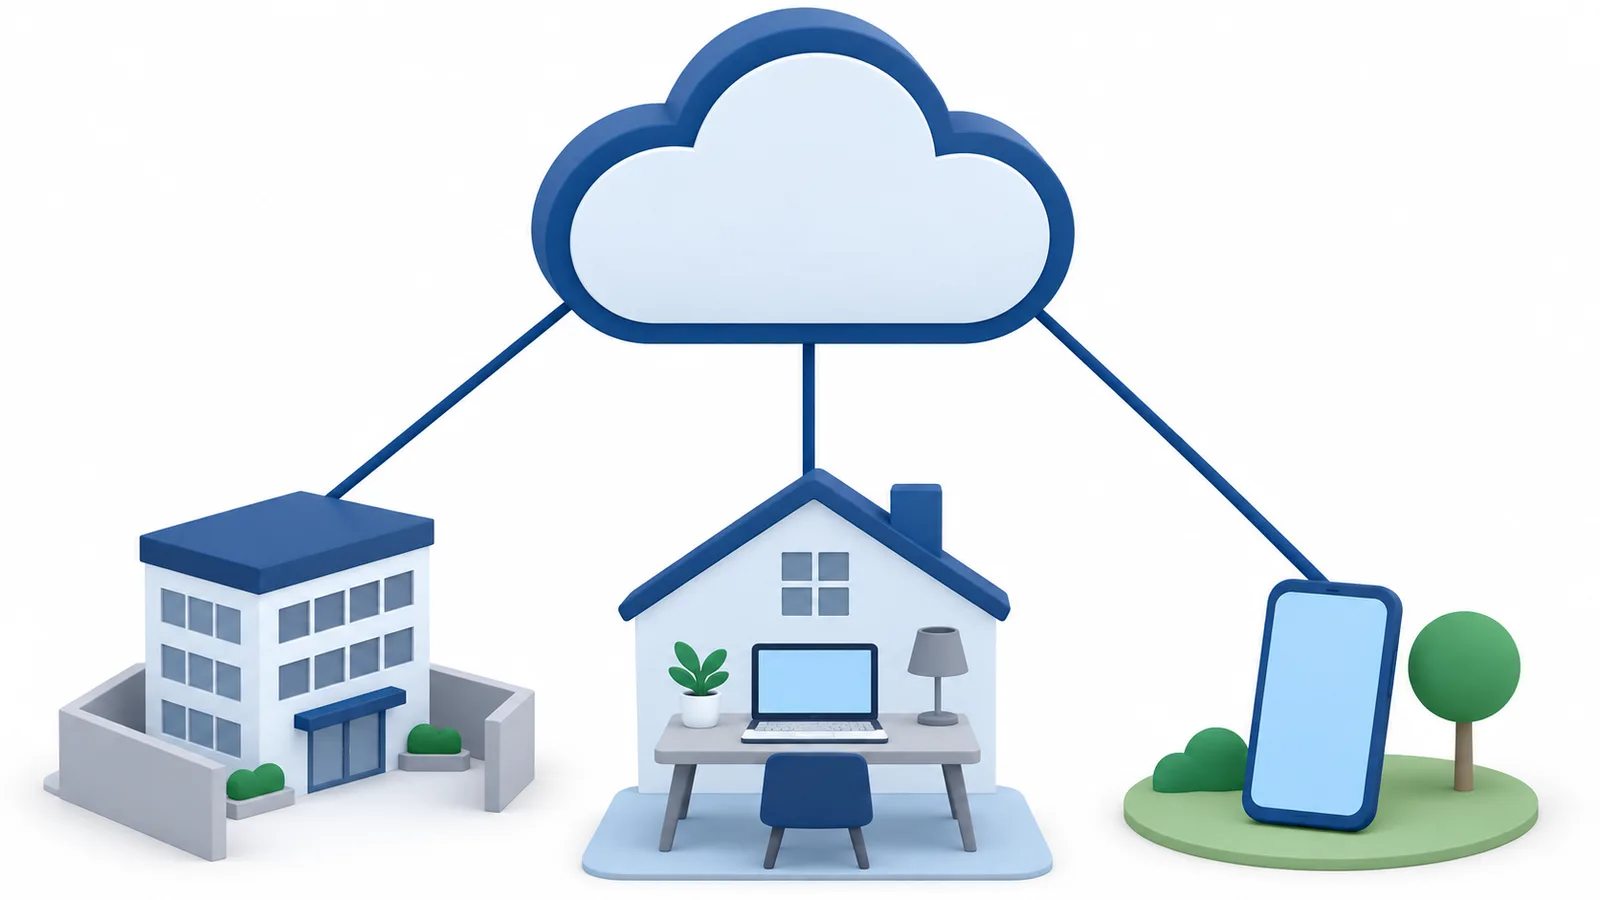
メールやファイルをクラウドに置き、社外から直接つなぐ使い方が増え、社内と社外の境目で守るだけでは足りない場面が出てきたためです。 テレワークのための総務省のガイドライン(2021年)にある、ゼロトラストが注目される背景は次の3つです[1]。
- サイバー攻撃の高度化: 未知の弱点を突くゼロデイ攻撃や、取引先を装ったメールで特定の会社を狙う標的型攻撃は、境界で完全に防ぐのが難しく、内部に入られることを念頭に置いた対策が重要になっています
- マルウェアに感染した後の見つけにくさ: 社員の正規の権限を一度でも奪われると、境界型の考え方では正規ユーザにしか見えず、その後の検知は困難です。そのため、データへのアクセスを必要な人だけに絞ること(最小権限の原則)や、対策に不備のあるパソコン・不審な振る舞いをする利用者のアクセスを止めること(動的なアクセス権制御)などが重要になっています
- ネットワークの形の多様化: テレワーク端末から会社を通らずに直接インターネットにつなぐ形や、クラウド、私物の端末を仕事に使うBYODが広がり、特定の拠点を守る境界型だけでは対応が難しくなっています
ゼロトラストは、こうした課題への一つの解として有効であると期待されています。ただし、境界型をやめる話ではありません。「ゼロトラストセキュリティは、境界型セキュリティに代わるものではなく、両者を組み合わせて複合的に防御することが期待されています」[1]。
境界の入口の守りも、いまも大事です。2026年1〜6月のランサムウェアの被害で、侵入経路がわかった36件のうち18件、約5割がVPN機器からの侵入でした[6]。VPNを使い続けるなら、機器の更新と多要素認証が効いているかを確かめましょう。入口の塞ぎ方はランサムウェア対策の入口を塞ぐにまとめています。UTMを入れ替えるか迷っているときは、UTMはもう古い?も読んでください。
中小企業に要る?会社の使い方で分ける
考え方は、クラウドを使って社外から仕事をする会社の多くに関係します。ただ、決めるべきなのは「ゼロトラストの製品を一式入れるか」で、それは会社の使い方で変わります。
ゼロトラストへの移行は、技術を丸ごと入れ替えて終わるものではなく、段階を追って進めるものです。多くの組織はすでにゼロトラストの要素の一部を持っていて、境界型と組み合わせた形で、いつ終わるとも決まらない長い期間、動き続けます[3]。また、クラウドや私物の端末の利用が進み、拠点を守る境界型だけでは対応が難しくなっています[1]。
この2つをもとに、会社の使い方で分けると次のようになります。
| 会社の使い方 | 考え方 |
|---|---|
| ① 社内のパソコンとファイルサーバーが中心で、社外からはVPNでつなぐ | 入口のVPN機器の更新と多要素認証、社内の権限を絞ることから。境界の守りを軸に、考え方を少しずつ足す |
| ② メールやファイルを Microsoft 365・Google Workspace などのクラウドに置き、社外や自宅からも使う | ゼロトラストの考え方がそのまま当てはまる。まず標準機能の多要素認証・端末の管理・アクセスの記録から |
| ③ 私物の端末や委託先など社外の人もクラウドを使う / 重要な機密情報を扱う / 人数や拠点が多い | ②に加えて、標準機能で足りないところ(条件で止める仕組み)を、上位の契約や製品で考える |
例えば、社員15人で、メールとファイルを Microsoft 365 に置き、営業が外出先から使っている会社なら②に当たります。この会社がまずやるのは、いまの契約に入っている機能が有効かを確かめることです。
人数や台数で線を引く目安は載せていません。同じ人数でも、クラウドの使い方や扱う情報で、要る守りが変わるためです。「人数が少ないから関係ない」とも「すぐ製品をそろえる」とも決めつけず、表の右の列から手をつけましょう。
いま使っているクラウドの標準機能でできること
Microsoft 365 や Google Workspace を使っているなら、ゼロトラストの土台になる多要素認証・端末の管理・アクセスの記録は、多くの契約で使える機能が用意されています。 まず管理画面で、有効になっているかを確かめましょう。
それぞれの機能と、その先にある条件で止める仕組みを並べると、次のとおりです[7][8][9][10][11][12][13][14][15][16]。
| 機能 | Microsoft 365 | Google Workspace | 詳しく |
|---|---|---|---|
| 多要素認証 | セキュリティの既定値群。すべてのユーザーに多要素認証の登録を求める。追加の費用なしで使え、2019年10月22日以降に作ったテナントでは有効になっている可能性がある | 2段階認証プロセス。管理者アカウントには Google が適用している。ほかのユーザーは任意か必須かを選べる | 多要素認証の標準機能 |
| 端末の管理 | 基本的なモビリティとセキュリティ。Business Basic・Business Standard などに含まれる無料のMDM(スマホなどの端末を管理する仕組み) | 基本のモバイル管理。デフォルトで有効で、Business Starter・Business Standard も対象 | MDMの標準機能 |
| アクセスの記録 | Microsoft Purview の監査(Standard)。Business Basic・Business Standard なども対象で、既定で有効。過去180日分を検索できる | 管理コンソールの[レポート]>[監査と調査]>[ユーザーのログイベント]で、ブラウザからのログインなどの記録を検索できる。検索できる範囲はエディションと管理者権限で変わる。保持は6か月 | 下の段落 |
| 条件で止める仕組み | 条件付きアクセス。Microsoft Entra ID P1 ライセンスが必要 | コンテキストアウェア アクセス。上位のエディションの機能で、Business Starter・Business Standard は対応エディションに入っていない | 下の段落 |
記録には、さかのぼれる期間があります。Microsoft の監査(Standard)は記録を180日間保持します。Google のユーザーのログイベントは6か月で、この期間は管理者が変えられません。何かあってから見ようとしても古い分は残っていないため、ふだんから見る場所と期間を知っておきましょう。Microsoft の監査ログの検索には権限の割り当てが要り、Google のユーザーのログイベントを開くには監査と調査の管理者権限が要ります。
ゼロトラストの「毎回確かめる」にいちばん近いのが、条件で止める仕組みです。条件付きアクセスは、ユーザー・IPアドレスの場所・端末・アプリなどの情報をもとに、アクセスを止めるか、多要素認証や会社のルールに合った端末を求めたうえで許します。コンテキストアウェア アクセスは、ユーザー・地域・端末のセキュリティの状態・IPアドレスなどでアプリへのアクセスを細かく決められ、例えば会社支給の端末だけにアクセスを許すことができます。
どちらも、いまの契約の標準には入っていないことが多い機能です。次の5つの順番を進めたうえで、足りないと感じたときに考える部分と位置づけるとよいでしょう。
何から始める?いまの契約で進める5つの順番
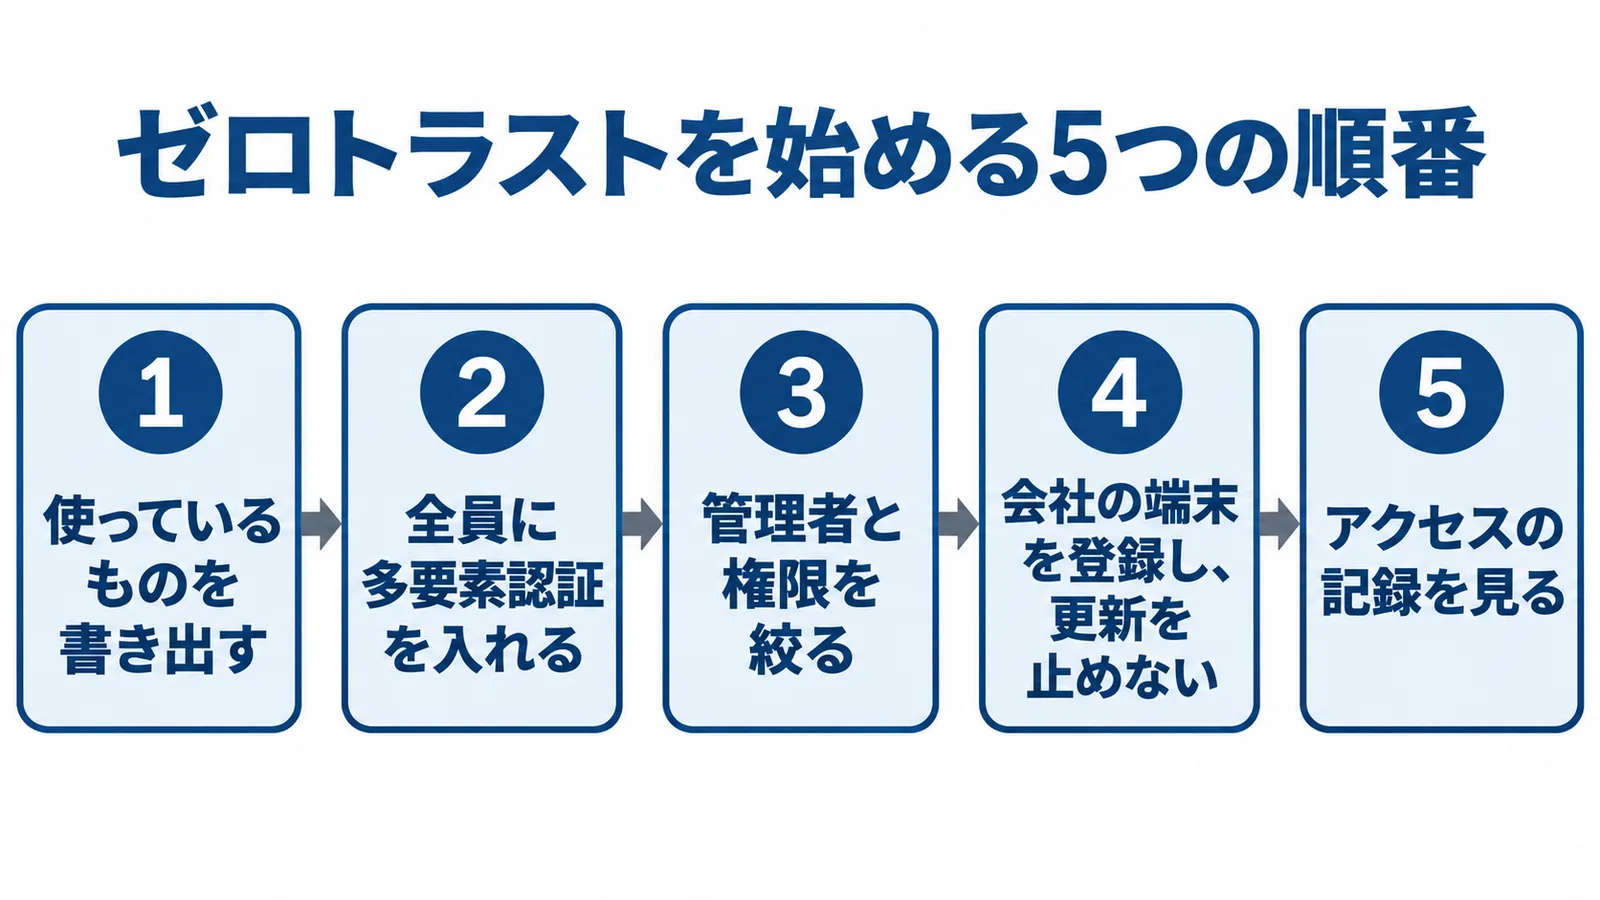
まず、誰がどの端末でどのサービスを使っているかを書き出し、次に多要素認証、権限の整理、端末、記録の順に進めます。 多くは、いま契約しているクラウドの機能と社内の手順で始められます。
- 使っているものを書き出す: ゼロトラストへ移る前には、端末などの資産、使う人とその権限、データの流れ、業務を調べておくことが土台になります[3]。総務省の中小企業向けのテレワークセキュリティの手引きでも、テレワーク端末と利用者の把握、使っているシステムと重要情報の把握は、重要性が高く難しくない「◎」の対策です[2]。台帳の作り方はIT資産管理の4つの台帳を見てください
- 全員に多要素認証を入れる: 手引きには「テレワークで利用する各システムへのアクセスには、多要素認証を求めるよう設定する。」という対策があります[2]。Microsoft 365 ならセキュリティの既定値群、Google Workspace なら2段階認証プロセスが入口です。どのアカウントから入れるかは多要素認証はどこから入れる?にまとめています
- 管理者と権限を絞る: 手引きには「管理者権限は、業務上必要な最小限の人に付与する」対策があり[2]、NISTの原則でも、アクセスは必要最小限の権限で許します。管理者のアカウントが誰に何個あるかを数え、退職や異動のときにIDと権限を消す手順を決めておきましょう
- 会社の端末を登録し、更新を止めない: ゼロトラストでは、端末の状態を見て、必要に応じてパッチを当てることが原則の1つです。スマホなどは標準の端末の管理で登録できます。私物のスマホで仕事のメールを見せるかどうかは、私物のスマホで仕事のメールを見ているときを見て決めましょう。パソコンの更新は社内で毎月回す手順で回せます
- アクセスの記録を見る: 記録をさかのぼれるのは、Microsoft の監査(Standard)で180日、Google のユーザーのログイベントで6か月です。月に1回など日を決めて、パスワードの変更や見慣れないログインがないかを見ましょう。Google のユーザーのログイベントには、メールのアプリなどブラウザ以外からのログインは、不審なものを除き記録されません[14]
ここまでできてから、足りないところを条件付きアクセスやコンテキストアウェア アクセスなどで考えます。順番を逆にして、先に条件で止める仕組みを入れても、誰がどの端末を使っているかがわからなければ、止める条件を決められません。
営業や取引先から勧められたら確かめること
見積りを比べる前に、その製品がゼロトラストのどの部分を受け持つのか、いまの契約の標準機能と重なっていないかを確かめましょう。 ゼロトラストへの移行は技術を丸ごと入れ替えるだけでは済まず、実現するための要件も参考文献によって諸説あります。「ゼロトラスト対応」とうたう製品を入れただけで、ゼロトラストになるわけではありません。
提案を受けたら、次の6つを確かめましょう。
- 認証・端末・記録・通信のどれを受け持つか
- いまの標準機能と重なっていないか
- VPNやUTMをやめる前提か、残す前提か
- 誰のアクセスに効くのか
- 入れた後、誰が設定と記録を見るのか
- 端末の不審な動きを見つける製品を含むか
VPNやUTMについては、ゼロトラストは境界型と組み合わせることが期待されており、多くの組織は両方を組み合わせた形で動きます。やめる前提の提案なら、やめた後の入口の守りをどうするかを聞きましょう。
誰に効くかは、契約の範囲で変わることがあります。例えば、Google のコンテキストアウェア アクセスは、対応エディションのライセンスを持つユーザーにだけ適用され、それ以外のユーザーは通常どおりアプリにアクセスできます[16]。一部の人だけで契約すると、効かない人が出ることになります。
設定と記録を社内の誰が見るのか、保守会社に頼むならどこまで見てもらえるのかも、見積りと一緒に確かめましょう。端末の不審な動きを見つける製品(EDR)が含まれているときは、中小企業にEDRは要る?で自社の状況に当てはめてください。
費用の相場は載せていません。製品・人数・契約で変わり、載せると特定の製品の価格表になってしまうためです。
SCS★3・取引先のチェックシートで聞かれたら
ゼロトラストの製品を入れることは、SCS★3の条件ではありません。 サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)は、評価基準を満たすのに特定のセキュリティ対策製品の導入を求めていません[5]。問われるのは、多要素認証やIDと権限の管理など、ゼロトラストの土台と重なる対策です。
★3の評価基準のうち、ゼロトラストの考え方に近いものは次のとおりです[4]。
| 評価基準 | 求められること |
|---|---|
| 4-1-1-3・4-1-1-4 | 退職などで不要になったユーザIDと、役割が変わって不要になったアクセス権を、速やかに削除か無効化する |
| 4-1-2-2・4-1-2-3 | 管理者権限を与える人を限定し、各管理者IDには用途に応じた必要最低限の権限だけを与える |
| 4-1-3-2 | 重要な機密情報を取り扱うクラウドサービスでは、ユーザも管理者も常に多要素認証を使う |
| 4-1-3-3 | 多要素認証では、知識・所有・生体・その他(IPアドレスなど)の要素から2種類以上を使う |
★4では、重要な機密情報を取り扱うシステムで、インターネットを経由して社内環境へつなぐ場合なども多要素認証を使うこと(4-1-3-5)、認証サーバなどのログを6か月保管すること(4-4-3-1。クラウドサービスの利用も対象)、認証サーバのログを月1回以上モニタリングすること(4-4-3-3)が加わります[4]。ログの6か月保管は★4の基準で、★3の要求ではありません。
評価基準ごとの確かめ方は、チェックリストの次の項目にあります。
取引先のチェックシートで「ゼロトラストを導入していますか」と聞かれたら、言葉だけで「はい・いいえ」と答えず、多要素認証・端末の管理・管理者権限・アクセスの記録がいまどうなっているかを書きましょう。答えの作り方は回答の作り方の6つの手順にまとめています。
中小企業が今日やること
よくある質問
ゼロトラストにしたら、VPNはもう要らない?
要らなくなるとは限りません。ゼロトラストは境界型に代わるものではなく、両者を組み合わせることが期待されています。VPNを残すなら、機器の更新と多要素認証を確かめましょう。2026年1〜6月のランサムウェアの被害では、侵入経路がわかったうちの約5割がVPN機器でした。入口の守り方はランサムウェア対策の入口を塞ぐにあります。
社員が10人ほどの会社でも意味がある?
あります。多要素認証、管理者権限を最小限の人に絞ること、テレワーク端末や使っているシステムの把握は、総務省の中小企業向けの手引きにある対策です。製品を一式そろえるかは別として、考え方の一部は人数に関係なく使えます。
「ゼロトラスト対応」の製品を入れれば安心?
製品を入れただけで、ゼロトラストになるわけではありません。移行は技術の丸ごとの入れ替えでは済まず、要件も参考文献によって諸説あります。確かめることは勧められたら確かめることにまとめました。
ゼロトラストにすると、社員は何度もログインし直すことになる?
毎回パスワードを入れ直すとは限りません。Microsoft のセキュリティの既定値群では、場所・デバイス・役割・タスクなどをもとに、必要なときに多要素認証が求められます。ただしグローバル管理者などの決められた管理者の役割は、サインインのたびに求められます[7]。Google のコンテキストアウェア アクセスでは、Gmail やドライブなどのコアサービスへのアクセスはログインした後も続けて評価され、例えばオフィスでログインした後に喫茶店へ移ると、ポリシーが確かめ直されます[16]。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- テレワークセキュリティガイドライン 第5版(総務省) 2026年10月31日確認
- 中小企業等担当者向け テレワークセキュリティの手引き(チェックリスト)第3版(総務省) 2026年10月31日確認
- Zero Trust Architecture(NIST SP 800-207)(NIST) 2026年11月4日確認
- ★3・★4 要求事項・評価基準 解説書(IPA) 2026年10月31日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年10月3日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月1日確認
- Microsoft Entra ID のセキュリティの既定値群(Microsoft) 2026年10月21日確認
- 2 段階認証プロセスでビジネスを保護する(Google) 2026年10月21日確認
- 基本のモバイル端末管理を設定する(Google) 2026年10月31日確認
- 基本的なモビリティとセキュリティの概要(Microsoft) 2026年10月31日確認
- Microsoft Purview の監査ソリューションについて説明します(Microsoft) 2026年11月4日確認
- Microsoft Purview のサービスの説明(Microsoft) 2026年11月4日確認
- データの保持期間とタイムラグ(Google) 2026年11月4日確認
- ユーザーのログイベント(Google) 2026年11月4日確認
- 条件付きアクセスとは(Microsoft) 2026年11月4日確認
- コンテキストアウェア アクセスでビジネスを保護する(Google) 2026年11月4日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。