
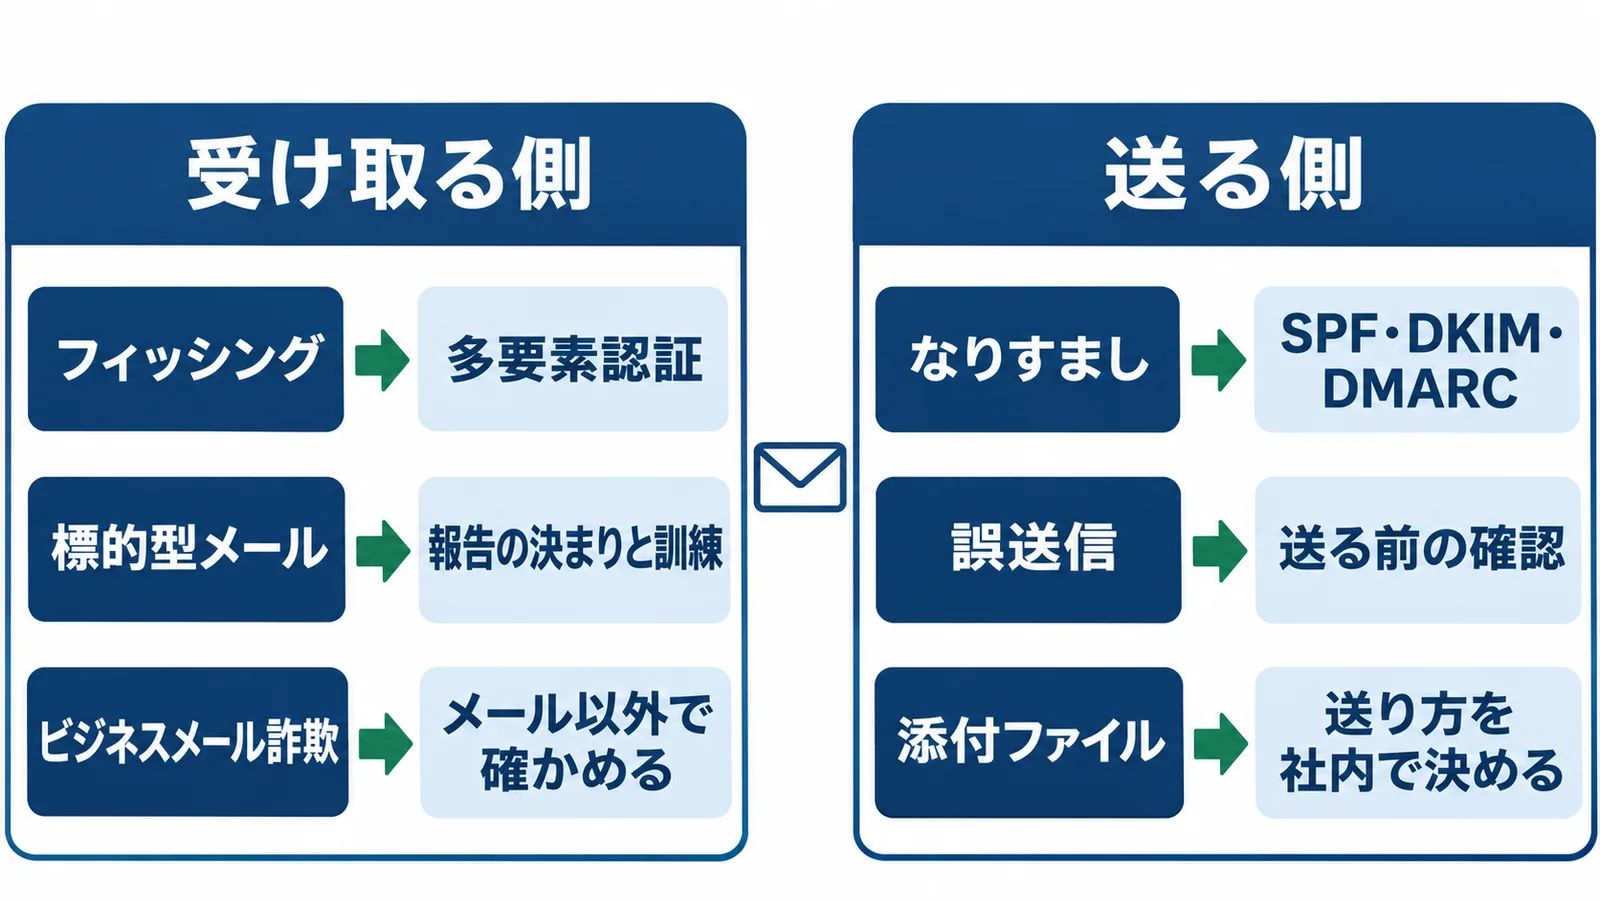
会社のメールセキュリティ対策は、受け取る側(フィッシング・標的型メール・詐欺)と送る側(なりすまし・誤送信・添付ファイル)の6つに分けて考えます。Microsoft 365やGoogle Workspaceなら迷惑メールやウイルスの検査は標準で動いているので、まずは設定と社内のルールで、検査では止まらないものを止めましょう。
6つの脅威と主な対策、標準の機能で足りる範囲、製品を勧められたときに確かめること、SCS評価制度の★3で問われることがわかります。細かい手順は、脅威ごとの記事へつないでいます。
メールセキュリティとは:受け取る側と送る側の6つ
メールセキュリティとは、メールを入口にした攻撃と、自社のメールから起きる事故を防ぐ対策のことです。 メールはサイバー攻撃の入り口になりやすく、取引先や上司を装ったメールは、見た目だけでは安全かどうか判断しにくいものです。添付ファイルや本文のURLリンクは、攻撃の手段に使われるおそれがあります[1]。
IPAの「情報セキュリティ10大脅威 2026」の組織編では、「機密情報を狙った標的型攻撃」が5位、「ビジネスメール詐欺」が10位に入っています[2]。偽のサイトへ誘うフィッシングの報告は、2026年1〜6月で約73万件ありました[3]。
一方で、ランサムウェア(データを暗号化して身代金を求めるウイルス)の入口としては、メールは多くありません。2025年の感染経路92件のうち、VPN機器が61件、リモートデスクトップが19件で、不審なメールやその添付ファイルは2件でした[3]。メールの対策を固めれば会社全体が守れる、というわけではない点も押さえておきましょう。
6つの脅威と主な対策は、次のとおりです。
| 区分 | 脅威 | 何が起きるか | 主な対策 | 詳しい記事 |
|---|---|---|---|---|
| 受け取る側 | フィッシング | 偽のログイン画面にIDとパスワードを入れてしまう | 多要素認証、リンクから入らない | フィッシング詐欺 |
| 受け取る側 | 標的型メール・ウイルス付きのメール | 添付ファイルやリンクを開いて感染する | 標準の検査、報告の決まり、訓練 | 標的型メール攻撃 |
| 受け取る側 | ビジネスメール詐欺 | 取引先などを装い、振込先を変えさせる | メール以外で確かめる、送金のルール | ビジネスメール詐欺 |
| 送る側 | なりすまし | 自社のドメインで偽のメールを送られる | SPF・DKIM・DMARCの設定 | DMARC |
| 送る側 | 誤送信 | 宛先や添付ファイルを間違えて送る | 送る前の確認、メールソフトの機能 | メール誤送信対策 |
| 送る側 | 添付ファイルの送り方 | 重要な情報を保護せずに送る | 送り方を社内で決める | PPAP |
メールの標準の機能と設定で足りる範囲
Microsoft 365・Google Workspaceのメールには、迷惑メールやウイルスの検査が初めから入っていて、何もしなくても動いています。 Microsoft 365では、フィッシング対策も既定で有効です。
Microsoft 365では、クラウドのメールボックスを使うすべての組織に、スパム・マルウェア・フィッシングなどから守るのに役立つ保護の機能が含まれています。マルウェア対策・スパム対策・フィッシング詐欺対策(スプーフィング)の3つは既定で有効で、すべての受信者に適用されます。既定のポリシーは無効にできず、設定を変えたり、別のポリシーで上書きしたりして調整します。マルウェアが見つかったメールは検疫(既定では管理者だけが扱える隔離の場所)に送られ、配信されたスパム・マルウェア・フィッシングのメールを自動で消す機能(ZAP)もあります[4]。
Google WorkspaceのGmailは、既定で、信頼性に欠けるメールに警告を表示し、迷惑メールフォルダに移します。添付ファイルの設定が有効かどうかにかかわらず、すべてのメッセージをスキャンして、不正なソフトウェアから守る仕組みもあります。さらに管理者は、管理コンソールの「アプリ > Google Workspace > Gmail > 安全性」で、次のような保護を足せます[5]。
- 信頼できない送信者からの暗号化された添付ファイル
- 信頼できない送信者からのスクリプトを含む添付ファイル
- 普段やり取りしない形式の添付
- 短縮URLで隠されたリンク
- ドメイン名や従業員名のなりすまし
- 認証されていないメール
どの保護を有効にし、見つけたメールを警告・迷惑メールフォルダ・検疫のどれで扱うかは、管理者が選びます。手順はGoogleの高度なフィッシングと不正なソフトウェアへの対策のページにあります。
標準の検査で止めにくいのは、人がだまされる部分と、送る人のミスです。 ビジネスメール詐欺は、メールのなりすましなどを使いながら巧妙に人をだます手口のため、システムやセキュリティソフトによる機械的な防御や、偽のメールの排除が難しいものです[9]。フィッシングも、メール認証や多要素認証などの技術的な対策だけでは十分ではなく、「メール等に記載のリンクを安易にクリックしない」「公式サイトや公式アプリからアクセスする」といった日ごろの意識が大切です[3]。誤送信は、人が送る以上、宛先を間違える「うっかりミス」が起きるおそれがあります[1]。
レンタルサーバーやプロバイダのメールを使っている会社も、考え方は同じです。IPAの5分でできる情報セキュリティ自社診断の対策例にも、「メールソフトに迷惑メール対策機能がある場合は有効にする」が入っています[1]。まずは契約先のサービスで迷惑メール・ウイルスの検査が使えるか、有効になっているかを、管理画面か契約先への問い合わせで確かめてください。
受け取る側でやること(フィッシング・標的型・詐欺)
受け取る側は、検査をすり抜けたメールが届く前提で、「入れてしまっても乗っ取られない」「開いたらすぐ知らせる」「お金の話はメール以外で確かめる」の3つを決めます。
フィッシング:偽のログイン画面への備え
フィッシングは、実在する組織を装ってメールやSMSのリンクから偽のサイトへ誘い、アカウント情報などを盗む手口です。まずやるのは、メールのアカウントに多要素認証(パスワードに加えて、スマホでの確認などを求める仕組み)を入れておくことです。偽の画面にパスワードを入れてしまっても、パスワードだけではログインできない状態にしておきます。
SCS評価制度の★3では、重要な機密情報を取り扱うクラウドサービスに、ユーザーと管理者が常に多要素認証でアクセスすることが評価基準に入っています[7]。取引先とのやり取りが集まるクラウドのメールは、まずこの対象として考えておきましょう。標準の機能で入れられる範囲は、今使っているサービスの標準の機能でできることで確かめられます。入力してしまったときの動き方は、今すぐやること(最初の1時間)にまとめています。
標的型メール・ウイルス付きのメール
すり抜けたメールを社員が開いてしまうことに備えます。自社診断の対策例は次のとおりです[1]。
- 送信元を確かめてから開く
- URLリンクを安易にクリックしない
- 迷惑メール対策機能を有効にする
- 不審なメールは管理者に連絡し、社内に周知する
- 開いてしまったら、管理者に連絡して対処する
会社として決めておくのは、「誰に・どうやって知らせるか」です。知らせ先が決まっていれば、開いてしまった人もすぐに動けます。★3の教育・訓練(4-2-2)の解説書には、訓練の例として「標的型メールを受信した際の報告訓練」が挙がっています[6]。必ずこの訓練をするという決まりではなく、例の1つです。届いたとき・開いたときの動き方は届いたら・開いてしまったらで扱っています。訓練の中身は社員の訓練は何をする?を見てください。
ビジネスメール詐欺:振込先の変更
取引先を装う手口のほかに、経営者などになりすましたメールでSNSのグループを作らせ、そのやり取りの中で送金させる「ニセ社長詐欺」も2026年1月ごろから起きていて、1〜6月に127件が確認されています[3]。SNSのグループの利用を指示されたら、特に注意が必要です。手口の流れはニセ社長詐欺で扱っています。
ビジネスメール詐欺には、次のような対策が望ましいです[9]。
- 不審なメールは社内で相談し、共有する
- 急な振込先や決済手段の変更は、取引先にメール以外の方法で確かめる
- 電信送金の社内規程(チェック体制)を整える
- メールのパスワードを複雑にし、使い回さない
- 多要素認証やアクセス制限の導入を検討する
この中で経営者が決めるのは、送金のルールです。例えば「振込先の変更は、登録済みの電話番号にこちらからかけて確かめる」「新しい口座への初めての振込は2人で確認する」のように決めておくと、メールの見た目に頼らずに確かめられます。確かめ方は口座の変更を言われたら:確かめる手順で扱っています。ルールの決め方は社内の送金のルールを見てください。
送る側でやること(なりすまし・誤送信・添付)
送る側は、自社の名前を使われないためのDNSの設定(SPF・DKIM・DMARC)と、送る人のミスを減らす確認と送り方のルールの2つです。 どちらも、受け取る側の検査とは別に、自社で進めるものです。
なりすまし:自社のドメインを使われない
メールの差出人に正規のドメインを使った「なりすまし送信メール」は、2020年以降急増し、今もフィッシングメールの半分以上を占めています[10]。
受け取ったメールが正規の送信元から送られてきたかを検証できるのが送信ドメイン認証で、SPF・DKIM・DMARCの3種類があります。SPFやDKIMだけでは検証をすり抜けることがありますが、DMARCを使うと検出できます[10]。送る側の設定は、自社のドメインのDNS(ドメインの情報を公開する仕組み)への登録が中心です。
送ったメールが届くかどうかにも関わります。2024年2月1日以降、個人用のGmailアカウント(末尾が @gmail.com など)にメールを送るすべての送信者はSPFかDKIMを、1日5,000件を超えて送る送信者はSPF・DKIM・DMARCを設定する必要があります。認証されていないメールは、迷惑メールに分類されたり、拒否されたりすることがあります[11]。設定の進め方はp=none から reject までで扱っています。どこまで自社でやり、どこから頼むかは自社でできる範囲と頼む範囲を見てください。
誤送信:宛先と添付の間違い
誤送信は、送る前の確認と、メールソフトの機能で減らします。自社診断の対策例は次のとおりです[1]。
- 宛先(TO/CC/BCC)を確かめる
- 送る前に本文・添付・宛先を見直す
- 宛先チェック・送信保留・取り消しの機能があれば有効にする
- 間違えたら管理者に連絡して相談する
具体的な防ぎ方は手順とメールソフトの機能でできる防ぎ方で扱っています。個人情報を送ってしまったときに報告が要るかは委員会への報告は要る?を見てください。
添付ファイルの送り方:重要な情報の受け渡し
重要な情報を保護せずにメールで送ると、通信経路が盗聴されていた場合に、漏えいしたり改ざんされたりするおそれがあります。自社診断の対策例には、次の3つの送り方が並んでいます[1]。
- 文書ファイルを強固なパスワードで保護し、パスワードはSMSなどの別の手段で知らせる
- S/MIMEなどの暗号技術を使う
- 法人向けのデータ転送サービスなどで、利用者だけが開けるフォルダで受け渡す
会社としてやるのは、どの送り方を社内の標準にするかを決めることです。パスワード付きのZIPファイルとそのパスワードを同じメールの経路で送る方法(PPAP)の弱さと、代わりの送り方は代わりの送り方は4つにまとめています。
メールセキュリティの製品は要る?勧められたら確かめること
クラウドのメールで標準の検査が動いているなら、まず設定とルールを済ませてから、足りないところがあるかで考えましょう。
メールゲートウェイは、迷惑メール・マルウェア・フィッシング詐欺などから保護し、誤送信や情報漏えいを防ぐ役割を持った機器などのことで、一般にメールの送受信の経路に置きます[6]。一方、クラウドのメールサービスにはマルウェアのチェック機能が標準で搭載されている場合が多く、その機能を使うことも有効です[6]。
会社の状況ごとの考え方は、次のとおりです。
| 会社の状況 | 考え方 |
|---|---|
| クラウドのメールで、標準の保護が有効 | まず多要素認証・DMARC・Gmailの安全性の設定などと、送金・報告のルールを済ませる |
| 自社のサーバーやレンタルサーバーで、迷惑メール・ウイルスの検査がない・弱い | 検査を足すことを考える |
| 誤送信が続く、大量に送る部署がある | 誤送信を防ぐ機能やツールを考える(誤送信対策のツールが要る会社の条件) |
| 取引先が★4の水準を求めている | 評価基準4-4-5-5をどう満たすかを確かめる(下の★3・★4の見出し) |
製品を勧められたら、次のことを確かめてから判断しましょう。
| 確かめること | 理由 |
|---|---|
| 今の標準の機能と比べて、何が増えるのか | 標準で動いている検査と重なる部分は、上乗せにならない |
| 6つの脅威のうち、どれを防ぐのか | 送る側のなりすましや送り方は、DNSの設定や社内のルールの話 |
| 詐欺や偽のログイン画面に、どこまで効くのか | 詐欺は機械的な防御が難しく、フィッシングも技術的な対策だけでは十分ではない |
| 隔離されたメールを誰が見て、誰が出すのか | 運用する人がいないと、必要なメールが止まったままになる |
| ★3・★4やチェックシートの答えに使える記録が出るか | 取引先に説明するときの材料になる |
| 契約の期間と、やめるときの手順 | 入れた後に見直せるようにしておく |
費用の相場は、製品・人数・契約の形で変わるため、ここでは載せていません。
SCS★3・取引先のチェックシートで問われること
★3は特定の製品を求めていません。★3でメールに関わるのは、重要な機密情報を取り扱うクラウドサービスの多要素認証、インシデント時の教育・訓練、パソコンのマルウェア対策です。メールの検査(メールゲートウェイなど)が評価基準に入るのは★4からです。 SCS評価制度の評価基準を達成するにあたっては、「特定のセキュリティ対策製品の導入を求めるものではありません」[8]。
メールに関わる評価基準を、★3と★4に分けると次のようになります[7][6]。
| 段階 | 番号 | 内容 |
|---|---|---|
| ★3 | 4-1-3-2 | 重要な機密情報を取り扱うクラウドサービスで、ユーザーと管理者は常に多要素認証を使う |
| ★3 | 4-2-2-1 | 新規受入れ時と年1回以上、インシデント発生時の対応の教育・訓練をする |
| ★3 | 4-4-5-1〜3 | ネットワークにつないでいるすべてのパソコン・サーバーにマルウェア対策ソフトを入れ、スキャンと更新をする |
| ★4 | 4-2-1-3 | 電子メールによるマルウェア感染の予防などを教育する |
| ★4 | 4-3-3-1 | 社外へファイルを転送するときは送信履歴を残す、などをルールとして定めて周知する |
| ★4 | 4-4-5-5 | メールゲートウェイ・メールサーバー等でマルウェアチェックをする |
★4の4-4-5-5の解説には、チェックの機能として、スパムメールのフィルタリング、添付ファイルのスキャンや除去、メール内のリンクのスキャンや除去が挙がっています。クラウドのメールサービスでは、マルウェアのチェック機能が標準で搭載されている場合が多く、その機能を使うことも有効です[6]。★4を目指すときは、今のメールの標準の機能で何をチェックしているかを、管理画面や公式の説明で確かめておきましょう。
★3の番号ごとの中身は、次の3つで確かめられます。
パソコンの対策ソフトは会社のパソコンのセキュリティソフトで扱っています。取引先のチェックシートの答え方はセキュリティチェックシートを見てください。
中小企業が今日やること
よくある質問
メールセキュリティの製品を入れれば、詐欺も防げる?
製品だけでは防ぎきれません。 ビジネスメール詐欺は巧妙に人をだます手口で、システムやセキュリティソフトによる機械的な防御や、偽のメールの排除が難しいためです[9]。振込先の変更をメール以外の方法で確かめることと、社内の送金のルールを決めておくことが土台になります。
レンタルサーバーのメールでも同じ?
受け取る側の検査は、契約先のサービスで何が使えるかを確かめます。 迷惑メール・ウイルスの検査があれば有効にし、なければ検査を足すことを考えます。送る側のSPF・DKIM・DMARCは、メールのサービスに関わらず、自社のドメインのDNSへの登録を中心に設定します。誰が設定するかは自社でできる範囲と頼む範囲で整理しています。
★3を取るのに、メールセキュリティの製品は要る?
特定の製品は求められていません。 ★3でメールに関わるのは、重要な機密情報を取り扱うクラウドサービスの多要素認証、インシデント時の教育・訓練、パソコンのマルウェア対策の3つです。メールゲートウェイなどでのマルウェアチェックは★4の評価基準です。
添付ファイルのパスワード付きZIPはやめるべき?
送り方を社内で1つに決めることが先です。 自社診断の対策例には、パスワードで保護して別の手段で知らせる方法、暗号技術、データ転送サービスなど、複数の保護の方法が並んでいます[1]。パスワードを同じメールの経路で送る方法の弱さと代わりの送り方は、PPAPの記事で比べています。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- 情報セキュリティ10大脅威 2026(IPA) 2026年10月28日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年10月16日確認
- すべてのクラウド メールボックスの組み込みのセキュリティ機能(Microsoft) 2026年11月20日確認
- 高度なフィッシングと不正なソフトウェアへの対策(Google) 2026年11月20日確認
- ★3・★4 要求事項・評価基準 解説書(SCS評価制度 制度運営機関(IPA)) 2026年10月31日確認
- ★3・★4 要求事項・評価基準(Ver.1.1)(IPA) 2026年11月16日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年9月25日確認
- ビジネスメール詐欺の対策について知る(IPA) 2026年10月29日確認
- なりすまし送信メール対策について(フィッシング対策協議会) 2026年10月28日確認
- メール送信者のガイドライン(Google) 2026年10月28日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。