
メールを誤送信したら、まず社内の責任者に報告し、送ってしまった相手に削除を頼みます。個人情報保護委員会への報告が要るのは、要配慮個人情報が入っていた・1,000人を超える会員へのメールをCCで一斉に送ったなど4つの場合で、防ぐには送る前の確認の手順とメールソフトの機能から始めます。
送ってしまった直後の4つの手順と削除のお願いの例、報告が要るかを誤送信の形ごとに見分ける表、手順とメールソフトの機能でできる防ぎ方、ツールが要る会社の条件、SCS評価制度の★3で求められることがわかります。
メール誤送信とは?よくある形と多さ
メール誤送信とは、メールを本来の相手と違う宛先に送ったり、見せてはいけない人に見える形で送ったりすることです。メールは仕事でいちばんよく使う道具の1つで、宛先や送り方の間違いによる情報漏洩がたびたび起きています[6]。よくある形には、次のようなものがあります。
- 宛先のアドレスの間違い: オートコンプリート(アドレスの先頭を入力すると、過去の宛先から候補を出す機能)の候補をよく確かめずに選び、違う相手に送る
- CCとBCCの取り違え: BCCで送るべきところをCCで送り、受け取った全員にほかの受信者のアドレスが見えてしまう
- 大勢に送るときの欄の取り違え: 宛先欄に大量のアドレスを入れる途中で、TO・CC・BCCの欄を取り違える
- 本文・添付ファイルの確かめ漏れ: 別の取引先あての見積りを添付したまま送る、など
宛先の3つの欄は、目的で使い分けます。
| 欄 | 使う場面 | 受信者に見えるか |
|---|---|---|
| TO | メールを送る主な相手 | 見える |
| CC | 主な相手に送った内容を、ほかの人にも知らせたい | 見える |
| BCC | CCと同じだが、ほかの受信者がいることやアドレスを知られたくない | 見えない |
誤送信は珍しいミスではありません。JIPDECが、プライバシーマークを持つ事業者2,021社から寄せられた事故報告10,633件をまとめた「2025年度」の集計では、事故の分類で「誤送信」が2,101件(25.5%)あり、「誤配達・誤交付」の3,105件(37.8%)に次いで2番目でした[7]。原因では「作業・操作ミス」が4,445件で最も多くなっています。ただし、事故報告によって分類が未入力や複数選択の場合があり、1件の事故に原因が複数あればそれぞれ数えているため、件数の合計は事故報告の件数と一致しません。日本全体や中小企業だけの数字ではない点にも気をつけてください。
メールは一度送ると取り消しが難しく、完全に回収できないため、情報が広がるおそれがあります[5]。また、お客様や社員の個人データを含むメールを第三者に誤送信することは、個人情報保護法のガイドラインで「漏えい」の例に挙がっています[2]。
送ってしまったら、最初にやること
放置せずに責任者に報告し、送ってしまった相手に削除を頼み、何を誰に送ったかを確かめて記録します。送信先を間違えたら、情報セキュリティ管理者などに連絡して対応を相談し、放置しないことが大切です[5]。ガイドラインも、漏えいやそのおそれがわかったら責任ある立場の者に直ちに報告し、被害が広がらないようにすることを求めています[2]。手順は次の4つです。
- 社内の責任者に連絡する: 送った本人が、情報セキュリティ管理者などに連絡して対応を相談する。自分で抱えず、すぐに伝える
- 相手に削除を頼む: メールの誤送信で送信先がわかっているときは、受け取った相手に、受け取った情報の削除を頼みます[4]。あわせて、開いたかどうかと、削除したかを返事で教えてもらいましょう。報告が要るかの見分けに使います(次の見出し)
- 何を送ったかを確かめる: 漏れた情報の種類や件数、暗号化やアクセス制限などの対策の状況を確かめます。宛先・送った日時・添付ファイル名と、パスワードを付けていたかも記録しておきます
- 取引先から預かった情報なら、その取引先にも知らせる: 影響が及んだ取引先や顧客には、その後も対応の状況や再発防止策などを報告します[4]。最初の連絡では、何を誤って送ったかと、相手に削除を頼んだことを伝えましょう。SCS評価制度の★3は、自社の機密情報を共有する子会社や取引先との間で、インシデント(事故)のときの役割と責任を定めることを求めています[9]。決め方は★3の 2-1-4 セキュリティインシデント発生時の役割・責任で扱っています
誤って届いた相手への削除のお願いは、例えば次のような中身にします。
- 件名: 誤ってお送りしたメールの削除のお願い
- 本文に入れること: 誤って送ったこと / お詫び / 開かずに削除してほしいこと / 転送しないでほしいこと / 削除したら返事がほしいこと
お詫びや削除のお願いを大勢に送り直すときは、BCCで送るか、1人ずつ送りましょう。慌てて同じ宛先をCCに並べると、二度目の誤送信になります。誰が誰に連絡するかを社内であらかじめ決めておく方法は、社内の連絡:誰が、誰に、何を伝えるにまとめています。
委員会への報告は要る?誤送信の見分け方
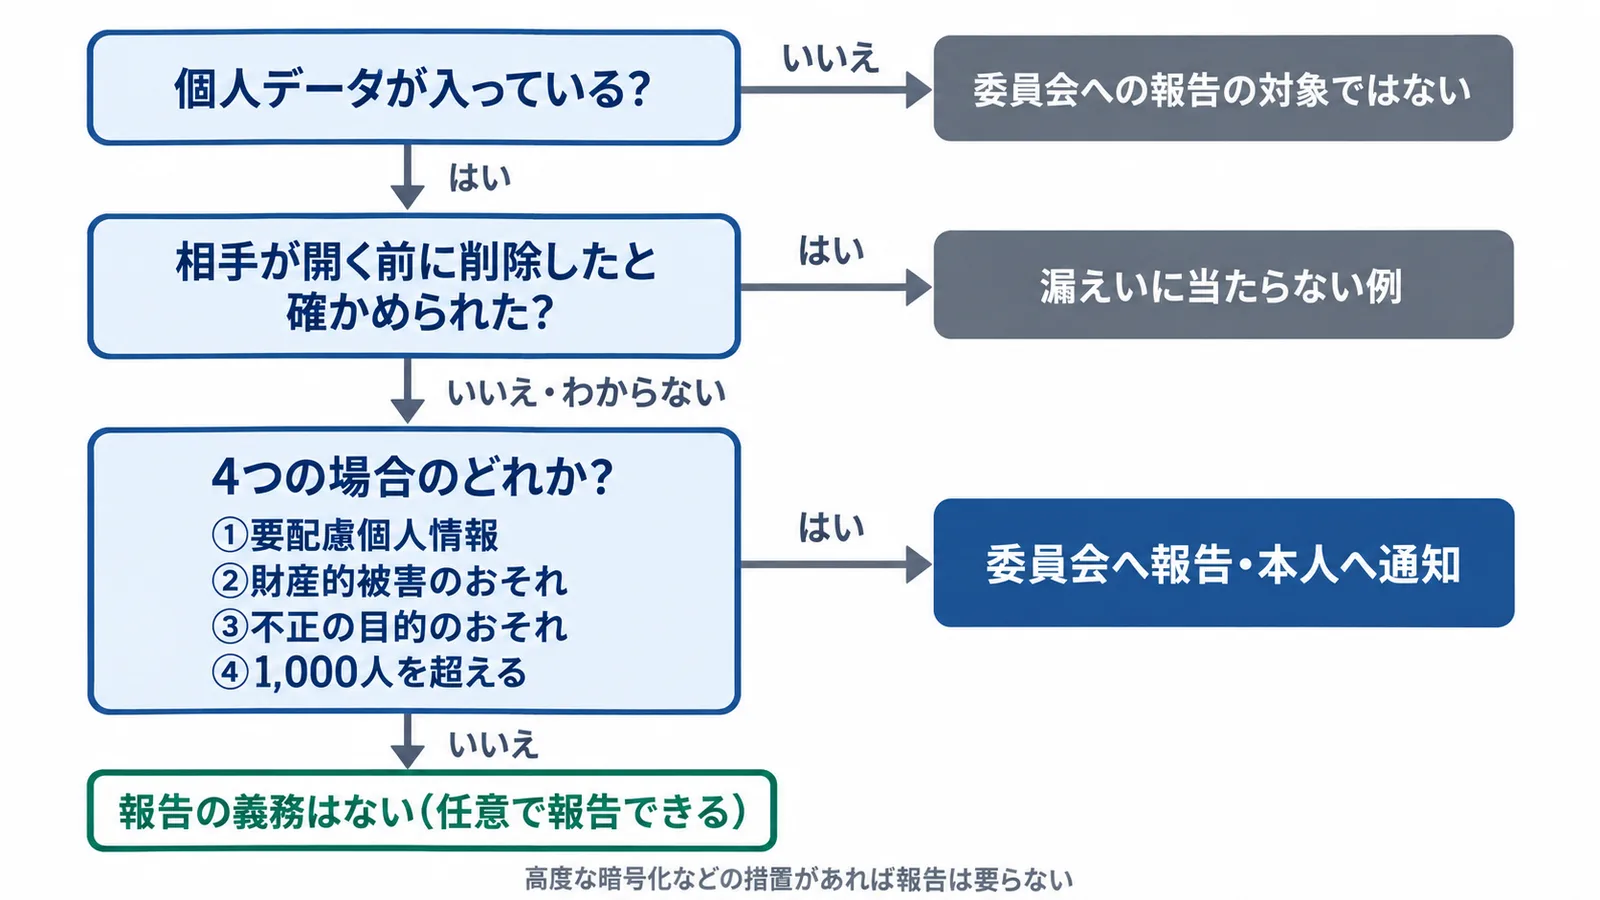
個人データの入ったメールを誤送信し、それが4つの場合のどれかに当たるとき(そのおそれがあるときも含む)は、個人情報保護委員会への報告と本人への通知が義務です。法令では、この記事の「情報漏洩」を「漏えい」と書き、滅失・毀損とあわせて「漏えい等」と呼びます。4つの場合は次のとおりです[1][2]。
- ① 要配慮個人情報(健康診断の結果・病歴など)が含まれる
- ② 不正に使われると財産的被害が生じるおそれがある(クレジットカード番号など)
- ③ 不正の目的をもって行われたおそれがある
- ④ 本人の数が1,000人を超える
④の人数は、本人の数が確定できないときは、最大で1,000人を超える場合に当たります[2]。業種によっては、委員会ではなく権限を委任された省庁に報告します。ただし、漏れたのが自社の従業員の情報(雇用管理情報)や株主の情報なら、委員会に報告します[1]。誤送信のときは、次の順に見分けます。
- 個人データが入っているか: 委員会への報告の対象は、個人データの漏えい等です[2]。取引先の見積りや図面だけで個人データが入っていなければ、この報告の対象ではありません
- 相手が開く前に削除したと確かめられたか: 委員会のQ&Aは、誤送信の相手がメールを削除するまでに個人データを閲覧していないことが確認された場合を、漏えいに当たらない例に挙げています。誤送信先での取扱いが確認できない場合は、漏えい(またはそのおそれ)に該当し得るとしています[3]
- 4つの場合のどれかに当たるか: 当たれば、下の高度な暗号化などの措置がない限り、報告と通知が義務になります。どれにも当たらなければ、報告の義務はありません
よくある誤送信の形と、4つの場合との関係は次の表のとおりです[1][2][3]。
| 誤送信の形 | 4つの場合との関係 |
|---|---|
| 従業員の健康診断の結果を、社外の別の相手に送った | ① 要配慮個人情報に当たる |
| 自社の会員(1,000人超)へのメールマガジンで、BCCに入れるべきアドレスをCCに入れて一括送信した | ④ 委員会が報告の要る例に挙げている |
| アドレスだけが見えるCC送信で、1,000人以下 | Q&Aは、メールアドレスだけの漏えいは直ちに②に当たるものではないと考えられるとしている。①③④にも当たらなければ、報告の義務はない |
| パスワードで保護したファイルを送った | 下の「高度な暗号化」の条件を満たすかで変わる |
4つの場合に当たっても、「高度な暗号化その他の個人の権利利益を保護するために必要な措置」が講じられていれば、報告は要りません[2]。委員会のQ&Aは、このうち高度な暗号化などの秘匿化に当たるには、その時点の技術水準で第三者が読める状態にするのが難しい暗号化などの措置に加え、読める状態に戻す手段が適切に管理されていることが必要と解されるとしています[3]。手段が適切に管理されているといえるには、次のいずれかを満たすことが必要と解されるとしています。
- 暗号化した情報と復号鍵を分け、鍵の漏えいも防ぐ
- 遠隔操作で情報か鍵を削除できる
- 第三者が鍵を使えないように設計する
そのため、ファイルにパスワードを付けたことだけで、報告が要らなくなるとは限りません。報告の義務がない場合も、委員会に任意で報告できます[3]。
Q&Aは、二次被害の例として、漏えいしたメールアドレスあてに第三者が不審なメールや詐欺メールを送ることを挙げています[3]。CCで送ってしまった相手には、お詫びとあわせて、不審なメールへの注意を添えておきましょう。報告は、4つの場合に当たると知ってから、速報を速やかに(目安は概ね3〜5日以内)、確報を30日以内(③に当たる場合は60日以内)に出します[2]。報告に書く項目は報告の期限と書くことで扱っています。本人への知らせ方は本人への通知と公表にまとめています。報告は委員会の漏えい等の対応のページにある報告フォームから行います。
手順とメールソフトの機能でできる防ぎ方
送る前の確認の手順を決め、メールソフトにある誤送信を防ぐ機能を有効にすることから始めます。やることは次の表のとおりで、IPAの自社診断ではNo.8「宛先の送信ミスを防ぐ」とNo.9「重要情報を送信する時は保護する」に当たります[5][6]。
| やること | 中身 |
|---|---|
| 宛先の欄を確かめる | アドレスとTO・CC・BCCの欄が意図どおりかを確かめてから送る |
| 送る前に最終確認する | 本文・添付ファイル・宛先を送信の前にもう一度見る |
| 候補をそのまま選ばない | オートコンプリートで出たアドレスをよく確かめる |
| メールソフトの機能を使う | 宛先チェック・送信保留・取り消しなどの誤送信を防ぐ機能がある場合は有効にする |
| 一斉送信の仕組みを分ける | 大勢に同時に送るときは、いつものメールソフトを使わず、通信事業者の同報メールサービスなどを検討する |
| 重要な情報を保護する | 本文に書かずファイルにして強固なパスワードで保護し、パスワードは前もって決めておくかSMSなど別の手段で知らせる。S/MIMEなどの暗号技術や、法人向けのデータ転送サービスで受け渡す方法もある |
メールの誤送信を起こした後の再発防止では、作業の手順にチェックの仕組みを足します[4]。例えば、次のような手順を決めておくと、社員が迷わずに済みます。
- 社外に個人情報の一覧や見積りを送るときは、送信保留の時間のうちに宛先をもう一度見る
- 社外へ一斉に送るときは、CC・BCCに並べず同報の仕組みを使い、使えないときは2人で確かめる
- 送ってしまったら誰に連絡するかを1枚に書いて配る
自社診断の25項目の全体は、5分でできる情報セキュリティ自社診断の25の診断項目で一覧にしています。
誤送信対策のツールが要る会社の条件
まずメールソフトの機能と手順で足りるかを確かめ、足りないときに、扱う情報と送る量でツールを決めます。情報の持ち出しを防ぐ仕組みにDLP(Data Loss Prevention)があり、特定のデータのコピーなどの持ち出しを検知してブロックします。例えば、管理対象のデータがメールに添付されているときに警告を出したり、送信を止めたりでき、誤送信など作業ミスによる漏えいの防止などにも使えます[10]。
ツールを検討してよい会社の目安は、次のとおりです。
| 当てはまること | ツールで補えること |
|---|---|
| 健康診断の結果・病歴やカード番号を、日常的にメールで扱う | 報告の①②に当たる情報の添付を検知・保留する |
| 社員が多く、社外あての送信も多い | 全員の送信に同じ確認をかける |
| 1,000人を超える宛先に案内を送る | メールソフトではなく同報の仕組みで送る |
| 手順を決めた後も、誤送信が繰り返された | 人の確認に頼らない仕組みを足す |
| 取引先から、仕組みでの対策を求められた | 対策を説明できる形にする |
どれにも当てはまらない会社は、まずメールソフトの機能と前の見出しの手順から始めましょう。入れる前には、次の3つを確かめると選びやすくなります。
- 今のメールソフトの機能と重ならないか
- 保留の時間や上司の承認で、社員の手間がどれだけ増えるか
- 何を検知したいか(宛先・添付ファイル・個人情報)
ツールの価格は、製品と契約の内容で変わるため、この記事では載せていません。営業を受けたときも、上の3つを先に社内で整理しておくと、必要な機能だけを比べられます。
SCS★3との関係(3-1-4 機密区分に応じた情報の管理)
★3の要求事項「3-1-4 機密区分に応じた情報の管理」で、情報を機密の度合いで分け、区分ごとの扱い方を決めることが求められます。★3の評価基準は次の3つです[9]。
- 3-1-4-1: 自社の保有する情報を対象に、「機密の特定」「機密区分のレベル判定及び表示」「区分に応じた取扱方法」「取扱エリアの区分及び制限」を含む管理ルールを定める
- 3-1-4-2: 年1回以上、その管理ルールの内容を点検する
- 3-1-4-3: 重要な機密情報と、情報ごとの管理者名・部署名・保管場所・保管期限・開示先・管理者の連絡先を把握する仕組みを整備する
この「区分に応じた取扱方法」に、メールで送るときの決まりを書いておくと、誤送信を防ぐ手順と1つにまとまります。例えば「関係者限りの情報は本文に書かず、パスワードで保護したファイルで送る」「社外秘の情報は社外あてに送らない」のような書き方です。3-1-4-3で把握する「開示先」は、誤送信が起きたときにどの取引先へ連絡するかを決める材料にもなります。各項目の読み方は、★3チェックリストの 3-1-4で扱っています。
中小企業が今日やること
よくある質問
送ったメールを取り消せますか?
メールは一度送ると取り消しが難しく、完全には回収できません。メールソフトに取り消しや送信保留の機能がある場合は、送ってしまう前に有効にしておきましょう。送ってしまった後は、相手に削除を頼むことが中心になります。
相手が「削除しました」と言えば、漏えいになりませんか?
委員会のQ&Aは、相手がメールを削除するまでに個人データを閲覧していないことが確認された場合を、漏えいに当たらない例に挙げています。開いたかどうかや、相手での取扱いが確認できない場合は、漏えい(またはそのおそれ)に該当し得るとしています[3]。削除を頼むときに、開いたかどうかもあわせて聞いておきましょう。
パスワード付きのファイルで送ったなら、報告は要りませんか?
報告が要らなくなるのは「高度な暗号化その他の個人の権利利益を保護するために必要な措置」が講じられている場合で、Q&Aは、その時点の技術水準で第三者が読める状態にするのが難しい暗号化などの措置と、読める状態に戻す手段(鍵など)の適切な管理が必要と解されるとしています[3]。パスワードを付けたことだけで報告が要らなくなるとは限りません。
報告の義務がない誤送信でも、委員会に報告できますか?
できます。報告の様式では、4つの場合への該当を「非該当(上記に該当しない場合の報告)」として報告します[3]。報告の義務になる場合の全体は、報告が義務になる4つの場合にまとめています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
出典
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月24日確認
- 個人情報の保護に関する法律についてのガイドライン(通則編)(個人情報保護委員会) 2026年10月24日確認
- 「個人情報の保護に関する法律についてのガイドライン」に関するQ&A(個人情報保護委員会) 2026年10月30日確認
- 中小企業のためのセキュリティインシデント対応の手引き(IPA) 2026年10月24日確認
- 5分でできる!情報セキュリティ自社診断(解説編)(IPA) 2026年10月17日確認
- 電子メールの誤送信対策(国民のためのサイバーセキュリティサイト)(総務省) 2026年10月30日確認
- 2025年度 個人情報の取扱いにおける事故報告集計結果(JIPDEC) 2026年10月30日確認
- 令和7年度 年次報告(個人情報保護委員会) 2026年9月28日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月28日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。