
SOC(セキュリティ・オペレーション・センター)は、セキュリティの監視とサービスを提供するセンターのことです。 中小企業に要るかどうかは、アラート(警報)を出す機器を持っているか、そのアラートに夜間・休日も誰かが応えられるかで決まります。
SOC・SIEM・EDR・UTMの役目の違い、会社の規模と機器で分けた考え方、今の契約で始められる見張り、見積りで確かめる項目、SCS評価制度の★3との関係を順に整理します。
SOCとは?セキュリティを見張る人とセンター
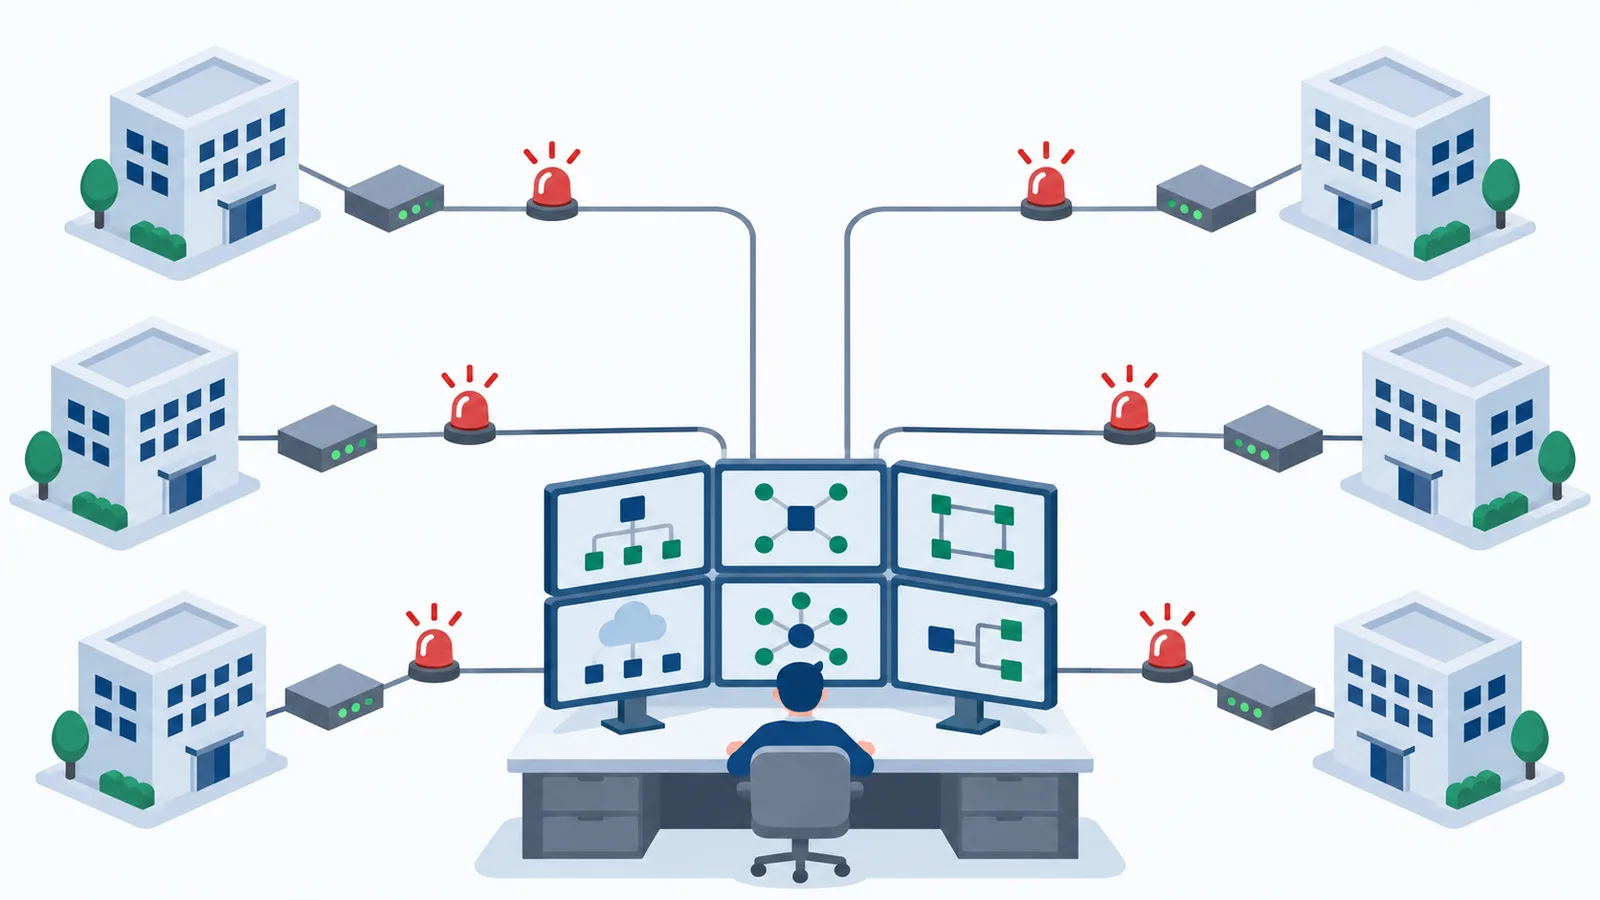
SOC(Security Operation Center)は、セキュリティ・サービスとセキュリティ監視を提供するセンターです[1]。この記事では、「SOCセキュリティ」もこのセンターのこととして扱います。機器やソフトの名前ではなく、監視を行うセンター(人と体制)のことです。
例えるなら、会社の機器が出す警報を代わりに見張り、本当に危ないものだけを知らせてくれる警備の詰め所のようなものです。
SOCが具体的に何をするかは、サービスごとに違います。公的な基準がある例として、IPAのサイバーセキュリティお助け隊サービス(中小企業向けに、相談窓口・異常の監視・駆け付け・簡易な保険をまとめたサービス)の「異常の監視」の基準は、次のとおりです[5]。
- ネットワークか端末を24時間見守る
- 攻撃を検知して知らせる
- 重大なときは即時(60分以内が目標)
- そのほかは週1回のレポート等
これはSOCの定義ではなく、監視サービスの中身の一例ですが、見積りを比べるときの物差しになります。
監視の体制は、社内で整える方法と、外部に委託する方法が考えられます。SCS評価制度の★4の評価基準(1-2-2-2)の解説の例では、社内で整える場合、攻撃や弱点の情報を定期的に集め、境界に置いた機器のログを確かめて異常がないかを見る担当者と、対応の手順を決めることが挙がっています[3]。
SIEMとは?SOC・EDR・UTMとの違い
SIEMは、いろいろな機器のログを1か所に集めて分析する道具で、SOCはそれを見て判断する人とセンターです。 SIEM(Security Information and Event Management)は、アンチウイルスやEDR等から出力されるログやイベント情報を1か所に集約し、相関関係をふまえた分析を可能にします。情報をまとめて見えるようにすることで、インシデント(事故)の調査を効率化でき、運用の費用や手間を減らすことが期待できます[2]。
SCS評価制度の★4の解説でも、複数の機器から取ったログを組み合わせて分析するなら、SIEM等を使った相関分析も有効です[3]。
提案書でこの4つが一緒に出てきたときは、役目で分けると整理しやすくなります。UTM・SIEMの説明[2]と、EDR・SOCの説明[1]をもとに、役目で並べると次のようになります。
| 名前 | 何か | 役目 |
|---|---|---|
| UTM | 社外との出入口に置く機器(統合脅威管理) | ファイアウォール・IDS/IPS・ウイルス対策などの機能をまとめ、不正な通信を止めて、アラートとログを出す |
| EDR | パソコンやサーバーに入れるソフト | 端末の不審な動きを検知・停止し、アラートとログを出す |
| SIEM | ログを集めて分析する道具 | いろいろな機器のログを1か所に集め、組み合わせて分析する |
| SOC | 見張る人とセンター | アラートとログを人が見て、危ないかを判断し、知らせる |
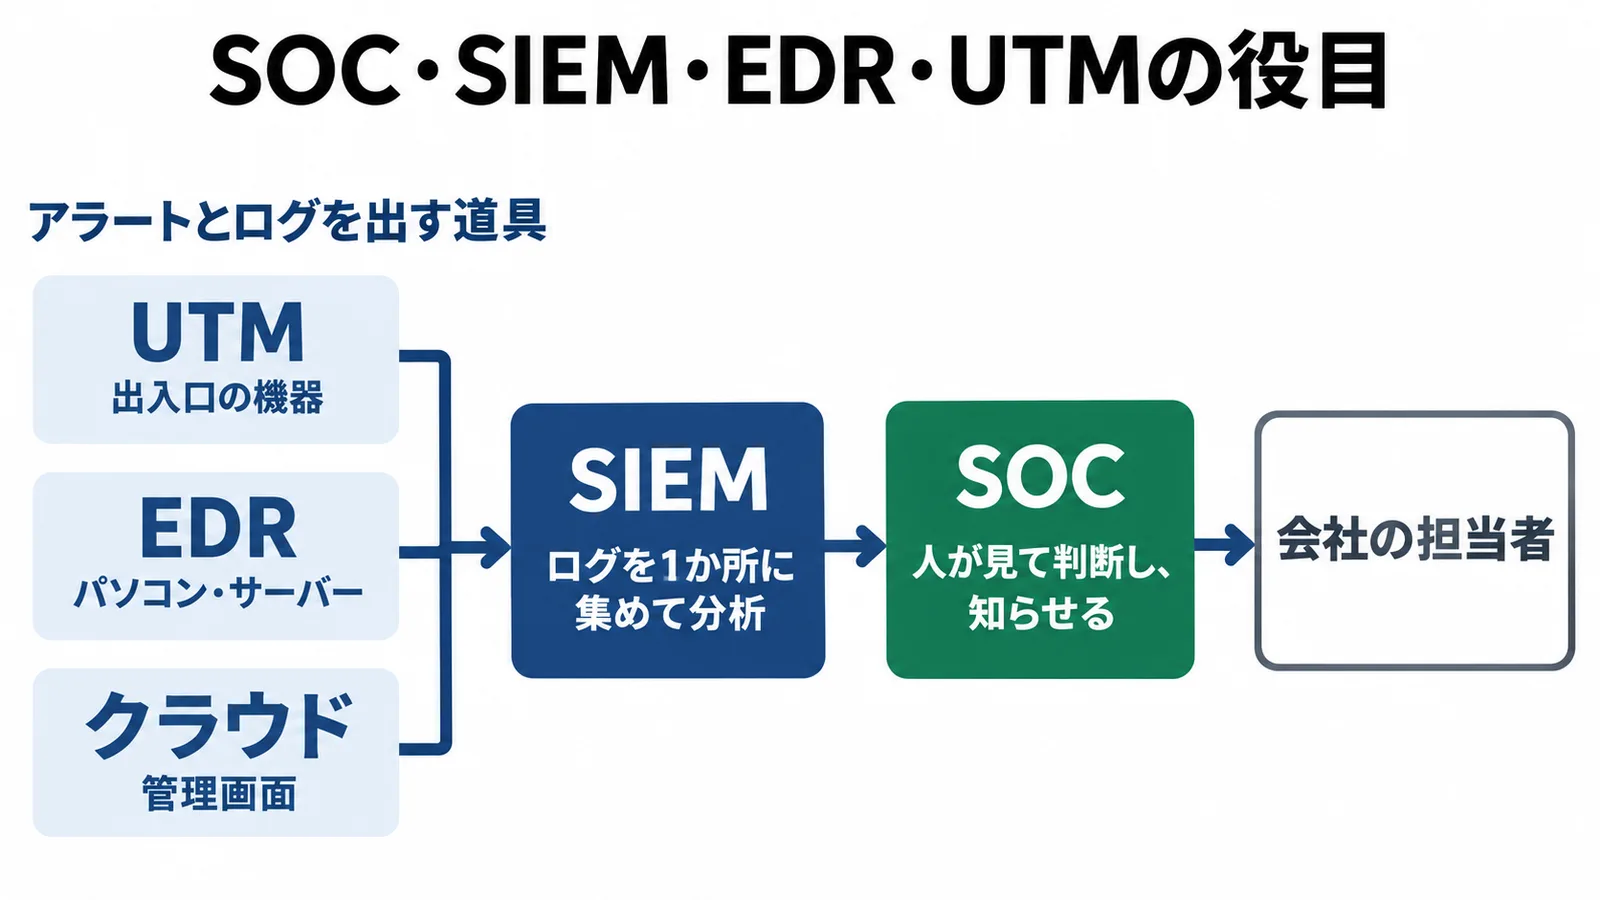
UTMとEDRは「アラートを出す道具」、SIEMは「ログをまとめる道具」、SOCは「それを見る人の側」です。道具を入れても、見る人がいなければ、アラートが届いても気づかないままになるおそれがあります。EDRの仕組みはEDRとはで説明しています。UTMについてはUTMとは?中小企業に要る?をご覧ください。
なぜ勧められる?アラートに誰が応えるか
機器がアラートを出しても、受け取って判断する人がいなければ、被害を止めにくいためです。 IPAがランサムウェアの被害にあった組織から聞き取った教訓集には、暗号化を検知して管理者あてのアラートメールが出ていたのに、週末の深夜だったため、すぐに受け取れていなかった事例があります。検知するだけでなく、アラートに常時応えられる監視・運用の体制が要ります[1]。
取引先からの求めもあります。同じ教訓集では、被害の後に取引先から、メールやEDI(受発注などのデータのやりとり)を再開するならEDRやSOCを導入するよう強い要望があった組織が、複数ありました。
また、不正アクセスの多くは、ログの確認やセキュリティ機器のアラート(警報)によって見つかります[7]。アラートとログは「気づくきっかけ」で、それを誰が・いつ見るかが、監視の中心です。気づいたときの確かめ方は不正アクセスに気づくきっかけと、確かめ方にまとめています。
なお、教訓集は被害にあった組織への聞き取りにもとづく資料で、中小企業だけを対象にしたものではありません。
中小企業に要る?会社の規模と持っている機器で分ける
アラートを出す機器(UTMやEDR)を入れていて、夜間・休日に見る人がいない会社ほど、監視を頼む意味が大きくなります。 一方、機器が少なく、クラウドとパソコンの標準の機能で守っている会社は、まず標準の通知とログから始められます。自社がどれに近いかを、次の表で確かめてみてください。
| 会社の状態 | アラートを出すもの | まず考えること |
|---|---|---|
| ① パソコン数台〜十数台、出入口は回線のルーターだけ、メールとファイルはクラウド | 主にパソコンのウイルス対策と、クラウドの管理画面 | 標準の通知の受け先とログの期間を確かめる。24時間の監視サービスを急ぐ理由は小さめ |
| ② UTMやEDRを入れている(入れる予定)が、夜間・休日にアラートを見る人がいない | UTM・EDR | 機器はアラートを出すのに、受ける人がいない形。お助け隊の監視や今の保守契約の監視など、監視ごと頼むことを考える |
| ③ サーバーや拠点が多く、機器ごとのログを人が見きれない / ★4を目指す | 多くの機器 | 複数の機器のログを組み合わせて分析するならSIEMなどでまとめ、見る体制を社内で整えるか、外部(SOCなど)に頼むかを考える。★4の1-2-2では、社内で整える方法も挙がる |
| ④ 取引先から「24時間監視」「SOC」を求められた | — | 相手が確かめたいのが製品か、アラートに応える体制かを先に聞く |
表では、社員数で線を引いていません。同じ10人の会社でも、UTMを置いて保守会社が見ている会社と、クラウドだけで仕事をしている会社では、まず確かめることが違うためです。
例えば、社員12人で、UTMを販売店とのリース・保守の契約で置いている会社なら、②に当たるかもしれません。まず、UTMのアラートが誰のメールに届いているか、夜間・休日は誰が見ているかを、保守会社に聞きましょう。保守の契約にすでに監視が含まれていれば、新しく頼まなくてよい場合もあります。アラートが来たときに誰へ連絡するかは、インシデント対応で事前に決めておくことと一緒に決めておくと迷いません。
お金をかけずにできる見張り:ログを残す・通知を受ける・月1回見る
監視サービスを頼む前に、ログを残す・標準の通知の受け先を決める・月1回見る、の3つは、多くを今の契約の範囲で始められます。 24時間ではありませんが、「アラートが届いても誰も見ていない」状態はなくせます。
ログを残す:どこに・何か月
ランサムウェアの被害から戻すとき、侵入が始まった時期より前のバックアップなら安全です。そのため、必要なログを保存し、安全に戻せる時点を判断できるようにしておきます。調べるときには、ファイアウォールやサーバーのシステムログ、ウイルス対策のログ、操作のログ、ネットワーク機器の通信ログなど、さまざまな記録が使われます。どこにどんなログがあるか(ありうるか)を、会社か運用・保守の事業者がつかんでおくのが望ましい形です[1]。
よく使われるクラウドで記録が残る期間と、SCS評価制度の★4で残す目安は次のとおりです[8][9][3]。
| どこ | 残る期間・残す目安 |
|---|---|
| Microsoft 365 の監査の記録 | 180日間(対象の契約では既定で有効。検索には権限の割り当てが要る) |
| Google Workspace のログイベント | 多くは6か月 |
| ★4の評価基準(参考) | ファイアウォール・プロキシサーバ・認証サーバのログを6か月 |
6か月は★4の評価基準で、★3の基準ではありません。どれくらい残すかを考えるときの目安として使ってください。UTMやルーターのログが何日分残るかは、機器と設定で変わります。保守会社に聞いておきましょう。
標準の通知の受け先を決める
Microsoft 365 には、既定で有効になっている組み込みのアラートポリシーがあり、メール通知を受け取る人のリストを設定できます。使えるアラートは契約によって変わります。例えば、組織の中の誰かがメールの送信を制限されたときのアラートは、通常は乗っ取られたアカウントを示すもので、重大度は「高い」、Business Basic・Business Standard・Business Premium も対象です[10]。
Google Workspace では、管理コンソールのアラートセンターで、ドメインの潜在的な問題の通知を確かめられ、メール通知も設定できます。通常と違うログインを見つけると、通常は利用者に本人確認を求め、失敗したか行わなかった場合は、不審なログインとして管理者にアラートが送られます[11]。このアラートはアラートセンターの既定の一覧には出ず、アラートの種類で絞り込むと表示されます。アラートセンターを見るには、そのための管理者の権限が要ります。
あわせて、UTMやウイルス対策ソフトのアラートの宛先も確かめましょう。退職した人のアドレスや、誰も見ていない共有アドレスになっていないかが要点です。
月1回見る
攻撃の検知がなくても、ログを確かめることは有効で、定期的にログを監査すると見つけられる可能性が高まります[1]。SCS評価制度の★4の評価基準では、認証サーバのログを月1回以上モニタリングし、不審な認証試行を見つけることを求めています。解説に挙がる不審な認証試行の例は、次の5つです[3]。
- 短時間の大量の失敗
- いつもと違う国・地域からのログイン
- 管理者IDの異常な時間帯のログイン
- 成功した直後の権限変更
- 同じIDの複数地域からの同時接続
これも★4の基準ですが、クラウドの管理画面でログインの記録を月1回、この5つの目で眺めるだけでも、見張りの第一歩になります。記録の見る場所と権限はいま使っているクラウドの標準機能でできることで説明しています。
頼むなら確かめること:お助け隊の監視との違い
見積りを比べる前に、何を・いつ・誰が見て、どう知らせるかを確かめましょう。 そのときの物差しになるのが、公的な基準があるお助け隊の監視です。
お助け隊の異常の監視は、ネットワーク監視(UTM等の機器と異常監視サービス)か、端末監視(EDR等と異常監視サービス)のどちらかで、どちらも24時間見守り、攻撃を検知して知らせます。重大なインシデントは即時(60分以内が目標)、防御できたものや対応のいらないアラートは後日のレポート(週1回)等で知らせます。相談窓口・緊急時の駆け付け・簡易サイバー保険と合わせて、原則1つの契約で受けられます[5]。監視のタイプはお助け隊の監視のタイプは3つで、サービスの一覧はIPAのお助け隊のユーザー向けサイトで確かめられます。
基本のお助け隊サービス(1類)の価格には、基準で決まった上限があります[5]。
| 初期費用など(一時的に払う費用) | 月額 | |
|---|---|---|
| ネットワーク監視 | 50万円 | 1万円 |
| 端末監視 | 50万円(端末数によらず) | 端末1台あたり2,000円 |
| 両方を使う | 100万円 | 合計1万円以下、かつ端末1台あたり2,000円以下 |
金額はいずれも税抜きの上限で、実際の価格はサービスごとに違います。詳しくはお助け隊はいくらかかる?費用の上限にまとめています。
一般の監視サービス(SOCのサービス)は、中身も価格も契約ごとに違います。この記事では費用の相場を載せていません。見る機器・台数・範囲・時間帯で大きく変わり、特定のサービスの価格表になってしまうためです。そのかわり、見積りを受け取ったら、次の項目で比べてみてください。
| 確かめること | 聞き方の例 |
|---|---|
| 何を見るか | どの機器のアラートとログを見ますか |
| 夜間・休日 | 夜間・休日も人が見ていますか |
| どこまでするか | 見つけたら知らせるだけですか、通信や端末を止めるところまでしますか |
| 重大なとき | 何分以内に、誰に、どうやって連絡が来ますか |
| 定期のレポート | 週や月のレポートで何がわかりますか |
| ログ | ログを何か月残し、事故のときに調べてもらえますか |
| ★3の5-1-1-3 | アラートとインシデントの速報レポートは、いつ・誰に届きますか |
| 重なり | 今の保守契約やUTMの監視と重なっていませんか |
教訓集のまとめは「EDRやSOCの導入にあたっては、その機能や設定を細やかに確認する必要がある」です。EDRには、アラートを出して利用者に止めるかを判断させるモードもあり、その場合は利用者が止めるまで不審な動きが続きます[1]。監視を頼むときも、「誰が止めるのか」まで確かめておきましょう。
SCS★3・取引先のチェックシートで聞かれたら
SOCやSIEMを入れることは、SCS評価制度の★3の条件ではありません。 この制度の評価基準を満たすにあたって、「特定のセキュリティ対策製品の導入が必須とされているものではありません」[4]。
★3で監視について問われるのは、5-1-1の次の3つです[3]。中身はIPAの★3・★4の解説書で確かめられます。
| No. | 中身 |
|---|---|
| 5-1-1-1 | 社内外の境界か端末で、外から社内への通信と、社内から不正なサーバへの通信の両方について、不正アクセスをリアルタイムに検知・遮断する仕組みを入れる |
| 5-1-1-2 | ネットワーク機器のログとアラートを分析し、担当者か管理者が、不審な事象がインシデントに当たるかを判断する |
| 5-1-1-3 | 5-1-1-1の機器・サービスで、アラートが速やかに出て、インシデントの速報レポートが作られ通知される |
★3が問うのは、検知・遮断の仕組みと、アラートを担当者か管理者が判断し、知らせが届く仕組みです。監視サービスを使う場合も、インシデントに当たるかを社内の誰が判断するかを決めておきましょう。項目ごとの確かめ方は★3チェックリストの5-1-1にあります。
★4になると、監視・分析の体制(★4の1-2-2。外部委託の例としてお助け隊が挙がる)と、ログの6か月の保管・認証サーバのログの月1回以上のモニタリング(★4の4-4-3)が加わります。全体は★4で増える項目で確かめられます。★3・★4の支援に向けたお助け隊の新しい型は、SCS評価制度の★3・★4を支援する新類型とはで説明しています。
制度を引き合いにした勧誘について、経済産業省と内閣官房国家サイバー統括室は、「評価を取得していないと商取引が規制される」といった営業活動による製品・サービスの勧誘に注意を呼びかけています[4]。内容は経産省の注意喚起(不適切な勧誘とは)にまとめています。
取引先のチェックシートで「24時間の監視体制はありますか」と聞かれ、今はない場合は、通知の受け先・ログの期間・月1回の確認など、今やっていることを具体的に書くのが一つの答え方です。書き方は「いいえ」の設問はどう書くかで説明しています。
中小企業が今日やること
よくある質問
SOCとSOC2は同じもの?
違うものです。 SOC2は、米国公認会計士協会(AICPA)が定める、委託会社の内部統制やサイバーセキュリティについての内部統制の保証の報告書です[3]。SCS評価制度の解説書では、使っているクラウドの事業者の対策を確かめる手段の1つとして、SOC2報告書の確認が挙がっています。監視するセンターのSOCとは別のものです。
EDRを入れれば、監視は要らない?
EDRは、入れるだけで十分ではありません。教訓集の教訓は、EDR等を入れるとともに、アラートに迅速に対応できる監視体制を整え、定期的にログを確かめて分析することです[1]。アラートを誰が受けるかを決めずにEDRだけを入れると、本文の②の形になります。要否の考え方は中小企業にEDRは要る?をご覧ください。
24時間監視がないと、取引先に断られる?
断られるかどうかは取引先ごとに違いますが、★3は特定の製品の導入を求めていません。まず、取引先が確かめたいのが「24時間の監視サービスを使っているか」なのか、「アラートに応える体制があるか」なのかを聞きましょう。後者なら、通知の受け先や確認の手順を説明できる場合があります。
SIEMは自社で入れるべき?
★4の解説では、複数の機器のログを組み合わせて分析するなら、SIEM等を使った相関分析も有効です。ただ、SIEMはログを集めて分析する道具で、結果を見て判断する人がいなければ活かしにくくなります。「中小企業に要る?」の表の③に近い場合に、SOCと一緒に考えましょう。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
出典
- ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~(IPA) 2026年10月1日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月27日確認
- ★3・★4 要求事項・評価基準 解説書(IPA) 2026年10月31日確認
- SCS評価制度に係る不適切な勧誘に御注意ください(経済産業省・内閣官房国家サイバー統括室) 2026年11月12日確認
- サイバーセキュリティお助け隊サービス基準(2.1版)(IPA) 2026年10月1日確認
- サイバーセキュリティお助け隊サービス ユーザー向けサイト(IPA) 2026年10月1日確認
- 中小企業のためのセキュリティインシデント対応の手引き(IPA) 2026年10月29日確認
- Microsoft Purview の監査ソリューションについて(Microsoft) 2026年11月4日確認
- データの保持期間とタイムラグ(Google) 2026年11月4日確認
- Microsoft Defender ポータルのアラート ポリシー(Microsoft) 2026年11月13日確認
- アラート センターについて(Google) 2026年11月13日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。