
不正アクセスとは、他人のIDとパスワードを勝手に使ったり、システムの弱点を突いたりして、使う権限のないシステムに入ることで、法律で禁じられた犯罪です。会社で気づいたら、入られたアカウントのパスワードを変え、ログインの記録を残して確かめ、警察とIPAに届け出ます。
不正アクセスの法律上の意味と会社で起きる3つの型、入られたかの確かめ方、最初にやる順番、届け出先、国の統計の原因から決めた対策の順番がわかります。
不正アクセスとは:法律の定義と、会社で起きる3つの型
不正アクセスとは、ネットワークを通じて、他人のIDとパスワードや、守りの仕組みをすり抜ける情報・指令を入力し、本来は制限されている使い方をできる状態にすることです。システムを管理する人が自分で行う場合や、管理する人などの承諾を得て行う場合は除かれます[2]。言いかえると、悪意のある人が他人のIDやパスワードを使ってサービスを悪用したり、コンピュータに不正に入り込んだりする犯罪です[1]。
不正アクセス禁止法は、不正アクセスそのものを禁じ、違反すると3年以下の拘禁刑または100万円以下の罰金です[2]。あわせて、他人のIDとパスワードを不正アクセスのために取得・保管することや、管理者になりすましてIDとパスワードの入力を求めること(偽のログイン画面を公開する、メールで入力を求めるなど)も禁じています[2]。
国の統計では、不正アクセスを2つの手口に分けています。他人のIDとパスワードを使う「識別符号窃用型」と、プログラムの欠陥や管理者の設定ミスなど、システムの安全上の不備を突く「セキュリティ・ホール攻撃型」です[3]。
2025年に都道府県警察から警察庁に報告された不正アクセスの認知件数は7,190件で、前年より1,832件(約34.2%)増えました[3]。入られた後に行われたことは、インターネットバンキングでの不正送金等が4,747件で最も多くなっています[3]。
2026年10月9日には、国家サイバー統括室が、ウェブシステムの弱点の悪用や委託先を通じた侵害などで、大量の個人情報を扱う事業者等のシステムが侵入され、データが盗まれる事案を複数確認したとして、対策のポイントを示しました[9]。主な対象は大量の個人情報や機微な情報を扱う事業者等ですが、警察庁も関係する機関の注意喚起をまとめて案内しています[12]。この時期の事案は、相次いだ会員サービスへの不正アクセスで並べています。
会社で起きる不正アクセスは、次の3つの型に分けると、確かめる場所と最初の対応を決めやすくなります。根拠にしたのは、統計の手口の分け方と、IPAへの届出で見られた被害の例です[3][5]。
| 型 | どんなことか | 例 |
|---|---|---|
| A アカウントの乗っ取り | 他人のIDとパスワードでログインされ、悪用される | クラウドのメールや業務のサービスに入られ、不正なメールを送られる。辞めた社員など、IDを知る立場の人が入る |
| B VPN機器・サーバへの侵入 | 機器の弱点や設定の不備、盗まれた認証情報を使って社内に入られる | VPN機器から入られ、ランサムウェアの被害につながる |
| C Webサイトの改ざん・情報の盗み出し | 公開しているサイトやWebシステムの弱点を突かれる | サイトが書き換えられる。会員の情報が盗まれる |
IPAが把握できた範囲では、届出で主に見られたのは、VPN装置の弱点の悪用や認証情報の不正利用を入口にしたランサムウェア攻撃でした。ほかにWebサイト(ECサイトを含む)の弱点を突いた改ざん、クラウドのメールや業務のサービスのアカウントを乗っ取られて不正なメールを送られる被害なども見られました[3]。
不正アクセスに気づくきっかけと、確かめ方
見覚えのないログインや操作、ログインできない、機器の警報、外からの指摘などで気づきます。まずログインの記録で、いつ・どこから入られたかを確かめましょう。
警察庁がよくある相談に挙げているのは、ウェブメールで見た記憶のない受信メールが既読になっていて、送信メールが勝手に削除されていた例や、パスワードが変えられてログインできず、自分では投稿していないメッセージが書き込まれていた例です[1]。会社のWebサイトが改ざんされ、身に覚えのない画像が載ったり、管理画面に入れなくなったりした相談もあります[6]。
IPAが不正アクセスの届出への協力をお願いしている事態には、次のようなものがあります[5]。
- システムに侵入された・侵入を試みた形跡
- 利用者からの心当たりのないログイン履歴の報告
- クラウドのアカウントへの不正ログインと悪用
不正アクセスの多くは、会社がインターネットにつないでいるサーバに対して行われ、ログの確認やセキュリティ機器の警報で見つかります[4]。型ごとの気づくきっかけと、まず見るものは次のとおりです。
| 型 | 気づくきっかけ | まず見るもの |
|---|---|---|
| A アカウント | メールが勝手に既読・削除される、ログインできない、取引先から「おかしなメールが来た」 | ログインの記録(日時・場所・端末)、メールの転送の設定、登録された端末 |
| B VPN機器・サーバ | 機器の警報、見覚えのない接続、ファイルが開けない | VPN機器・サーバの認証の記録、外からの認証の失敗が続いていないか、大量のアクセス |
| C Webサイト | 見た目が変わった、管理画面に入れない、利用者からの問い合わせ | 管理画面の利用者の一覧、ページが更新された日時 |
メールのアカウントの記録の見方はログインの記録と設定の確かめ方で、メールが盗み見られていないかの調べ方はメールが盗み見られていないか調べるで順に説明しています。
不正アクセスされたら、最初にやること
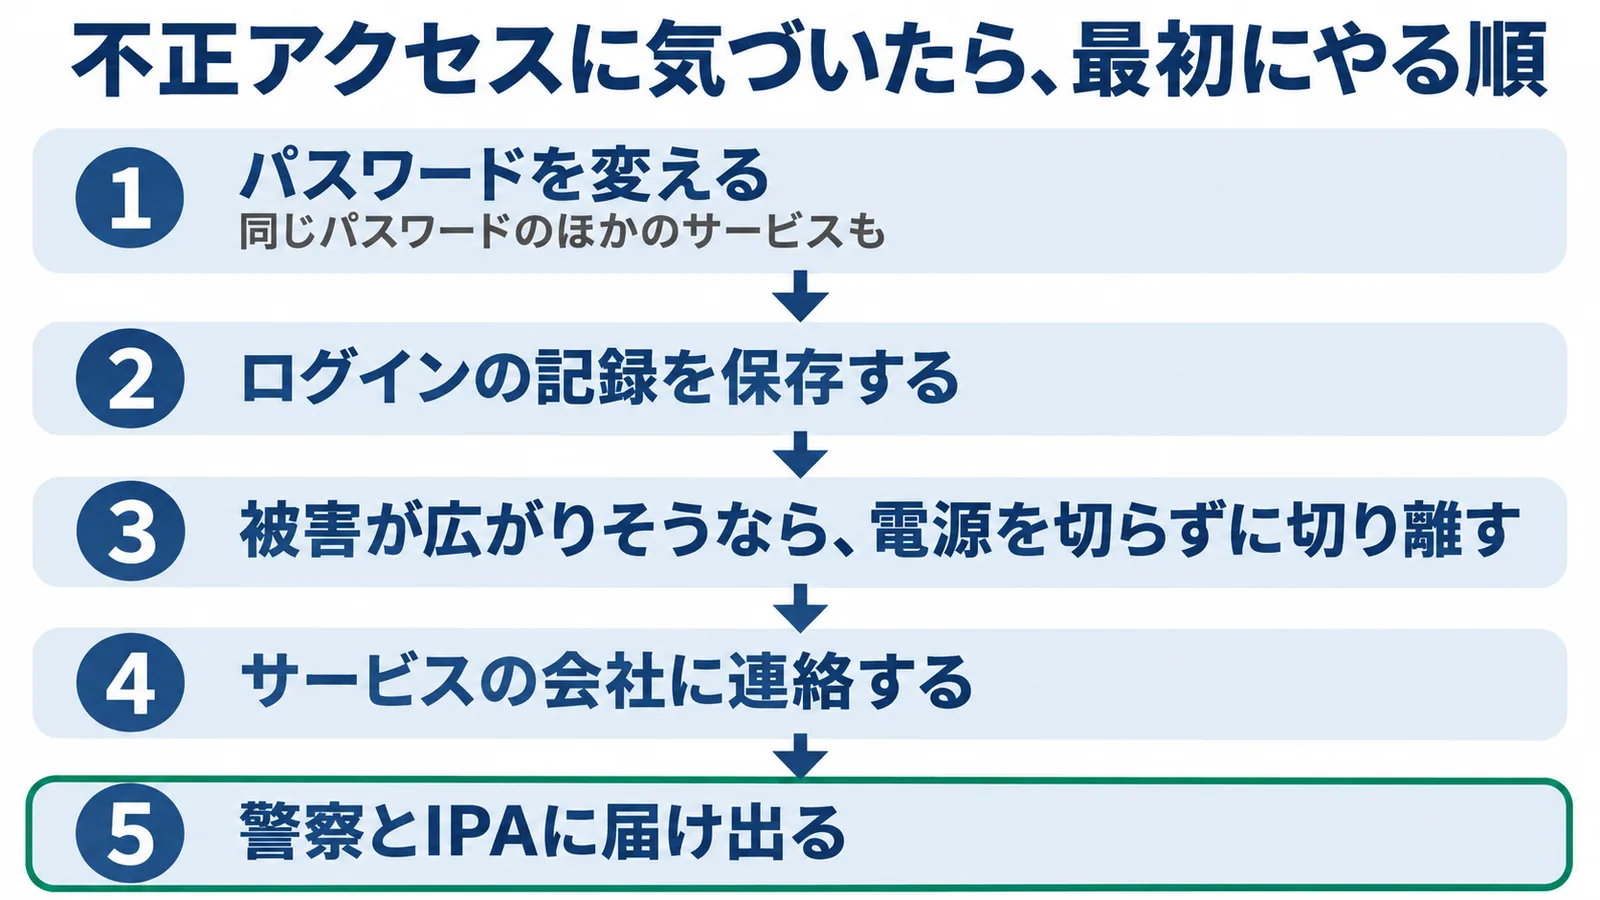
入られたアカウントのパスワードを変え、記録を保存し、サービスの会社と警察に連絡します。サーバや機器に入られ、被害が広がりそうなときは、電源は切らずにネットワークから切り離します。
不正アクセスの被害に遭ったら、次の4つを進めます[1]。
- サービスを提供する会社に速やかに連絡・相談する
- ログインできるなら早急にパスワードを変え、同じパスワードを使うほかのサービスも変える
- ログイン履歴を画面の保存や印刷で残し、サービスの会社とのやりとりも保存する
- 保存した履歴を持って、最寄りの警察署かサイバー犯罪相談窓口に通報・相談する
パスワードを変えられてログインできないときは、サービスの会社に連絡します。警察に行く前に電話で担当者と日時や持っていく資料を調整しておくと、対応がスムーズに進みます。クレジットカードを登録しているサービスならカード会社に、インターネットバンキングを使っているなら不正送金がないかを確かめ、不正送金されていれば金融機関に、速やかに連絡しましょう[1]。
サーバや機器では、外から情報にアクセスできる状態のときや、被害が広がりそうなときに、ネットワークを遮断し、機器を隔離します。ただし、電源を切るなどの不用意な操作で、残された記録を消さないようにします[4]。不正アクセスで個人情報や機密情報が漏れる危険が確認されたら、直ちにネットワークから切り離してサービスを止める、アカウント情報が漏れたらアカウントを止める、といった処置をとります[4]。辞めた社員などが使っていたIDは、速やかに削除するかパスワードを変えます[3]。
| 順 | やること | ポイント |
|---|---|---|
| 1 | パスワードを変える | 同じパスワードのほかのサービスも変える。ログインできなければサービスの会社へ |
| 2 | ログインの記録を保存する | 画面の保存・印刷。サービスの会社とのやりとりも残す |
| 3 | 被害が広がりそうなら、サーバや機器は電源を切らずに切り離す | ネットワークから外し、記録を消さない |
| 4 | サービスの会社に連絡する | カードを登録していればカード会社、不正送金があれば金融機関にも |
| 5 | 警察とIPAに届け出る | 警察には保存した記録を持っていく。IPAの様式はわかる範囲でよい |
誰が誰に何を伝えるかは、社内の連絡:誰が、誰に、何を伝えるで決めておきましょう。
どこに届け出る?警察・IPAと相談先
不正アクセスは犯罪なので、警察に通報・相談します。あわせてIPAの不正アクセスの届出窓口に届け出ます。犯罪性がある場合は警察へ、ウイルス感染や不正アクセスの場合はIPAへ届け出るのが、インシデント対応の基本の流れです[4]。届け出先と相談先は次のとおりです[4][5][6][7][8][10]。
| 先 | 何のため・何をしてくれるか | 連絡のしかた |
|---|---|---|
| 警察 | 通報・相談・情報提供を受ける。被害届は最寄りの警察署へ | 最寄りの警察署、都道府県警察のサイバー犯罪相談窓口、全国統一のオンライン受付窓口 |
| IPA 不正アクセスの届出 | 被害の実態の把握と、同じ被害を防ぐため。協力のお願いで、未遂も対象 | 様式にわかっている範囲で記入し、メールで送る |
| IPA 企業組織向けの相談窓口 | 初動の相談、応急の処置の助言、専門業者の一覧の紹介。調査や解析はしない | メール |
| JPCERT/CC | 初動の調査のサポート、改ざんされたサイトの管理者への連絡 | Webフォームかメール(原則、電話は不可) |
| 個人情報保護委員会 | 個人データの漏えい等の報告 | 報告フォーム |
警察の窓口は、警察庁のサイバー事案に関する相談窓口から都道府県ごとの連絡先とオンライン受付をたどれます。IPAの様式は届出のページにあり、届けた後に新しくわかったことは追加で連絡できます[5]。どこに連絡するか迷ったら、IPAの企業組織向けサイバーセキュリティ相談窓口に相談できます[7]。
不正アクセス禁止法には、都道府県公安委員会による再発防止の援助があります。不正アクセスが行われたと認められる場合に、システムを管理する会社が、そのときの機器の動きや管理の状況などの資料を添えて援助を申し出ると、公安委員会は、申出を相当と認めるときは、手口や原因に応じた応急の措置のための資料の提供・助言・指導などを行います[2]。
個人情報が関係するときは、個人情報保護委員会は、不正の目的で行われたおそれがある行為による個人データの漏えい等(そのおそれを含む)を、報告が義務になる場合の1つとしています。不正アクセスで個人データが漏えいした場合が、その例に挙がっています[10]。報告が要る場合は報告が義務になる4つの場合で、期限は報告の期限と書くことで確かめてください。
国家サイバー統括室は、被害を受けた組織に、攻撃の技術的な情報を国家サイバー統括室や所管の省庁、専門機関などに速やかに共有するよう協力を呼びかけています[9]。
不正アクセス対策:原因の多い順に塞ぐ
IPAへの届出で被害があったものの原因は、IDとパスワードの管理の不備と、古いソフト・修正プログラムの未導入が上位です。対策は、パスワードと多要素認証、更新、辞めた人のIDの削除から始めましょう。
2025年に警察が検挙した不正アクセス407件のうち、399件(9割以上)がIDとパスワードを使う型でした[3]。その手口の内訳は次のとおりです。これは検挙した事件の内訳で、発生した不正アクセス全体の内訳ではありません[3]。
- パスワードの設定・管理の甘さにつけ込んで入手:84件
- フィッシングサイトから入手:77件
- 他人から入手:75件
- IDを知り得る立場にあった元従業員や知人等による犯行:61件
検挙した事件で、他人のIDとパスワードを使って悪用されたサービスは、「社員・会員用等の専用サイト」が122件で最も多くなっています[3]。
IPAへの2025年の届出は109件で、そのうち実際に被害があった85件の原因(総計89件)の内訳は、「ID・パスワード管理の不備」が約33.7%(30件)、「古いバージョンの利用や修正プログラム・必要なプラグイン等の未導入によるもの」が約20.2%(18件)で、この2つで約53.9%を占めます。「設定の不備(セキュリティ上問題のあるデフォルト設定を含む。)」も約7.9%(7件)ありました[3]。なお、IPAの届出の数は受け付けた数で、実際の発生数や被害の数を直接表すものではありません[3]。
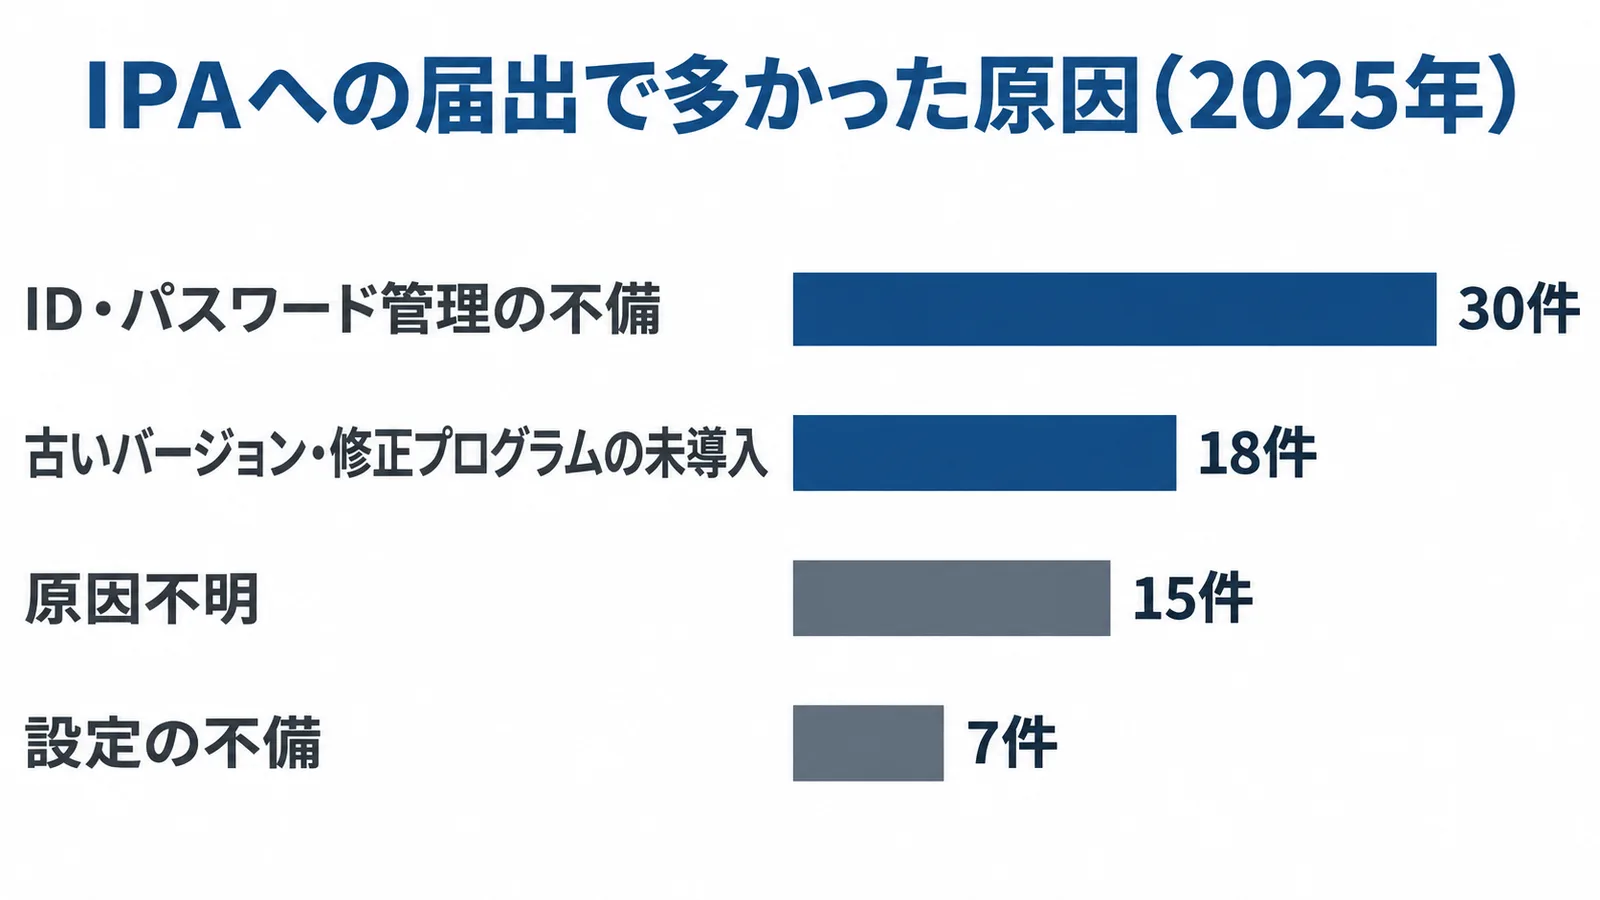
統計の防御の留意事項と、2026年10月の国の対策のポイントにある対策を、上の原因に合わせて並べると次のようになります[3][9]。
| 順 | 対策 | 何をするか | 関係する原因 |
|---|---|---|---|
| 1 | 多要素認証 | パスワードに加えて、ワンタイムパスワードやパスキーなどを使う | フィッシング・パスワードの管理の甘さ |
| 2 | パスワードの決まり | 推測されにくいものにし、使い回さない | パスワードの管理の甘さ |
| 3 | IDと権限の整理 | 辞めた人・使っていないIDを速やかに削除か無効化する。管理者の権限は必要な人だけ | 元従業員などによる犯行 |
| 4 | 更新 | VPN機器・Webシステムに修正プログラムを当てる。サポートが切れた製品を使わない。使っていない機能は止める | 古いバージョン・修正プログラムの未導入・設定の不備 |
| 5 | ログ | 記録を取って保管し、外からの異常な認証の試みに気づけるようにする | 原因不明 |
| 6 | 委託先 | アクセス権・ログの管理と、起きたときの報告を契約で求める | 委託先を通じた侵害 |
多要素認証をどのアカウントから入れるかは、どこから入れる?会社のアカウントの順番を見てください。更新はどれから当てる?優先順位の決め方で順番を決め、古い機器はサポートが切れた機器・ソフトはどうする?で扱いを決めます。辞めた人のIDを見落とさないよう、アカウントの台帳を作っておくと確かめやすくなります。
自社のWebサイトを守る手段は、脆弱性診断の記事で外から弱点を調べる方法を説明しています。攻撃の通信を手前で止める仕組みはWAFの記事で扱っています。委託先への求め方は自社でやること(受ける側・頼む側)にまとめています。
法律でも、システムを管理する会社(アクセス管理者)は、IDとパスワードを適切に管理し、守りの仕組みが効いているかを常に確かめ、必要なら速やかに強くするよう努めるものとされています[2]。罰則のある義務ではなく、努力義務です。
SCS★3で問われること
★3では、IDの管理、多要素認証、パスワードのルール、漏れたときの変更の手順、インシデント対応の手順が求められます。不正アクセスの対策と重なる主な項目は次のとおりです[11]。
- 4-1-1 ユーザIDの管理手続:退職や一定期間使われていないなどで不要になったIDを、速やかに削除か無効化する(4-1-1-3)
- 4-1-3 認証の強度・実装方法の決定:重要な機密情報を扱うクラウドサービスでは、利用者と管理者が常に多要素認証を使う(4-1-3-2)
- 4-1-5 パスワード設定ルール:初期のパスワードを変える、推測されやすい単語を禁じる、使い回さないなどの社内ルールを定める
- 4-1-6 パスワード管理ルール:パスワードが漏れた、または疑いがあるときに速やかに変える手順を定める(4-1-6-2)
- 6-1-1 インシデント対応手順:発見報告・初動・調査と対応・復旧・最終報告を含む手順と、社内外の連絡先を定める
★3のほかの項目は★3の要求事項26件の一覧にまとめています。
中小企業が今日やること
IPAへの届出で多かった原因は、IDとパスワードの管理の不備と、古いソフトのままにしていることでした。今日は次の3つを確かめましょう。
起きたときの社内の動き方を含めた全体の手順は、インシデント対応の記事にまとめています。
よくある質問
不正アクセスの罰則は?
不正アクセスをした場合は、3年以下の拘禁刑または100万円以下の罰金です。不正アクセスのために他人のIDとパスワードを取得・保管した場合や、管理者になりすまして入力を求めた場合は、1年以下の拘禁刑または50万円以下の罰金などが定められています[2]。個別のケースが犯罪に当たるかどうかは、警察に相談してください。
ログインに失敗した記録だけ(未遂)でも届け出る?
IPAは、攻撃が未遂で実際の被害がなかった場合も、届出への協力を呼びかけています。不正アクセスにつながる攻撃の状況を集め、被害の拡大や再発の防止に役立てるためです[5]。記入が難しい項目は、わかる範囲だけでかまいません[5]。
パスワードを変えれば終わり?
パスワードの変更は最初の一歩です。不正アクセスの場合は、原因に応じて、サーバやWebアプリケーションの弱点への対処、機器の設定の見直し、アカウントやアクセス権の見直しを行います[4]。どこから入られたかを記録で確かめ、入口に合わせて手を打ちましょう。
辞めた社員が前のIDで入ったら?
IDを知り得る立場にあった元従業員や知人等による犯行は、2025年の検挙で61件ありました[3]。辞めた人のIDは、速やかに削除するかパスワードを変えます[3]。記録を保存したうえで、犯罪に当たるかどうかは警察に相談してください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- 不正アクセス対策(警察庁) 2026年11月10日確認
- 不正アクセス行為の禁止等に関する法律(e-Gov法令検索(デジタル庁)) 2026年11月10日確認
- 不正アクセス行為の発生状況及びアクセス制御機能に関する技術の研究開発の状況(令和8年3月12日)(国家公安委員会・総務大臣・経済産業大臣) 2026年11月10日確認
- 中小企業のためのセキュリティインシデント対応の手引き(付録8)(IPA) 2026年10月29日確認
- コンピュータウイルス・不正アクセスに関する届出について(IPA) 2026年10月29日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月29日確認
- 企業組織向けサイバーセキュリティ相談窓口(IPA) 2026年10月29日確認
- インシデント対応依頼(JPCERT/CC) 2026年10月29日確認
- 不正アクセスによる漏えい等の事案を踏まえた対応について(2026年10月9日)(内閣官房国家サイバー統括室) 2026年10月21日確認
- 漏えい等の対応とお役立ち資料(個人情報保護委員会) 2026年10月24日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年10月29日確認
- 不正アクセスによる漏えい等事案を踏まえた注意喚起について(警察庁) 2026年11月10日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。