
脆弱性診断とは、Webサイトやサーバーに、攻撃の入口になる弱点(脆弱性)がないかを調べることです。どの会社のサイトにも必ず要るわけではなく、フォーム・会員・決済など何を動かしているかと、誰に何を求められているかで決まります。
診断の種類、サイトの種類ごとの考え方、IPAの無料の道具、頼むときの範囲・頻度と費用、SCS★3やチェックシートで聞かれたときの答え方を順に説明します。
脆弱性診断とは?2つの種類と3つの調べ方
脆弱性診断は、サイトが攻撃を受けて被害を招く元になる弱点がないかを調べる作業です。 弱点が見つかったら、危険度とサイトへの影響を見て、直すかどうかを決めます。調べて終わりではなく、直すまでが1セットです。
診断は、何を調べるかで2つ、どう調べるかで3つに分かれます。何を調べるかは、次の2つです。
- プラットフォーム診断: サーバーやネットワーク機器などのOS・ミドルウェアを調べる
- Webアプリケーション診断: Webサーバーの上で動くアプリケーションを調べる
どう調べるかは、次の3つです。
- ツールによる診断: ツールで自動で調べる
- 手動による診断: 人の手で調べる
- ハイブリッド診断: 両方を組み合わせる
ツールには無償のものと有償のものがあり、調べられる範囲はツールごとに違います。手動の診断はツールより費用が高くなりますが、ツールでは見つけられない弱点を見つけられ、組み合わせると精度の高い診断ができます[1]。
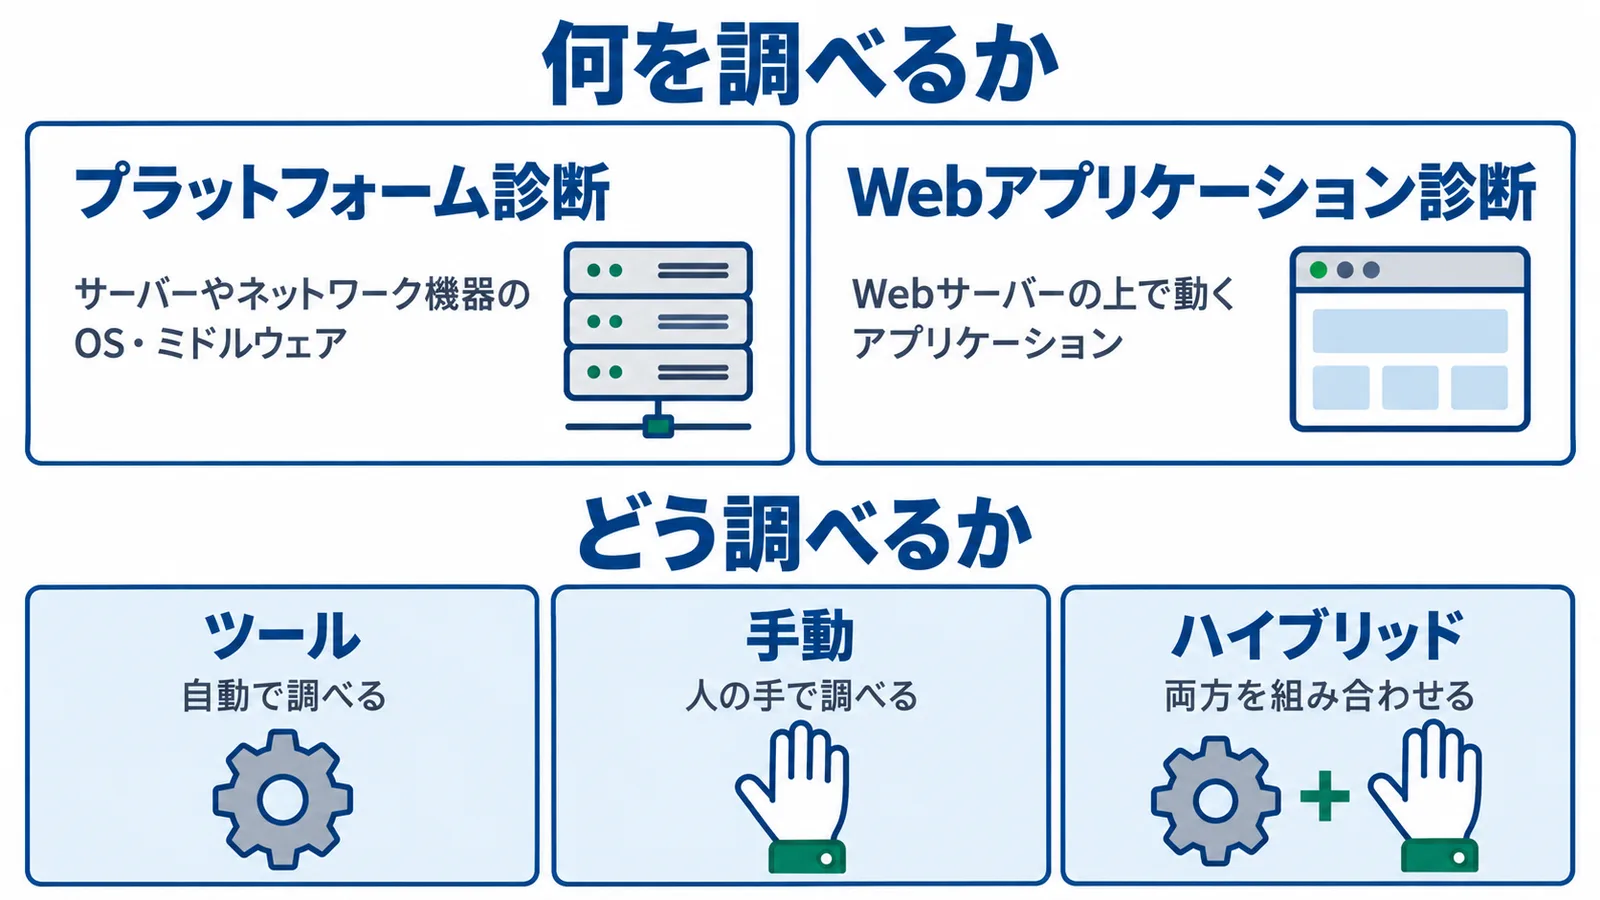
例えば、問い合わせフォームに入れた文字の扱いに問題がないかを見るのはWebアプリケーション診断、サーバーで動くOSやミドルウェアが古い版のままでないかを見るのはプラットフォーム診断の範囲です。
診断の結果は、一般に危険度「高」「中」「低」の3段階で示されます。「高」は直接被害に結びつく弱点、「中」は複数の条件がそろうと被害に結びつく弱点、「低」は今は被害に結びつかないものの、攻撃の手がかりになる情報を与えてしまう弱点です。
よく似た言葉に「ペネトレーションテスト」があります。脆弱性診断がシステム全体にある弱点や不備を調べるのに対し、ペネトレーションテストは、攻撃者が狙う特定の攻撃を想定して、それが成功するかどうかを確かめます[2]。脆弱性診断は、網羅性を重んじる調べ方です。
なぜ求められる?弱点を残したサイトで起きること
公開しているサイトは誰でもアクセスできるため、弱点が残っていると、そこから情報を盗まれたり、ページを書き換えられたりするおそれがあるからです。 漏えいや改ざんが起きると、事業の中断や損失の補償など、事業に直接の影響が出るおそれがあります。
IPAが中小企業のECサイト50社に2種類の診断をしたところ、危険度「高」の弱点が出た会社は、Webアプリケーション診断で14社(28%)、プラットフォーム診断で21社(42%)でした[1]。重なりを除くと26社、全体の52%にあたります。これは中小企業が自社で構築したECサイトの数字で、会社のサイト全般の数字ではありません。
外部の組織による診断は、対策漏れを洗い出す効果的な手段で、公開の後も定期的に続けることが大切です[7]。
国家サイバー統括室は2026年10月9日、ウェブシステムの脆弱性の悪用などで個人情報を含むデータが盗まれる事案が複数あったことを受け、対策の徹底を呼びかけました[9]。対象は「特に、大量の個人情報を取り扱う事業者や機微な情報を取り扱う事業者等」で、更新の適用や、使っていないシステム・機能の停止・削除と並んで、「定期的に脆弱性診断等を実施する」が挙がっています。
カード決済のあるECサイトには、別の決まりもあります。クレジット取引セキュリティ対策協議会は、EC加盟店には割賦販売法でカード番号などを適切に管理する措置が義務づけられ、同協議会のガイドラインの措置がその実務上の指針にあたる、と整理しています[2]。2025年4月にはこの指針に「EC加盟店のシステム及びWebサイトの『脆弱性対策』」が加わり、中身の1つが「脆弱性診断又はペネトレーションテストの定期実施」です[2]。2026年3月の改訂でも、この指針の追加・変更はありません[3]。
うちに要る?サイトの種類で分ける
決め手は、「サイトで何を動かしているか」「個人情報やカード情報を扱うか」「誰かに診断を指定されているか」の3つです。
自社で作ったECサイトには、はっきりした基準があります。IPAのECサイトのガイドラインでは、公開前の診断と、定期的・改修時の診断が、どちらも「必須」の要件です[1]。SaaS型のECサービスを使う場合でも、自社だけの動的なページを作り込んでいれば、その部分の脆弱性診断などの費用を見込む必要があります。
これはECサイト向けの基準です。ほかのサイトは、次の表で考えましょう。
| サイトの状況 | 考え方 |
|---|---|
| ① 会社案内だけで、フォームもログインもない | まず更新と、不要なページ・ファイルの整理。20ヶ条のチェックリストで状態を確かめる |
| ② CMSで作った会社のサイトで、問い合わせフォームがある | CMSとプラグインの更新を回すのが先。フォームを独自に作り込んでいれば、その部分の診断を検討する |
| ③ 会員登録・ログイン・個人情報の入力がある | Webアプリケーション診断を検討する。ログインや登録の画面を範囲に入れる |
| ④ 自社で作ったECサイト(パッケージ・独自開発)でカード決済がある | ECのガイドラインの基準(公開前・改修時・定期)に沿って計画する。カード決済の会社が求める対策も確かめる |
| ⑤ ECの出店サービス(SaaS型・モール型)を使っている | サービス側がどこまで対策しているかを確かめる。自社で作り込んだページがあれば、その部分の診断を見込む |
| ⑥ 取引先・決済の会社から診断を指定された | 相手が求める範囲と形(報告書が要るかなど)を先に確かめ、それに合わせて頼む |
①のサイトでも、何もしなくてよいわけではありません。公開してはいけないファイルや不要なページを放置せず、ソフトの版上げを続けることが求められます。⑤の場合も、サービス側の作業の範囲を確かめ、足りない対策は自社で補うことを検討します。
例えば、CMSで作った会社のサイトに問い合わせフォームがあり、取引先のチェックシートで「外部の脆弱性診断を受けているか」を聞かれた会社なら、②と⑥に当たります。この場合は、まず相手がどの範囲の診断を、どんな形の報告で求めているかを確かめましょう。
お金をかけずにできる確かめ
IPAが無料で出しているチェックリストと道具で、まず自社のサイトの状態をつかめます。 使えるのは、次の3つです。
- 20ヶ条のチェックリスト
- ウェブ健康診断仕様
- iLogScanner
1つ目は、IPAの安全なウェブサイトの運用管理に向けての20ヶ条です。不要なページ、ソフトの版上げ、不要なアカウント、ログの確認など、サイトの対策を20の項目で確かめられ、Excelのチェックリストもあります。制作会社や保守会社に聞きながら、わかるところから印を付けていきましょう。
2つ目は、IPAの安全なウェブサイトの作り方と、その別冊「ウェブ健康診断仕様」です。作り方は、SQLインジェクションなど11種類の弱点と対策をまとめた資料で、巻末にチェックリストが付いています。ウェブ健康診断仕様には、危険度の高い弱点など13の診断項目について、検査のパターンと判定の基準が書かれています。ただし、検査のパターンを絞った診断のため、弱点が見つからなくても「安全宣言には繋がりません」[6]。ツールではなく、何をどう確かめるかを書いた仕様なので、制作会社に「この項目で確かめてもらえますか」と渡す使い方ができます。
3つ目は、IPAのiLogScannerです。Webサーバーのアクセスログから、攻撃と思われる痕跡を見つけるツールで、一部は攻撃が成功した可能性まで確かめられます。無償で使え、結果は外部に送られません[8][10]。使うにはJavaの実行環境が要り(Java 26以降では動かない)、調べられるログの形式(ApacheやIISなど)も決まっています。サイトの弱点そのものを探す道具ではなく、すでに攻撃を受けていないかをログから確かめる道具です。
見つけた弱点を放っておかないことも大切です。ECのガイドラインの被害事例には、無料の診断ツールで弱点が見つかったのに、新しい版で作り直す計画があったため、古い版の弱点を直さずにいた例があります。作り直しの予定があっても、見つかった弱点をどうするかは、その場で決めておきましょう。
頼むときに決める範囲と頻度
見積りを取る前に、「どの画面・どのサーバーを」「どの方法で」「どのくらいの頻度で」調べるかを決めましょう。 物差しになるのは、IPAのECサイトのガイドラインです。ECサイト向けの基準なので、ほかのサイトでは参考として使いましょう。
ECのガイドラインでは、公開前の診断は原則として第三者(外部の委託先など、自社以外)が行い、プラットフォーム診断とWebアプリケーション診断の2種類を行います。公開の後も含めた時期ごとの中身は、次のとおりです。
| いつ | 何を調べるか |
|---|---|
| 公開する前 | 2種類の診断。危険度「高」「中」は直してから公開する |
| 新しい機能の追加や改修をしたとき | その都度、Webアプリケーション診断。最低でも手を入れた箇所 |
| 改修がなくても | 四半期に1回、プラットフォーム診断 |
改修がなくても診断するのは、OSやミドルウェアの弱点が続けて見つかっているためです。公開前のWebアプリケーション診断の範囲は、最低でも「ログイン画面、サイト利用者情報登録/変更画面、商品検索画面、注文・決済画面等」です[1]。
頼む先を探すときは、IPAの情報セキュリティサービス基準適合サービスリストが使えます。経済産業省の基準に適合するかを審査登録機関が審査したサービスの一覧で、「脆弱性診断サービス」の表には、主な顧客の業種、対象の地域、ペネトレーションテストの有無などが載っています。料金は載っておらず、IPAが掲載したサービスを保証するものでもありません[5]。ECサイトの診断を第三者に頼むなら、このリストの事業者から選ぶのがECのガイドラインの推奨です[1]。
稼働に影響しない項目に絞って配慮して行う診断でも、非常にまれに、リソース(メモリ)不足などでサイトの動きに影響が出ることがあります[4]。診断の日時と、そのときの連絡先を決めておきましょう。見積りでは、次の項目を確かめます。
- 対象のURL・画面とサーバー
- ツール・手動・組み合わせのどれか
- 報告書の中身(危険度・直し方)
- 直した後の再診断の有無
- 診断の日時と連絡先
費用の目安と考え方
費用は、調べる画面の数・方法・頻度で大きく変わるため、この記事では相場の表を載せていません。 公的な資料にある目安は、どれもECサイトの数字です。
- 自社構築ECの診断は最低年額100万円以上
- 専門家によるECサイトの診断は通常100万円以上
- 手動の診断はツールの診断より高い
1つ目は、IPAのECサイトのガイドラインが、自社で構築したECサイトの対策と運用の費用の最低限の目安として示したもので、脆弱性診断の実施は最低年額100万円以上(月額にすると8万円から)です[1]。更新やログの確認なども合わせると、自社構築のECサイトでは、最低でも月額10万円のセキュリティの対策・運用・保守の費用と、社内の人の費用(セキュリティの専門家の雇用など)も含めて見込む必要があります[1]。2つ目は、IPAが2022年に中小企業のECサイト向けに無償の診断を募集したときの案内にある数字です[4]。
①や②のようなサイトなら、まず無料の確かめと更新で直せるものを直し、診断を頼むときは範囲を絞って見積りを取りましょう。複数の見積りを比べるときは、範囲・方法・再診断の有無をそろえて比べます。
診断の費用を補助する自治体の制度もあります。例えば豊田市の補助金は、市内に主な事業所を置く中小企業などが外部の専門機関の診断を受ける事業に、費用の2分の1・限度30万円を補助します(通算1回)[14]。受付は2027年2月28日までで、予算の上限に達すると早く終わることがあり、事業を始める前に申請が要ります。山口県の例とあわせて補助金の記事にまとめています。
診断の後にやること
報告を受けたら、危険度の高いものから直し、直ったことを確かめるまでが診断です。 運用中の診断で見つかった危険度「高」は迅速に、「中」は3か月程度を目途に対策することが、ECのガイドラインの推奨です[1]。
OSやミドルウェア、CMSの更新で直るものは、更新の手順に乗せます。どれから当てるかは、パッチの優先順位の決め方を参考にしてください。独自に作り込んだ部分の弱点は、制作会社に直してもらい、直した箇所をもう一度診断して確かめましょう。
すぐに直せないこともあります。修正までの間、攻撃の影響を減らす手当てとして、WAF(不正な通信を検知・遮断する仕組み)などを入れるのは有効な手段の一つです[7]。ただし、WAFは弱点そのものを直すものではありません。
診断や確かめの途中で、情報が漏れた疑いが出たときは、情報漏洩が起きたときの対応を見てください。
SCS★3・取引先のチェックシートで聞かれたら
★3では、公開しているWebサーバーも評価の範囲に入り、更新を決まった期間で当てることが求められます。 SCS評価制度の基準を満たすのに、特定のセキュリティ製品を入れる必要はありません[11]。
★3では、インターネットに公開しているサーバー(Webサーバー、メールサーバーなど)は必ず評価の範囲に含めます。サーバーのOSとミドルウェアは、「重大」とされる弱点やCVSS(弱点の深刻さを示す点数)7.0以上の弱点を直す更新などを、出てから原則14日以内に当てます[12]。具体的な中身は4-4-4 セキュリティパッチ・アップデートの手続で説明しています。
★4では、インターネットとの境界にあるネットワーク機器のOSとファームウェアに、CVSS 7.0以上の弱点がないことが求められます。第三者評価では、外から直接アクセスできるVPN装置、ルーター、ファイアウォールなどを対象に、技術検証(脆弱性診断又はそれに相当する証跡の確認)で確かめます[12][13]。
取引先のチェックシートで「外部の脆弱性診断を受けているか」と聞かれ、受けていないときは、「いいえ」と答えたうえで、今している対策(更新の頻度、20ヶ条のチェックリストでの確かめなど)と、受ける予定があればその時期を書き添えましょう。書き方は「いいえ」の設問の書き方を参考にしてください。
中小企業が今日やること
よくある質問
無料のツールで自分で診断してもいいですか?
試すことはできますが、ツールを使い、結果を判断するには、それなりのスキルが要ります。結果をどう読み、誰が直すかまで、制作会社や保守会社と相談しておきましょう。
一度受ければ十分ですか?
公開した後も、定期的に続けることが大切です。自社で作ったECサイトなら、改修のたびのWebアプリケーション診断と、改修がなくても四半期に1回のプラットフォーム診断が目安です。ほかのサイトは、改修したときや取引先に求められたときを目安に考えましょう。
WAFを入れていれば、診断は要りませんか?
ECのガイドラインの運用時の要件では、脆弱性診断は「必須」、WAFの導入は「推奨」で、別の要件です[1]。WAFは弱点が直るまでの手当てで、診断の代わりにはなりません。順番はWAFより先にやることで説明しています。
無料で診断してくれる公的な制度はありますか?
IPAは2022年に、中小企業が運営する自社構築のECサイト向けに、無償の脆弱性診断を募集しました。ただし、締め切りは2022年4月20日で、すでに終わっています[4]。費用の一部を補助する自治体の制度は、自分の地域の制度を探すで探し方を説明しています。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を、ベンダーに依存しない共通の方法で評価する仕組みです。深刻度は0〜10.0の数値で表し、9.0以上は「緊急」です。
出典
- ECサイト構築・運用セキュリティガイドライン(IPA) 2026年10月31日確認
- EC加盟店におけるセキュリティ対策 導入ガイド 2.1版(附属文書20)(クレジット取引セキュリティ対策協議会) 2026年10月31日確認
- クレジットカード・セキュリティガイドラインの改訂について【2026年3月】(クレジット取引セキュリティ対策協議会) 2026年10月31日確認
- 中小企業が運営するECサイト向け無償脆弱性診断の募集(IPA) 2026年11月1日確認
- 情報セキュリティサービス基準適合サービスリスト(IPA) 2026年11月1日確認
- 安全なウェブサイトの作り方(別冊 ウェブ健康診断仕様)(IPA) 2026年11月1日確認
- 安全なウェブサイトの運用管理に向けての20ヶ条(IPA) 2026年10月31日確認
- ウェブサイトの攻撃兆候検出ツール iLogScanner(IPA) 2026年11月1日確認
- 不正アクセスによる漏えい等の事案を踏まえた対応について(内閣官房 国家サイバー統括室) 2026年10月21日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月28日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQ)(経済産業省) 2026年10月3日確認
- ★3・★4 要求事項・評価基準 解説書(IPA(SCS評価制度 制度運営機関)) 2026年10月31日確認
- 評価機関、技術検証事業者、研修事業者の指定申請に関するよくあるご質問(IPA(SCS評価制度 制度運営機関)) 2026年10月9日確認
- 令和8年度 豊田市経営力強化支援補助金(豊田市) 2026年11月1日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。