
要求事項は★を取るために満たす対策の目標で、評価基準はその要求事項を満たしているかを確かめる具体的な条件です。 ★3は要求事項26件・評価基準81件、★4は要求事項43件で、評価基準は★3の81件に72件が加わります[1]。
ここでは、IPAのExcelの読み方、評価基準によく出る言葉の意味、★4で増えるもの、読んだあとに担当者が手を付ける順番を、IPAの番号つきでまとめます。81件に1つずつ印を付けて自社の状況を確かめるときは、SCS評価制度★3チェックリストを使ってください。
要求事項と評価基準とは
要求事項は「〜すること」という対策の目標、評価基準はそれを満たしているかを確かめる具体的な条件です。1つの要求事項の下に、評価基準が1件から9件並んでいます。
例えば、要求事項4-1-3は「システム及び情報の重要度に応じて認証の強度及び実装方法を決定すること」です。これだけでは何をすればよいかわかりませんが、下に評価基準4-1-3-1〜4-1-3-5があり、4-1-3-2では「重要な機密情報を取り扱うクラウドサービス」にユーザと管理者がアクセスするとき、常に多要素認証を使うことを求めています[1]。目標を読んで方向をつかみ、評価基準を読んで具体的にやることを知る、という関係です。
要求事項は7つの分類に分かれています。NIST Cyber Security Framework(CSF)の機能に対応した6つの分類に、取引先管理に重点を置いた分類を1つ加えたものです[2]。
★の段階ごとの水準は、★3(星3)が「一般的なサイバー脅威に対処しうること」です。★4は、初期侵入の防御にとどまらず、内外への被害の拡大を防ぐことなどで取引先のデータやシステムの保護に役立つことや、サプライチェーンの中での自社の役割に合った対策がとられていることです[3][2]。
合格の基準は、★3・★4とも、原則として全ての評価基準への適合です。★3は、評価の結果に不適合があっても、きちんと是正してセキュリティ専門家の了承を得られれば取得できます。★4も、決められた期間内に是正を報告して了承を得られれば取得できます[2]。
また、取引先がすぐに★を取るのが難しい場合などに、発注者が取引先に配るセキュリティ対策のチェックリストとして、要求事項・評価基準を使うことも考えられています[2]。取引先から届いたチェックシートがSCSをもとにしているなら、この記事の読み方で項目を見比べられます。
IPAのExcelの読み方
要求事項・評価基準の公式の一覧は、IPAが公開しているExcelです。 IPAの★3・★4 要求事項・評価基準のページから開けます。シートは1枚で、★3と★4がまとめて載っています[1]。列は左から次のとおりです。
| 列の名前 | 書いてあること |
|---|---|
| 大分類No.・大分類 | 7つの分類の番号と名前(例: 4 攻撃等の防御) |
| 中分類No.・中分類 | 分類の中の区分(例: 4-1 アイデンティティ管理、認証、アクセス制御) |
| 要求事項No. | 数字3つの番号(例: 4-1-3) |
| ★3・★4 | その要求事項が★3・★4で求められるときに「○」 |
| 要求事項名 | 短い名前(例: 認証の強度・実装方法の決定) |
| 要求事項 | 「〜すること」という目標の文 |
| ★3/★4 | 評価基準ごとに「★3」か「★4」 |
| 評価基準No. | 数字4つの番号(例: 4-1-3-2) |
| 評価基準 | 具体的な条件の文 |
| NIST CSFにおける機能 | 統治・識別・防御・検知・対応・復旧のどれか |
番号の読み方
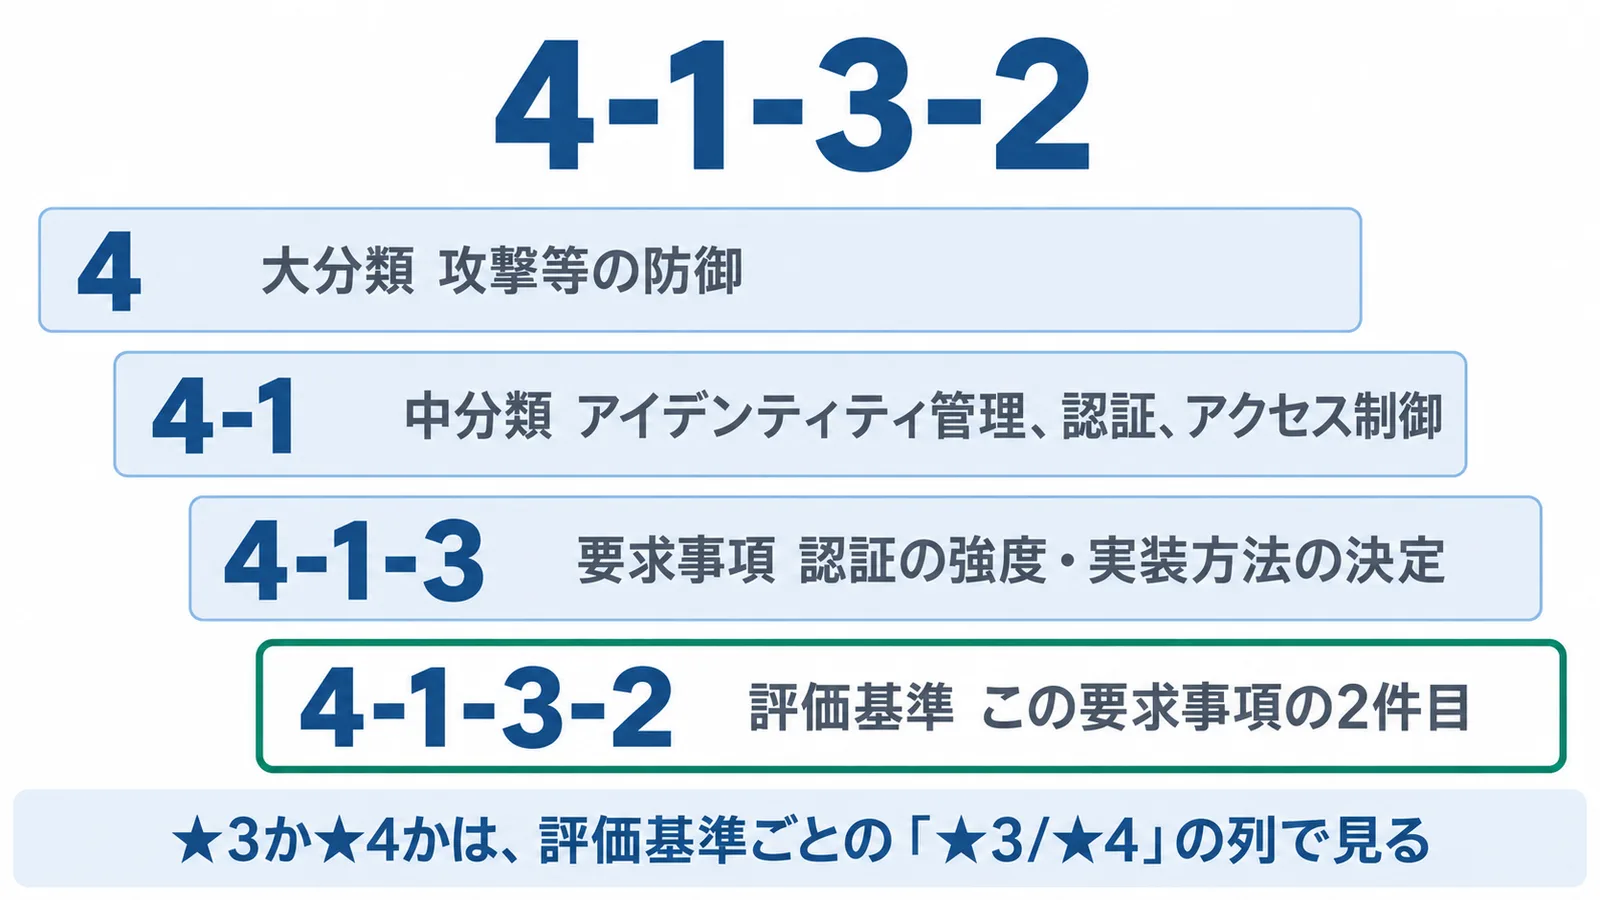
番号は、左から順に分類を細かくしていく形です。例えば4-1-3-2は、大分類4「攻撃等の防御」→ 中分類4-1「アイデンティティ管理、認証、アクセス制御」→ 要求事項4-1-3「認証の強度・実装方法の決定」→ その2件目の評価基準、と読みます。番号の1桁目を見れば、どの分類の話かがすぐにわかります。
★の列は2種類ある
Excelには★の列が2種類あり、ここがいちばん取り違えやすいところです。要求事項の「★3」「★4」の列(○)と、評価基準の「★3/★4」の列です。★3の要求事項(★3の列に○)でも、その中の評価基準がすべて★3とは限りません。例えば4-1-3は★3の要求事項ですが、評価基準のうち4-1-3-1〜4-1-3-4が★3、4-1-3-5は★4です。
★3で求められるものだけを拾うときは、要求事項の○ではなく、評価基準の「★3/★4」の列で「★3」の行を見てください。この列で数えると★3は81件、★4は72件です[1]。
読むときの小さな注意
大分類や要求事項名だけでなく、評価基準ごとの「★3/★4」の列も、同じ値が続くところは結合セルになっています[1]。結合したままこの列で「★3」に絞り込むと、値が入っているのは結合の先頭の行だけなので、★3の評価基準の多くが表示されません。絞り込む前に結合を解き、空いたセルに上の値を埋めておきましょう。
評価基準の文の中には、「No.4-1-3-3で示す認証要素」のように、別の評価基準を指すものがあります。指された行も一緒に読まないと、条件の中身がわかりません。4-1-3-3は多要素認証に使う要素(知識・所有・生体など)を決めた基準で、4-1-3-2や4-5-1-7から参照されています。
いちばん右の「NIST CSFにおける機能」の列は、統治・識別・防御・検知・対応・復旧の6つのどれにあたるかを示しています。大分類「取引先管理」の評価基準は統治です。
★3の要求事項26件の一覧
★3の要求事項は7つの分類に26件あり、評価基準は合わせて81件です。 番号の1桁目が分類で、1 ガバナンスの整備 / 2 取引先管理 / 3 リスクの特定 / 4 攻撃等の防御 / 5 攻撃等の検知 / 6 インシデントへの対応 / 7 インシデントからの復旧 です。要求事項ごとの評価基準の数は次のとおりです[1]。
| 番号 | 要求事項名 | ★3の評価基準 | ★4で加わる評価基準 |
|---|---|---|---|
| 1-2-1 | セキュリティ推進活動部門 | 3 | 1 |
| 1-2-3 | 守秘義務のルール | 2 | 2 |
| 1-3-1 | セキュリティ対応方針の策定 | 3 | 1 |
| 2-1-1 | 取引先とのビジネス又はシステム上の関係 | 2 | 1 |
| 2-1-2 | 機密情報の取扱い | 1 | 0 |
| 2-1-4 | セキュリティインシデント発生時の役割・責任 | 1 | 0 |
| 3-1-1 | 情報機器、OS及びソフトウェアに関する情報の把握 | 4 | 3 |
| 3-1-2 | ネットワークに関する情報の把握 | 2 | 2 |
| 3-1-3 | 外部情報サービスの管理 | 2 | 0 |
| 3-1-4 | 機密区分に応じた情報の管理 | 3 | 5 |
| 4-1-1 | ユーザIDの管理手続 | 4 | 0 |
| 4-1-2 | 管理者IDの管理手続 | 8 | 0 |
| 4-1-3 | 認証の強度・実装方法の決定 | 4 | 1 |
| 4-1-4 | アカウントロック制御 | 2 | 0 |
| 4-1-5 | パスワード設定ルール | 5 | 0 |
| 4-1-6 | パスワード管理ルール | 3 | 0 |
| 4-1-7 | アクセス権の管理ルール | 1 | 5 |
| 4-2-2 | セキュリティインシデント発生時の教育・訓練 | 3 | 0 |
| 4-3-4 | 適切なバックアップ | 3 | 0 |
| 4-4-1 | 情報機器、OS及びソフトウェアの安全な構成 | 3 | 3 |
| 4-4-4 | セキュリティパッチ・アップデートの手続 | 2 | 1 |
| 4-4-5 | マルウェア感染からの保護 | 3 | 2 |
| 4-5-1 | ネットワーク境界防護 | 7 | 2 |
| 5-1-1 | ネットワーク接続・データの監視 | 3 | 0 |
| 6-1-1 | インシデント対応手順 | 6 | 0 |
| 7-1-1 | 事業継続要件に沿った復旧準備 | 1 | 1 |
いちばん多いのは「攻撃等の防御」で、要求事項13件・評価基準48件と、★3の評価基準の半分以上を占めます。IDとパスワード、バックアップ、更新プログラム、マルウェア対策、ファイアウォールなど、技術的な対策が多く集まっています。
評価基準の全文と、要求事項ごとにそろえるものは、SCS評価制度★3チェックリストの分類ごとの見出しで1件ずつ確かめられます。
評価基準の言葉の読み方
評価基準の文は、文末の言葉と、頻度・人の範囲・情報の範囲を表す言葉を押さえると読みやすくなります。 よく出る言葉を5つに分けて、★3の81件を数えた件数と番号つきで説明します。
「定める」「仕組みを整備する」「導入する」
文末の言葉で、作るものが変わります。
- 定める: ルールや手順を決める
- 仕組みを整備する: 把握や検知のための仕組みを整える
- 導入する: ソフトや仕組みを入れる
- 「〜を無効化すること」など: 設定そのもの
例えば、4-1-5-1はデフォルトパスワードを変更するよう社内ルールを定める基準です。3-1-1-1は、パソコンとシンクライアントの製造元・OS・台数を把握するための仕組みを整備する基準で、数えた結果だけでなく、製造元・OS・台数を把握するための仕組みを整えることを求める書き方です。「仕組みを整備」「仕組みを導入」を含む評価基準は、★3で9件あります。4-4-5-1はマルウェア対策ソフトウェアの導入、5-1-1-1は不正アクセスをリアルタイムで検知・遮断する仕組みの導入、4-4-1-2は自動実行・自動再生の無効化という設定です。
どんな形なら適合とみるかは、2026年10月下旬に公表予定の評価用ガイド類のうち「自己評価等ガイド」の別紙で、適合基準と評価方法として示される予定です[4]。
「役員、従業員、派遣社員及び受入出向者」
ルールの周知や教育の対象として、評価基準によく出てくる言葉です。役員と従業員だけでなく、派遣社員や受け入れた出向者も入ります[1]。社外の要員については、受け入れるときに守秘義務のルールを説明する基準もあります(1-2-3-2)。周知や教育の記録を作るときは、この範囲の人がもれていないかを確かめましょう。
頻度と期限、数字の基準
「年1回以上」が入る評価基準は★3で8件です(1-2-1-3、2-1-1-2、3-1-1-4、3-1-4-2、4-2-2-1、4-2-2-3、6-1-1-4、6-1-1-6)[1]。多くは、定めたルールや体制などを点検する基準なので、ルールを作ったら、点検の時期も一緒に決めておくことになります。
「速やかに」は★3で6件あり、日数は書かれていません。不要になったユーザIDの削除・無効化(4-1-1-3)や不要になったファイアウォール・ルールの削除(4-5-1-6)などです。日数で期限を決めているのは、重大な脆弱性などを直すアップデートを「リリースされてから14日以内」に当てる4-4-4-2です[1]。
数字で決まっている基準は次のとおりです[1]。
- 多要素認証で使うパスワード: 8文字以上(4-1-3-4)
- ログオン・ロック解除のパスワード・PIN: 6文字以上(4-1-4-2)
- 端末のロック: 10回以上の失敗で(4-1-4-1の選択肢の1つ)
- パスワードの長さ: 多要素認証か10回以上の失敗でのロックがあれば8文字以上、どちらもできなければ英大文字小文字・数字を含む10文字以上(4-1-5-3)
- 14日以内に当てるアップデート: CVSS基本値7.0以上など(4-4-4-2)
「機密情報」と「重要な機密情報」
★3の評価基準で「重要な機密情報」が出てくるのは3件です[1]。
- 3-1-4-3: 重要な機密情報ごとの管理者名・部署名・保管場所・保管期限・開示先・管理者の連絡先を把握する仕組み
- 4-1-3-2: 重要な機密情報を取り扱うクラウドサービスで、常に多要素認証
- 4-3-4-2: 重要な機密情報の遠隔地バックアップ
どの情報が機密か、どの区分にするかは、3-1-4-1で自社が管理ルールとして定めます。要求事項・評価基準の解説書は、解釈に迷う点や実装例などを解説するもので、2026年10月ごろに公開される予定です[1][4]。「重要な機密情報」の読み方に迷ったら、出たときに確かめましょう。3-1-4-1のルールを作るときに、どの情報を「重要な機密情報」とするかも決めておくと、上の3件の対象がそろい、多要素認証や遠隔地バックアップをどこまでやるかが決まります。
「いずれか」「やむを得ず」「例えば」
「以下のいずれかを適用すること」は、選べる対策です。例えば4-1-1-2は、IDを共有しないか、やむを得ず共有IDが必要な場合は使った人を特定できるようにするか、のどちらかを選びます。4-1-4-1も、試行の間隔を長くするか、10回以上の失敗でロックするか、などから選べます。
「やむを得ず」は例外の扱いで、★3では4-1-1-2・4-1-2-2(管理者IDの共有)・4-4-4-2(14日以内にアップデートできない場合)の3件にあります。「例えば」の後ろは例です。1-2-1-1の「CISOを設置する会社の場合は、当該CISO」も例で、セキュリティを統括する役員として、CISO(情報セキュリティの最高責任者)を置いている会社ならそのCISOがあたる、という意味です[1]。
この例外の書き方は、これから変わる可能性があります。2026年9月の運営審議委員会で要求事項・評価基準の軽微な修正が合意され、評価基準にある例外適用の記載を、柔軟に見直せるよう解説書に移す方針になりました[5]。修正は、要求事項は本質的な内容や目的に大きな影響を与えない範囲、評価基準は★3・★4の段階や属する大分類・中分類・要求事項を変えない範囲で行う方針です[4]。委員会では、評価基準だけでなく解説書の記載もあわせて確かめるよう周知すべきという意見も出ています[5]。
IPAのページの最終更新日は2026年4月21日のままで、修正を反映したExcelはまだ出ていません[1]。例外の部分を読むときは、解説書が出たら一緒に確かめましょう。
★4で増える17件と72件
★4では、要求事項が17件増えて43件になり、評価基準は72件増えます。 72件の内訳は、★3の要求事項に加わるものが30件、★4だけの要求事項17件の中にあるものが42件です[1]。上の段階は下の段階で求められる事項を含むため、★4で求められる評価基準は★3の81件と合わせて153件になり、★3を先に取っていなくても★4を取れます[1][3]。
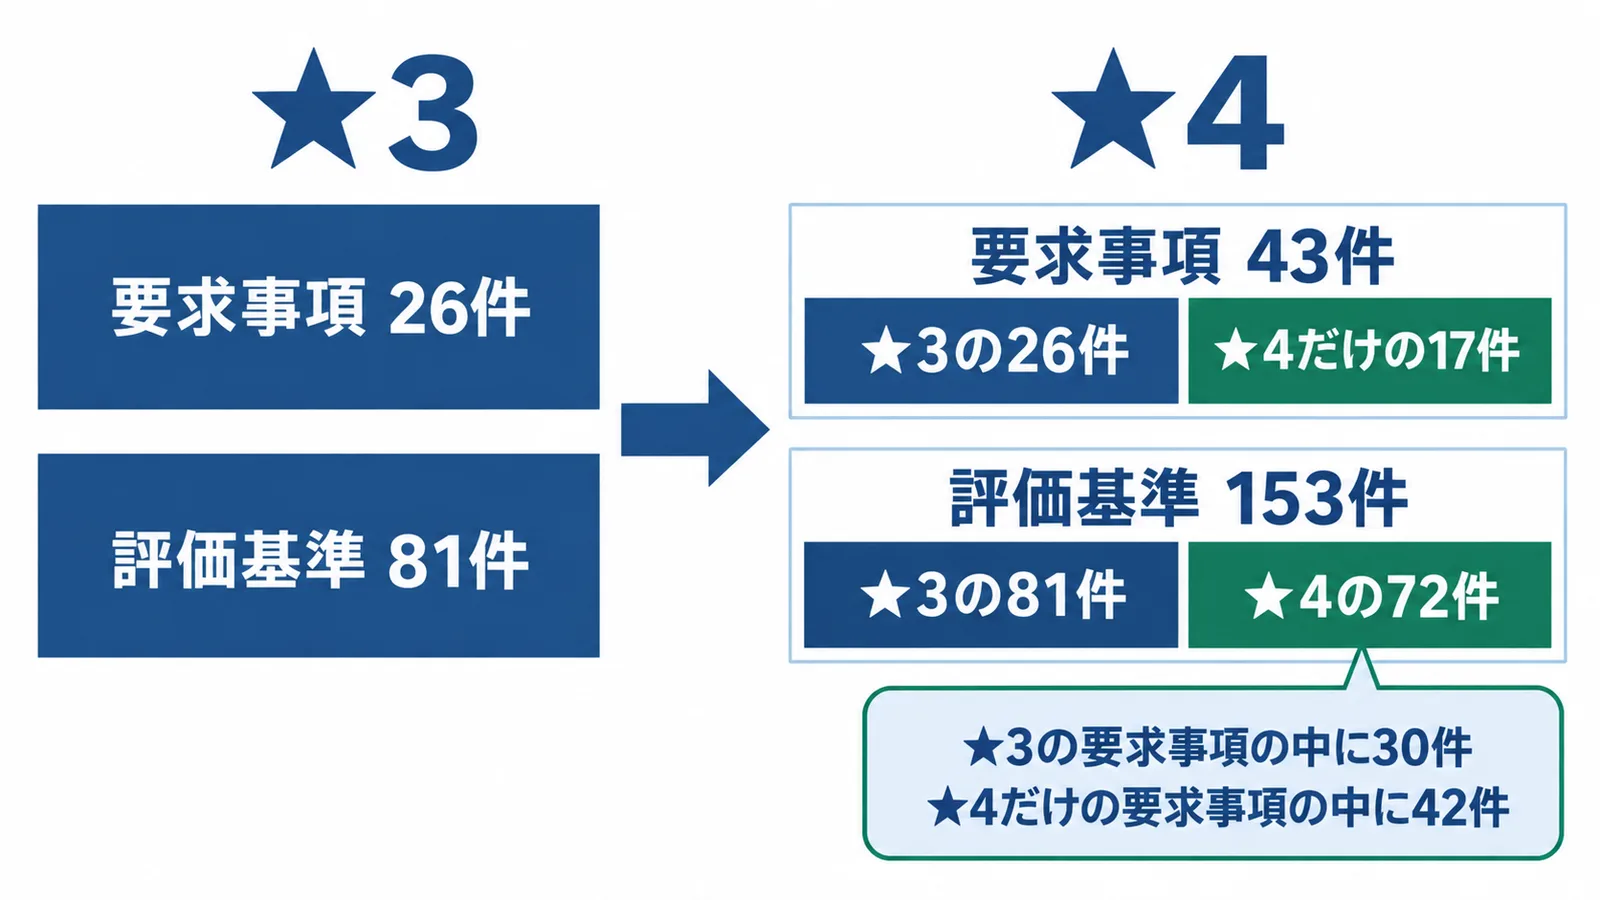
★4だけの要求事項17件と、その評価基準の数は次のとおりです。
| 番号 | 要求事項名 | 評価基準 |
|---|---|---|
| 1-1-1 | 社内ルール | 3 |
| 1-2-2 | サイバー攻撃の監視・分析体制 | 2 |
| 1-4-1 | セキュリティ対策推進計画 | 2 |
| 2-1-3 | 取引先のセキュリティ対策状況 | 1 |
| 2-1-5 | 機密情報の回収・破棄 | 1 |
| 3-1-5 | リモートワークにおけるルール | 3 |
| 3-2-1 | 脆弱性の管理体制 | 5 |
| 4-1-8 | サーバ設置エリアへの入退室管理 | 4 |
| 4-1-9 | 可搬媒体の制限 | 3 |
| 4-2-1 | セキュリティの意識向上のための教育・研修 | 5 |
| 4-3-1 | データの暗号化 | 2 |
| 4-3-2 | データの保管ルール | 1 |
| 4-3-3 | 取引先との情報共有ルール | 1 |
| 4-4-2 | サポート期限の切れたOS及びソフトウェアへの対策 | 1 |
| 4-4-3 | ログの取得 | 3 |
| 5-1-2 | 情報機器及びソフトウェアの挙動監視 | 3 |
| 5-2-1 | セキュリティインシデントのレベルごとの対象範囲 | 2 |
分類ごとに見ると、★4で足される72件のうち34件が「攻撃等の防御」で、「インシデントへの対応」には★4での追加がありません。
★3と★4で取り違えやすいもの
次のものは★3の対策と取り違えやすいものですが、Excelでは★4の評価基準です[1]。
- ログの取得と6か月の保管(4-4-3)は★4で、★3はネットワーク機器のログとアラートを分析し、インシデントにあたるかを判断すること(5-1-1-2)
- 経営層を含む全員への意識向上の教育(4-2-1。メールやWeb閲覧によるマルウェア感染の予防など)は★4で、★3はインシデント発生時の対応の教育・訓練(4-2-2)
- バックアップを目標復旧時間内に復元できるかの確認(7-1-1-2)は★4で、★3はリストア手順書の整備(4-3-4-3)
- インターネット経由で社内環境へ接続する場合などの多要素認証(4-1-3-5)は★4で、★3は重要な機密情報を取り扱うクラウドサービスの多要素認証(4-1-3-2)
- ネットワーク図の作成(3-1-2-3)は★4
- 年1回以上のアクセス権の棚卸の実施(4-1-7-2)は★4で、★3は棚卸について管理ルールに定めること(4-1-7-1)
ただし、★3の要求事項では足りないとして、取引先が対策の上乗せを求めることもありえます[2]。取引先からのチェックシートにこれらが入っていたら、★3の範囲かどうかではなく、取引先の求めとして扱いましょう。
★4の評価は第三者評価で、評価機関と技術検証事業者が、文書の確認に加えて実地審査と技術検証を行います[3]。★の段階の選び方は、★の段階と、どれを目指すかにまとめています。
読んだあと、IT担当が次にやること
要求事項を読んだら、★3の81件を作るものの種類で分けて担当を決め、チェックリストで1件ずつ確かめます。 順番は次の5つです。
作るものの種類で分ける
81件は、作るものの種類で分けると担当を決めやすくなります。番号と中身はExcelのもので、分け方と担当は、社内に総務・IT担当がいて、機器は保守会社に任せている会社を想定した目安です。
| 種類 | 評価基準の例 | 担当の目安 |
|---|---|---|
| ルール・手順を文書にする | 1-3-1-1 方針、4-1-5 パスワード設定ルール、6-1-1-1 インシデント対応手順、2-1-2-1 取引先との取り決め | 総務・IT担当。承認は経営者 |
| 一覧で把握する | 3-1-1-1・3-1-1-2 機器、3-1-2-1・3-1-2-2 ネットワーク、3-1-4-3 重要な機密情報、4-1-2-5 管理者ID、2-1-1-1 取引先のシステム | IT担当。機器は保守会社に聞く |
| 機器・サービスの設定 | 4-1-4 アカウントロック、4-4-1-2 自動実行の無効化、4-5-1-1 ルータのパスワード、4-1-3-2 クラウドの多要素認証 | IT担当・保守会社 |
| 仕組みや機器を入れる | 4-4-5-1 マルウェア対策ソフト、5-1-1-1 不正アクセスの検知・遮断、4-3-4-2 遠隔地バックアップ | IT担当・保守会社。予算は経営者 |
| 人への説明と教育 | 1-2-3-2 守秘義務の説明、4-1-5-5 パスワードのルールの周知、4-2-2-1 インシデント対応の教育 | 総務 |
| 年1回以上の点検 | 「年1回以上」が入る8件 | 担当を決めて予定に入れる |
一覧から始める
最初に手を付けやすいのは、機器やサービスの一覧です。一覧がないと決められない基準があるためです。例えば4-1-2-1は「すべてのサーバ及びネットワーク機器について、システム管理者及び責任者を定めること」で、4-4-4-2の対象は会社支給のパソコンのOS・ブラウザ・Officeソフト、サーバのOS・ミドルウェアなどです。どの機器が対象か決まらないまま、ルールや設定を進めると後で手戻りが出ます。どこまでを評価の対象にするかは、範囲を決めるで確かめてください。
お金がかかるものは早めに社長へ
「仕組みや機器を入れる」に分けたものは、新しいソフトやサービスの契約が必要になることがあります。今あるもので足りるかを保守会社に確かめ、足りないものがあれば、一覧と一緒に社長に見せておくと判断が早くなります。評価そのものにかかる費用は、いくらかかる?費用を見てください。
チェックリストと規程のひな型で埋める
81件に印を付けて、できていること・できていないことを分けるのは、チェックの進め方の手順で進められます。
文書にするものは、IPAの「情報セキュリティ関連規程(サンプル)」(中小企業の情報セキュリティ対策ガイドラインの付録5)が使えます。規程サンプルの章と、SCS評価制度の要求事項の対応表が付いています[6]。この対応表には★3と★4だけの要求事項が混ざっているので、★3かどうかはExcelで確かめましょう。ひな型の入手先は付録のサンプル・ひな型にまとめています。
解説書と評価用ガイド類が出たら照らし直す
要求事項・評価基準の解説書は2026年10月ごろ、評価用ガイド類は2026年10月下旬に公表の予定です[1][4]。解説書は、各項目の内容や実装例などを解説するものです。評価用ガイド類のうち自己評価等ガイドには、適用範囲の決め方、アセスメントシート(自己評価の様式)の回答方法、記入後のエビデンスの保持、★3確認責任者が確認するときの留意点が入る予定です[4]。
出たら、ここまでに作った分け方や一覧が、示された適合基準に合っているかを照らし直しましょう。公表の予定はこれからの予定で追っています。
中小企業が今日やること
よくある質問
評価基準は公開されていますか?
公開されています。★3・★4の要求事項と評価基準は、IPAのExcelで誰でも見られます[1]。
要求事項・評価基準はこれから変わりますか?
変わる予定があります。2026年9月に軽微な修正が合意されました。要求事項は本質的な内容や目的に大きな影響を与えない範囲、評価基準は★3・★4の段階や属する分類・要求事項を変えない範囲で直す方針です[4][5]。また、要求事項・評価基準は、サイバーセキュリティの動向などをもとに定期的に見直すことが想定されています[2]。
★3の要求事項に入っている★4の評価基準も、★3でやる必要がありますか?
★3で求められるのは、評価基準の列が「★3」の81件です。ただし、取引先が★3の要求事項に不足があるとして、★4を求めたり、対策を上乗せしたりすることも想定されています[2]。取引先から求められているものは、★の段階とは別に確かめましょう。
自社だけで読み解けないときは?
★3の自己評価は、必要に応じて社内外のセキュリティ専門家の支援を得ることもできます[3]。専門家の役割や探し方は、誰に頼む?専門家と評価機関にまとめています。
取引先のチェックシートと項目が違います
発注者が要求事項・評価基準を取引先向けのチェックリストとして使うことも、★3に不足があるとして★4を求めたり対策を上乗せしたりすることも、想定されています[2]。項目が違うときは、どの番号にあたるかを見比べたうえで、取引先に確かめることを参考に、取引先に聞いてみてください。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
CVSS(共通脆弱性評価システム)
脆弱性の深刻度を、ベンダーに依存しない共通の方法で評価する仕組みです。深刻度は0〜10.0の数値で表し、9.0以上は「緊急」です。
CISO
Chief Information Security Officer(最高情報セキュリティ責任者)の略です。経営陣の一員か、経営トップから任命された、セキュリティ対策を実施するうえでの責任者を指します。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
規程サンプル(IPAのガイドライン 付録5)
IPA「中小企業の情報セキュリティ対策ガイドライン」付録5の、情報セキュリティ関連規程のひな型(Word)です。必要な対策を選んで編集すると自社の規程を作れ、SCS評価制度の要求事項との対応表も付いています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- ★3・★4 要求事項・評価基準(IPA) 2026年10月9日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年10月9日確認
- SCS評価制度の詳細情報(IPA) 2026年10月9日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月9日確認
- 第3回SCS評価制度運営審議委員会 議事要旨(IPA) 2026年10月9日確認
- 中小企業の情報セキュリティ対策ガイドライン 付録5 情報セキュリティ関連規程(サンプル)(IPA) 2026年10月9日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。