
取引先から振込先の変更を言われたら、メール以外の方法で取引先に確かめるまで払わないでください。振り込んでしまったら、すぐに送金した銀行へ連絡します。ビジネスメール詐欺は、取引先や社長になりすましたメールで、偽の口座にお金を振り込ませる詐欺です。
取引先になりすます手口、口座の変更の確かめ方、振り込んでしまった後の順番、盗み見の調べ方、社内のルールを順にまとめました。
ビジネスメール詐欺とは(取引先になりすます型)
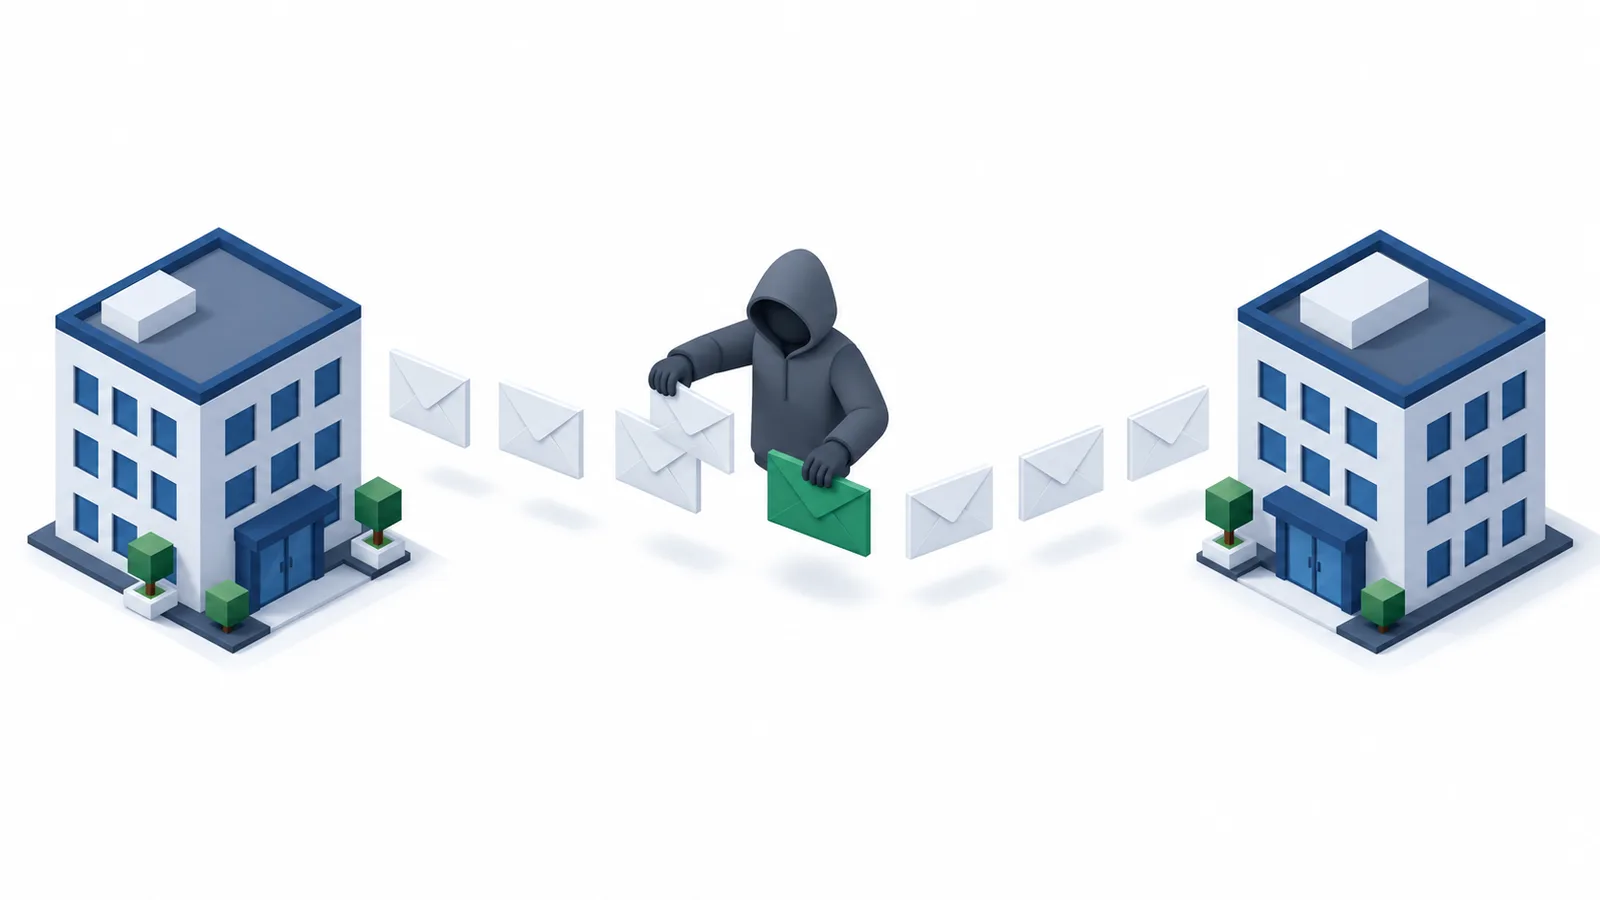
ビジネスメール詐欺(BEC)は、取引先や自社の経営者などになりすまし、偽のメールを送って入金を促す詐欺です。[1] だます相手によって、次の2つの型に分けられます。[2]
- タイプ1: 取引先との請求書の偽装
- タイプ2: 経営者などへのなりすまし(CEO詐欺)
タイプ1は、取引先になりすました攻撃者が、口座を差し替えた偽の請求書などを送りつけ、振り込ませる手口です。攻撃者は取引のメールを前もって盗み見て、取引や請求の情報、担当者の名前やメールアドレスを手に入れていることがあります。IPA(情報処理推進機構)は、この型を海外の企業と取引をしている企業で多く確認しています。[2]
この記事では、タイプ1を扱います。社長や役員になりすましてLINEのグループに誘う手口など、タイプ2の手口と送金のルールはニセ社長詐欺(CEO詐欺)の記事にまとめています。
狙われやすい傾向にあるのは、お金の受け渡しを決められる経営層や、取引先と送金のやりとりをする人です。実際に手続きをする経理・財務の担当も注意が必要です。お金を払う側だけでなく、請求する側(お金を受け取る側)も攻撃の対象になります。[3]
ビジネスメール詐欺は、IPAの「情報セキュリティ10大脅威 2026」の組織編で10位に入りました。2018年に初めて選ばれ、9年連続です。[9] 多くは海外の銀行口座を振込先に指定してきて、一度海外に送金してしまうと、取り戻すのは非常に難しくなります。[1]
2025年1月に公表された事例では、海外の製造委託先の担当者の正規のメールアドレスから、偽の支払いの依頼が届きました。公表した会社の子会社が応じてしまい、損失は約1,400万円です。攻撃者が担当者のアカウントを乗っ取り、一定の期間メールを盗み見ていたことが推測されました。[9]
手口:振込先の変更はこう届く
攻撃者は取引先とのメールを盗み見たうえで、支払いの時期に合わせて、口座が変わったというメールを送ってくることが多くあります。流れは、次の4つの段階です。
1. 盗み見る
パソコンをウイルスに感染させたり、フィッシング(偽のログイン画面などで情報を盗む手口)でメールのパスワードを盗んだりして、メールを盗み見ます。メールのアカウントに不正な転送の設定をして攻撃者に転送させたり、普段見ないフォルダへの振り分けを設定して、攻撃に気づきにくくしたりする手口もあります。[3]
2. 割り込む
支払いのタイミングを見計らって、偽の口座の情報を送ってきます。理由としては、「監査によって一時的にいつもの口座が使えないので別の口座へ振り込んで欲しい」「支払い内容に一部間違いがあったので修正した請求書を送る」といったものが多く確認されています。[5] 本物の請求書を流用して口座だけを書き換えることもあり、見分けにくい例もあります。
3. 本物らしく見せる
攻撃者は、気づかれないように細かい細工をします。[5]
- 引用部分の過去のやりとりや、署名欄のアドレス・電話番号を書き換える
- CCのアドレスも偽物に替える
- 1文字違い、「m」を「r」と「n」にするなど、よく似たドメインを使う
- フリーメールのアドレスを使う
- 差出人の表示名に、正しいアドレスを入れる
- 差出人は正しいまま、返信先だけを偽のアドレスにする
似せたドメインは、なりすましメールの前日に取得される例が多く確認されています。[5] 取引先の担当者のアカウントを乗っ取っていたとみられる攻撃者が、正規のアドレスから偽のメールを送ってきた事例もあります。銀行口座の証明書類を偽造した事例(印影の名義が正規の書類と違っていたのに、気づけなかった)や、取引先から本物の証明書類をだまし取って偽装した事例も確認されています。[6]
4. 発覚を遅らせる
攻撃者は支払う側にもなりすまし、請求する側に、支払いが遅れるという嘘の理由を送ります。本物の取引先から入金がないと問い合わせが来て詐欺がばれるのを、できるだけ遅らせるためです。[5]
メールが盗み見られていると、文面やタイミングにおかしなところがないことも多く、見た目だけで見抜くのは難しくなります。担当者の注意だけに頼らず、次の「確かめ方」と、後ろの「社内のルール」で止めましょう。
口座の変更を言われたら:確かめる手順
振込先や支払い方法の変更を求められたら、払う前に、電話やFAXなどメール以外の方法で、取引先に確かめてください。かける番号は、名刺や自分のアドレス帳など、信頼できる方法で手に入れたものを使います。メールの署名欄の番号は、偽装されている可能性があるためです。[1]
確かめるときは、次の順で進めましょう。②〜⑥は、警察庁とIPAの資料にある確かめ方と注意点を、手順にまとめたものです。[1][3][5][6]
| 手順 | やること | なぜ |
|---|---|---|
| ① 払う手続きを止める | 確かめが取れるまで、支払いを待つ | 一度送ると取り戻しにくい |
| ② 送信元のアドレスを見る | よく似たドメイン、表示名の細工、返信先が別のアドレスでないか | 偽のアドレスに注意していれば見抜けた可能性がある事例が多い |
| ③ メール以外で取引先に確かめる | 名刺や契約書の番号に電話する | 署名欄の番号は書き換えられている可能性がある |
| ④ メールの返信で確かめない | 返事は「返信」でなく「転送」で正しいアドレスを入れる | メールで尋ねると、攻撃者が嘘で取り繕うことがある |
| ⑤ 添付の証明書類だけで信じない | 口座の証明書類があっても③を行う | 証明書類が偽造・偽装された事例がある |
| ⑥ 社内の決まった人に報告する | 少しでも違和感があれば伝える | ほかの担当者に届いた攻撃メールにも気づける |
次のようなメールは、特に気をつけてください。[3]
- 突然の振込先の変更・決済手段の変更
- 急ぎの対応を促す請求・送金の依頼
- 普段と違う言い回し・表現の誤り・話の食い違い
振り込んでしまったら、直後にやること
すぐに、送金に使った銀行に連絡し、送金のキャンセルや組み戻し(振り込んだお金を戻してもらう手続き)を頼んでください。お金が必ず戻るとは限りませんが、送金後すぐに銀行に連絡することは有効な手段です。攻撃者にお金を引き出された後で、回収できなかった事例も多く確認されています。[4]
偽の口座に送金した後、一部のお金を回復できた事例もあります。また、海外の取引先が偽の口座への送金手続きをしてしまったのを知った国内の企業が、送金先の銀行への通報や、メインバンクを通じた連絡をして、振込の処理を止められた事例もあります。[6] 海外の拠点で振り込んだときや、振込先が海外の口座だったときは、その地域の警察に口座の凍結とお金の回収を相談することが必要です。偽の口座が米国にある場合は、FBIやIC3(米国のインターネット犯罪の苦情窓口)への通報も有効です。[4]
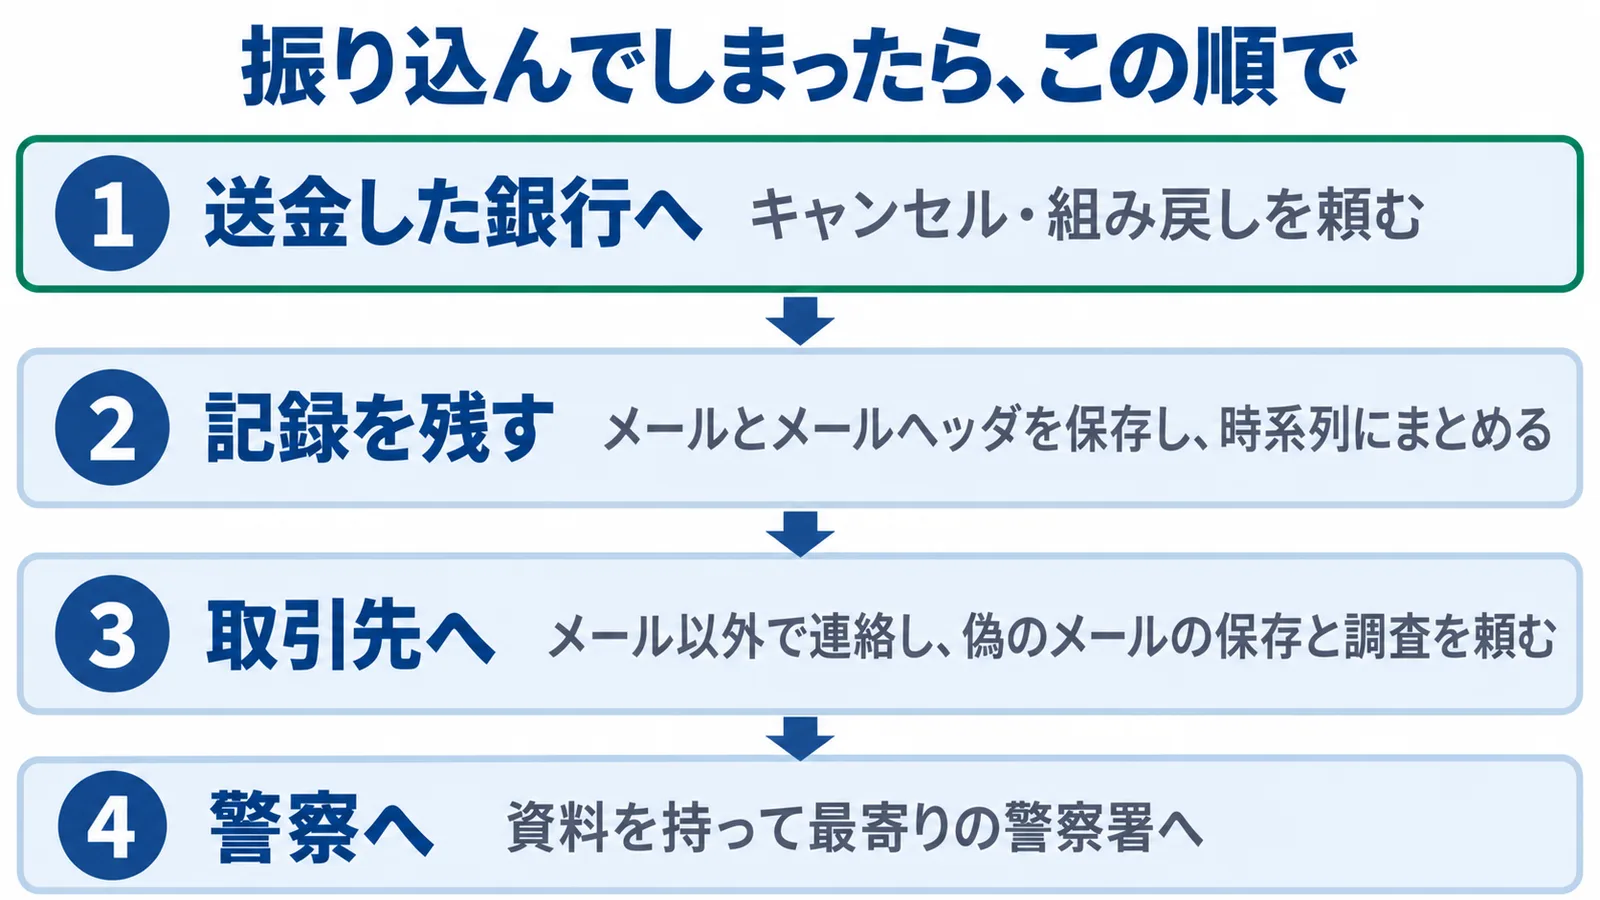
銀行への連絡を含めて、次の順で進めましょう。
- 送金した銀行へ: キャンセル・組み戻しを頼む(上のとおり)
- 記録を残す: 攻撃者からのメールとメールヘッダ(送信の経路などが書かれた部分)を保存し、どんな経緯でメールが届いたかを時系列にまとめる。警察や銀行から、調べるための資料として求められる可能性がある[4]
- 取引先へ: メール以外の方法で連絡し、偽のメールの保存と、届いていないかの調査を頼む。取引先にも偽のメールが送られていることがある[4]
- 警察へ: 攻撃者のメールなどの資料を持って、最寄りの警察署に通報・相談する。前もって電話で、担当者と日時や持っていく資料を調整しておくと、対応がスムーズに進む[1]
警察庁には、全国統一のオンライン受付窓口もあり、警察庁のサイバー事案に関する相談窓口から開けます。[10] 相談先の全体はどこに相談する?サイバー攻撃の相談窓口にまとめています。社内で調べるときは、内部の犯行の可能性も考えられるため、最小限の関係者で進めてください。[4]
取引先への正規の支払いはまだ済んでいないため、取引先から支払いを求められることも考えられます。[5] 損失の負担は、次の見出しの後半で触れます。
サイバー保険で補償されるかは、下の「よくある質問」で扱います。
メールが盗み見られていないか調べる
関係者全員のパソコンのウイルスチェックとメールのパスワードの変更を行い、メールのアカウントに不正なアクセスや設定の跡がないかを調べます。取引先の担当者にも、同じ対応と調査を頼んでください。調べることは次のとおりです。[4][8]
| 調べること | 見るところ |
|---|---|
| ウイルスチェック | 関係者のパソコンに、情報を盗むウイルスが入っていないか |
| パスワードの変更 | 関係者全員のメール。ほかのサービスと使い回していない、複雑なものに変える |
| 不正なアクセスの跡 | メールのアカウントのログ。特に海外からの不審なアクセス |
| 不審な設定 | 外部への転送の設定、普段見ないフォルダへの振り分けの設定 |
| 関係者への聞き取り | 1年以内ほどを目安に、不審なメールを開いたか、偽のサイトでアドレスやパスワードを入れた覚えはないか、パスワードを使い回していないか |
自社で調べるのが難しければ、セキュリティの専門会社に調査を頼むのも有効です。ただし、調べても原因がわかるとは限りません。IPAが確認した事例でも、原因がわからなかったものが多くあります。[4]
取引先の側に問題がありそうでも、取引の関係から調査を頼めなかったという相談も多くあります。[4] ふだんから、あるいは取引を始める前に、事故が起きたときの対応を取引先と決めておきましょう(後ろの「社内の送金のルール」)。
誰が損失を負うかについて、IPAは次のように整理しています。自社のアカウントが乗っ取られたことが原因で取引先が被害に遭った場合は、損害賠償の請求や訴訟などのトラブルに発展する可能性があります。反対に、取引先の側に原因があり自社が被害に遭った場合は、損失の補填について取引先と調整の余地がある場合があります。[5] 実際の負担は事情によって変わるため、この記事では目安を載せていません。
次に盗み見られないためには、メールの多要素認証(パスワードに加えて、スマートフォンなどでも本人か確かめる仕組み)や、アクセスできる場所の制限を検討します。[7] 入れる順番はどこから入れる?会社のアカウントの順番を参考にしてください。
自社の名前でなりすまされたら(請求する側も狙われる)
お金を受け取る側も狙われます。自社の担当者を名乗る偽のメールが取引先に届き、取引先が偽の口座に払ってしまうことがあります。 IPAが確認した例にも、自社の担当者をかたる攻撃者が、海外の取引先の担当者に偽の口座への変更を頼むメールを送ったものがあります。[2]
自社の名前が使われたとわかったら、その後も偽のメールが送られることがあるため、社内外へ注意を呼びかけましょう。取引先全体や、一般に向けて注意を公開することも検討します。[4][5]
例えば、取引のある会社に「当社が口座を変えるときは、メールだけで連絡することはありません」と前もって伝えておくと、偽のメールが届いたときに取引先が気づきやすくなります。取引先に送る文の例は、次の見出しに載せています。
技術の面では、自社のドメインをかたったなりすましメールを受け取らせないようにする、送信ドメイン認証(DMARC・SPF・DKIMなど)の導入があります。[9] 設定と、なりすましが起きたときの対応は自社の名前でなりすましメールが送られたらにまとめています。
社内の送金のルール:振込先の変更を1人で決めない
振込先の変更は、メール以外の方法で確かめ、2人以上で承認してから登録する、と社内の決まりにしておきましょう。
防ぐ対策には、「メール以外の方法での確認」を含む送金の社内規程と、複数の担当者によるチェック体制があります。[5][8] お金の支払いは複数の人で審査・承認して1人で完結させず、振込や口座の変更の依頼は、ふだんの連絡手段とは別に前もって決めたルートで確かめ、電話やメールだけでは受け付けないようにします。[9] できれば、事故が起きたときの対応方針を取引先と前もって合意しておき、緊急時の連絡の経路も決めておきます。[4] このほか、電子署名や、フリーメールから届いたメールに注意の表示を付ける仕組みもあります。[1][5]
これをもとに、取引先になりすます型に備えて決めておくことを表にまとめました。
| 決めること | ルールの例 | ねらい |
|---|---|---|
| 振込先の登録・変更 | 新しい振込先や変更は、経理の担当が取引先に電話で確かめ、別の人(上長や社長)が承認してから登録する | 1人がだまされても止まる |
| 確かめる連絡先 | 取引先ごとに、口座の確かめに使う電話番号を契約書や名刺から台帳に控える。メールで届いた番号に書き換えない | 署名を書き換えられても本物に連絡できる |
| 取引先との取り決め | 取引を始めるときと年に1回、「口座を変えるときの連絡のしかた」と「何か起きたときの連絡先」を取引先と決めておく | 起きたときに調べてもらいやすくなる |
| 報告 | 口座の変更や急ぎの請求で迷ったら、決めた人(例えば総務)に伝える | ほかの社員に届いたメールにも気づける |
担当が1人の会社なら、承認は社長が対面か電話で行う形にできます。社長の名前で届く送金の指示を含めた承認の流れは送金のルールの決め方を、決まりを社内の規程にまとめるときは情報セキュリティポリシーの記事を参考にしてください。
中小企業が今日やること
取引先のメールが盗み見られていると、偽のメールは見た目だけでは見抜けないことがあります。だまされないことより、確かめる仕組みで止めることを優先しましょう。
よくある質問
振り込んだお金は戻ってきますか?
戻る場合も、戻らない場合もあります。IPAが確認した事例には、回収できたものも、できなかったものもあります。[3] 気づいたら、すぐに送金した銀行に連絡してください。
サイバー保険で補償されますか?
補償された事例もありますが、一般に、攻撃者の口座に振り込んだ金額は、日本ではサイバー保険の補償の対象にならないことが多いと言われています。[3] 契約の内容は保険会社に確かめましょう。気をつける点は補償されないもの・気をつけることにまとめています。
正規のアドレスから届いたメールなら本物ですか?
本物とは限りません。取引先の担当者のアカウントが乗っ取られたとみられ、正規のアドレスから口座の変更を求める偽のメールが届いた事例があります。[6][9] アドレスが正しくても、確かめる手順のとおり、メール以外の方法で確かめてください。
電話で確かめたのに、電話も偽物だったら?
電話でも、合成音声などで声を似せたり、表示される番号を偽装したりする場合があります。名刺や契約書など正規の連絡先を確かめてから、こちらからかけ直すのが有効と考えられます。相手の顔がわかるなら、ビデオ付きのウェブ会議での連絡を提案するのも一つの手段となり得ます。[3]
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
出典
- ビジネスメール詐欺に注意!(警察庁) 2026年10月29日確認
- ビジネスメール詐欺のパターンとは(IPA) 2026年10月29日確認
- ビジネスメール詐欺 FAQ(IPA) 2026年10月29日確認
- もし詐欺被害に遭ってしまったら(IPA) 2026年10月29日確認
- ビジネスメール詐欺(BEC)の特徴と対策(IPA) 2026年10月29日確認
- ビジネスメール詐欺の事例集(IPA) 2026年10月29日確認
- ビジネスメール詐欺の対策について知る(IPA) 2026年10月29日確認
- ビジネスメール詐欺(BEC)対策(警視庁) 2026年10月29日確認
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月29日確認
- サイバー事案に関する相談窓口(警察庁) 2026年10月29日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。