
ISMS(情報セキュリティマネジメントシステム)とは、会社が自らリスクを洗い出して必要な対策と水準を決め、運用し、見直し続ける仕組みのことです。ISMS認証は、その仕組みが規格(JIS Q 27001 / ISO/IEC 27001)に合っていることを、認定された認証機関が審査して認めるもので、取るかどうかは会社が決めます。
ISMSの意味とISO 27001との関係、認証の仕組みから、中小企業が取るべきかを考えるための表、取引先に聞かれたときの答え方、SCS評価制度・Pマークとの関係、取るまでの流れと費用・期間の見積りの立て方までを順に整理します。
ISMSとは
ISMSは、情報を守るための個別の技術対策に加えて、会社の管理(マネジメント)として、自らのリスクアセスメントで必要なセキュリティの水準を決め、計画を立て、人や予算などの資源を配分して運用する仕組みです[1]。リスクアセスメントとは、守る情報がもつ価値や、脅威・ぜい弱性(弱点)といったリスクの源を明らかにし、リスクの大小を見分ける作業のことです。
ISMSが目指すのは、情報の機密性・完全性・可用性をバランスよく保って改善し、リスクを適切に管理しているという信頼を、取引先などの利害関係者に与えることです[1]。例えば、パソコンにウイルス対策ソフトを入れるのは個別の技術対策です。どの情報をどこまで守るかを決め、担当と予算を割り当て、運用しながら見直していくところまで含めたものがISMSにあたります。
読み方は「アイ エス エム エス」で、Information Security Management System の略です。国際的にも共通の表現です。
ISO 27001(JIS Q 27001)との関係
JIS Q 27001(ISO/IEC 27001)は、ISMSの要求事項を定めた規格です。 ISMSを「どのように実現するか」という方法ではなく、会社が「何を行うべきか」を主に書いています[1]。ISO/IEC 27001は国際標準化機構(ISO)が発行する英語の国際規格で、これを日本語に訳して国内規格にしたものがJIS Q 27001です。2つは同じ内容であると認められています[4]。
「ISO/IEC 27001認証」「JIS Q 27001認証」は、どちらもISMS認証を指す呼び方です。取引先からこの名前で認証を求められたときも、ISMS認証を取っていれば条件を満たせます[4]。
規格は、どの会社も必ず適用する本文と、事業の特性によって適用を外せる附属書Aの管理策(具体的な対策の項目)でできています。どの管理策を適用し、どれを適用しないかと、その理由は「適用宣言書」という文書に書きます。規格そのものは、日本規格協会のWebサイトから購入できます。
ISMS認証の仕組み
ISMS認証は、認定機関のISMS-AC(情報マネジメントシステム認定センター)が認証機関を「認定」し、認定された認証機関がJIS Q 27001を基準に会社を審査して「認証」する、2段の仕組みです[4]。ISMS-ACは認証機関を認定する機関で、会社の認証の登録はしません[3]。申し込む先は、認定された認証機関です。
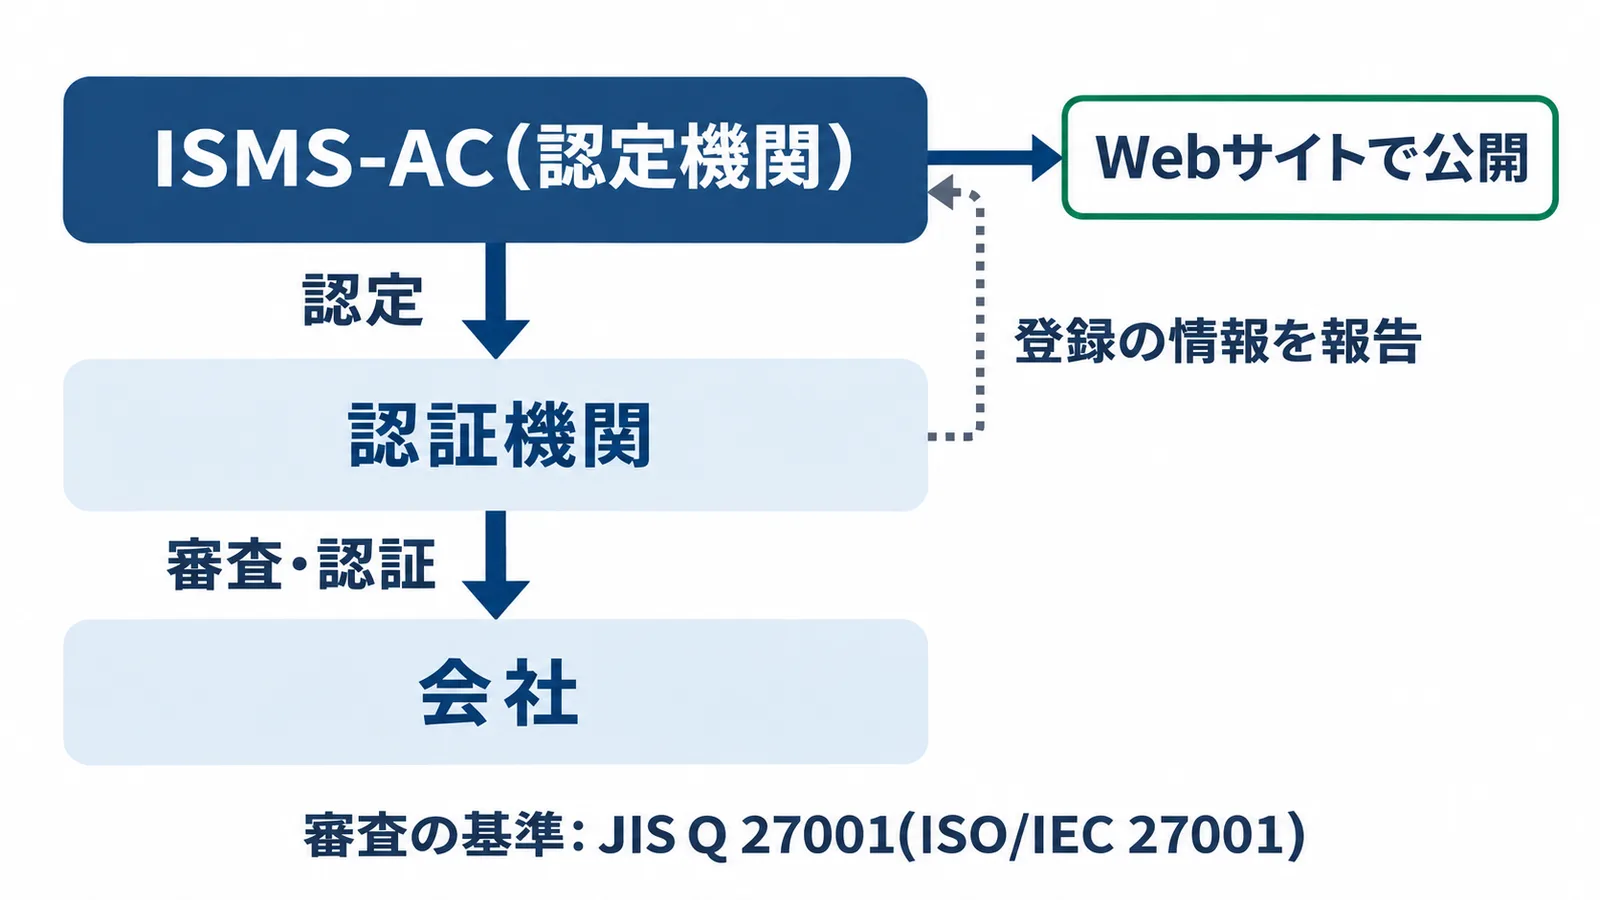
この制度(ISMS適合性評価制度)は、国が決めて運用する制度ではなく、民間の評価制度として運用されています[4]。また、国際的に整合性のとれた第三者による評価の制度でもあります[2]。認定機関や認証機関には国際規格が当てはめられているため、国際的にも信頼される制度と言え、ISMS認証は海外との相互承認の取り決めの対象にもなっています[4]。
ISMS認証を取得した組織は、2026年11月5日時点で8,764あります[6]。公表に同意した組織は、ISMS-ACのISMS認証取得組織検索で調べられます。
中小企業はISMS認証を取るべき?
ISMS認証は、取るかどうかを会社が決める民間の制度です。取引先や入札がISMSを求めているかと、取って何を得たいかで決めましょう。 業種や会社の規模の条件はなく、独自の機能と管理をもち、情報セキュリティのマネジメントを行う力がある組織であれば、個人経営のような小さな組織でも取得できます[5]。
実際に取っている組織の姿は、ISMS-ACがISMSを取得している組織に行ったアンケート(有効回答1,704)からわかります[7]。認証範囲の従業員数は「20人超、50人以下」が26.5%、「5人超、20人以下」が23.8%で、この2つが最も多い区分です。会社全体ではなく、認証を受けた範囲の人数である点に気をつけてください。
導入の目的・動機で「該当する」と答えた割合が最も高かったのは「顧客からの信頼を確保するため」の84.7%でした。また、回答した組織が自社の調達先を見るときに、ISMSを取っているかを確かめ、プラスに評価したことがあるのは46.3%です[7]。どちらもISMSを取得済みの組織の答えで、取っていない会社は含まれていません。
ISMSとPマークは、目的や基準が違う別の制度です[4]。SCS評価制度の★も、ISMSとは相互補完的な別の制度と位置づけられています[8]。そのため、まず何を求められているかで分けて考えると整理しやすくなります。
| 今の状況 | 考え方 |
|---|---|
| 取引先・入札が「ISMS(ISO/IEC 27001)認証」を名指ししている | 取る方向で考え、求められている範囲と期限を確かめる |
| 「ISMSまたはPマーク」と書かれている | どちらが合うかを決め方の3つの問いで考える |
| チェックシートに認証の有無を聞く欄がある | 持っていなくても、今の対策で設問に答えられる(「いいえ」の設問の書き方) |
| 「SCS評価制度の★」を求められた | ISMSとは別の制度として、★の基準で考える(SCS評価制度とISMS) |
| 誰にも求められていないが、対策を整えたい | IPAのガイドラインの4つのSTEPから始める選択もある |
例えば、取引先のチェックシートに「ISMS認証の有無」の欄があるだけで、認証が取引の条件とは書かれていない会社なら、表の3行目にあたります。まず設問に答え、認証が要るかどうかは次の見出しのとおり取引先に確かめましょう。
取る前に知っておきたい負担
ISMS認証は、一度取れば終わりではありません。登録の後は、通常1年ごとにサーベイランス審査(認証を維持するための審査)があり、もっと短い間隔で行われる場合もあります。さらに、3年ごとに再認証審査があります[3]。
先ほどのアンケートで、取得した組織が挙げた今後の主な課題は「人材の確保、育成」54.2%、「マンネリ化・形骸化」50.8%、「組織内の情報セキュリティ教育・意識向上」46.7%の順でした[7]。人材では、専任者の不足、後任の育成、兼務で負担が集中することなどが多く挙がっています。形骸化では、運用を担う事務局の要員の固定化や業務の属人化が多く、少人数の組織で事務局のメンバーが限られ、マンネリ化を招いているという回答もあります。
一方、導入の効果で「該当する」が最も多かったのは「社員の情報セキュリティに関する意識向上、教育啓発に寄与した」の71.6%で、「組織の情報セキュリティ管理体制が強化できた」の70.5%が僅差で続きます[7]。
審査は登録の後も続くため、取ると決めたら、誰が事務局として毎年の審査と見直しを担うかを、申し込む前に決めておきましょう。兼務の担当者が1人で抱える形になりそうなら、その人の時間をどれだけ空けるかも一緒に決めておくと、運用が続けやすくなります。
取引先に「ISMSはありますか」と聞かれたら
持っていなければ、持っていないことと今ある対策を伝えたうえで、認証が必須か・いつまでか・ほかの形でもよいかを取引先に確かめましょう。
IPAが中小企業向けに出している規程のサンプルでは、委託先を評価する基準の例として、次のものが並んでいます[9]。
- ISMS認証の取得
- Pマークの付与
- SECURITY ACTIONの一つ星・二つ星
- SCS評価制度の★3・★4の登録
- 情報セキュリティ監査の定期的な実施
- 情報セキュリティの方針の公開
- 確認リストの対策の実施
これはサンプルの例で、取引先がこの基準で評価するとは限りません。ただ、ISMS以外の形でも答えられる場合があることは、取引先と話すときの材料になります。取引先に確かめるときは、次の4つを聞きましょう。
- 認証が必須かどうか
- 対象の範囲(全社か、一部の部門か)
- いつまでに必要か
- ほかの形で足りるか
チェックシートへの答え方は、回答の作り方の6つの手順で整理しています。ほかの形の1つであるSECURITY ACTIONの宣言は、申し込みの手順で進め方をまとめています。方針の公開から始めるなら、基本方針を作って社長の承認を取るまでが参考になります。
範囲についても確かめておく価値があります。ISMSは必ずしも全社で取ることを求めておらず、事業部・部・課やプロジェクトの単位でも取得できます。ただし、一時的なプロジェクトや極めて限定した範囲は避けること、利害関係者にとって情報セキュリティのリスクが大きい活動を含めることなどが推奨されています[5]。取引先が求めているのが、取引にかかわる部門だけなら、その部門に絞って考える道もあります。
逆に、自社が委託先のISMSを確かめる側に立つこともあるでしょう。ISMS認証では認証の範囲が登録の情報に明記され、その範囲でどの対策をどの水準でとっているかは、適用宣言書で確かめます。適用宣言書は一般には公開されませんが、顧客の立場などで開示を求めたり、対策の実施状況の説明を求めたりすることはできます[5]。
SCS評価制度・Pマークとの関係
SCS評価制度もPマークも、ISMSとは別の制度です。 求められている制度の名前を確かめ、その制度の基準で考えましょう。
SCS評価制度とISMS
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の★3・★4は、代表的な脅威を参考に効果の高い管理策を抜き出す「ベースラインアプローチ」をとり、ISMSとは相互補完的な制度と位置づけられています[8]。
ISMSを持っていても、★3・★4を取るには、★3・★4で定められたすべての要求事項・評価基準を満たす必要があります。★の取得は任意で、取引の要件にするかどうかは契約の当事者どうしで決まります。★3・★4の登録申請は、2027年3月に受付が始まる予定です[8]。
ISMSやPマークを持つ会社が★をどう考えるかは、ISMSやPマークがあれば★は要らない?で整理しています。ISMSで作った規程や記録を★3の準備に生かすときは、ISMS・Pマークで使える所を見てください。
PマークとISMS
PマークとISMSには、社内の保護の仕組みづくり、社員への教育、内部監査、経営者による見直しなどの共通点があり、どちらもPDCAのサイクルを回し続けられれば、組織にとって有効な活動になります。主な違いには、次のようなものがあります。適用範囲は、Pマークが全社的な取組みを基本とするのに対し、ISMSは組織の必要に応じて決められます。守る対象は、Pマークが個人情報、ISMSが組織の守るべき情報資産です。また、Pマークでは、本人の同意を得ることや、修正・削除の要望に応じることなど、本人の権利への対応も求められます[4]。
どの制度が厳しいかは、それぞれ目的や基準が違うため、一概には言えません[4]。自社にどちらが要るかは、ISMSとPマークの違いで決め方を整理しています。
取るなら: 流れと費用・期間の目安
ISMS認証の審査の費用は、認証を受ける範囲と規模を決めて認証機関に見積りを取ることで見えてきます。対策や社内の人件費などは、会社の状況で変わります。 先に流れをつかみ、どこで何にお金と時間がかかるかを押さえておきましょう。
取るまでの流れ
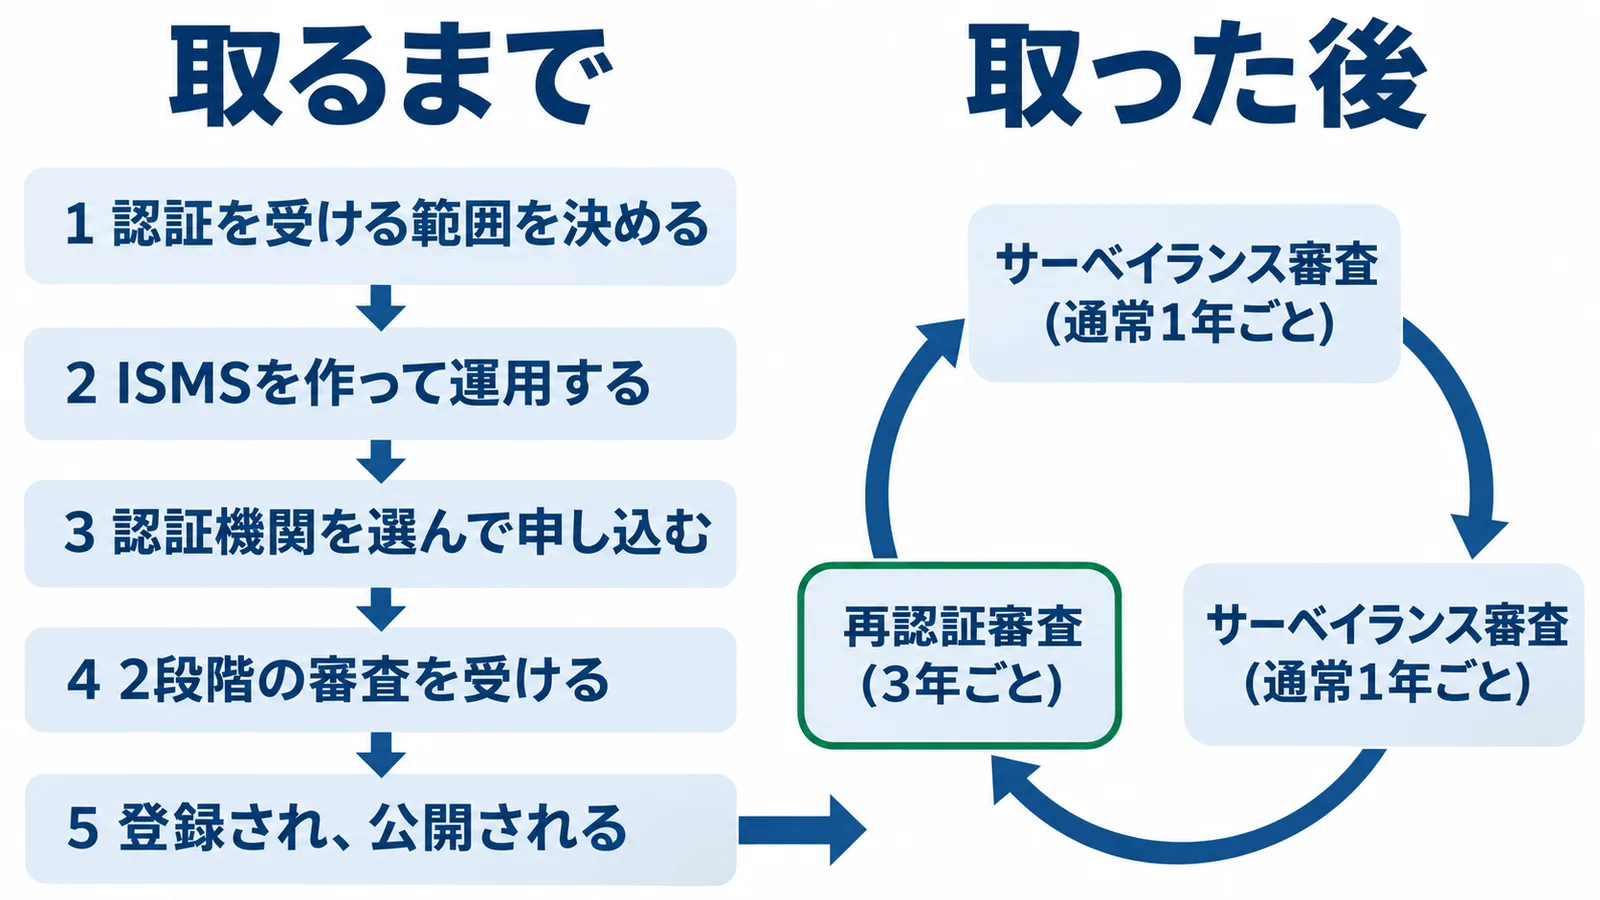
ISMS認証を取るまでと、取った後の流れは次のとおりです。
- 認証を受ける範囲を決める
- ISMSを作って運用する
- 認証機関を選んで申し込む
- 2段階の審査を受ける
- 登録され、公開される
- 毎年の審査と再認証を受ける
1の範囲は、取引先に聞かれたときの見出しのとおり、全社でも一部の部門でも取れます。ただし、一時的なプロジェクトや極めて限定した範囲は避けることなどが推奨されています[5]。2では、リスクアセスメントを行い、適用宣言書や必要な文書を作って、実際に運用します。どんな文書をどれだけ作るかは、会社の規模や業種・業務の特性があるため、一概には言えません。
3の認証機関は、ISMS-ACが認定した機関の中から選び、審査・登録の条件を前もって確かめ、合意してから申請します。認証機関に業種の制限はありませんが、業種特有の専門知識が要る場合などは審査を受け付けないことがあるため、事前に確かめましょう[3]。
4の審査は、原則として第一段階と第二段階の2段階で行われます。5で登録された情報は、認証機関からISMS-ACに報告され、ISMS-ACのWebサイトで公開されます(非公開を希望した組織を除く)[5]。公開は、報告の時期によって1か月ほどずれる場合があります。6は、通常1年ごとのサーベイランス審査と、3年ごとの再認証審査です[3]。
費用の内訳
ISMS認証を取るときに直接かかる費用としては、認証機関に払う審査登録費用、セキュリティ対策費、教育費、仕組みづくりにかかる人件費、コンサルタントなどへの支援業務の委託費などが考えられます。どれも、範囲や規模など、会社の方針や状況によって変わります[5]。
審査登録の料金は、範囲や規模などのほか、認証機関によっても違い、見積りを取ることもできます。審査は登録の後も続くため、審査登録費用は初回だけでは終わりません[3][5]。それぞれの費用を、払う先といつかかるかで分けると、次のようになります。
| 費用 | 払う先 | いつかかるか |
|---|---|---|
| 審査登録費用 | 認証機関 | 初回の審査・登録と、その後のサーベイランス審査・再認証審査 |
| セキュリティ対策費 | 製品・サービスを提供する会社など | 対策が必要になったとき |
| 教育費 | 社内、または外部の講座など | 仕組みづくりの間と、運用を続ける間 |
| 人件費 | 社内(担当者・事務局の時間) | 仕組みづくりの間と、運用を続ける間 |
| 支援業務の委託費 | 頼む場合のコンサルタントなど | 頼む期間 |
金額は、範囲・規模・認証機関で変わるため、この記事では目安の金額を載せていません。社内の人件費については、担当者が月に何時間ほどISMSに使うかを自社で見込んでおくと、全体の負担をつかみやすくなります。
期間と審査の日数
申請から登録までの期間は、規模や範囲のほか、審査で見つかった不適合(規格の要求に合っていない点)の状況によっても変わります[3]。審査の日数や工数も、範囲や会社の規模などで違います。
審査の工数は、審査の種類(初回の認証審査、サーベイランス審査、再認証審査など)と、次のような会社の状況によって変わり、認証機関の見積りで決まります[5]。
- 範囲の人数
- 関係する部門の数
- 業務の特性
- 拠点・事務所の数
- 情報処理設備の量
- 技術の複雑さ
- 法的な要件の程度
見積りの前に決めておくこと
見積りを頼む前に、上の工数の要素にあたる情報を書き出しておくと、認証機関とのやりとりが早く進みます。まとめておきたいのは、次の5つです。
- 対象にする部門・拠点
- その範囲の人数
- 事務所・拠点の数
- 使っている情報システム
- 取引先が求める期限
同じ条件を2〜3の認証機関に伝えて見積りを頼むと、比べやすくなります。認定された認証機関の一覧は、ISMS-ACのWebサイトにあります。
ほかの制度と比べるときは、費用の決まり方の違いに目を向けましょう。Pマークの費用は、Pマークの取得費用はいくら?規模別の内訳で整理しています。SCS評価制度の★3の登録料は、2028年3月31日までは割引で10,000円(1年更新)、その後は20,000円(1年更新)です[8]。この額は登録料で、対策を整えるための費用とは別です。
中小企業が今日やること
よくある質問
ISMSは何の略で、何と読みますか?
情報セキュリティマネジメントシステム(Information Security Management System)の略で、「アイ エス エム エス」と読みます。
ISMSとISO 27001は違うものですか?
ISMSは会社の情報セキュリティを管理する仕組みのことで、ISO/IEC 27001はISMSの要求事項を定めた規格です。「ISO/IEC 27001認証」を求められたときは、ISMS認証で条件を満たせます。
1人や数人の会社でも取れますか?
業種や規模の条件はありません。独自の機能と管理をもち、情報セキュリティのマネジメントを行う力がある組織であれば、小さな組織でも取得できます。
一部の部門だけで取れますか?
取れます。事業部・部・課やプロジェクトの単位でも取得できますが、一時的なプロジェクトや極めて限定した範囲は避けることなどが推奨されています。
ISMSは意味がないのですか?
取得した組織へのアンケートでは、71.6%が「社員の情報セキュリティに関する意識向上、教育啓発に寄与した」に「該当する」と答えた一方、50.8%が今後の課題に「マンネリ化・形骸化」を挙げています。課題の中身には、事務局の要員の固定化や業務の属人化が多く挙がっています[7]。取るなら、毎年の運用を誰がどう回すかを先に決めておきましょう。
ISMSを取得している会社を調べるには?
ISMS-ACの認証取得組織検索で調べられます。載るのは、公表に同意した組織です[5][6]。
取得した後に事故を起こしたらどうなりますか?
認証の範囲の中で起きた事故なら、認証機関への報告が必要です。状況によって認証機関が臨時の審査を行い、認証に値しないと判断した場合は、認証登録の一時停止や取消しが行われます[5]。範囲の外の事故は、状況によって判断されるため、認証機関に相談しましょう。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SECURITY ACTION
中小企業が情報セキュリティ対策に取り組むことを自ら宣言する、IPAの制度です。「一つ星」と「二つ星」があり、SCS評価制度の★1・★2はSECURITY ACTIONを参照します。
出典
- ISMS(情報セキュリティマネジメントシステム)とは(ISMS-AC) 2026年11月9日確認
- 情報セキュリティマネジメントシステム(ISMS)適合性評価制度の概要(ISMS-AC) 2026年11月9日確認
- ISMS/ITSMS/BCMS/AIMS認証を取得するには(JIPDEC) 2026年11月9日確認
- FAQ1:制度一般(ISMS)(JIPDEC) 2026年11月9日確認
- FAQ2:認証取得条件(JIPDEC) 2026年11月9日確認
- ISMS認証取得組織検索(ISMS-AC) 2026年11月9日確認
- ISMS適合性評価制度に関する調査報告書(2024年7月)(ISMS-AC) 2026年11月9日確認
- SCS評価制度 よくある質問(IPA) 2026年11月9日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録5「情報セキュリティ関連規程(サンプル)」8. 委託管理(IPA) 2026年10月7日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。