
ISMSの内部監査とは、自社のISMSが、自社で決めたルールと規格(JIS Q 27001)の要求事項に合っていて、有効に動いているかを、会社が自ら、あらかじめ決めた間隔で確かめる活動です。
内部監査の担当になったIT担当と、結果を受け取る経営者に向けて、誰が監査員になればよいか、何をどう確かめるか、何を記録すれば足りるか、不適合が出たらどうするか、審査の前にいつ置くかを順に整理します。
ISMSの内部監査とは
内部監査は、ISMSの取組みが自社の決めた要求事項に従って実施されているか、JIS Q 27001の要求事項に適合しているか、有効に実施され継続的に維持されているかを評価するものです[1]。規格は、組織が「あらかじめ定めた間隔」で内部監査を実施することを求めています。
内部監査の主な役割は、次の5つです。
- ISMSの適合性の評価
- 効果的な運用の確認
- 問題点や改善点の特定
- 継続的な改善の促進
- 客観的な評価の提供
規格の要求をもっと詳しく確かめたいときは、JIPDECのISMSユーザーズガイドの9.2(内部監査)を開いてみてください。規格が文書化した情報を求める箇所の一覧や、修正と是正処置の例も載っています。
認証機関の審査との違い
内部監査は会社が自分で行う監査で、認証機関の審査は外から受ける監査です。JIS Q 27001は、内部監査などで組織の内部で評価する基準としても、第二者監査・第三者監査と呼ばれる、外部の関係者が評価する基準としても使えます[2]。
認証機関の審査は、初めて取るときは原則として第一段階と第二段階の2段階で行います。登録した後は、通常1年ごとにサーベイランス審査があり(もっと短い間隔の場合もあります)、3年ごとに再認証審査があります[3]。審査の流れはISMSとはで整理しています。
内部監査は、認証機関の審査とは別に、会社が自分で仕組みを確かめるものです。審査の前のどこに内部監査を置くかは、後の見出し「審査の前にいつやるか」で説明します。
誰がやる?内部監査員の選び方
規格が監査員の選び方で求めているのは、監査の客観性と公平性を確保することです。監査員の独立性が求められているわけではありません[1]。資格は、後で触れるように、力量を判断する材料の1つです。
独立性については、ユーザーズガイドがJIS Q 19011:2019(マネジメントシステム監査のための指針)を参考として引用しています。その中に、小さい会社に当てはまる次の一文があります[1]。
「小規模の組織においては,内部監査員が監査の対象となる活動から完全に独立していることは可能でない場合もあるが,偏りをなくし,客観性を保つあらゆる努力を行うことが望ましい。」
内部監査の責任と権限は、トップマネジメント(社長など)が定めます。担当に指名されたら、誰が内部監査の責任者で、結果を誰に報告するのかが社内で決まっているかを、まず確かめましょう。
例えば、兼任の担当者が多い会社では、監査員の組み方を次のように工夫できます。
- 自分の担当業務は別の人に見てもらう
- 2つの部署で互いに監査し合う
- 自分の仕事を見るしかないときは、判断の根拠を記録に残す
3つ目は、上の引用の「偏りをなくし,客観性を保つあらゆる努力」を形にする方法の1つです。何を見て、どの証拠をもとに適合・不適合を判断したかを書いておけば、後で別の人や審査員が確かめられます。
監査員に要る力量
監査員の力量の基準の例としては、次のようなものがあります。
- JIS Q 27001の理解
- JIS Q 19011:2019の理解
- 自社のISMSに関わる法規制の理解
- 自社の情報セキュリティ関連文書の理解
- 業務の情報セキュリティの側面の理解
- 業務経験
- コミュニケーション能力
規格は、力量の証拠を文書化した情報(記録)として残すことを求めています(7.2)。資格は、力量を判断する手段の一部として使うことができ、内部監査に関わる資格の例には、公認内部監査人(CIA)・システム監査技術者・ISMS審査員などがあります[1]。
資格や試験の合格の記録と、その中身を確かめることが、どんな知識・技能を持っているかの判断材料になります。資格を持つ人がいない場合も、上の例を参考に自社で力量の基準を決め、教育や経験で満たしたことを記録に残しておけば、監査員を任せた根拠を示せます。
外に頼むかの分かれ目
監査員に求める力量は、組織全般・マネジメントシステム・情報セキュリティの専門性と幅が広いため、場合によっては、情報セキュリティ監査制度やシステム監査制度を利用し、専門家に内部監査の実施を依頼することも考えられます[1]。社内で必要な力量をそろえにくいときは、外に頼むことも選択肢になります。
ISMSを取得している組織へのアンケート(有効回答1,704)では、ISMSの今後の課題の1位が「人材の確保、育成」(54.2%)で、その中には内部監査員の育成・確保が難しいという意見も多く見られました[4]。取得した組織の課題はISMSとはでもまとめています。また、IPAの中小企業向けガイドラインでは、社内の点検に加えて、営業秘密や個人情報などの特に十分な対策が必要な場合には、第三者による情報セキュリティ監査も検討する進め方になっています[5]。
これらをもとに、社内で行うか外に頼むかの考え方を、状況ごとに並べると次のとおりです。
| 状況 | 考え方 |
|---|---|
| 監査する業務から外れた人が社内に1人もいない | 社内で互いに見る組み方を探し、難しければ外に頼むことも考える |
| 力量の基準を満たす人がおらず、育てる時間もない | 外の専門家に頼むことも考えられる |
| 範囲に、特に守りたい情報(営業秘密・個人情報など)がある | 内部監査とは別に、第三者による監査も検討する |
| 社内に、互いの業務を監査し合える人がいる | 社内で行い、力量の記録を残す |
規格では、不適合の是正処置を行うのは組織、マネジメントレビューで判断するのはトップマネジメント(社長など)です[1]。外に頼んだ場合も、監査の計画を決める、結果を受けて直す、マネジメントレビューで判断する、という部分は会社の側に残しておきましょう。
何を見る?監査の範囲と基準
見るのは、①自社で決めたルールどおりに実施しているか、②JIS Q 27001の要求事項に合っているか、③有効に実施され、維持されているか、の3つです[1]。
規格は、内部監査プログラム(監査の計画)で、監査基準(何を物差しにするか)と監査範囲(どこを見るか)を明確にすることを求めています[1]。自社のルールは、情報セキュリティの方針や規程に書かれています。方針や規程に何を書くかは情報セキュリティポリシーの記事で整理しています。また、法令・規制・契約上の義務を利害関係者の要求事項に含めた場合は、何を含めたかを確かめられるように管理するのがよいと考えられます[1]。
規格が記録を求めているところ
監査で最初に開くのは、規格が「文書化した情報」として残すよう求めているものです。JIS Q 27001でこれを明記している箇所は、次のとおりです[1]。
- ISMSの適用範囲(4.3)
- 情報セキュリティ方針(5.2)
- リスクアセスメントのプロセスと結果(6.1.2・8.2)
- リスク対応のプロセスと結果(6.1.3・8.3)
- 情報セキュリティ目的(6.2)
- 力量の証拠(7.2)
- 外部から入手した文書の識別と管理(7.5.3)
- 計画どおり実施した記録(8.1)
- 監視・測定の結果(9.1)
- 内部監査の実施と結果(9.2.2)
- マネジメントレビューの結果(9.3.3)
- 不適合と是正処置(10.2)
このうち「計画どおり実施した記録」には、例えばリスクアセスメント報告書、リスク対応計画の実施記録、変更管理の実施記録、外部委託の実施記録があります[1]。どの管理策を適用し、どれを適用しないか、その理由は適用宣言書に書かれています[2]。附属書Aの管理策を見るときは、適用宣言書を手元に置きましょう。
内部監査の有効性を上げるには、チェックリストなどの様式の中身と、内部監査で重点的に確かめること(重点確認事項)をはっきりさせることが大切です[1]。範囲が広くて全部を同じ深さで見られないときは、前回の監査で指摘があったところや、人・システム・委託先に変更があったところから重点を決めましょう。
どう確かめる?証拠の集め方
確かめ方は、IPAの中小企業向けガイドラインが点検の方法に挙げる5つが参考になります。「点検」はこのガイドラインの言葉で、ISMSの規格の手順ではありませんが、ISMSの内部監査で証拠を集めるときにも使えます。5つの方法は次のとおりです[5]。
| 方法 | やること |
|---|---|
| ①質問(インタビュー) | 従業員や委託先の管理者などに直接質問して回答してもらう |
| ②閲覧(レビュー) | 文書や記録、パソコンの設定画面など、対策を実行した証拠を確認する |
| ③観察(視察) | 職場に出向き、従業員が規程などに従って行動しているかを確認する |
| ④技術診断 | 専用ソフトウェアなどで、コンピュータやネットワークの対策が実行されているかを確認する |
| ⑤チェックリスト | チェックリストや質問書を配付して回答してもらう |
チェックリストの回答だけで終わらせず、閲覧や観察で裏付けを取りましょう。例えば「退職者のアカウントは削除している」という回答があれば、退職者の一覧と管理画面を見比べます。毎年同じチェックリストを使い回すのも避けたいところです。先のアンケートでは、今後の課題の2位が「マンネリ化・形骸化」(50.8%)でした[4]。IPAのガイドラインの点検と改善の進め方は、中小企業の情報セキュリティ対策ガイドラインの記事で整理しています。チェックリストの質問の立て方は、自社診断の25の項目も参考になります。
何を記録する?審査で見せる記録
規格は、監査プログラムを実施したことと監査の結果の証拠を、文書化した情報として利用できる状態にすることを求めています(9.2.2)。あわせて、監査員の力量の証拠(7.2)、不適合と取った処置・是正処置の結果(10.2)、マネジメントレビューの結果(9.3.3)も、記録の対象です[1]。
内部監査のまわりでそろえておく記録と、規格の箇所の対応は次のとおりです。
| 記録 | 中身 | 規格の箇所 |
|---|---|---|
| 内部監査の計画(監査プログラム) | いつ・どの範囲を・誰が・何を基準に見るか | 9.2.2 |
| 監査員の力量の記録 | 力量の基準と、満たしていることの証拠 | 7.2 |
| 監査の記録(チェックリスト・メモ) | 見たもの・聞いたこと・判断 | 9.2.2 |
| 監査報告書 | 結果(適合・不適合・改善の機会)と報告先 | 9.2.2 |
| 不適合と是正処置の記録 | 不適合の内容、取った処置、是正処置の結果 | 10.2 |
| マネジメントレビューの記録 | 監査結果を含むインプットと、社長の判断 | 9.3.3 |
記録は、記録のための記録にしないことが大切です。記録を取る目的は、例えば、何か問題が起きたときに根本の原因を客観的な証拠でさかのぼれることや、内部監査や外部監査で、手順が規格や自社の決まりに合っていることを示す証拠にすることです[1]。内部監査の報告は、ISMSで社内に伝える対象にも含まれます(7.4)。報告書は、社長に渡すだけでなく、関係する部署に共有しましょう。
不適合が見つかったら
不適合(要求事項を満たしていないこと)が見つかったら、その不適合を直す「修正」と、原因を取り除いて再発を防ぐ「是正処置」を分けて行います。修正は検出された不適合を取り除くための処置、是正処置は「不適合の原因を除去し、再発を防止するための処置」です[1]。
ユーザーズガイドの例では、新しく配属された人にオリエンテーションでISMSの教育をする決まりだったのに、していなかったという不適合が起きたとき、その人に教育をするのが修正です[1]。教育の手順や周知、実施の確認に不備がなかったかまで掘り下げ、ほかの部門にも同じことがないか、起きうるかを確かめて、再発や他での発生を防ぐのが是正処置です。
是正処置では、似た不適合がほかにないか、起きる可能性がないかもはっきりさせます。記録には、不適合の性質(内容やISMSへの影響)、取った処置、是正処置の結果(狙いどおり機能しているか)を残します。
審査の前にいつやるか
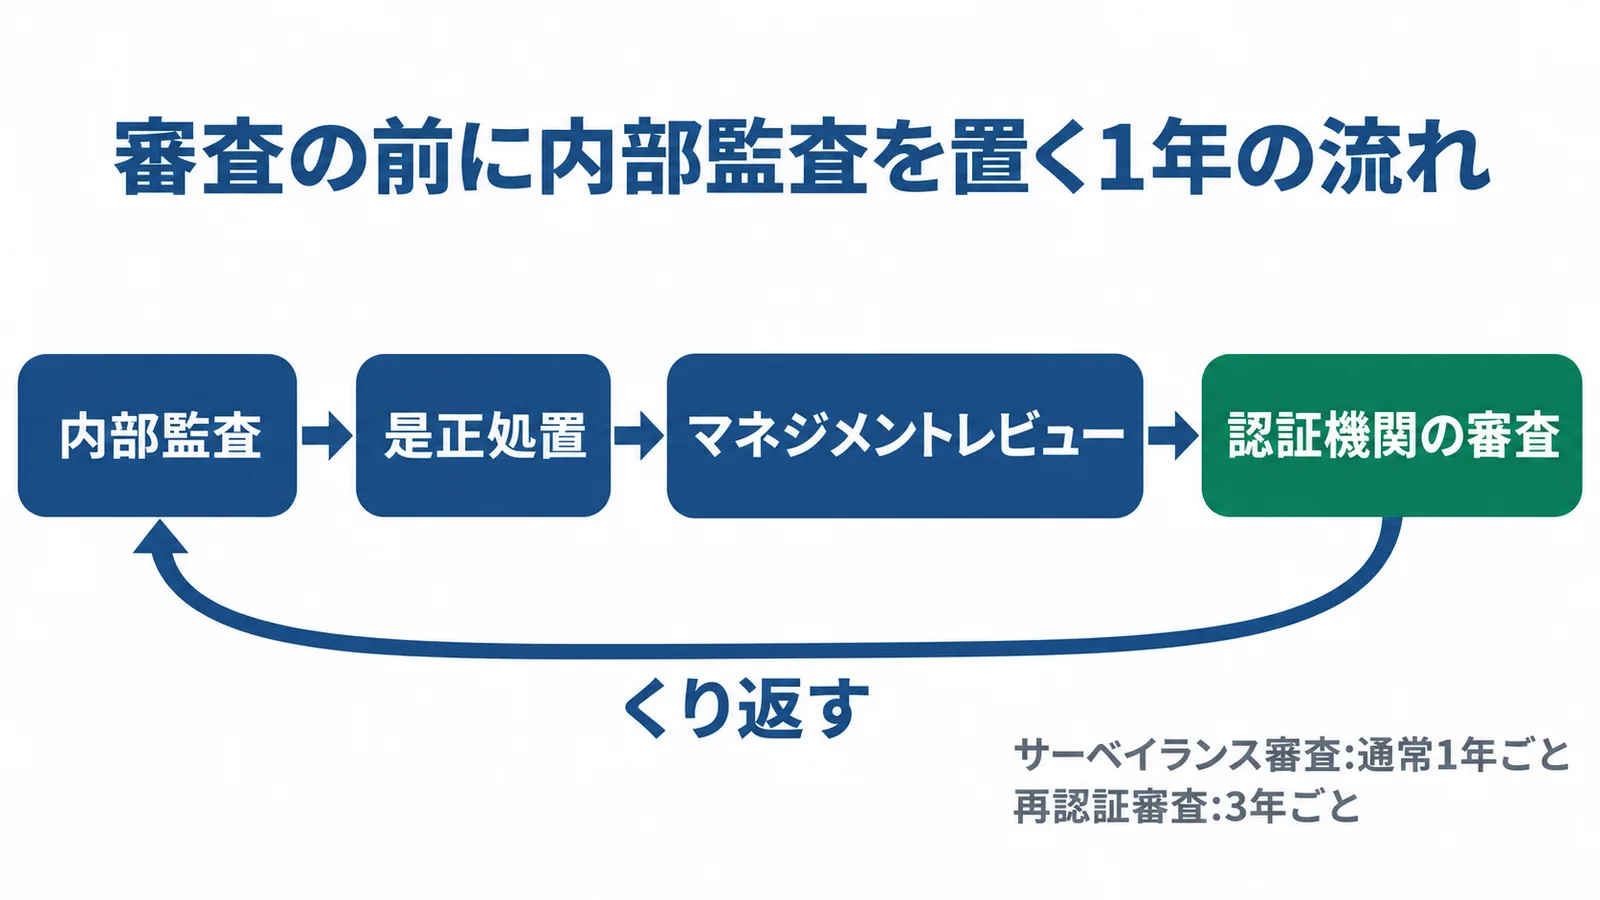
内部監査は、見つかった不適合の是正処置と、マネジメントレビューまでを、認証機関の審査の前に終えられる時期に置きましょう。
内部監査の結果は、マネジメントレビュー(社長がISMS全体を見直す場)の重要な検討項目で、インプットには内部監査や外部監査の結果が入ります[1]。社長はマネジメントレビューの結果として、継続的改善の機会と、ISMSの変更の必要性を決めます[1]。認証機関の審査は、登録後は通常1年ごとのサーベイランス審査(もっと短い間隔の場合もあります)と、3年ごとの再認証審査です[3]。内部監査、是正処置、マネジメントレビューは、この審査の周期に合わせて計画しておくと進めやすくなります。
日程は、次の順で後ろから決めると組みやすくなります。
- 認証機関からの通知で、次の審査の日を確かめる
- 審査より前に、マネジメントレビューの日を社長と押さえる
- その前に是正処置の時間を取り、内部監査の日を決める
- 監査の計画(範囲・基準・監査員)を記録に残す
「審査の何か月前」という目安は、会社の規模と監査の範囲で変わるため、この記事では載せていません。IPAの規程のサンプルでは、点検を「○月」に行い、結果と推進計画を情報セキュリティ委員会に報告して承認を得る例になっています[6]。自社の規程で月を決めておくと、毎年の段取りが楽になります。
中小企業が今日やること
よくある質問
内部監査員に資格は必要ですか?
規格が監査員の選び方で求めているのは、監査の客観性と公平性を確保することです。資格は、力量を判断する手段の一部として使えるものです。資格を持つ人がいない場合も、自社で力量の基準を決め、満たしていることの記録を残しましょう。
1人で担当しています。自分の仕事を監査してもいいですか?
小規模の組織では、内部監査員が監査の対象から完全に独立できない場合もあります。その場合も、偏りをなくし、客観性を保つあらゆる努力を行うことが望ましいです[1]。自分の仕事を見るときは、何を見て、どの証拠をもとに判断したかを記録に残しましょう。社内で別の人に一部を見てもらえないかも、あわせて検討してみてください。
コンサルタントに頼んでも内部監査になりますか?
場合によっては、情報セキュリティ監査制度やシステム監査制度を利用し、専門家に内部監査の実施を依頼することも考えられます[1]。頼む場合も、監査の計画を決めること、結果を受けて直すこと、マネジメントレビューで判断することは、会社の側で行いましょう。
チェックリストには附属書Aの管理策を全部並べるべきですか?
附属書Aには93の管理策があります[1]。規格は監査基準と監査範囲を明確にすることを求めているので、毎回すべてを同じ深さで見るより、計画の段階で、その年の範囲と重点を決めるほうが進めやすくなります。適用しない管理策とその理由は、適用宣言書で確かめられます。
SCS評価制度の★3の準備と一緒にできますか?
SCS評価制度は、ISMSとは別の制度です。★3を取るには、★3で定められたすべての要求事項・評価基準を満たしている必要があります[7]。ISMSの内部監査の仕組みをどう重ねるかは、SCS評価制度とISMSの違いで整理しています。
ISMS(情報セキュリティマネジメントシステム)
組織が自らリスクを評価して必要なセキュリティの水準を決め、計画を立てて運用・改善する仕組みです。ISO/IEC 27001(JIS Q 27001)にもとづく第三者認証があります。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
出典
- ISMSユーザーズガイド -JIS Q 27001:2023(ISO/IEC 27001:2022)対応-(JIP-ISMS111-4.0)(JIPDEC) 2026年11月21日確認
- ISMS(情報セキュリティマネジメントシステム)とは(ISMS-AC) 2026年11月21日確認
- ISMS/ITSMS/BCMS/AIMS認証を取得するには(JIPDEC) 2026年11月21日確認
- ISMS適合性評価制度に関する調査報告書(2024年7月)(ISMS-AC) 2026年11月21日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版(IPA) 2026年11月21日確認
- 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録5「情報セキュリティ関連規程(サンプル)」(IPA) 2026年11月21日確認
- SCS評価制度 よくある質問(IPA) 2026年11月21日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。